Was ist Threat Intelligence?
Threat Intelligence bietet Informationen über aktuelle oder potenzielle Cyberangriffe, die Unternehmen nutzen, um die Methoden, Motivationen und Indikatoren zu verstehen, die auf einen laufenden oder bevorstehenden Angriff hindeuten. Die Teams erfassen und transformieren Rohdaten zu Bedrohungen aus globaler Telemetrie, Vorfalluntersuchungen, Open-Source-Feeds und Dark-Web-Monitoring in Echtzeit-Erkenntnisse, die Sicherheitsteams nutzen, um Cyberangriffe zu erkennen, zu verhindern und darauf zu reagieren.
Weitere Informationen und Lösungen
Definition von Threat Intelligence
Threat Intelligence, oft auch als Cyber Threat Intelligence (CTI) bezeichnet, ist evidenzbasiertes Wissen über bestehende oder neue Bedrohungen der Cybersicherheit, darunter die Motive, Ziele, Taktiken und Verfahren der Angreifer. Die Threat Intelligence wird aus globaler Telemetrie, Vorfalluntersuchungen, Open-Source-Feeds und Dark-Web-Monitoring gesammelt und analysiert. Sie liefert Sicherheitsteams den nötigen Kontext, um Angriffe vorherzusehen, Sicherheitslücken zu priorisieren und von einer reaktiven Incident Response zu einer proaktiven Abwehr überzugehen.
Warum ist Threat Intelligence wichtig?
Threat Intelligence liefert den Kontext, den Sie für fundierte Sicherheitsentscheidungen benötigen. Ohne diese Informationen sehen sich Sicherheitsteams mit einer überwältigenden Menge an Warnmeldungen und potenziellen Bedrohungen konfrontiert, ohne dass sie genau wissen, welche davon am wichtigsten sind. Bedrohungsinformationen helfen Ihnen, echte Bedrohungen von Fehlalarmen zu unterscheiden und Ihre Reaktion auf der Grundlage des tatsächlichen Risikos für Ihr Unternehmen zu priorisieren.
Die Bedrohungslandschaft entwickelt sich ständig weiter, da Angreifende neue Techniken entwickeln und neu entdeckte Sicherheitslücken ausnutzen. Bedrohungsinformationen sorgen dafür, dass Ihre Abwehrmaßnahmen auf aktuelle Angriffsmethoden ausgerichtet sind und nicht auf Bedrohungen von gestern. Wenn Sie die Taktiken, Techniken und Verfahren (TTPs) kennen, die Bedrohungsakteure verwenden, können Sie deren Aktivitäten früher in der Angriffskette erkennen und sie stoppen, bevor sie Schaden anrichten.
Unternehmen, die Bedrohungsinformationen effektiv nutzen, können sowohl die Häufigkeit als auch die Auswirkungen erfolgreicher Angriffe reduzieren. Wenn Sie wissen, welche Bedrohungen Ihre Branche im Visier haben und wie Angreifende vorgehen, können Sie Ihre Sicherheitsinvestitionen auf die Kontrollen konzentrieren, die tatsächlich vor den Angriffen schützen, denen Sie am wahrscheinlichsten ausgesetzt sind.
Vorteile zentralisierter Bedrohungsinformationen
Zentralisierte Threat Intelligence bietet Sicherheitsexperten einen Überblick über Angreifer und Malware mit steigendem Bedrohungspotenzial. Ein zentrales Repository bietet öffentliche Beschreibungen von Sicherheitslücken mit CVSS- und EPSS-Schweregradbewertungen, sodass Sie Risiken in Ihrer gesamten Umgebung einheitlich bewerten können. Sie können öffentliche Bedrohungsindikatoren nachschlagen und die IC-Scores von Mandiant mit Browser-Plug-ins direkt in jede beliebige Webseite einbetten.
Sicherheitsanalysten, Incident Resondern und SOC-Managern hilft die zentrale Intelligence bei der Priorisierung und Triage von Warnmeldungen. Nutzen Sie aktuelle Threat Intelligence, um sicherheitsrelevante Ereignisse zu priorisieren und in den richtigen Kontext einzuordnen und so die Alarmmüdigkeit zu reduzieren und die SOC-Effizienz zu steigern. Zentralisierte Informationen helfen Ihnen, versteckte Bedrohungen zu erkennen, indem Sie Indikatoren herunterladen und Ihre Erkennungstools erweitern, um Bedrohungsakteure oder Malware-Aktivitäten aufzudecken, die unbemerkt in Ihrer Umgebung lauern.
Zentralisierte Threat Intelligence beschleunigt die Reaktion, da sie Sicherheitsteams mit MITRE ATT&CK-basierten Informationen zum Verhalten von Akteuren versorgt. Diese Informationen helfen, den potenziellen Verlauf eines Angriffs zu verstehen und die richtige Reaktion zu formulieren. Wenn mehrere Teams dieselbe Intelligence-Quelle nutzen, kann Ihr Unternehmen ein einheitliches Verständnis von Bedrohungen entwickeln und koordinierte Abwehrmaßnahmen aufrechterhalten.
Drei Arten von Threat Intelligence
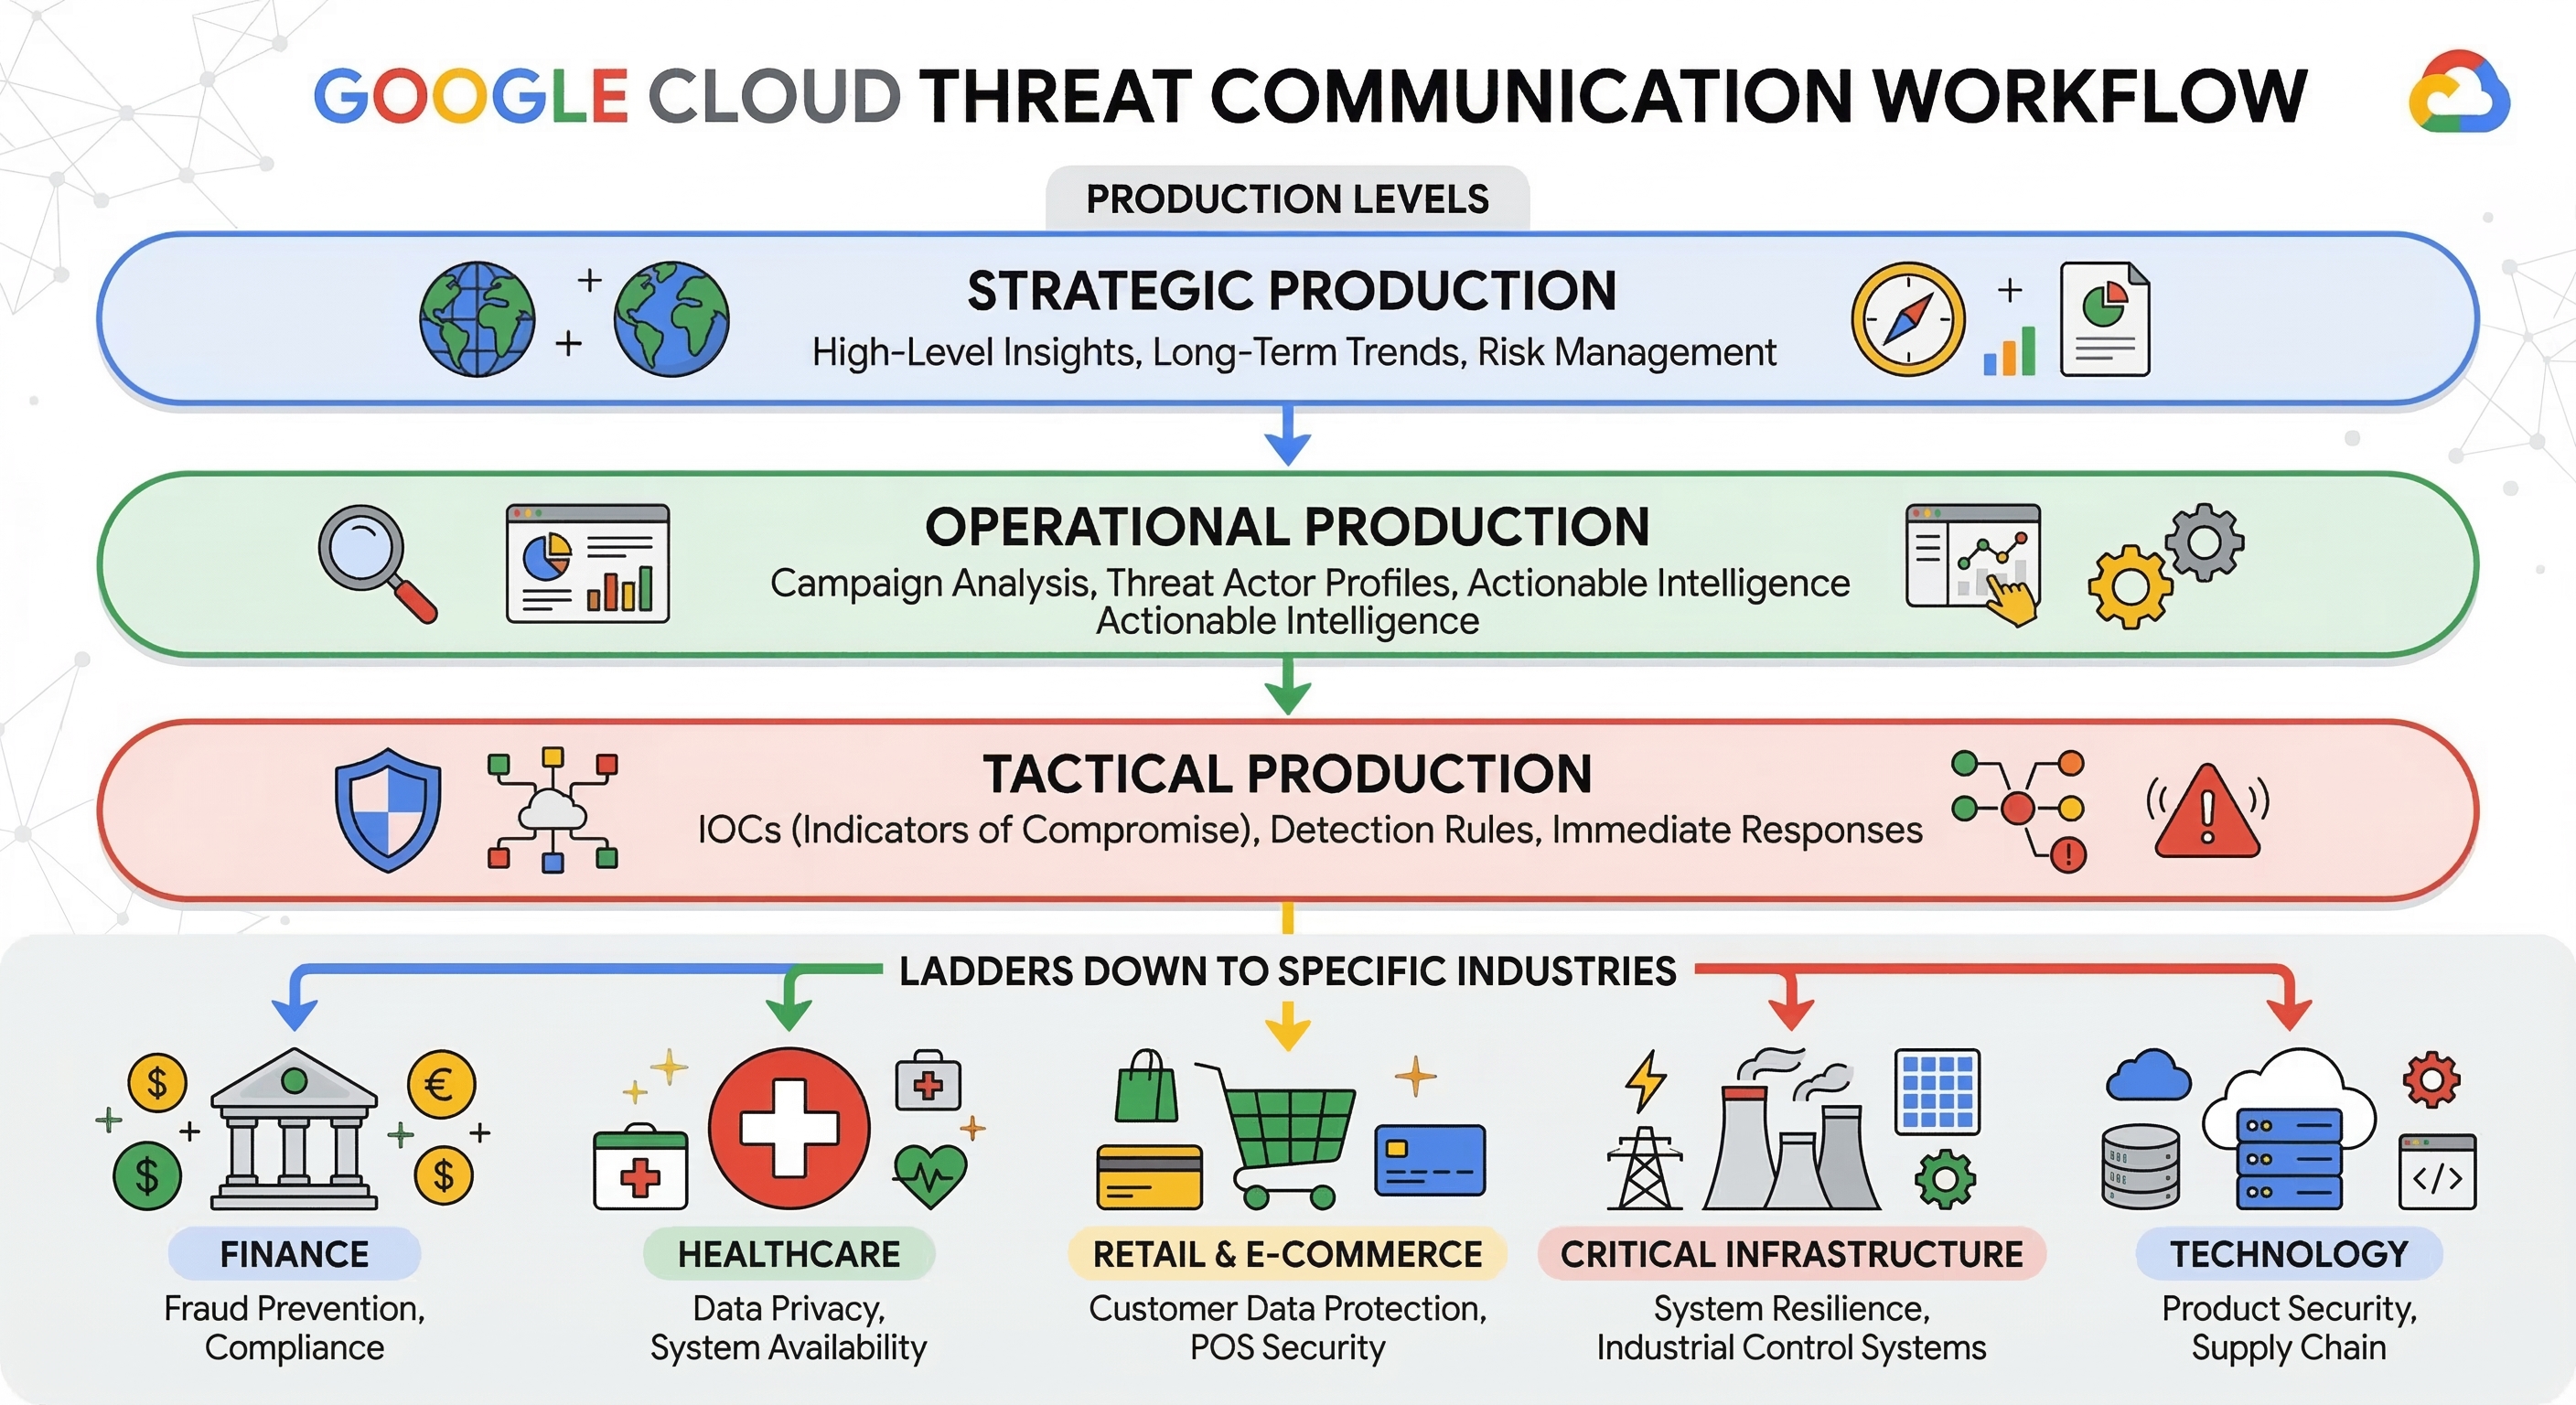
Threat Intelligence wird auf verschiedenen Ebenen eingesetzt, um unterschiedliche Zielgruppen und Zwecke zu bedienen. Taktische Informationen liefern die spezifischen technischen Details, die zum Erkennen und Blockieren von Angriffen erforderlich sind. Operative Informationen leiten die Suche nach Bedrohungen und helfen Ihnen, das Verhalten von Angreifern zu verstehen. Strategische Informationen dienen der langfristigen Sicherheitsplanung und Ressourcenverteilung. Jeder Typ spielt eine bestimmte Rolle in einem umfassenden Programm zu Bedrohungsinformationen.
Taktische Threat Intelligence
Taktische Threat Intelligence konzentriert sich auf unmittelbare Bedrohungen und die technischen Details, die für deren Erkennung erforderlich sind. Dazu gehören Kompromittierungsindikatoren wie schädliche IP-Adressen, Datei-Hashes, Domainnamen und URLs, die mit bekannten Angriffen in Verbindung stehen. Sicherheitstools nutzen taktische Informationen, um Bedrohungen automatisch zu erkennen und zu blockieren. Taktische Informationen haben in der Regel eine kurze Lebensdauer, da Angreifende ihre Infrastruktur häufig ändern. Daher müssen sie ständig aktualisiert werden, um wirksam zu bleiben. SOC-Teams und Incident-Response-Teams verlassen sich auf taktische Informationen, um Bedrohungen im Alltag zu erkennen und darauf zu reagieren.
Operationalisierung von Bedrohungsinformationen
Operative Threat Intelligence liefert detaillierte Informationen zu den TTPs, die Bedrohungsakteure für Angriffe verwenden. Diese Informationen konzentrieren sich auf das Verständnis des Verhaltens und der Methoden von Angreifern, nicht auf bestimmte technische Indikatoren. Über operative Bedrohungsdaten können Sie herausfinden, welche Hackergruppen Ihre Branche ins Visier nehmen, wie sie sich Zugang verschaffen und was sie tun, nachdem sie in ein Netzwerk eingedrungen sind. Sicherheitsteams nutzen solche Daten, um Bedrohungen zu erkennen, Erkennungsfunktionen zu verbessern und Verfahren zur Incident Response zu planen. Operative Bedrohungsdaten bleiben in der Regel länger relevant als taktische Bedrohungsdaten, da sich die Methoden der Angreifer langsamer entwickeln als ihre Infrastruktur.
Strategische Bedrohungsinformationen
Strategische Threat Intelligence bietet einen allgemeinen Überblick über die Bedrohungslandschaft und hilft Führungskräften, fundierte Entscheidungen über Sicherheitsinvestitionen und Risikomanagement zu treffen. Diese Informationen umfassen Trends, die sich auf die jeweilige Branche auswirken, geopolitische Faktoren, die das Verhalten von Bedrohungsakteuren beeinflussen, und die potenziellen geschäftlichen Auswirkungen verschiedener Bedrohungsszenarien. Strategische Bedrohungsdaten werden in der Regel in Berichten und Briefings für Führungskräfte, Vorstandsmitglieder und andere nicht technische Stakeholder präsentiert. Unternehmen nutzen strategische Bedrohungsdaten, um ihre Sicherheitsstrategie an den Geschäftszielen auszurichten und Sicherheitsrisiken an die Führungsebene zu kommunizieren.
Lebenszyklus von Bedrohungsinformationen
Der Threat Intelligence-Lebenszyklus ist ein strukturierter Prozess zum Sammeln, Analysieren und Verbreiten von Informationen über potenzielle Bedrohungen für ein Unternehmen. Dieses zyklische Framework nutzen Sicherheitsteams, um Rohdaten in verwertbare Informationen umzuwandeln und so die Abwehrmaßnahmen zu verbessern. Jede Phase des Lebenszyklus geht in die nächste über. So entsteht ein kontinuierlicher Verbesserungsprozess, der dafür sorgt, dass Threat Intelligence relevant und nützlich bleibt, während sich die Bedrohungslandschaft weiterentwickelt.
1. Planung und Ausrichtung
In der Planungsphase legen Sie fest, welche Informationen Ihr Unternehmen benötigt und warum. Sicherheitsteams definieren gemeinsam mit den Stakeholdern die Anforderungen an die Informationen. Dazu kann gehören, zu verstehen, welche Akteure Ihre Branche ins Visier nehmen, die Schwachstellen zu identifizieren, die am wahrscheinlichsten ausgenutzt werden, oder festzustellen, ob eine neue Angriffstechnik Ihre Infrastruktur betrifft.
2. Sammlung
Die Sammlung ist der Prozess, bei dem Rohdaten zu Bedrohungen aus mehreren Quellen erfasst werden, um Ihre Anforderungen an die Informationsgewinnung zu erfüllen. Zu den Quellen gehören Feeds mit Informationen zu Bedrohungen, Sicherheitslogs aus Ihren internen Systemen, Communities für den Informationsaustausch, Open-Source-Informationen und kommerzielle Anbieter von Informationen zu Bedrohungen. Ziel ist es, relevante Daten zu sammeln, die Ihre Anforderungen erfüllen, und gleichzeitig irrelevante Daten herauszufiltern.
3. Verarbeitung
In der Verarbeitungsphase werden die Rohdaten zu Bedrohungen in ein für die Analyse geeignetes Format umgewandelt. Dazu gehört, Daten aus verschiedenen Quellen in einheitliche Formate zu normalisieren, Duplikate zu entfernen, zusammengehörige Informationen zu korrelieren und falsch positive Ergebnisse herauszufiltern. Automatisierte Tools übernehmen einen Großteil dieser Arbeit, da die Menge an Bedrohungsdaten in der Regel das übersteigt, was Analysten manuell verarbeiten können.
4. Analyse und Produktion
Bei der Analyse werden aus verarbeiteten Daten aussagekräftige Informationen extrahiert und Erkenntnisse gewonnen, die Ihren Anforderungen entsprechen. Analysten identifizieren Muster, bewerten die Relevanz von Bedrohungen für Ihr Unternehmen und legen die geeigneten Reaktionsmaßnahmen fest. Das Ergebnis dieser Phase sind fertige Intelligence-Produkte wie Bedrohungsberichte, Briefings und Empfehlungen, die Stakeholder für Sicherheitsentscheidungen nutzen können.
5. Feedback und Verbesserung
In der Feedbackphase wird bewertet, ob die Informationen die Anforderungen der Stakeholder erfüllen, und es werden Lücken oder neue Anforderungen ermittelt. Stakeholder geben Feedback zur Nützlichkeit und Aktualität der Informationen, das in Anpassungen der Prioritäten bei der Datenerhebung, der Analysemethoden und der Verbreitungspraktiken einfließt. Dieses Feedback startet den Zyklus mit verfeinerten Anforderungen neu, wodurch die zukünftigen Informationen wertvoller werden.
Ähnliche Lösungen für Bedrohungsinformationen
 Google Threat IntelligenceMit Informationen aus der Überwachung von über 500 Bedrohungsakteuren weltweit können Sie sich besser gegen Bedrohungen für Ihr Unternehmen schützen. Sie erhalten priorisierte Informationen, die für Ihre Branche und Region relevant sind.
 Mandiant Threat IntelligenceVerstehen Sie komplexe Angriffe durch eine detaillierte Analyse der Bedrohungsakteure, ihrer Motivationen und Methoden. Nutzen Sie echte Incident-Response-Erfahrungen, um sich gegen fortschrittliche Hackergruppen zu verteidigen.
 VirusTotal IntelligenceRecherchieren Sie Bedrohungen und identifizieren Sie Malware-Familien mit einem der weltweit größten Repositories für Malware und verdächtige Dateien. Nutzen Sie durchsuchbare Bedrohungsdaten, um zu verstehen, wie sich Angriffe verbreiten.
Gleich loslegen
Mit Mandiant können Sie Frontline Threat Intelligence nutzen, um Ihre Cybersicherheitsresilienz zu verbessern – vor, während und nach einem Vorfall.
Mit einem Incident-Response-Plan auf Vorfälle vorbereitet sein
Leitfaden mit Best Practices lesenBerichte und Bedrohungsanalyse von Mandiant erkunden
Mandiant-Ressourcen ansehenMandiant Consulting-Dienste kennenlernen
Verzeichnis der Mandiant-Dienste ansehen











