Google AI Threat Defense
AI を構築、デプロイ、管理するための完全なアーキテクチャ
AI を構築、デプロイ、管理するための完全なアーキテクチャ
ベースラインの保護
サプライ チェーンの管理
ランタイム ガードレールの適用
マシンスピードの防御
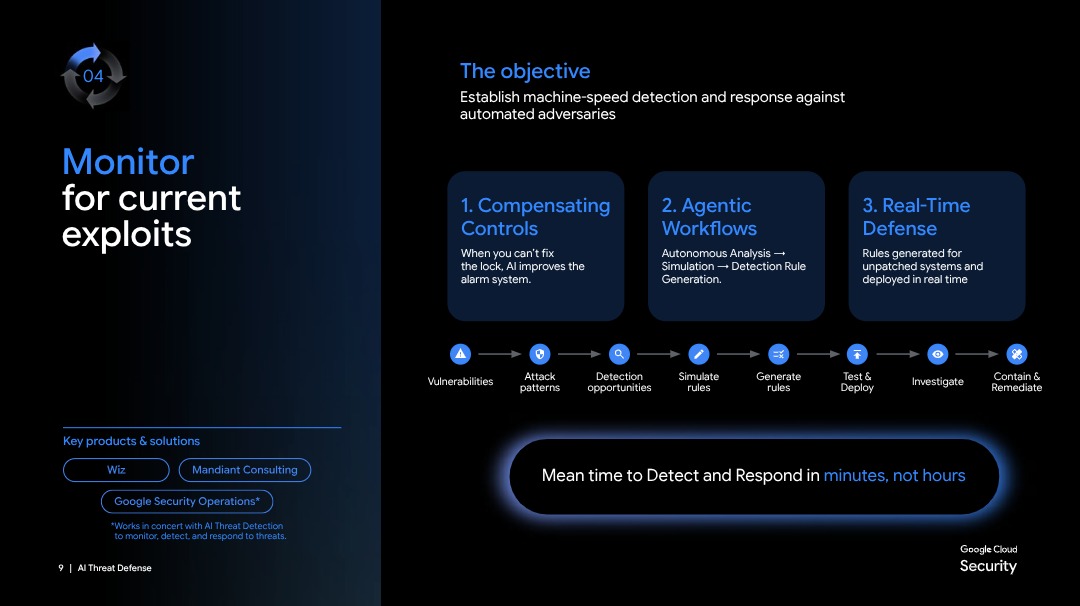
Workspace の Assured Controls による
実際の成果: 大規模な AI の保護
企業のリーダーは、本番環境の AI エージェント全体に ID 境界、分離されたランタイム、およびガードレールを適用します。
未来を守る
最新の脅威インテリジェンスと AI を利用したセキュリティ戦略を詳しく確認し、イノベーションを保護して加速させましょう。
 クラウドにおける AI の現状 2026 年この Wiz のレポートでは、AI の導入によって攻撃対象領域が拡大し、攻撃者の行動が加速し、エージェント、コパイロット、自動化を通じて新たなリスクがもたらされていることが明らかになっています。レポートをダウンロード
 CodeMender: AI コード セキュリティ エージェントCodeMender がソフトウェアの脆弱性をマシンスピードで自律的にスキャン、検証、修正し、開発者が完全に制御しながら迅速な修復を実現する仕組みをご覧ください。今すぐ観る
 M-Trends 2026: Executive Edition実際の攻撃者がクラウド インフラストラクチャをどのように標的にしているかをご覧ください。この M-Trends エグゼクティブ レポートでは、重要な AI ワークロードを保護するために必要な最前線の Mandiant インテリジェンスを提供します。概要を読む
使ってみる
人間のスピードでは対応できない限界を超え、脅威が攻撃手段として悪用される前にその経路を無力化する、常時稼働型の自律型プラットフォームを構築します。
 Google AI Threat DefenseGoogle AI Threat Defense が、コードからクラウドまでのライフサイクル全体にわたって、継続的かつ自律的なセキュリティをどのように提供するかをご覧ください。今すぐ観る
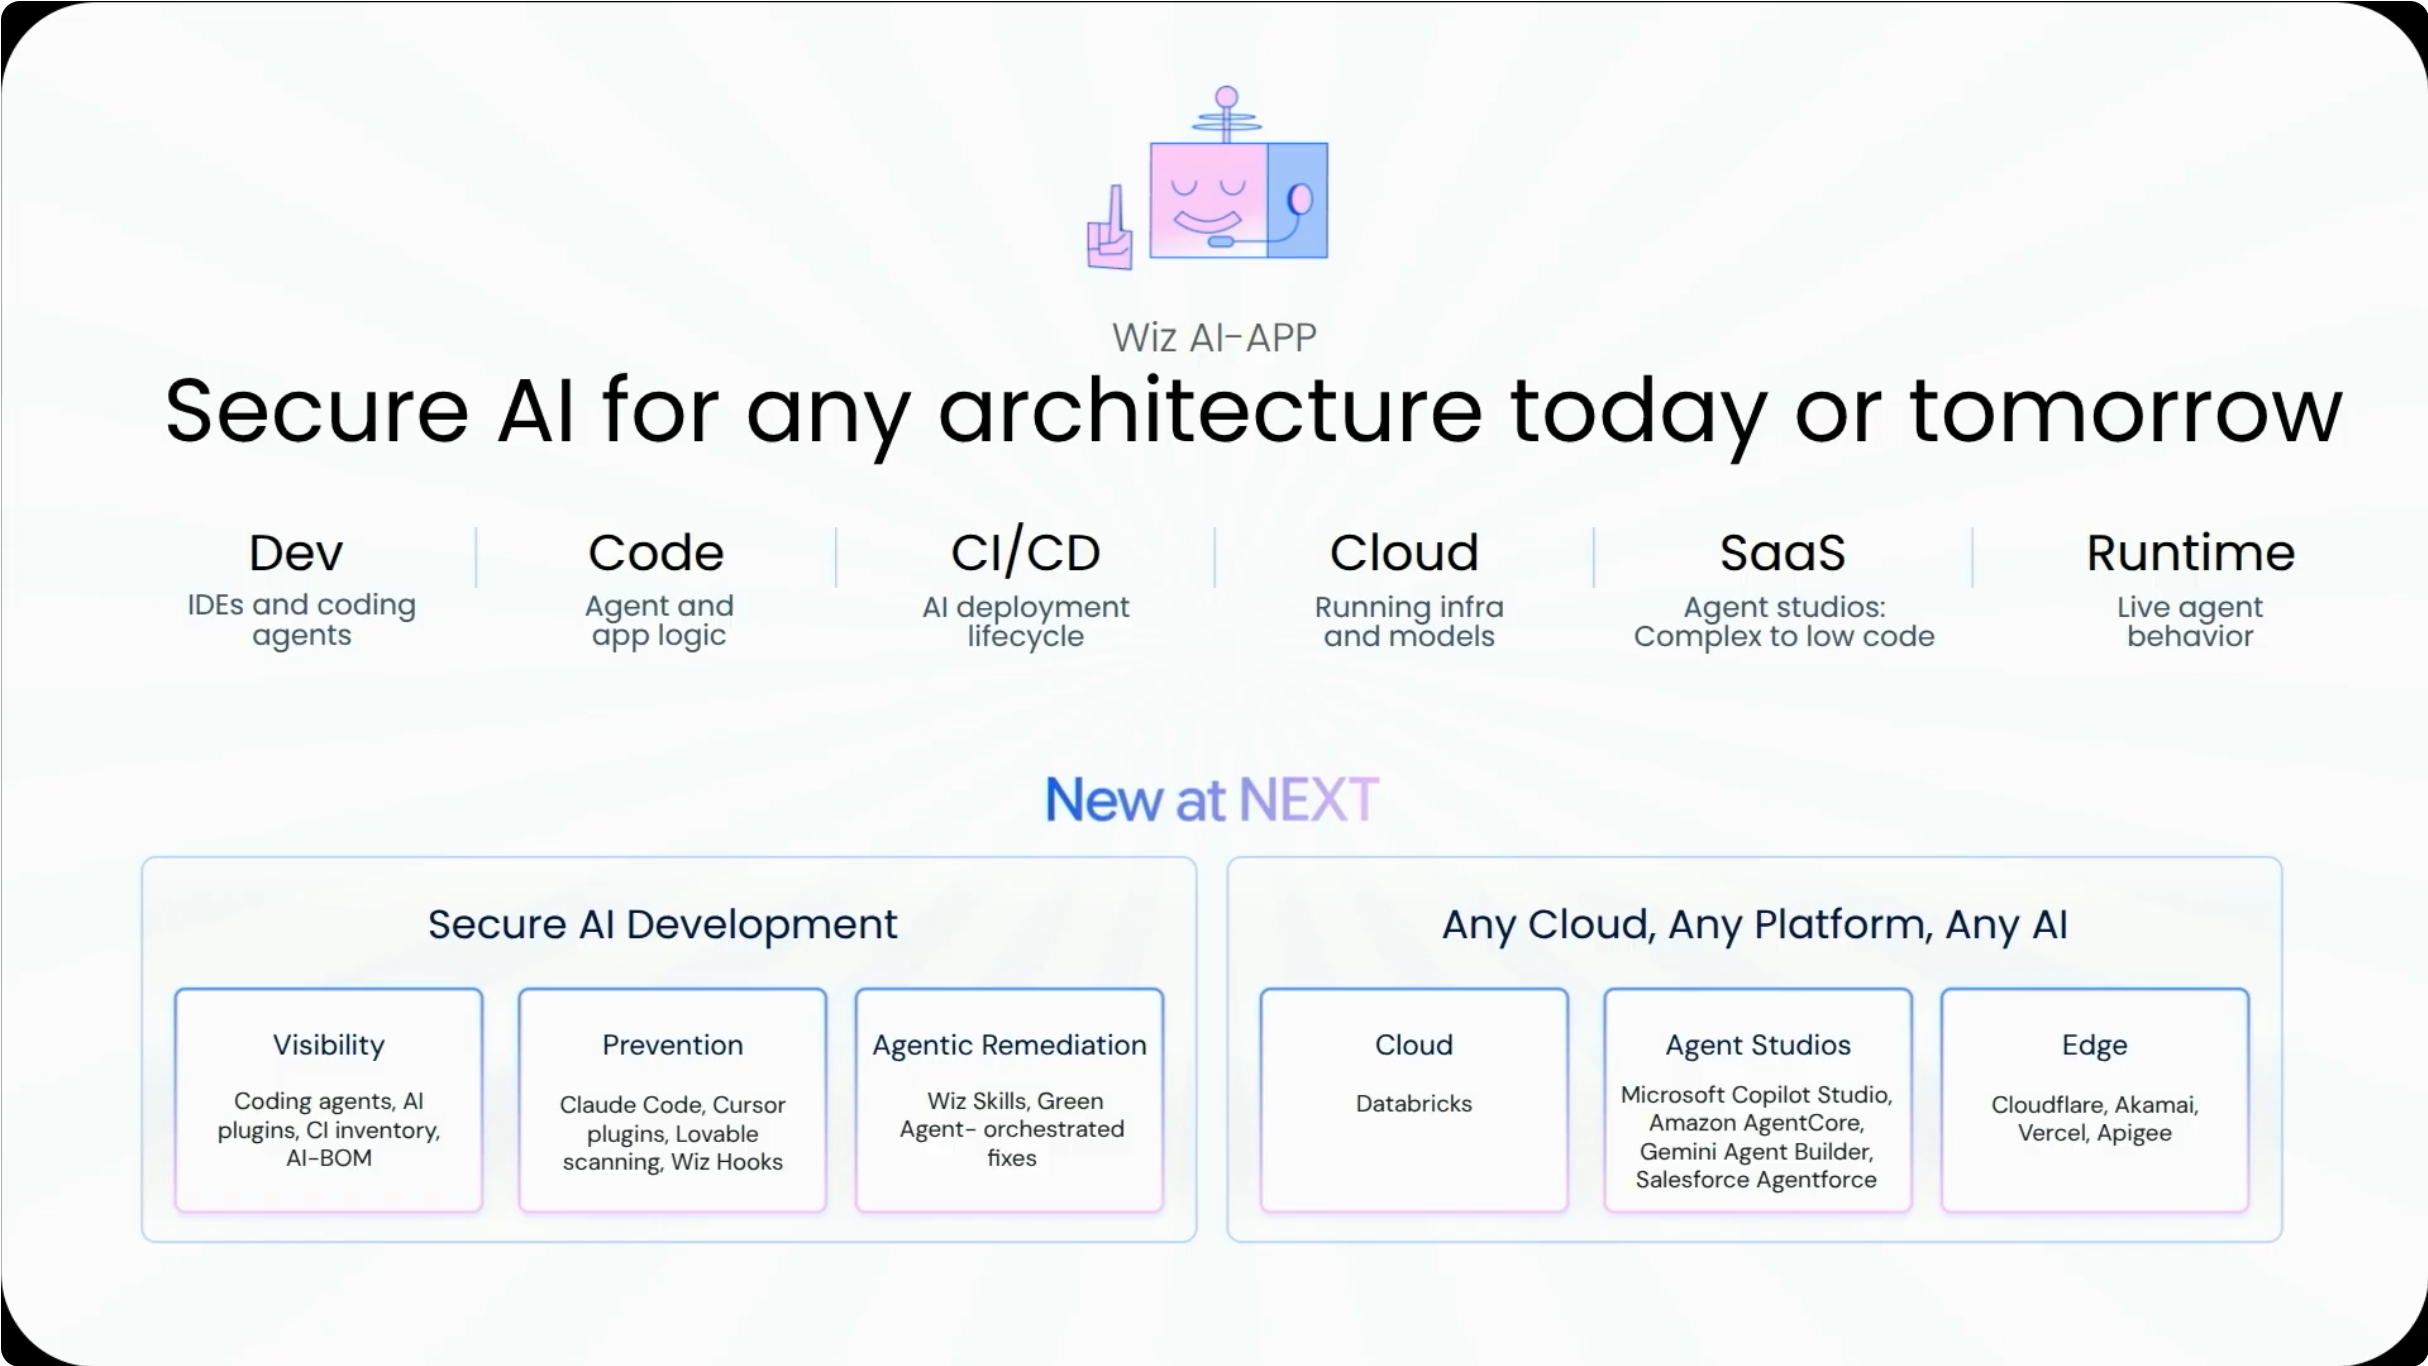
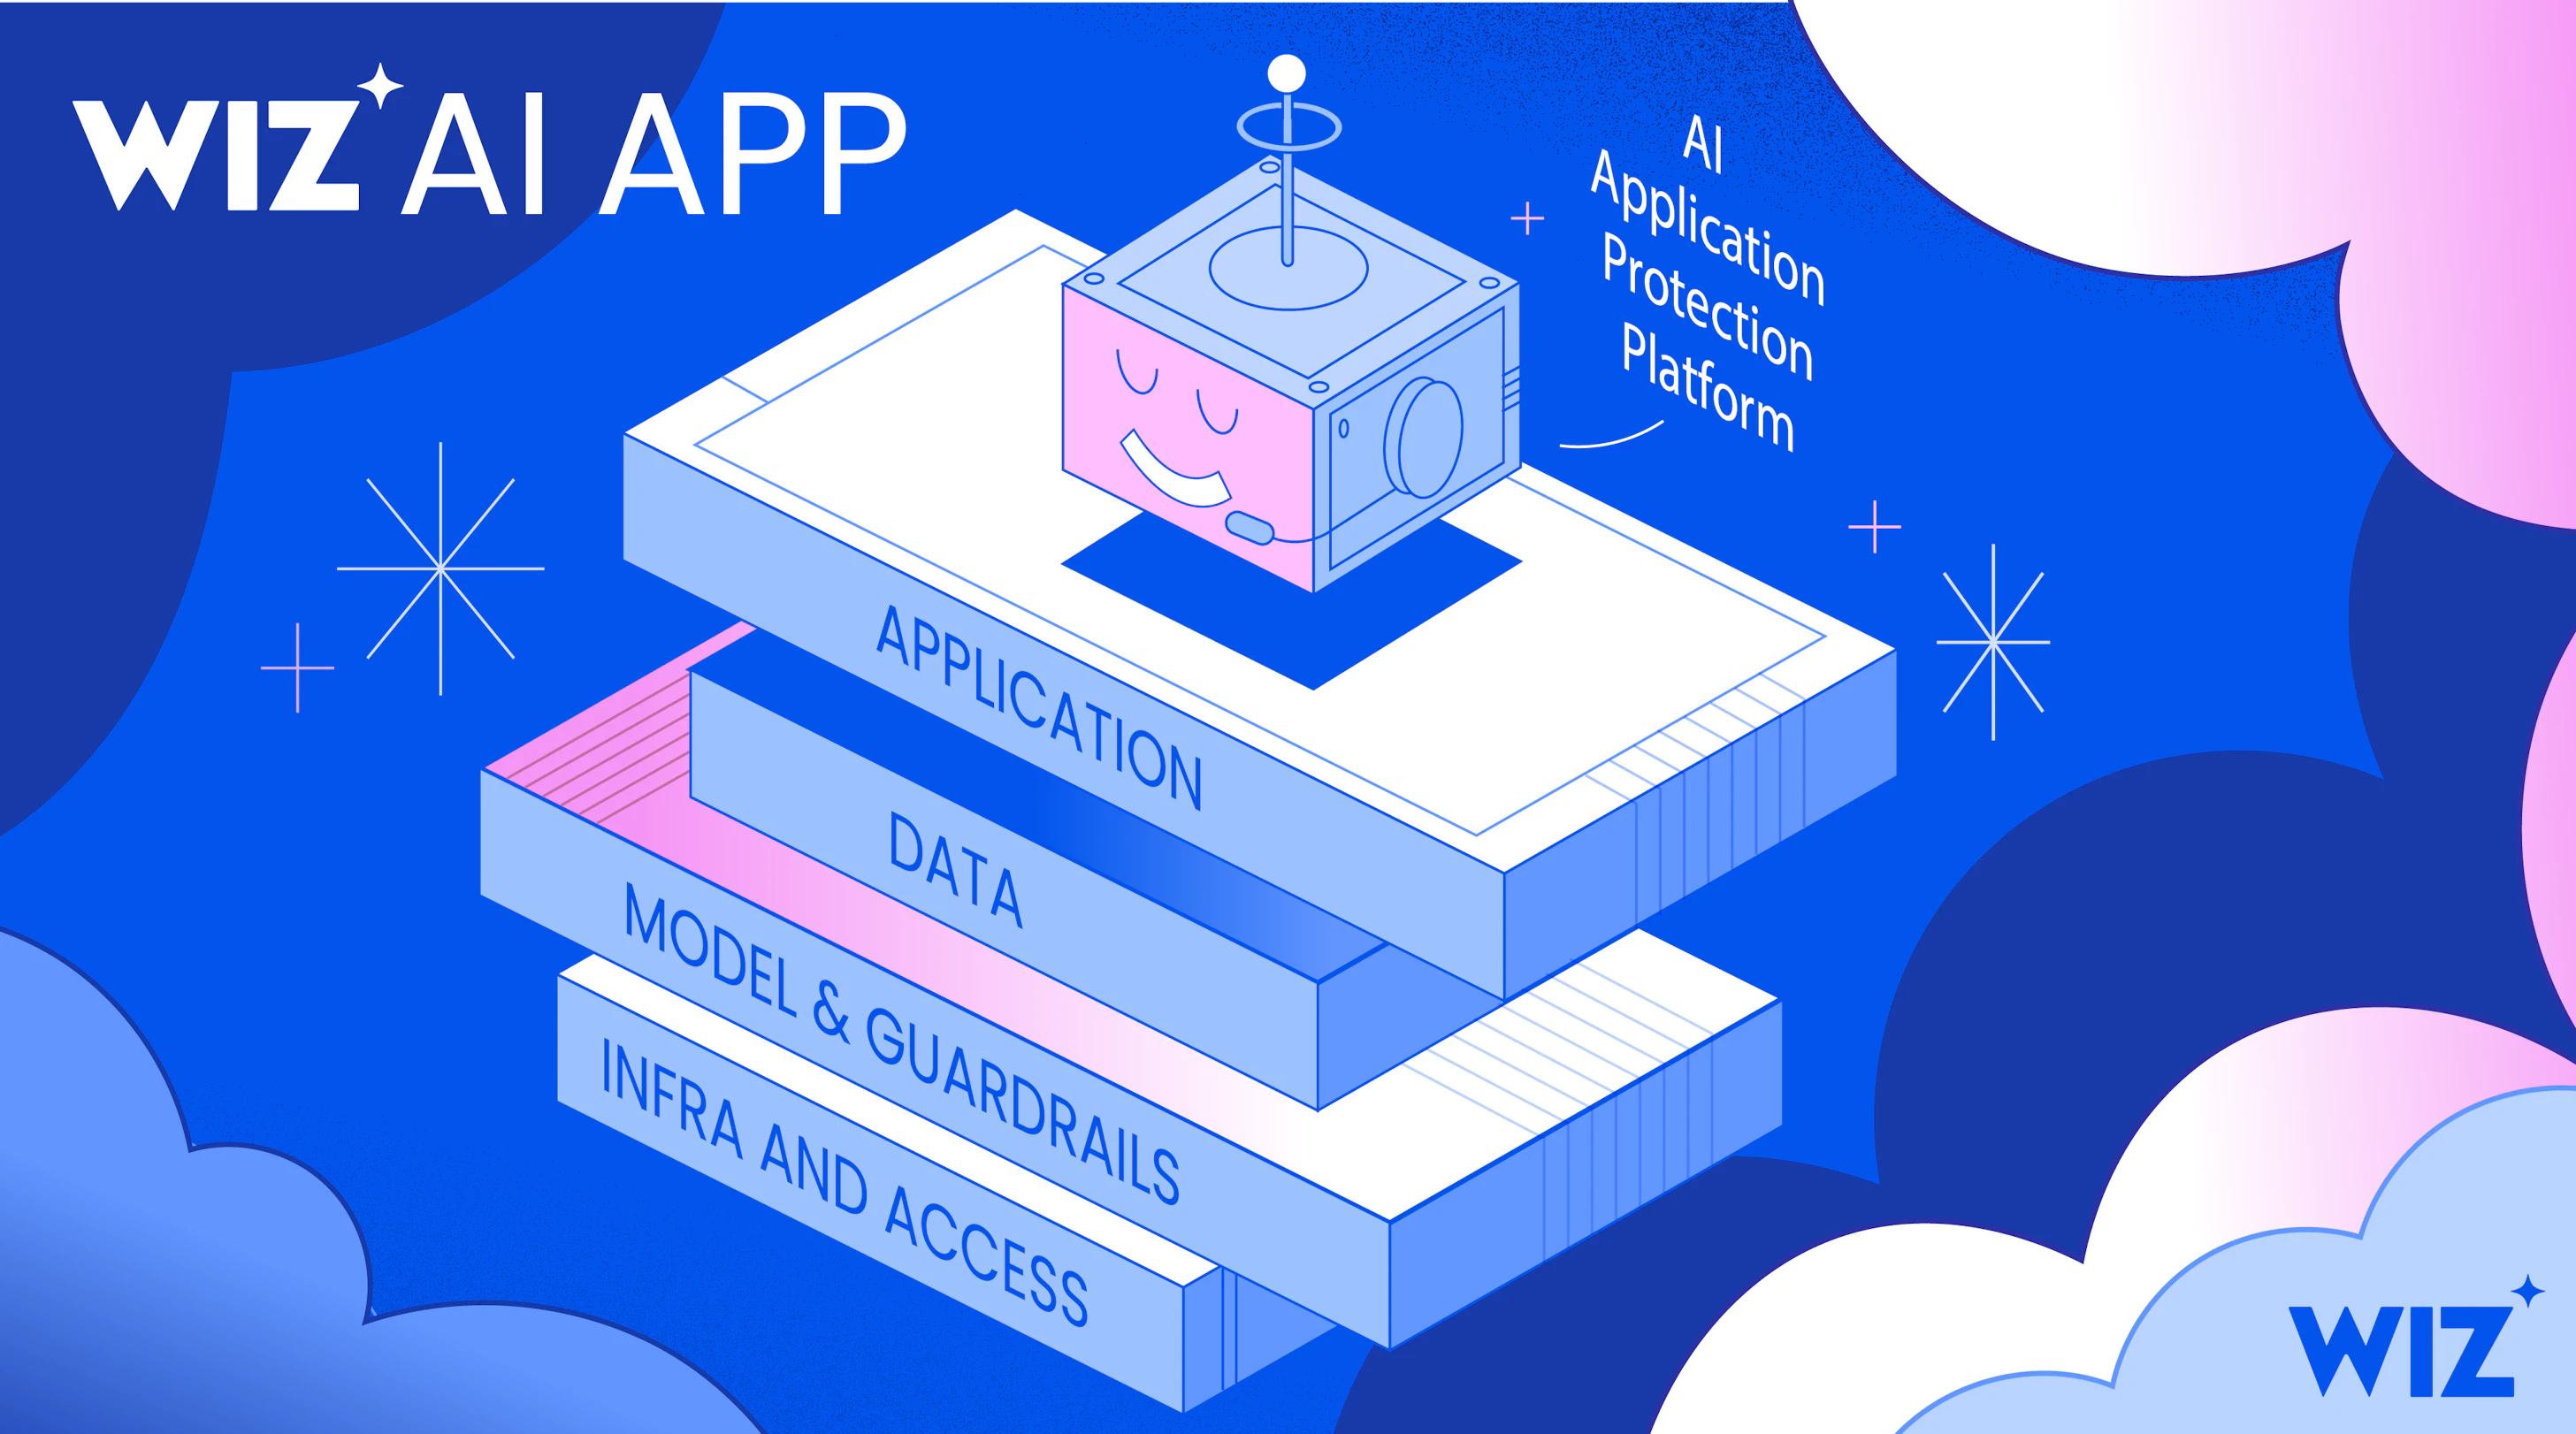 コードからランタイムまでを保護Wiz AI-APP が AI スタック全体を保護し、マルチクラウド環境全体のリスク コンテキストをリアルタイムでマッピングする仕組みをご覧ください。詳細
 エキスパートに相談Mandiant に相談して現在の防御力をテストしましょう。マシンスピードで展開される最新の AI 脅威に対するアクティブな対応戦略を検証できます。Mandiant に問い合わせる
よくある質問
生成 AI とエージェント型 AI を導入する際の主なセキュリティ リスクは何ですか?
企業が挙げる主な懸念事項は、機密データの漏洩(52%)と規制遵守(50%)です(出典: Cloud Security Alliance、2025 年 12 月)。しかし、企業が自律型のエージェント型 AI に移行するにつれて、重要な新しいベクトルが導入されます。
- 脆弱性が悪用されるまでの平均時間は -7 日にまで短縮されています。これは、ソフトウェア パッチが公開される前にゼロデイが日常的に悪用されていることを意味します(出典: Mandiant M-Trends レポート)。
- 最新のクラウド環境では、人間以外の Workload Identity が人間の ID の 82 倍に達しています(出典: Google Cloud NEXT 2026)。
- 42% のアクティブなエンタープライズ AI エージェントが、現在、過剰な権限を付与された機密性の高い権限を保持しています(出典: Google Cloud NEXT 2026)。
- このようなマシンスピードの攻撃から防御するには、インフラストラクチャ、データ、モデル、自律エージェントなど、AI スタック全体を同時に保護する必要があります。
シャドー AI とは何ですか?また、組織でシャドー AI を検出するにはどうすればよいですか?
シャドー AI は、デベロッパーやビジネス ユニットが IT 部門の審査を受けずに、承認されていないモデル、外部 API、サードパーティのエージェント スキルをデプロイした場合に発生します。
- 公開マーケットプレイスで利用可能なエージェント スキルの 15% 以上が悪意のあるものであることが判明しています(出典: Google Cloud NEXT 2026)。
- 68% の組織が、サードパーティ ソフトウェアに深く組み込まれたセルフホスト型モデルを、多くの場合、気づかないうちに実行しています(出典: Wiz、State of AI in the Cloud 2026)。
- シャドー AI を検出するために、組織は Wiz AI-APP を使用します。これは API 経由で 15 分で接続し、動的な AI-Bill of Materials(AI-BOM)を生成します。これと Gemini を組み合わせることで、一元化された Agent Registry を提供し、すべてのアクティブなエージェント、カスタム MCP サーバー、外部ツールをカタログ化して管理します。
AI ワークロードを保護するのに、専門的なセキュリティ スキルが必要ですか?
いいえ。スキル不足は認識されている課題ですが、正式な AI ガバナンスを導入している組織は、AI セキュリティ ツールに関するスタッフのトレーニングを実施する可能性が 3 倍高くなっています(出典: Cloud Security Alliance、2025 年 12 月)。また、現在では 53% の組織でセキュリティ チームが AI 保護を主導しています(出典: Cloud Security Alliance、2025 年 12 月)。Google Cloud は、セキュリティをプラットフォーム ファブリックに直接組み込みます。Enterprise Foundations Blueprint を通じて基盤となる構成を自動化し、Model Armor によってランタイムのインタラクションをネイティブに管理します。また、CodeMender や Wiz Green Agent などの自律型検出 / 修正エージェントが、デベロッパー ワークフロー内で直接、慣用的なコードパッチをテストして生成します。
エージェント型 AI と非人間 ID を保護するにはどうすればよいですか?
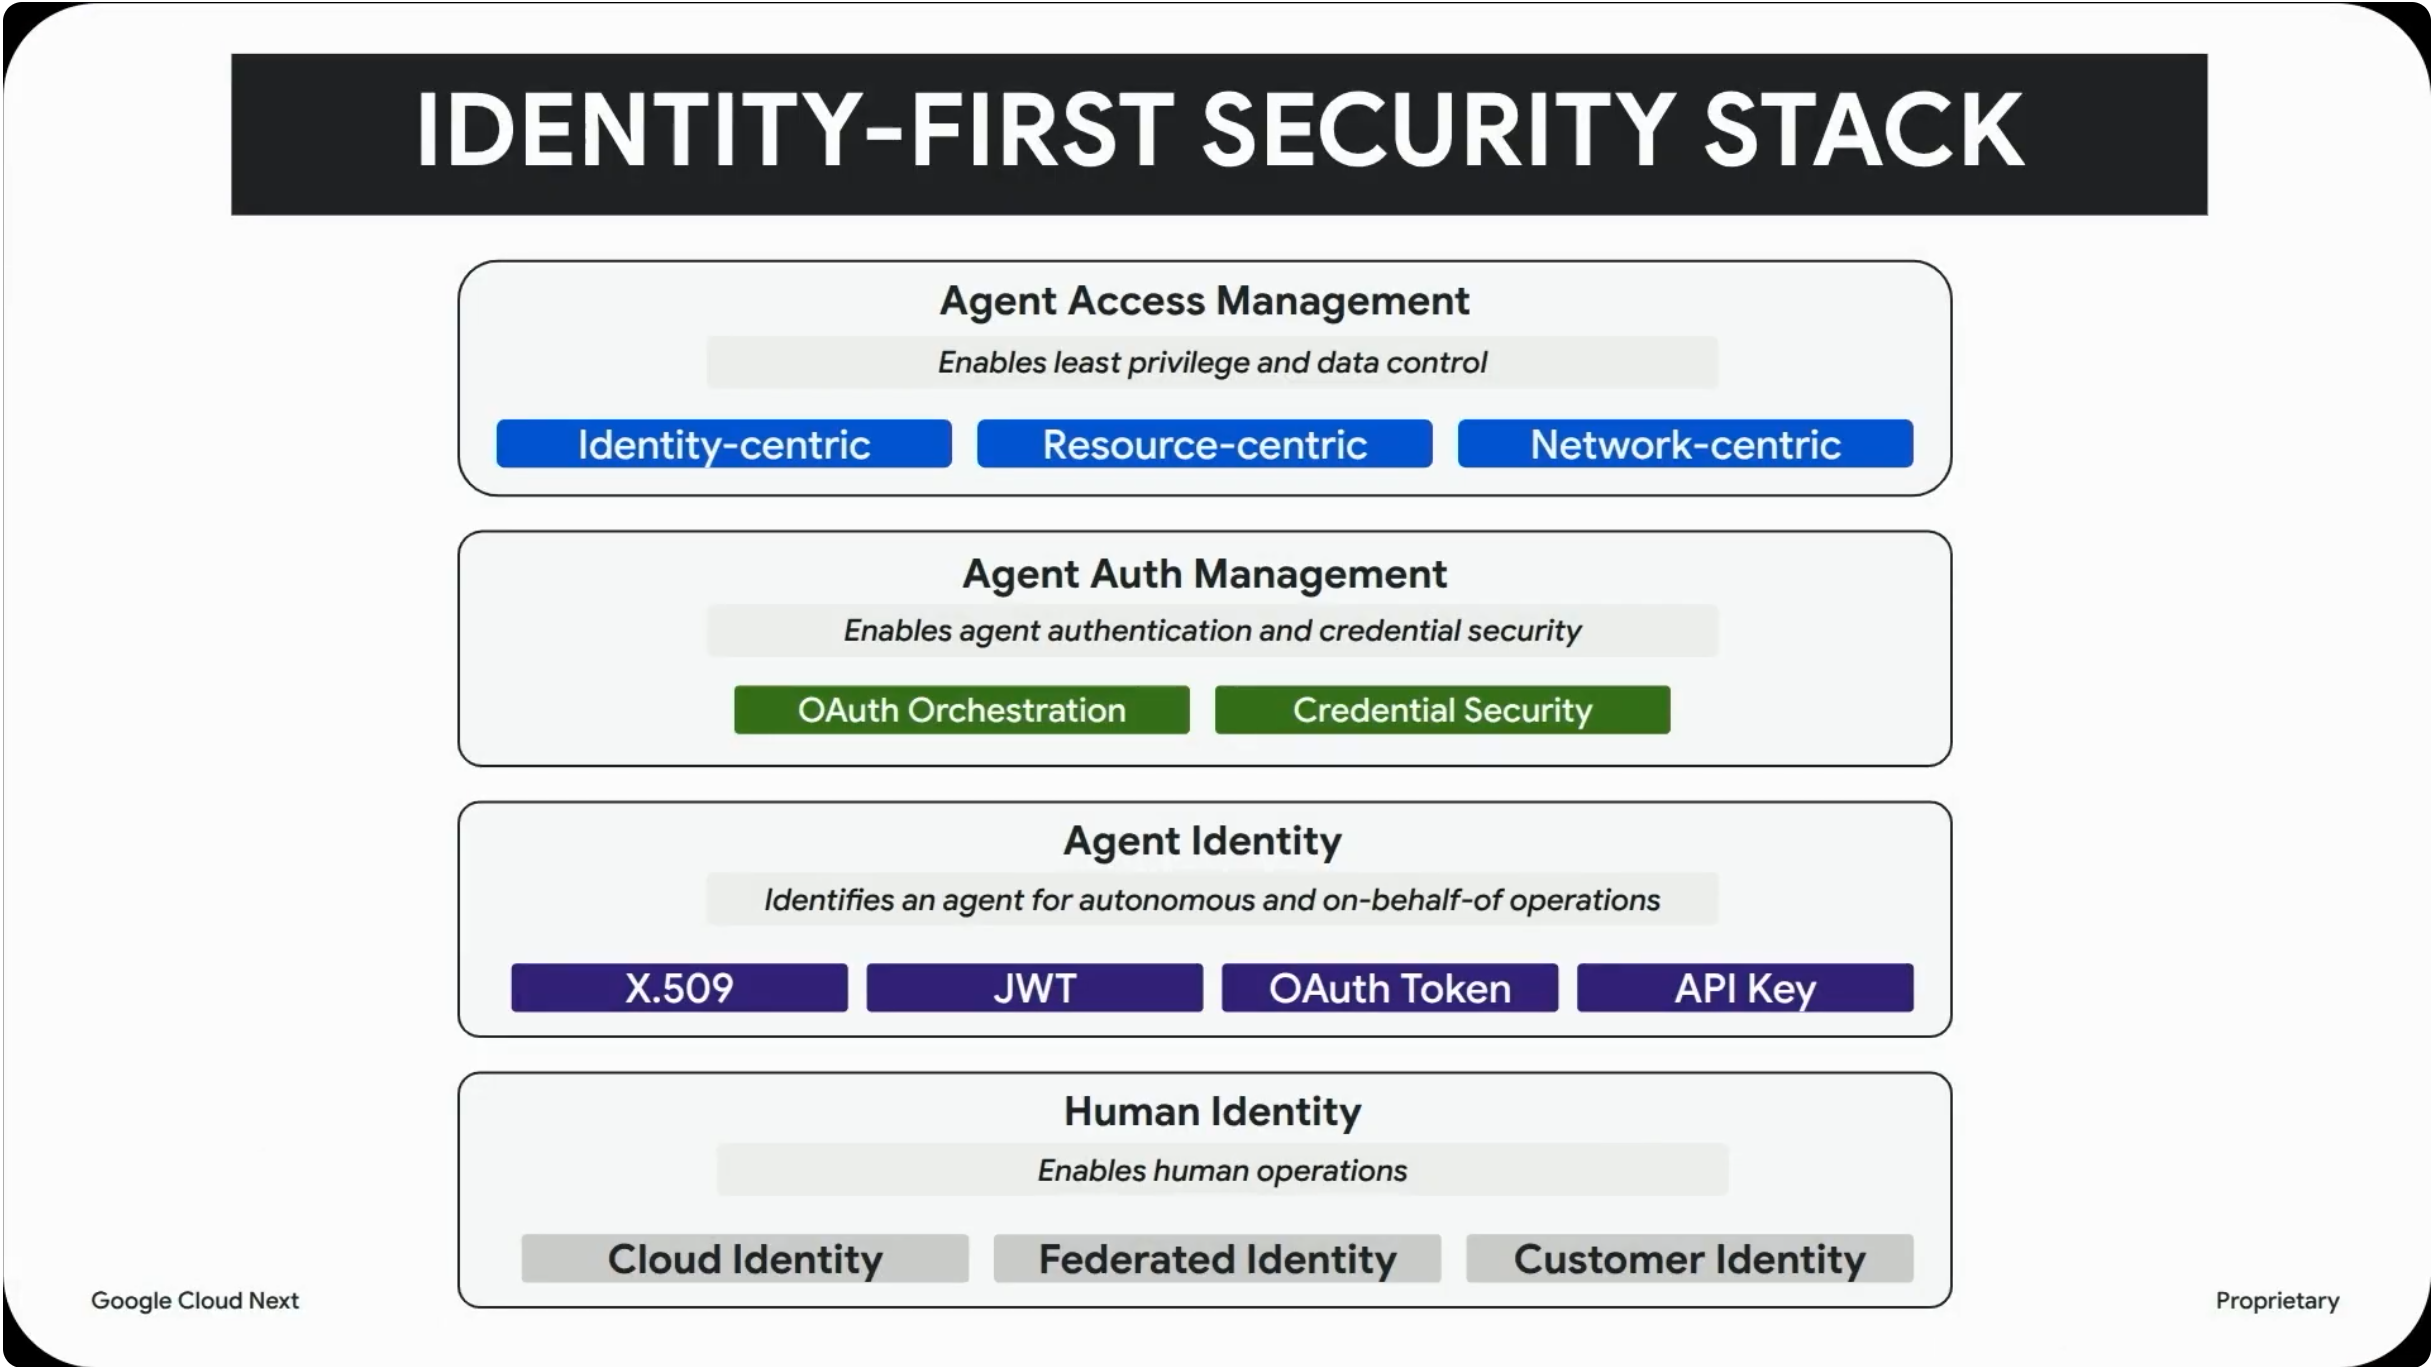
自律型エージェントを保護するには、静的なサービス アカウントから脱却する必要があります。人間以外の ID は人間の 82 倍にのぼり、アクティブなエージェントの 42% が過剰な権限を保持しています(出典: Google Cloud NEXT 2026)。そのため、Google Cloud はアイデンティティ ファーストのセキュリティ スタックを確立しています。
- Agent Identity: 人間のユーザーとは区別される、専用のファースト クラスのプリンシパル タイプ。暗号化され、厳格に証明され、ライフサイクルにバインドされたランタイム認証情報をプロビジョニングします。
- 最小権限の制御: Privileged Access Manager(PAM)を使用してジャストインタイム(JIT)アクセスを適用することで機能を制限し、常設特権を排除します。
- プリンシパル アクセス境界(PAB): 厳格なリソース境界を適用して、実行中のエージェント ID の最大影響範囲を制限します。
セキュア AI フレームワーク(SAIF)とは何ですか?
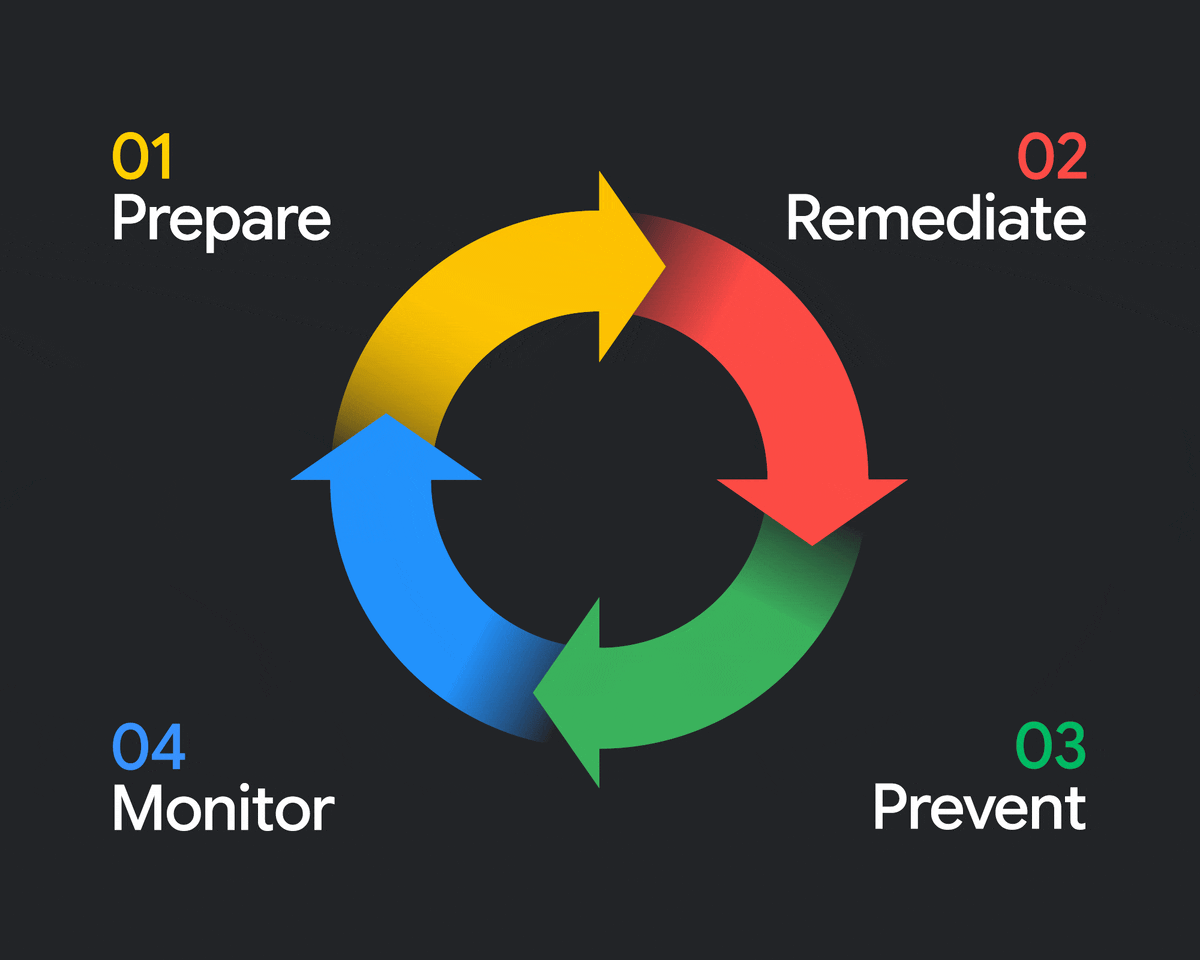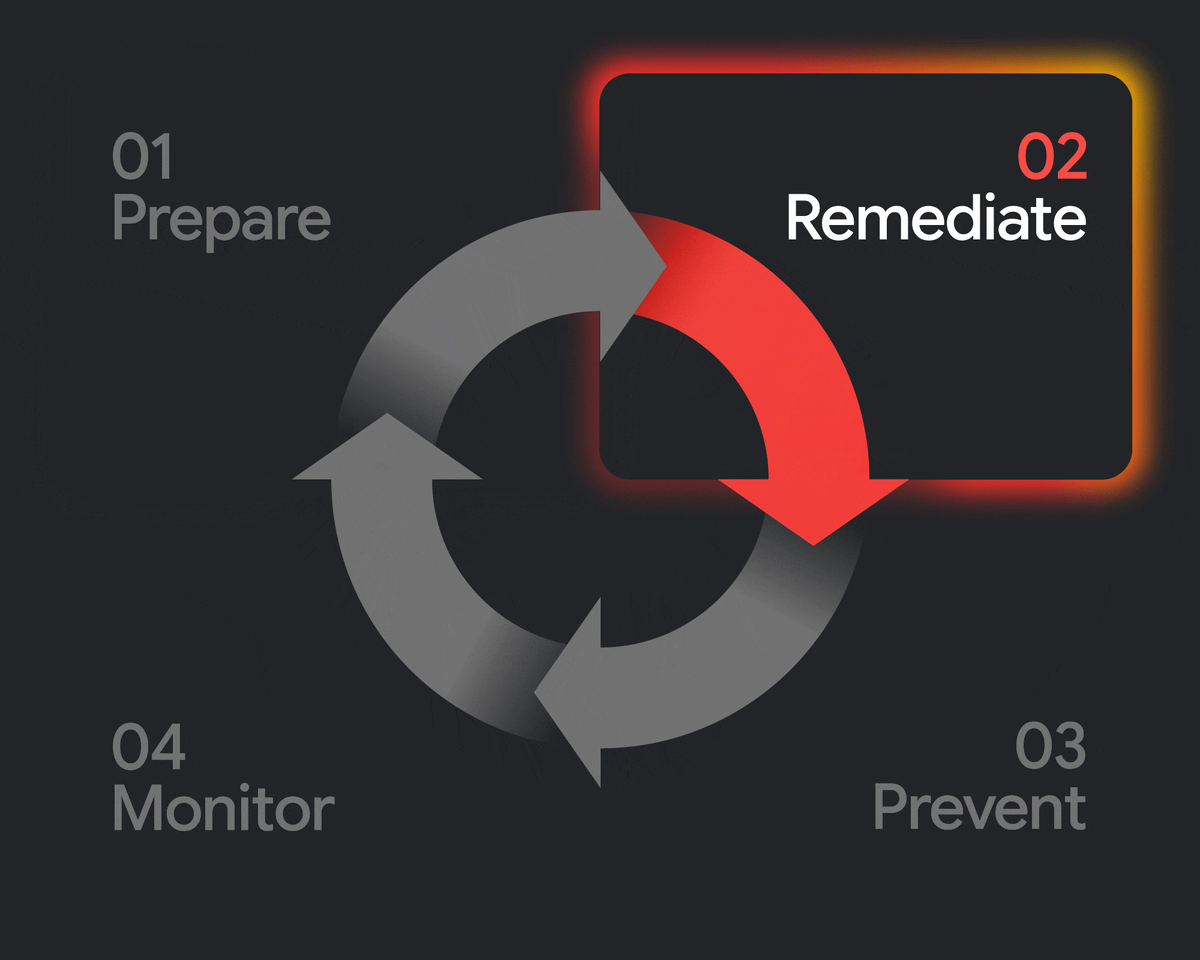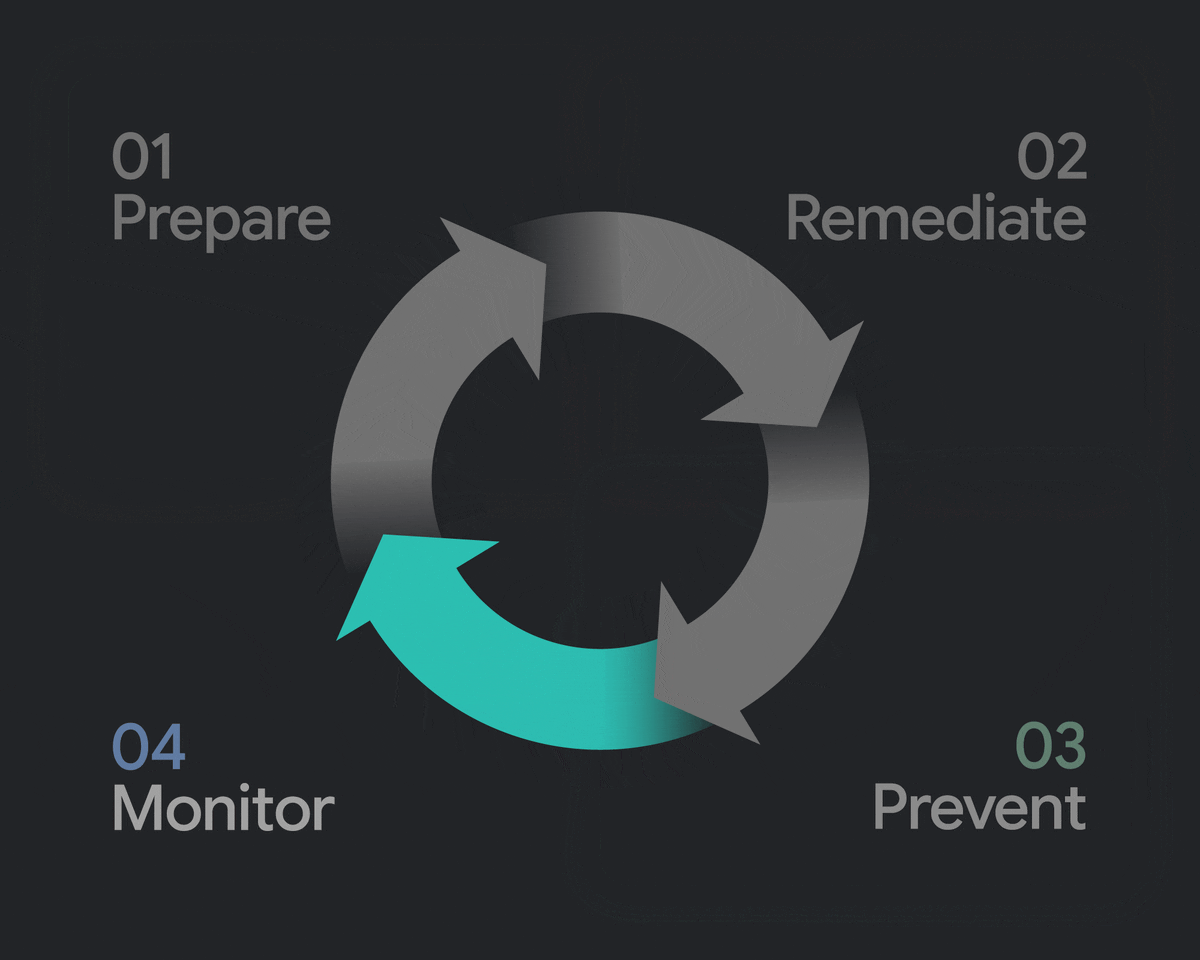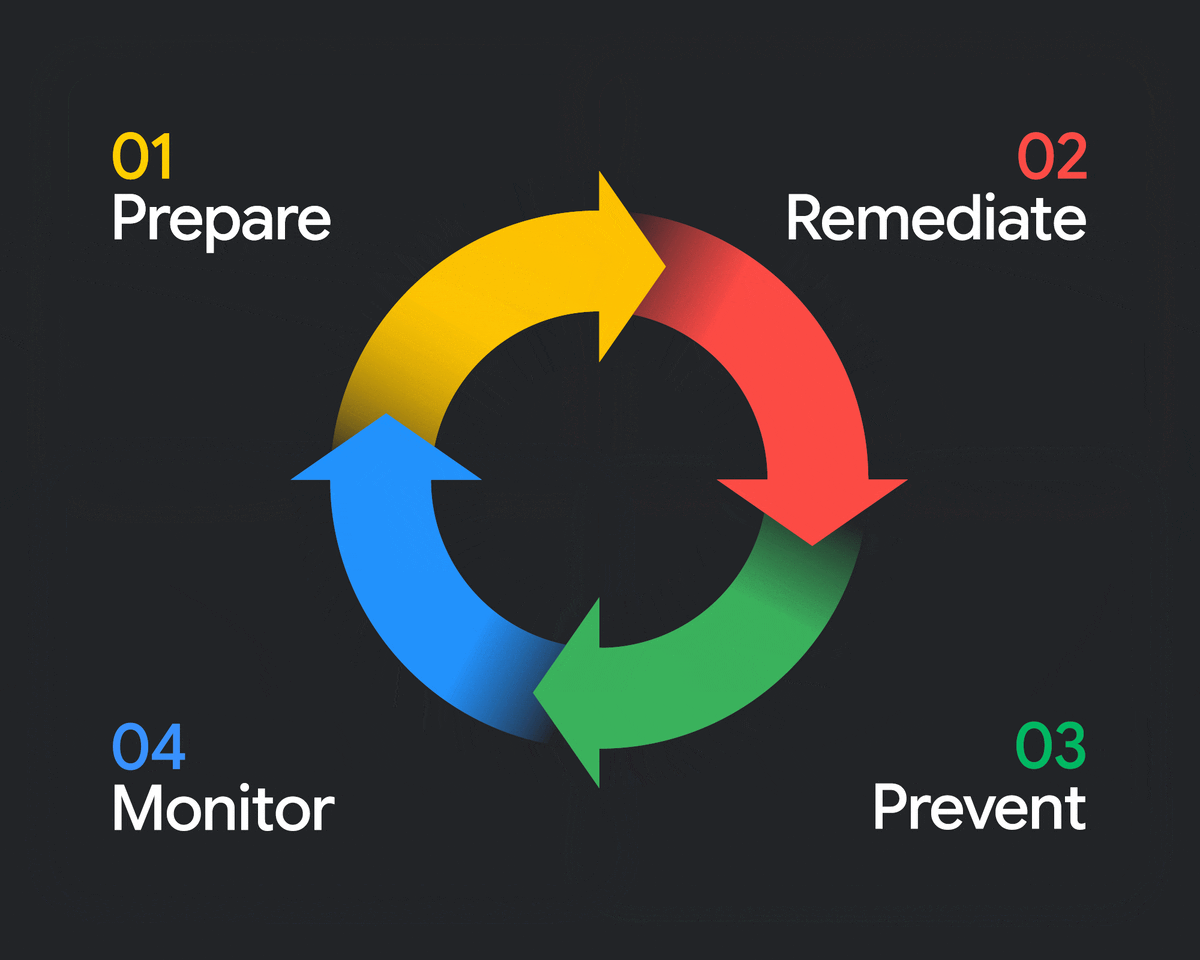
セキュア AI フレームワーク(SAIF)は、安全で責任ある AI デプロイのための Google の概念アーキテクチャです。ゼロトラスト セキュリティの原則を AI システムに適用します。具体的には、Binary Authorization で検証された SLSA レベル 3 のビルドの来歴、Cloud Build での自動化された Policy-as-Code チェック、継続的な脅威検出を義務付けています。エージェント環境では、SAIF は設計、インベントリ、インターセプト、防御の 4 段階のライフサイクルを通じて運用されます(出典: Secure AI Innovation eBook、第 6 章)。
Model Context Protocol(MCP)とは何ですか?Google Cloud はエージェント ツールの接続をどのように保護していますか?
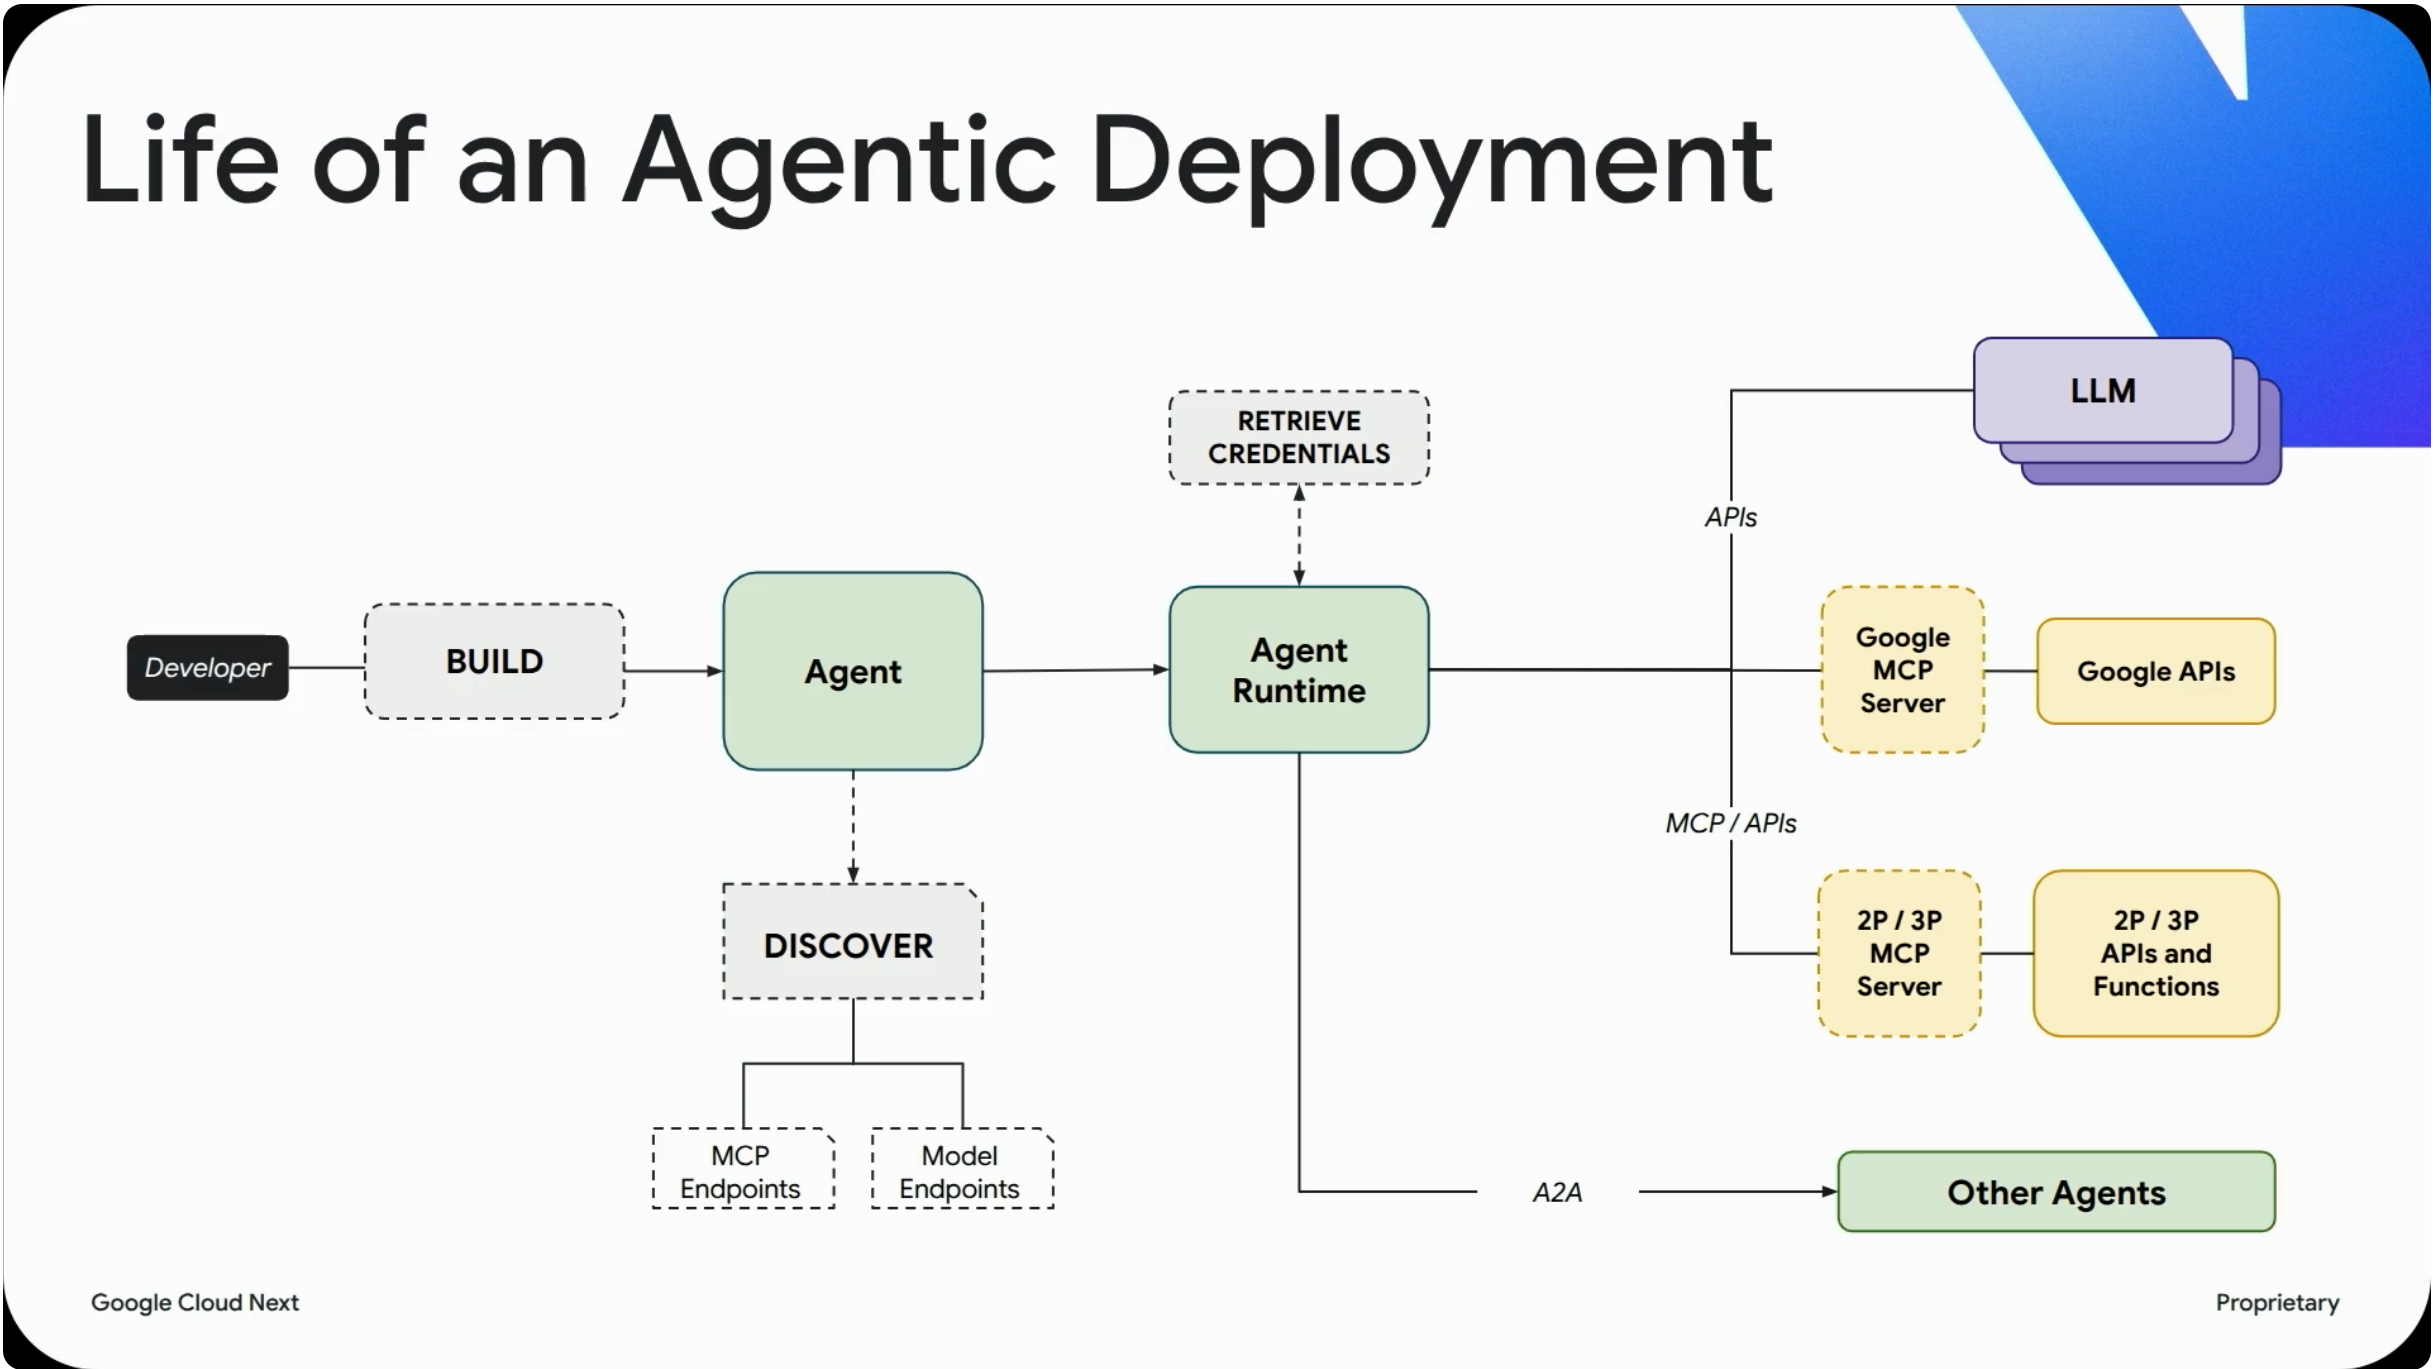
Model Context Protocol(MCP)は、自律型 AI エージェントが外部データソース、エンタープライズ ツール、ビジネス API に接続できるようにするオープン スタンダードです。しかし、管理されていないカスタム MCP 統合は、検証されていない危険なエンドポイントを本番環境に導入することになります。Google Cloud は、Google Cloud マネージド MCP サーバー(BigQuery 向け MCP サーバーなど)を介してエージェント ツールを保護します。これにより、エージェントが企業データベースとやり取りする方法が標準化され、厳密にスコープが設定された監査可能な IAM 権限が適用されます。また、カスタム API ラッパーが、強化されたエンタープライズ管理の接続に置き換えられます(出典: Google Cloud NEXT 2026)。
マルチエージェント システムにおけるセッション ブリーディングとは何ですか。Google Cloud はどのようにしてこれを防止していますか。
セッション ブリーディングは、マルチテナント環境やマルチエージェント環境で、あるユーザーのセッションからプライベートな会話コンテキスト、ユーザー トークン、機密性の高い企業データが、意図せず別のユーザーのセッションに漏洩することで発生します。Google Cloud は、Agent Development Kit(ADK)を通じてセッション ブリーディングを排除します(出典: Secure AI Innovation eBook、第 2 章)。
- テナントの分離: ADK は、ネイティブの session_id プリミティブと user_id プリミティブを使用して、厳格なユーザー境界と実行の分離を適用します。
- 認証情報の分離: ダウンストリームの認証トークンが分離されるため、エージェントが異なるユーザー セッション間で認証情報や会話の状態を引き継ぐことはできません。
Google Cloud でサードパーティとオープンソースの AI モデルを保護できますか?
はい。組織はマルチモデル戦略を追求しており、平均して 2.6 種類のモデルを実行しています(出典: Cloud Security Alliance、2025 年 12 月)。Google Cloud は、Gemini を一元化された実行コントロール プレーンとして使用することで、マルチモデル ガバナンスをサポートしています。プロンプトのサニタイズのための Model Armor やセマンティック ガバナンス ポリシーなどの統合ランタイム ガードレールは、ファーストパーティの Gemini モデル、オープンソース モデル、サードパーティ モデルに一貫して適用されます。マルチクラウド環境(AWS Bedrock、Databricks、マネージドでないオープンソースなど)では、Wiz Security Graph がすべてのクラウド プロバイダにわたる脆弱性と攻撃パスをマッピングします(出典: Google Cloud NEXT 2026)。
CodeMender は、独自のソースコードを公開したり、AI モデルのトレーニングに使用したりしますか?
いいえ。CodeMender は、プライバシー重視のローカル実行アーキテクチャで設計されています(出典: Secure AI Innovation eBook、第 4 章)。
- ローカル CLI 処理: CodeMender スキャン エンジンは、開発者の安全な環境内で直接、ローカル コマンドライン インターフェースを介して動作します。
- 隔離されたサンドボックス: アプリケーションのビルドとアクティブな脆弱性利用型不正プログラムの検証は、独自のインフラストラクチャ上の隔離されたサンドボックス内で実行されます。
- モデルのトレーニングはゼロ: 独自のソースコードと知的財産は厳重に保護され、Google の基盤モデルのトレーニングに使用されることはありません。デベロッパーは、標準の IDE/CLI ワークフローと人間参加型(HITL)承認ゲートを通じて、コードパッチがマージされる前に完全な監視を維持します。
企業は、本番環境で高リスクの自律型エージェントを安全に分離するにはどうすればよいでしょうか。
コア インフラストラクチャを公開せずにリスクの高いビジネス ロジックを実行するために、企業はコンテナ持ち込み(BYOC)リファレンス アーキテクチャを使用します。
- コンテナ サンドボックス: リスクの高い自律型エージェント(在庫や物流の連絡担当など)は、Cloud Run 上の分離されたコンテナにデプロイされます。
- 厳格な権限分離: デプロイ時のインフラストラクチャ権限は、ランタイム実行権限から厳格に分離されています。
- 人間参加型(HITL)ゲート: Agent Development Kit(ADK)には、プログラムされたポーズポイントが導入されています。これにより、リスクの高いアクション(フルフィルメント API の開始や金融取引の実行など)を実行する前に、人間の明示的な承認が必要になります。
Google Cloud はプロンプト インジェクション攻撃からどのように保護しますか?
Google Cloud では、二重ガードレール ランタイム ソリューションを適用して、レイテンシを増加させることなくペイロードをサニタイズします。
- アクセスの制御(IAM 境界): Agent Gateway でネイティブに適用され、Identity-Aware Proxy(IAP)を使用して、接続をルーティングする前に呼び出し元のデジタル ID を暗号的に検証します。
- インテントの制御(セマンティック境界): Model Armor は、ユーザー、エージェント、モデルのやり取りをリアルタイムでスクリーニングするインライン プロキシとして機能し、プロンプト インジェクションを無効化し、ジェイルブレイクを防止し、機密性の高い PII を秘匿化します。アプリケーション レイヤでは、Agent Development Kit(ADK)が入力検証(BeforeToolCallback など)を強制適用し、BigQuery テーブルに対する間接的な SQL インジェクションを阻止します。
AI モデルから企業のプライベート データが漏洩しないようにするにはどうすればよいですか?
データ漏洩を防ぐには、ネットワーク、アプリケーション、モデルの各レイヤにわたる多層防御が必要です。
- プライベート トポロジ: AI ワークロードは、VPC Service Controls(VPC-SC)によって分離された、一元管理された共有 VPC で実行され、エージェント エコシステム全体を囲むマクロ境界を作成します。
- インライン サニタイズ: Model Armor が、プロンプト入力とモデル出力から機密性の高い顧客データと PII を自動的にスクラブして秘匿化します。
- トークンレス認証: Agent Identity Auth Manager がユーザーに代わって複雑なダウンストリーム OAuth ハンドシェイクを処理し、エージェントに未加工の認証情報を公開することなくトークンを安全に渡します。
- Confidential Computing: アクティブなモデル処理中にメモリを暗号化することで、使用中のデータを保護します。












