はじめに
大規模言語モデル(LLM)と自律型エージェントは、攻撃者と防御者の双方におけるサイバー能力の開発、活用、影響力を飛躍的に加速し、最適化しています。能力とリスクが複雑に変化し続けることで、脅威の状況は常に変動し続けています。モデルは、人間が主導する助言ツールから、複雑なワークフローをオーケストレートし、エンドツーエンドのオペレーションを実行する自律型エージェント システムへと進化しつつあります。攻撃者はエージェント機能を活用することで、攻撃の手段の開発、規模の拡大、そして作戦遂行のスピードの加速と自動化を進めています。防御者である私たちは、組織を効果的に守るため、ツール、スキル、知識、プロセス、プログラムの拡充を進めています。LLM とエージェント システムを戦略的かつ意図的に活用することは、防御者は脅威の特定と対応におけるスピード、スケール、能力を補強し、向上させる絶好の機会となります。
これらのモデルやエージェント ワークフローは、「防御者が主導権を握る」という「防御側の優位性」の重要なコンセプトを変えるものではありません。組織を守る防御者である私たちは、自社のインフラストラクチャ、技術スタック、オペレーション、関連する脅威の影響について、攻撃者よりも深く理解しています。この理解があれば、攻撃者と対峙する環境を制御できるという優位性が得られます。この優位性とエージェント機能のスピードと規模を組み合わせることで、新たな防御機能を引き出し、オペレーションの限界を再定義して、ミッションをより効果的に遂行できるようになります。これにより、組織が脅威に直面してもオペレーションを継続することが可能になります。
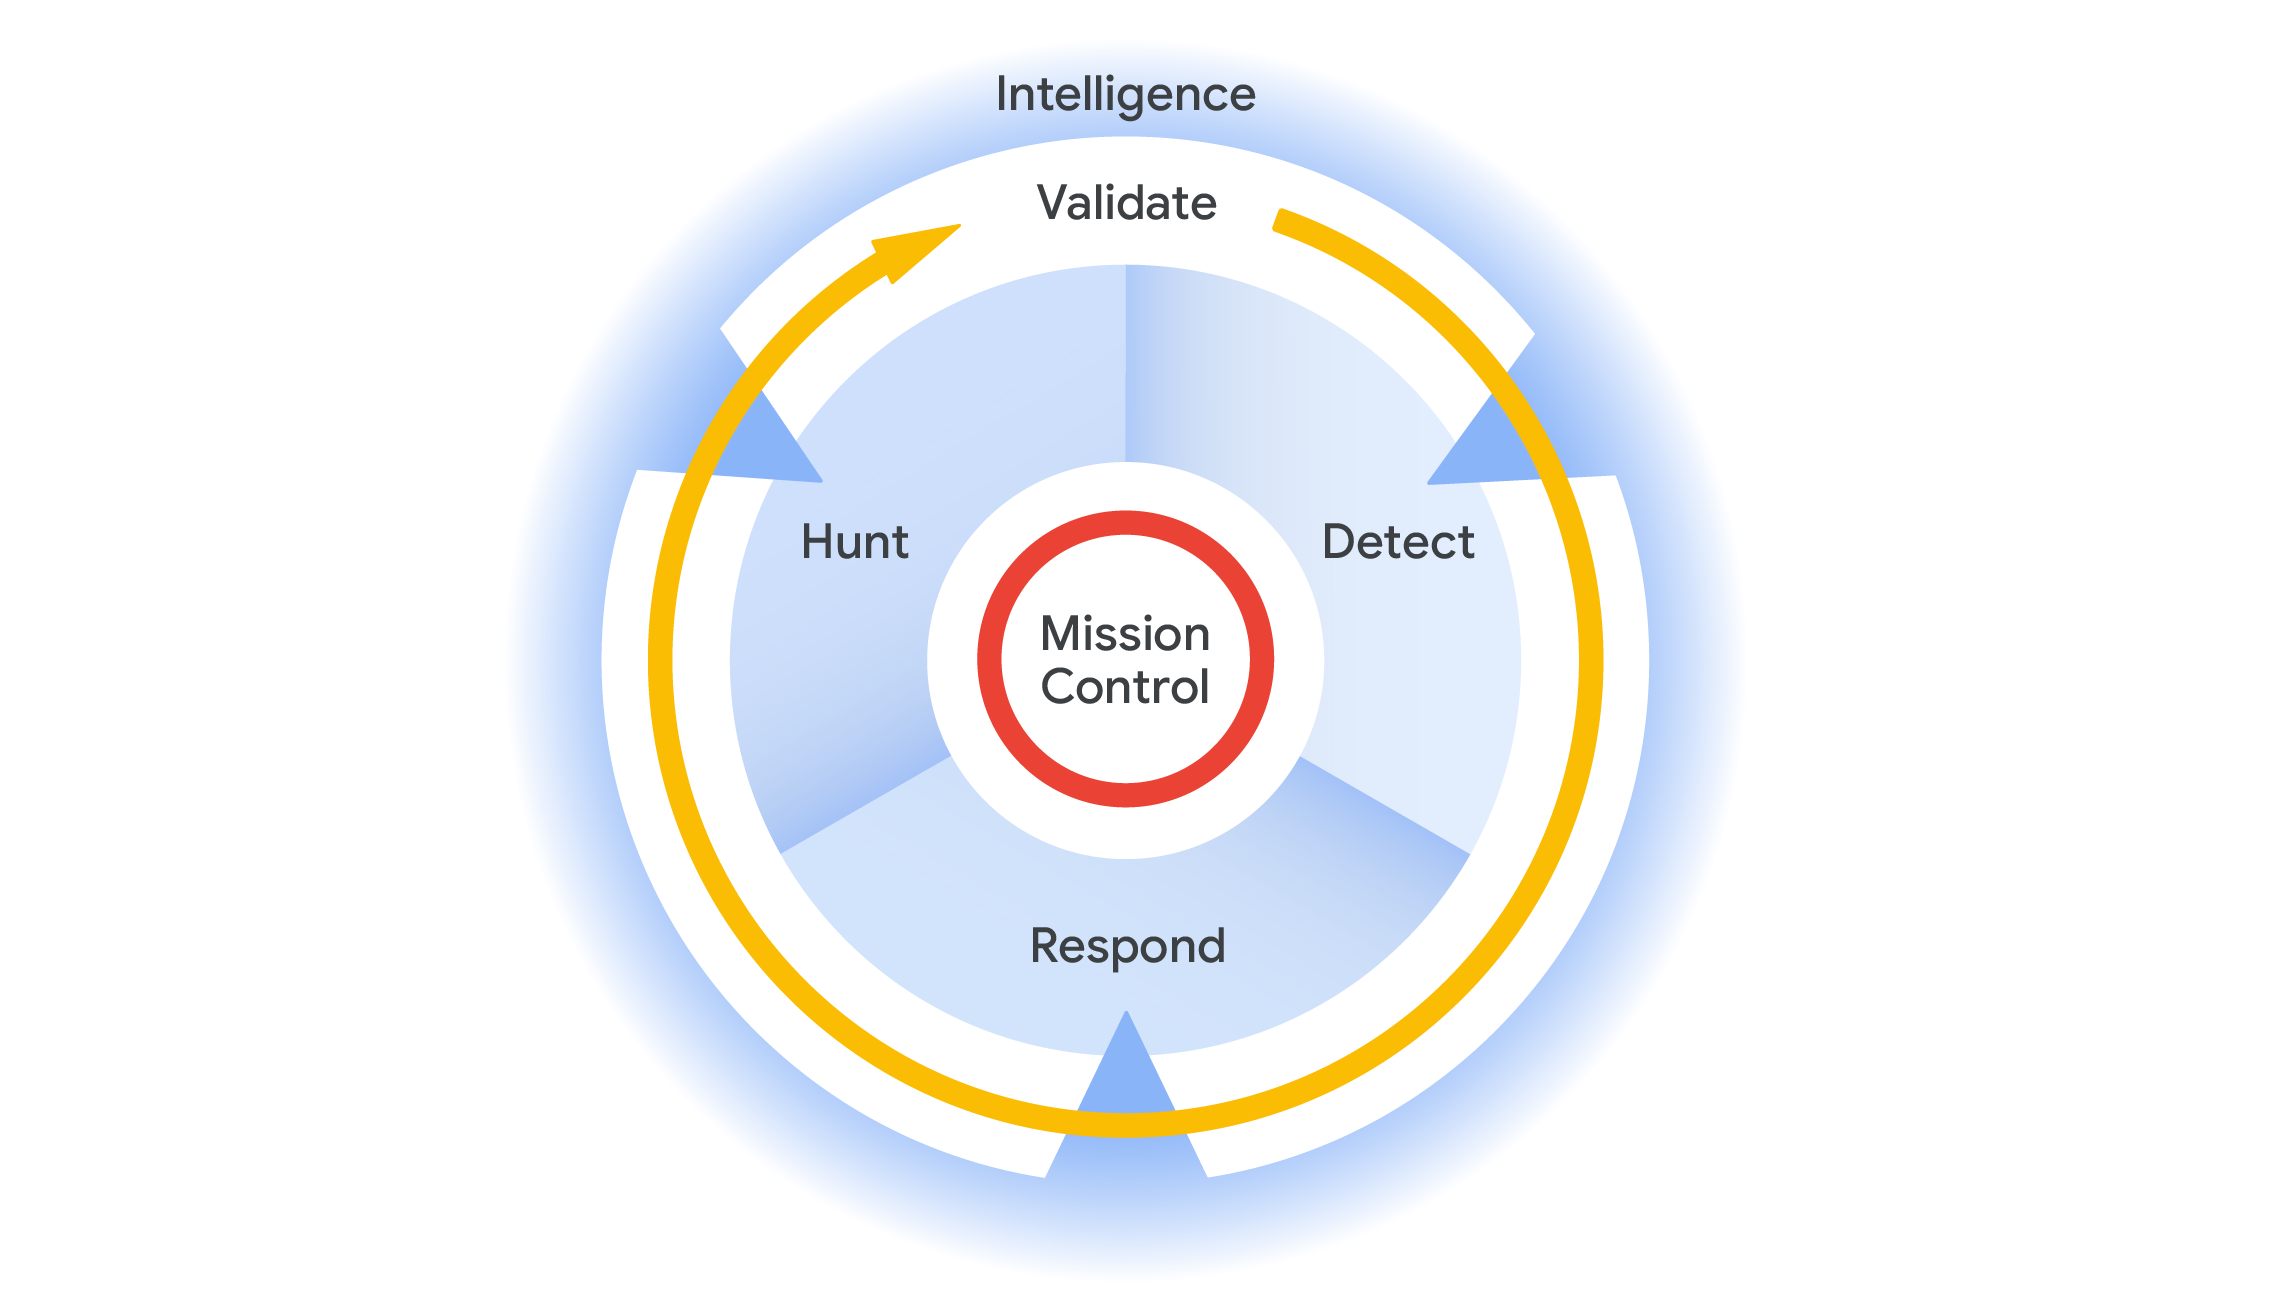
Mandiant の「防御者の優位性」運用モデルは、脅威の効果的な検出と対応を可能にし、攻撃への耐性と侵害被害の最小化を実現する 6 つの重要機能(インテリジェンス、検出、対応、検証、ハンティング、ミッション コントロール)で構成されています。
エージェントによる継続的な脅威のイテレーション
攻撃者の主な目的は、攪乱、スパイ活動、利益、妨害行為であり、これは変わりません。しかし、脅威の状況自体は根本的に変化しています。防御者は、侵害が高速化、高度化しているだけであるという考えを捨て、エージェント システムが攻撃者の能力とキャパシティをどのように変革しているかを分析する必要があります。
これまで攻撃者は、長期にわたる攻撃活動にともなう高額なコスト、キャンペーンの管理負担、さらには潤沢な資金を持つ正規組織や他の脅威グループのトップレベルの人材に対抗しなければならないという制約を抱えていました。高度な言語モデルやエージェント ワークフローは、攻撃者がこうしたハードルを解消して攻撃のスピードを最適化することを可能にしています。エージェントはスピードだけでなく、キャンペーンの範囲、オーケストレーションの能力、攻撃対象も拡張します。LLM がコンテキストに応じた検出やラテラル ムーブメントを自動化することで技術格差は解消されます。その結果、技術レベルの低い攻撃者であっても、かつては国家支援型グループや高度標的型攻撃(APT)アクター固有のものであった高度な手法を使ってより複雑な環境内を探索できるようになっています。また、攻撃者はさまざまなサービス上でインフラストラクチャを迅速にスピンアップ、構成、破棄できるようになっており、より揮発性の高いセキュリティ侵害インジケーター(IOC)の有効期間(TTL)を短縮しています。たとえば、Mandiant は、攻撃者がモデルとエージェント システムを活用してコマンド&コントロール ボットネットの移行をオーケストレートし、検出を回避していることを確認しています。防御ツールが疑わしい挙動を検知した直後、エージェントがマルウェアの再配置を繰り返して、検出シグネチャを回避するまで試行を続ける動作が観測されています。
攻撃者はこのインフラストラクチャを活用して、ロジスティクスのボトルネックを減らし、運用テンポを上げています。防御者としても、同様の緊張感を持って迅速に対応力の転換と進化を図り、アクティブな脅威に対抗するだけでなく、常にその先を行く必要があります。
マシンスケールとマシンスピードのサイバー防御
攻撃者と防御者の間で続く戦いにおいて勝敗を分ける決定的要素は、スピードです。状況を把握し、効果的な意思決定を行い、それを相手よりも早く行動へと移せる側が優位に立ちます。防御者である私たちの目標は、自らが守るべき領域を把握して運用する能力を高め、脅威に対する最も効果的かつ効率的に防御・対応できるようにすることです。
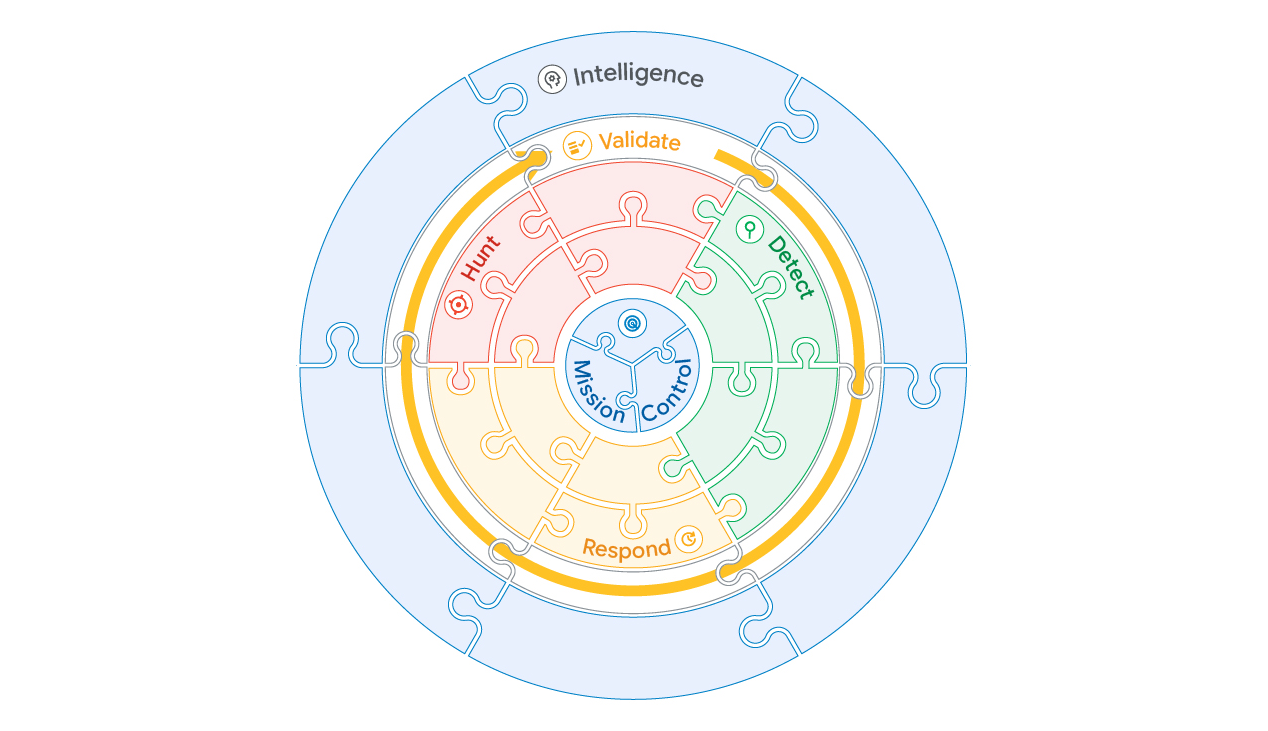
以前は、リソース、予算、時間、専門スキルの不足により、十分な防御および運用成熟度を確保することが難しく、サイバー防御組織のサイロ化や分断を招いていました。しかし、エージェント プラットフォームを活用することで、防御者は不足している機能や未成熟な機能を補完し、スピードの向上、防御の堅牢化、アラート疲れの軽減を図りながら、こうしたギャップを解消できるようになります。エージェントと高度な LLM により、防御者は脅威インテリジェンスの迅速な運用化、既知の脅威の検出と対応、アクティブな脅威のハンティング、セキュリティ管理の継続的検証、ミッション コントロールのオーケストレーションと優先順位付けの管理が可能になります
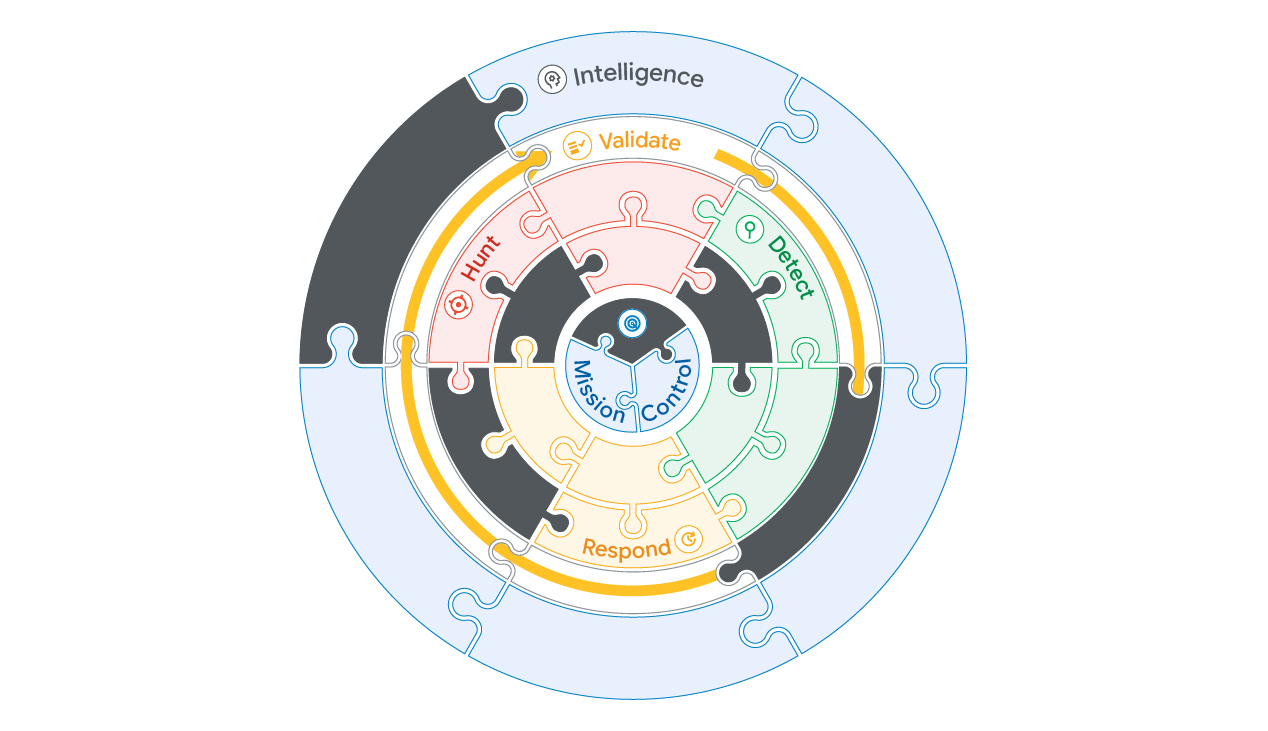
たとえば、防御者はエージェントを活用して、ある機能から得られたインサイトや検出結果を、他の機能のプロセスに直接反映する仕組みを最適化できます。セキュリティ オペレーション センター(SOC)のアナリストがクローズしたアラートに対し、エージェントを活用したプロセスがどのように機能するかを考えてみましょう。真陽性としてクローズされたアラートについては、エージェントが過去のテレメトリーを遡って関連する侵入手法を特定するプロアクティブな脅威ハンティングを即座に開始できます。偽陽性としてクローズされたアラートについては、エージェントが即座に検出ルールの調整を推奨し、アナリストが同じ無害な異常を繰り返し調査する手間をなくします。
防御者がエージェント システムの活用においてまず注力すべきなのは、攻撃者のスピードや能力に匹敵、あるいはそれを上回る対応を可能にする 2 つの主要領域です。
- 既存機能の強化: 防御者は、コンテキストの付与、影響範囲の評価、ルーティン タスクの自動化や情報拡充など、既存の機能を向上させるためにエージェントを活用するべきです。エージェント活用の基本原則は、防御者がワークフローを改善し、手動や時間のかかるタスクを排除できるようにすることです。これにより、防御者は防御ギャップの解消に注力できるようになります。
- ギャップの解消: エージェントは、これまで手動作業や膨大なリソースを要するために不可能だったワークフローを現実のものとし、防御者が既知の能力ギャップを解消することを可能にします。たとえば、防御者はエージェント機能を活用して、脅威インテリジェンス レポートの集約、アラートの自動拡充、セキュリティ情報およびイベント管理(SIEM)におけるログ取り込みの完全性や正確性のレビューなどを行うことができます。
「防御側の優位性」運用モデルのさまざまなユースケースで LLM を活用することにより、防御者はリソース制限の緩和、運用テンポの加速、摩擦や疲労の軽減を実現し、従来のサイバー防御能力を最新のエージェント型セキュリティへと変革できます。
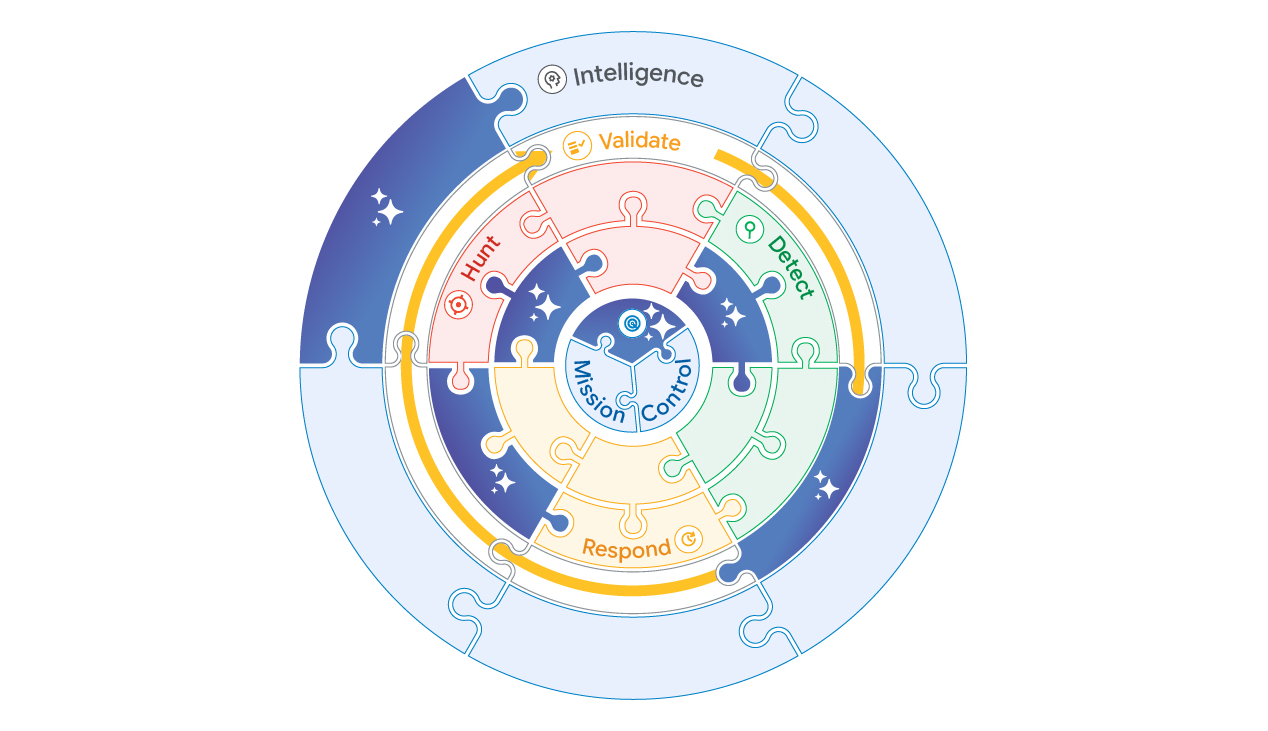
インテリジェンス: 急速に進化する脅威への最適な対処能力
Mandiant は、インテリジェンスがサイバー防御に当たる組織全体のアクションと意思決定を導く差別化要因となる、インテリジェンス主導のアプローチを支持しています。インテリジェンス機能は、防御者が直面する脅威を理解し、検出戦略とプロセスをプロアクティブに導入し、対応アクションとリソースの優先順位付けを行い、戦略的なリスク管理の意思決定をサポートできるように設計されています。
インテリジェンス機能は、エージェントを活用してサイバー脅威インテリジェンス(CTI)を迅速に収集、統合、分析し、主要なステークホルダーに共有する必要があります。目標は、ノイズや運用上の摩擦を低減し、組織を最善の形で防御できるよう、ニア リアルタイムで実用的な関連情報を防御者に提供することです。アナリストが手動で CTI レポートを読み込んで脅威を評価するのに数日、数週間、さらには数か月も費やす代わりに、エージェントがトレンド、IOC、攻撃者の「戦術、手法、手順」(TTP)を集約、要約、特定し、防御者が今まさに優先すべき事項の把握を支援します。
たとえば、インテリジェンス アナリストは LLM を活用することで、複数の異なる CTI ソースを即座に処理し、脅威が環境に影響を与える前に、業界固有で自組織に関連したカスタマイズされた脅威予測を生成できます。これにより、急速に変化する脅威の状況において、CTI をより実用的なものにすることが可能です。組織は多くの場合、IOC フィードや詳細なレポートなど、さまざまなソースからの CTI をリポジトリに取り込んで保存しています。しかし実際には、これらのリポジトリは時間の経過とともに情報が古くなり、雑多な状態になっていくことが多いため、分析やレビューが難しくなります。エージェント対応のワークフローは、関連する運用インテリジェンスや戦術インテリジェンスを、戦略的な意思決定、検知エンジニアリング開発、対応ハンドブック、検証評価、ハンティング仮説の立案を推進する、極めて具体的かつ予測的なアウトプットへと変換します。
検出: アクティブな防御のためのインテリジェンスの運用化
防御者がこのミッションを達成するには、組織内で検知されたアクティビティに基づいて悪意のある挙動を検出することが非常に重要です。検出機能は、インテリジェンス、観測結果、その他の要件を、連携の取れた対処につながる実行可能なトリガーとして具現化することで、他の機能と連携し、それらを支援します。
エージェントは、ログソースの不足、パースの問題、タイムスタンプの不備といったロギングのギャップ特定を支援することで検出機能を強化します。この評価作業は、通常であれば防御者が時間をかけて手作業で行う必要があります。サイバー防御組織が悪意のある挙動を検出するうえで不可欠なのは、最適なオブザーバビリティを環境全体で確保できるよう、ログの取り込み状況を継続的に見直すことです。
LLM を活用して検出機能を強化し、脅威アクターの TTP を自然言語から直接アクティブな検出ルールへと変換できるようにすることで、防御者は手動エンジニアリングの時間を大幅に短縮し、可視性のギャップを迅速に解消できます。さらに、継続的インテグレーションおよび継続的デリバリー / 継続的デプロイ(CI / CD)を活用した「コードとしての検出」パイプラインと組み合わせることで、検出エンジニアリングのライフサイクルを数日〜数週間からわずか数分へと短縮できます。
対応: 迅速で復元力のある復旧のオーケストレーション
脅威が特定されたら、防御者は侵害の影響を最小限に抑え、通常の運用への迅速な復旧を確実にし、他の機能に情報を連携してレジリエンスを高めることに努めることが重要です。「対応」機能は、調査や封じ込めなど、インシデント対応チームで一般的に行われるアクティビティに加え、自動化やオーケストレーション機能に重点を置いています。
エージェントによる拡張は、複雑なケースの自動要約、アラートの包括的な拡充、これまで存在しなかった「セキュリティ オーケストレーション、自動化、対応」(SOAR)の修復アクションを動的に生成することで、対応機能を強化します。この大規模な相関分析と情報拡充により、SOC アナリストのストレスや疲労が最小限に抑えられ、Tier 1 のトイルが削減されます。これにより、防御者は手動でのトリアージから脱却し、より複雑な対応活動に集中できるようになります。
検証: セキュリティの有効性を大規模に検証
防御者としての私たちの強みは、自社の環境、インフラストラクチャ、攻撃対象領域を把握し、理解していることです。検証機能は、組織内の継続的脅威露出管理に重点を置き、環境内のセキュリティ統制が意図どおりに機能していることを保証するとともに、脆弱性を含む攻撃対象領域全体のリスクを管理します。
検証機能は、LLM を使用して実際の関連性の高い脅威アクティビティの最新インテリジェンスに基づくテスト スクリプトを生成および実行することで、セキュリティ管理策のストレステストを行い、マシン速度での防御体制を証明します。継続的脅威露出管理(CTEM)は、特定の時点でのレッドチーム演習を超えて、体系的なアプローチでセキュリティを強化します。CTEM は継続的なサイクルで運用され、エージェントによる大半の自動化が可能な全体像を提供するため、組織は新しい脅威の状況に対応したスピードで規模を拡大できます。さらに、サイバー防御組織はレッドチーム サービスを活用して、プロンプト インジェクションやデータ ポイズニングなどの脆弱性に対する自社エージェント機能とアプリケーションの耐性を評価する必要があります。
ハンティング: 高度な攻撃者の発見を加速
環境内の脅威を特定する検出機能に加え、防御者はこれらの機能を拡張して、環境全体におけるアクティブな侵害やセキュリティ管理の弱点をプロアクティブに探し出すこともできます。ハンティング機能は、検出機能や検証機能とスムーズに連携してそれらを補完します。これにより、アクティブな敵対行為の特定、脆弱性の発見、検出力と可視性の向上を支援し、攻撃者によるシステム侵害をより困難にします。
生成モデルは、防御者のオペレーションを「複雑なクエリの作成」から「予測インテリジェンスに基づく会話型での脅威ハンティング仮説の実行」へと移行させ、ハンティング機能の能力をさらに強化します。エージェントを活用することで、防御者は従来の検出メカニズムをすり抜けようとする高度な攻撃者を、より迅速に発見できるようになります。
ミッション コントロール: コラボレーションと部門間のコミュニケーションの最適化
サイバー防御組織の効率性と有効性を確保するため、ミッション コントロール機能はセキュリティ プログラム全体の連携と統合管理を推進します。各機能が組織のビジネス目標や価値観と連動するようにしたうえで、リソース管理、コミュニケーション、指標測定、危機管理に関する正式なプロセスを確立します。
ミッション コントロール機能は、LLMを活用することで、複雑かつ多岐にわたるセキュリティ指標を統合し、経営幹部が即座に活用できる動的なリスク要約を作成できるほか、技術的な対応をビジネス レジリエンスに適合させるための机上訓練シナリオを自律的に生成できます。たとえば、ゼロデイ脆弱性が発見された際、エージェントはミッション コントロール機能が他の 5 つの機能からの情報を迅速に解釈および統合し、経営幹部向けのリスク概要を作成することを可能にします。これにより、成熟したサイバー防御組織でしか見られないような、数日間に及ぶ多くのリソースを要する調整業務が軽減され、経営幹部はすぐに実行可能な情報を基に、遅滞なく防御アクションを指示できます。
エージェント機能のデプロイに関する基本原則と考慮すべきポイント
あらゆる組織変革がそうであるように、サイバー防御へのエージェント機能の導入においても、整合性を保ち、成功を収めるには、基本原則に基づき、適切に管理された方法で戦略的に計画、デプロイ、統合を行う必要があります。Mandiant は、防御者がエージェントをデプロイする際の指針として、以下の原則を推奨しています。
置き換えではなく、補強
LLM とエージェント ワークフローの進化は、人、プロセス、テクノロジーなど、組織のあらゆるレベルに影響を及ぼします。Mandiant は、サイバー防御組織がエージェントを戦略的な効果倍増機能として活用し、これらの各領域を補強・強化することを強く推奨しています。ただし、エージェント機能を開発する前に、組織のニーズの把握、要件の定義、他のソリューションの検討、そして組織としての費用対効果の測定を行うことが不可欠です。LLM は防御を促進する起爆剤となり得ますが、従来の自動化といったその他の選択肢でも、より低コストかつ低リスクなソリューションによってビジネスニーズや要件を満たせる場合があります。
- 人: エージェント機能と LLM の活用方法が飛躍的に改善しているにもかかわらず、サイバー防御オペレーション全体でエージェントを正確、効果的、かつ着実に実装するうえで、人が中心的な役割を担っていることに変わりはありません。従来の SOAR を超えてプロセスを自動化する LLM の能力により、人間が担う知識労働の重点は、Tier 1 トリアージのような反復的で時間のかかる作業から、ロギングのギャップ解消や攻撃対象領域の縮小といった、より複雑で戦略的な課題へとシフトします。
- プロセス: 「防御側の優位性」運用モデルを実装するうえで最大の課題の一つは、すべての部門にわたる相互連携とパートナーシップの確保です。効果的なプロセスを確立するには多大なリソースと時間を投資する必要があり、それが防御者の大きな負担となるケースが少なくありません。エージェントは、チーム間のコミュニケーションの促進、手順の明確化、コラボレーションの最適化につながる、明確に定義されたハンドブックや標準作業手順(SOP)を作成し実行するための実用的なガイダンスを生成するなどして、こうした負担を軽減できます。
- テクノロジー: 生成モデルは、自動化を実現して最適化するための新たなテクノロジー レイヤをもたらします。しかし、比較的低コストでスピードと信頼性を実現できるスクリプトやハンドブックといった従来の自動化は、防御者にとって依然として大きな価値を持ちます。現在の機能を拡張し、決定論的な自動化では対応できないギャップを分析や推論によって埋めるには、この既存のテクノロジーの上にエージェント ワークフローや高度なシステム自動化を重ね合わせる必要があります。
Mandiant は、チームや役割をエージェント機能に置き換えるのではなく、まずは実行の並列化やインシデント レポート作成の自動化といった、従来は実現が難しかった新たな機能をもたらすエージェント機能への投資を推奨しています。
サイバーセキュリティの基本は今なお有効
生成モデルが意味のある回答を生成するには、適切なデータ、コンテキスト、プロンプトが必要です。つまり、過去の重要なサイバーセキュリティの基盤は、将来のエージェントによるサイバー防御にも適用されるということです。しかし、多くの組織は、正確なアセット インベントリ、一元化された SIEM のログから得られる可視性とオブザーバビリティ、最新の SOP やコミュニケーション計画の文書化といったセキュリティ対策の基盤確立に依然として苦労しており、チームのサイロ化という問題も抱えています。エージェントによる防御の効果を最大限に高めるには、エージェントが運用ワークフロー、テクノロジーとアーキテクチャの構成図、重要なデータソースにアクセスして、コンテキストに即した合理的な意思決定を行えるようにする必要があります。
ガバナンスと人によるリスク受容が必要
組織は、説明、監視、統制ができないエージェントをデプロイすべきではありません。ミッション クリティカルな決定や、混乱を招く可能性のある決定は、責任ある人間の判断に基づく必要があります。セキュリティは、その性質上、ビジネスの妨げになると見なされることがよくあります。しかし、管理やガバナンスが不十分なエージェント システムによってセキュリティ措置に歯止めが効かなくなる事態も同様に、ビジネスの妨げとなる可能性があります。
防御担当者は、エスカレーションや管理者からの承認プロセスにはすでに熟知しています。エージェントも同様です。Mandiant は、エージェントによる意思決定と人間による意思決定をどの程度密結合させるべきかについて、組織内で方針を揃えることを推奨しています。全体として、該当分野の専門家は、ビジネスを妨げる可能性のある措置が行われる前、実行中、後のいずれであっても、常に意思決定プロセスに関与する必要があります。LLM によって、オペレーションのスピードが上がり、環境や潜在的な脅威に関する重要な分析情報と詳細を得られるようになりましたが、防御担当者は引き続き意思決定と説明責任において専門家を頼りにしています。一般的に、Mandiant は、日常業務の中断リスクに応じて、適切なレベルの人間による監視と介入をエージェント ワークフローに組み込むことを組織に推奨しています。
エージェントによるイノベーションと変革に伴うリスク
生成モデルを活用して、現在のサイバー防御機能を拡張および強化することにはリスクが伴います。特に重大なリスクとしては、ハルシネーション、不正確な結論、無制限なトークン使用、処理ループ、機密情報の開示、運用の中断があります。これらのリスクはエージェント システムに限ったものではありませんが、Mandiant は、組織が実装前に潜在的なリスクを評価および検討し、エージェントをまずはミッション クリティカルでないタスクに集中させ、厳格なテストを実施し、「信頼せよ、されど検証せよ」という考え方を採用することを推奨しています。
結論
防御者が成功を収めるには、攻撃者を上回るペースで行動する必要があります。生成モデルの継続的な進化は、サイバー防御組織にとって、スケーラブルなセキュリティ スピードの達成を目指して加速していく好機となります。防御者は、既存の機能を強化し、6 つの重要なサイバー防御機能内および機能間のギャップを埋めて、「防御側の優位性」を維持する必要があります。
エージェント システムに関する防御側の準備状況チェックリスト
防御側と攻撃側の双方にとってエージェントが強力な推進力であり続けるなか、組織は運用プロセス全体に LLM を導入する必要性に迫られています。組織の準備状況を評価する際は、次の 10 のコンセプトを考慮してください。
- 組織のコンテキスト: 生成モデルを活用して運用を強化する際、組織の業務に固有の情報は、ニーズ合った正確な結果を得るうえで不可欠です。そのコンテキストは、エージェントがグラウンド トゥルースとしてすぐに参照できる状態ですか。
- ナレッジ マネジメント: サイバー防御オペレーションを強化する際、正確なネットワーク トポロジ、アセット管理、高価値アセットの定義は、エージェントにとって不可欠なコンテキストとなります。貴組織では、ナレッジ マネジメントに不可欠なアーティファクトをどのように収集、更新し、最新の状態で利用できるようにしていますか?
- エージェント ID: 自律的なオペレーションを実行するエージェントを ID とアクセスで管理すること(IAM)は、LLM によるオペレーション拡張の基本要件です。貴組織には、実行時にタスク固有の有効期間が短いトークンベースの認可をプログラムによって発行する仕組みがありますか。
- ガバナンス: 人間の運用ガードレールと同様に、LLM による拡張も同じ構造的な精査を受ける必要があります。貴組織は LLM ガバナンス戦略を導入していますか。
- サイバー脅威インテリジェンス: 内部で収集された CTI と外部で作成された CTI は、いずれもサイバー防御オペレーションの LLM による効果的な拡張に不可欠な要素です。貴組織には、LLM によるオペレーション拡張を可能にする CTI パイプラインが確立されていますか。
- ログのカバレッジ: 利用可能な情報と可視化できていない範囲を把握することは、LLM による効果的かつ精度の高いオペレーション拡張に不可欠なデータポイントです。貴組織は、すべての重要なデータソースからログをキャプチャし、既知のロギングのギャップや意図的に除外されたログを文書化していますか。
- 検証: 組織におけるセキュリティ管理の実装を証明することは、セキュリティ対策、特にエージェントによって強化された対策の正確性と有効性を確保するうえで極めて不可欠です。貴組織には、攻撃対象領域全体にわたって実装されたセキュリティ管理の有効性を検証するために必要なツールがありますか。
- 評価: セキュリティ管理、エージェントによる拡張、全体的なセキュリティ ポスチャーがもたらす影響を測定することは、組織のあらゆるレベルの意思決定者にとって重要なコンテキストとなります。貴組織には、戦術、運用、戦略レベルでサイバー防御オペレーションの品質、健全性、有効性を評価する仕組みがありますか。
- 費用: 生成モデルが組織全体に実装されるにつれ、運用コストを増大させる見落とされがちな要因として、トークン使用量が注目されるようになりました。貴組織は、費用の軽減策を検討したうえで、従来のセキュリティ運用ツールでは簡単に解決できず、LLM による拡張が有効なワークフローを特定していますか。
- モデル プロバイダ戦略: 外部プロバイダに依存すると、サービス停止やサードパーティのインフラストラクチャの不安定さに起因するリスクが生じる可能性があり、データ プライバシーに関する懸念も高まります。貴組織には、フロンティア モデルとオープン ウェイトの代替モデルを使い分ける戦略がありますか。
寄稿者
Alex Flores
Ben Opel
Brentyn Muir
Chris Busse
Chris Satanek
Dan Nutting
Daniel Smith
Emily Cranston
Gauri Dave
Ilan Lanz
Kal Guntuku
Kerry Matre
Kurt Wolfe
Nick Bartosch
Pascal Issa
Sara Takhim
Tanya Wilkins
Thomas Sheil