O que é inteligência contra ameaças?
Última atualização: 15/10/2026
A inteligência contra ameaças são informações sobre ataques cibernéticos atuais ou potenciais que as organizações usam para se defender. Ela transforma dados brutos de ameaças em insights úteis que as equipes de segurança podem usar para detectar, prevenir e responder a ataques. Em vez de apenas coletar informações, a inteligência contra ameaças apresenta contexto sobre quem está atacando, os métodos e motivações dessas pessoas e indicadores específicos que sinalizam que um ataque está em andamento ou é iminente.
Definição da inteligência contra ameaças
A inteligência contra ameaças, geralmente chamada de inteligência contra ameaças cibernéticas (CTI), é o conhecimento baseado em evidências sobre ameaças de cibersegurança atuais ou emergentes, incluindo motivos, alvos, indicadores de comprometimento (IoCs) e táticas, técnicas e procedimentos (TTPs) dos invasores.
Coletada e analisada com base em telemetria global, investigações de incidentes, feeds de código aberto e monitoramento da dark web, a inteligência contra ameaças fornece às equipes de segurança o contexto acionável necessário para antecipar ataques, priorizar vulnerabilidades e mudar de uma resposta a incidentes reativa para uma defesa proativa.
Por que a inteligência contra ameaças é importante?
A inteligência contra ameaças oferece o contexto necessário para tomar decisões de segurança informadas. Sem isso, as equipes de segurança enfrentam um volume enorme de alertas e possíveis ameaças com pouca orientação sobre quais são mais importantes. A inteligência contra ameaças ajuda a separar ameaças genuínas de falsos positivos e a priorizar sua resposta com base no risco real para a organização.
O cenário de ameaças está em constante evolução, à medida que os invasores desenvolvem novas técnicas e exploram vulnerabilidades recém-descobertas. A inteligência contra ameaças mantém suas defesas alinhadas com os métodos de ataque atuais em vez de ameaças antigas. Quando você entende as táticas, técnicas e procedimentos (TTPs) que os agentes de ameaças usam, é possível detectar as atividades deles mais cedo na rede de ataque e interrompê-las antes que causem danos.
As organizações que usam a inteligência contra ameaças de forma eficaz podem reduzir a frequência e o impacto de ataques bem-sucedidos. Ao identificar quais ameaças têm como alvo seu setor e entender como os invasores operam, você pode concentrar seus investimentos em segurança nos controles que de fato defendem contra os ataques que você tem maior probabilidade de enfrentar.
Benefícios da inteligência contra ameaças centralizada
A inteligência contra ameaças centralizada oferece aos profissionais de segurança consciência situacional sobre agentes de ameaças e malware em ascensão. Um repositório centralizado oferece descrições de vulnerabilidades públicas com pontuação de gravidade CVSS e EPSS, permitindo que você avalie o risco de forma consistente em todo o ambiente. Você pode pesquisar indicadores de ameaças públicas e incorporar pontuações de confiança de indicadores da Mandiant diretamente em qualquer página da web com plug-ins de navegador.
Para analistas de segurança, responsáveis pela resposta a incidentes e gerentes de SOC, a inteligência centralizada oferece suporte à priorização e triagem de alertas. Você pode usar a inteligência contra ameaças atual para priorizar e contextualizar informações de eventos de segurança, reduzindo a fadiga de alertas e melhorando a eficiência geral do SOC. A inteligência centralizada ajuda a detectar ameaças ocultas fazendo o download de indicadores e expandindo as ferramentas de detecção para descobrir agentes de ameaças ou atividades de malware que permanecem invisíveis no seu ambiente.
A inteligência contra ameaças centralizada acelera as respostas ao capacitar as equipes de analistas de segurança com insights de comportamento de agentes com base no MITRE ATT&CK. Com esses insights, você entende o possível progresso do ataque e formula a resposta certa. Quando várias equipes acessam a mesma fonte de inteligência, a organização pode desenvolver uma compreensão consistente das ameaças e manter defesas coordenadas.
Três tipos de inteligência contra ameaças
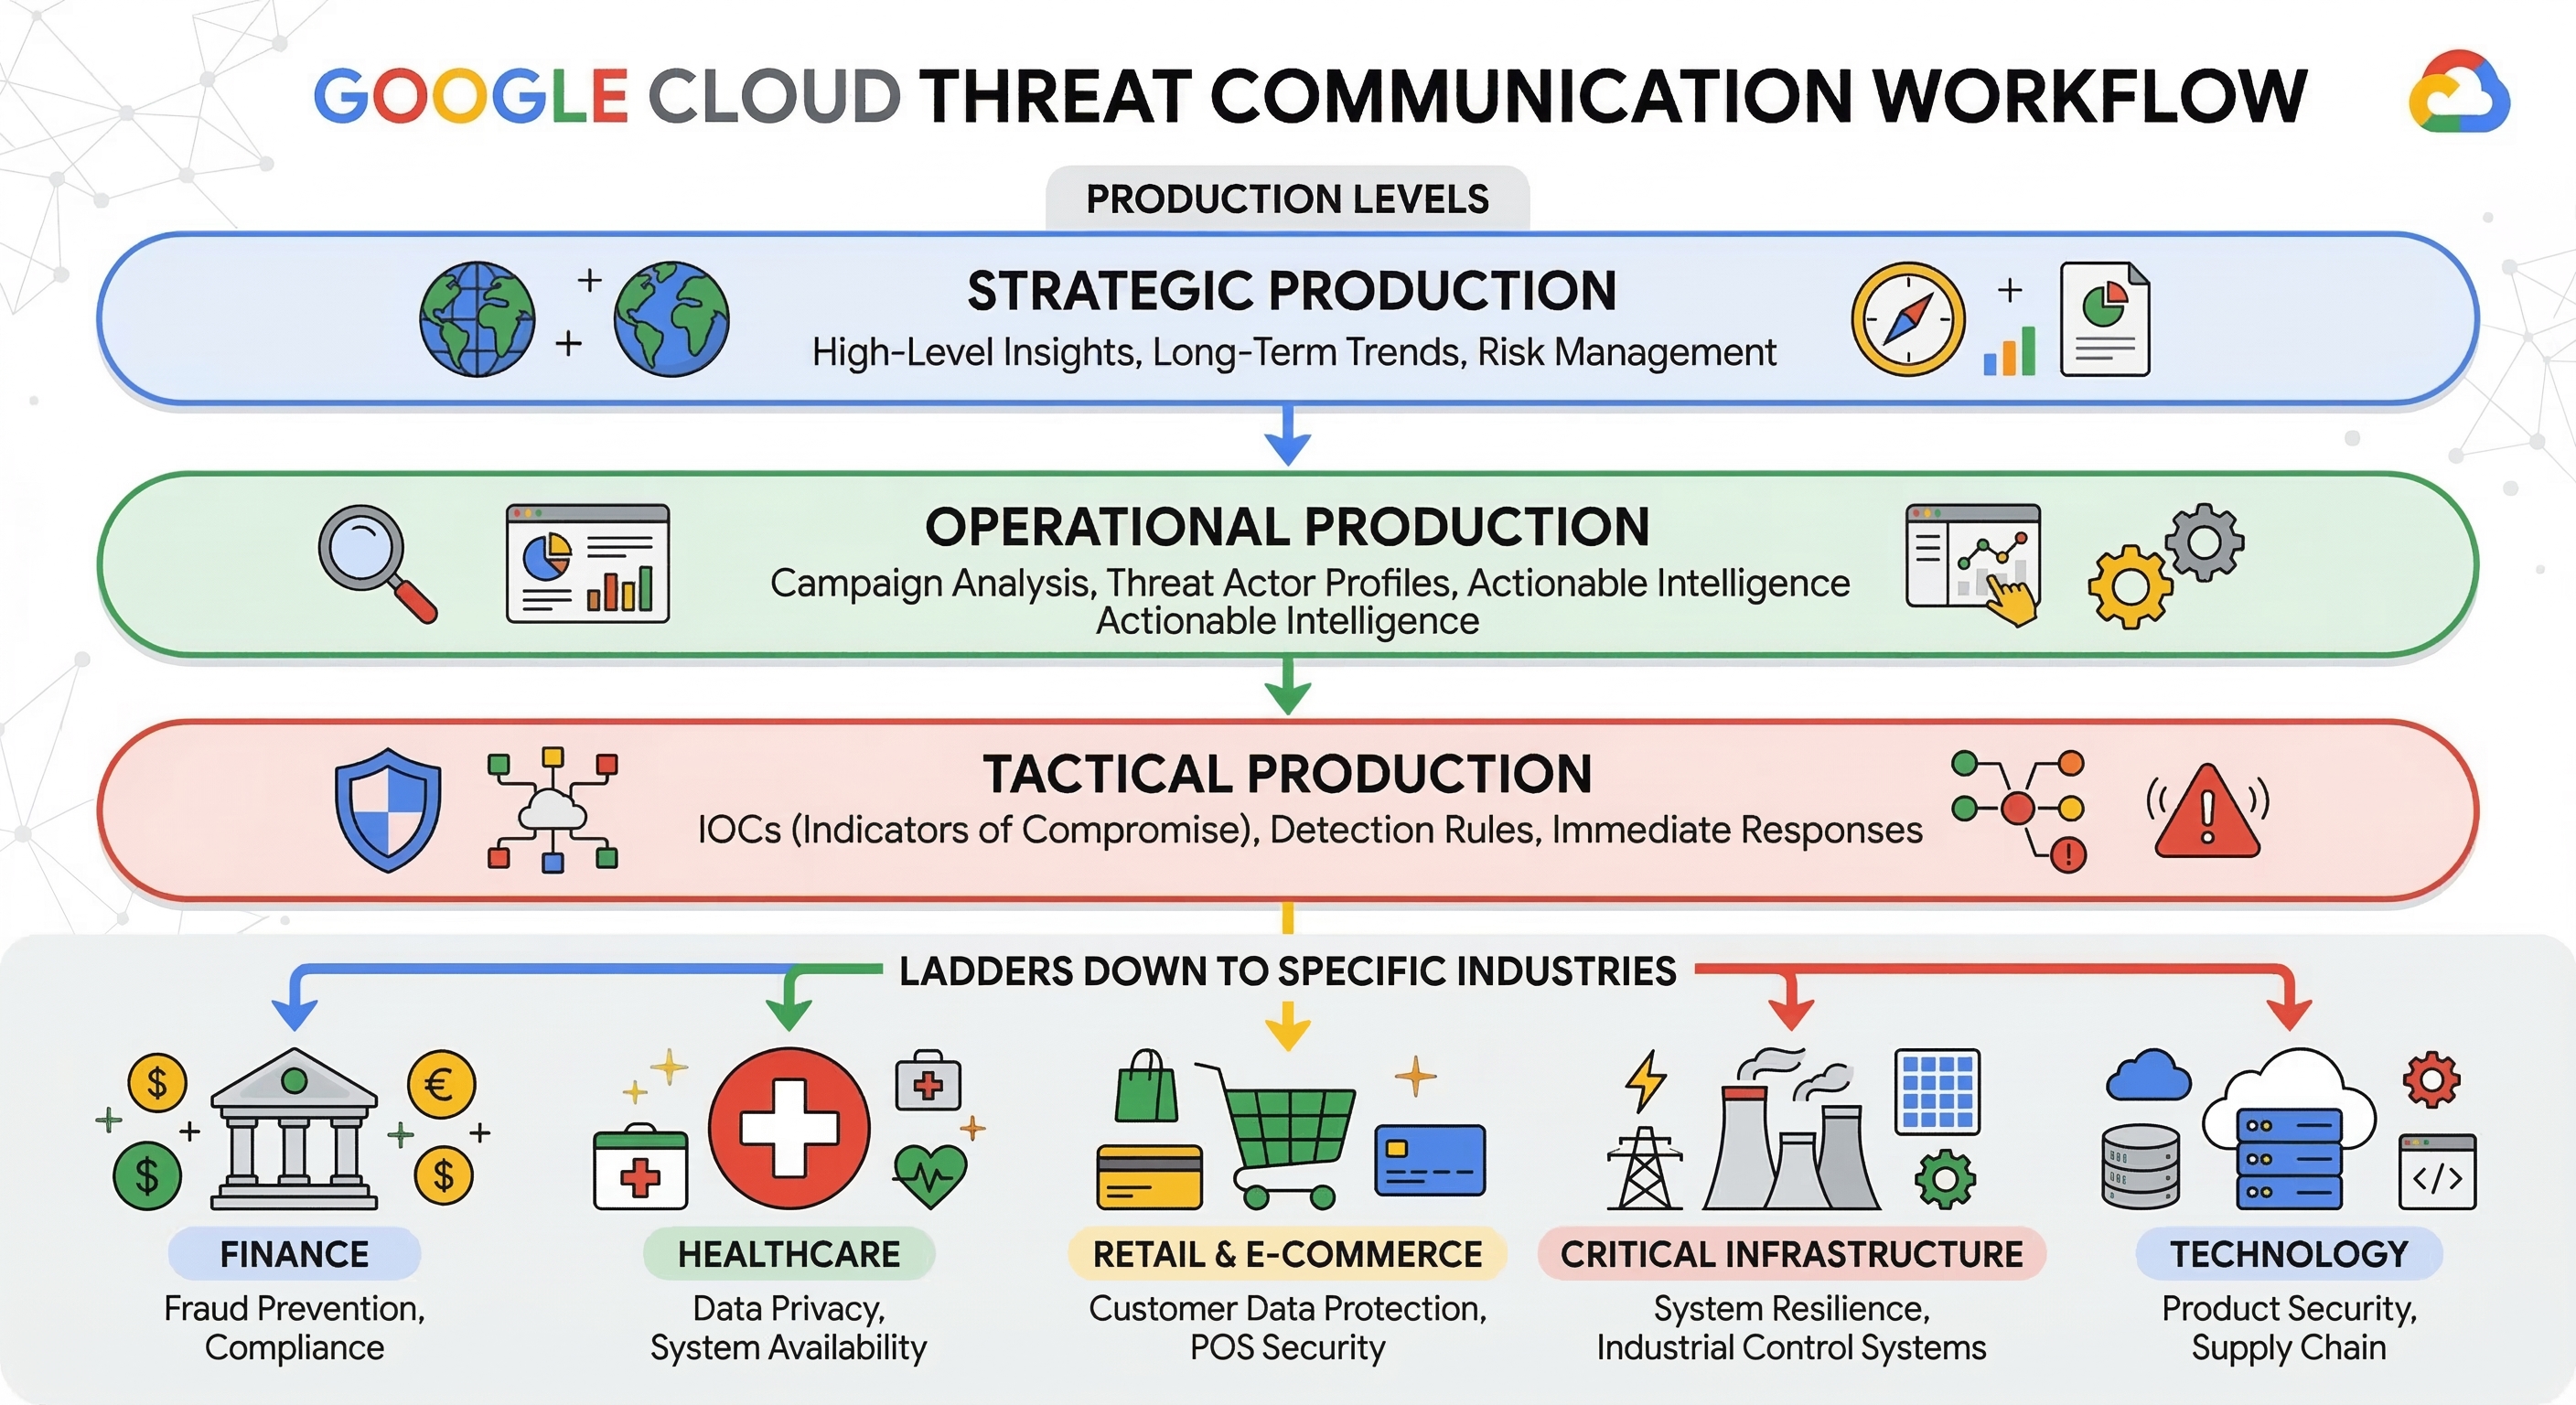
A inteligência contra ameaças opera em diferentes níveis para atender a diferentes públicos e propósitos. A inteligência tática apresenta os detalhes técnicos específicos necessários para detectar e bloquear ataques. A inteligência operacional orienta a busca por ameaças e ajuda você a entender o comportamento dos invasores. A inteligência estratégica informa o planejamento de segurança de longo prazo e a alocação de recursos. Cada tipo tem um papel diferente em um programa abrangente de inteligência contra ameaças.
Inteligência tática contra ameaças
A inteligência tática contra ameaças se concentra em ameaças imediatas e nos detalhes técnicos necessários para detectá-las. Isso inclui indicadores de comprometimento, como endereços IP mal-intencionados, hashes de arquivos, nomes de domínio e URLs associados a ataques conhecidos. As ferramentas de segurança consomem inteligência tática para identificar e bloquear ameaças de forma automática. A inteligência tática tende a ter uma vida útil curta porque os invasores mudam com frequência a própria infraestrutura. Por isso, essa inteligência exige atualizações constantes para continuar efetiva. As equipes de SOC e os responsáveis pela resposta a incidentes dependem da inteligência tática para detecção e resposta diárias a ameaças.
Inteligência operacional contra ameaças
A inteligência contra ameaças operacional oferece informações detalhadas sobre os TTPs que os agentes de ameaças usam para realizar ataques. Essa inteligência se concentra em entender o comportamento e os métodos dos invasores em vez de indicadores técnicos específicos. Você pode usar a inteligência operacional para identificar quais grupos de ameaças têm como alvo seu setor, como eles conseguem acesso inicial e o que fazem quando estão dentro de uma rede. As equipes de segurança aplicam a inteligência operacional para detectar ameaças, melhorar as capacidades de detecção e planejar procedimentos de resposta a incidentes. A inteligência operacional normalmente permanece relevante por mais tempo do que a inteligência tática, porque os métodos dos invasores evoluem mais devagar do que a infraestrutura deles.
Inteligência estratégica contra ameaças
A inteligência estratégica contra ameaças oferece insights de alto nível sobre o cenário de ameaças e ajuda a liderança a tomar decisões informadas sobre investimentos em segurança e gerenciamento de riscos. Essa inteligência abrange tendências que afetam o setor, fatores geopolíticos que influenciam o comportamento de agentes de ameaças e o possível impacto comercial de diferentes cenários de ameaças. Em geral, a inteligência estratégica é apresentada em relatórios e resumos de notícias para executivos, membros do conselho e outras partes interessadas não técnicas. As organizações usam a inteligência estratégica para alinhar a estratégia de segurança aos objetivos de negócios e comunicar os riscos de segurança à liderança.
Compreender o ciclo de vida da inteligência contra ameaças
O ciclo de vida da inteligência contra ameaças é um processo estruturado para coletar, analisar e disseminar informações sobre possíveis ameaças a uma organização. É esse modelo cíclico que as equipes de segurança usam para transformar dados brutos em inteligência prática para melhorar as defesas. Cada fase do ciclo de vida alimenta a próxima, criando um processo de melhoria contínua que mantém a inteligência contra ameaças relevante e útil à medida que o cenário de ameaças evolui.
1. Planejamento e direção
A fase de planejamento é quando você estabelece qual inteligência sua organização precisa e por quê. As equipes de segurança trabalham com as partes interessadas para definir os requisitos de inteligência, que podem incluir entender quais agentes têm como alvo seu setor, identificar as vulnerabilidades com maior probabilidade de serem exploradas ou determinar se uma nova técnica de ataque afeta sua infraestrutura.
2. Coleção
A coleta é o processo de reunir dados brutos de ameaças de várias fontes para atender aos requisitos de inteligência. As fontes incluem feeds de inteligência contra ameaças, registros de segurança de sistemas internos, comunidades de compartilhamento de informações, inteligência de código aberto e provedores comerciais de inteligência contra ameaças. O objetivo é coletar dados relevantes que atendam aos seus requisitos, filtrando ruídos que não atendem às suas necessidades.
3. Processando
O processamento é a fase em que os dados brutos de ameaças são transformados em um formato adequado para análise. Isso inclui normalizar dados de diferentes fontes em formatos consistentes, remover duplicatas, correlacionar informações relacionadas e filtrar falsos positivos. Ferramentas automatizadas lidam com grande parte desse trabalho porque o volume de dados de ameaças em geral excede o que os analistas podem processar manualmente.
4. Análise e produção
A análise extrai insights importantes dos dados processados e produz inteligência que atende aos seus requisitos. Os analistas identificam padrões, avaliam a relevância das ameaças para sua organização e determinam as ações de resposta apropriadas. O resultado dessa fase são produtos de inteligência finalizados, como relatórios de ameaças, resumos de notícias e recomendações que as partes interessadas podem usar para tomar decisões de segurança.
5. Feedback e melhoria
A finalidade da fase de feedback é avaliar se a inteligência atendeu às necessidades das partes interessadas e identificar lacunas ou novos requisitos. As partes interessadas fornecem informações sobre a utilidade e a atualidade da inteligência, o que informa os ajustes nas prioridades de coleta, nos métodos de análise e nas práticas de disseminação. Esse feedback reinicia o ciclo com requisitos refinados que tornam a inteligência futura mais valiosa.
Vá além
Comece a criar no Google Cloud com US$ 300 em créditos e mais de 20 produtos do programa Sempre gratuito.
Precisa de ajuda para começar?
Entre em contato com a equipe de vendasTrabalhe com um parceiro confiável
Encontre um parceiroContinue navegando
Ver todos os produtos