Qu'est-ce que les renseignements sur les menaces ?
Les renseignements sur les menaces correspondent aux informations sur les cyberattaques actuelles ou potentielles que les organisations exploitent pour comprendre les méthodes, les motivations et les indicateurs qui signalent qu'une attaque est en cours ou imminente. Les équipes collectent et transforment les données brutes sur les menaces issues de la télémétrie mondiale, des enquêtes sur les incidents, des flux Open Source et de la surveillance du dark Web en informations en temps réel que les équipes de sécurité utilisent pour détecter, prévenir et contrer les cyberattaques.
Découvrir les ressources et solutions associées
Définition du renseignement sur les menaces
Les renseignements sur les menaces, souvent appelés renseignements sur les cybermenaces (CTI), sont des connaissances basées sur des preuves des menaces de cybersécurité existantes ou émergentes, y compris les motivations des pirates informatiques, les cibles, les tactiques et les procédures. Collectés et analysés à partir de la télémétrie globale, des enquêtes sur les incidents, des flux Open Source et de la surveillance du dark Web, les renseignements sur les menaces fournissent aux équipes de sécurité le contexte utile nécessaire pour anticiper les attaques, hiérarchiser les failles et passer d'une réponse aux incidents réactive à une défense proactive.
Pourquoi le renseignement sur les menaces est-il important ?
Les renseignements sur les menaces fournissent le contexte dont vous avez besoin pour prendre des décisions de sécurité éclairées. Sans elle, les équipes de sécurité sont submergées par un volume considérable d'alertes et de menaces potentielles, avec peu d'indications sur celles qui sont les plus importantes. Les renseignements sur les menaces vous aident à distinguer les menaces réelles des faux positifs et à hiérarchiser votre réponse en fonction du risque réel pour votre organisation.
Le paysage des menaces évolue constamment, car les pirates informatiques développent de nouvelles techniques et exploitent les failles nouvellement découvertes. Les renseignements sur les menaces permettent d'aligner vos défenses sur les méthodes d'attaque actuelles plutôt que sur les menaces d'hier. En comprenant les tactiques, techniques et procédures (TTP) utilisées par les acteurs malveillants, vous pouvez détecter leurs activités plus tôt dans la chaîne d'attaque et les arrêter avant qu'elles ne causent des dommages.
Les organisations qui utilisent efficacement les renseignements sur les menaces peuvent réduire à la fois la fréquence et l'impact des attaques réussies. En identifiant les menaces qui ciblent votre secteur et en comprenant comment les pirates informatiques agissent, vous pouvez concentrer vos investissements en sécurité sur les contrôles qui vous protègent réellement contre les attaques auxquelles vous êtes le plus susceptible d'être confronté.
Avantages de la centralisation des renseignements sur les menaces
Les renseignements centralisés sur les menaces permettent aux professionnels de la sécurité de se tenir informés des acteurs malveillants et des logiciels malveillants en plein essor. Un répertoire central fournit des descriptions publiques des failles avec des scores de sévérité CVSS et EPSS, ce qui vous permet d'évaluer les risques de manière cohérente dans votre environnement. Vous pouvez rechercher des indicateurs de menace publics et intégrer les scores de confiance des indicateurs Mandiant directement dans n'importe quelle page Web à l'aide de plug-ins de navigateur.
Pour les analystes de sécurité, les les spécialistes de la réponse aux incidents et les responsables de SOC, les renseignements centralisés facilitent la hiérarchisation et le tri des alertes. Vous pouvez utiliser des renseignements sur les menaces en temps quasi réel pour prioriser et contextualiser les événements de sécurité, avec à la clé une réduction de l'accoutumance aux alertes et une amélioration de l'efficacité globale du SOC. Les renseignements centralisés vous aident à détecter les menaces cachées en téléchargeant des indicateurs et en élargissant vos outils de détection pour découvrir les acteurs malveillants ou les activités de logiciels malveillants qui se cachent dans votre environnement.
Les renseignements centralisés sur les menaces accélèrent les réponses en fournissant aux équipes d'analystes de la sécurité des insights sur le comportement des acteurs basés sur MITRE ATT&CK. Ces insights vous aident à comprendre la progression potentielle d'une attaque et à formuler la réponse appropriée. Lorsque plusieurs équipes utilisent la même source de renseignements, votre organisation peut développer une compréhension cohérente des menaces et maintenir des défenses coordonnées.
Trois types de renseignements sur les menaces
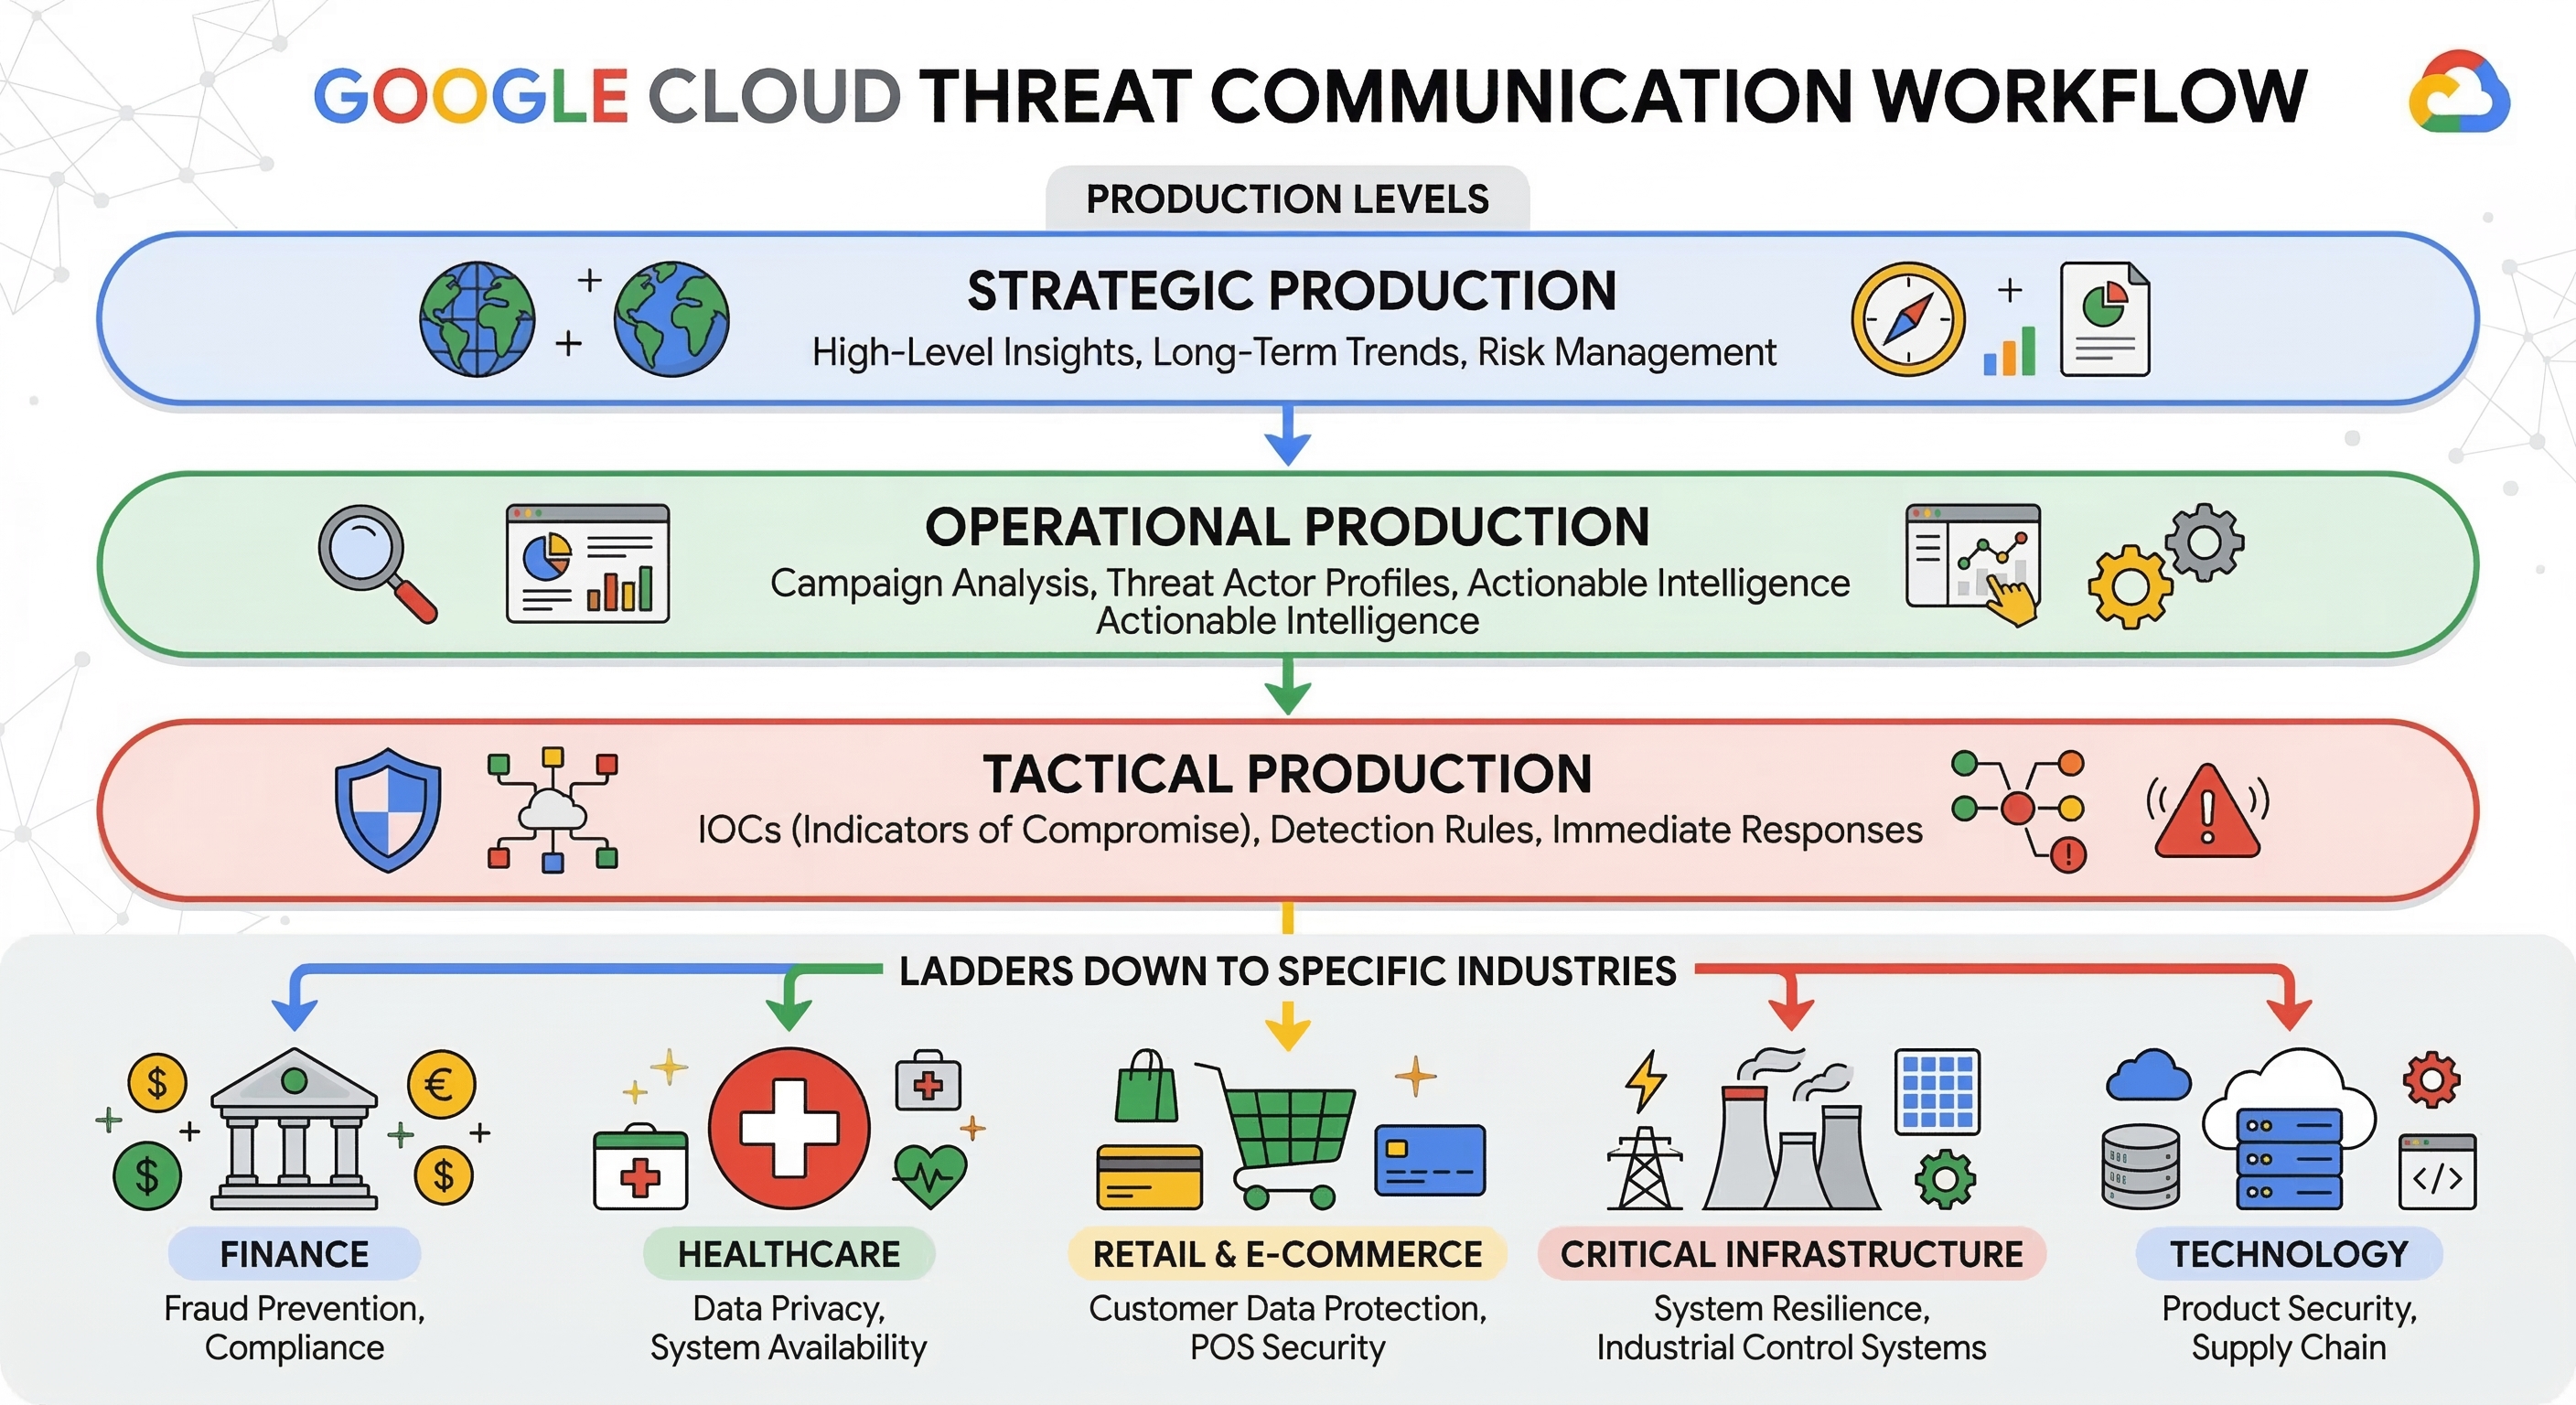
Le renseignement sur les menaces fonctionne à différents niveaux pour répondre aux besoins et aux objectifs de différentes audiences. Les informations tactiques fournissent les détails techniques spécifiques nécessaires pour détecter et bloquer les attaques. L'intelligence opérationnelle guide la chasse aux menaces et vous aide à comprendre le comportement des pirates informatiques. Les renseignements stratégiques éclairent la planification de la sécurité à long terme et l'allocation des ressources. Chaque type joue un rôle distinct dans un programme de renseignements sur les menaces complet.
Renseignements tactiques sur les menaces
Le renseignement tactique sur les menaces se concentre sur les menaces immédiates et les détails techniques nécessaires pour les détecter. Cela inclut les indicateurs de compromission tels que les adresses IP malveillantes, les hachages de fichiers, les noms de domaine et les URL associés à des attaques connues. Les outils de sécurité consomment des renseignements tactiques pour identifier et bloquer automatiquement les menaces. Les renseignements tactiques ont tendance à avoir une courte durée de vie, car les pirates informatiques modifient fréquemment leur infrastructure. Ils doivent donc être constamment mis à jour pour rester efficaces. Les équipes SOC et les intervenants en cas d'incident s'appuient sur le renseignement tactique pour la détection et la réponse aux menaces au quotidien.
Renseignement opérationnel sur les menaces
Les renseignements opérationnels sur les menaces fournissent des informations détaillées sur les TTP que les acteurs malveillants utilisent pour mener des attaques. Ces renseignements se concentrent sur la compréhension du comportement et des méthodes des pirates informatiques plutôt que sur des indicateurs techniques spécifiques. Les renseignements opérationnels vous permettent d'identifier les groupes de menaces qui ciblent votre secteur, la façon dont ils obtiennent un accès initial et ce qu'ils font après avoir pénétré dans un réseau. Les équipes de sécurité appliquent les renseignements opérationnels pour traquer les menaces, améliorer les capacités de détection et planifier les procédures de réponse aux incidents. Les renseignements opérationnels restent généralement pertinents plus longtemps que les renseignements tactiques, car les méthodes des pirates évoluent plus lentement que leur infrastructure.
Renseignements stratégiques sur les menaces
Les renseignements stratégiques sur les menaces fournisent des insights de haut niveau sur le paysage des menaces et aident les dirigeants à prendre des décisions éclairées concernant les investissements de sécurité et la gestion des risques. Ces renseignements couvrent les tendances qui affectent votre secteur, les facteurs géopolitiques qui influencent le comportement des acteurs malveillants et l'impact potentiel de différents scénarios de menace sur l'entreprise. Les renseignements stratégiques sont généralement présentés sous forme de rapports et de briefings destinés aux dirigeants, aux membres du conseil d'administration et à d'autres personnes concernées non techniques. Les organisations utilisent les renseignements stratégiques pour aligner leur stratégie de sécurité sur leurs objectifs d'entreprise et communiquer les risques de sécurité à la direction.
Comprendre le cycle de vie des renseignements sur les menaces
Le cycle de vie du renseignement sur les menaces est un processus structuré qui permet de collecter, d'analyser et de diffuser des informations sur les menaces potentielles qui pèsent sur une organisation. Ce framework cyclique est utilisé par les équipes de sécurité pour transformer les données brutes en renseignements exploitables afin d'améliorer les défenses. Chaque phase du cycle de vie alimente la suivante, créant ainsi un processus d'amélioration continue qui permet de maintenir la pertinence et l'utilité des renseignements sur les menaces à mesure que le paysage des menaces évolue.
1. Planification et orientation
La phase de planification consiste à déterminer les renseignements dont votre organisation a besoin et pourquoi. Les équipes de sécurité collaborent avec les personnes concernées pour définir les besoins en renseignements. Il peut s'agir de comprendre quels acteurs ciblent votre secteur, d'identifier les failles les plus susceptibles d'être exploitées ou de déterminer si une nouvelle technique d'attaque affecte votre infrastructure.
2. Collecte
La collecte consiste à recueillir des données brutes sur les menaces auprès de plusieurs sources pour répondre à vos besoins en renseignements. Les sources incluent les flux de renseignements sur les menaces, les journaux de sécurité de vos systèmes internes, les communautés de partage d'informations, les renseignements d'origine sources ouvertes et les fournisseurs commerciaux de renseignements sur les menaces. L'objectif est de collecter des données pertinentes qui répondent à vos exigences tout en filtrant les informations inutiles.
3. Traitement
Le traitement est la phase au cours de laquelle les données brutes sur les menaces sont transformées dans un format adapté à l'analyse. Cela inclut la normalisation des données provenant de différentes sources dans des formats cohérents, la suppression des doublons, la corrélation des informations associées et le filtrage des faux positifs. Les outils automatisés gèrent une grande partie de ce travail, car le volume de données sur les menaces dépasse généralement ce que les analystes peuvent traiter manuellement.
4. Analyse et production
L'analyse extrait des insights significatifs des données traitées et produit des renseignements qui répondent à vos exigences. Les analystes identifient des tendances, évaluent la pertinence des menaces pour votre organisation et déterminent les actions de réponse appropriées. Le résultat de cette phase est la production de renseignements finis, tels que des rapports sur les menaces, des briefings et des recommandations que les personnes concernées peuvent utiliser pour prendre des décisions de sécurité.
5. Commentaires et amélioration
L'objectif de l'étape de commentaires est d'évaluer si les renseignements ont répondu aux besoins des personnes concernées et d'identifier les lacunes ou les nouvelles exigences. Les personnes concernées donnent leur avis sur l'utilité et l'actualité des renseignements, ce qui permet d'ajuster les priorités de collecte, les méthodes d'analyse et les pratiques de diffusion. Ces commentaires relancent le cycle avec des exigences affinées qui rendent l'intelligence future plus précieuse.
Solutions de renseignements sur les menaces associées
 Google Threat IntelligenceProtégez-vous contre les menaces ciblant votre organisation grâce à des informations issues de la surveillance de plus de 500 acteurs malveillants dans le monde. Obtenez des renseignements prioritaires pertinents pour votre secteur et votre région.
 Mandiant Threat IntelligenceComprenez les attaques sophistiquées grâce à une analyse approfondie des acteurs malveillants, de leurs motivations et de leurs méthodes Utilisez l'expérience de réponse aux incidents de première ligne pour vous défendre contre les groupes de menaces avancées.
 VirusTotal IntelligenceRecherchez les menaces et identifiez les familles de logiciels malveillants à l'aide de l'un des plus grands dépôts de logiciels malveillants et de fichiers suspects au monde. Explorez les données de menace interrogeables pour comprendre comment les attaques se propagent.
Passez à l'étape suivante
Laissez Mandiant vous aider à appliquer des renseignements sur les menaces de première ligne pour améliorer votre résilience en cybersécurité avant, pendant et après un incident.
Soyez prêt à réagir grâce à un plan de réponse aux incidents
Lire le guide des bonnes pratiquesDécouvrez les rapports et la recherche sur les menaces de Mandiant
Consulter les ressources MandiantParcourir les services de conseil Mandiant
Afficher l'annuaire des services Mandiant











