¿Qué es la inteligencia contra amenazas?
La inteligencia contra amenazas es información sobre ciberataques actuales o potenciales que las organizaciones usan para comprender los métodos, las motivaciones y los indicadores que señalan que un ataque está en curso o es inminente. Los equipos recopilan y transforman datos de amenazas sin procesar de telemetría global, investigaciones de incidentes, feeds de código abierto y supervisión de la Web oscura en estadísticas en tiempo real que los equipos de seguridad usan para detectar, prevenir y responder a los ciberataques.
Explora recursos y soluciones relacionados
Definición de inteligencia contra amenazas
La inteligencia contra amenazas, a menudo llamada inteligencia contra ciberamenazas (CTI), es el conocimiento empírico sobre amenazas de ciberseguridad existentes o emergentes, incluidos los motivos, los objetivos, las tácticas y los procedimientos de los atacantes. La inteligencia contra amenazas, recopilada y analizada a partir de telemetría global, investigaciones de incidentes, feeds de código abierto y supervisión de la Web oscura, proporciona a los equipos de seguridad el contexto práctico necesario para anticipar ataques, priorizar vulnerabilidades y pasar de una respuesta reactiva ante incidentes a una defensa proactiva.
¿Por qué es importante la inteligencia contra amenazas?
La inteligencia contra amenazas proporciona el contexto que necesitas para tomar decisiones de seguridad fundamentadas. Sin ella, los equipos de seguridad se enfrentan a un volumen abrumador de alertas y amenazas potenciales con orientación limitada sobre cuáles son las más importantes. La inteligencia contra amenazas te ayuda a separar las amenazas genuinas de los falsos positivos y a priorizar tu respuesta en función del riesgo real para tu organización.
El panorama de las amenazas evoluciona constantemente a medida que los atacantes desarrollan nuevas técnicas y explotan vulnerabilidades recién descubiertas. La inteligencia contra amenazas mantiene tus defensas alineadas con los métodos de ataque actuales en lugar de las amenazas de ayer. Cuando comprendes las tácticas, técnicas y procedimientos (TTP) que usan los agentes de amenazas, puedes detectar sus actividades en una etapa más temprana de la cadena de ataque y detenerlos antes de que causen daños.
Las organizaciones que usan la inteligencia contra amenazas de manera eficaz pueden reducir tanto la frecuencia como el impacto de los ataques exitosos. Si identificas qué amenazas se dirigen a tu industria y comprendes cómo operan los atacantes, puedes enfocar tus inversiones en seguridad en los controles que realmente defienden contra los ataques que es más probable que enfrentes.
Beneficios de la inteligencia centralizada contra amenazas
La inteligencia contra amenazas centralizada les brinda a los profesionales de la seguridad conocimiento sobre los agentes de amenazas y el malware en aumento. Un repositorio centralizado proporciona descripciones de vulnerabilidades públicas con puntuaciones de gravedad de CVSS y EPSS, lo que te permite evaluar el riesgo de manera coherente en todo tu entorno. Puedes buscar indicadores de amenazas públicos y, con complementos para navegadores, integrar las puntuaciones de confianza de los indicadores de Mandiant directamente en cualquier página web.
Para los analistas de seguridad, el personal de respuesta ante incidentes y los administradores de SOC, la inteligencia centralizada respalda la priorización y la clasificación de alertas. Puedes usar inteligencia contra amenazas actual para priorizar y contextualizar la información de incidentes de seguridad, lo que reduce la fatiga por alertas y mejora la eficiencia general del SOC. La inteligencia centralizada te ayuda a detectar amenazas ocultas descargando indicadores y expandiendo tus herramientas de detección para descubrir agentes de amenazas o actividades de malware que permanecen ocultas en tu entorno.
La inteligencia contra amenazas centralizada acelera las respuestas, ya que proporciona a los equipos de analistas de seguridad información sobre el comportamiento de los agentes basada en MITRE ATT&CK. Estas estadísticas te ayudan a comprender el progreso potencial de un ataque y formular la respuesta correcta. Cuando varios equipos usan la misma fuente de inteligencia, tu organización puede desarrollar una comprensión unificada de las amenazas y mantener coordinadas las defensas.
Tres tipos de inteligencia contra amenazas
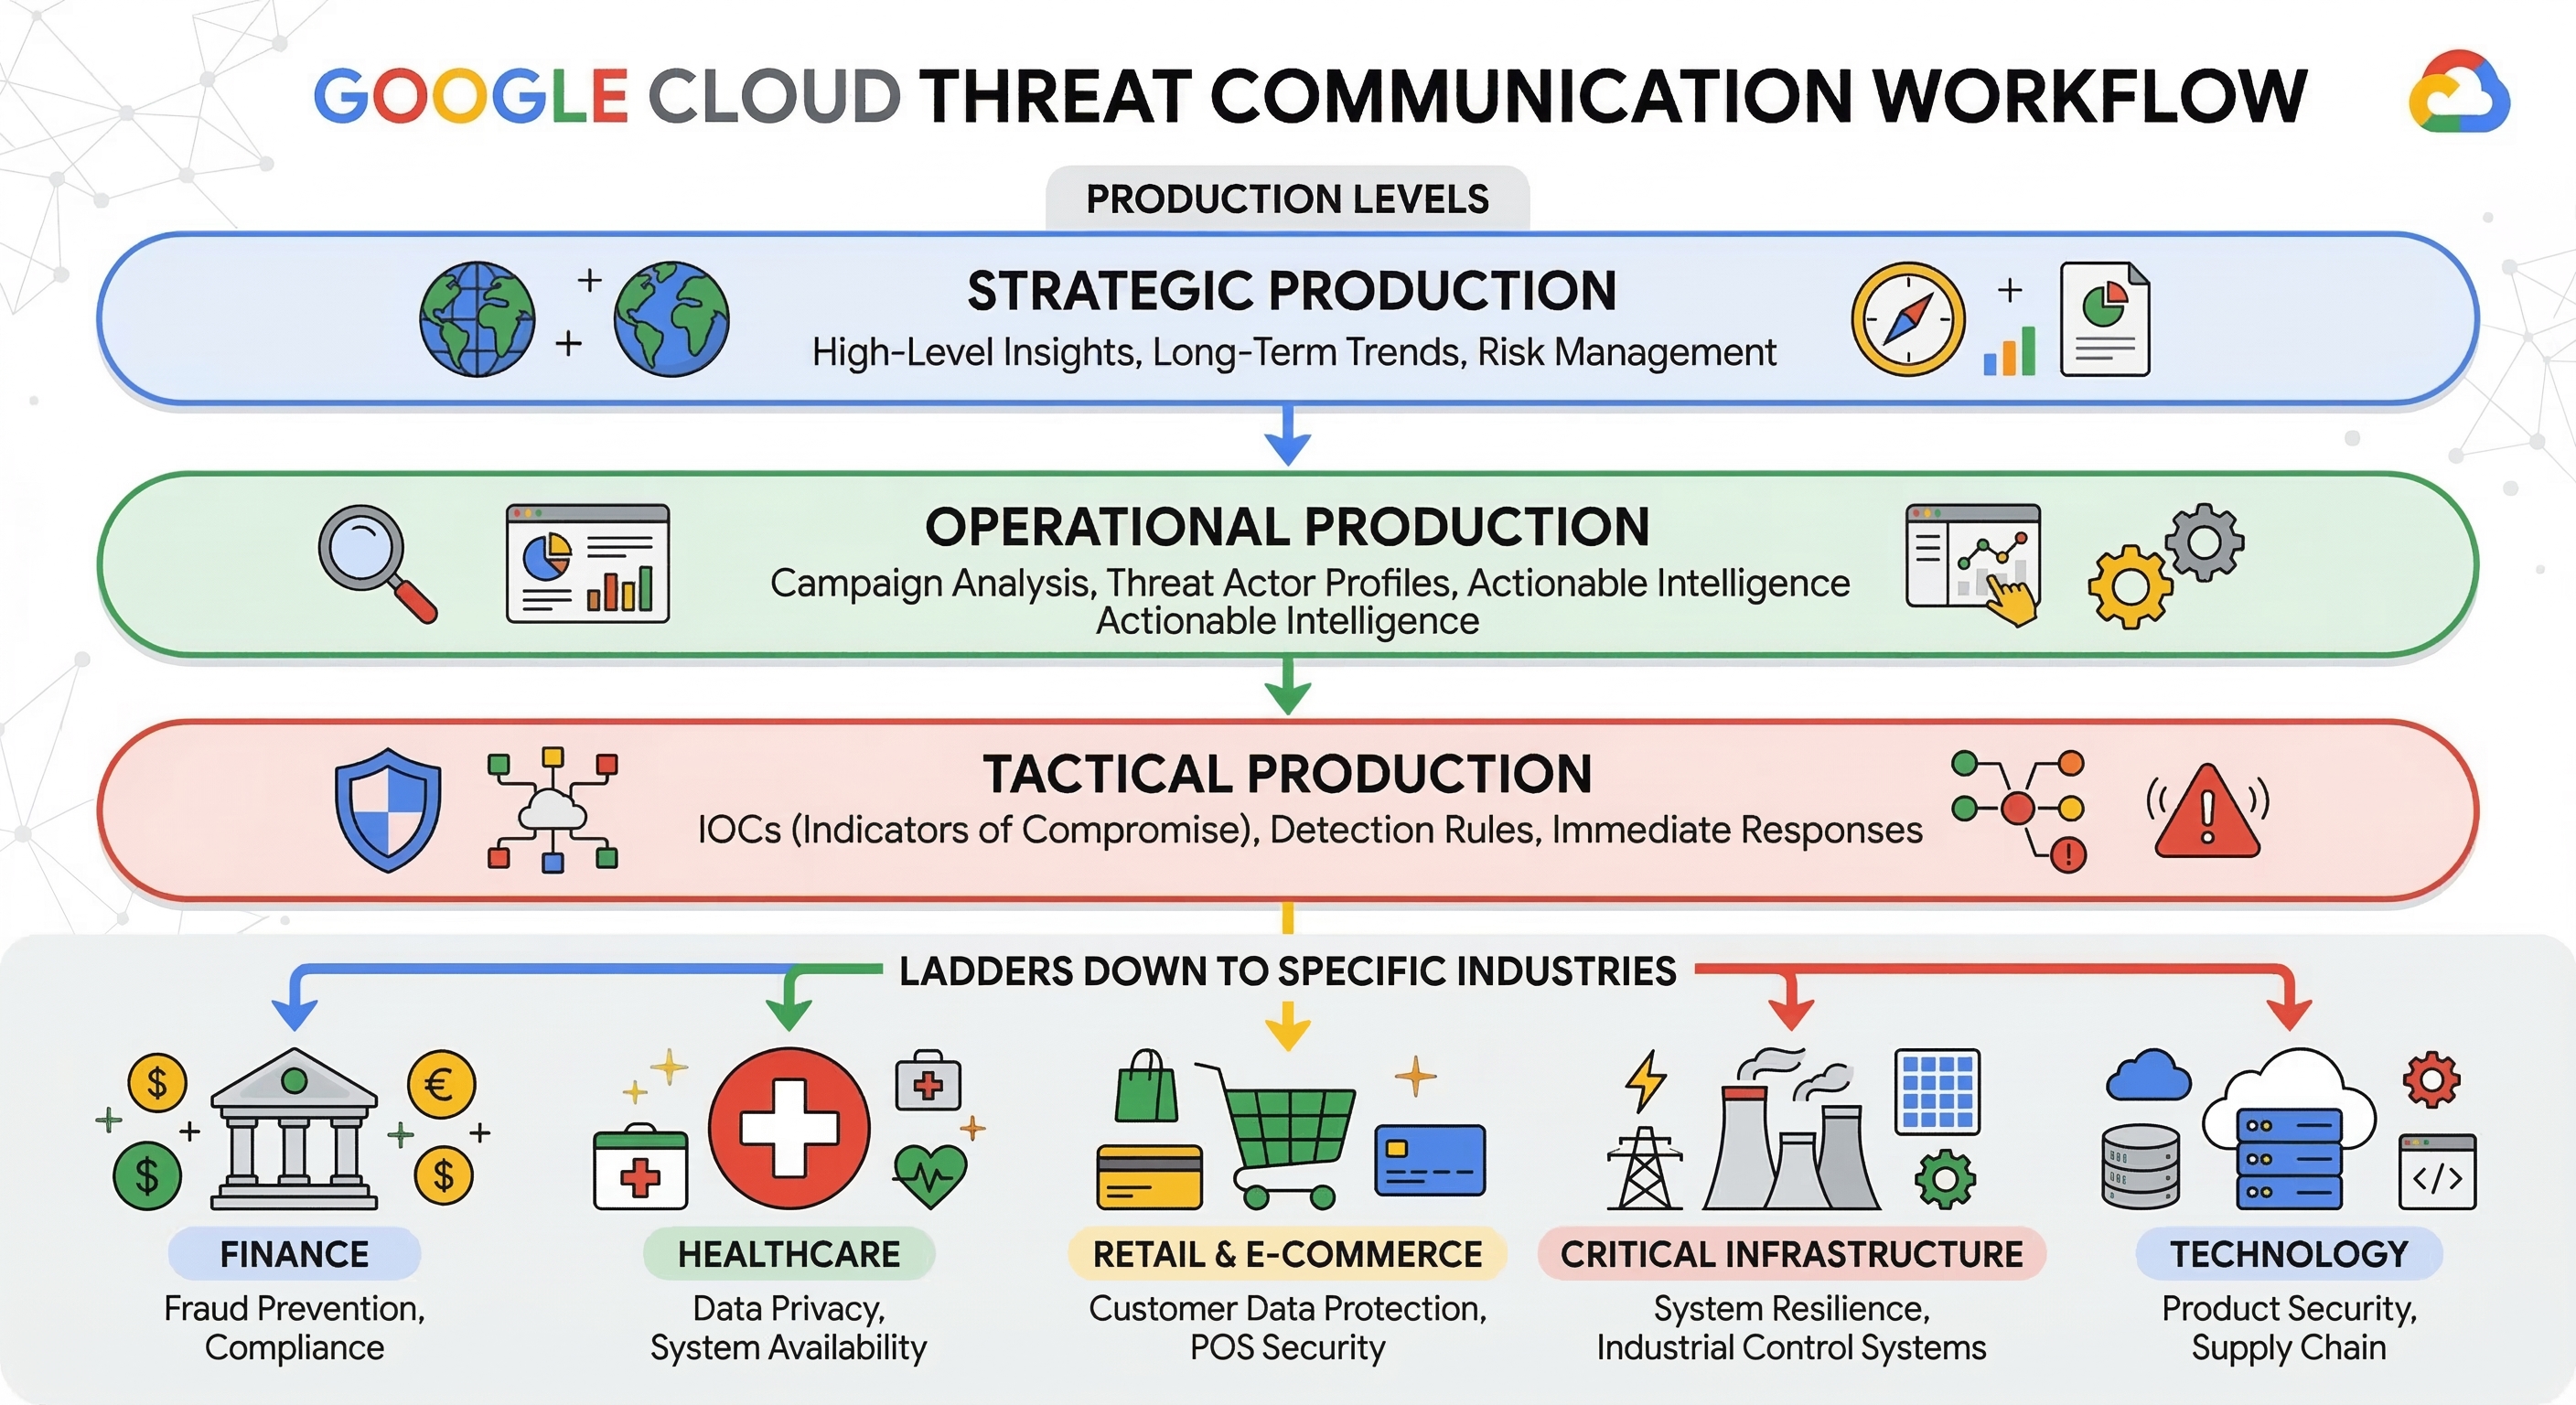
La inteligencia contra amenazas opera en diferentes niveles para servir a diferentes públicos y propósitos. La inteligencia táctica proporciona los detalles técnicos específicos necesarios para detectar y bloquear ataques. La inteligencia operativa guía la búsqueda de amenazas y te ayuda a comprender el comportamiento de los atacantes. La inteligencia estratégica fundamenta la planificación de seguridad a largo plazo y la asignación de recursos. Cada tipo cumple un rol distinto en un programa integral de inteligencia contra amenazas.
Inteligencia táctica contra amenazas
La inteligencia táctica contra amenazas se enfoca en las amenazas inmediatas y los detalles técnicos necesarios para detectarlas. Esto incluye indicadores de compromiso como direcciones IP maliciosas, hashes de archivos, nombres de dominio y URLs asociados con ataques conocidos. Las herramientas de seguridad usan la inteligencia táctica para identificar y bloquear amenazas automáticamente. La inteligencia táctica suele tener una vida útil corta porque los atacantes cambian con frecuencia su infraestructura, por lo que requiere actualizaciones constantes para seguir siendo eficaz. Los equipos de SOC y los encargados de responder ante incidentes confían en la inteligencia táctica para la detección y respuesta ante amenazas diarias.
Inteligencia operativa contra amenazas
La inteligencia operativa contra amenazas proporciona información detallada sobre las TTP que usan los agentes de amenazas para llevar a cabo ataques. Esta inteligencia se enfoca en comprender el comportamiento y los métodos de los atacantes en lugar de indicadores técnicos específicos. Puedes usar la inteligencia operativa para identificar qué grupos de amenazas atacan tu industria, cómo obtienen acceso inicial y qué hacen una vez que están dentro de una red. Los equipos de seguridad aplican inteligencia operativa a la búsqueda de amenazas, mejoran las capacidades de detección y planifican los procedimientos de respuesta ante incidentes. La inteligencia operativa suele seguir siendo relevante durante más tiempo que la inteligencia táctica, ya que los métodos de los atacantes evolucionan más lentamente que su infraestructura.
Inteligencia estratégica contra amenazas
La inteligencia estratégica contra amenazas proporciona estadísticas de alto nivel sobre el panorama de amenazas y ayuda a los líderes a tomar decisiones fundamentadas sobre las inversiones en seguridad y la administración de riesgos. Esta inteligencia abarca las tendencias que afectan a tu industria, los factores geopolíticos que influyen en el comportamiento de los agentes de amenazas y el posible impacto comercial de diferentes situaciones de amenazas. La inteligencia estratégica suele presentarse en informes y sesiones informativas para ejecutivos, miembros del directorio y otras partes interesadas no técnicas. Las organizaciones usan la inteligencia estratégica para alinear la estrategia de seguridad con los objetivos comerciales y comunicar los riesgos de seguridad al liderazgo.
Comprende el ciclo de vida de la inteligencia contra amenazas
El ciclo de vida de la inteligencia contra amenazas es un proceso estructurado para recopilar, analizar y difundir información sobre amenazas potenciales para una organización. Este marco de trabajo cíclico es el que usan los equipos de seguridad para transformar los datos sin procesar en inteligencia práctica para mejorar las defensas. Cada fase del ciclo de vida alimenta la siguiente, lo que crea un proceso de mejora continua que mantiene la inteligencia contra amenazas relevante y útil a medida que evoluciona el panorama de amenazas.
1. Planificación y dirección
La fase de planificación es cuando defines qué inteligencia necesita tu organización y por qué. Los equipos de seguridad trabajan con las partes interesadas para establecer los requisitos de inteligencia, que pueden incluir comprender qué agentes atacan tu industria, identificar las vulnerabilidades con más probabilidades de ser explotadas o determinar si una nueva técnica de ataque afecta tu infraestructura.
2. Colección
La recopilación es el proceso de reunir datos de amenazas sin procesar de múltiples fuentes para cumplir con tus requisitos de inteligencia. Las fuentes incluyen feeds de inteligencia contra amenazas, registros de seguridad de tus sistemas internos, comunidades de intercambio de información, inteligencia de código abierto y proveedores comerciales de inteligencia contra amenazas. El objetivo es recopilar datos relevantes que puedan satisfacer tus requisitos y, al mismo tiempo, filtrar lo que no te sirve.
3. Procesamiento
El procesamiento es la fase en que los datos de amenazas sin procesar se transforman en un formato adecuado para el análisis. Esto incluye normalizar datos de distintas fuentes en formatos coherentes, quitar duplicados, correlacionar información relacionada y filtrar falsos positivos. Las herramientas automatizadas se encargan de gran parte de este trabajo, ya que el volumen de datos de amenazas suele superar lo que los analistas pueden procesar manualmente.
4. Análisis y producción
El análisis extrae estadísticas significativas de los datos procesados y produce inteligencia que satisface tus requisitos. Los analistas identifican patrones, evalúan la relevancia de las amenazas para tu organización y determinan las acciones de respuesta adecuadas. El resultado de esta fase son productos de inteligencia terminados, como informes de amenazas, resúmenes y recomendaciones que las partes interesadas pueden usar para tomar decisiones de seguridad.
5. Comentarios y mejoras
El propósito de la etapa de comentarios es evaluar si la inteligencia cumplió con las necesidades de las partes interesadas y, además, identificar brechas o nuevos requisitos. Las partes interesadas proporcionan información sobre la utilidad y la oportunidad de la inteligencia, lo que informa los ajustes a las prioridades de recopilación, los métodos de análisis y las prácticas de difusión. Estos comentarios reinician el ciclo con requisitos refinados que hacen que la inteligencia futura sea más valiosa.
Soluciones relacionadas de inteligencia contra amenazas
 Google Threat IntelligenceDefiéndete de las amenazas contra tu organización con estadísticas de supervisión de más de 500 agentes de amenazas en todo el mundo. Obtén inteligencia priorizada y relevante para tu industria y región.
 Inteligencia de Mandiant contra las amenazasComprende los ataques sofisticados con análisis profundos de los agentes de amenazas, sus motivaciones y métodos. Usa la experiencia de respuesta ante incidentes de primera línea para defenderte de los grupos de amenazas avanzadas.
 VirusTotal IntelligenceInvestiga amenazas y reconoce familias de malware con uno de los repositorios más grandes del mundo de malware y archivos sospechosos. Explora datos de amenazas que se pueden buscar para comprender cómo se propagan los ataques.
Da el siguiente paso
Permite que Mandiant te ayude a aplicar la inteligencia contra amenazas de primera línea para mejorar tu resiliencia en ciberseguridad antes, durante y después de un incidente.
Prepárate para los incidentes con un plan de respuesta ante incidentes
Leer la guía de prácticas recomendadasExplora los informes y la investigación de amenazas de Mandiant
Ver los recursos de MandiantExplora los servicios de asesoría de Mandiant
Ver el directorio de servicios de Mandiant











