ログの蓄積だけでなく、AI が脅威を自動で検知・分析するインテリジェントな運用へ移行
SecOps の採用により、グローバルなレベルにおけるセキュリティ管理の標準化を推進
Google Threat Intelligence の併用により、プロアクティブなセキュリティ管理も追求
運用コストを削減しつつ、特定の人材に SOC 業務のノウハウが蓄積する状態を解消
セガサミーホールディングスは新たな SIEM として Google Security Operations(SecOps)を、脅威インテリジェンスとして Google Threat Intelligence を採用。ハイスキルなエンジニアでなくとも、AI も活用しながら、誰でも脅威や侵害に気づいて迅速に対策できる環境を構築しました。
セガサミーホールディングスは新たな SIEM として Google Security Operations(SecOps)を、脅威インテリジェンスとして Google Threat Intelligence を採用。ハイスキルなエンジニアでなくとも、AI も活用しながら、誰でも脅威や侵害に気づいて迅速に対策できる環境を構築しました。
セガサミーグループはグローバルにビジネスを展開する総合エンタテインメント企業です。そのコーポレート IT を担うセガサミーホールディングス株式会社(以下、セガサミー HD)IT ソリューション本部は、SIEM(Security Information and Event Management)の刷新を機に Google Cloud Security の利用検討を開始し、導入を決定。個別最適で積み上がってきたセキュリティ運用の統合管理へと大きく舵を切りました。本プロジェクトの中核メンバーに、当初の課題から選定の決め手、今後の展望までを伺います。
"個別最適" がもたらした、セキュリティ管理・運用体制の構造的課題
セガサミーグループは、ゲーム コンテンツや映像作品などを手がける「エンタテインメントコンテンツ事業」、パチンコ・パチスロ機器の製造・販売などを行う「遊技機事業」、そしてゲーミング機器の開発や統合型リゾートの運営などを行う「ゲーミング事業」という 3 つの柱を持つ、総合エンタテインメント企業グループです。グループで保有する機密情報は、未発売ゲームタイトルの開発データから遊技機の技術情報、さらにはビジネスのノウハウやユーザー情報まで多岐にわたります。セガサミー HD IT ソリューション本部の宮地 雅人氏は、「金融系の情報ではないものの、外部への漏えいは絶対に許されないものばかり」だと前置きし、同社が抱えるセキュリティ管理の課題を次のように説明します。
「当グループでは厳しいセキュリティ要件に対応すべく、各セキュリティ領域において、その時点で最も優れた製品を個別に選定・導入する方針を取ってきました。しかし結果として、機能ごとにコンソールが乱立する状況が生まれ、管理・運用の大きな負担になっていたことは否めません。こうした状況を解消し、セキュリティを統合して管理・運用できる環境に移行したいという気持ちが強まってきたのです。」
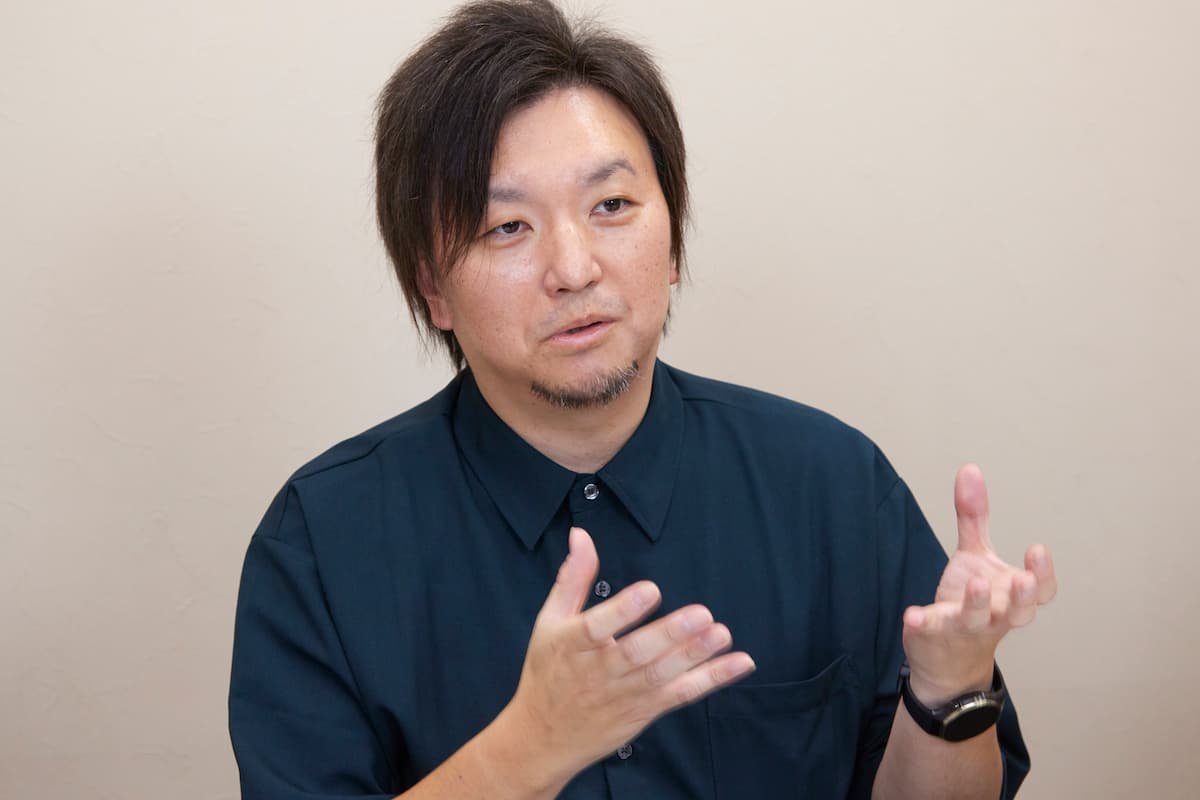
加えて、ログ管理の中核を担ってきたオンプレミス型 SIEM の老朽化が進んでいたことも解決すべき課題でした。同社 SOC(Security Operations Center)担当として、サイバー攻撃の検出やログ分析を担ってきた IT ソリューション本部 グローバルセキュリティ推進室 IT インフラセキュリティ課 田邉 由嗣氏は、当時の SIEM 環境の課題をこう振り返ります。
「従来のオンプレミス型 SIEM は、とにかくログを集約し、オンラインで見られる状態にしておこうという発想で構築されたものでした。しかし、ログの量があまりに膨大だったため、すべてのログを入れておけない状態が長く続いており、思うような分析ができずにいたのです。増設やクラウド型 SIEM への移行も検討していたのですが、コストの増大などを嫌って後回しにしてしまい、気がつけば抜本的な見直しが急務になっていました。」
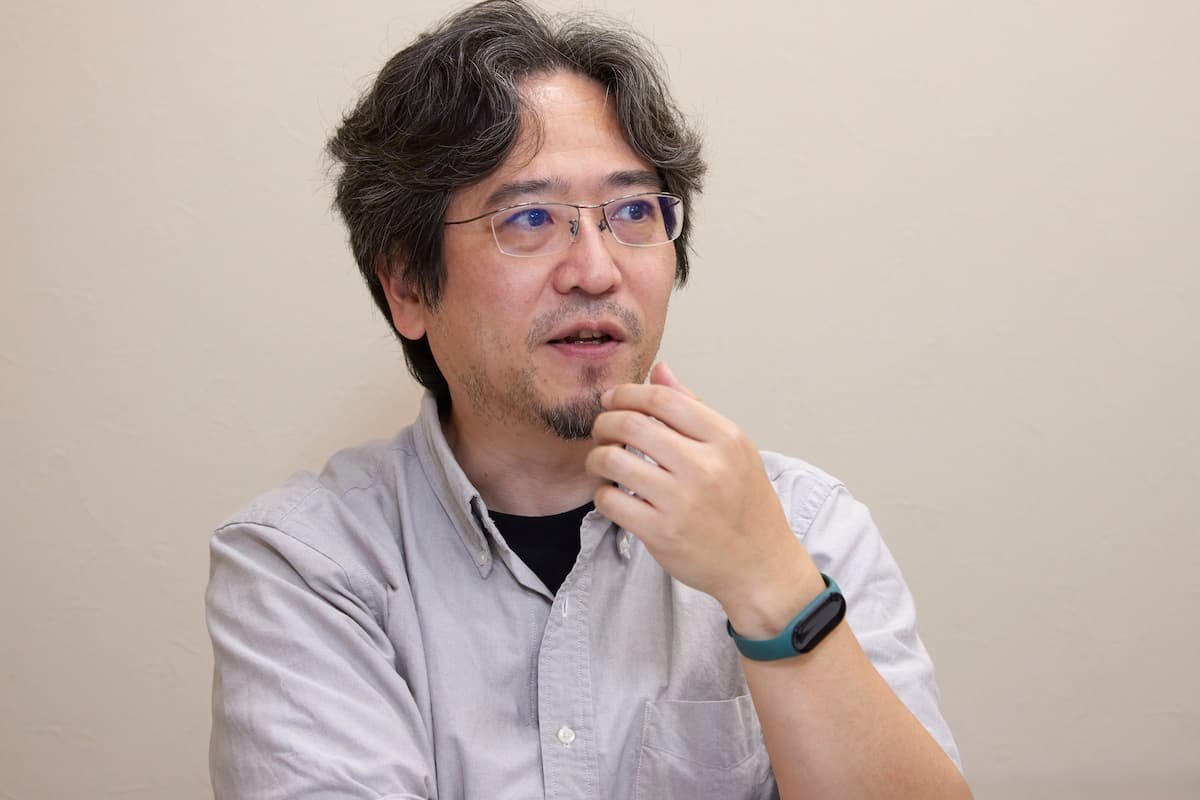
当グループでは厳しいセキュリティ要件に対応すべく、各セキュリティ領域において、その時点で最も優れた製品を個別に選定・導入する方針を取ってきました。しかし結果として、機能ごとにコンソールが乱立する状況が生まれ、管理・運用の大きな負担になっていたことは否めません。こうした状況を解消し、セキュリティを統合して管理・運用できる環境に移行したいという気持ちが強まってきたのです。
宮地 雅人 氏
セガサミーホールディングス株式会社
IT ソリューション本部 グローバルセキュリティ推進室 部長
兼 セキュリティガバナンス管理課 課長 兼 グループ CIO 室
ログを蓄積するだけの運用から、インテリジェントな活用へ
そうした中、2024 年ごろ、各国の拠点で個別に管理・運用されていた IT 施策を、セガサミー HD がヘッドクオーターとなって指揮する方針が決定。セキュリティ製品についてもグローバルで統一しようという機運が高まり、蓄積してきた課題を一気に解消するチャンスが巡ってきました。グローバルセキュリティ推進室 グローバルセキュリティ企画課 範國 貴栄氏によれば、新環境に向けたセキュリティ ソリューション選定で重視されたのは、総合的な利便性の高さでした。
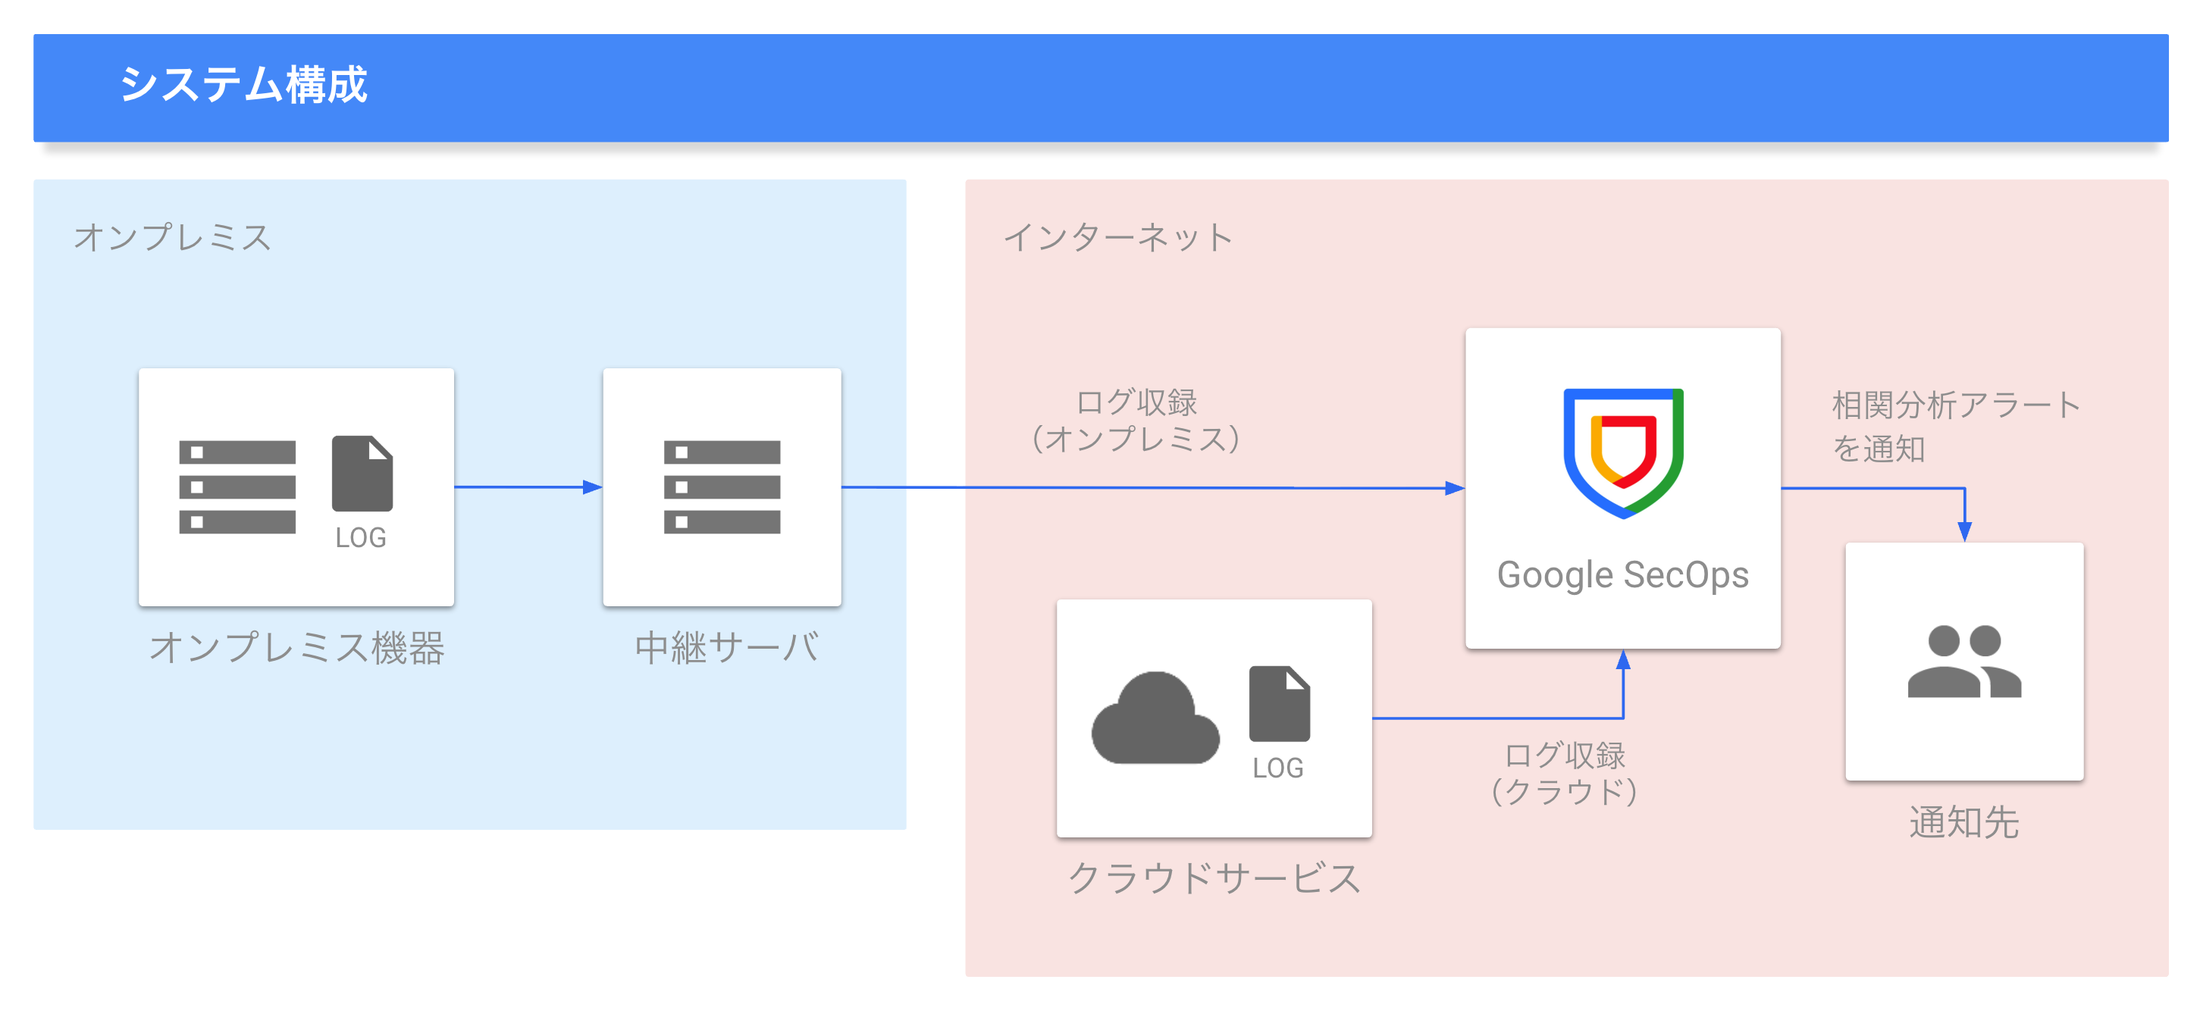
「複数のクラウド型 SIEM を比較・検討した結果、行き着いたのが Google Security Operations(SecOps)でした。最大の決め手となったのが、その利便性の高さ。ログを蓄積してしまえば、標準で搭載されている Curated Detections が自動で脅威検知し、独自アラートルールの作成を Gemini に手伝ってもらうこともできます。我々の目指す、ログのインテリジェントな活用という方向性に最も近い選択肢だと感じました。また、ダッシュボードもカスタマイズしやすいため、グローバルなレベルで運用の標準化を促進する効果も見込まれました。」
さらに「比較・検討した他社製品と比べてコストメリットが大きかった」(宮地氏)という要因も導入を後押ししたといいます。このような中、2025 年 7 月からの PoV(価値実証)、10 月の部門内レビュー、年末の役員説明を経て、2026 年 4 月から、まずは国内での正式な活用がスタートすることになりました。
「Google Cloud のパートナーである株式会社リベルスカイの伴走や、Google Cloud サポートチームの献身的な対応もあり、スムーズに移行することができました。しいて言えば、ログを中継して SecOps に投げるサーバーの構築に少し苦労した程度です。SecOps は Gemini と連携させていくことにより、SIEM という難解な印象の強いソリューションを扱いやすくし、セキュリティに関する全社的なリテラシーを高めていく効果も期待できます。現在は旧来のオンプレミス型 SIEM も並行して動かしていますが、年内には完全に切り替えが完了し、海外拠点でも順次切り替えを進めていく見込みです。」(範國氏)
「ちなみにエストニアの拠点は、今回の取り組みに先行して SecOps の導入を進めていました。彼らも使い始めたばかりですが、実際的な運用方法や細かなチューニングなども含めて弊社グループ内で積極的に情報を共有し、より高度な活用につなげていければと考えています。」(宮地氏)
複数のクラウド型 SIEM を比較・検討した結果、行き着いたのが Google Security Operations(SecOps)でした。最大の決め手となったのが、その利便性の高さ。ログを蓄積してしまえば、標準で搭載されている Curated Detections が自動で脅威検知し、独自アラートルールの作成を Gemini に手伝ってもらうこともできます。我々の目指す、ログのインテリジェントな活用という方向性に最も近い選択肢だと感じました。
範國 貴栄 氏
セガサミーホールディングス株式会社
IT ソリューション本部 グローバルセキュリティ推進室 グローバルセキュリティ企画課
SecOps と Google Threat Intelligence による管理体制を世界 80 拠点で標準化
今回の SecOps 導入では、運用体制の変革をもたらすことも期待されています。同社の SOC 業務では、スタッフ個々の負担増加や、ノウハウが属人化してしまう状況をいかに回避するかが、目標になってきました。
「少人数 SOC による属人化状態になってしまうと、他の業務の繁忙期や、担当者が体調不良になった際に監視・分析が止まってしまうことも考えられます。しかし、SecOps のように AI も活用しながら、誰でも脅威や侵害に気づいて迅速に対策できるツールがあれば、工数をチームメンバーに分散でき、属人化も解消できます。何より、より多くの社員が実際の運用に関わるようになることで、SOC 業務が "自分ごと化" される価値も大きいと感じています。今後はチケット管理ツールなどと連携させ、アラートから通知までを一気通貫でつなげて自動化させていく予定です。SOC の負荷をさらに低減し、本来やるべきセキュリティ対策の議論に時間を割けるようにしていきたいです。」(田邉氏)
属人化の解消という点では、脅威インテリジェンスの領域でも変革が進んでいます。従来使っていた脅威インテリジェンス サービスは製品としては非常に優れていたものの、ライセンス料が高額で、各拠点に 1 ライセンスずつしか割り振れていない悩みがありました。これを解決すべく、SecOps の導入に並行して、Google Threat Intelligence も採用されています。
「ライセンスが少ないと脅威情報にアクセスできる人間が、ごく一握りになってしまいます。その点、Google Threat Intelligence であれば、同じ予算で各拠点のセキュリティ担当者全員にアカウントを払い出せます。SIEM への取り込みなど、API 連携が容易な点も魅力的です。これにより、自分たちの会社の脅威情報を自分たちでプロアクティブに見にいける環境を整えることができたと思っています。」(宮地氏)
「受け身ではない、能動的なセキュリティ対策は、数年前から目指していました。従来の環境ではうまく実現できていなかったことが、Google Threat Intelligence の導入でいよいよ本格的に実現できるのではないかと期待しています。」(田邉氏)
今後、セガサミー HD は、Sega of America、Sega Europe など、およそ 80 にもおよぶ海外拠点に対して、SecOps や Google Threat Intelligence をはじめとする Google Cloud のセキュリティ ソリューションを統一的に展開していく予定です。
「ここで活きてくるのが、そのブランド力です。Google Cloud は世界中の誰もが知っており、どの地域でも利用できるため、各海外拠点のエンジニアたちにもすんなりと受け入れてもらえます。今後は ASM(Attack Surface Management)や、CNAPP(Cloud Native Application Protection Platform)である Wiz なども活用し、製品開発業務の生産性や、サービスの品質を世界中で高めていきたいと考えています。」(宮地氏)
少人数 SOC による属人化状態になってしまうと、他の業務の繁忙期や、担当者が体調不良になった際に監視・分析が止まってしまうことも考えられます。しかし、SecOps のように AI も活用しながら、誰でも脅威や侵害に気づいて迅速に対策できるツールがあれば、工数をチームメンバーに分散でき、属人化も解消できます。何より、より多くの社員が実際の運用に関わるようになることで、SOC 業務が "自分ごと化" される価値も大きいと感じています。
田邉 由嗣 氏
セガサミーホールディングス株式会社
IT ソリューション本部 グローバルセキュリティ推進室 IT インフラセキュリティ課
(事例制作: 2026 年 7 月)
IT ソリューション本部
・グローバルセキュリティ推進室 部長 兼 セキュリティガバナンス管理課 課長 兼 グループ CIO 室 宮地 雅人 氏
・グローバルセキュリティ推進室 グローバルセキュリティ企画課 範國 貴栄 氏
・グローバルセキュリティ推進室 IT インフラセキュリティ課 田邉 由嗣 氏
2004 年 10 月 1 日に大手パチンコ・パチスロ機器メーカーのサミーと、大手ゲームメーカーのセガの経営統合により設立された総合エンタテインメント企業グループの持株会社。グループの経営管理および、コーポレート IT 整備などの附帯業務を行う。従業員数は単体で 492 名、グループ連結で 11,944 名(2026 年 3 月末現在)。
業種: ゲーム
地域: 日本
利用しているサービス: Google Security Operations, Google Threat Intelligence, セキュリティ