Google AI Threat Defense
Uma arquitetura completa para criar, implantar e governar a IA
Uma arquitetura completa para criar, implantar e governar a IA
Estabeleça uma base de identidade para agentes de IA
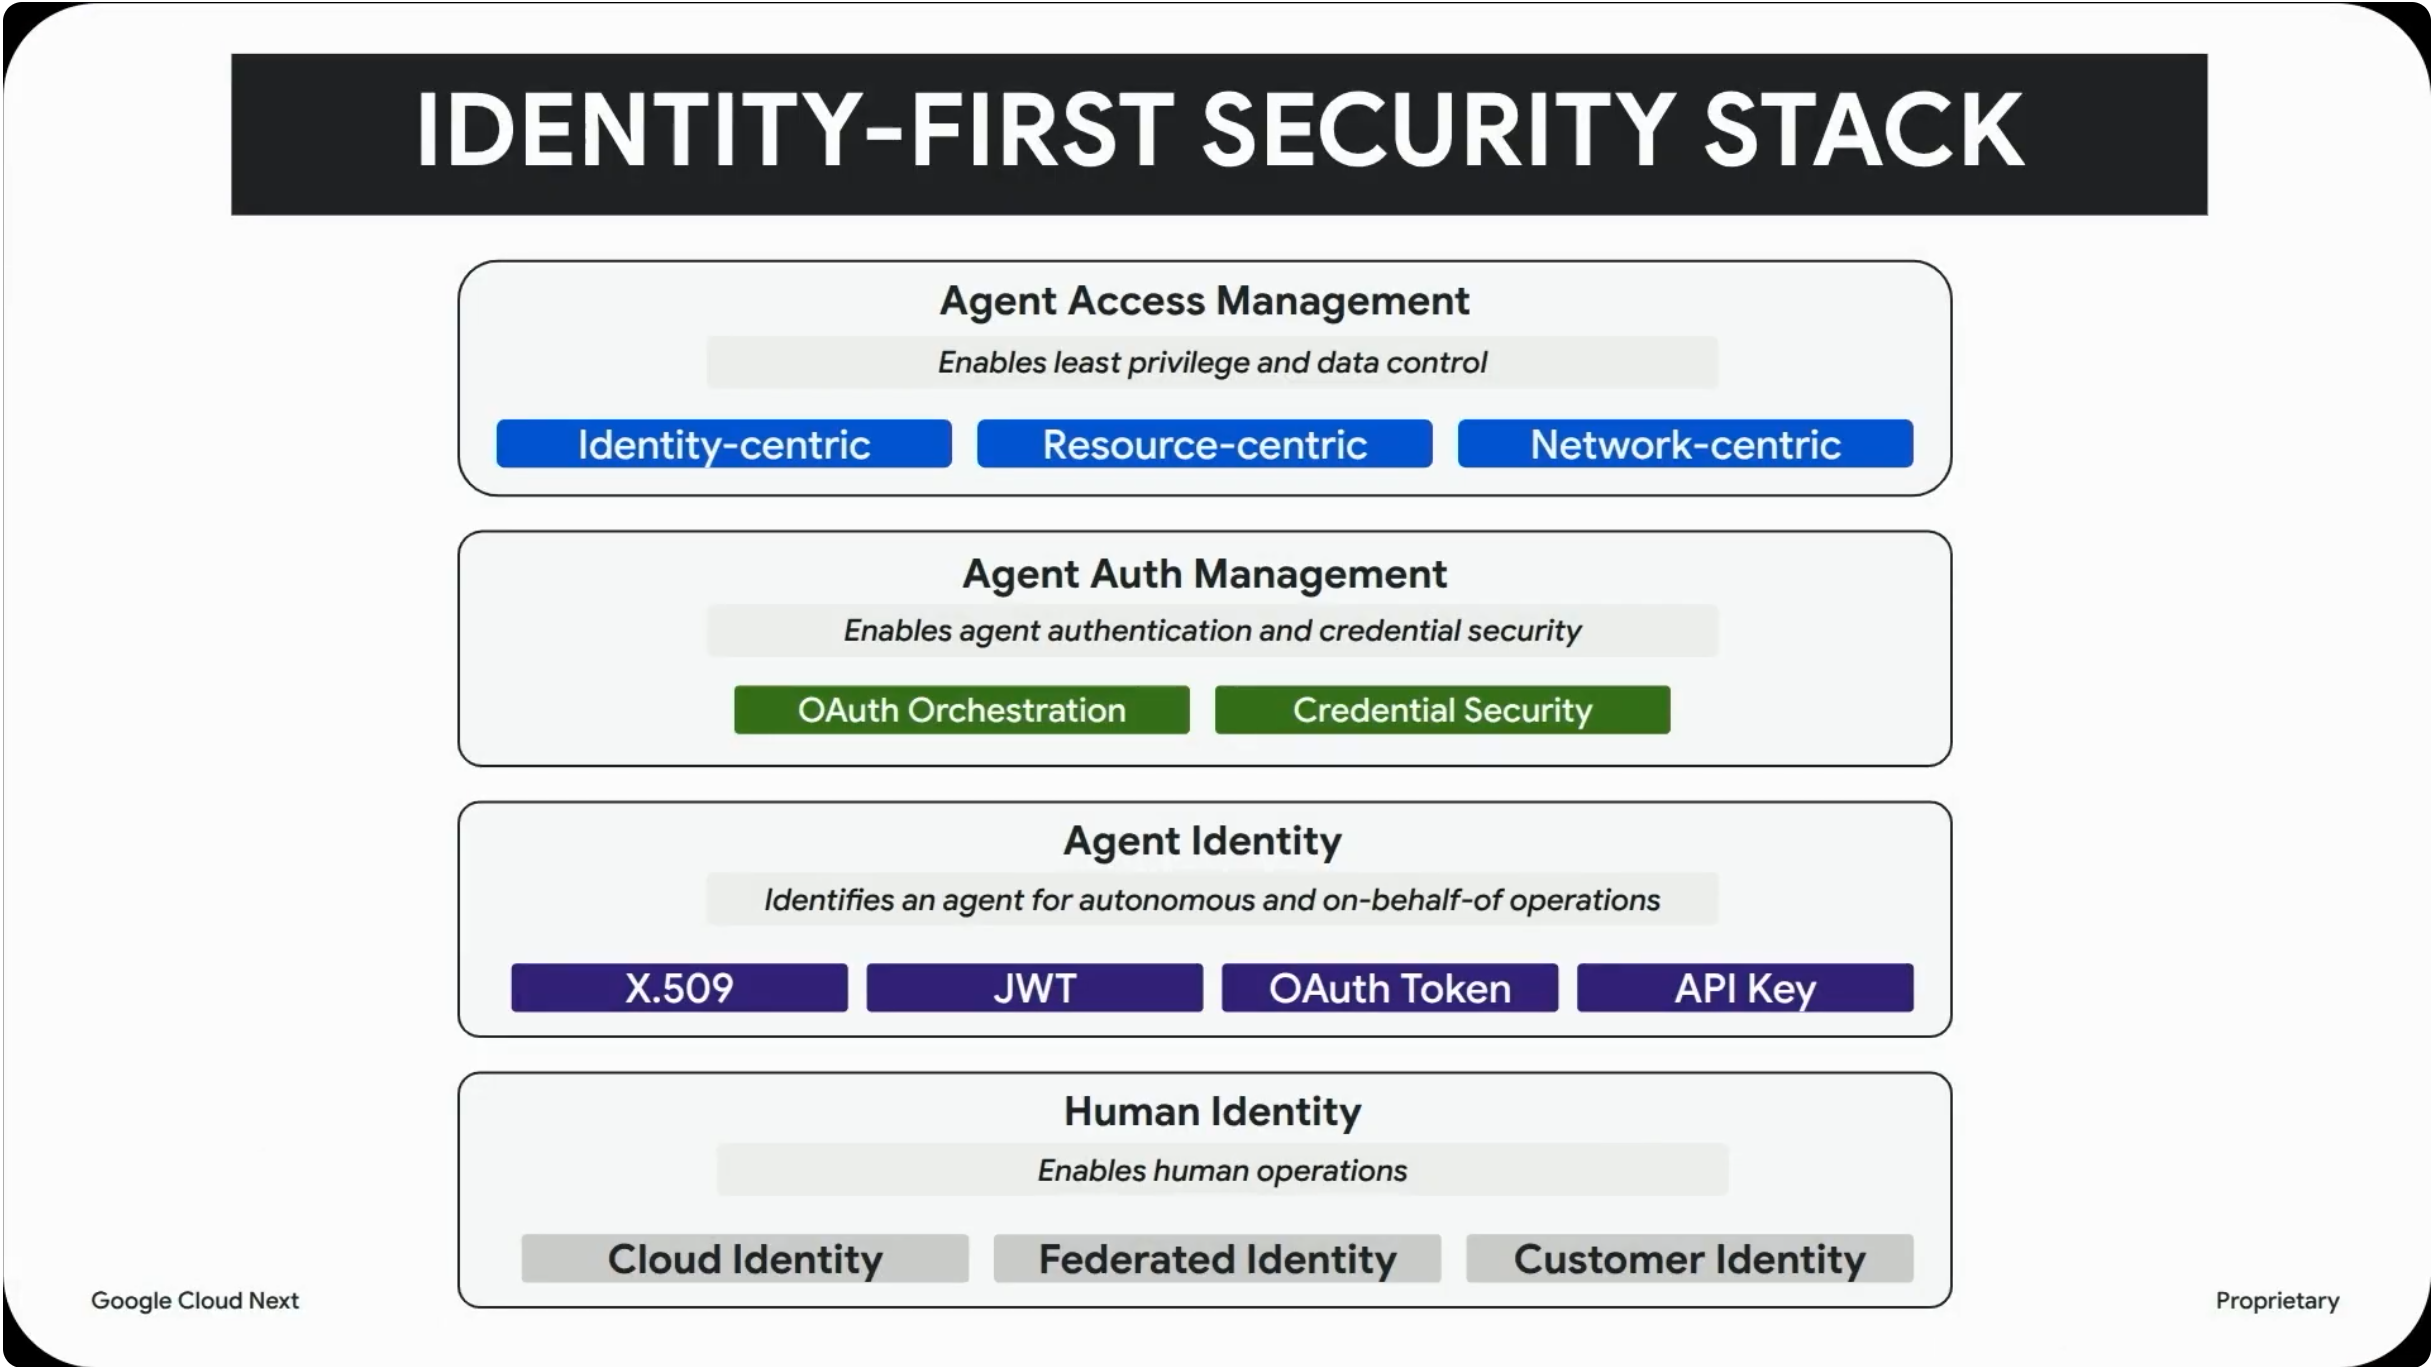
Substitua as contas de serviço estáticas pela identidade criptográfica do agente, pelo PAM para acesso JIT e pelas proteções do PAB.
Segurança desde a base
Estabeleça uma base de identidade para agentes de IA
Substitua as contas de serviço estáticas pela identidade criptográfica do agente, pelo PAM para acesso JIT e pelas proteções do PAB.
Governança da cadeia de suprimentos
Descubra a IA sombra e controle a proliferação de vários modelos
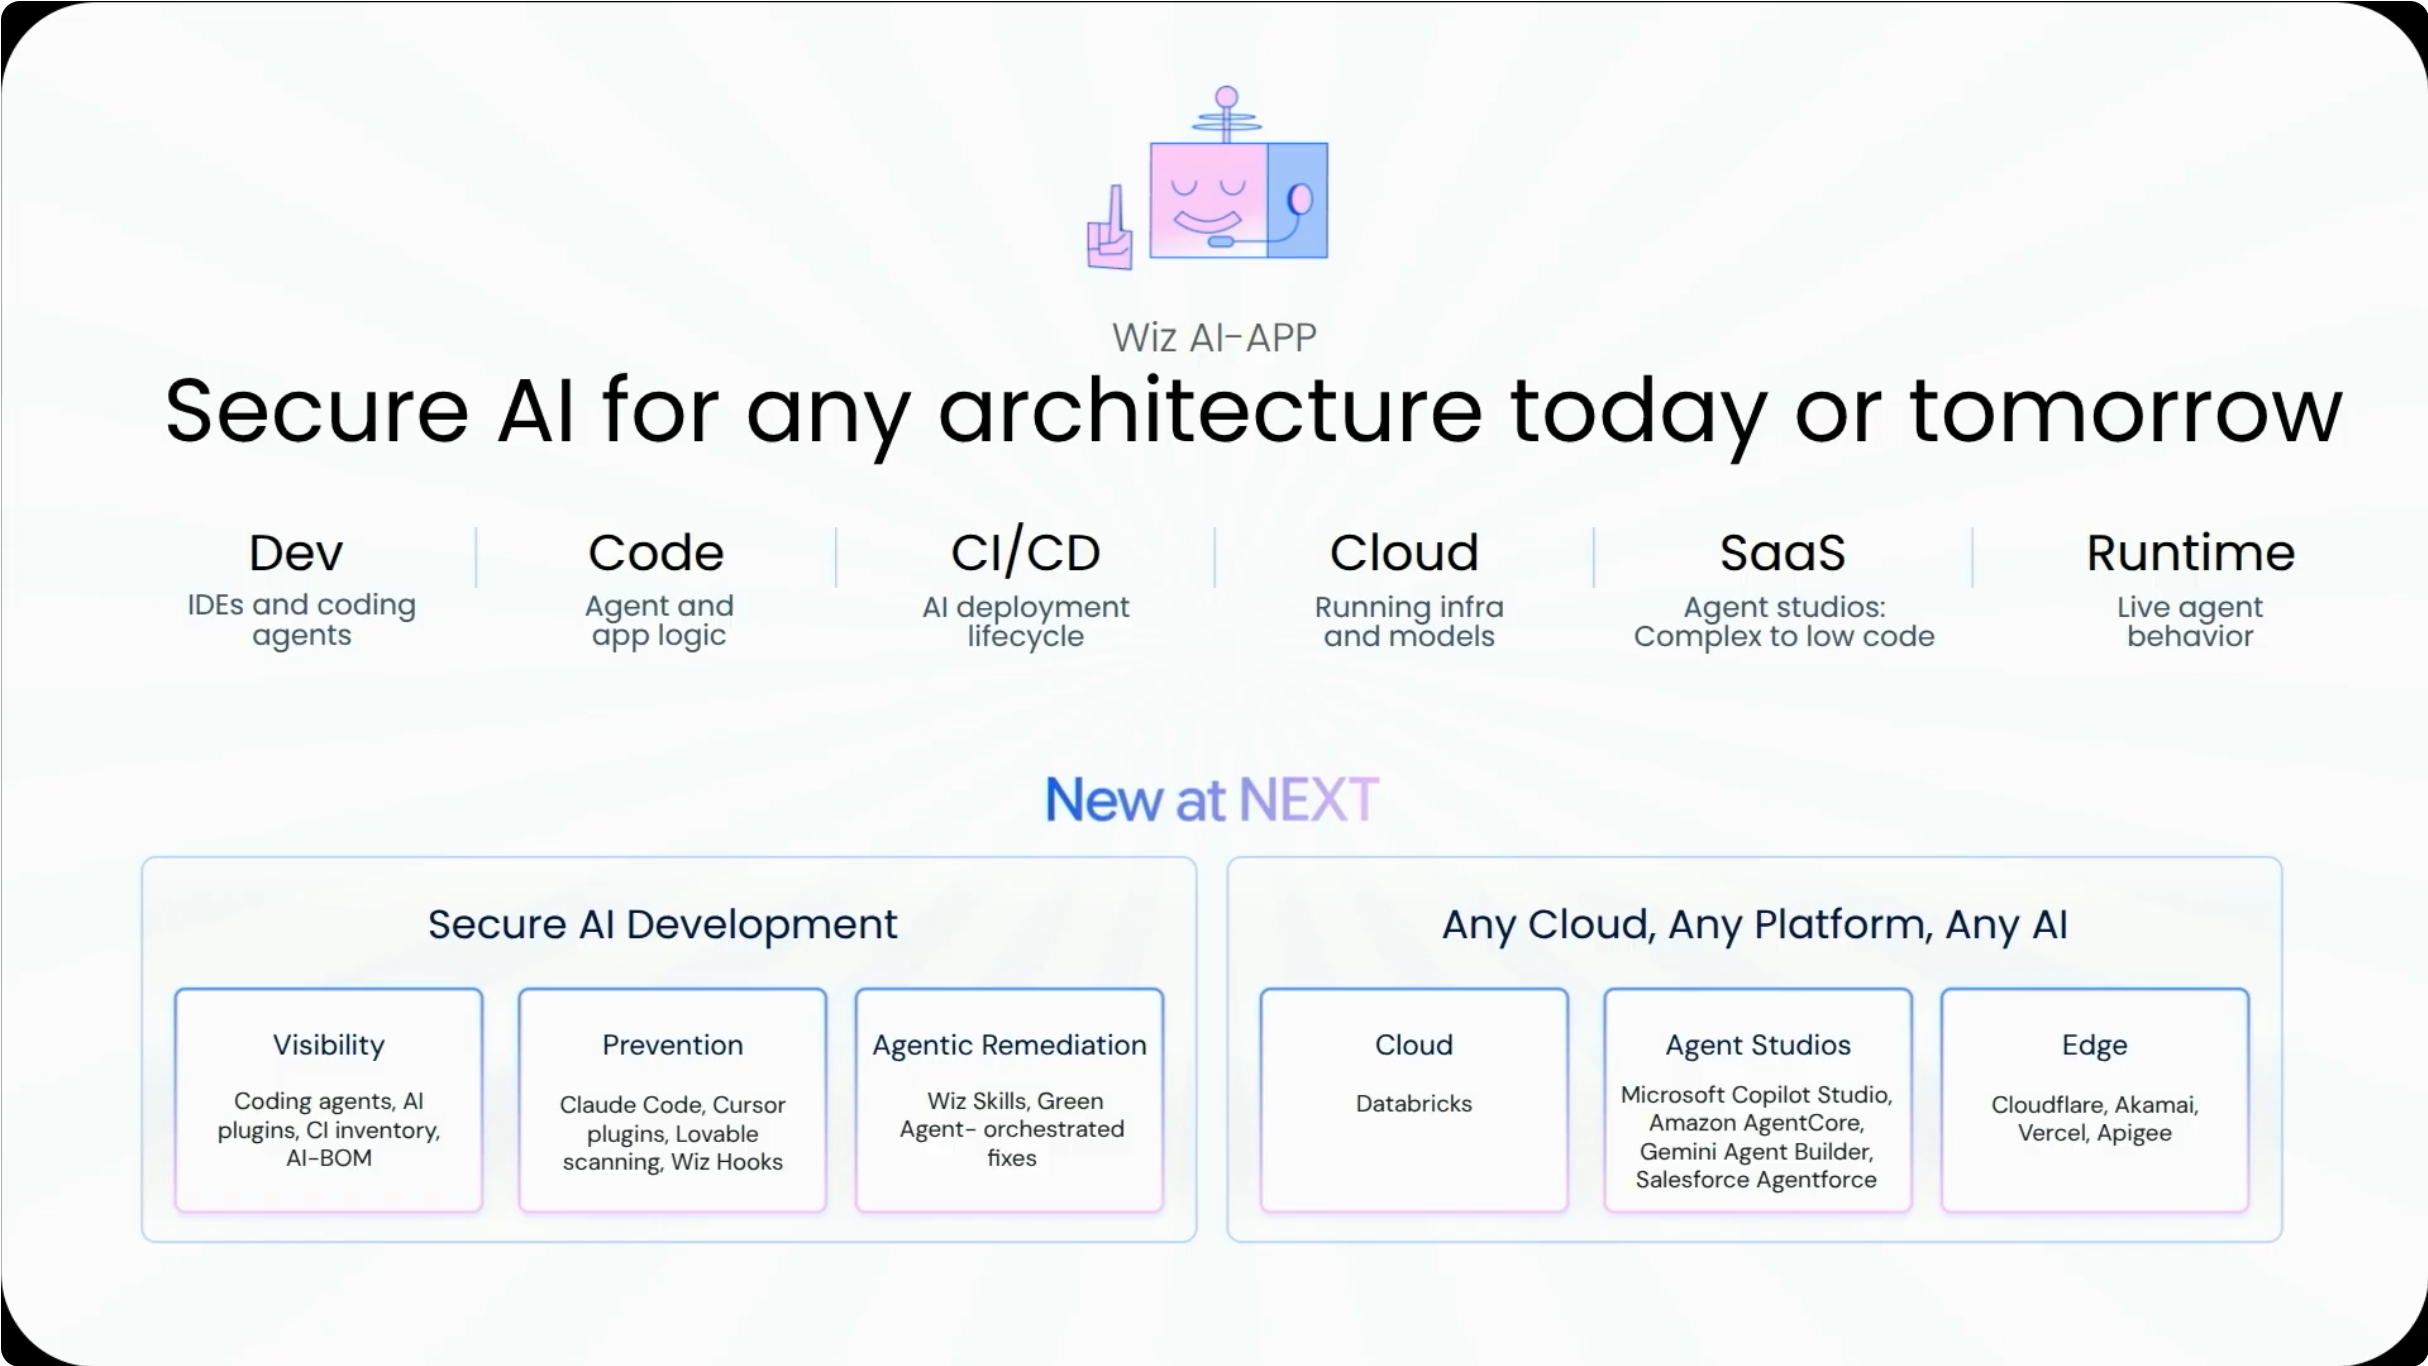
A Wiz se conecta em 15 minutos via API para gerar AI-BOMs dinâmicos, enquanto o Gemini cataloga agentes verificados.
Aplicação de proteções de ambiente de execução
Controle o acesso e a intenção com uma defesa de camada dupla
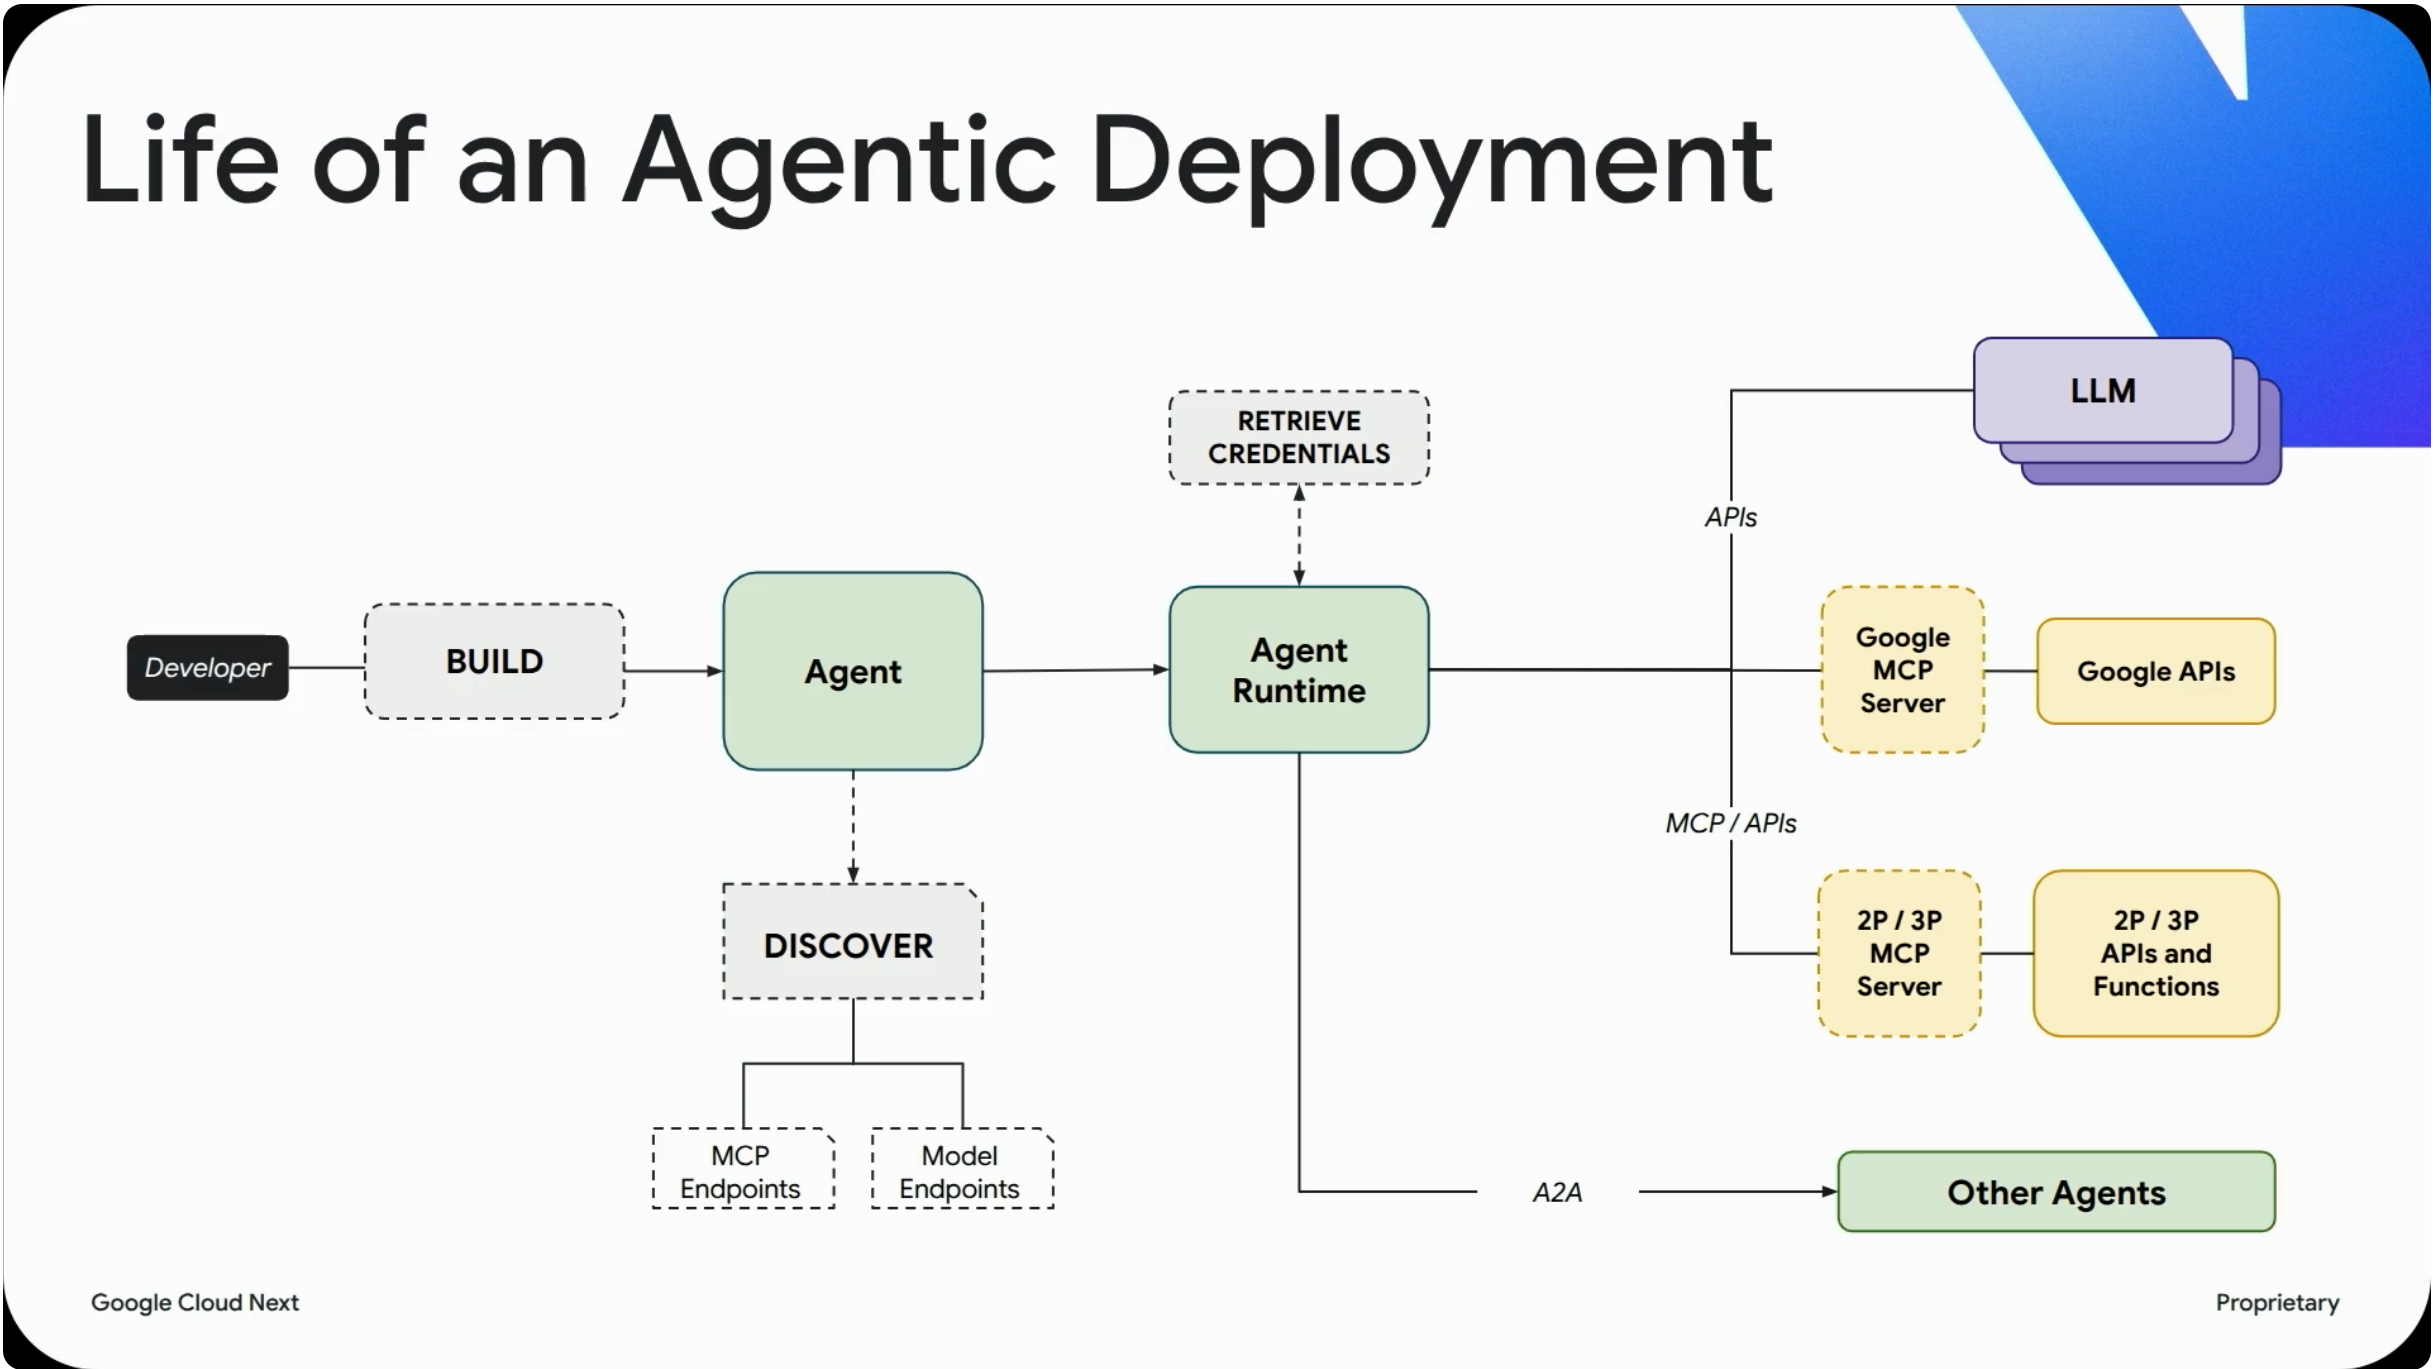
Roteie o tráfego pelo Agent Gateway com o IAP, filtre payloads com o Model Armor e impeça injeções indiretas de comandos.
Defesa na velocidade da máquina
Detecte, busque e corrija ameaças na velocidade da máquina
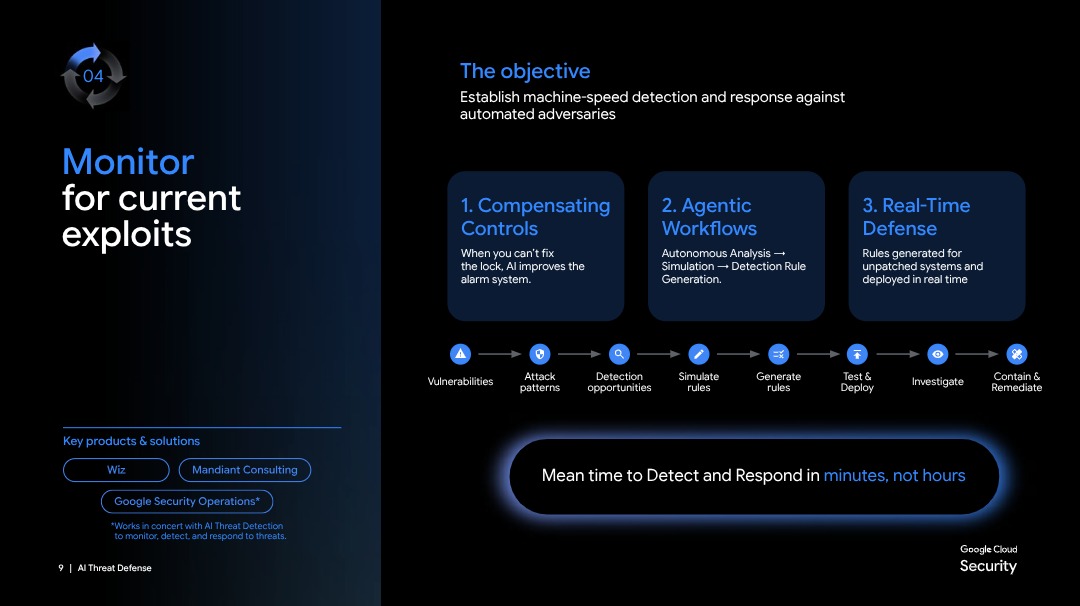
Gere regras em tempo real para códigos sem patch e automatize a detecção e a contenção com o Google Security Operations.
Alcance a soberania digital
Mantenha o controle soberano sobre todo o seu patrimônio de IA
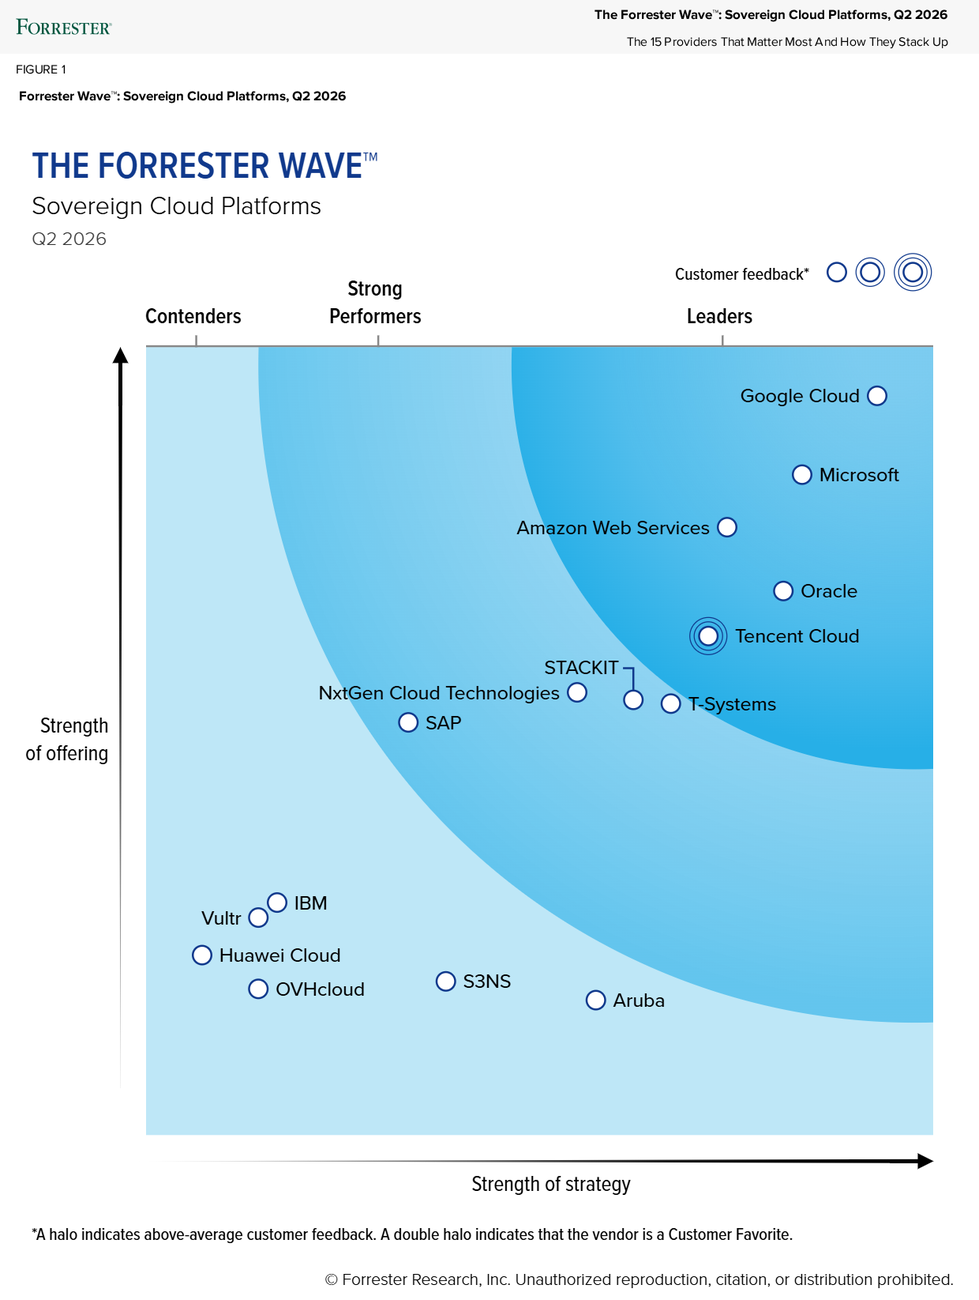
Mantenha a propriedade das chaves do cliente com o Cloud KMS e o KAJ no Assured Workloads, no GDC dedicado e com isolamento físico.
Resultados reais: como proteger a IA em escala
Líderes empresariais aplicam limites de identidade, ambientes de execução isolados e proteções em agentes de IA de produção.
Segurança para o futuro
Acesse as informações mais recentes sobre inteligência contra ameaças e as estratégias de segurança baseadas em IA para proteger e acelerar sua inovação.
 State of AI in the Cloud 2026Este relatório da Wiz revela como a adoção da IA está expandindo a superfície de ataque, acelerando o comportamento dos invasores e introduzindo novos riscos usando agentes, copilotos e automação.Baixe o relatório (em inglês)
 CodeMender: agente de segurança do código de IADescubra como o CodeMender verifica, valida e corrige vulnerabilidades de software de forma autônoma na velocidade da máquina, permitindo uma correção rápida com controle total do desenvolvedor.Assista agora
 M-Trends 2026: Edição executivaSaiba como os invasores reais estão visando a infraestrutura em nuvem. Este relatório executivo do M-Trends oferece a inteligência de linha de frente da Mandiant que você precisa para proteger suas cargas de trabalho de IA críticas.Leia o resumo
Tudo pronto para começar?
Vá além dos limites da velocidade de resposta humana. Estabeleça uma plataforma autônoma sempre ativa que neutralize os caminhos de ameaças antes que elas possam ser usadas como armas.
 Google AI Threat DefenseDescubra como o Google AI Threat Defense oferece segurança contínua e autônoma em todo o ciclo de vida, do código à nuvem.Assista agora
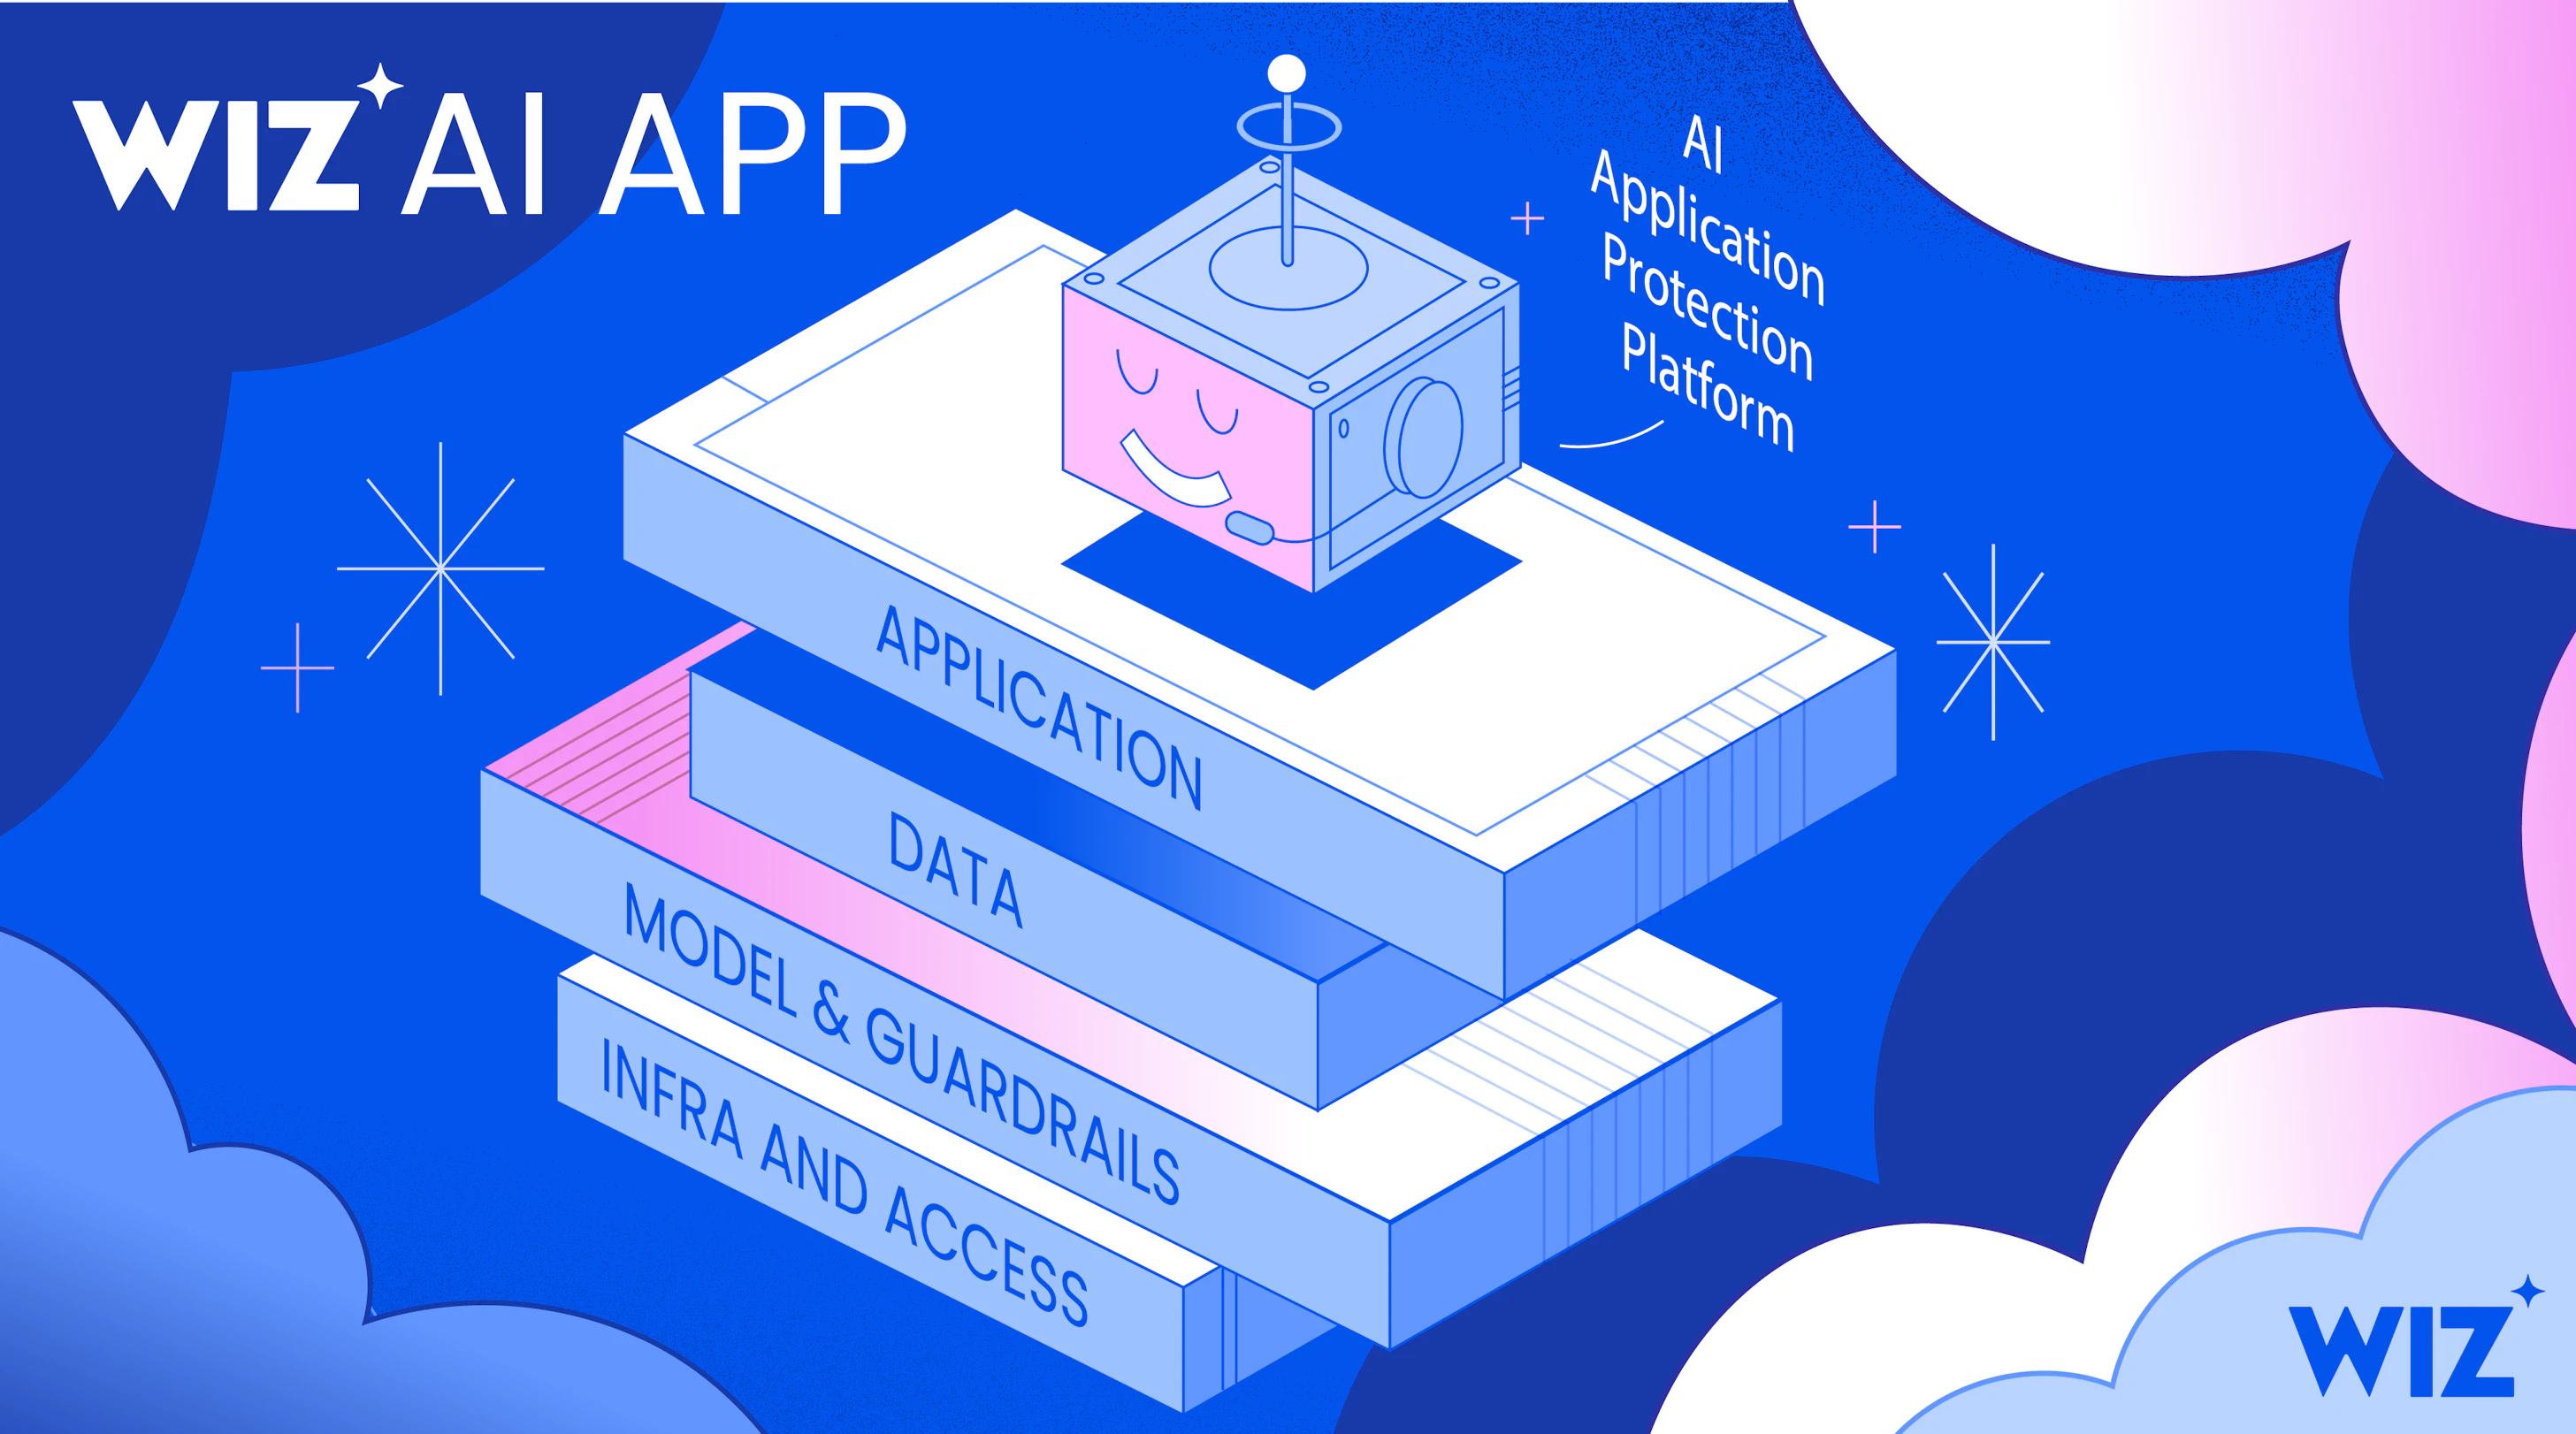 Proteja o código até o ambiente de execuçãoDescubra como o Wiz AI-APP protege todo o seu conjunto de soluções de IA e mapeia o contexto de risco em ambientes multicloud em tempo real.Saiba mais
 Converse com especialistasConsulte a Mandiant para testar suas defesas e validar sua estratégia de resposta ativa contra ameaças modernas de IA em velocidade de máquina.Entrar em contato com a Mandiant
Perguntas frequentes
Quais são os principais riscos de segurança ao adotar a IA generativa e agêntica?
As principais preocupações citadas pelas empresas são a exposição de dados sensíveis (52%) e a conformidade regulatória (50%) (Fonte: Cloud Security Alliance, dezembro de 2025). No entanto, a transição empresarial para a IA agêntica autônoma introduz novos vetores críticos:
- O tempo médio para explorar vulnerabilidades caiu para menos sete dias, o que significa que as vulnerabilidades de dia zero são exploradas rotineiramente antes que os patches de software sejam publicados (Fonte: Relatório M-Trends da Mandiant)
- As identidades de cargas de trabalho não humanas agora superam as identidades humanas em 82 vezes em ambientes de nuvem modernos (Fonte: Google Cloud NEXT 2026)
- 42% dos agentes de IA corporativos ativos têm privilégios sensíveis e excessivamente permissivos (Fonte: Google Cloud NEXT 2026)
- Para se defender contra esses ataques na velocidade da máquina, é preciso proteger todo o conjunto de soluções de IA (infraestrutura, dados, modelos e agentes autônomos) ao mesmo tempo
O que é IA sombra e como minha organização pode detectá-la?
A IA sombra acontece quando desenvolvedores ou unidades de negócios implantam modelos não autorizados, APIs externas ou habilidades de agentes de terceiros sem a revisão da TI:
- Mais de 15% das habilidades de agentes disponíveis em marketplaces públicos são mal-intencionadas (Fonte: Google Cloud NEXT 2026).
- 68% das organizações executam modelos auto-hospedados integrados a softwares de terceiros, muitas vezes sem perceber (Fonte: Wiz, State of AI in the Cloud 2026)
- Para detectar a IA sombra, as organizações usam o Wiz AI-APP, que se conecta via API em 15 minutos para gerar uma lista de materiais de IA (AI-BOM) dinâmica, combinada com o Gemini, que oferece um Agent Registry centralizado para catalogar e controlar todos os agentes ativos, servidores MCP personalizados e ferramentas externas
Preciso de habilidades de segurança especializadas para proteger cargas de trabalho de IA?
Não. Embora a falta de habilidades seja um desafio reconhecido, as organizações com governança formal de IA têm 3 vezes mais chances de treinar a equipe em ferramentas de segurança de IA(Fonte: Cloud Security Alliance, dezembro de 2025), e as equipes de segurança agora lideram a proteção de IA em 53% das organizações (Fonte: Cloud Security Alliance, dezembro de 2025). O Google Cloud transfere a segurança diretamente para a estrutura da plataforma: as configurações básicas são automatizadas pelo Enterprise Foundations Blueprint, as interações de ambiente de execução são governadas nativamente pelo Model Armor e os agentes autônomos de localização e correção, como o CodeMender e o Wiz Green Agent, testam e geram patches de código idiomáticos diretamente nos fluxos de trabalho dos desenvolvedores.
Como proteger a IA agêntica e identidades não humanas?
Para proteger agentes autônomos, é preciso ir além das contas de serviço estáticas. Como as identidades não humanas superam as humanas em 82 vezes e 42% dos agentes ativos têm privilégios excessivos (Fonte: Google Cloud NEXT 2026), o Google Cloud estabelece uma pilha de segurança que prioriza a identidade:
- Identidade do Agente: um tipo de principal dedicado e de primeira classe, diferente dos usuários humanos, que fornece credenciais de ambiente de execução criptográficas, fortemente atestadas e vinculadas ao ciclo de vida
- Controles de privilégio mínimo: os recursos são restritos usando o Privileged Access Manager (PAM) para acesso Just-In-Time (JIT), eliminando privilégios permanentes
- Limite de acesso de principal (PAB, na sigla em inglês): impõe limites de recursos rígidos e protetores para restringir o raio de impacto máximo das identidades de agentes em execução
O que é o framework de IA segura (SAIF)?
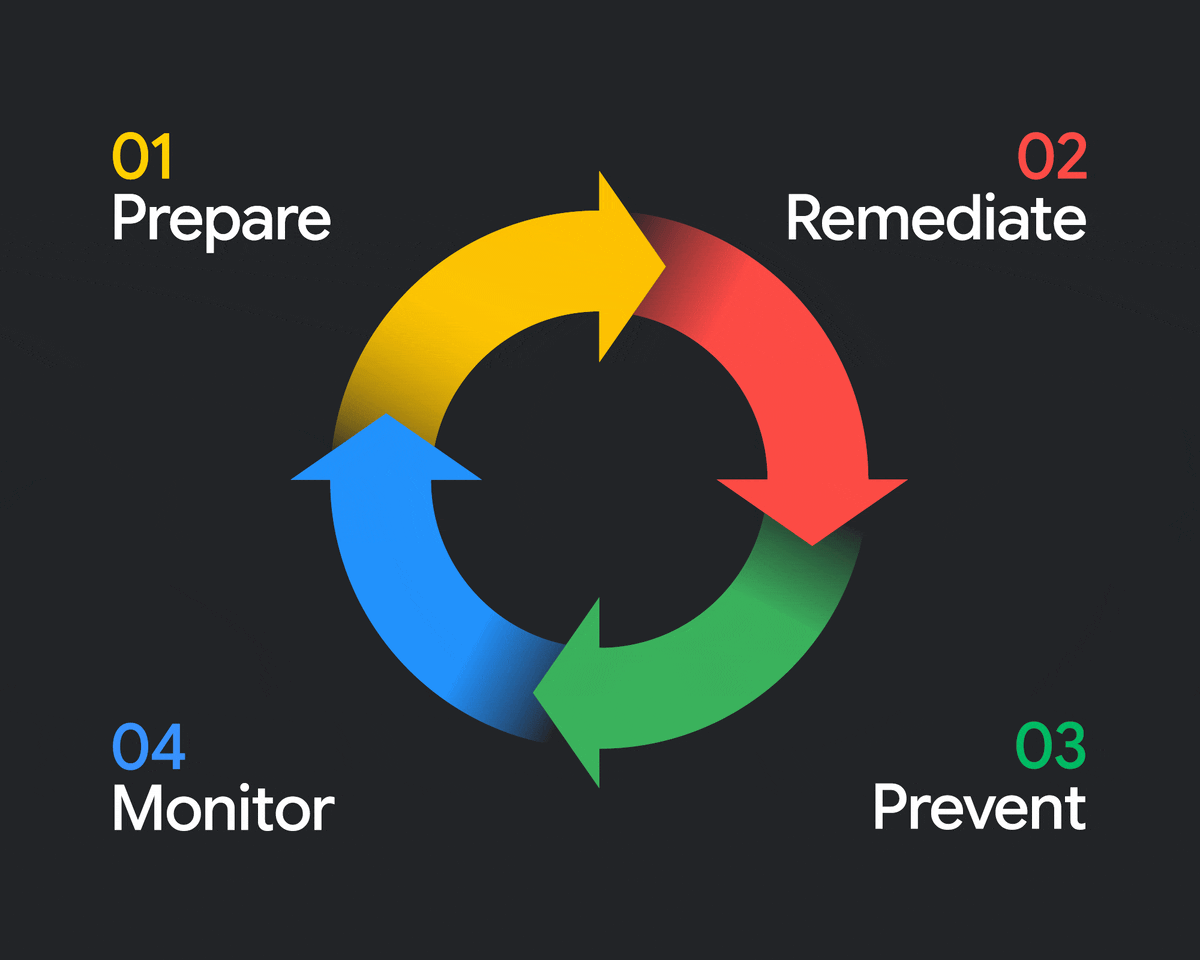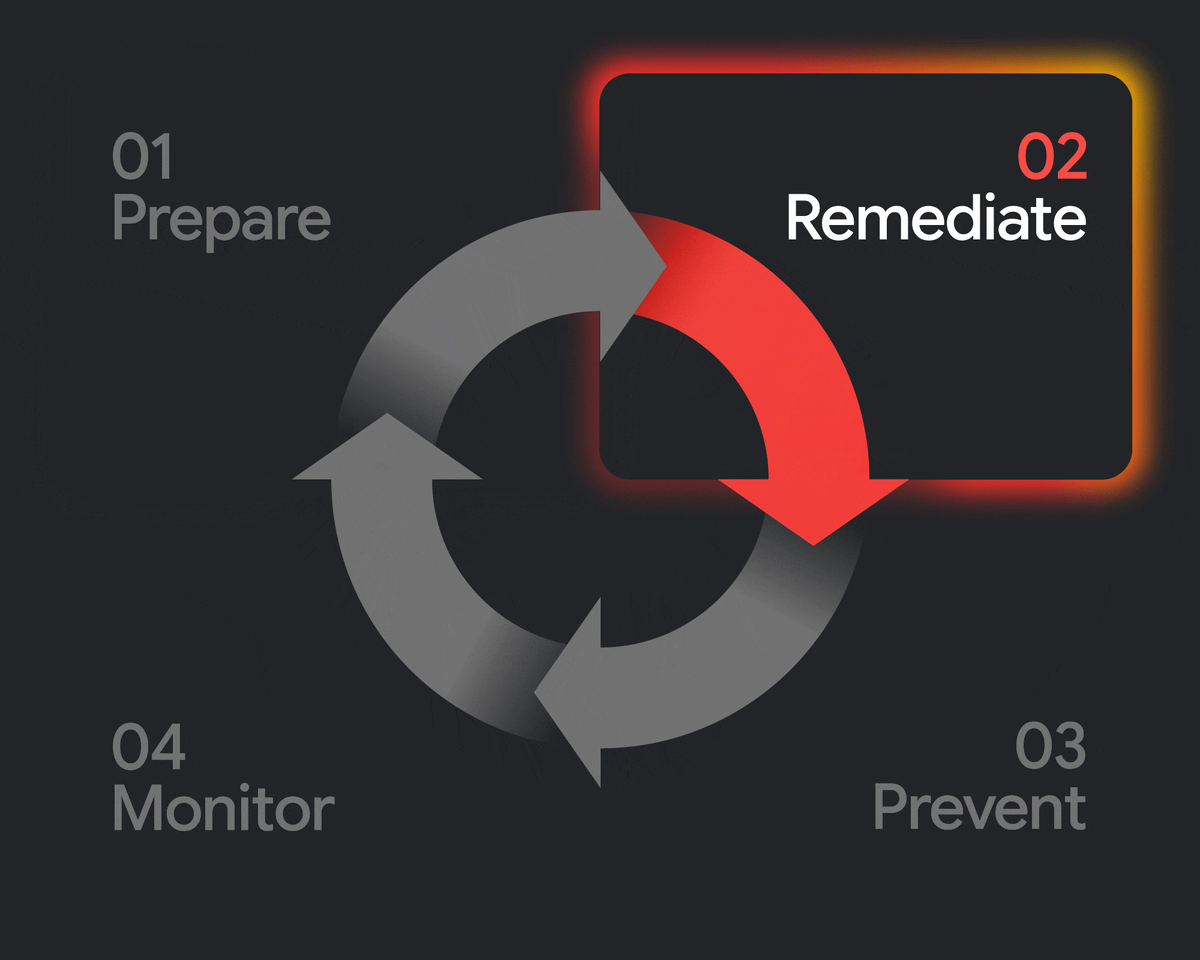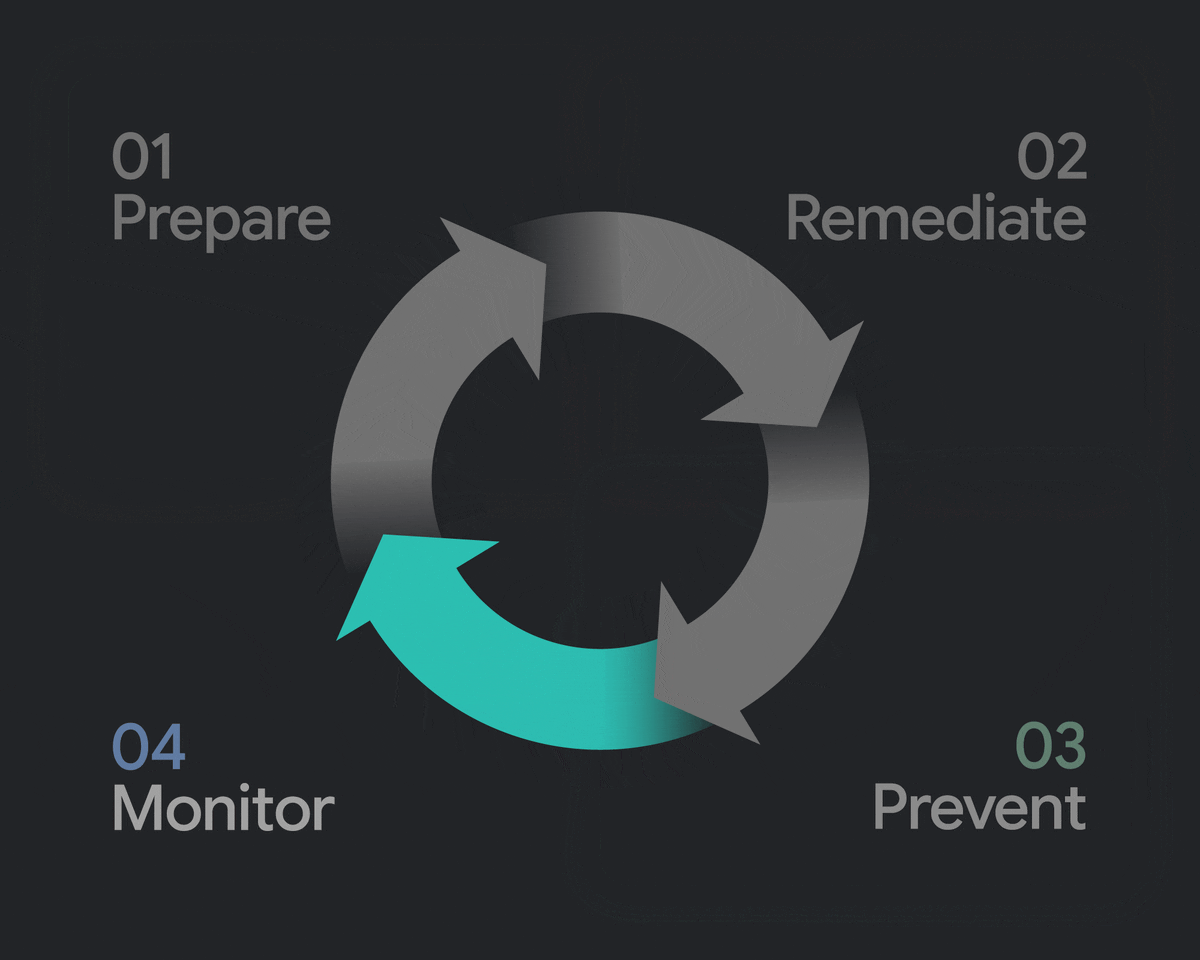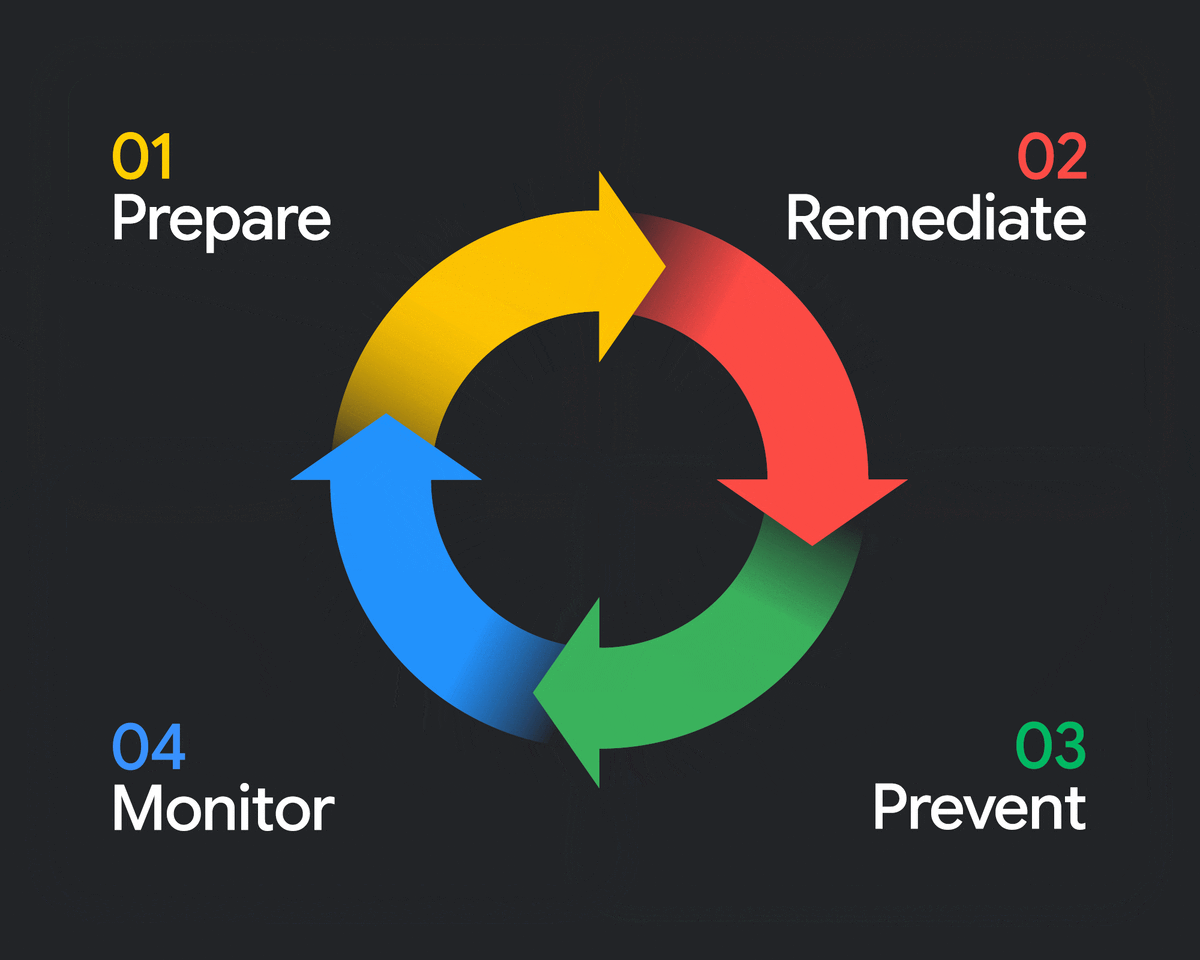
O framework de IA segura (SAIF, na sigla em inglês) é a arquitetura conceitual do Google para a implantação segura e responsável da IA. Ele traduz os princípios de segurança de confiança zero em sistemas de IA, exigindo a procedência do build do SLSA nível 3 validada pela autorização binária, verificações automatizadas de política como código (PaC) no Cloud Build e detecção contínua de ameaças. Em ambientes agênticos, o SAIF é operacionalizado pelo ciclo de vida de 4 estágios: arquitetar, inventariar, interceptar e defender (Fonte: e-book Secure AI Innovation, Capítulo 6)
O que é o Protocolo de Contexto de Modelo (MCP, na sigla em inglês) e como a segurança no Google Cloud protege as conexões de ferramentas de agentes?
O Protocolo de Contexto de Modelo (MCP, na sigla em inglês) é um padrão aberto que permite que agentes de IA autônomos se conectem a fontes de dados externas, ferramentas corporativas e APIs de negócios. No entanto, integrações personalizadas de MCP não gerenciadas introduzem endpoints arriscados e não verificados na produção. O Google Cloud protege as ferramentas agênticas com os servidores MCP gerenciados do Google Cloud (como o servidor MCP para BigQuery). Isso padroniza a forma como os agentes interagem com os bancos de dados corporativos, aplicando permissões do IAM estritamente definidas e auditáveis e substituindo wrappers de API personalizados por conexões reforçadas e gerenciadas pela empresa (Fonte: Google Cloud NEXT 2026).
O que é o vazamento de sessão em sistemas multiagente e como o Google Cloud o evita?
O vazamento de sessão ocorre em ambientes multilocatários ou multiagentes quando o contexto de conversa particular, os tokens de usuário ou os dados corporativos sensíveis da sessão de um usuário vazam acidentalmente para a sessão de outro. O Google Cloud elimina o vazamento de sessões com o Kit de Desenvolvimento de Agente (ADK) (Fonte: eBook Secure AI Innovation, Capítulo 2):
- Isolamento de locatários: o ADK aplica limites rígidos de usuários e isolamento de execução usando primitivos nativos session_id e user_id
- Segregação de credenciais: os tokens de autenticação downstream são isolados para que um agente não possa transferir credenciais ou o estado da conversa entre diferentes sessões de usuário
O Google Cloud pode proteger modelos de IA de terceiros e de código aberto?
Sim. As organizações adotam estratégias multimodelo, executando em média 2,6 modelos diferentes(Fonte: Cloud Security Alliance, dezembro de 2025). O Google Cloud oferece suporte à governança de vários modelos usando o Gemini como um plano de controle de execução centralizado. As proteções unificadas de ambiente de execução, incluindo o Model Armor para higienização de comandos e as Políticas de governança semântica, são aplicadas de forma consistente em modelos próprios do Gemini, modelos de código aberto e modelos de terceiros. Para espaços multicloud (incluindo AWS Bedrock, Databricks e código aberto não gerenciado), o gráfico de segurança Wiz mapeia vulnerabilidades e caminhos de ataque em todos os provedores de nuvem (Fonte: Google Cloud NEXT 2026).
O CodeMender expõe o código-fonte reservado ou o usa para treinar modelos de IA?
Não. O CodeMender foi desenvolvido com uma arquitetura de execução local com foco em privacidade (Fonte: eBook Secure AI Innovation, Capítulo 4):
- Processamento de CLI local: o mecanismo de verificação do CodeMender opera por uma interface de linha de comando local diretamente no ambiente seguro do desenvolvedor
- Sandbox isolado: os builds de aplicativos e as verificações de explorações ativas são executadas em um sandbox isolado na sua própria infraestrutura
- Zero treinamento de modelos: seu código-fonte proprietário e sua propriedade intelectual permanecem estritamente protegidos e nunca são usados para treinar modelos de fundação do Google. Os desenvolvedores mantêm supervisão completa com fluxos de trabalho padrão de IDE/CLI e portões de aprovação human-in-the-loop (HITL) antes que qualquer patch de código seja mesclado
Como as empresas podem isolar com segurança agentes autônomos de alto risco na produção?
Para executar uma lógica de negócios de alto risco sem expor a infraestrutura principal, as empresas usam a arquitetura de referência Traga seu próprio contêiner (BYOC):
- Sandbox de contêineres: agentes autônomos de alto risco (como contatos de inventário ou logística) são implantados em contêineres isolados no Cloud Run
- Separação estrita de permissões: as permissões de infraestrutura no momento da implantação são estritamente separadas das permissões de execução no ambiente de execução
- Portões de human-in-the-loop (HITL): o Kit de Desenvolvimento de Agente (ADK) introduz pontos de pausa programados em que ações de alto risco (como iniciar APIs de fulfillment ou desembolsos financeiros) exigem aprovação humana explícita antes da execução
Como o Google Cloud protege contra ataques de injeção de comandos?
O Google Cloud aplica uma solução de ambiente de execução com proteção dupla para limpar payloads sem adicionar latência:
- Controle de acesso (limites do IAM): aplicado de forma nativa no Gateway de Agente usando o Identity-Aware Proxy (IAP) para verificar criptograficamente os IDs digitais do autor da chamada antes de rotear as conexões
- Controle de intenção (limites semânticos): o Model Armor opera como um proxy inline que analisa as interações de usuários, agentes e modelos em tempo real para neutralizar injeções de comandos, evitar jailbreaks e ocultar PIIs sensíveis Na camada do aplicativo, o Kit de Desenvolvimento de Agente (ADK) aplica a validação de entrada (como BeforeToolCallback) para impedir injeções de SQL indiretas em tabelas do BigQuery
Como posso garantir que meus modelos de IA não vazem dados corporativos particulares?
Para evitar o vazamento de dados, é preciso ter uma defesa em profundidade nas camadas de rede, aplicativo e modelo:
- Topologias privadas: as cargas de trabalho de IA são executadas em VPCs compartilhadas gerenciadas centralmente e isoladas pelo VPC Service Controls (VPC-SC), criando um macroperímetro em todo o ecossistema de agentes
- Sanitização inline: o Model Armor limpa e oculta automaticamente dados do cliente sensíveis e PII de entradas de comandos e saídas do modelo
- Autenticação sem token: o gerenciador de autenticação de Identidade do Agente lida com handshakes OAuth downstream complexos em nome dos usuários, transmitindo tokens com segurança sem expor credenciais brutas ao agente
- Computação confidencial: protege os dados em uso criptografando a memória durante o processamento ativo do modelo












