AI Threat Defense Google
Arsitektur lengkap untuk membangun, men-deploy, dan mengatur AI
Arsitektur lengkap untuk membangun, men-deploy, dan mengatur AI
Menetapkan dasar pengukuran yang mengutamakan identitas untuk agen AI
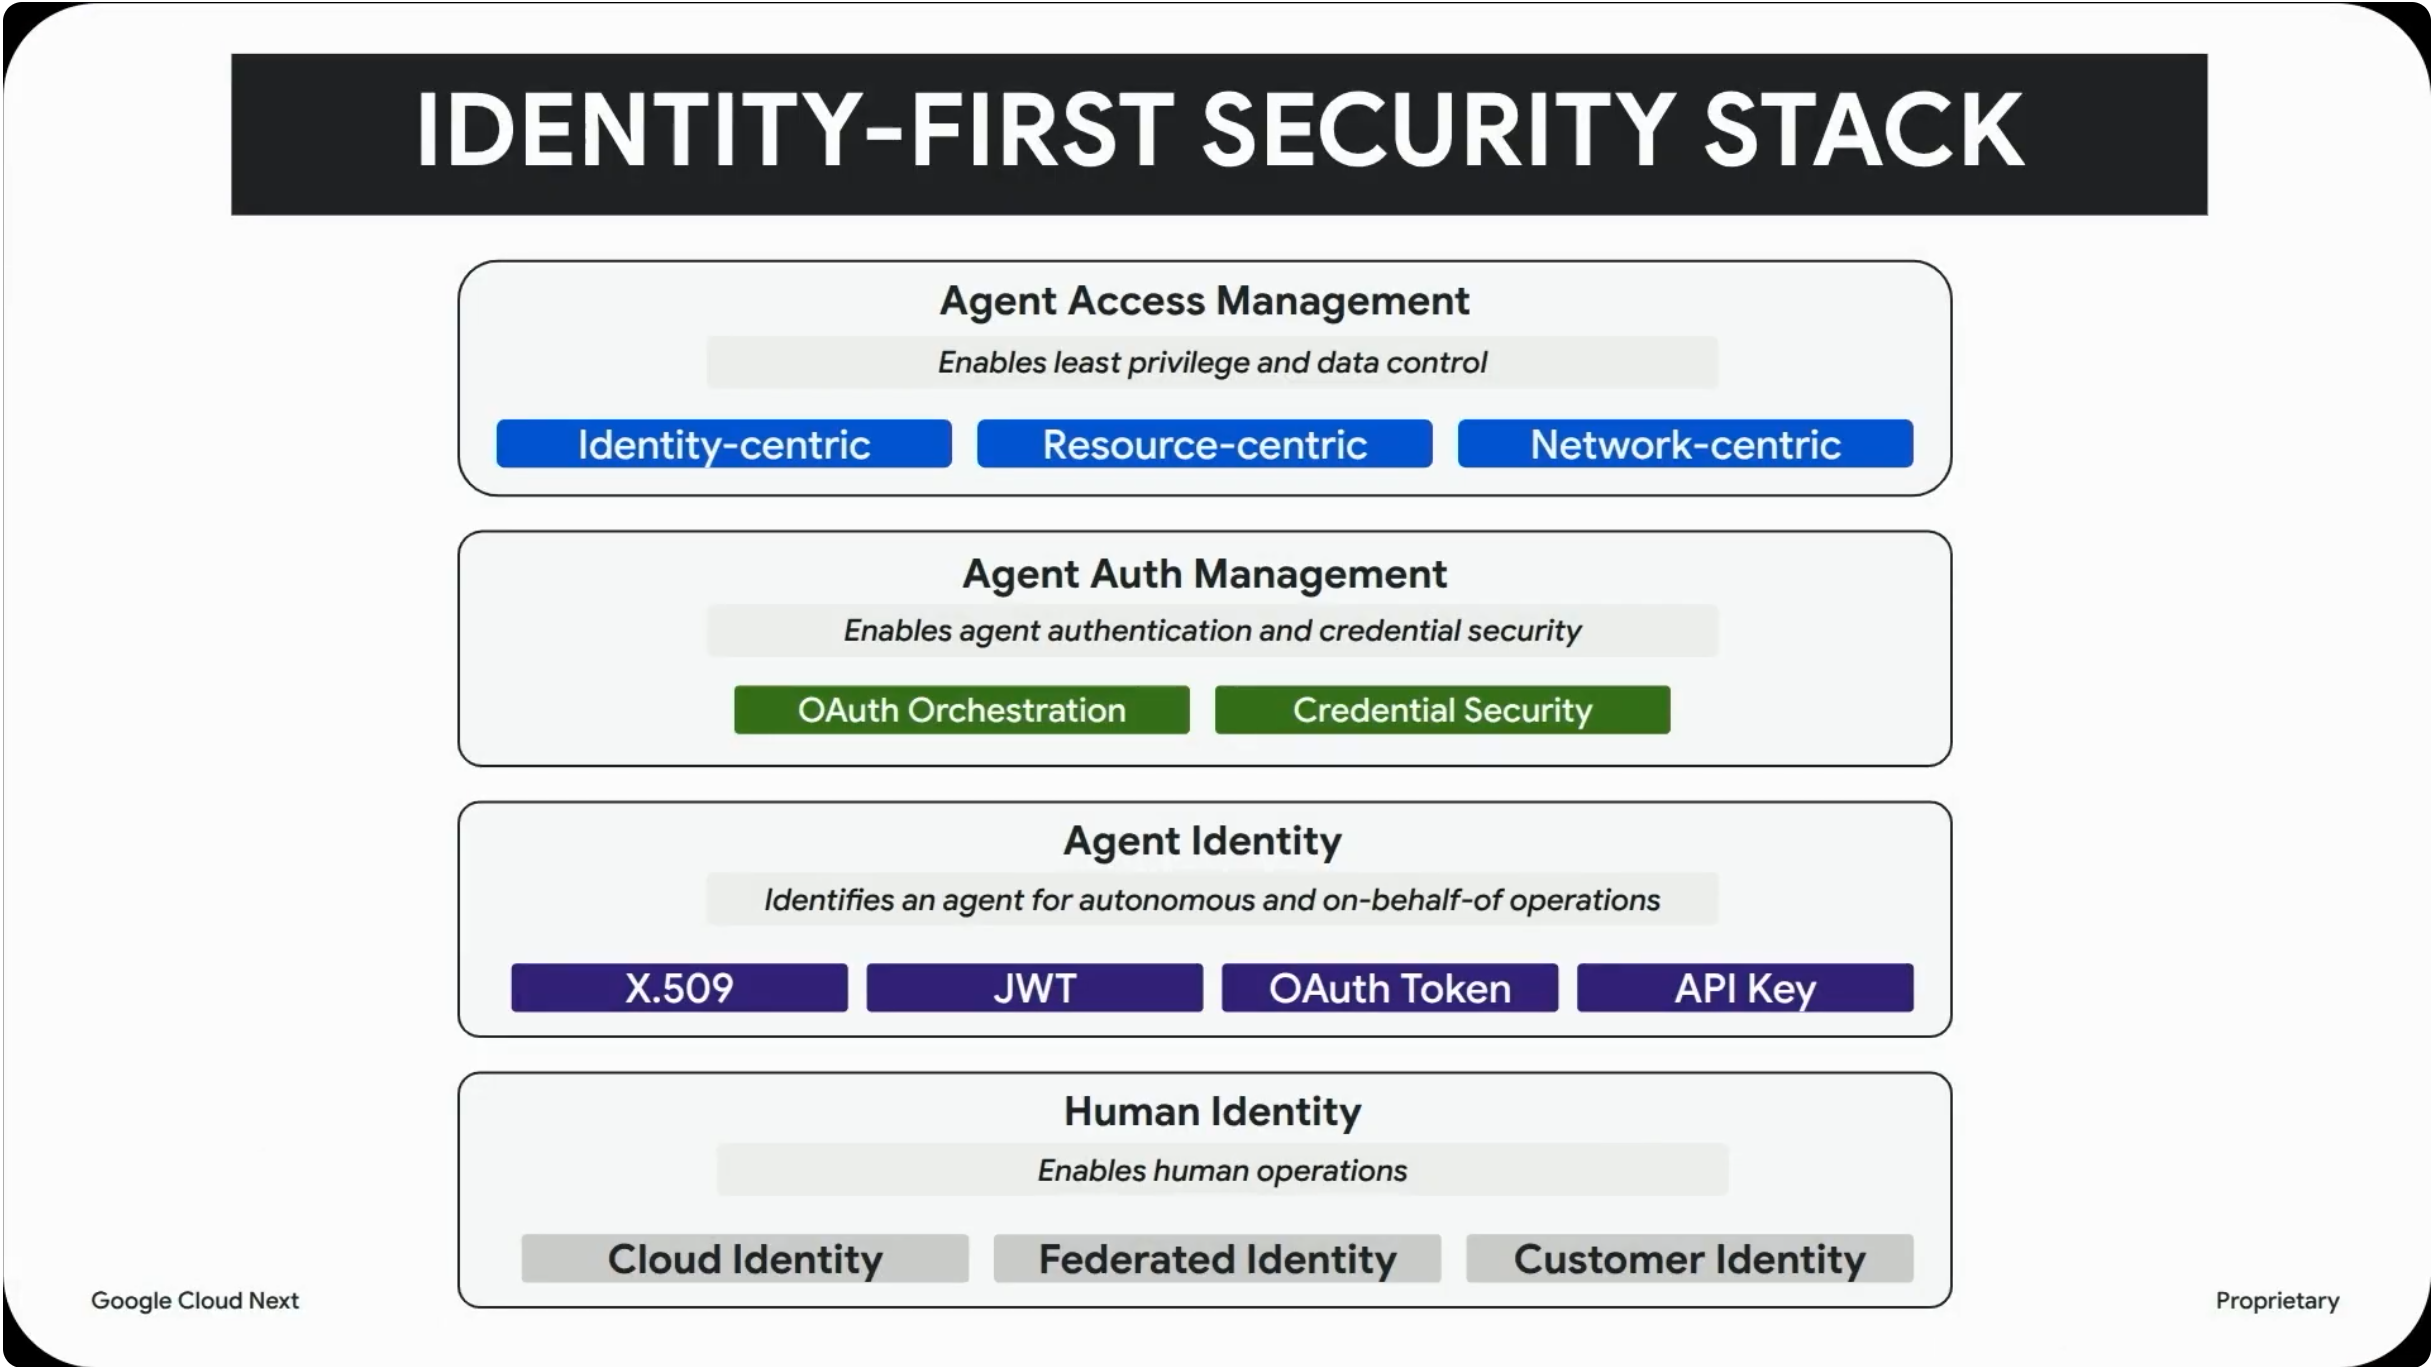
Ganti akun layanan statis dengan Agent Identity kriptografis, PAM untuk akses JIT, dan batasan PAB.
Mengamankan dasar pengukuran
Menetapkan dasar pengukuran yang mengutamakan identitas untuk agen AI
Ganti akun layanan statis dengan Agent Identity kriptografis, PAM untuk akses JIT, dan batasan PAB.
Mengelola supply chain
Menemukan penggunaan AI tanpa pengawasan dan mengelola penyebaran multi-model
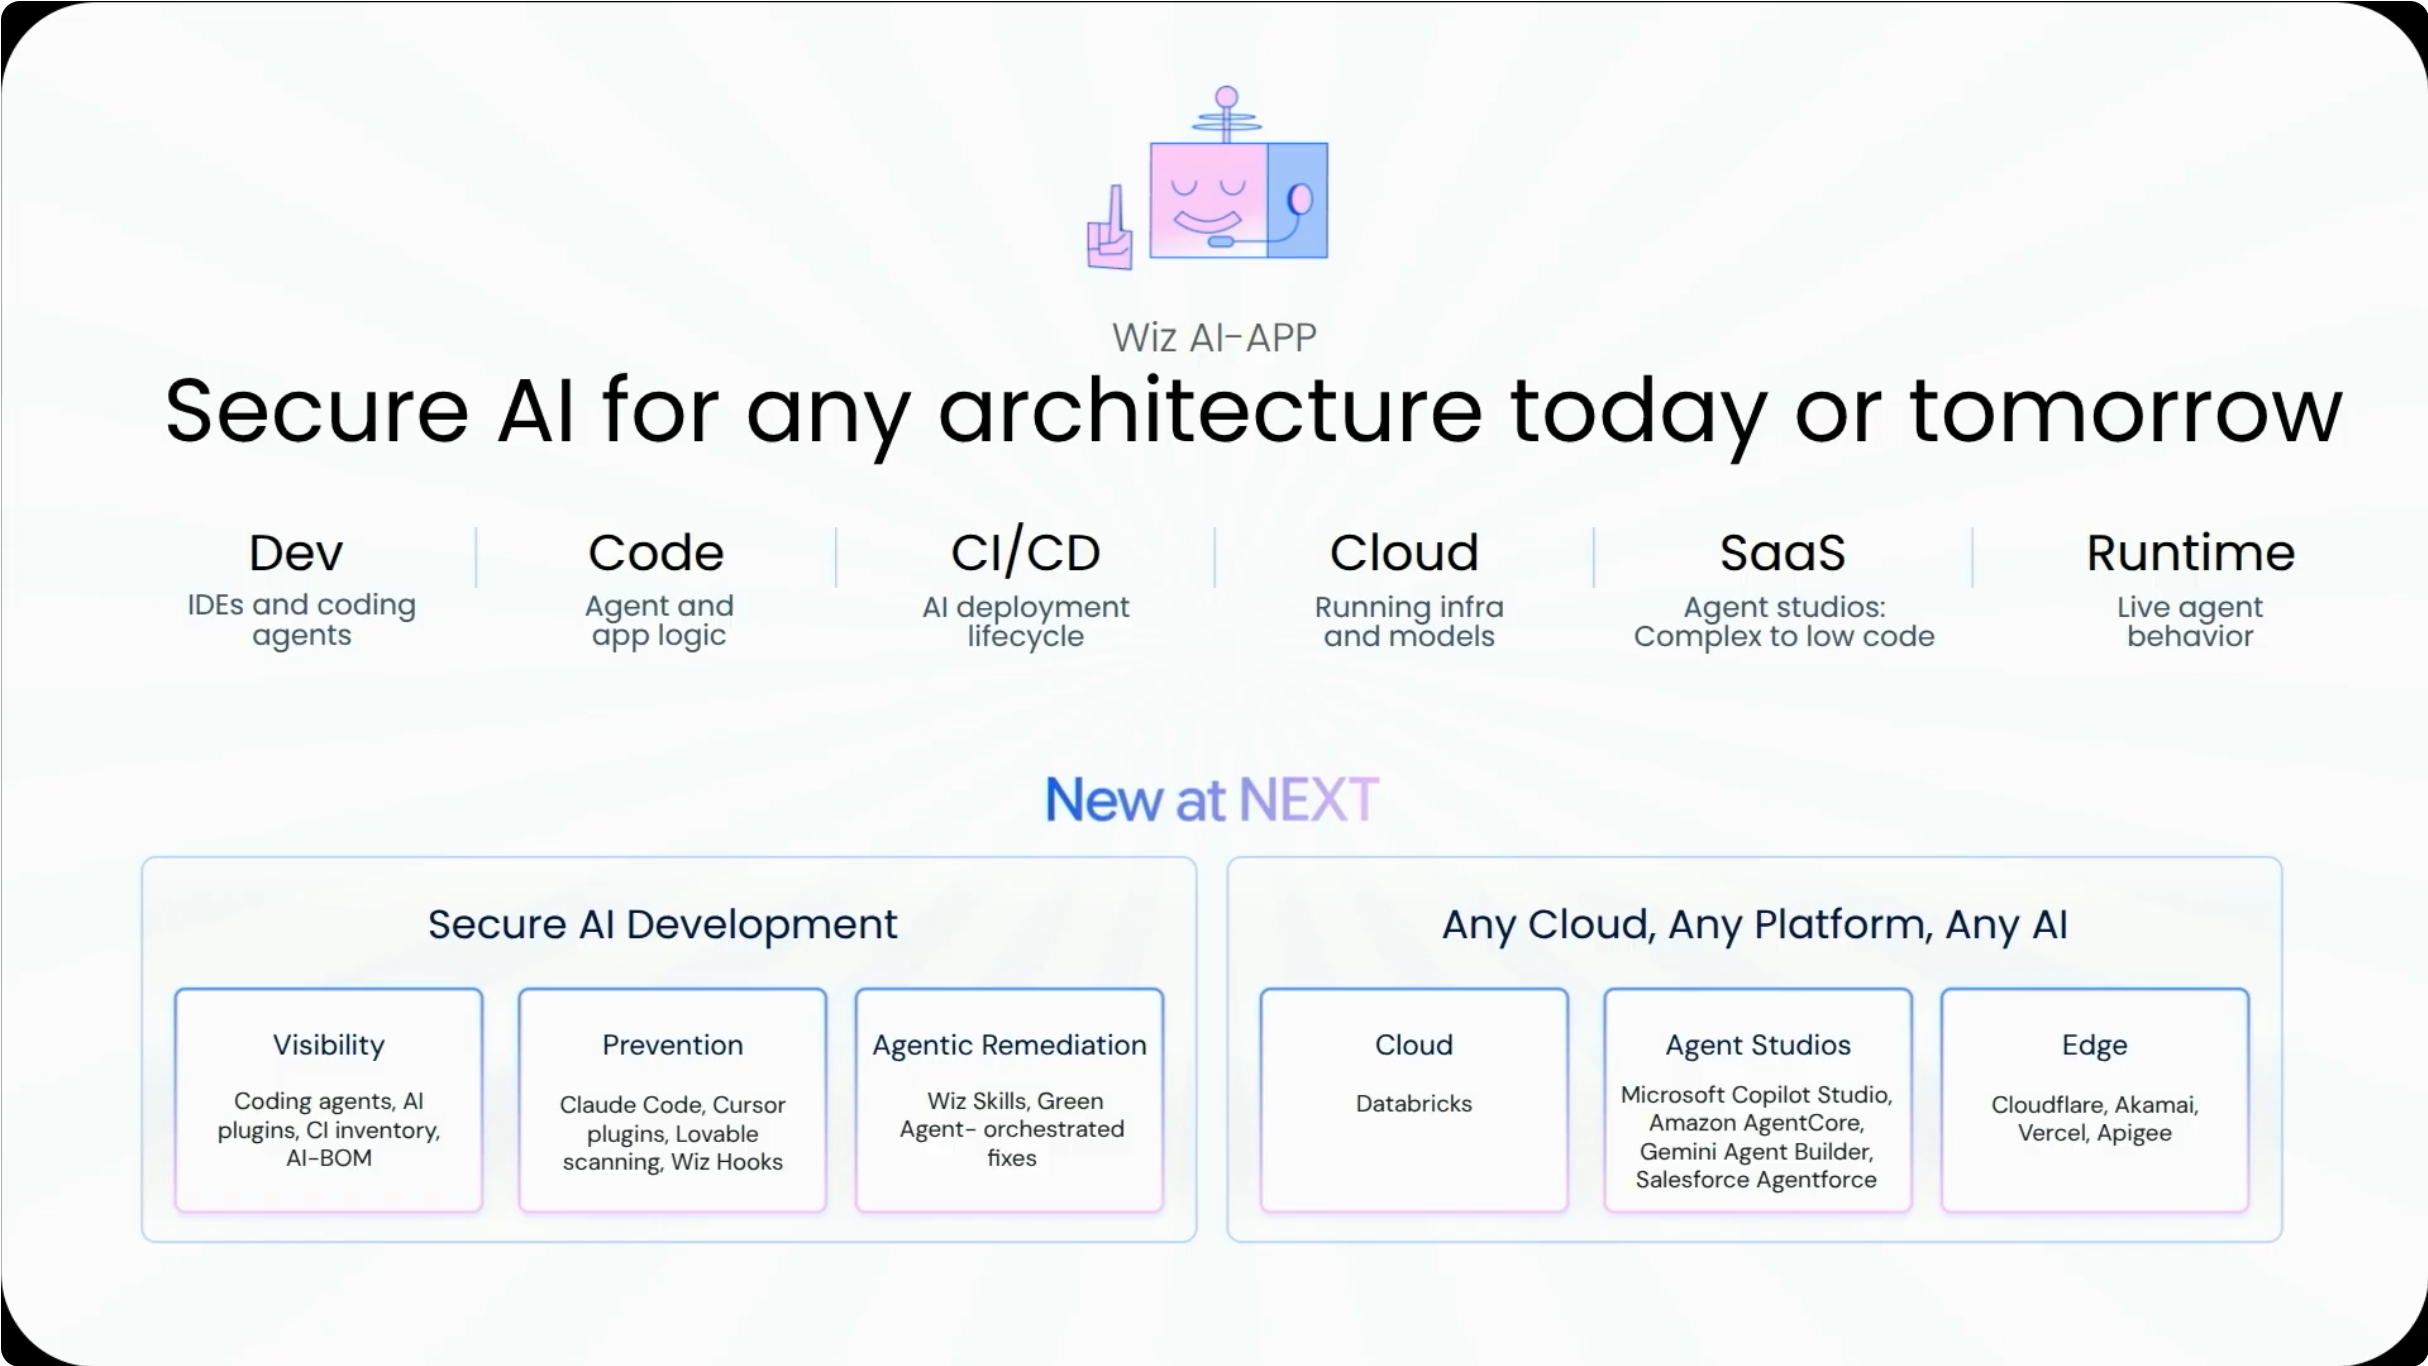
Wiz terhubung dalam 15 menit melalui API untuk menghasilkan AI-BOM dinamis, sementara Gemini membuat katalog agen yang telah diperiksa.
Menerapkan batasan runtime
Mengontrol akses dan intent dengan pertahanan berlapis ganda
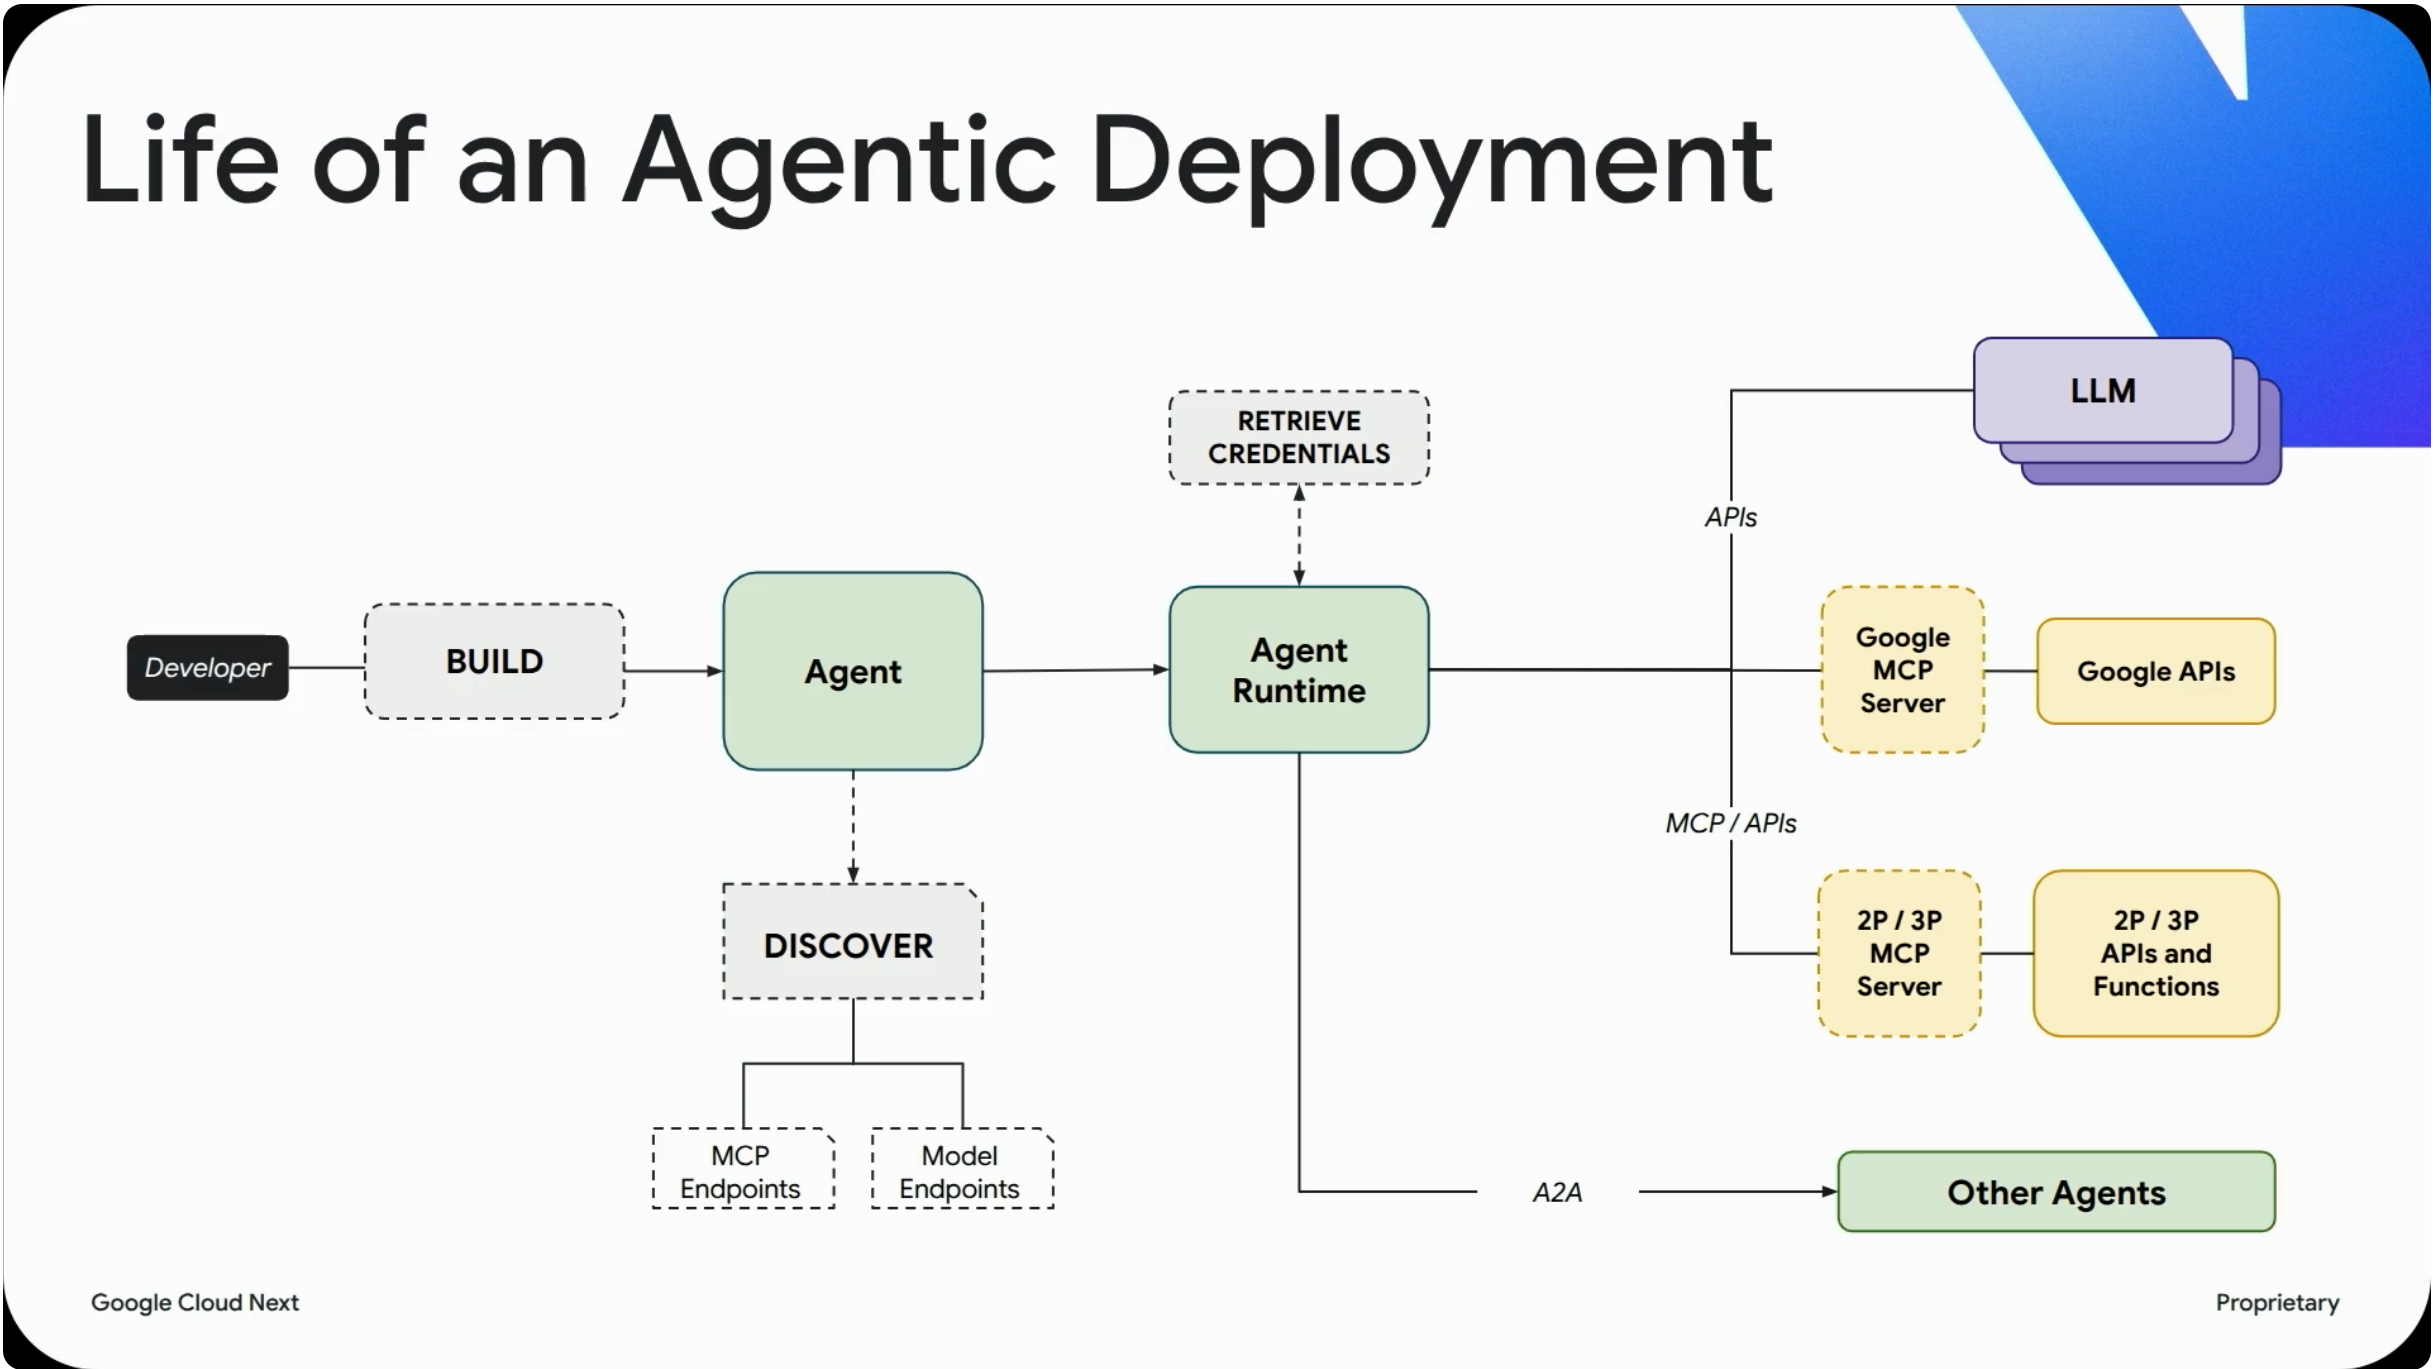
Merutekan traffic melalui Agent Gateway dengan IAP, menyaring payload dengan Model Armor, dan menghentikan injeksi perintah tidak langsung.
Bertahan dengan kecepatan mesin
Mendeteksi, memburu, dan memulihkan ancaman dengan kecepatan mesin
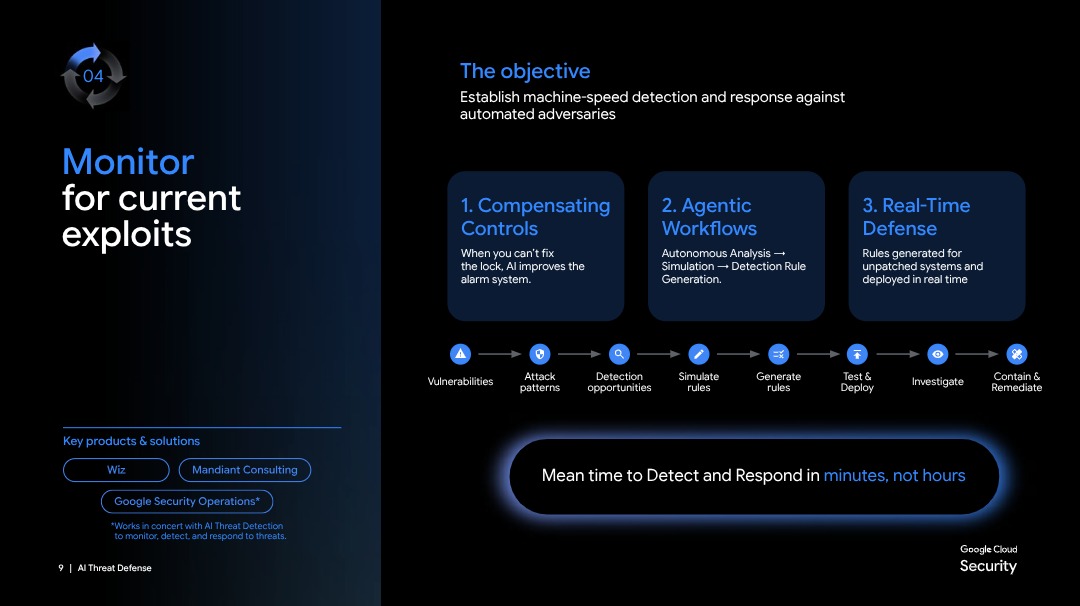
Buat aturan real-time untuk kode yang belum di-patch serta otomatiskan deteksi dan penanganan dengan Google Security Operations.
Mencapai kedaulatan digital
Pertahankan kontrol berdaulat di seluruh aset AI Anda
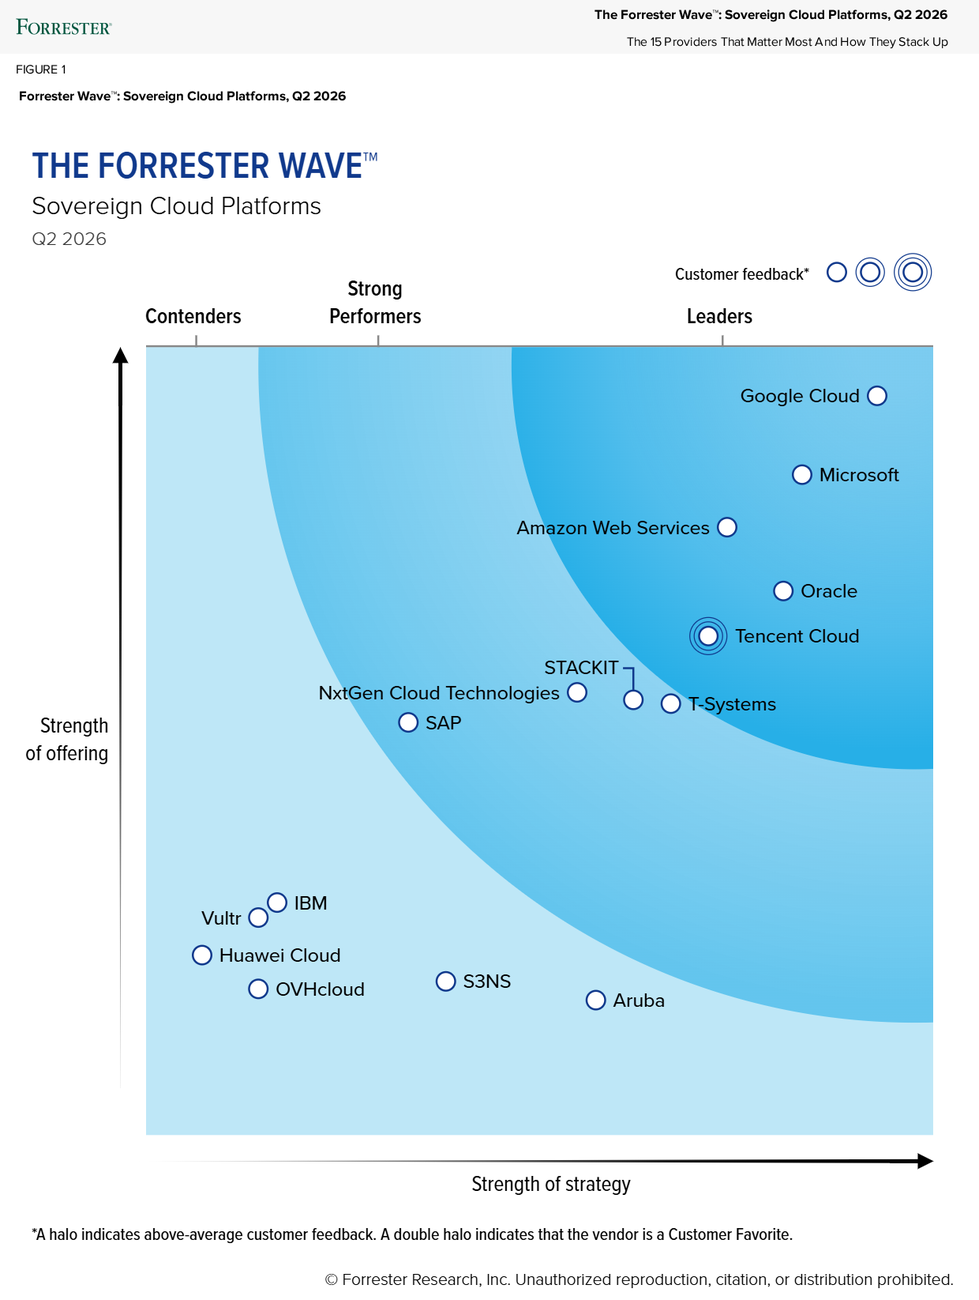
Pertahankan kepemilikan kunci pelanggan dengan Cloud KMS dan KAJ di Assured Workloads, Dedicated, dan GDC dengan air gap.
Hasil dunia nyata: Mengamankan AI dalam skala besar
Pemimpin Enterprise menerapkan batas identitas, runtime yang terisolasi, dan guardrail di seluruh agen AI produksi.
Amankan langkah berikutnya
Pelajari threat intelligence terbaru dan strategi keamanan berbasis AI untuk melindungi dan mempercepat inovasi Anda.
 State of AI in the Cloud 2026Laporan Wiz ini mengungkapkan bagaimana adopsi AI memperluas permukaan serangan, mempercepat perilaku penyerang, dan memperkenalkan risiko baru melalui agen, copilot, dan otomatisasi.Download laporannya
 CodeMender: Agen Keamanan Kode AITemukan cara CodeMender memindai, memverifikasi, dan memperbaiki kerentanan software secara mandiri dengan kecepatan mesin—memungkinkan perbaikan cepat dengan kontrol developer penuh.Tonton sekarang
 M-Trends 2026: Edisi EksekutifLihat cara penyerang dunia nyata menargetkan infrastruktur cloud. Laporan eksekutif M-Trends ini menghadirkan kecerdasan Mandiant garis depan yang Anda perlukan untuk melindungi workload AI penting Anda.Baca ringkasannya
Siap untuk memulai?
Melampaui batas respons kecepatan manusia. Membangun platform otonom yang selalu aktif dan menetralkan jalur ancaman sebelum dapat digunakan sebagai senjata.
 AI Threat Defense GooglePelajari cara AI Threat Defense Google menghadirkan keamanan otonom dan berkelanjutan di seluruh siklus proses Anda, mulai dari kode hingga cloud.Tonton sekarang
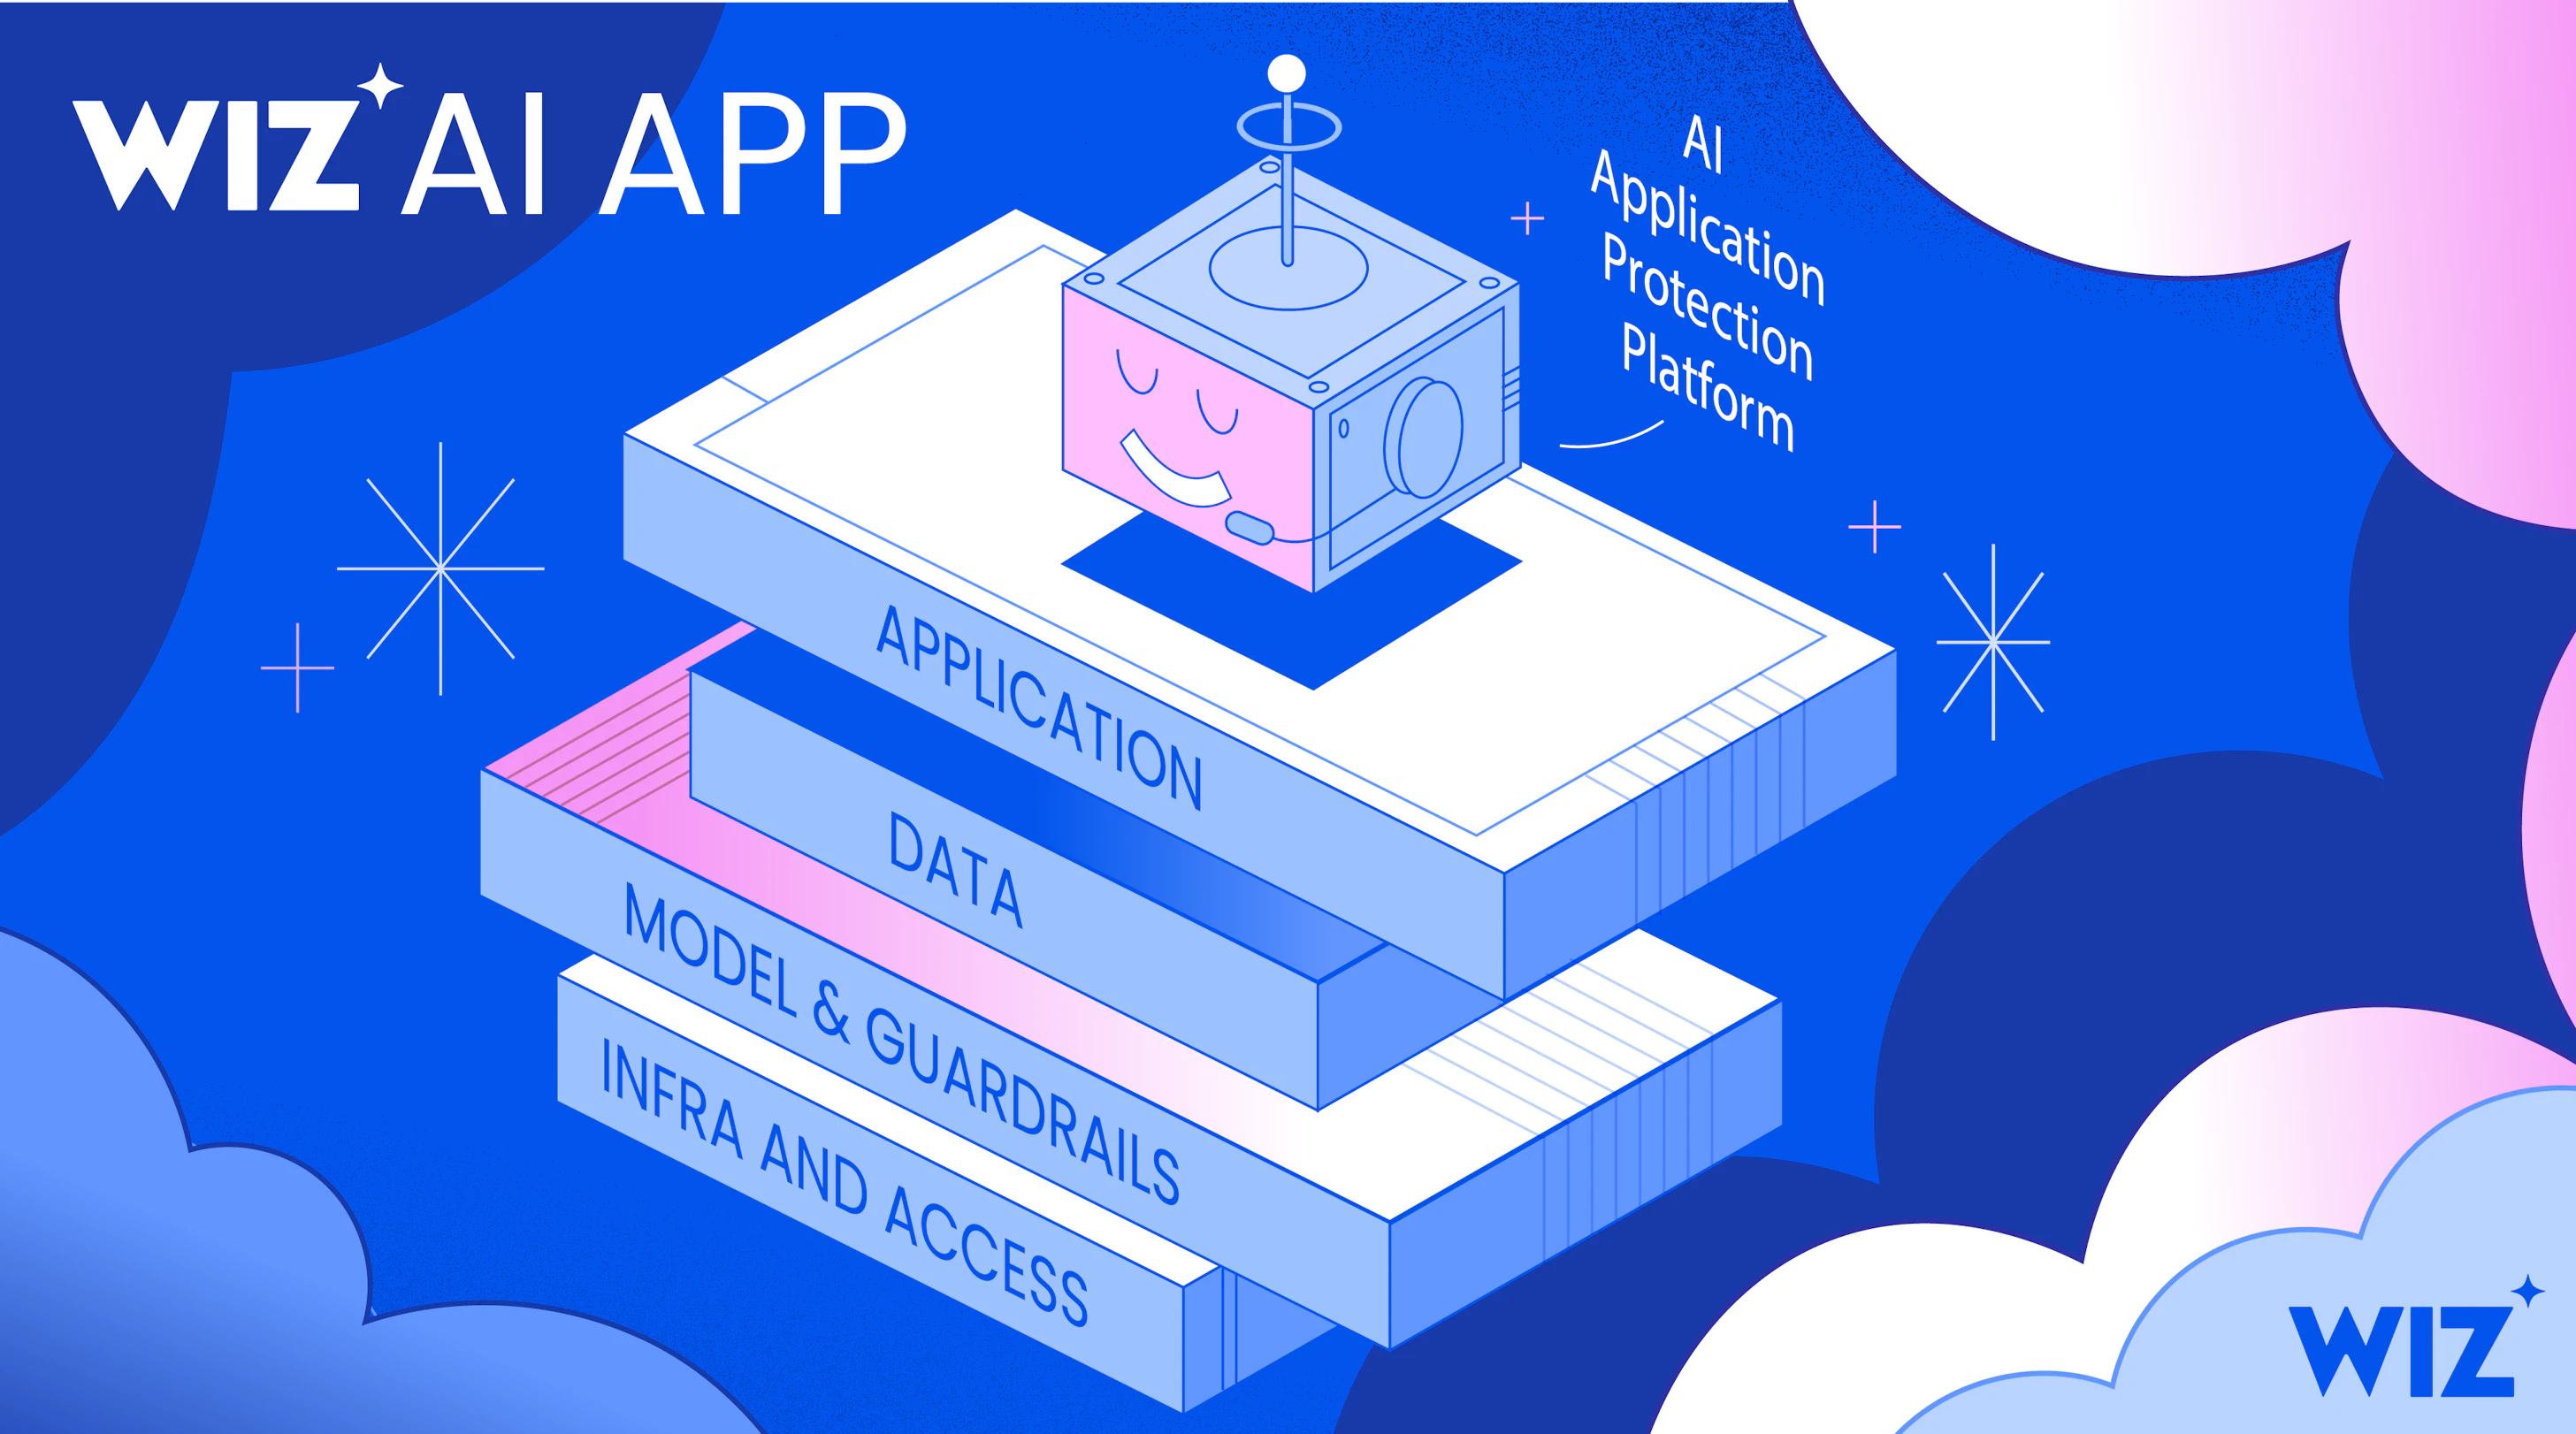 Kode yang aman hingga tahap runtimePelajari cara Wiz AI-APP mengamankan stack AI lengkap Anda dan memetakan konteks risiko di seluruh lingkungan multi-cloud secara real-time.Pelajari lebih lanjut
 Berinteraksi dengan para pakarBerkonsultasilah dengan Mandiant untuk menguji pertahanan Anda dan memvalidasi strategi respons aktif Anda terhadap ancaman AI modern dengan kecepatan mesin.Hubungi Mandiant
Pertanyaan umum (FAQ)
Apa saja risiko keamanan utama saat mengadopsi AI Generatif dan Agentic?
Kekhawatiran utama yang disebutkan oleh perusahaan adalah eksposur data sensitif sebesar 52% dan kepatuhan terhadap peraturan sebesar 50% (Sumber: Cloud Security Alliance, Des 2025). Namun, transisi perusahaan ke AI agentic otonom memunculkan vektor baru yang penting:
- Waktu rata-rata untuk mengeksploitasi kerentanan telah turun drastis menjadi minus tujuh hari, yang berarti zero-day secara rutin dieksploitasi sebelum patch software dipublikasikan (Sumber: Mandiant M-Trends Report)
- Identitas workload non-manusia kini 82 kali lebih banyak daripada identitas manusia di lingkungan cloud modern (Sumber: Google Cloud NEXT 2026)
- 42% agen AI perusahaan yang aktif saat ini memiliki hak istimewa yang sensitif dan terlalu permisif (Sumber: Google Cloud NEXT 2026)
- Untuk bertahan dari serangan berkecepatan tinggi ini, seluruh stack AI—infrastruktur, data, model, dan agen otonom—harus diamankan secara bersamaan
Apa itu penggunaan AI tanpa pengawasan dan bagaimana organisasi saya dapat mendeteksinya?
Penggunaan AI tanpa pengawasan terjadi ketika developer atau unit bisnis men-deploy model yang tidak disetujui, API eksternal, atau keahlian agen pihak ketiga tanpa peninjauan IT:
- Lebih dari 15% keahlian agen yang tersedia di marketplace publik diketahui berbahaya (Sumber: Google Cloud NEXT 2026)
- 68% organisasi menjalankan model yang dihosting sendiri yang dipaketkan jauh di dalam software pihak ketiga, sering kali tanpa menyadarinya (Sumber: Wiz, State of AI in the Cloud 2026)
- Untuk mendeteksi penggunaan AI tanpa pengawasan, organisasi menggunakan Wiz AI-APP, yang terhubung melalui API dalam 15 menit untuk menghasilkan AI-Bill of Materials (AI-BOM) yang dinamis, yang dipasangkan dengan Gemini, yang menyediakan Agent Registry terpusat untuk membuat katalog dan mengatur semua agen aktif, server MCP kustom, dan alat eksternal
Apakah saya memerlukan keterampilan keamanan khusus untuk mengamankan workload AI?
Tidak. Meskipun kekurangan keahlian merupakan tantangan yang diakui, organisasi dengan tata kelola AI formal 3x lebih mungkin melatih staf tentang alat keamanan AI(Sumber: Cloud Security Alliance, Des 2025), dan tim keamanan kini memimpin perlindungan AI di 53% organisasi (Sumber: Cloud Security Alliance, Des 2025). Google Cloud mengalihkan keamanan langsung ke dalam struktur platform: konfigurasi dasar diotomatiskan melalui Enterprise Foundations Blueprint, interaksi runtime diatur secara native oleh Model Armor, dan agen temukan dan perbaiki otonom seperti CodeMender dan Wiz Green Agent menguji dan membuat patch kode idiomatis langsung di alur kerja developer.
Bagaimana cara mengamankan AI agentic dan identitas non-manusia?
Untuk mengamankan agen otonom, kita harus beralih dari akun layanan statis. Karena jumlah identitas non-manusia 82 kali lipat lebih banyak daripada manusia dan 42% agen aktif memiliki hak istimewa yang terlalu permisif (Sumber: Google Cloud NEXT 2026), Google Cloud membuat Stack Keamanan yang Mengutamakan Identitas:
- Agent Identity: Jenis entitas khusus dan kelas satu yang berbeda dari pengguna manusia, yang menyediakan kredensial runtime kriptografis, yang dibuktikan dengan kuat, dan terikat siklus proses
- Kontrol hak istimewa terendah: Kemampuan dibatasi menggunakan Privileged Access Manager (PAM) untuk akses just-in-time (JIT), sehingga menghilangkan hak istimewa tetap
- Principal Access Boundary (PAB): Memberlakukan batas resource yang ketat dan protektif untuk membatasi potensi dampak kerusakan maksimum dari identitas agen yang berjalan
Apa itu Secure AI Framework (SAIF)?
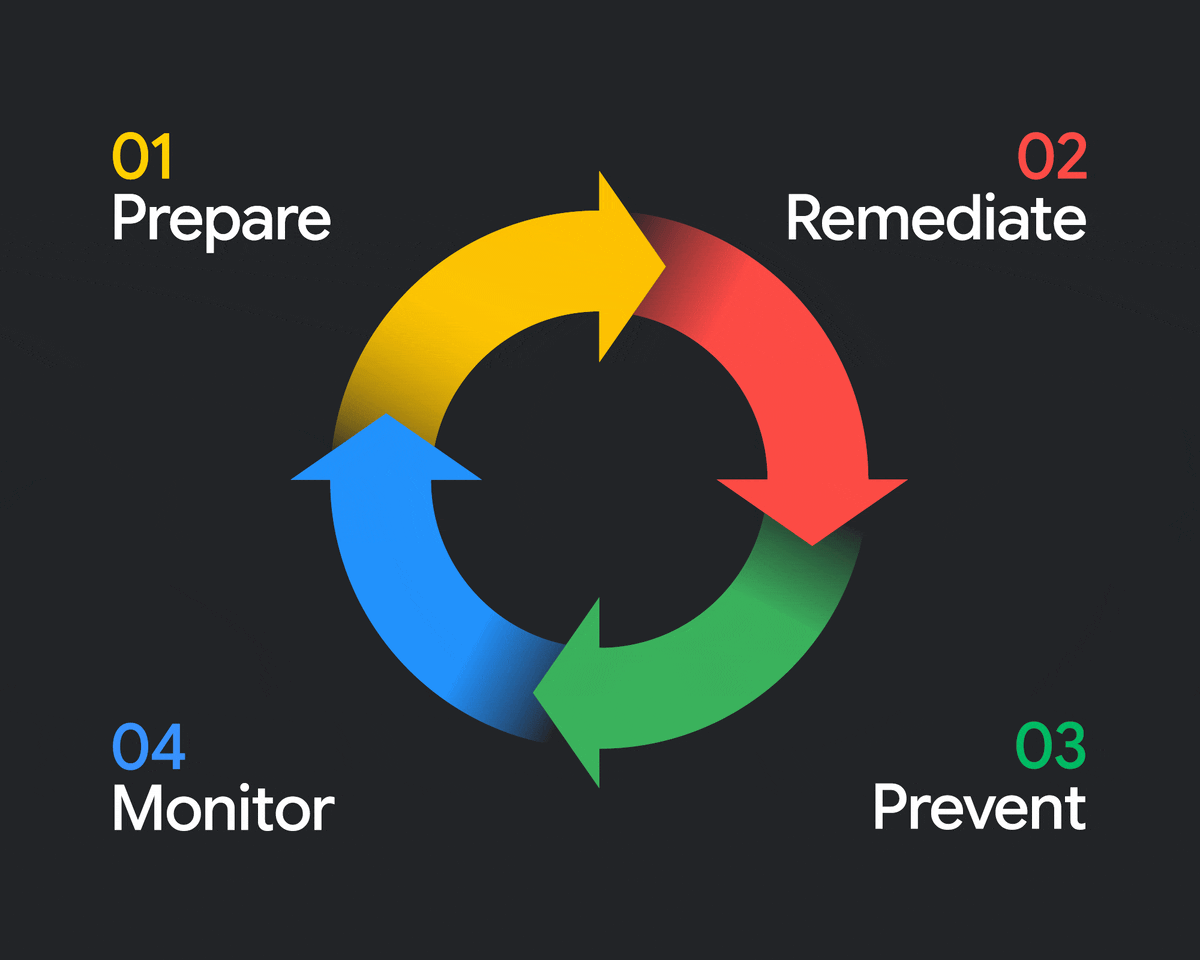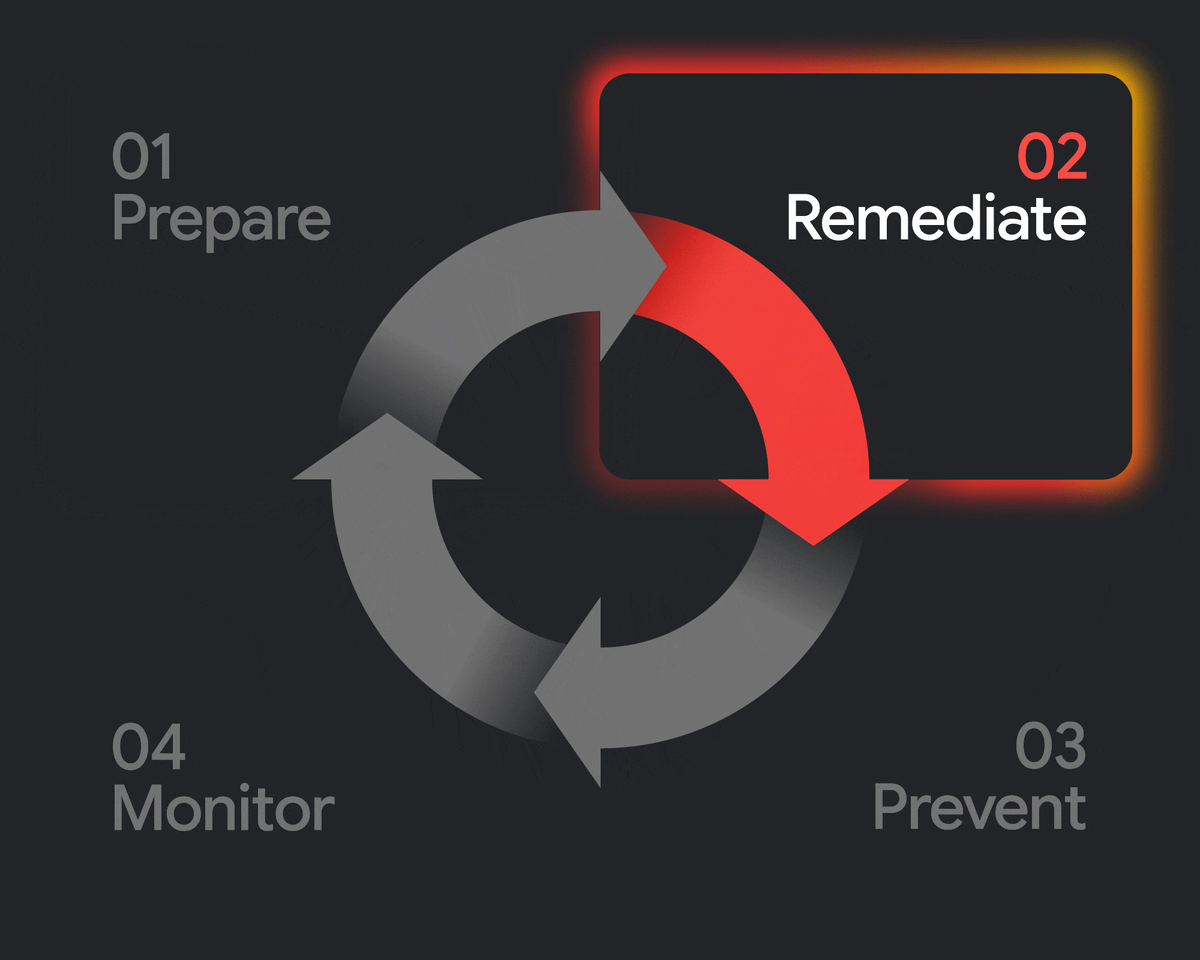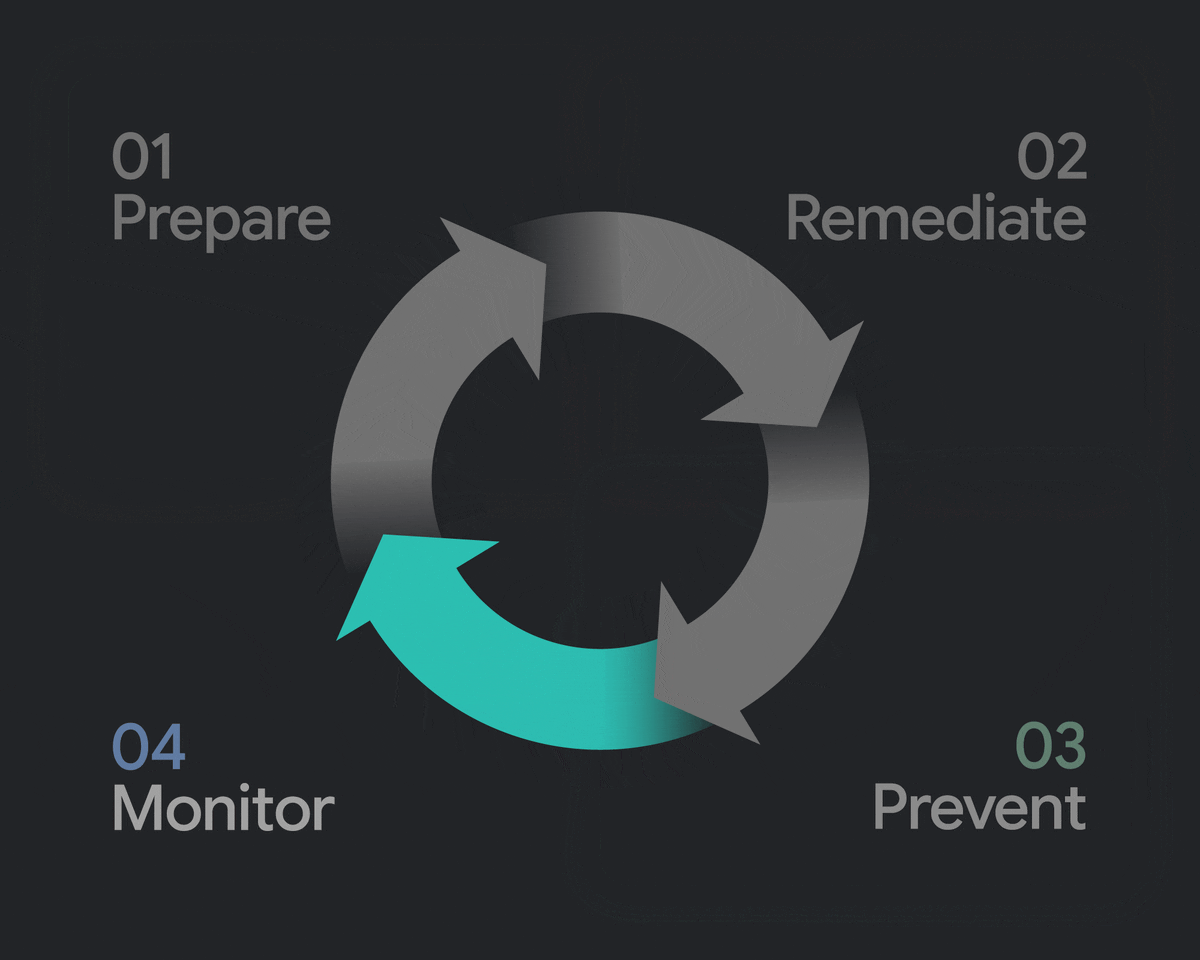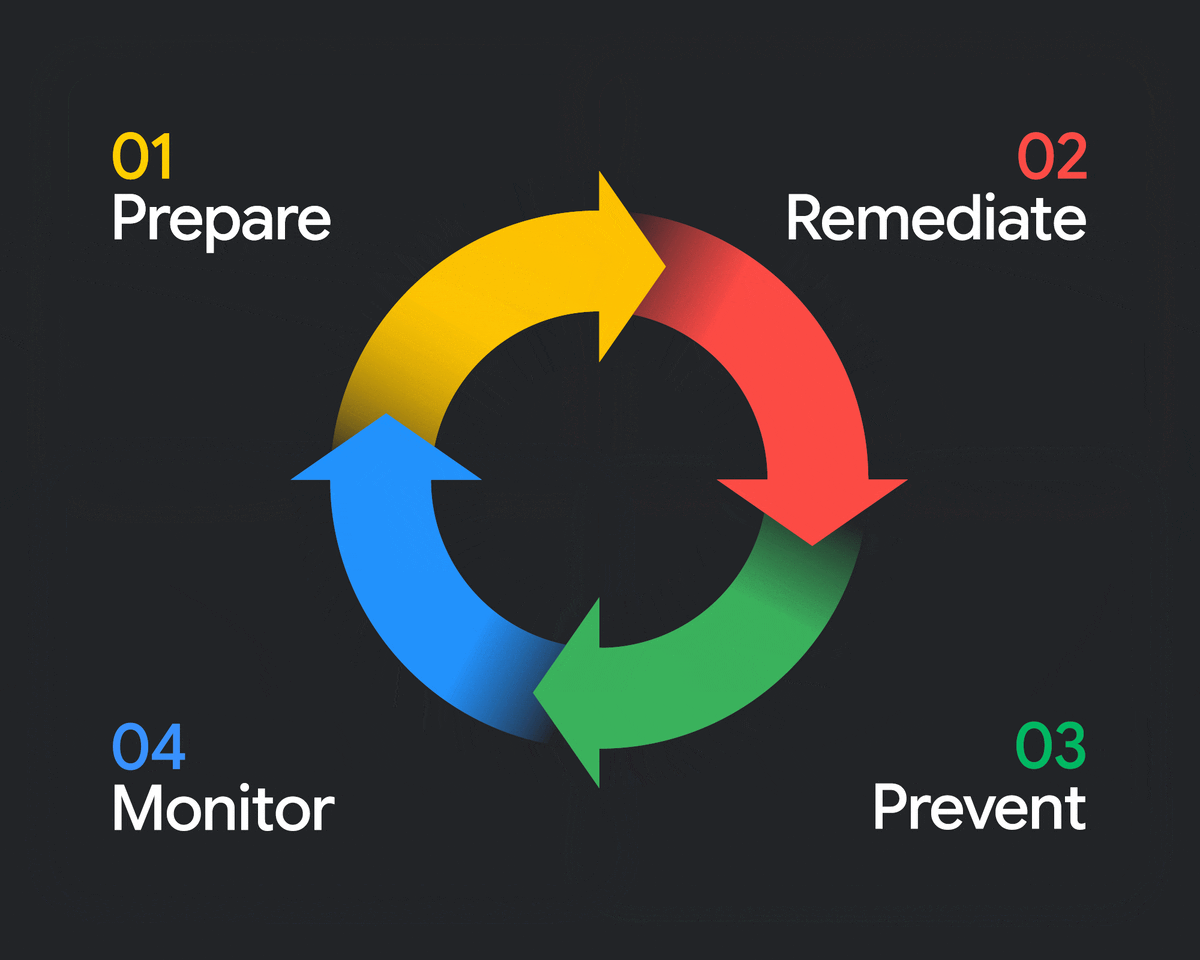
Secure AI Framework (SAIF) adalah arsitektur konseptual Google untuk deployment AI yang aman dan bertanggung jawab. Arsitektur ini menerjemahkan prinsip keamanan Zero Trust ke dalam sistem AI dengan mewajibkan provenance build SLSA Level 3 yang divalidasi melalui Otorisasi Biner, pemeriksaan policy-as-code otomatis di Cloud Build, dan deteksi ancaman berkelanjutan. Di lingkungan agentic, SAIF beroperasi melalui siklus proses 4 tahap: Architect, Inventory, Intercept, dan Defend (Sumber: eBook Secure AI Innovation, Bab 6)
Apa itu Model Context Protocol (MCP) dan bagaimana Google Cloud mengamankan koneksi alat agen?
Model Context Protocol (MCP) adalah standar terbuka yang memungkinkan agen AI otonom terhubung ke sumber data eksternal, alat perusahaan, dan API bisnis. Namun, integrasi MCP kustom yang tidak dikelola akan memasukkan endpoint yang berisiko dan belum diperiksa ke dalam produksi. Google Cloud mengamankan alat agentic melalui Server MCP Google Cloud Managed (seperti Server MCP untuk BigQuery). Hal ini menstandarkan cara agen berinteraksi dengan database perusahaan, menerapkan izin IAM yang cakupannya ketat dan dapat diaudit, serta mengganti wrapper API kustom dengan koneksi yang diperkuat dan dikelola perusahaan (Sumber: Google Cloud NEXT 2026).
Apa yang dimaksud dengan kebocoran sesi dalam sistem multi-agen dan bagaimana Google Cloud mencegahnya?
Kebocoran sesi terjadi di lingkungan multi-tenant atau multi-agen saat konteks percakapan pribadi, token pengguna, atau data perusahaan yang sensitif dari sesi satu pengguna secara tidak sengaja bocor ke sesi pengguna lain. Google Cloud menghilangkan kebocoran sesi melalui Agent Development Kit (ADK) (Sumber: eBook Secure AI Innovation, Bab 2):
- Isolasi tenant: ADK menerapkan batas pengguna yang ketat dan isolasi eksekusi menggunakan primitif session_id dan user_id native
- Pemisahan kredensial: Token autentikasi downstream diisolasi sehingga agen tidak dapat membawa kredensial atau status percakapan di berbagai sesi pengguna yang berbeda
Dapatkah Google Cloud mengamankan model AI pihak ketiga dan open source?
Ya. Organisasi menerapkan strategi multi-model dengan menjalankan rata-rata 2,6 model yang berbeda(Sumber: Cloud Security Alliance, Des 2025). Google Cloud mendukung tata kelola multi-model dengan menggunakan Gemini sebagai bidang kontrol eksekusi terpusat. Batasan runtime terpadu—termasuk Model Armor untuk sanitasi perintah dan Kebijakan Tata Kelola Semantik—diterapkan secara konsisten di seluruh model Gemini pihak pertama, model open source, dan model pihak ketiga. Untuk estate multi-cloud (termasuk AWS Bedrock, Databricks, dan open source yang tidak dikelola), Wiz Security Graph memetakan kerentanan dan jalur serangan di semua penyedia cloud (Sumber: Google Cloud NEXT 2026).
Apakah CodeMender mengekspos kode sumber eksklusif atau menggunakannya untuk melatih model AI?
Tidak. CodeMender dirancang dengan arsitektur eksekusi lokal yang mengutamakan privasi (Sumber: eBook Secure AI Innovation, Bab 4):
- Pemrosesan CLI lokal: Mesin pemindaian CodeMender beroperasi melalui antarmuka command line lokal langsung di dalam lingkungan aman developer
- Sandboxing terisolasi: Build aplikasi dan verifikasi eksploit aktif dijalankan di dalam sandbox terisolasi di infrastruktur Anda sendiri.
- Tidak ada pelatihan model: Kode sumber eksklusif dan kekayaan intelektual Anda tetap terlindungi dengan ketat dan tidak pernah digunakan untuk melatih model dasar Google. Developer mempertahankan pengawasan penuh melalui alur kerja IDE/CLI standar dan gerbang persetujuan Human-in-the-Loop (HITL) sebelum patch kode apa pun digabungkan
Bagaimana perusahaan dapat mengisolasi agen otonom berisiko tinggi dengan aman dalam produksi?
Untuk menjalankan logika bisnis berisiko tinggi tanpa mengekspos infrastruktur inti, perusahaan menggunakan arsitektur referensi Bring Your Own Container (BYOC):
- Sandboxing container: Agen otonom berisiko tinggi (seperti penghubung inventaris atau logistik) di-deploy dalam container terisolasi di Cloud Run
- Pemisahan izin yang ketat: Izin infrastruktur waktu deployment dipisahkan secara ketat dari izin eksekusi runtime
- Gerbang human-in-the-loop (HITL): Agent Development Kit (ADK) memperkenalkan titik jeda terprogram di mana tindakan berisiko tinggi (seperti memulai API fulfillment atau pencairan dana) memerlukan persetujuan eksplisit dari manusia sebelum dieksekusi
Bagaimana Google Cloud melindungi dari serangan injeksi perintah?
Google Cloud menerapkan solusi runtime double-guardrail untuk membersihkan payload tanpa menambah latensi:
- Mengontrol akses (batas IAM): Diterapkan secara native di Agent Gateway menggunakan Identity-Aware Proxy (IAP) untuk memverifikasi ID digital pemanggil secara kriptografis sebelum merutekan koneksi
- Mengontrol intent (batas semantik): Model Armor beroperasi sebagai proxy inline yang menyaring interaksi pengguna, agen pengguna, dan model secara real time untuk menetralkan injeksi perintah, mencegah jailbreak, dan menyamarkan PII sensitif. Pada lapisan aplikasi, Agent Development Kit (ADK) menerapkan validasi input (seperti BeforeToolCallback) untuk menghentikan injeksi SQL tidak langsung terhadap tabel BigQuery
Bagaimana cara memastikan model AI saya tidak membocorkan data pribadi perusahaan?
Mencegah kebocoran data memerlukan defense in depth di seluruh lapisan jaringan, aplikasi, dan model:
- Topologi pribadi: Workload AI berjalan di VPC Bersama yang dikelola secara terpusat dan diisolasi oleh Kontrol Layanan VPC (VPC-SC), sehingga menciptakan perimeter makro di seluruh ekosistem agen
- Sanitasi inline: Model Armor otomatis membersihkan dan menyamarkan data pelanggan yang sensitif dan PII dari input perintah dan output model
- Autentikasi tanpa token: Pengelola Autentikasi Agent Identity menangani handshake OAuth downstream yang kompleks atas nama pengguna, meneruskan token dengan aman tanpa mengekspos kredensial mentah ke agen
- Confidential computing: Melindungi data aktif dengan mengenkripsi memori selama pemrosesan model aktif












