Google AI Threat Defense
Una arquitectura completa para crear, implementar y administrar la IA
Una arquitectura completa para crear, implementar y administrar la IA
Establece un modelo de referencia centrado en la identidad para los agentes de IA
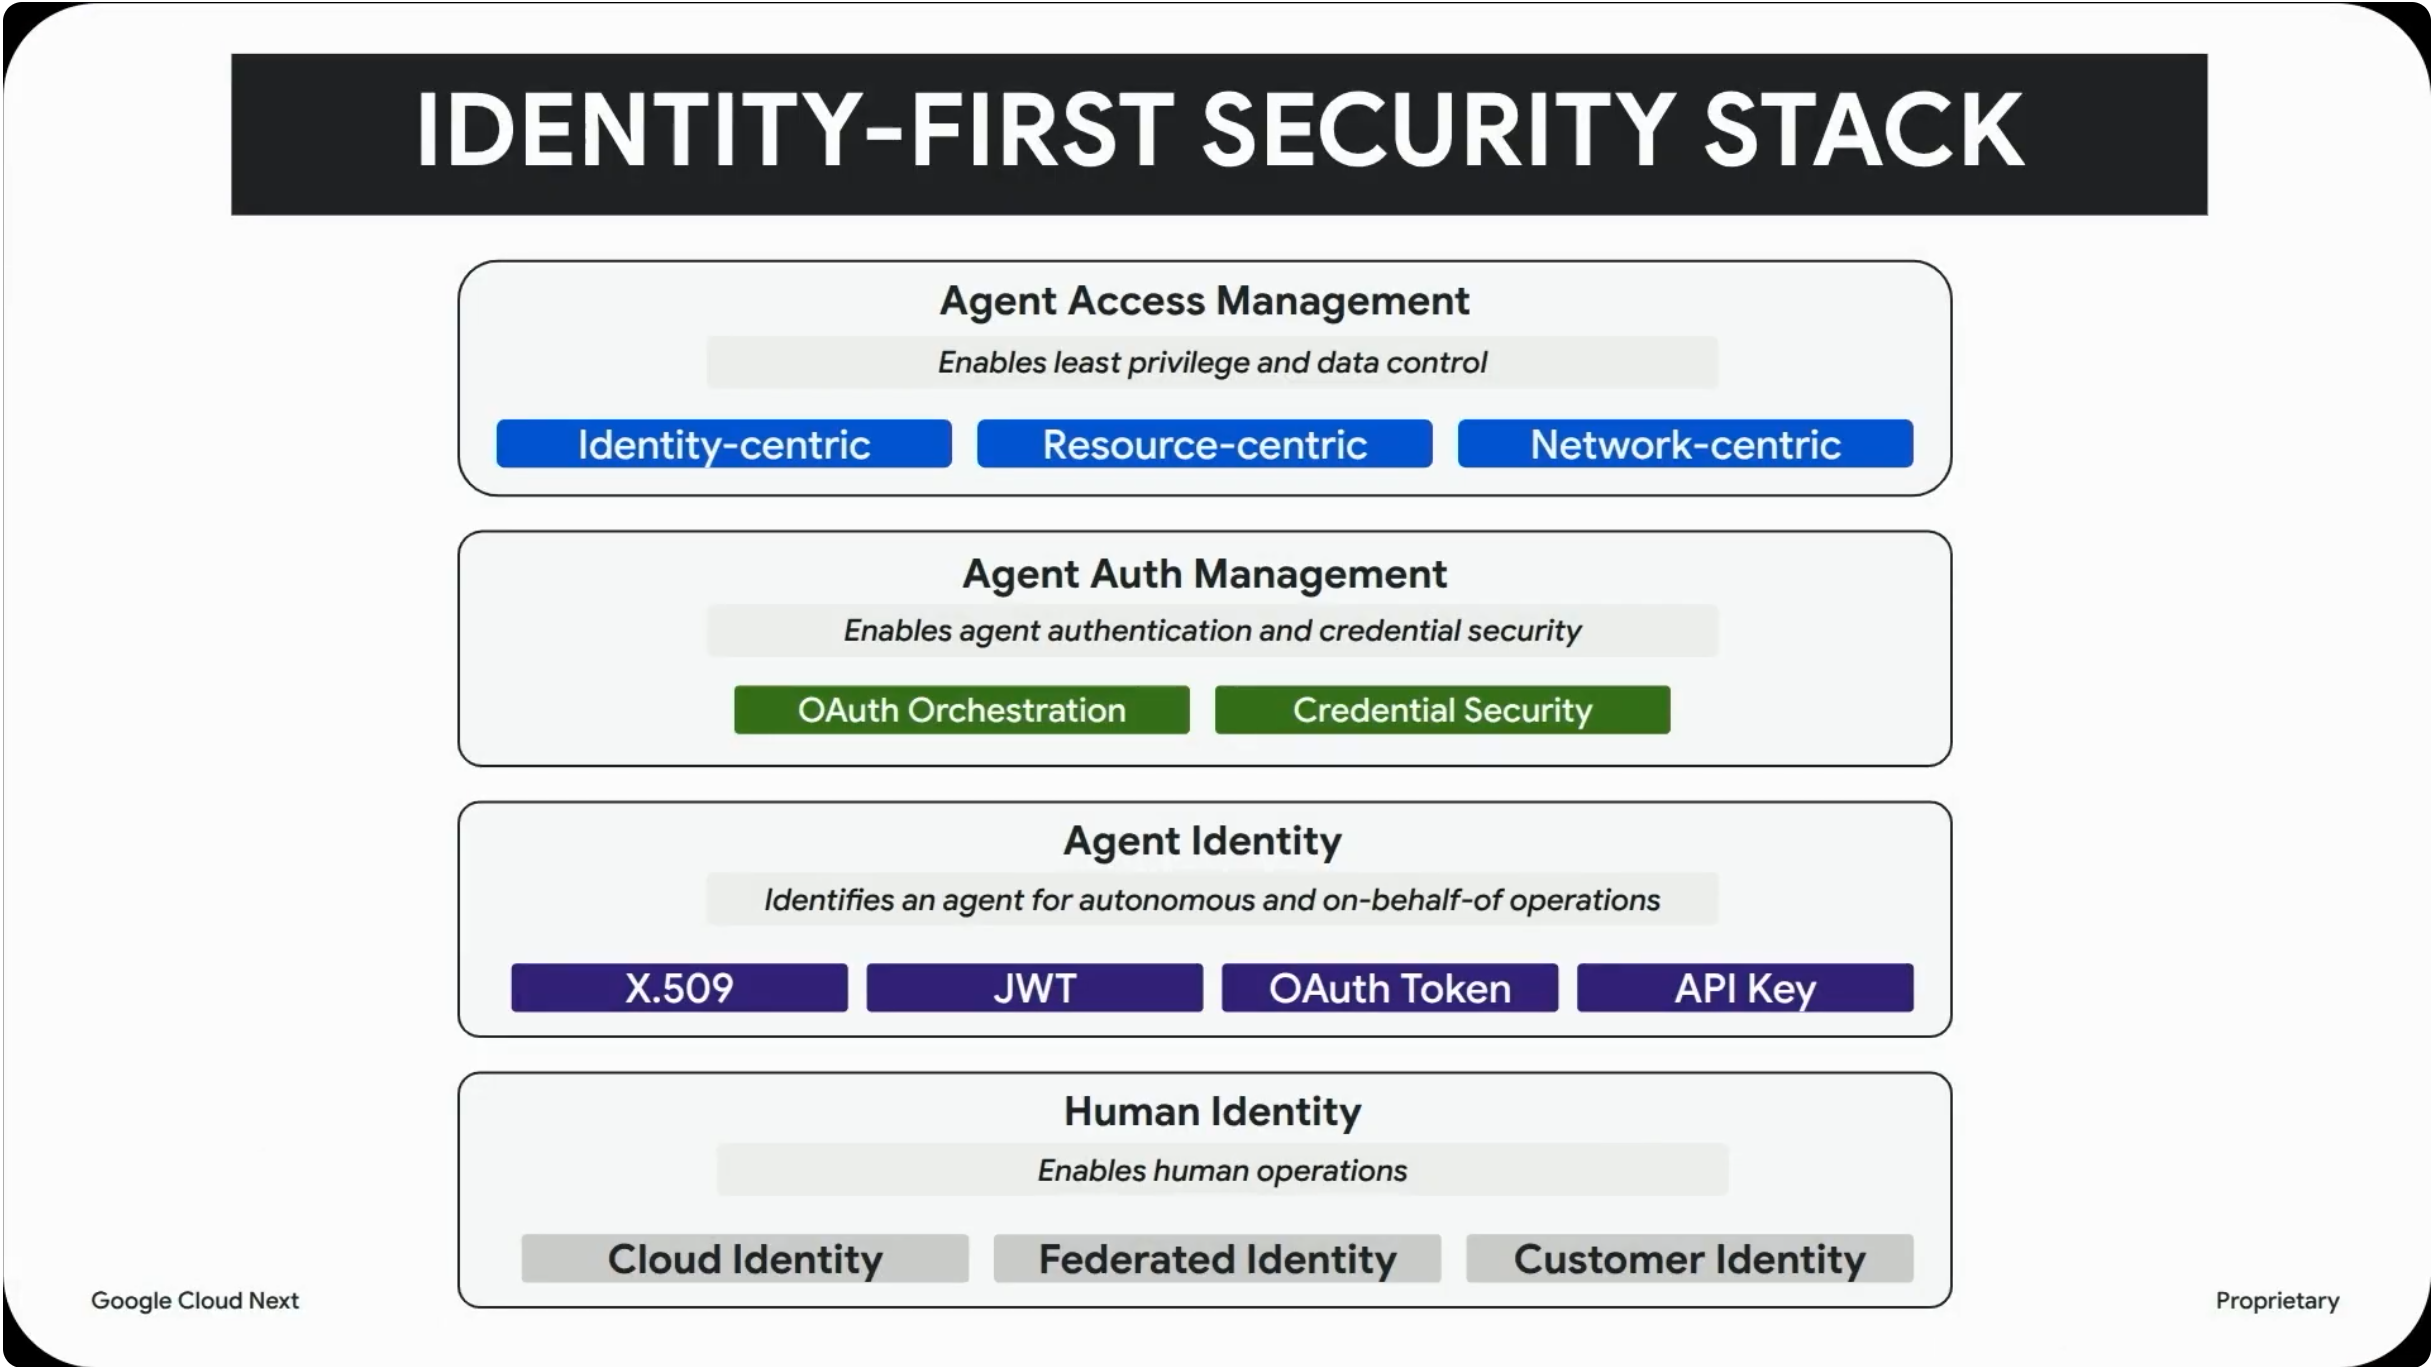
Reemplaza las cuentas de servicio estáticas por Agent Identity criptográfica, PAM para acceso JIT y protecciones de PAB.
Protección del modelo de referencia
Establece un modelo de referencia centrado en la identidad para los agentes de IA
Reemplaza las cuentas de servicio estáticas por Agent Identity criptográfica, PAM para acceso JIT y protecciones de PAB.
Administración de la cadena de suministro
Descubre el uso de IA no autorizado y administra la proliferación de modelos múltiples
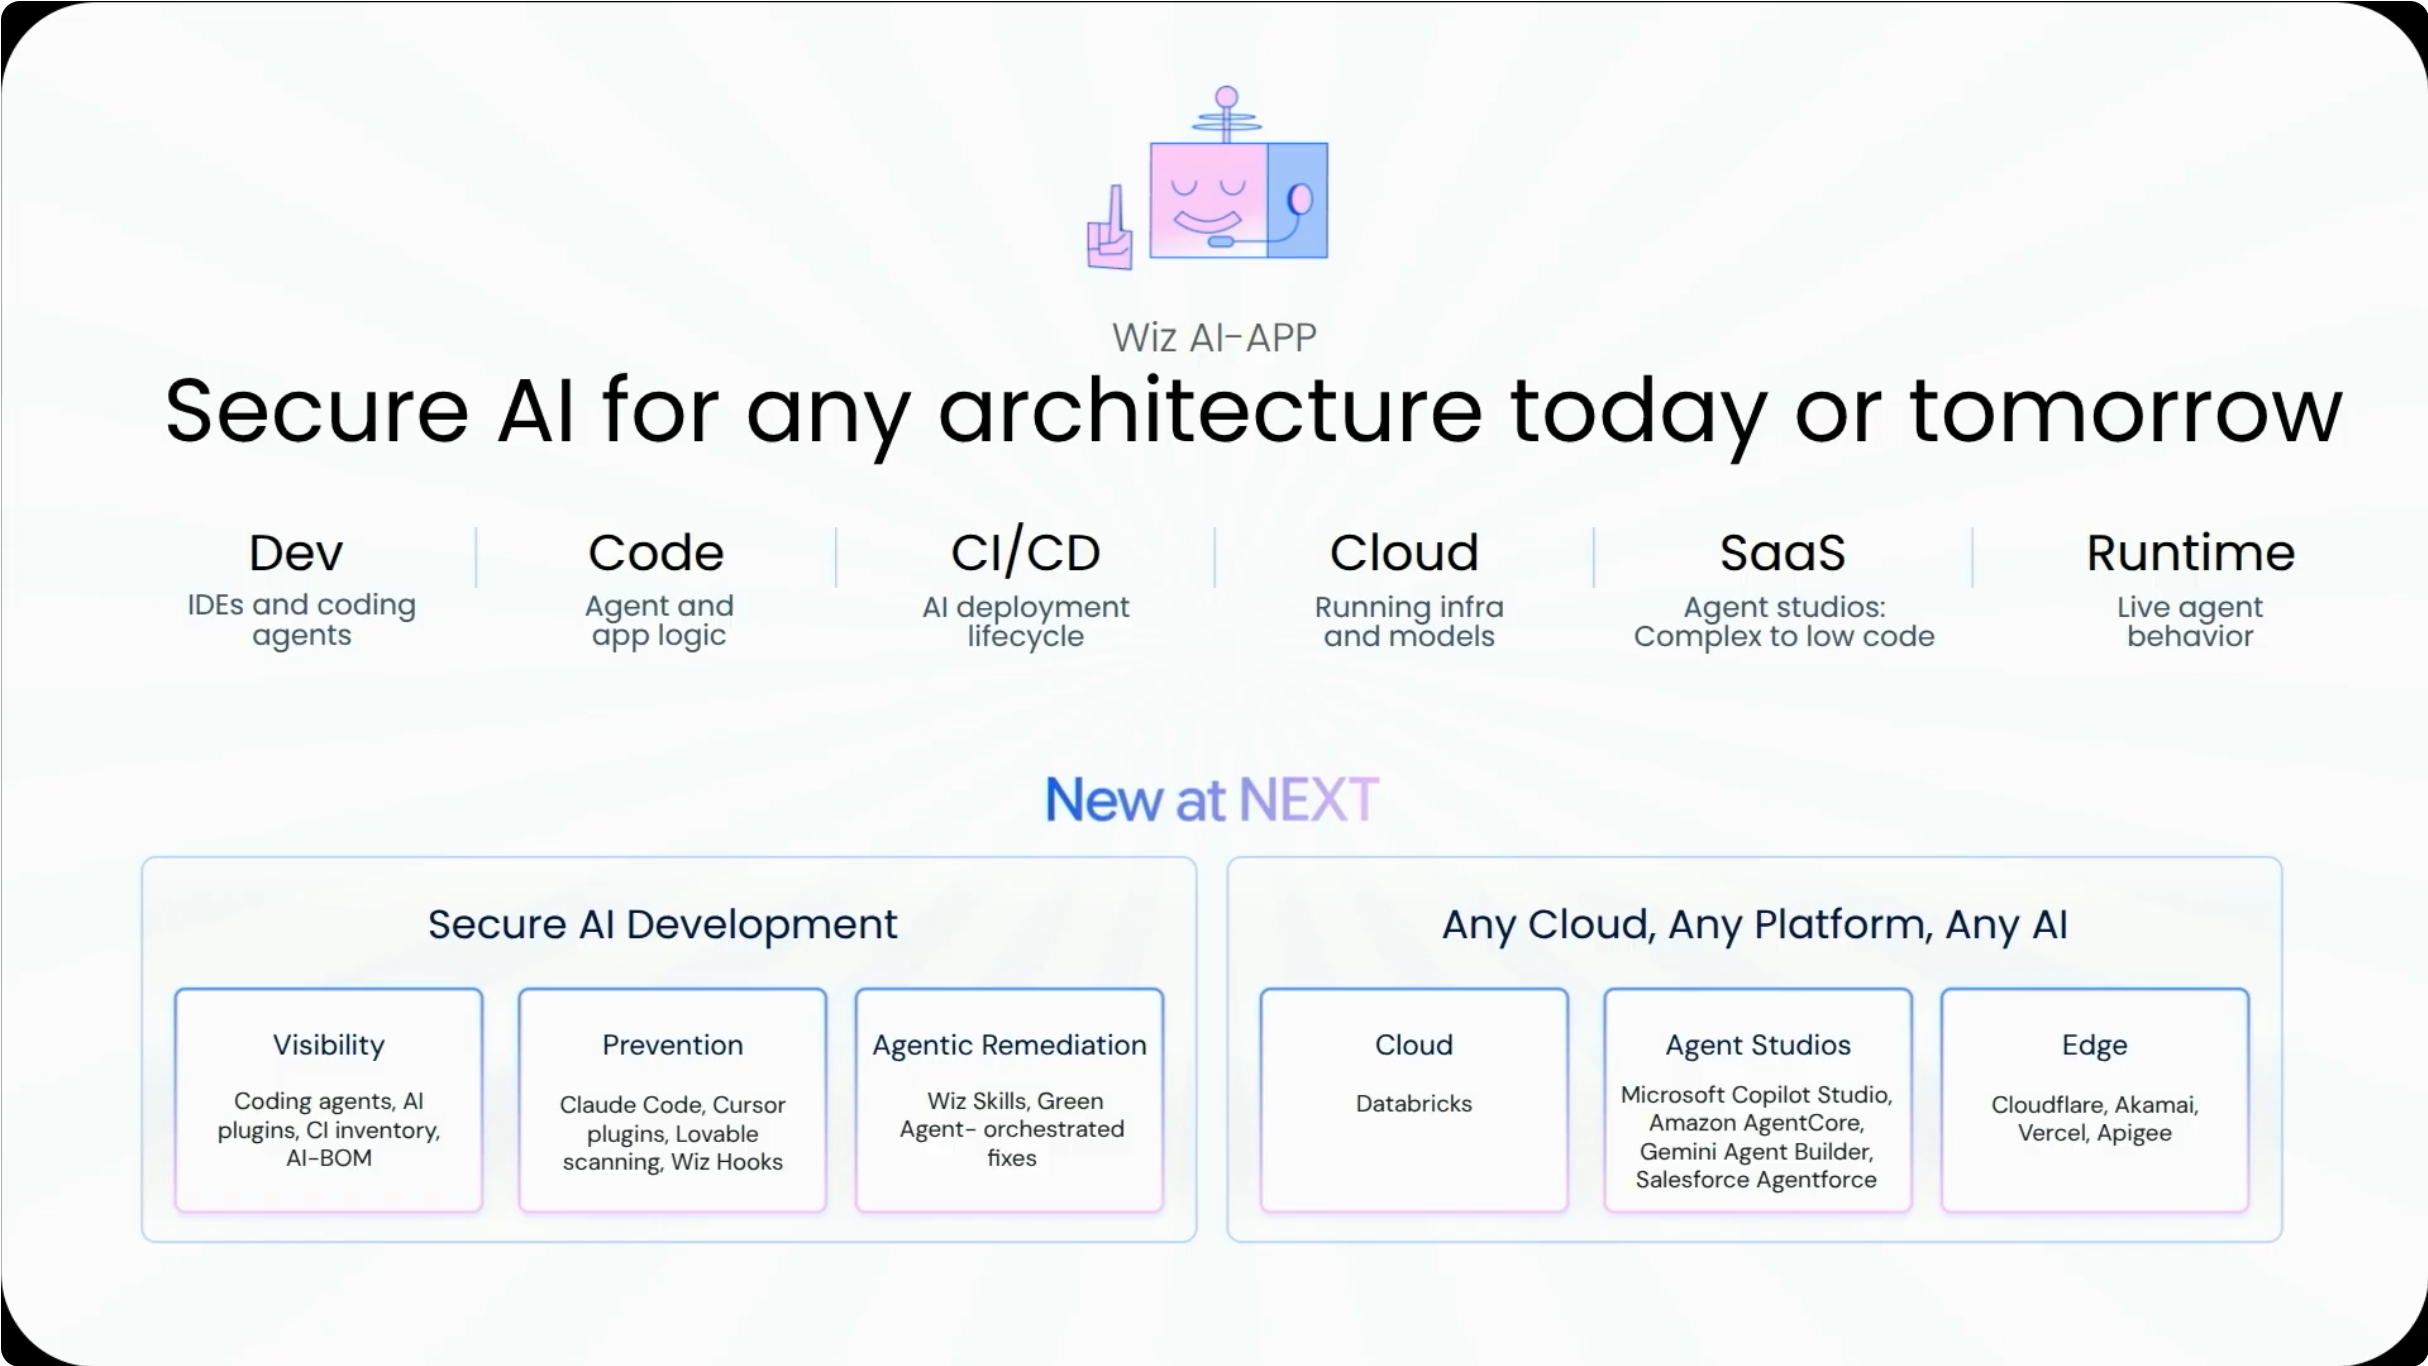
Wiz se conecta en 15 minutos a través de la API para generar listas de materiales de IA dinámicas, mientras que Gemini cataloga agentes verificados.
Aplicación de barreras de seguridad en el entorno de ejecución
Controla el acceso y la intención con una defensa de doble capa
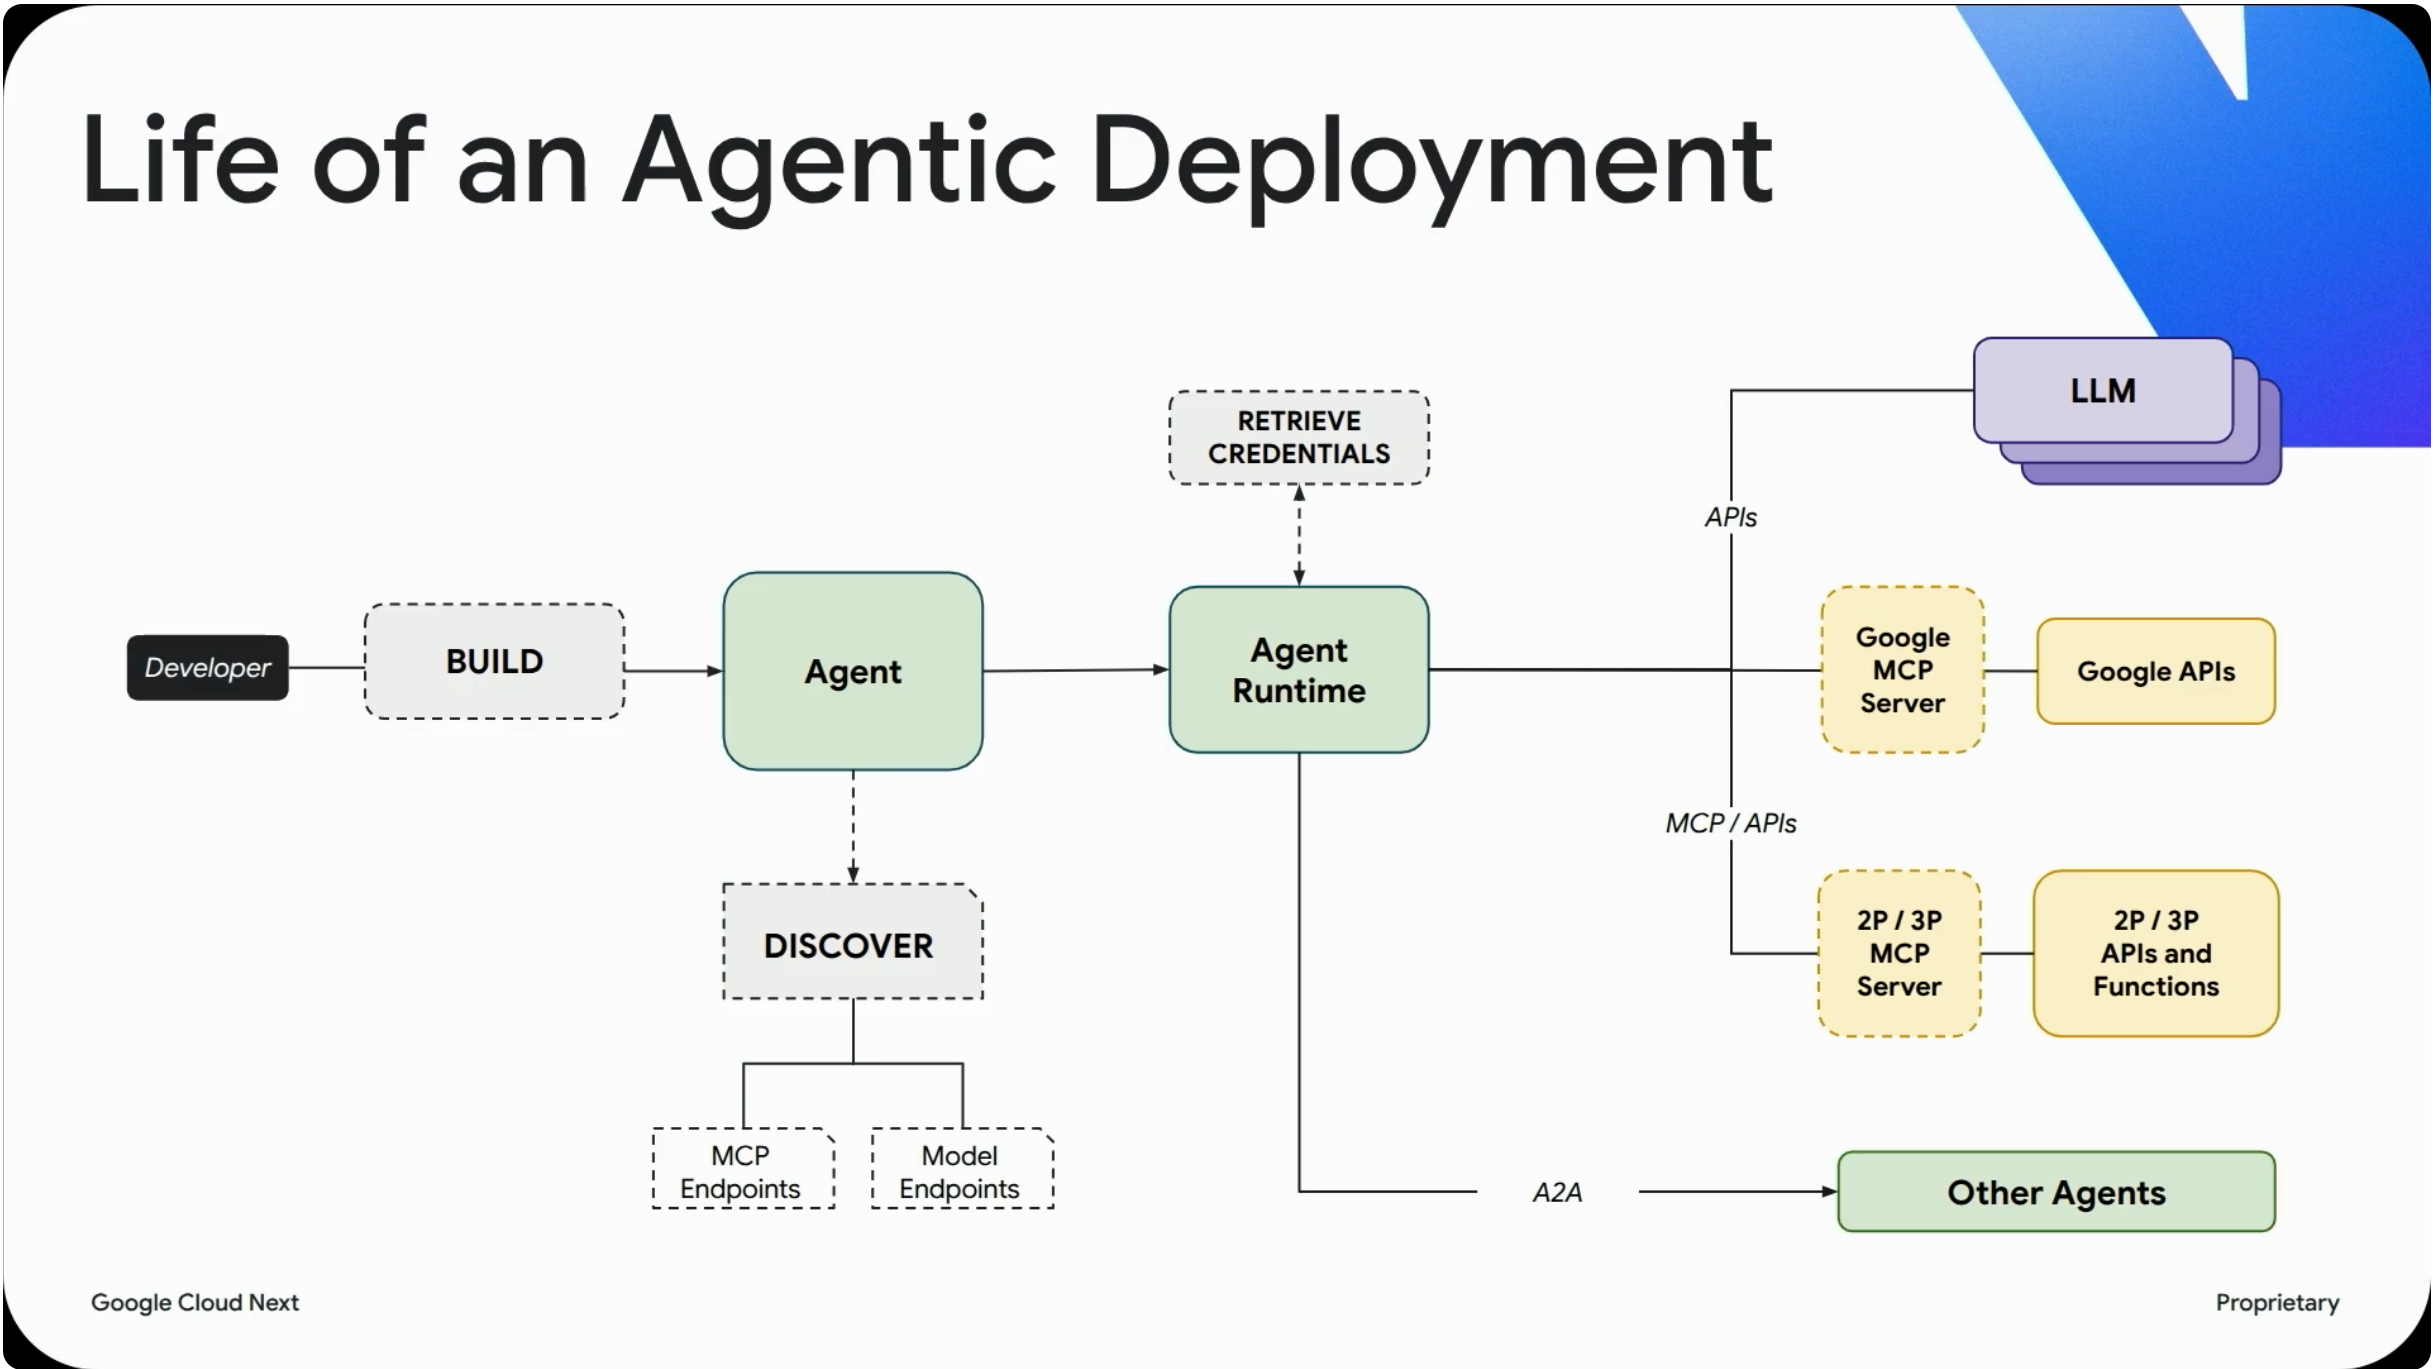
Enrutar el tráfico a través de Agent Gateway con IAP, analizar las cargas útiles con Model Armor y detener las inyecciones de instrucciones indirectas
Defensa a la velocidad de las máquinas
Detecta, busca y corrige amenazas a la velocidad de las máquinas
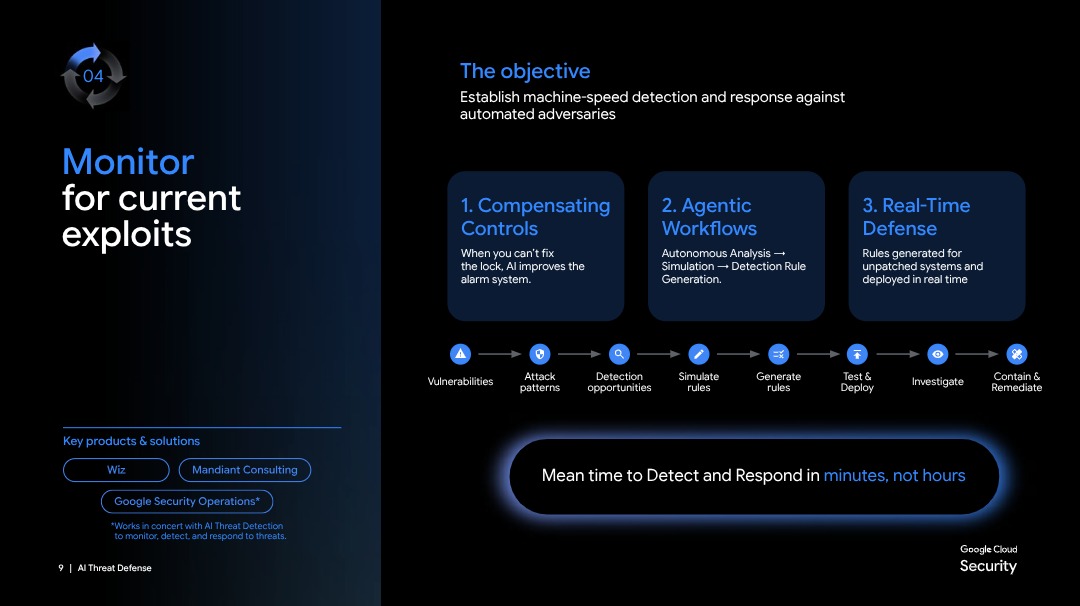
Genera reglas en tiempo real para el código sin parches y automatiza la detección y la contención con Google Security Operations.
Logra la soberanía digital
Mantén el control soberano de todo tu patrimonio de IA
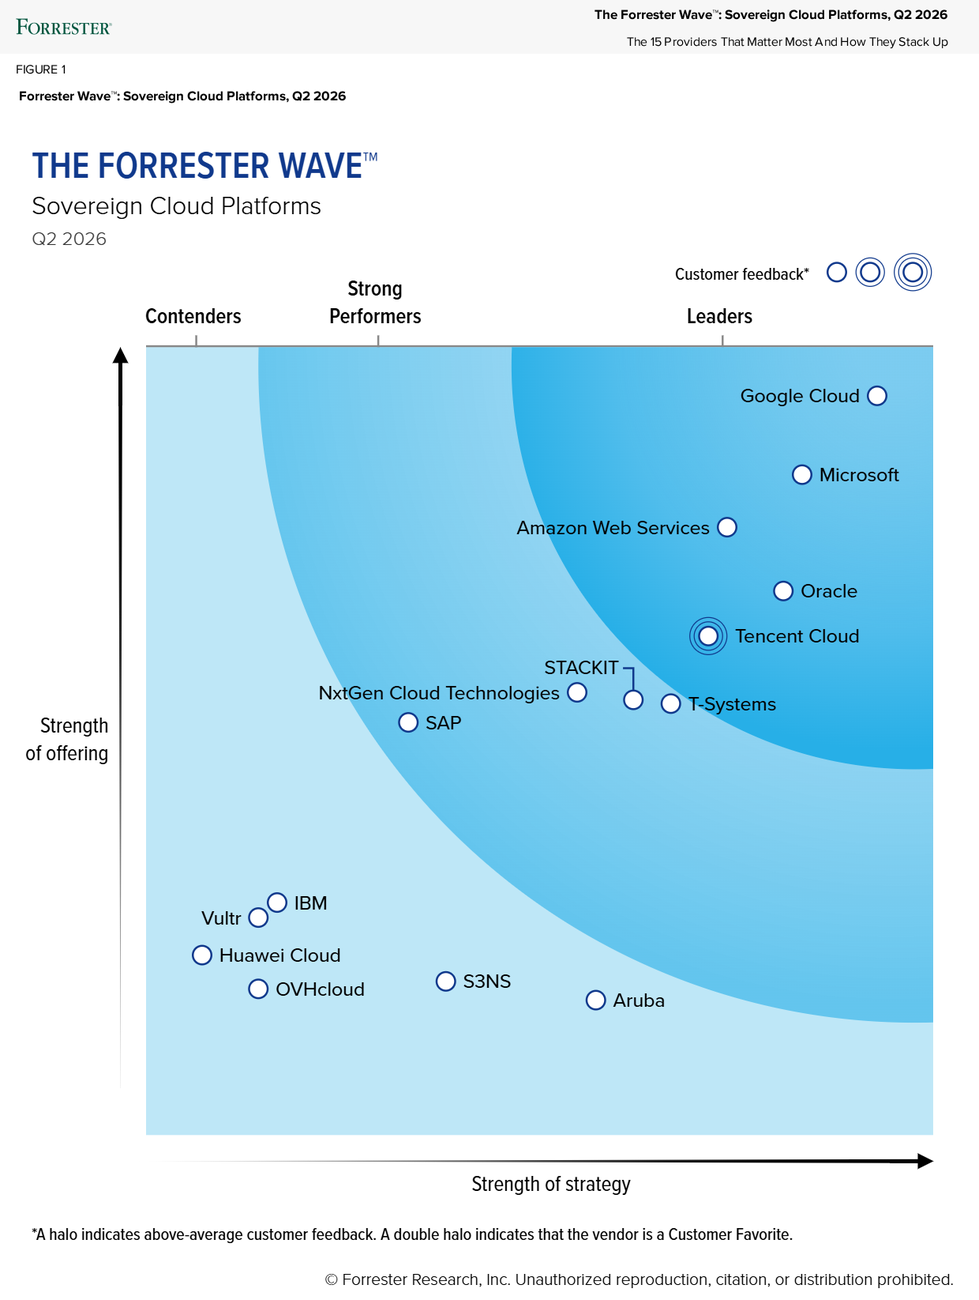
Mantén la propiedad de las claves de los clientes con Cloud KMS y KAJ en Assured Workloads, Dedicated y GDC aislado.
Resultados del mundo real: Protección de la IA a gran escala
Los líderes empresariales aplican límites de identidad, entornos de ejecución aislados y protecciones en los agentes de IA de producción.
Protege el futuro
Explora la inteligencia contra amenazas más reciente y las estrategias de seguridad basadas en IA para proteger y acelerar tu innovación.
 Estado de la IA en la nube 2026Este informe de Wiz revela cómo la adopción de la IA está expandiendo la superficie de ataque, acelerando el comportamiento de los atacantes y presentando nuevos riesgos a través de agentes, copilotos y automatización.Descargar el informe
 CodeMender: agente de IA para la seguridad del códigoDescubre cómo CodeMender analiza, verifica y corrige de forma autónoma las vulnerabilidades de software a la velocidad de las máquinas, lo que permite una corrección rápida con un control total por parte de los desarrolladores.Mirar ahora
 Edición para ejecutivos de M-Trends 2026Descubre cómo los atacantes del mundo real están apuntando a la infraestructura de nube. Este informe ejecutivo de M-Trends ofrece la inteligencia de primera línea de Mandiant que necesitas para proteger tus cargas de trabajo de IA esenciales.Leer el resumen
¿Todo listo para comenzar?
Supera los límites de la velocidad de respuesta humana. Establece una plataforma autónoma siempre activa que neutralice las rutas de amenazas antes de que puedan usarse como armas.
 Google AI Threat DefenseDescubre cómo Google AI Threat Defense ofrece seguridad continua y autónoma en todo tu ciclo de vida, desde el código hasta la nube.Mirar ahora
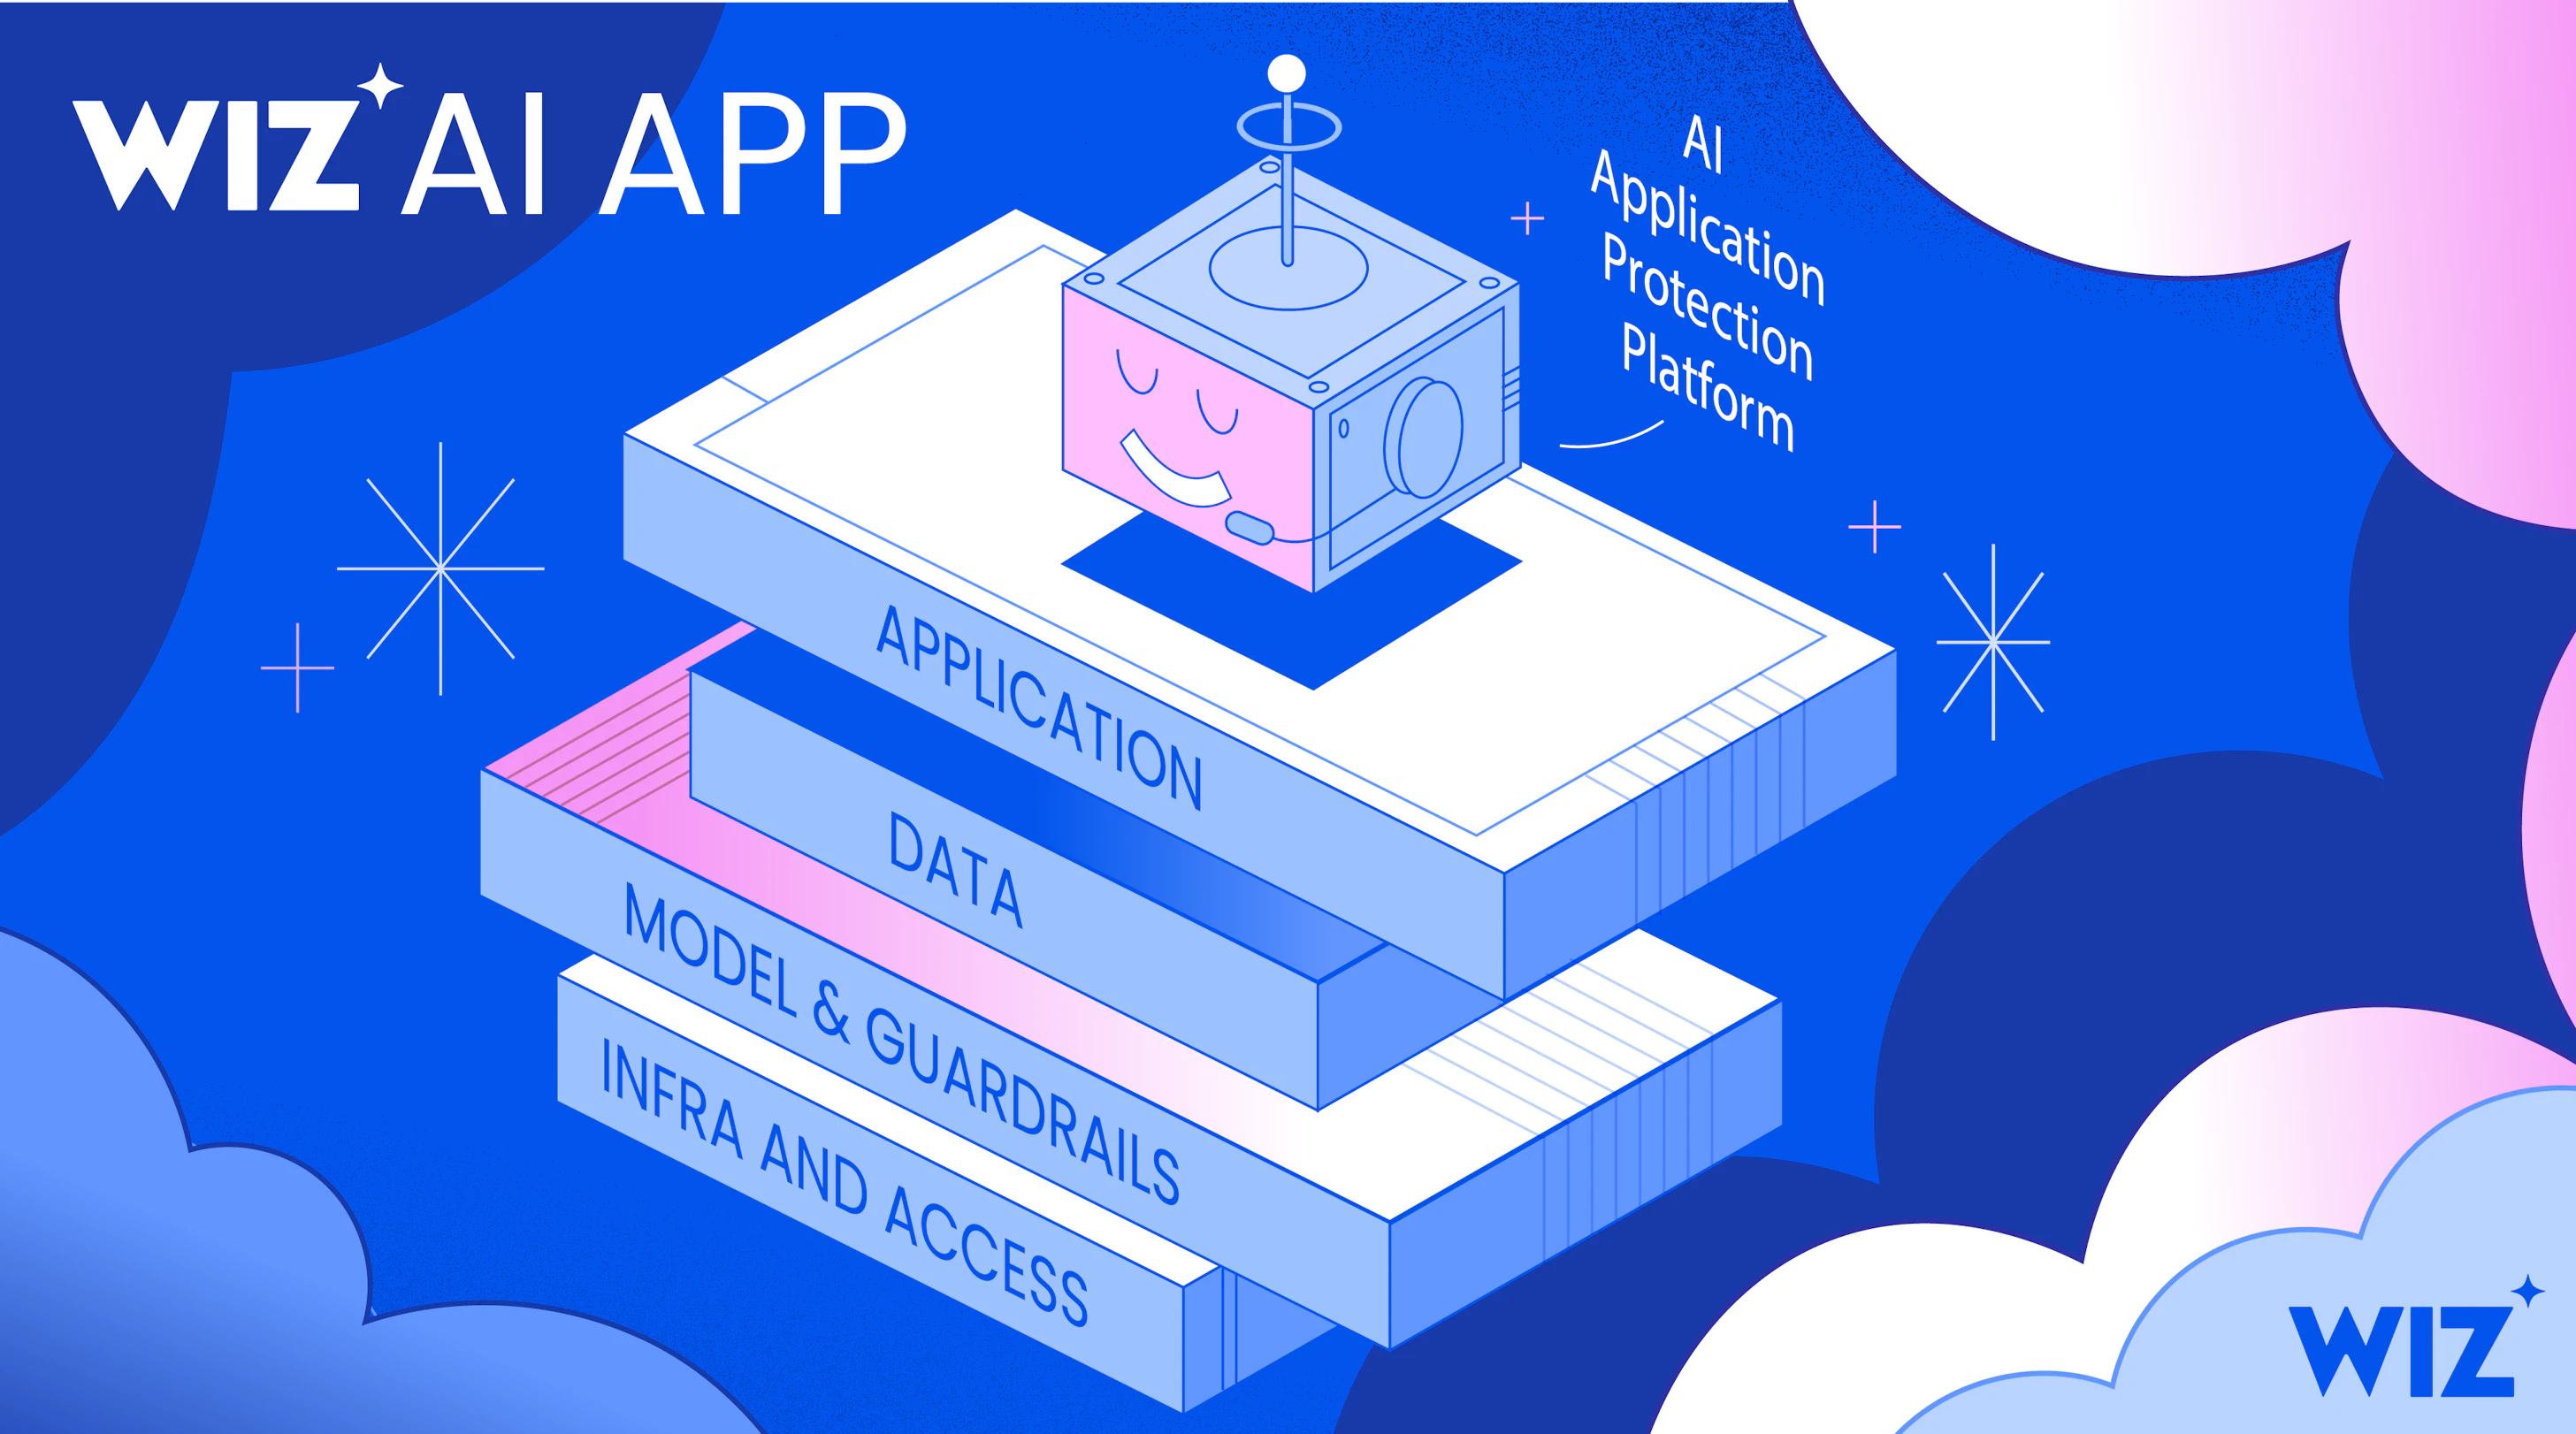 Código seguro para el entorno de ejecuciónExplora cómo Wiz AI-APP protege tu pila de IA completa y asigna el contexto de riesgo en entornos de múltiples nubes en tiempo real.Más información
 Involucra a los expertosConsulta a Mandiant para probar tus defensas y validar tu estrategia de respuesta activa contra las amenazas modernas de IA a la velocidad de las máquinas.Comunicarse con Mandiant
Preguntas frecuentes
¿Cuáles son los principales riesgos de seguridad cuando se adopta la IA generativa y de agentes?
Las principales preocupaciones que citan las empresas son la exposición de datos sensibles (52%) y el cumplimiento de reglamentaciones (50%) (Fuente: Cloud Security Alliance, diciembre de 2025). Sin embargo, la transición empresarial a la IA de agentes autónoma introduce nuevos vectores importantes:
- El tiempo medio para aprovechar vulnerabilidades se redujo de manera considerable a menos de siete días, lo que significa que las vulnerabilidades de día cero se aprovechan sistemáticamente antes de que se publiquen los parches de software (fuente: Informe M-Trends de Mandiant).
- Las identidades de Workload Identity no humanas ahora superan 82 veces a las identidades humanas en los entornos de nube modernos (fuente: Google Cloud Next 2026).
- El 42% de los agentes de IA empresariales activos actualmente tienen privilegios sensibles y excesivos (Fuente: Google Cloud Next 2026).
- Para defenderse de estos ataques a la velocidad de las máquinas, se debe proteger toda la pila de IA (infraestructura, datos, modelos y agentes autónomos) de forma simultánea.
¿Qué es el uso de IA no autorizado y cómo puede detectarlo mi organización?
El uso de IA no autorizado ocurre cuando los desarrolladores o las unidades de negocios implementan modelos no autorizados, APIs externas o habilidades para agentes de terceros sin la revisión de TI:
- Se sabe que más del 15% de las habilidades para agentes disponibles en mercados públicos son maliciosas (fuente: Google Cloud Next 2026).
- El 68% de las organizaciones ejecutan modelos autoalojados integrados en software de terceros, a menudo sin darse cuenta (fuente: Wiz, State of AI in the Cloud 2026).
- Para detectar el uso de IA no autorizado, las organizaciones usan la Wiz AI-APP, que se conecta a través de una API en 15 minutos para generar una lista de materiales de IA (AI-BOM) dinámica, junto con Gemini, que proporciona un Agent Registry centralizado para catalogar y administrar todos los agentes activos, los servidores de MCP personalizados y las herramientas externas.
¿Necesito habilidades de seguridad especializadas para proteger las cargas de trabajo de IA?
No. Si bien la escasez de habilidades es un desafío reconocido, las organizaciones con una gobernanza de la IA formal tienen 3 veces más probabilidades de capacitar al personal en herramientas de seguridad de IA (fuente: Cloud Security Alliance, diciembre de 2025), y los equipos de seguridad ahora lideran la protección de la IA en el 53% de las organizaciones (fuente: Cloud Security Alliance, diciembre de 2025). Google Cloud traslada la seguridad directamente a la estructura de la plataforma: las configuraciones básicas se automatizan a través del plano de bases empresarial, las interacciones del entorno de ejecución se rigen de forma nativa por Model Armor y los agentes autónomos de búsqueda y corrección como CodeMender y Wiz Green Agent prueban y generan parches de código idiomáticos directamente en los flujos de trabajo de los desarrolladores.
¿Cómo protejo la IA de agentes y las identidades no humanas?
Para proteger los agentes autónomos, es necesario ir más allá de las cuentas de servicio estáticas. Debido a que las identidades no humanas superan a las humanas en un 82% y el 42% de los agentes activos poseen privilegios excesivamente permisivos (fuente: Google Cloud Next 2026), Google Cloud establece una pila de seguridad centrada en la identidad:
- Agent Identity: Es un tipo de entidad dedicado y de primera clase, distinto de los usuarios humanos, que aprovisiona credenciales de entorno de ejecución criptográficas, con certificación sólida y vinculadas al ciclo de vida.
- Controles de privilegio mínimo: Las capacidades se restringen con Privileged Access Manager (PAM) para el acceso justo a tiempo (JIT), lo que elimina los privilegios permanentes.
- Límite de acceso de la entidad (PAB): Impone límites de recursos estrictos y de protección para restringir el radio del impacto máximo de las identidades de los agentes en ejecución.
¿Qué es Secure AI Framework (SAIF)?
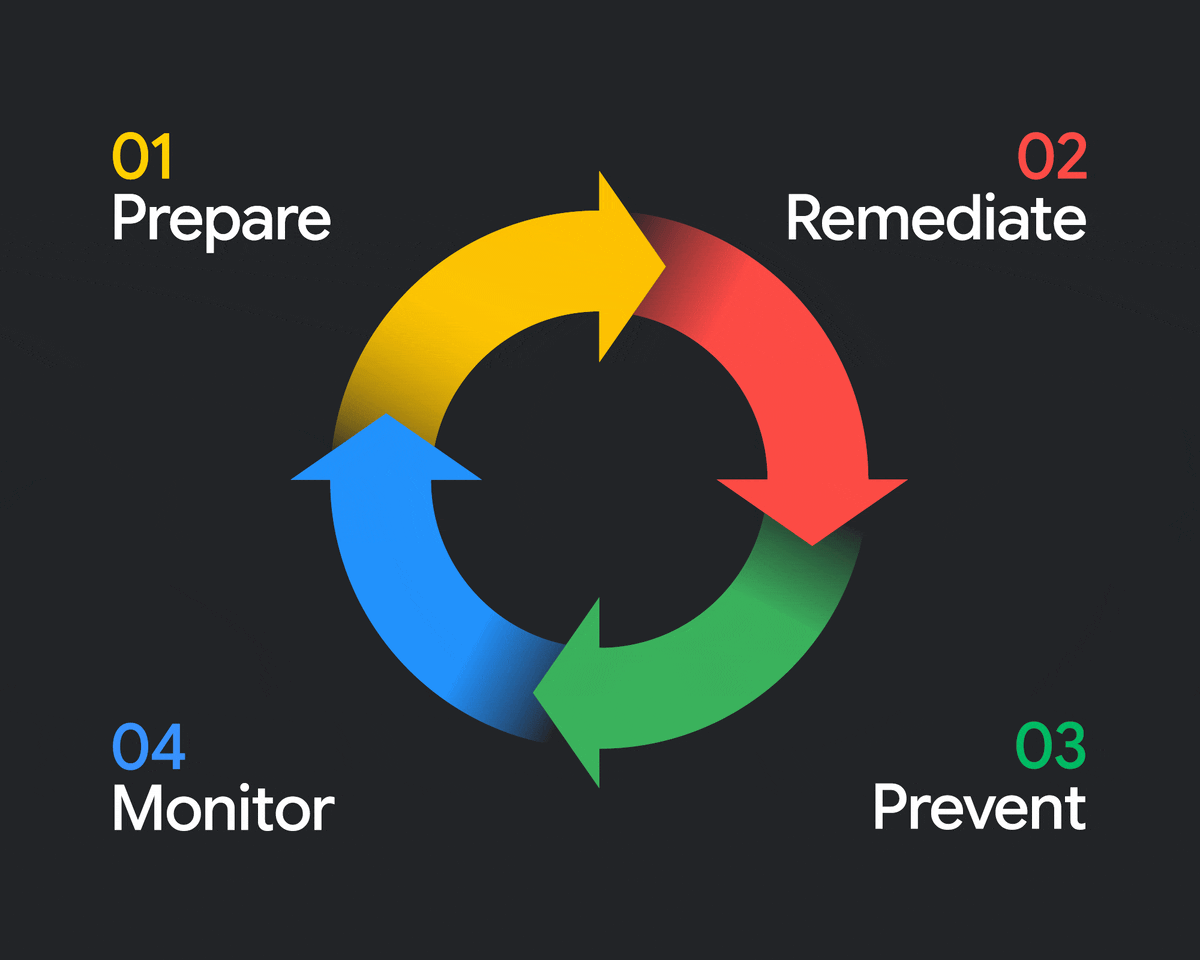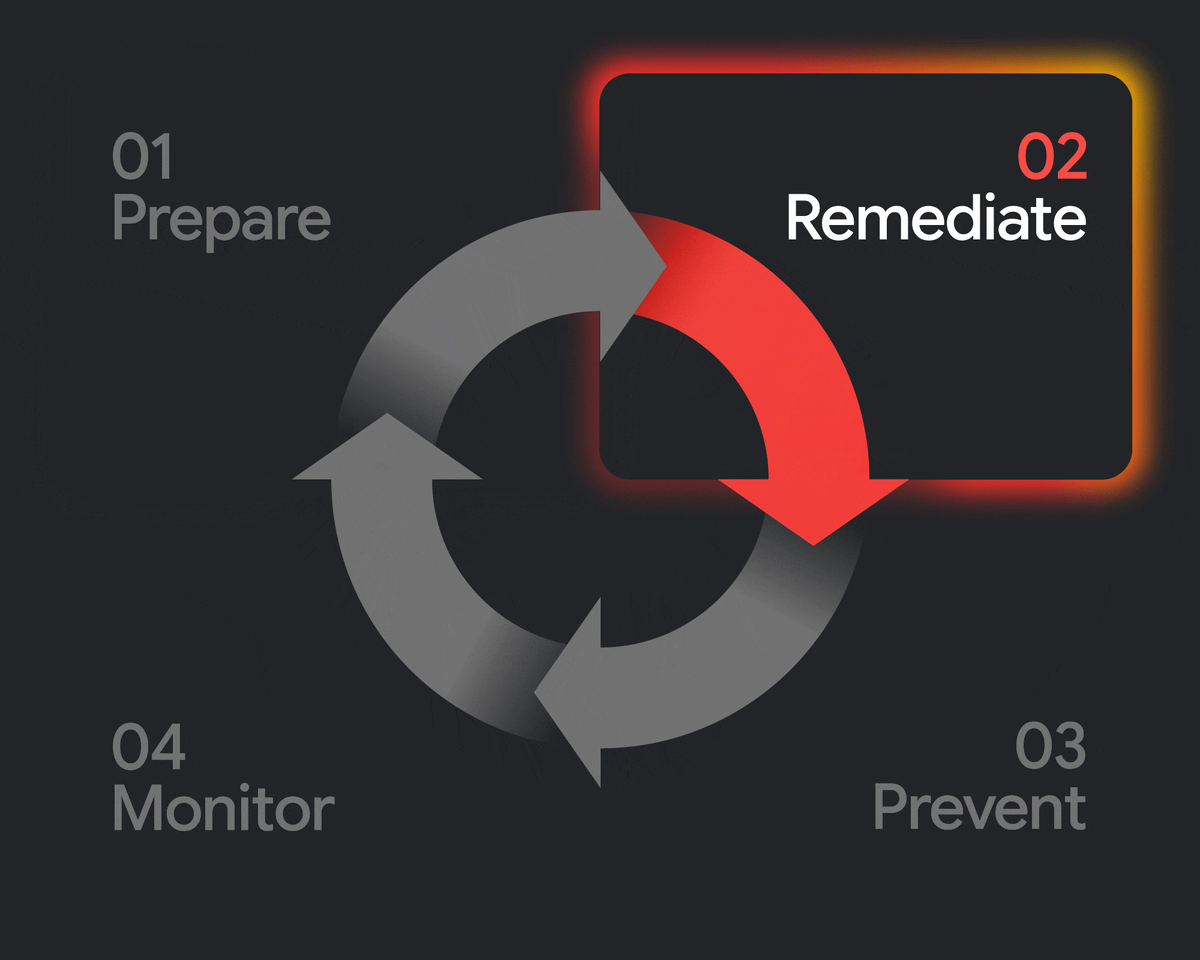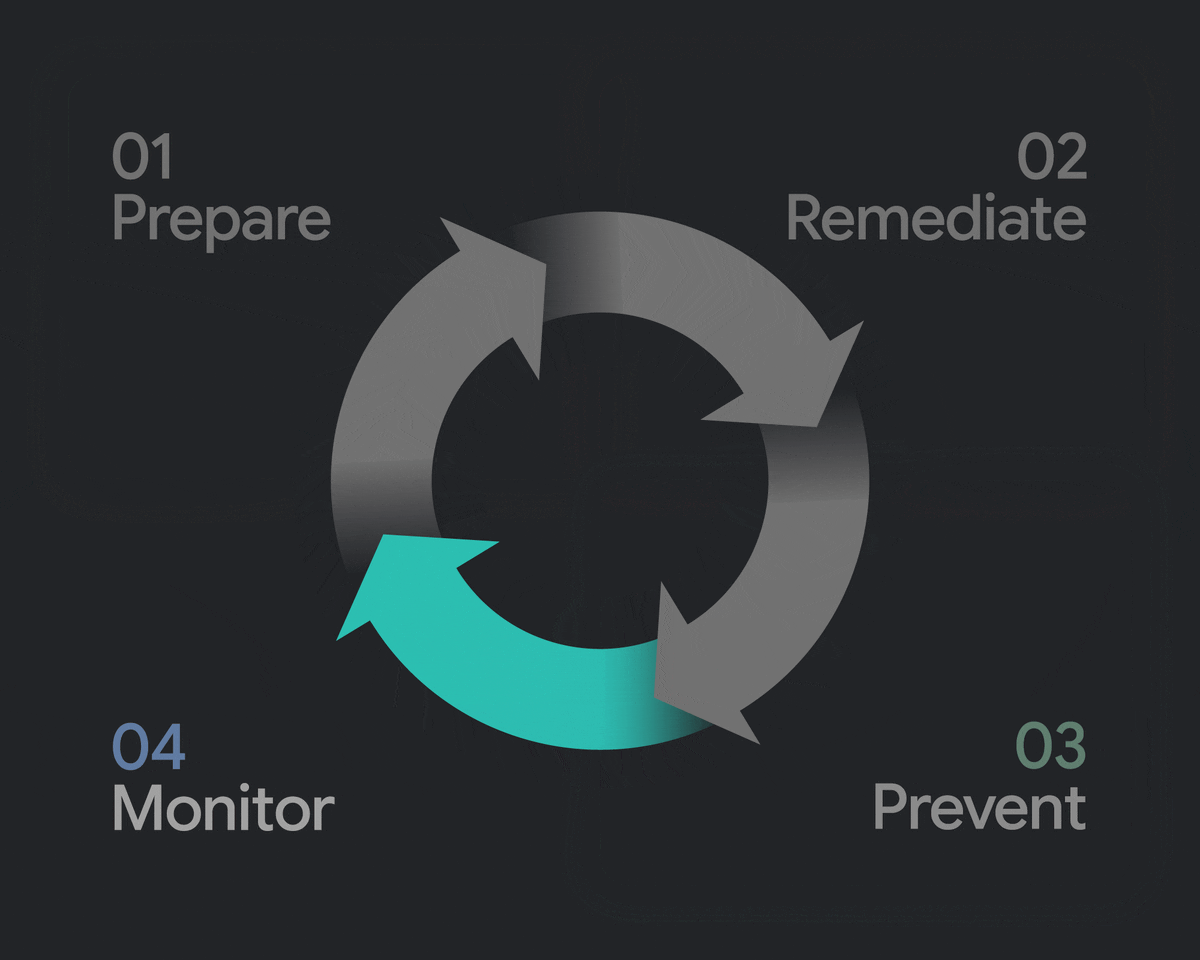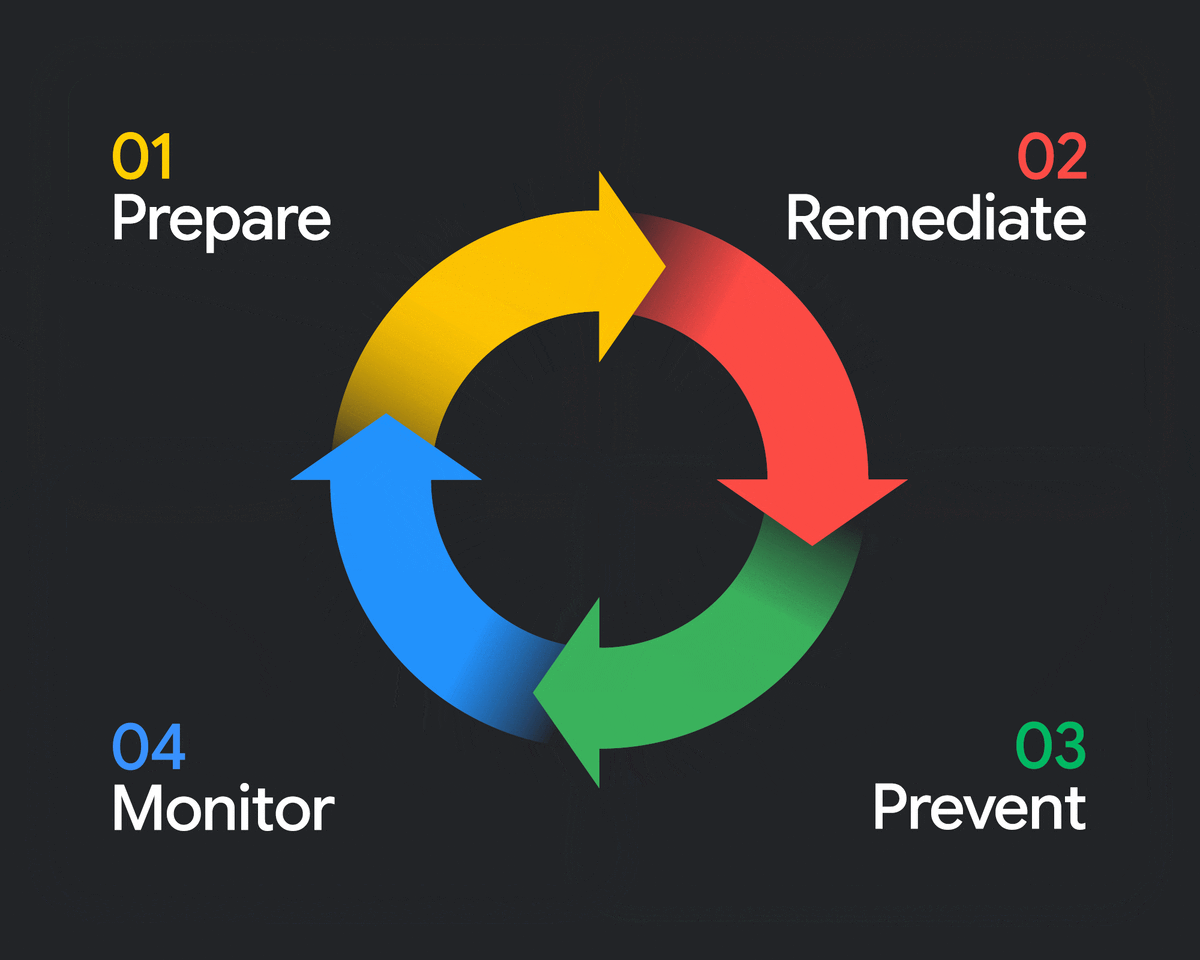
El Secure AI Framework (SAIF) es la arquitectura conceptual de Google para la implementación segura y responsable de la IA. Traduce los principios de seguridad de confianza cero en sistemas de IA, ya que exige la procedencia de compilación de nivel 3 de SLSA validada a través de la Autorización Binaria, verificaciones automatizadas de políticas como código en Cloud Build y la detección continua de amenazas. En entornos de agentes, el SAIF se pone en funcionamiento a través del ciclo de vida de 4 etapas: Arquitectura, Inventario, Intercepción y Defensa (fuente: libro electrónico Secure AI Innovation, capítulo 6).
¿Qué es el Protocolo de contexto del modelo (MCP) y cómo protege Google Cloud las conexiones de herramientas de agentes?
El Protocolo de contexto del modelo (MCP) es un estándar abierto que permite que los agentes de IA autónomos se conecten a fuentes de datos externas, herramientas empresariales y APIs empresariales. Sin embargo, las integraciones del MCP personalizadas no administradas introducen extremos riesgosos y no verificados en la producción. Google Cloud protege las herramientas de agentes a través de los servidores de MCP administrados de Google Cloud (como el servidor de MCP para BigQuery). Con esto, se estandariza la forma en que los agentes interactúan con las bases de datos corporativas, aplicando permisos de IAM estrictamente definidos y auditables, y reemplazando los wrappers de API personalizados por conexiones endurecidas y administradas por la empresa (Fuente: Google Cloud Next 2026).
¿Qué es la fuga de sesiones en los sistemas multiagente y cómo la evita Google Cloud?
La filtración de sesiones se produce en entornos multiusuario o multiagente cuando el contexto de una conversación privada, los tokens de usuario o los datos empresariales sensibles de la sesión de un usuario se filtran de forma involuntaria a la de otro. Google Cloud elimina la filtración de sesiones a través del Kit de desarrollo de agentes (ADK) (fuente: libro electrónico Secure AI Innovation, capítulo 2):
- Aislamiento de usuarios: El ADK aplica límites estrictos de usuarios y aislamiento de ejecución con primitivas nativas de user_id y session_id.
- Segregación de credenciales: Los tokens de autenticación downstream se aíslan para que un agente no pueda transferir credenciales o el estado de la conversación entre distintas sesiones de usuario.
¿Puede Google Cloud proteger los modelos de IA de terceros y de código abierto?
Sí. Las organizaciones siguen estrategias multimodelo y ejecutan un promedio de 2.6 modelos diferentes (fuente: Cloud Security Alliance, diciembre de 2025). Google Cloud admite la administración multimodelo con Gemini como un plano de control de ejecución centralizado. Las protecciones unificadas de entorno de ejecución, que incluyen Model Armor para la limpieza de instrucciones y las políticas de gobernanza semánticas, se aplican de manera coherente en los modelos de Gemini propios, de código abierto y de terceros. Para los entornos de múltiples nubes (incluidos AWS Bedrock, Databricks y código abierto no administrado), el Wiz Security Graph identifica las vulnerabilidades y las rutas de ataque en todos los proveedores de servicios en la nube (fuente: Google Cloud Next 2026).
¿CodeMender expone el código fuente de propiedad o lo usa para entrenar modelos de IA?
No. CodeMender se diseñó con una arquitectura de ejecución local que prioriza la privacidad (fuente: libro electrónico Secure AI Innovation, capítulo 4):
- Procesamiento de CLI local: El motor de análisis de CodeMender opera a través de una interfaz de línea de comandos local directamente dentro del entorno seguro del desarrollador.
- Zona de pruebas aislada: Las compilaciones de aplicaciones y las verificaciones de exploits activos se ejecutan en una zona de pruebas aislada en tu propia infraestructura.
- Sin entrenamiento de modelos: Tu código fuente propio y tu propiedad intelectual permanecen estrictamente protegidos y nunca se usan para entrenar modelos de base de Google. Los desarrolladores mantienen una supervisión completa a través de flujos de trabajo estándar de IDE/CLI y puertas de aprobación con intervención humana (HITL) antes de que se combine cualquier parche de código.
¿Cómo pueden las empresas aislar de forma segura los agentes autónomos de alto riesgo en producción?
Para ejecutar una lógica empresarial de alto riesgo sin exponer la infraestructura principal, las empresas usan la arquitectura de referencia Bring Your Own Container (BYOC):
- Zona de pruebas de contenedores: Los agentes autónomos de alto riesgo (como los de inventario o logística) se implementan en contenedores aislados en Cloud Run.
- Separación estricta de permisos: Los permisos de infraestructura en el momento de la implementación están estrictamente separados de los permisos de ejecución en el entorno de ejecución.
- Puertas con intervención humana (HITL): El Kit de desarrollo de agentes (ADK) introduce momentos de pausa programados en los que las acciones de alto riesgo (como iniciar APIs de entrega o desembolsos financieros) requieren la aprobación explícita de un humano antes de su ejecución.
¿Cómo protege Google Cloud contra los ataques de inyección de instrucciones?
Google Cloud aplica una solución de entorno de ejecución con doble protección para limpiar las cargas útiles sin agregar latencia:
- Control de acceso (límites de IAM): Se aplica de forma nativa en Agent Gateway con Identity-Aware Proxy (IAP) para verificar de forma criptográfica los documentos de identidad digitales de los emisores antes de enrutar las conexiones.
- Control de intent (límites semánticos): Model Armor funciona como un proxy intercalado que filtra las interacciones de los usuarios, los agentes y los modelos en tiempo real para neutralizar las inyecciones de instrucciones, evitar los jailbreaks y ocultar la información de identificación personal sensible. En la capa de aplicación, el Kit de desarrollo de agentes (ADK) aplica la validación de entradas (como BeforeToolCallback) para detener las inyecciones de SQL indirectas en las tablas de BigQuery.
¿Cómo puedo asegurarme de que mis modelos de IA no filtren datos privados de la empresa?
Para evitar la filtración de datos, se requiere una defensa en profundidad en las capas de red, aplicación y modelo:
- Topologías privadas: Las cargas de trabajo de IA se ejecutan en VPC compartidas administradas de forma centralizada y aisladas por Controles del servicio de VPC (VPC-SC), lo que crea un macroperímetro alrededor de todo el ecosistema de agentes.
- Limpieza intercalada: Model Armor limpia y oculta automáticamente los datos sensibles de los clientes y la información de identificación personal de las entradas de instrucciones y los resultados del modelo.
- Autenticación sin tokens: El administrador de autenticación de Agent Identity se encarga de los protocolos de enlace de OAuth downstream en nombre de los usuarios, pasando los tokens de forma segura sin exponer las credenciales sin procesar al agente.
- Confidential Computing: Protege los datos en uso encriptando la memoria durante el procesamiento activo del modelo.












