Google Cloud 帮助团队实现安全运维的现代化、自动化和规模化
Google Cloud 帮助团队实现安全运维的现代化、自动化和规模化
为您的 SOC 赋能
防御 AI 威胁
实现响应现代化
AI 时代的突发事件响应规划
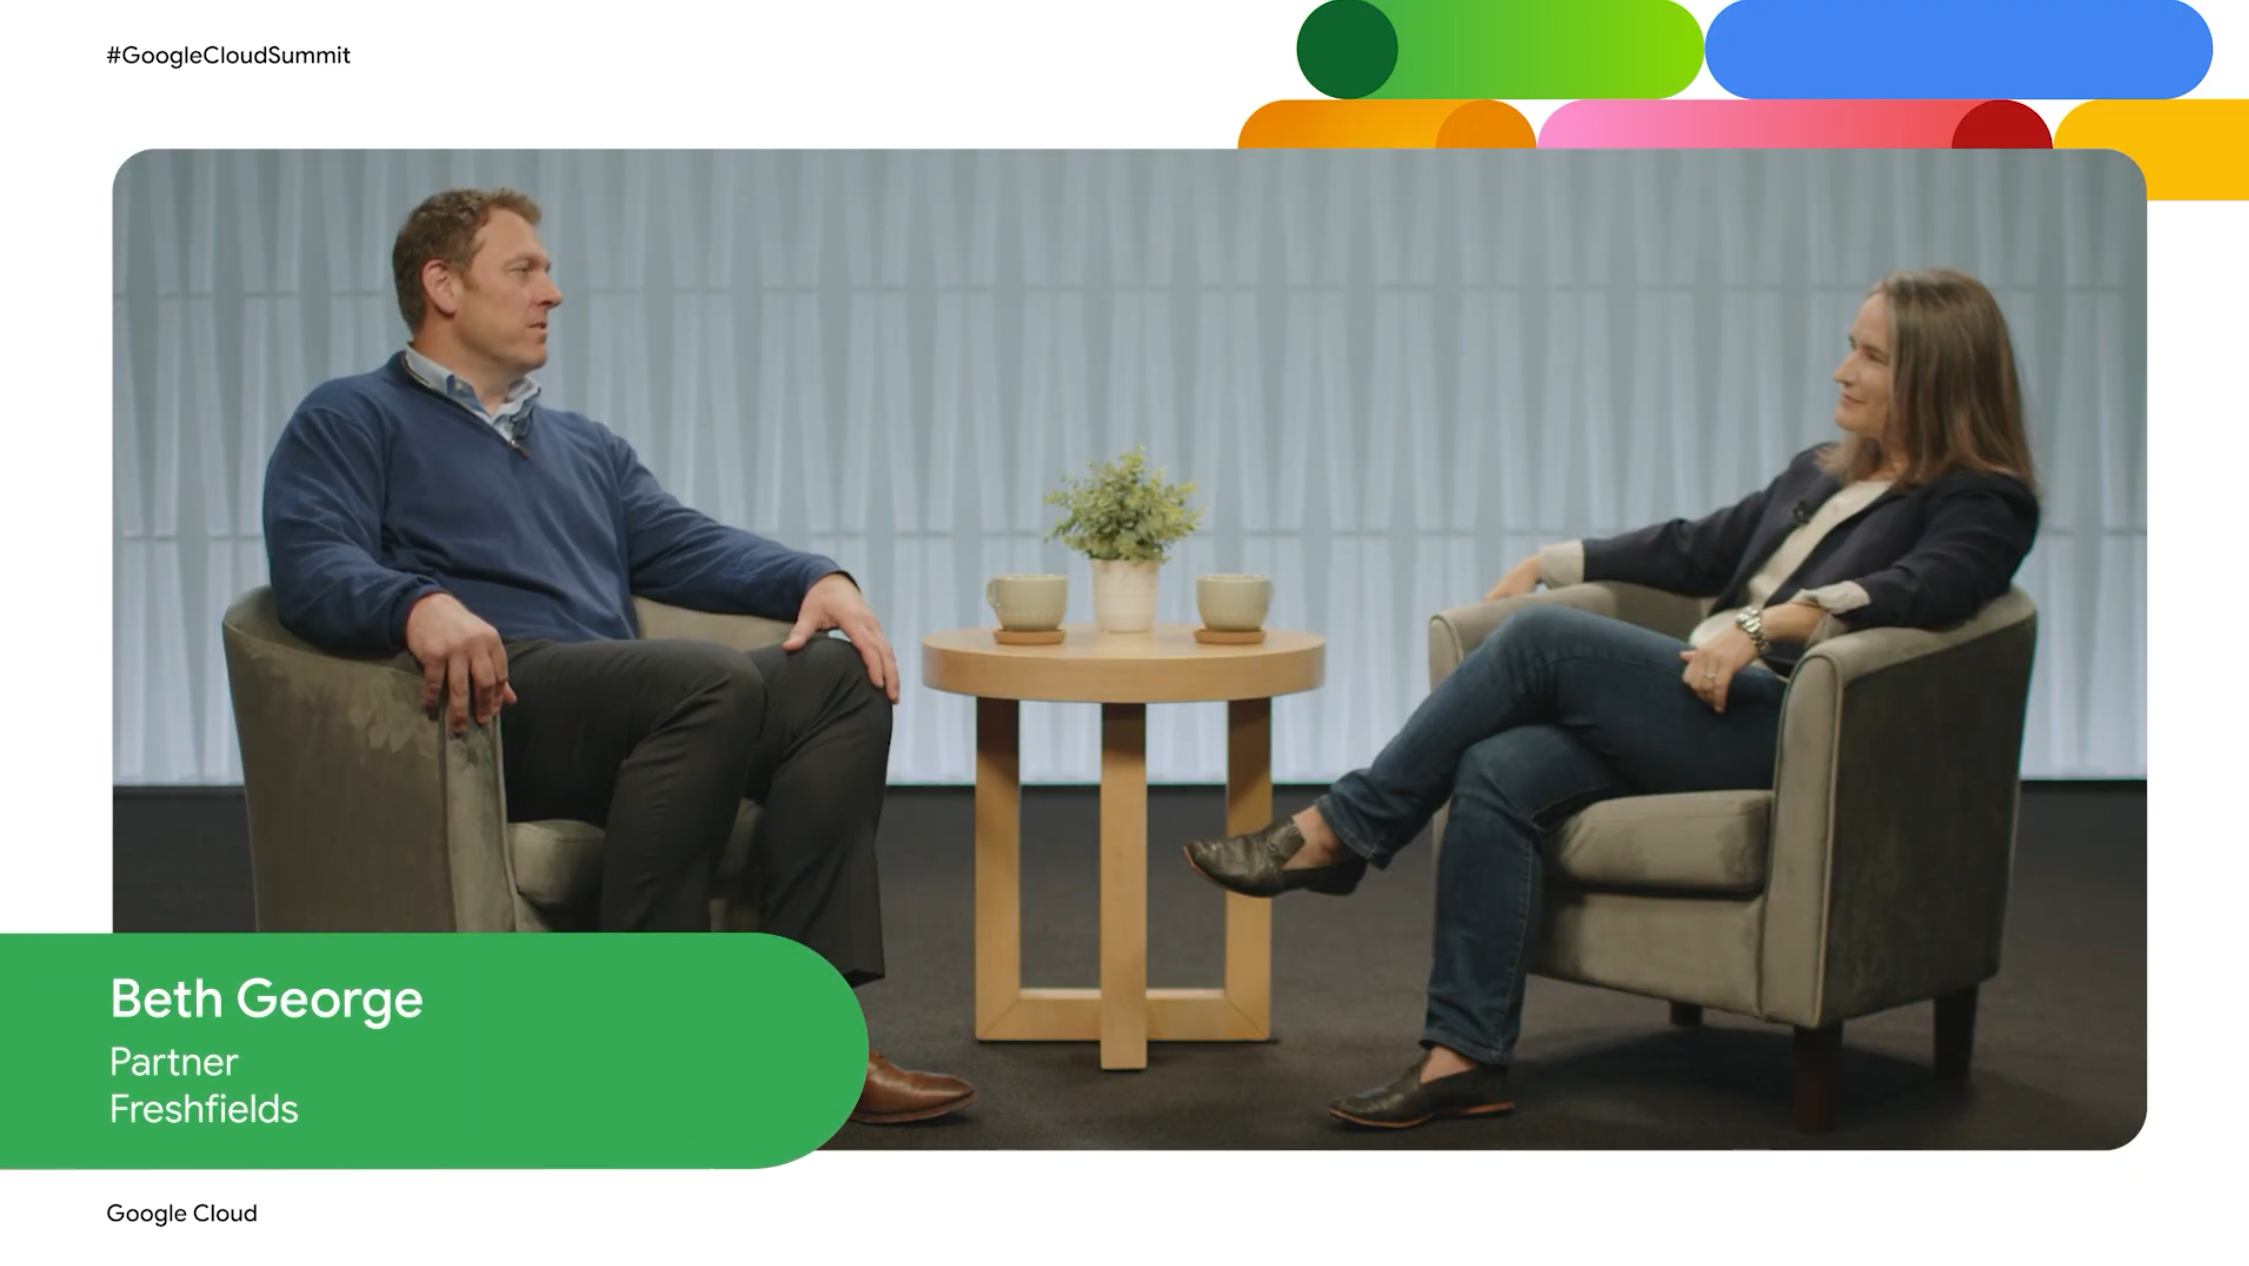
了解 AI 如何重塑危机管理,从深度伪造冒充到聊天机器人的“惊人”行为。观看 Mandiant 和 Freshfields 专家讨论为何法律、人力资源和营销部门现在必须成为突发事件响应团队的一部分。
实际成果:智能体防御的效果
了解领先组织如何使用 Google SecOps 来降低风险、提高速度并为团队赋能。
为未来保驾护航
探索最新的威胁情报和 AI 驱动型安全策略,以保护并加速您的创新。
常见问题解答
什么是智能体 SOC?它与传统自动化有何不同?
智能体 SOC 通过使用可以动态推理、规划和执行操作的 AI 智能体,超越了标准自动化 (SOAR)。传统自动化遵循的是预先编写的固定剧本,而 智能体 AI 则会评估上下文、关联不相关数据中的模式,并确定调查威胁的最佳途径,就像人类分析师一样实时调整。
AI 智能体是否会取代人类安全分析师?
不是。Google 的愿景是让 AI 为防御者赋能,而不是取代他们。智能体就像值得信赖的队友,可以处理大量重复性任务,例如初始分类、数据关联和报告起草。这种“倍增器”效应使人类分析师能够专注于高价值的战略决策、威胁搜寻和需要人类直觉的复杂突发事件响应。
SOC 如何从“辅助”防御发展到“自主”防御?
安全行业正在从辅助体验(AI 提供聊天机器人或摘要)转向自主体验(AI 智能体独立执行工作)。在自主 SOC 中,智能体可以执行完整的工作流(收集证据、运行分析和提供判定),同时让人机协同参与最终决策和监督。
Google SecOps 提醒分类和调查智能体的工作原理是什么?
警报分类和调查智能体旨在以机器速度自主调查警报。它会自动收集证据、运行复杂分析(例如解码混淆的脚本)、关联各个工具中的信号,并提供清晰的判定和解释。这使 SOC 团队能够从“调查提醒”转为审查已完成的调查。
Google 的 AI 智能体可以与第三方安全工具集成吗?
是。通过支持 Model Context Protocol (MCP),Google 的 AI 智能体可以连接整个 IT 和安全环境中的工具(而不仅仅是 Google 产品)并与其进行交互。这使 SOC 团队能够编排复杂的多供应商工作流,并使用简单的自然语言来查询不同来源的数据。
采用智能体 AI 后,我们可以期待哪些可衡量的成果?
采用 Google SecOps 和 AI 智能体的组织在运营效率方面取得了显著的提升。关键成果包括平均响应时间 (MTTR) 缩短 50%、检测准确率提高以及分析师倦怠感显著降低。通过自动执行“繁琐的工作”,安全团队可以管理不断增加的威胁数量,而无需相应地增加员工人数。
Google SecOps 中使用的 AI 数据是否安全且私密?
是。Google Cloud 遵循严格的数据隐私权原则。您的数据归您所有,未经您的许可,不会用于训练 Google 的基础模型。SecOps 中的所有 AI 互动都基于 Google 从设计上保证安全的基础设施,确保您的敏感调查数据始终受到保护并符合相关法规。
智能体 AI 如何帮助解决网络安全人才短缺问题?
全球人才短缺导致许多 SOC 人员不足。智能体 AI 通过扩展专业知识来解决这个问题。它为初级分析师提供经验丰富的专家的背景信息和指导,帮助他们更快地解决复杂案例。同时,它还可以防止高级分析师被低级别提醒淹没,让他们专注于具有挑战性、有价值的工作,从而提高员工留任率。
为什么云上下文对于智能体 SOC 如此重要?
AI 智能体功能强大,但其效果取决于接收到的数据。单个工具发出的提醒往往缺乏上下文信息,无法让智能体了解真正的风险。Wiz 安全图谱等工具提供的深度云环境上下文信息,可为警报提供完整的攻击路径,将漏洞与暴露、权限、敏感数据联系起来,从而丰富警报内容。这为 AI 智能体提供了做出更明智、更快速决策所需的完整信息。
将 Wiz 与 Google SecOps 集成的主要优势是什么?
主要优势是确定性。通过将 Google 的 AI 驱动的自动化功能与 Wiz 的深度攻击路径分析相结合,您的 SOC 可以从处理数千个低上下文警报,转为只关注少数几个已确认可利用的关键突发事件。这可以大幅减少干扰,让您的分析师和 AI 智能体都能专注于真正的威胁。
Wiz 如何帮助确定威胁的优先级,以便 AI 智能体采取行动?
Wiz 使用其安全图谱来分析云中不同风险因素之间的关系。它不会列出平面的漏洞列表,而是识别出可形成可利用攻击路径的“恶意组合”。这会提供一个预先确定优先级的关键威胁列表,让您可以指示 Google SecOps AI 智能体调查和应对真正重要的问题。










