運用 AI 找出所有暴露風險點
運用 AI 找出所有暴露風險點
找出並減少應用程式、API、服務和機密資產不必要的網際網路暴露風險。使用 Wiz Red Agent 模擬攻擊者行為,找出可供利用的端對端攻擊路徑,並排定優先順序。
排定資產優先順序,以執行深度程式碼分析
排定資產優先順序,以執行深度程式碼分析
運用洞察資訊,將程式碼分析重點放在面向客戶的應用程式、有敏感資料流量、嵌入驗證邏輯或公開於網際網路的應用程式。
建立持續消除風險的循環機制
建立持續消除風險的循環機制
使用 AI 掃描安全漏洞並排定程式碼分析優先順序,在緊急安全漏洞出現前,先審查安全漏洞並定義擁有權,藉此加快修補程序。建立零時差應變工作流程。
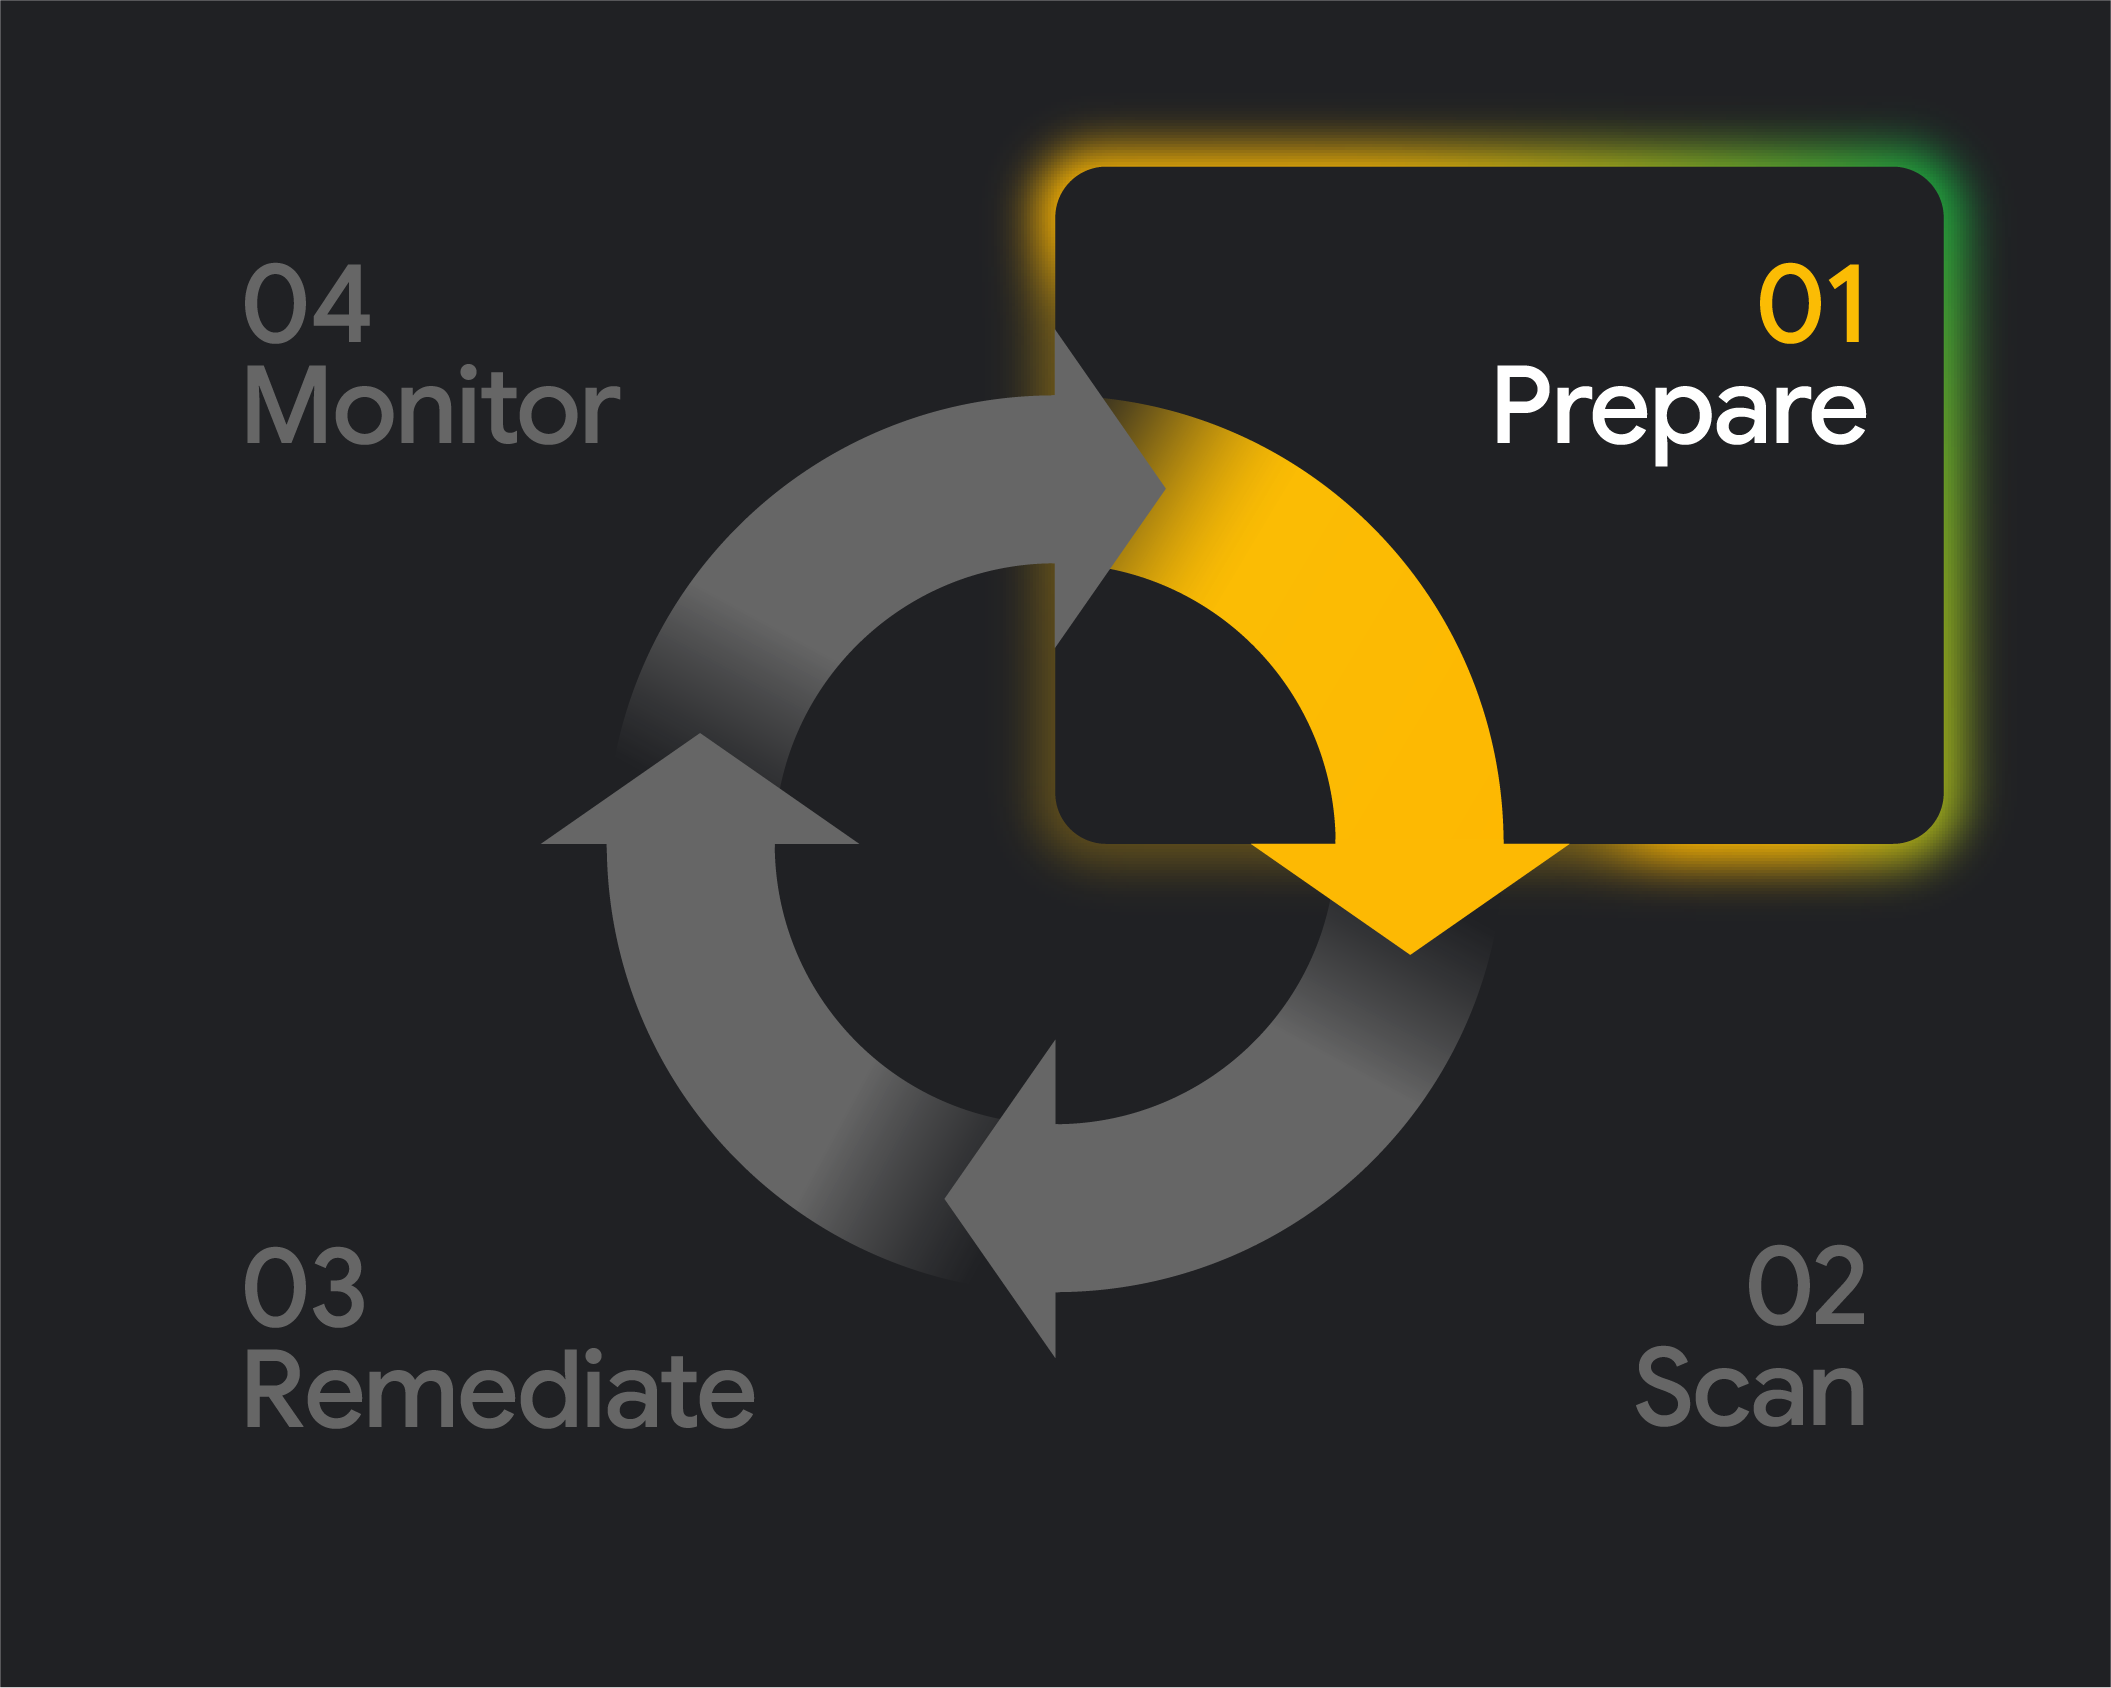
準備:強化基礎,以機器速度應變
找出並消除暴露的風險,強化多雲端、多 AI、程式碼、SaaS 和混合式環境。
運用 AI 找出所有暴露風險點
找出並減少應用程式、API、服務和機密資產不必要的網際網路暴露風險。使用 Wiz Red Agent 模擬攻擊者行為,找出可供利用的端對端攻擊路徑,並排定優先順序。
排定資產優先順序,以執行深度程式碼分析
運用洞察資訊,將程式碼分析重點放在面向客戶的應用程式、有敏感資料流量、嵌入驗證邏輯或公開於網際網路的應用程式。
建立持續消除風險的循環機制
使用 AI 掃描安全漏洞並排定程式碼分析優先順序,在緊急安全漏洞出現前,先審查安全漏洞並定義擁有權,藉此加快修補程序。建立零時差應變工作流程。
準備:強化基礎,以機器速度應變
找出並消除暴露的風險,強化多雲端、多 AI、程式碼、SaaS 和混合式環境。
運用 AI 找出所有暴露風險點
運用 AI 找出所有暴露風險點
找出並減少應用程式、API、服務和機密資產不必要的網際網路暴露風險。使用 Wiz Red Agent 模擬攻擊者行為,找出可供利用的端對端攻擊路徑,並排定優先順序。
排定資產優先順序,以執行深度程式碼分析
排定資產優先順序,以執行深度程式碼分析
運用洞察資訊,將程式碼分析重點放在面向客戶的應用程式、有敏感資料流量、嵌入驗證邏輯或公開於網際網路的應用程式。
建立持續消除風險的循環機制
建立持續消除風險的循環機制
使用 AI 掃描安全漏洞並排定程式碼分析優先順序,在緊急安全漏洞出現前,先審查安全漏洞並定義擁有權,藉此加快修補程序。建立零時差應變工作流程。
運用 AI 找出所有暴露風險點
找出並減少應用程式、API、服務和機密資產不必要的網際網路暴露風險。使用 Wiz Red Agent 模擬攻擊者行為,找出可供利用的端對端攻擊路徑,並排定優先順序。
排定資產優先順序,以執行深度程式碼分析
運用洞察資訊,將程式碼分析重點放在面向客戶的應用程式、有敏感資料流量、嵌入驗證邏輯或公開於網際網路的應用程式。
建立持續消除風險的循環機制
使用 AI 掃描安全漏洞並排定程式碼分析優先順序,在緊急安全漏洞出現前,先審查安全漏洞並定義擁有權,藉此加快修補程序。建立零時差應變工作流程。
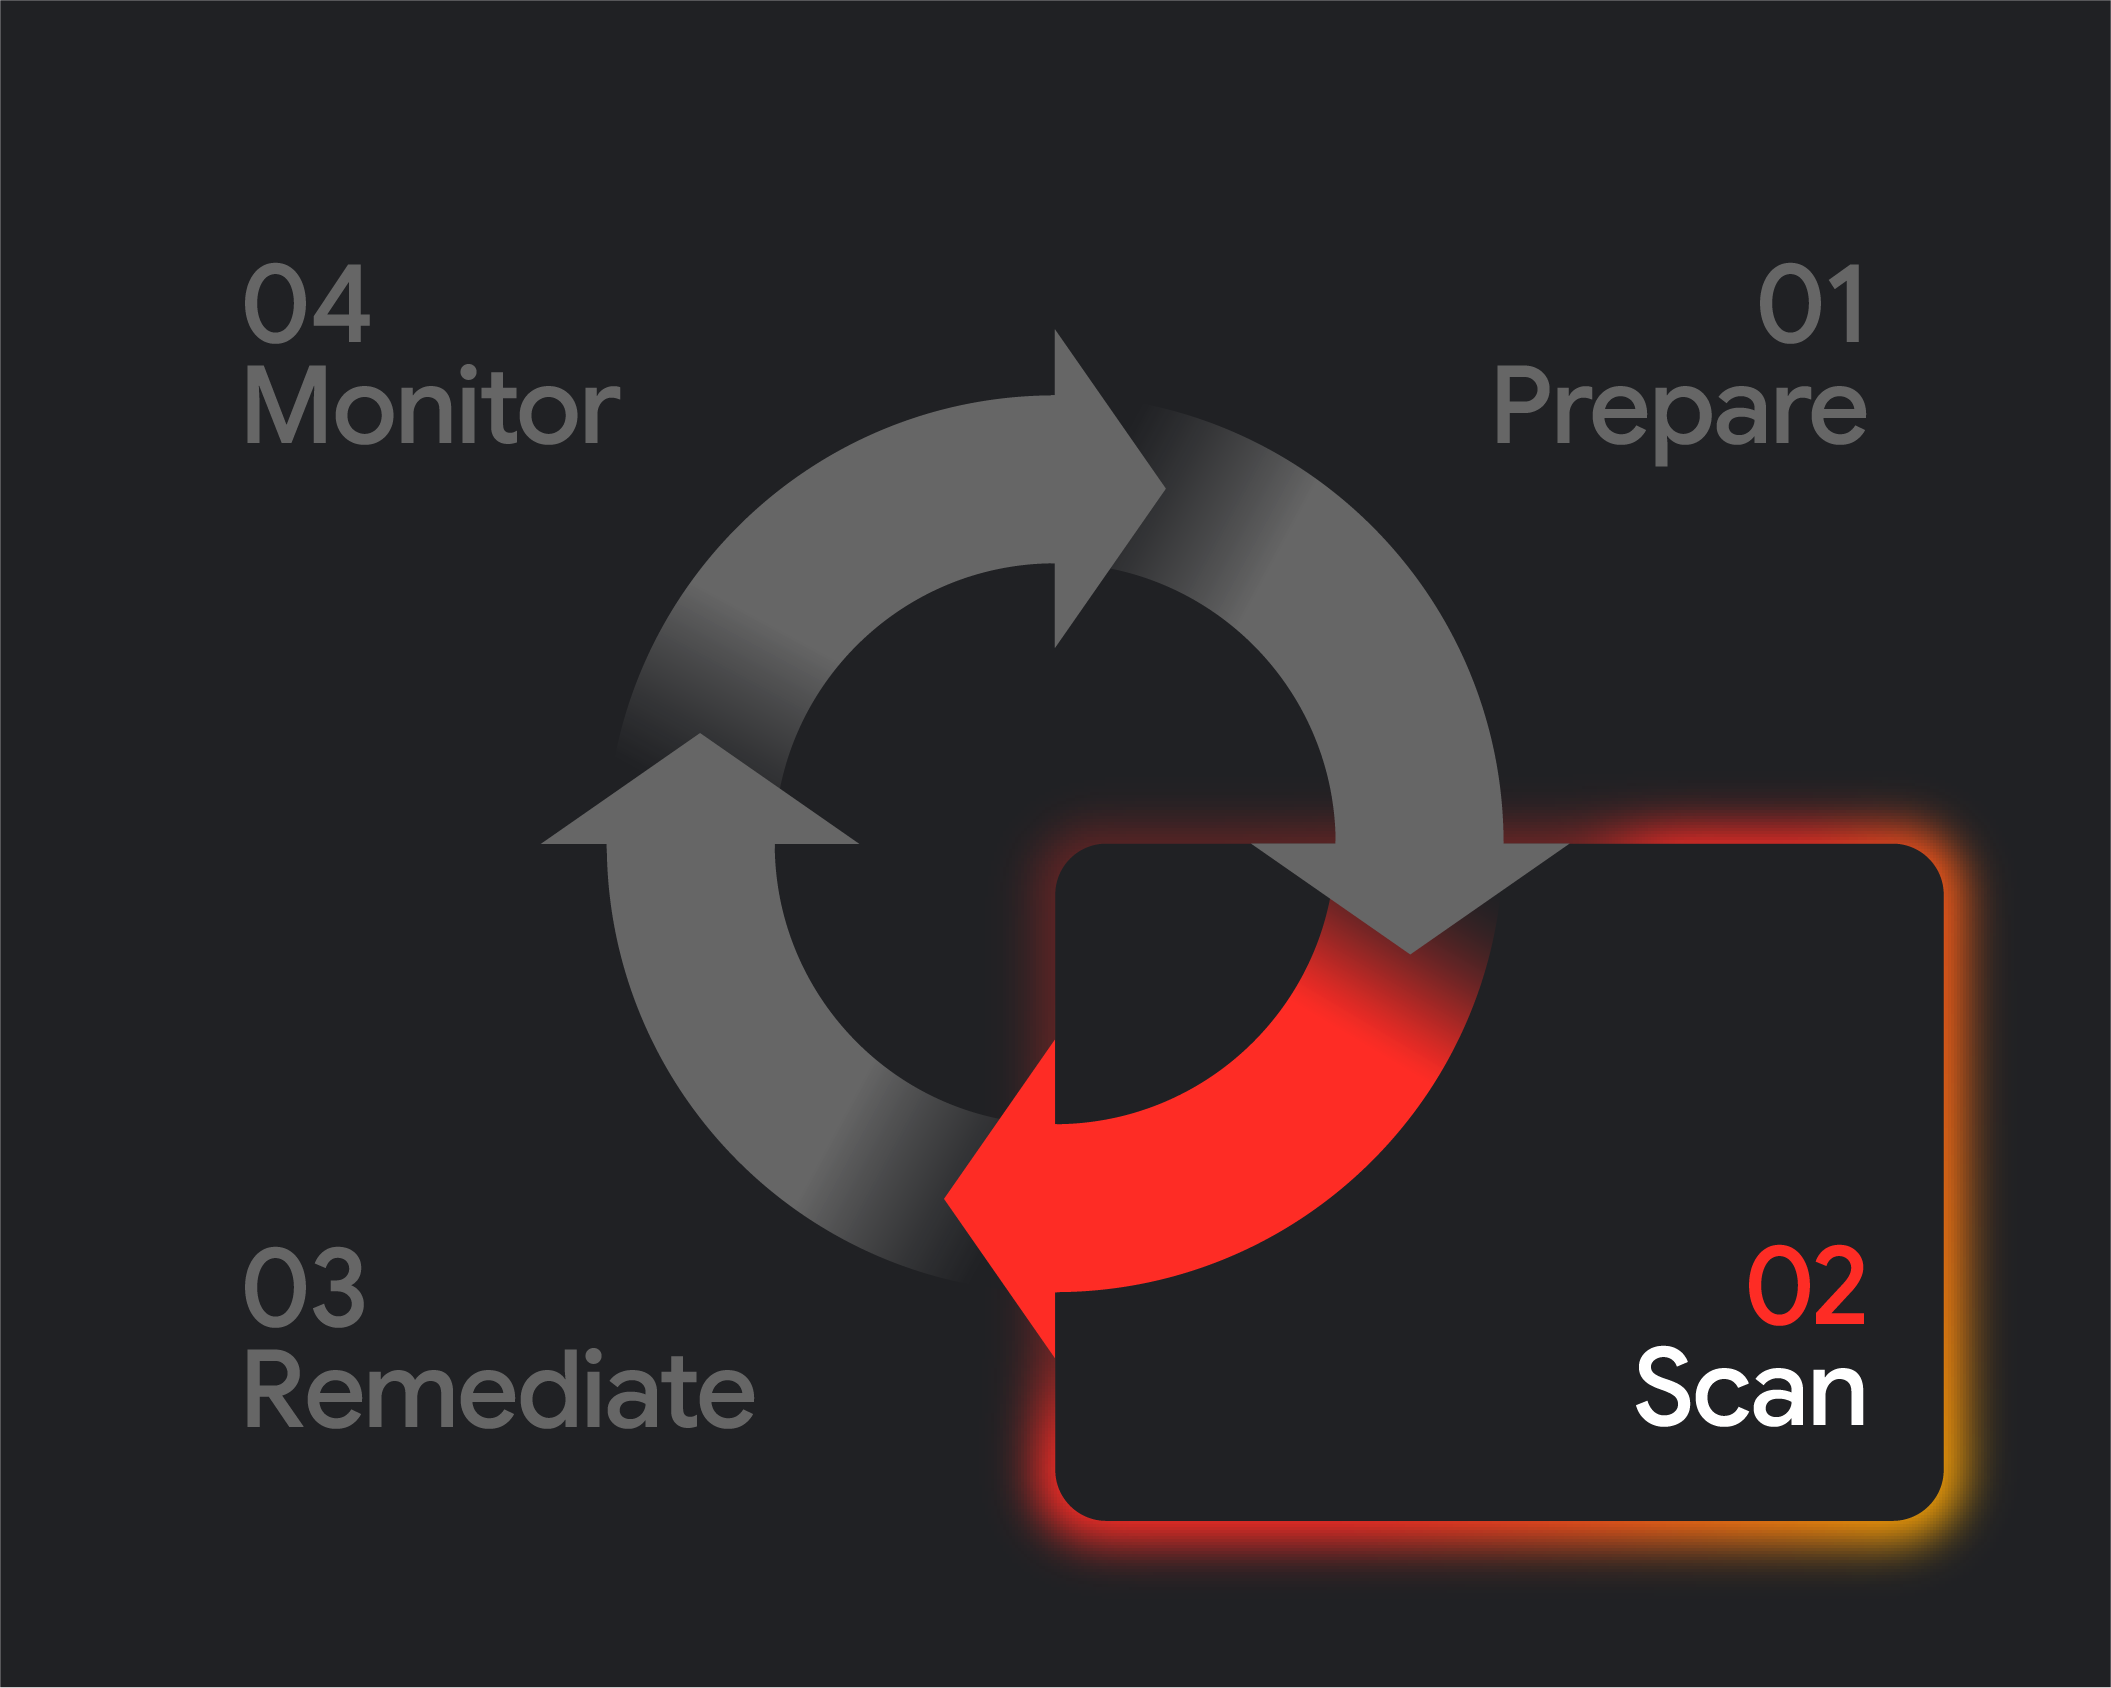
掃描並排定優先順序:進行深入分析、AI 輔助的對抗測試,以及漏洞可利用性驗證
AI 輔助分析可取代表面檢查,避免產生大量僅具理論意義的發現項目。
深入掃描程式碼集
部署 CodeMender 和自訂程式碼掃描代理,主動搜尋深層安全漏洞,將安全漏洞掃描作業化為實際行動。透過 Gemini 平台運用多個業界頂尖的前沿模型,靈活選擇最適合工作的模型。
透過即時架構和執行階段背景資訊,充實並驗證發現結果
在 Wiz 中將原始發現項目清單轉換為優先順序地圖,呈現實際業務風險,並篩除雜訊,專注於可達成的目標。開發人員可查看原始碼程式庫和二進位檔的依附元件,瞭解需要進行哪些變更。
將這些資訊轉化為可行的應變計畫
無論在何處執行掃描,都能在 Wiz 中查看所有發現項目並進行分類。Mandiant 專家可協助制定策略,安全淘汰舊版產品,並推出 AI 生成的修補程式,不會增加工程團隊負擔。
掃描並排定優先順序:進行深入分析、AI 輔助的對抗測試,以及漏洞可利用性驗證
AI 輔助分析可取代表面檢查,避免產生大量僅具理論意義的發現項目。
透過即時架構和執行階段背景資訊,充實並驗證發現結果
透過即時架構和執行階段背景資訊,充實並驗證發現結果
在 Wiz 中將原始發現項目清單轉換為優先順序地圖,呈現實際業務風險,並篩除雜訊,專注於可達成的目標。開發人員可查看原始碼程式庫和二進位檔的依附元件,瞭解需要進行哪些變更。
將這些資訊轉化為可行的應變計畫
將這些資訊轉化為可行的應變計畫
無論在何處執行掃描,都能在 Wiz 中查看所有發現項目並進行分類。Mandiant 專家可協助制定策略,安全淘汰舊版產品,並推出 AI 生成的修補程式,不會增加工程團隊負擔。
深入掃描程式碼集
部署 CodeMender 和自訂程式碼掃描代理,主動搜尋深層安全漏洞,將安全漏洞掃描作業化為實際行動。透過 Gemini 平台運用多個業界頂尖的前沿模型,靈活選擇最適合工作的模型。
透過即時架構和執行階段背景資訊,充實並驗證發現結果
在 Wiz 中將原始發現項目清單轉換為優先順序地圖,呈現實際業務風險,並篩除雜訊,專注於可達成的目標。開發人員可查看原始碼程式庫和二進位檔的依附元件,瞭解需要進行哪些變更。
將這些資訊轉化為可行的應變計畫
無論在何處執行掃描,都能在 Wiz 中查看所有發現項目並進行分類。Mandiant 專家可協助制定策略,安全淘汰舊版產品,並推出 AI 生成的修補程式,不會增加工程團隊負擔。
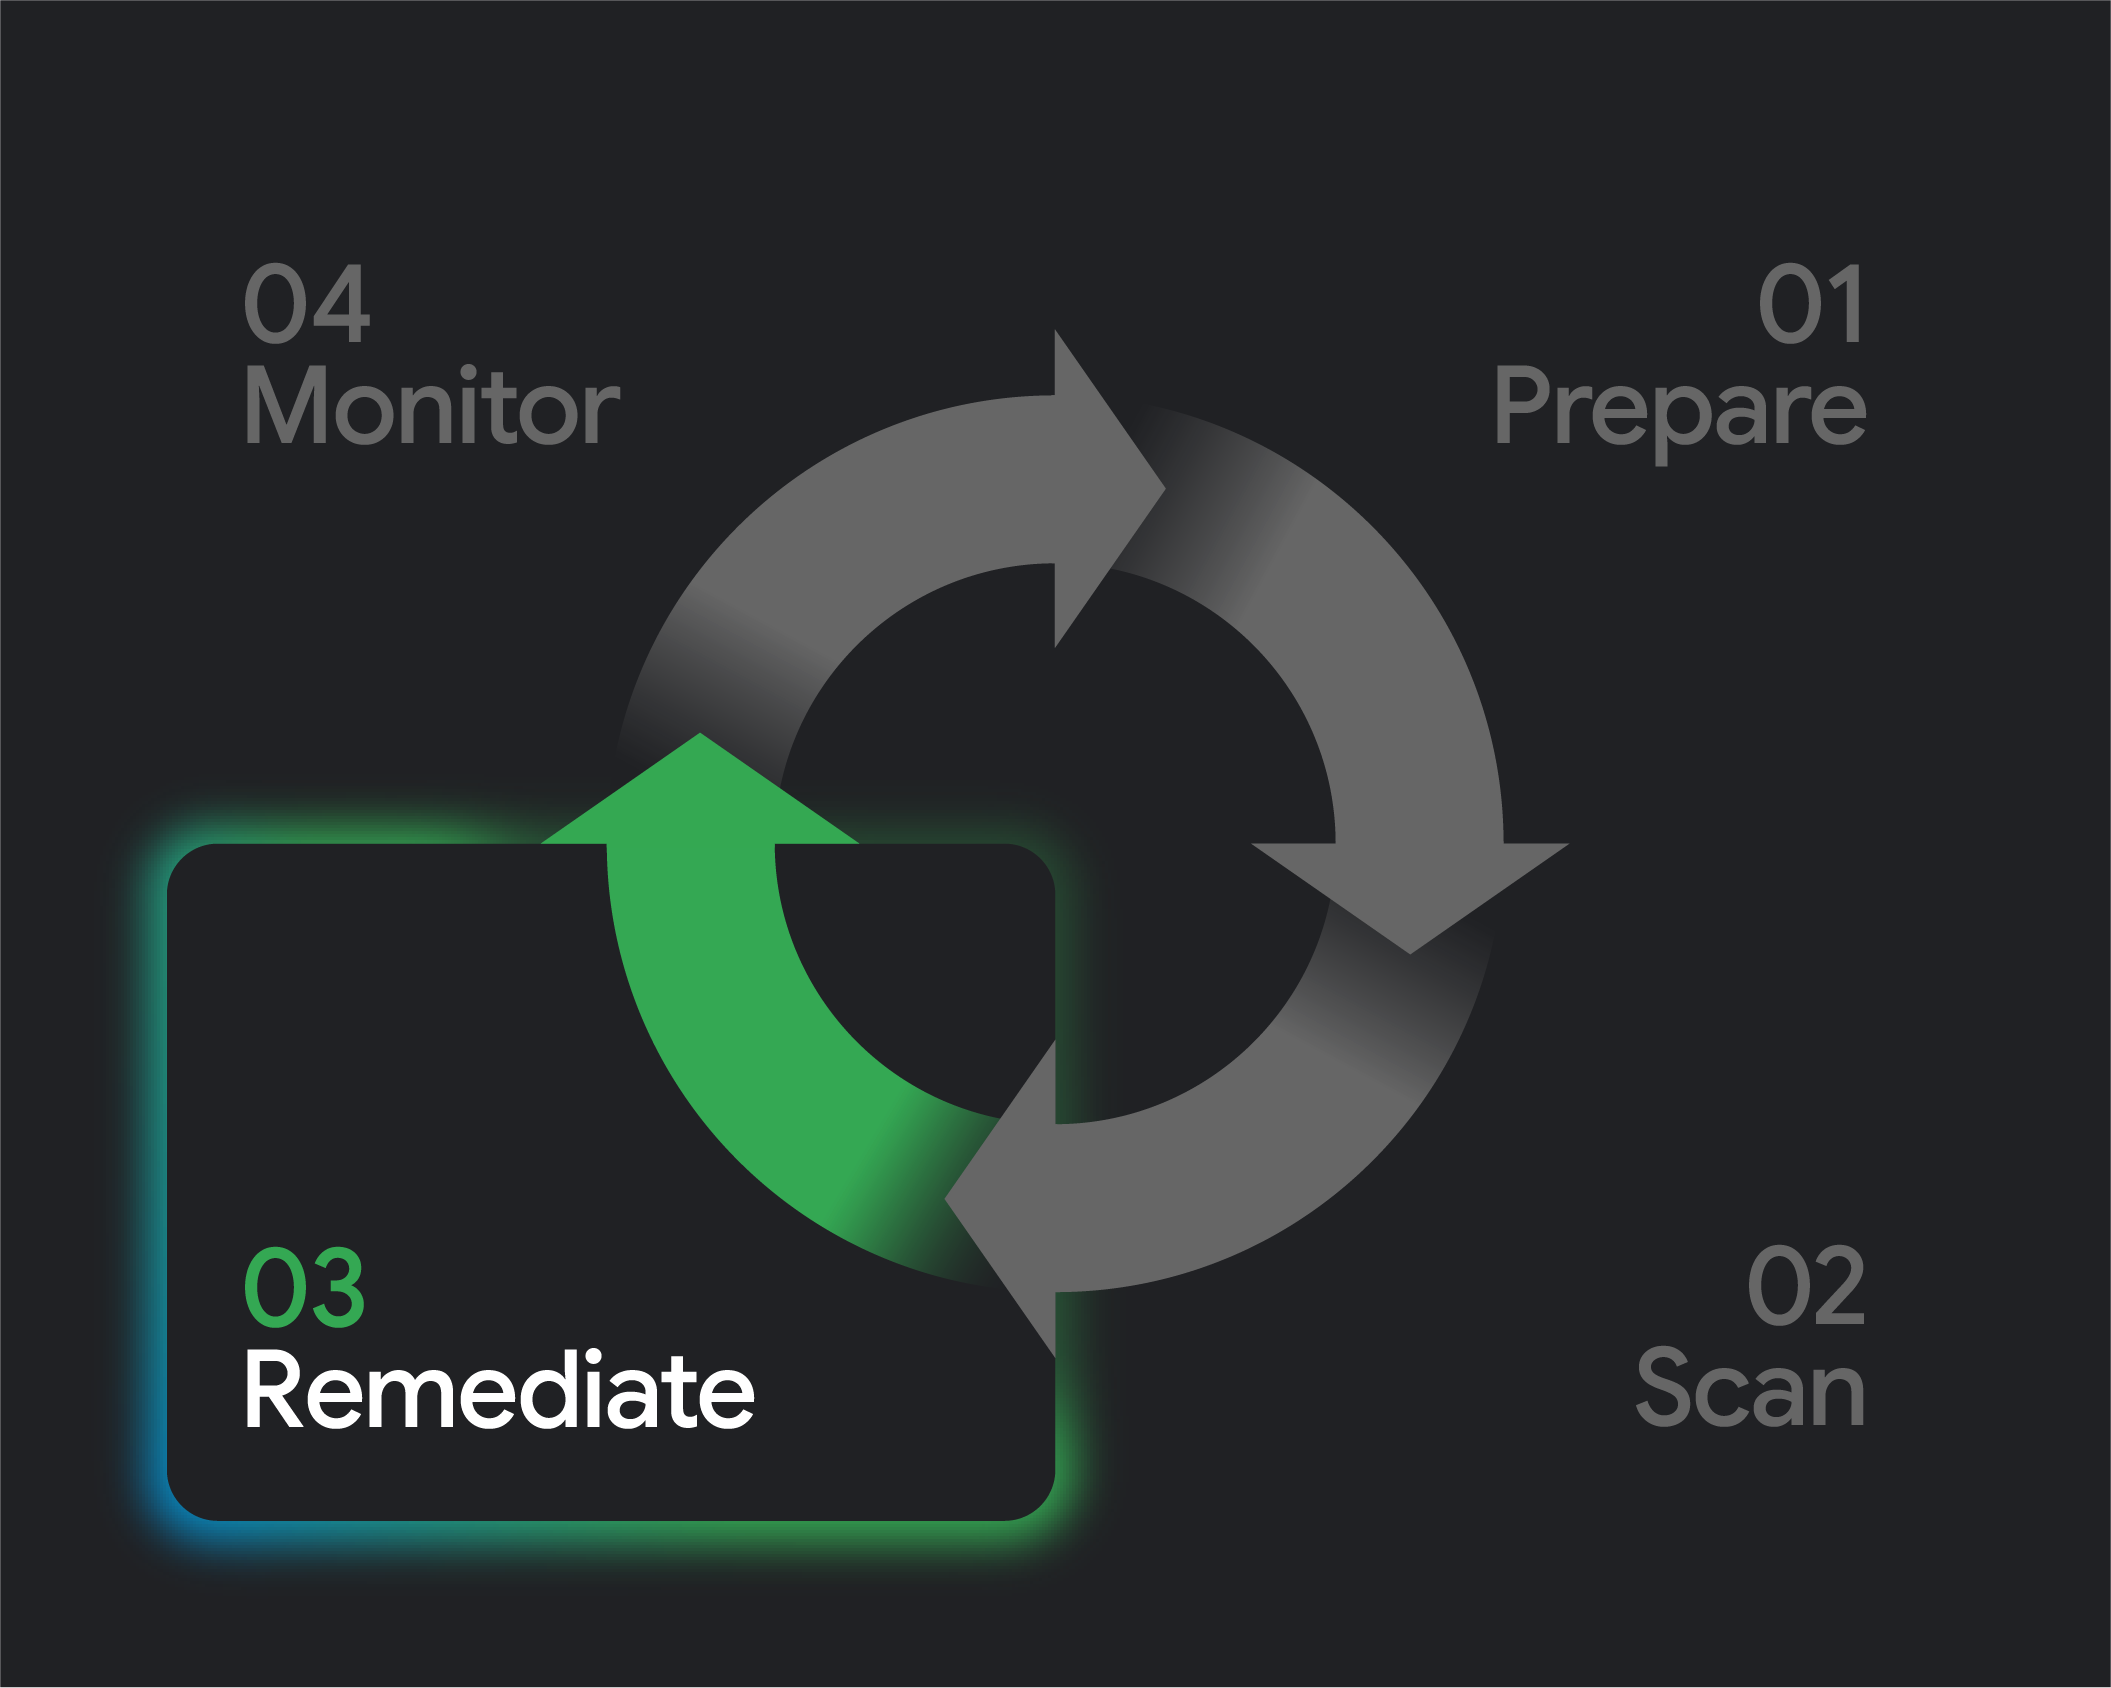
大規模分類與修復
大規模分類與修復
運用 Wiz Green Agent 修復功能,加快正式版應用程式和雲端基礎架構的修補速度,並迅速應對零時差漏洞。
翻新計畫,處理更多 AI 發現的安全漏洞
翻新計畫,處理更多 AI 發現的安全漏洞
協助工程團隊替換有安全漏洞的程式碼、遷移至可保護記憶體安全的語言,以及分析程式庫依附元件,確保順利推出產品。在原始碼控管系統和正式環境中標記程式庫,進行端對端追蹤。
修復:立即修正,加速解決問題
透過高速自動化工作流程縮短修復時間、直接在開發人員環境中主動生成修正程式,並自動執行分類和修復作業。
開發人員建構時,立即修復重大風險
開發人員建構程式碼時,可直接在 IDE 或 CLI 中使用 Gemini 和 CodeMender,主動生成程式碼修正內容。修正特定應用程式和環境的問題。
大規模分類與修復
運用 Wiz Green Agent 修復功能,加快正式版應用程式和雲端基礎架構的修補速度,並迅速應對零時差漏洞。
翻新計畫,處理更多 AI 發現的安全漏洞
協助工程團隊替換有安全漏洞的程式碼、遷移至可保護記憶體安全的語言,以及分析程式庫依附元件,確保順利推出產品。在原始碼控管系統和正式環境中標記程式庫,進行端對端追蹤。
修復:立即修正,加速解決問題
透過高速自動化工作流程縮短修復時間、直接在開發人員環境中主動生成修正程式,並自動執行分類和修復作業。
大規模分類與修復
大規模分類與修復
運用 Wiz Green Agent 修復功能,加快正式版應用程式和雲端基礎架構的修補速度,並迅速應對零時差漏洞。
翻新計畫,處理更多 AI 發現的安全漏洞
翻新計畫,處理更多 AI 發現的安全漏洞
協助工程團隊替換有安全漏洞的程式碼、遷移至可保護記憶體安全的語言,以及分析程式庫依附元件,確保順利推出產品。在原始碼控管系統和正式環境中標記程式庫,進行端對端追蹤。
開發人員建構時,立即修復重大風險
開發人員建構程式碼時,可直接在 IDE 或 CLI 中使用 Gemini 和 CodeMender,主動生成程式碼修正內容。修正特定應用程式和環境的問題。
大規模分類與修復
運用 Wiz Green Agent 修復功能,加快正式版應用程式和雲端基礎架構的修補速度,並迅速應對零時差漏洞。
翻新計畫,處理更多 AI 發現的安全漏洞
協助工程團隊替換有安全漏洞的程式碼、遷移至可保護記憶體安全的語言,以及分析程式庫依附元件,確保順利推出產品。在原始碼控管系統和正式環境中標記程式庫,進行端對端追蹤。
監控:建立機器速度偵測機制,並演練主動應變措施
將營運作業從手動監督轉為機器速度偵測和即時防禦。
監控潛在和現有威脅
使用 Wiz Blue Agent 偵測及應對威脅,並運用 Google Security Operations 的代理式 SOC 功能,調查網路、身分系統和應用程式遙測資料中出現的異常狀況。
監控軟體開發生命週期
一開始就使用每日建構、簽署及驗證的強化容器映像檔,將攻擊面降至最低。接著部署防護機制和政策,在部署應用程式前,立即掌握所有軟體元件的資訊、偵測安全漏洞,並生成修復指引。
完善安全漏洞應變計畫
Mandiant 專家可協助您制定管理機制,持續積極地將 AI 輔助探索結果轉化為可行的安全漏洞應變計畫。
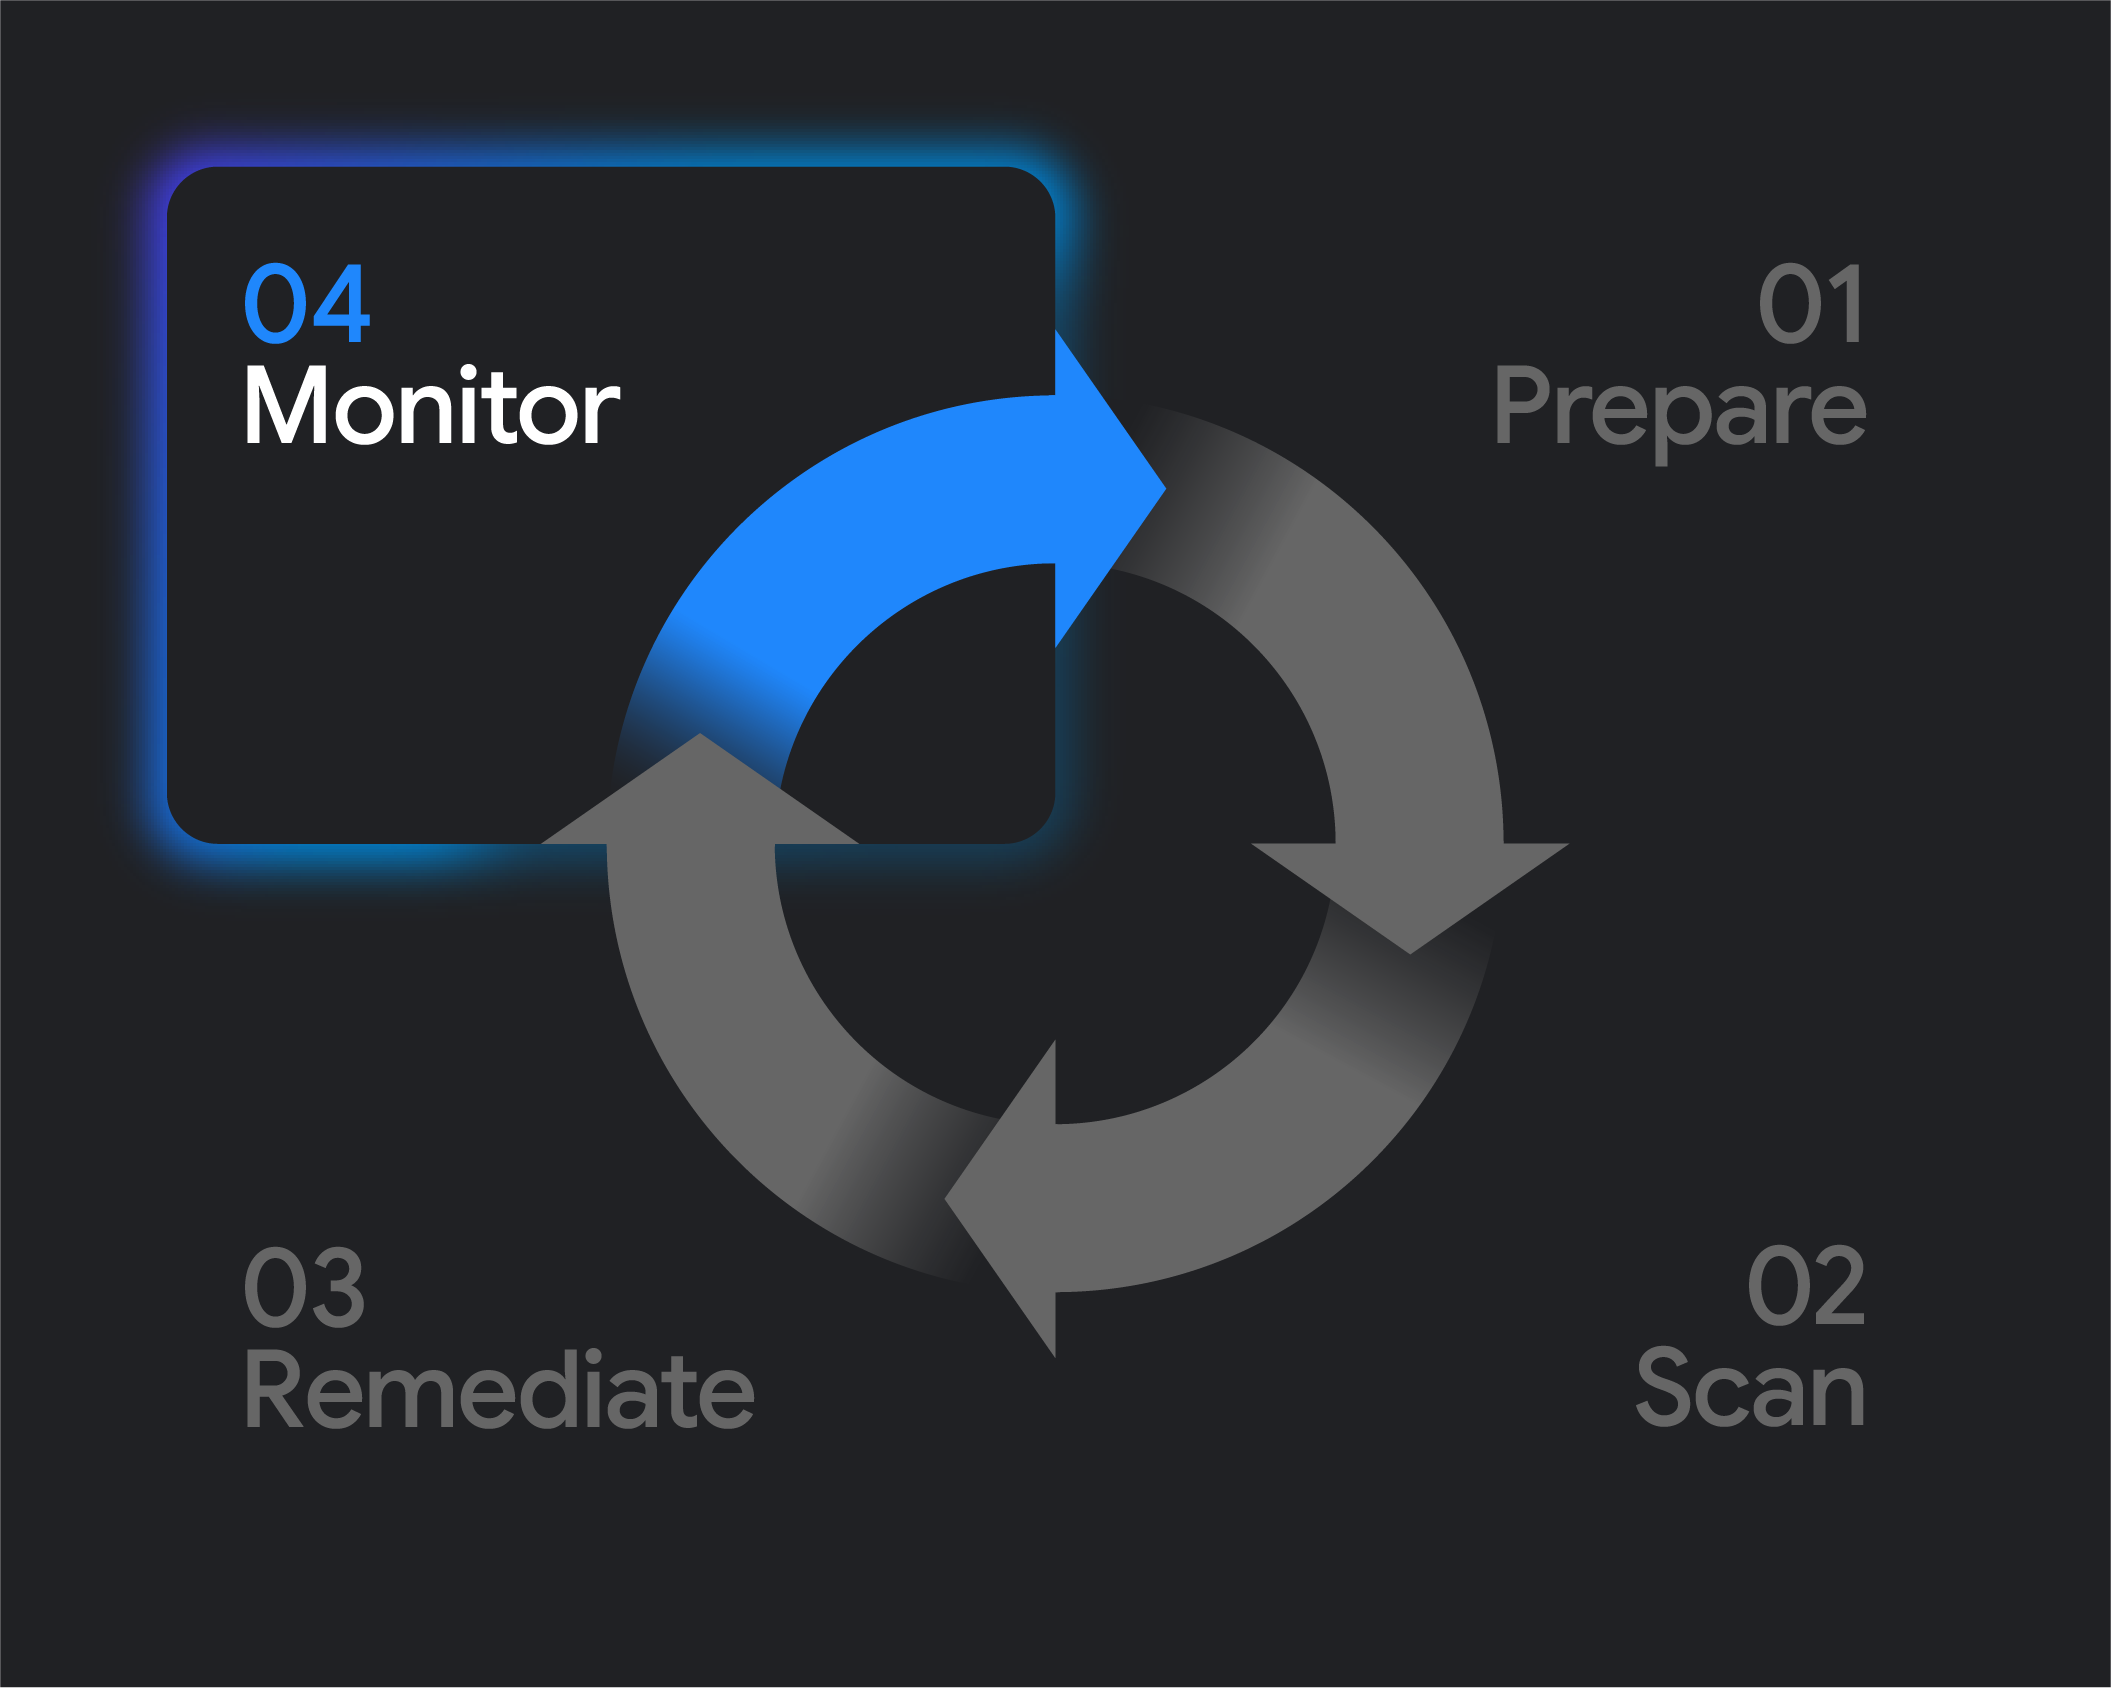
監控軟體開發生命週期
監控軟體開發生命週期
一開始就使用每日建構、簽署及驗證的強化容器映像檔,將攻擊面降至最低。接著部署防護機制和政策,在部署應用程式前,立即掌握所有軟體元件的資訊、偵測安全漏洞,並生成修復指引。
完善安全漏洞應變計畫
完善安全漏洞應變計畫
Mandiant 專家可協助您制定管理機制,持續積極地將 AI 輔助探索結果轉化為可行的安全漏洞應變計畫。
監控:建立機器速度偵測機制,並演練主動應變措施
將營運作業從手動監督轉為機器速度偵測和即時防禦。
監控軟體開發生命週期
監控軟體開發生命週期
一開始就使用每日建構、簽署及驗證的強化容器映像檔,將攻擊面降至最低。接著部署防護機制和政策,在部署應用程式前,立即掌握所有軟體元件的資訊、偵測安全漏洞,並生成修復指引。
完善安全漏洞應變計畫
完善安全漏洞應變計畫
Mandiant 專家可協助您制定管理機制,持續積極地將 AI 輔助探索結果轉化為可行的安全漏洞應變計畫。
監控潛在和現有威脅
使用 Wiz Blue Agent 偵測及應對威脅,並運用 Google Security Operations 的代理式 SOC 功能,調查網路、身分系統和應用程式遙測資料中出現的異常狀況。
監控軟體開發生命週期
一開始就使用每日建構、簽署及驗證的強化容器映像檔,將攻擊面降至最低。接著部署防護機制和政策,在部署應用程式前,立即掌握所有軟體元件的資訊、偵測安全漏洞,並生成修復指引。
完善安全漏洞應變計畫
Mandiant 專家可協助您制定管理機制,持續積極地將 AI 輔助探索結果轉化為可行的安全漏洞應變計畫。