Introducción
Los modelos de lenguaje extensos (LLMs) y los agentes autónomos están acelerando y optimizando de forma significativa el desarrollo, el uso y el impacto de las capacidades cibernéticas tanto para los atacantes como para los defensores. La combinación de capacidades y riesgos mantiene el panorama de amenazas en un estado de volatilidad constante. Estamos viendo cómo los modelos evolucionan de herramientas de asesoramiento guiadas por humanos a sistemas agénticos autónomos que orquestan flujos de trabajo complejos y ejecutan operaciones de principio a fin. Los atacantes están beneficiándose de las capacidades agénticas para acelerar y automatizar el desarrollo, la capacidad y la velocidad de sus operaciones ofensivas. Como defensores, estamos ampliando nuestras herramientas, habilidades, conocimientos, procesos y programas para defender eficazmente nuestras organizaciones. Cuando se usan de forma estratégica e intencionada, los LLMs y los sistemas agénticos presentan una clara oportunidad para aumentar y mejorar la velocidad, la escala y la capacidad de los defensores para identificar las amenazas y responder a ellas.
Estos modelos y flujos de trabajo agénticos no cambian el concepto clave de la ventaja de los defensores: que son ellos quienes controlan el espacio de batalla. Como defensores de nuestras empresas, conocemos nuestra infraestructura, pila tecnológica, operaciones y el impacto de las amenazas asociadas mejor que nuestros adversarios. Con este conocimiento, tenemos la ventaja de controlar el entorno en el que nos encontramos con nuestros adversarios. Cuando combinamos esta ventaja con la velocidad y la escala de las capacidades agénticas, desbloqueamos nuevas capacidades defensivas, reimaginamos los límites de las operaciones y cumplimos nuestra misión de forma más eficaz, para permitir que las organizaciones sigan operando frente a las amenazas.
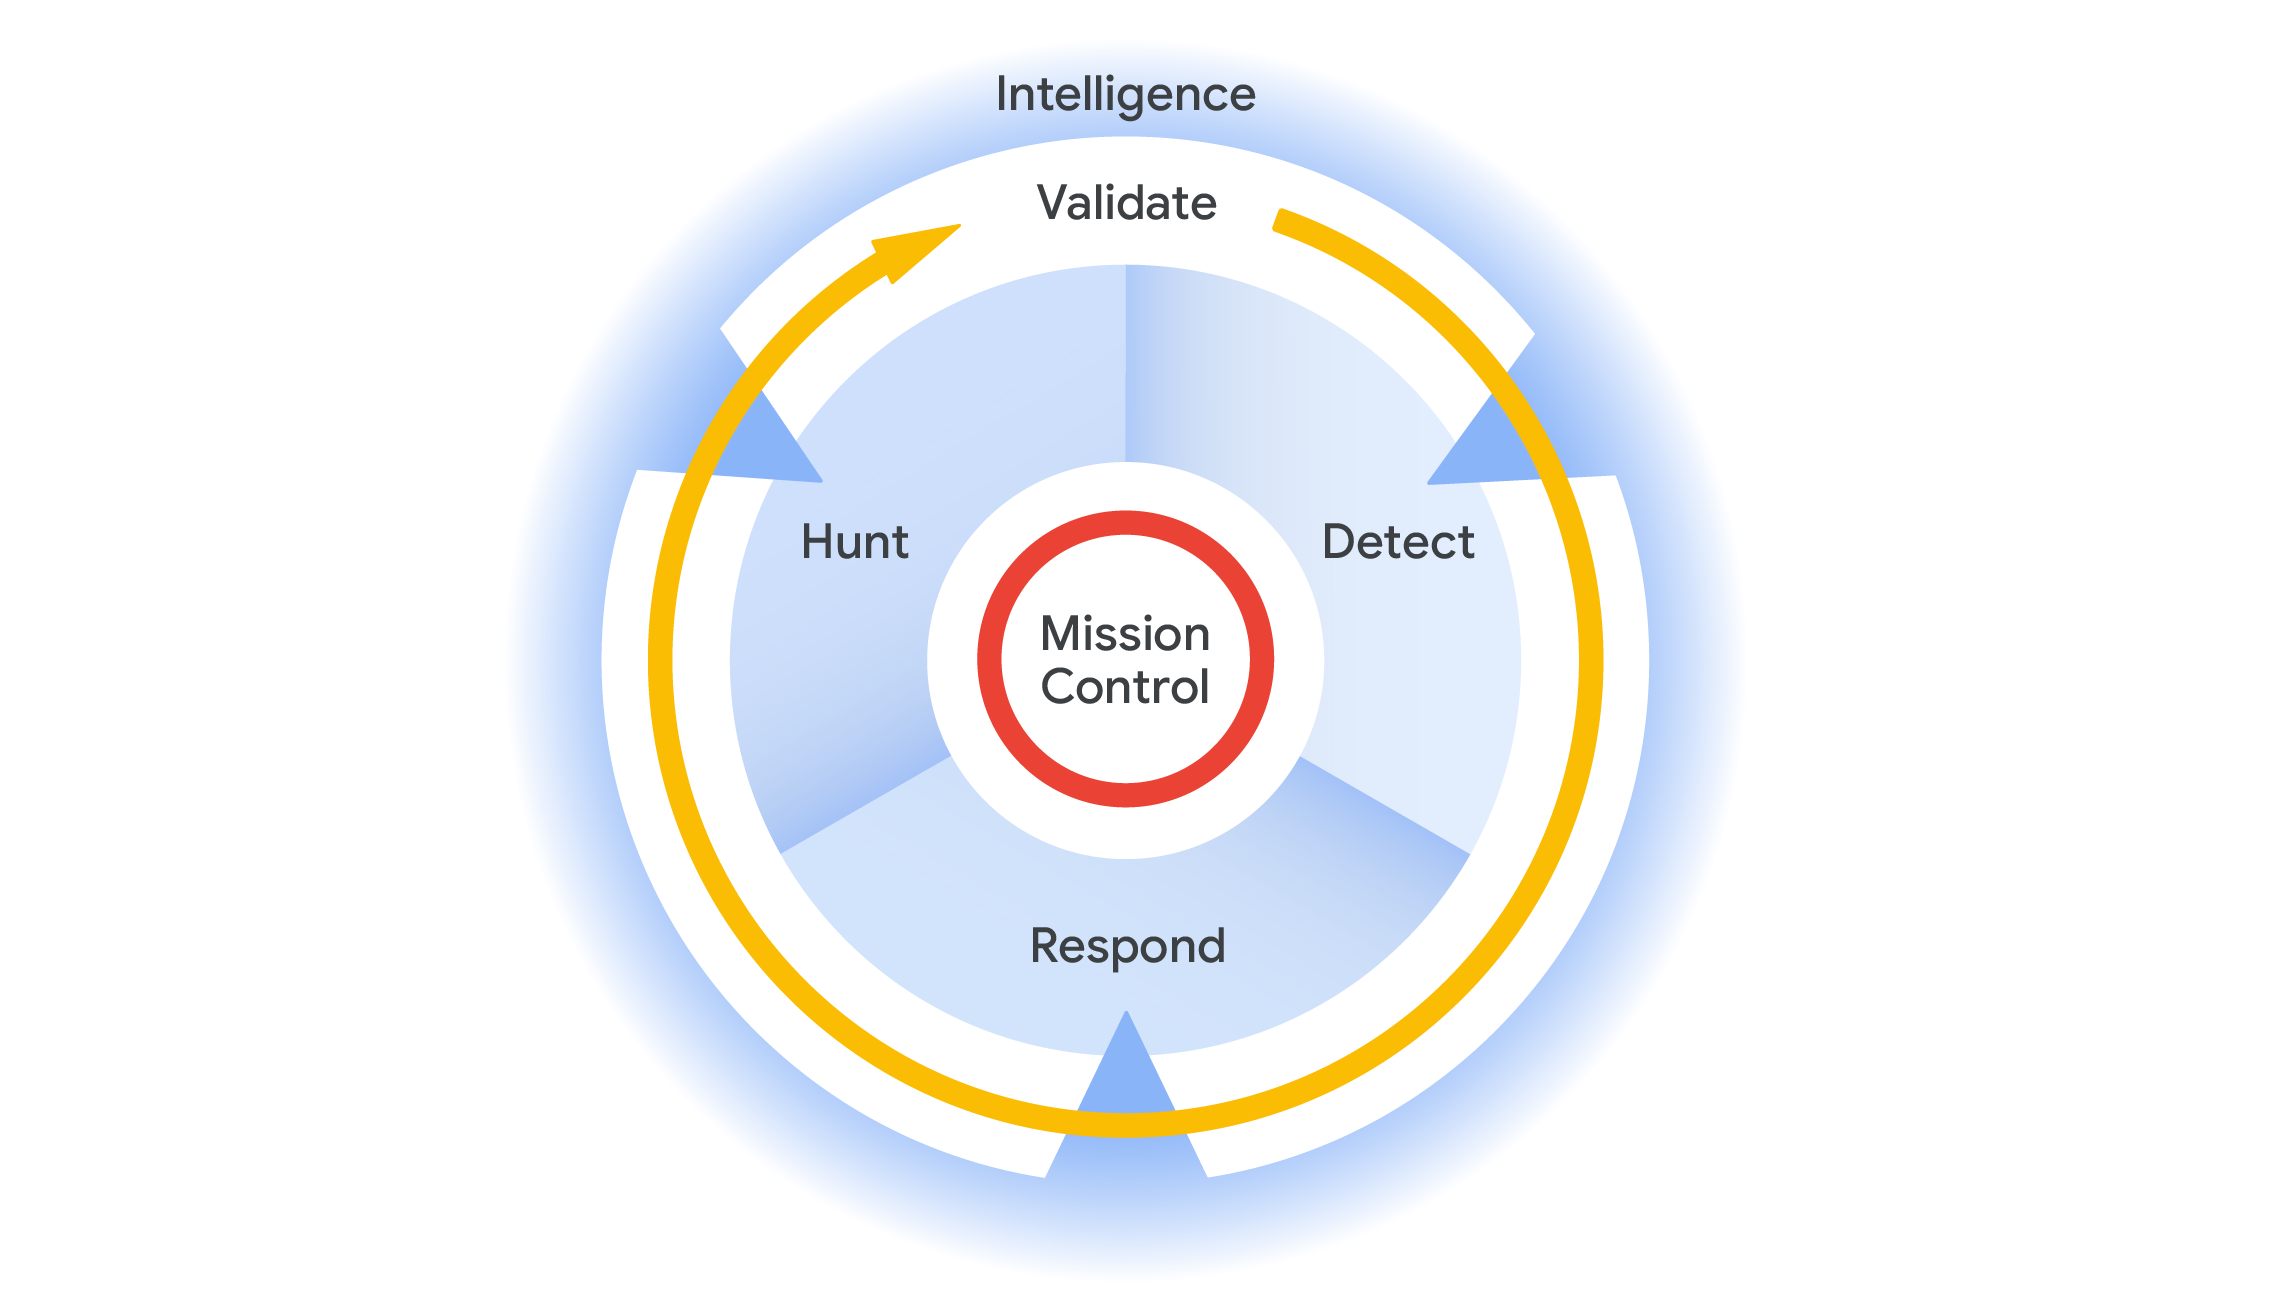
El modelo operativo de la ventaja de los defensores de Mandiant consta de seis funciones esenciales que son necesarias para detectar las amenazas y responder a ellas de forma eficaz, lo que permite a una organización resistir los ataques y minimizar el impacto de un riesgo: inteligencia, detección, respuesta, validación, búsqueda y control de misiones.
Iteración continua de amenazas agénticas
Los objetivos principales de nuestros adversarios siguen siendo los mismos: interrupción, espionaje, beneficio y sabotaje. Sin embargo, el panorama de las amenazas ha cambiado radicalmente. Los defensores deben dejar de pensar que los ataques simplemente se están volviendo más rápidos o más avanzados, y analizar cómo los sistemas agénticos están transformando la capacidad y la competencia de los atacantes.
Históricamente, los atacantes se veían limitados por el elevado coste de las operaciones continuas, la sobrecarga de la gestión de campañas y la necesidad de competir contra el talento de primer nivel de organizaciones legítimas y bien financiadas, así como contra otros grupos de amenaza. Los modelos de lenguaje avanzados y los flujos de trabajo agénticos están eliminando estos problemas, lo que permite a los atacantes optimizar su velocidad. Además de la velocidad, los agentes también amplían el alcance, la coordinación y los objetivos de las campañas. Al automatizar el descubrimiento contextual y los intentos de movimiento lateral, los LLMs reducen la brecha de habilidades técnicas, lo que permite a los atacantes con menos conocimientos técnicos atravesar entornos más complejos con niveles de sofisticación similares a los que antes estaban reservados para los actores de amenazas persistentes avanzadas (APTs) o estatales. Ahora, los atacantes también pueden poner en marcha, configurar y desmantelar su infraestructura en varios servicios a un ritmo acelerado, lo que reduce el tiempo de vida de los indicadores de compromiso (IOCs) más volátiles. Por ejemplo, Mandiant ha observado que los atacantes utilizan modelos y sistemas agénticos para orquestar migraciones de redes de robots de comando y control para evitar que se les detecte. Poco después de que las herramientas defensivas marquen los comportamientos, se ha observado que los agentes vuelven a actuar de forma iterativa hasta que su malware elude las firmas de detección.
Los adversarios están aprovechando esta infraestructura para operar con menos cuellos de botella logísticos y un mayor ritmo operativo. Como defensores, debemos actuar con la misma urgencia para cambiar y desarrollar nuestras capacidades, no solo para contrarrestar las amenazas activas, sino para adelantarnos a ellas.
Ciberdefensa a la escala y velocidad de las máquinas
En el conflicto continuo entre adversarios y defensores, la velocidad es la moneda de cambio definitiva. La ventaja será para el bando que sea capaz de entender el panorama, tomar decisiones eficaces y convertir esas decisiones en acciones más rápido que sus oponentes. Como defensores, nuestro objetivo es optimizar nuestras capacidades para comprender y operar en nuestro espacio de batalla, de modo que podamos defendernos de las amenazas y responder a ellas de la forma más eficaz y eficiente posible.
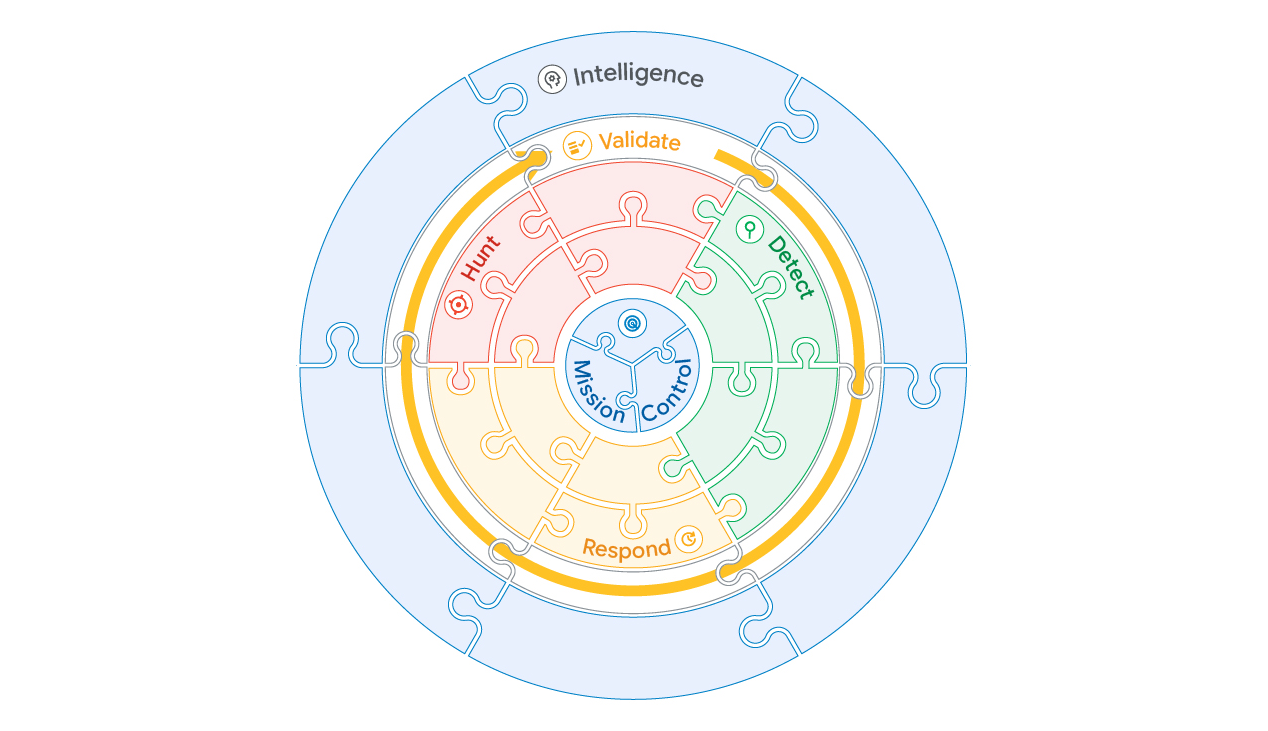
Antes, los niveles de madurez defensiva y operativa necesarios eran difíciles de alcanzar debido a la escasez de recursos, presupuesto, tiempo y acceso a conocimientos especializados, lo que daba lugar a una organización de ciberdefensa fragmentada o inconexa. Sin embargo, las plataformas agénticas ofrecen a los defensores la oportunidad de subsanar estas carencias al aumentar las capacidades que suelen faltar o que no están suficientemente desarrolladas para mejorar la velocidad, reforzar las defensas y reducir la saturación de alertas. Los agentes y los LLMs avanzados permiten a los defensores poner en práctica la inteligencia sobre amenazas, detectar y responder a las amenazas conocidas, buscar amenazas activas, validar continuamente los controles de seguridad y gestionar la orquestación y la priorización del control de misiones.
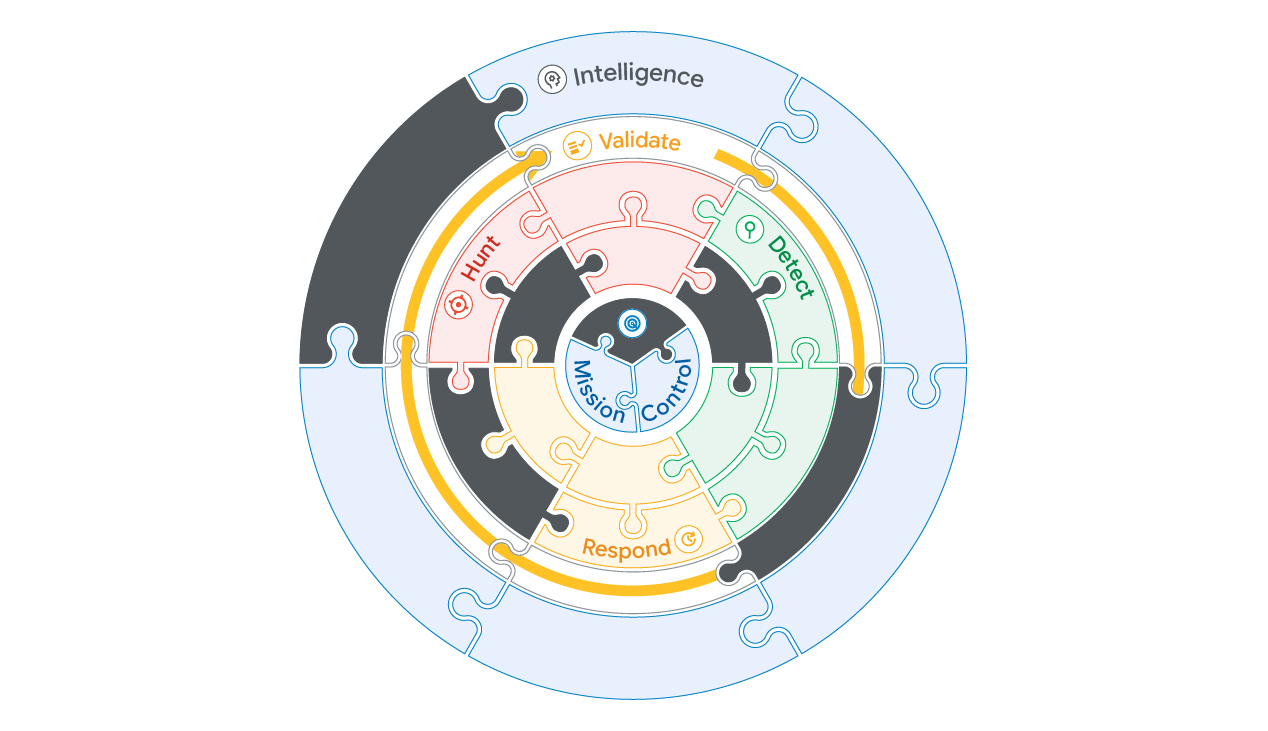
Por ejemplo, los defensores pueden utilizar los agentes para optimizar la capacidad de que la información valiosa y los hallazgos de un dominio influyan directamente en los procesos de otros dominios. Piensa en cómo sería un proceso basado en agentes para las alertas que cierran los analistas del centro de operaciones de seguridad (SOC). En cuanto a las alertas que se cierran como verdaderos positivos, un agente puede iniciar inmediatamente una búsqueda proactiva de amenazas en la telemetría histórica para detectar técnicas de intrusión relacionadas. Y en lo que respecta a las alertas cerradas como falsos positivos, un agente puede recomendar inmediatamente un ajuste de la detección para que los analistas no pierdan tiempo investigando de nuevo la misma anomalía benigna.
Los defensores deben centrarse primero en utilizar los sistemas agénticos en dos áreas clave que les permitan igualar o superar la velocidad y las capacidades de los atacantes:
- Aumentar las capacidades existentes: los defensores deben utilizar los agentes para mejorar las capacidades existentes, como añadir contexto, evaluar el alcance y, por lo demás, automatizar y enriquecer las tareas rutinarias. Uno de los principios fundamentales del uso de agentes es permitir que los defensores mejoren los flujos de trabajo y eliminen las tareas manuales o que requieren mucho tiempo, de modo que puedan centrarse en cerrar las brechas defensivas.
- Cerrar brechas: los agentes permiten a los defensores salvar las brechas de capacidad conocidas, ya que hacen realidad flujos de trabajo que antes eran inalcanzables y que podían ser manuales o requerir muchos recursos. Por ejemplo, los defensores podrían beneficiarse de las capacidades agénticas para sintetizar informes de inteligencia sobre amenazas, automatizar el enriquecimiento de las alertas y revisar la ingestión de registros de gestión de información y eventos de seguridad (SIEM) para comprobar su integridad y precisión.
Al utilizar los LLMs para casos de uso específicos en todo el modelo operativo de la ventaja de los defensores, los defensores alivian las limitaciones de recursos, aumentan el ritmo operativo, reducen la fricción y la fatiga, y transforman las capacidades de ciberdefensa del pasado en la seguridad agéntica del presente.
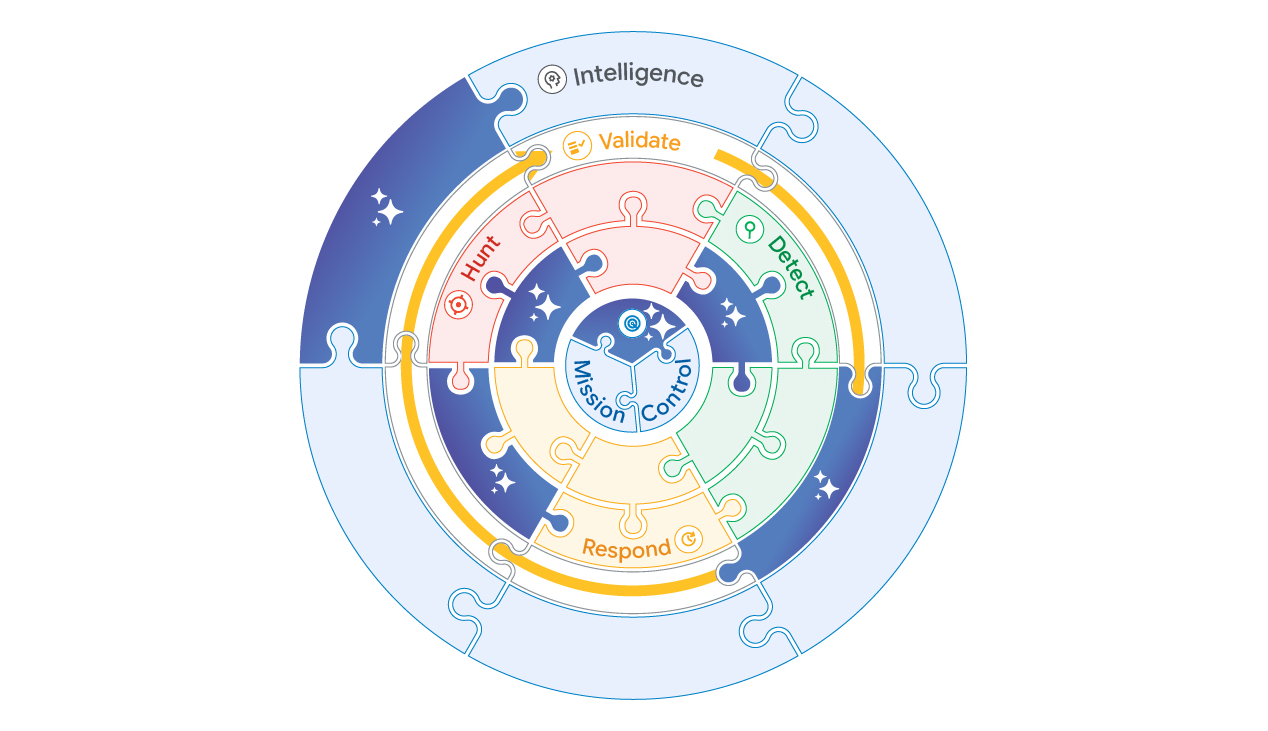
Inteligencia: Capacidad de acción optimizada en un panorama de amenazas que evoluciona rápidamente
Mandiant aboga por un enfoque de ciberdefensa basado en inteligencia, donde esta es el factor clave que informa las acciones y decisiones en toda la empresa de ciberdefensa. El dominio de inteligencia está diseñado para ayudar a los defensores a conocer las amenazas a las que se enfrentan, implementar de forma proactiva estrategias y procesos de detección, priorizar las acciones y los recursos de respuesta, y respaldar las decisiones estratégicas de gestión de riesgos.
Las funciones de inteligencia deben utilizar los agentes para recopilar, sintetizar, analizar y difundir rápidamente la inteligencia de ciberamenazas (CTI) a los colaboradores clave. El objetivo es reducir el ruido y la fricción operativa, al proporcionar a los defensores información pertinente, práctica y casi en tiempo real para defender mejor a la organización. En lugar de que los analistas pasen días, semanas o meses leyendo manualmente informes de CTI para evaluar las amenazas, los agentes ayudan a sintetizar, resumir e identificar tendencias, IoC y tácticas, técnicas y procedimientos (TTPs) de los adversarios que los defensores deberían priorizar hoy en día.
Por ejemplo, los analistas de inteligencia pueden utilizar los LLMs para procesar al instante varias fuentes de CTI dispares y generar predicciones de amenazas personalizadas, específicas del sector y relevantes para la organización antes de que las amenazas afecten al entorno, lo que permite que la CTI sea más útil en el contexto de un panorama de amenazas que cambia rápidamente. Las organizaciones suelen ingerir la CTI de diversas fuentes, como feeds de IoC e informes en formato largo, en repositorios. En la práctica, estos repositorios suelen quedar obsoletos y desorganizados con el tiempo, lo que dificulta su análisis y revisión. Los flujos de trabajo basados en agentes convierten la inteligencia operativa y táctica asociada en resultados predictivos muy específicos que impulsan la toma de decisiones estratégicas, el desarrollo de ingeniería de detección, las guías de respuesta, las evaluaciones de validación y las hipótesis de búsqueda.
Detección: Transformar la inteligencia en una defensa activa
Para lograr este objetivo, es fundamental que los defensores detecten comportamientos maliciosos a partir de la actividad observada en la empresa. El dominio de detección se coordina con los demás dominios y los apoya transformando la inteligencia, las observaciones y otros requisitos en activadores prácticos que ponen en marcha una respuesta coordinada.
Los agentes aumentan y mejoran el dominio de detección al ayudar a identificar las lagunas en los registros para incluir las fuentes de registro que faltan, las complicaciones de análisis y los problemas de marca de tiempo, lo que suele suponer una evaluación manual y lenta para los defensores. Es fundamental que las organizaciones de ciberdefensa revisen continuamente la ingestión de registros para garantizar una observabilidad óptima en todo el entorno y detectar comportamientos maliciosos.
Al recurrir a los LLMs para aumentar la capacidad del dominio de detección de traducir las TTPs de los atacantes directamente en reglas de detección activas, como el lenguaje natural, los defensores reducen significativamente el tiempo de ingeniería manual y cierran las brechas de visibilidad con rapidez. Además, cuando se combina con un flujo de procesamiento de detección como código que aprovecha la integración continua y la entrega continua/despliegue continuo (CI/CD), se reduce el ciclo de vida de la ingeniería de detección de días o semanas a minutos.
Respuesta: organizar una recuperación rápida y resiliente
Es fundamental que, una vez identificada una amenaza, los defensores trabajen para minimizar el impacto de un ataque, asegurar una rápida recuperación de las operaciones normales y transmitir información a otras funciones para aumentar la resiliencia. La función de respuesta se centra en las actividades que suelen realizar los equipos de respuesta a incidentes, como la investigación y la contención, así como en las capacidades de automatización y orquestación.
El aumento de agentes potencia la función de respuesta con resúmenes automatizados de casos complejos, enriquecimiento integral de las alertas y acciones de corrección de orquestación, automatización y respuesta de seguridad (SOAR) generadas de forma dinámica donde antes no existían. Esta correlación y enriquecimiento a escala minimiza la fricción y la fatiga de los analistas de SOC, lo que reduce el trabajo repetitivo de nivel 1 y permite a los defensores olvidarse del triaje manual y centrarse en actividades de respuesta más complejas.
Validación: eficacia de la seguridad a escala
Como defensores, nuestra ventaja radica en conocer y comprender nuestro entorno, nuestra infraestructura y nuestra superficie de ataque. La función de validación se centra en la gestión continua de la exposición a amenazas en una organización, proporciona la garantía de que los controles de seguridad del entorno funcionan según lo previsto y gestiona el riesgo en toda la superficie de ataque, incluidas las vulnerabilidades.
La función de validación utiliza LLMs para generar y ejecutar scripts de prueba basados en la información más reciente sobre la actividad de amenazas reales y relevantes para poner a prueba los controles y demostrar la posición defensiva a la velocidad de las máquinas. La gestión de la exposición continua a amenazas (CTEM) proporciona un enfoque sistémico para escalar más allá de los equipos rojos puntuales. La CTEM se ejecuta en un ciclo continuo y proporciona una visión integral que los agentes pueden automatizar en su mayor parte, lo que permite a una organización escalar a la velocidad que requiere el panorama de amenazas actual. Además, las organizaciones de ciberdefensa deberían aprovechar los servicios de equipos rojos para evaluar sus propias capacidades agénticas y aplicaciones frente a debilidades, como la inyección de peticiones y el envenenamiento de datos.
Búsqueda: acelera el descubrimiento de adversarios avanzados
Además de la función de detección, que identifica las amenazas en el entorno, los defensores también pueden ampliar estas capacidades para buscar de forma proactiva vulneraciones activas en todo el entorno y puntos débiles en los controles de seguridad. La función de búsqueda complementa adecuadamente las funciones de detección y validación y funciona bien con ellas para identificar acciones activas de los adversarios, ayudar a descubrir vulnerabilidades, mejorar la detección y la visibilidad, y hacer que a los adversarios les sea más complicado vulnerar los sistemas.
Los modelos generativos aumentan las capacidades de la función de búsqueda, ya que las operaciones de los defensores pasan de escribir consultas complejas a ejecutar hipótesis de búsqueda de amenazas conversacionales basadas en inteligencia predictiva. Gracias a los agentes, los defensores pueden acelerar radicalmente el descubrimiento de adversarios avanzados que intentan evadir las detecciones tradicionales.
Control de misiones: optimiza la colaboración y la comunicación entre funciones
Para garantizar la eficiencia y la eficacia de una organización de ciberdefensa, la función de control de misiones impulsa la coordinación y una gestión unificada de todo el programa de seguridad. Asegura que las funciones estén intrínsecamente ligadas a los objetivos de negocio y valores fundamentales de la organización, y establece procesos formales para la administración de recursos, las comunicaciones, las métricas y la gestión de crisis.
La función de control de misiones puede utilizar los LLMs para sintetizar métricas de seguridad complejas y multidominio en resúmenes de riesgos dinámicos y listos para los ejecutivos, y generar de forma autónoma escenarios de simulación para alinear la respuesta técnica con la resiliencia empresarial. Por ejemplo, cuando se descubre una vulnerabilidad de día cero, un agente puede ayudar a la función de control de misiones a traducir y sintetizar rápidamente la información de las otras cinco funciones en un resumen de riesgos listo para los ejecutivos. Esto reduce la coordinación, que suele durar varios días y requiere muchos recursos, y que a menudo solo se observa en organizaciones de ciberdefensa maduras, y permite a los responsables disponer de información inmediatamente procesable para coordinar las acciones defensivas sin demora.
Principios básicos y consideraciones clave para desplegar capacidades agénticas
Como ocurre con cualquier transformación organizativa, la adopción de capacidades agénticas en la ciberdefensa debe planificarse, desplegarse e integrarse de forma estratégica, con un enfoque gestionado y que gire en torno a principios clave para garantizar la alineación y el éxito. Mandiant recomienda los siguientes principios para guiar a los defensores en el despliegue de agentes.
Aumentar, no sustituir
La evolución de los LLMs y los flujos de trabajo agénticos afecta a todos los niveles de una organización, lo que incluye las personas, los procesos y la tecnología. Mandiant recomienda encarecidamente a las organizaciones de ciberdefensa que utilicen los agentes como un multiplicador de fuerza estratégico para aumentar y mejorar cada una de estas áreas. Sin embargo, antes de desarrollar una capacidad agéntica, es esencial comprender las necesidades de la organización, definir los requisitos, examinar otras soluciones y determinar el retorno de la inversión de la organización. Aunque los LLMs pueden ser un catalizador defensivo, otras opciones, como la automatización tradicional, pueden satisfacer las necesidades y los requisitos de la empresa con una solución de menor coste y menor riesgo.
- Personas: a pesar de las mejoras en las capacidades agénticas y en los métodos de interacción con los LLMs, las personas siguen siendo fundamentales para que la implementación de los agentes en las operaciones de ciberdefensa sea precisa, eficaz y duradera. La capacidad de los LLMs para automatizar procesos más allá de las soluciones SOAR tradicionales aliviará la carga de trabajo humana, que podrán dejar de lado las actividades repetitivas y que requieren mucho tiempo, como el triaje de nivel 1, para centrarse en problemas más complejos y estratégicos, como cerrar las brechas de registro y reducir la superficie de ataque.
- Procesos: uno de los mayores retos a la hora de implementar el modelo operativo de la ventaja de los defensores es la colaboración y la asociación entre todas las funciones. Los procesos eficaces requieren una inversión considerable de recursos y tiempo, lo que a menudo se convierte en una carga para los defensores. Los agentes pueden aliviar algunas de estas cargas, como al generar directrices prácticas para desarrollar y ejecutar guías bien definidas o procedimientos operativos estándar que puedan aumentar la comunicación entre equipos, aclarar los procedimientos y optimizar la colaboración.
- Tecnología: los modelos generativos proporcionan otra capa de tecnología para habilitar y optimizar las automatizaciones. Sin embargo, las automatizaciones tradicionales, como las secuencias de comandos y las guías, siguen aportando un valor significativo a los defensores en términos de velocidad y fiabilidad a costes relativamente más bajos. Los flujos de trabajos agénticos y la automatización avanzada de sistemas deben superponerse a esta tecnología para ampliar las capacidades actuales y permitir el análisis y el razonamiento para cerrar las brechas que la automatización determinista no puede cubrir.
En lugar de sustituir equipos o funciones por capacidades agénticas, Mandiant recomienda que las organizaciones inviertan primero en capacidades agénticas que les permitan obtener nuevas funcionalidades que antes no estaban a su alcance, como el procesamiento en paralelo de la ejecución o la redacción automatizada de informes de incidentes.
Los mismos fundamentos de ciberseguridad siguen siendo válidos
Los modelos generativos necesitan los datos, el contexto y las peticiones adecuados para producir respuestas significativas. Esto quiere decir que los fundamentos esenciales de la ciberseguridad del pasado siguen siendo válidos para la ciberdefensa agéntica del futuro. Aun así, muchas organizaciones todavía tienen problemas para sentar las bases de su seguridad, como los inventarios de recursos precisos, la visibilidad y la observabilidad que se obtienen mediante los registros en un SIEM centralizado, los procedimientos operativos estándar y los planes de comunicación documentados y actualizados, y los equipos aislados. Para que esto sea lo más eficaz posible, los agentes necesitan acceder a flujos de trabajo operativos, diagramas de arquitectura y tecnología, y fuentes de datos esenciales para tomar decisiones racionales y orientadas al contexto.
Se requiere gobernanza y aceptación de riesgos centrada en las personas
Las empresas no deberían implementar un agente que no puedan describir, monitorizar o gobernar. Cualquier decisión que sea esencial para la misión o potencialmente disruptiva debe basarse en el criterio de un humano responsable. Por su naturaleza, la seguridad suele considerarse un elemento que interrumpe la actividad empresarial. Sin embargo, una seguridad descontrolada debido a sistemas de agentes no gobernados o no gestionados puede ser igualmente perjudicial.
Los defensores ya están acostumbrados a las derivaciones y a las aprobaciones por parte de la dirección. Los agentes no deberían ser una excepción. Mandiant recomienda que las organizaciones se pongan de acuerdo sobre el grado de alto acoplamiento que debe haber entre la toma de decisiones agéntica y la de los humanos. En general, un experto en la materia siempre debe participar en el proceso de toma de decisiones, ya sea antes, durante o después de que se tomen medidas potencialmente disruptivas. Aunque los LLMs aumentan la velocidad de las operaciones y proporcionan información y detalles clave sobre el entorno y posibles amenazas, los defensores siguen dependiendo de los expertos para la toma de decisiones y la responsabilidad. En general, Mandiant recomienda que las organizaciones diseñen niveles de supervisión e intervención humana en los Agentic Workflows en función del riesgo de que se interrumpan las operaciones diarias.
La innovación y la transformación de los agentes conllevan riesgos
Aprovechar los modelos generativos para potenciar y mejorar las capacidades de ciberdefensa hoy en día no está exento de riesgos, entre los que destacan las alucinaciones, las conclusiones inexactas, el gasto de tokens no medidos, los bucles de procesamiento, la divulgación de información sensible y las interrupciones operativas. Aunque estos riesgos no se limitan a los sistemas de agentes, Mandiant recomienda que las organizaciones evalúen y revisen los posibles riesgos asociados antes de la implementación, centren primero a los agentes en tareas no esenciales para la misión, realicen pruebas rigurosas y adopten una mentalidad de "confiar pero verificar".
Conclusión
Para tener éxito, los defensores deben superar a los adversarios. La evolución continua de los modelos generativos permite a las organizaciones de ciberdefensa acelerar para lograr una velocidad de seguridad escalable. Los defensores deben potenciar las capacidades existentes y cerrar las brechas relacionadas con las seis funciones esenciales de ciberdefensa para mantener la ventaja de los defensores.
La lista de comprobación de preparación de sistemas agénticos para defensores
Los agentes siguen siendo un acelerador clave tanto para los defensores como para los adversarios, por lo que la presión a las organizaciones para adoptar LLMs en todos sus procesos operativos es cada vez mayor. A la hora de evaluar la preparación de tu organización, ten en cuenta los diez conceptos siguientes:
- Contexto de la organización: la información específica de las operaciones de tu organización es fundamental para obtener resultados personalizados precisos al enriquecer los modelos generativos. ¿Ese contexto es fácilmente accesible para que los agentes lo consulten como una verdad fundamental?
- Gestión del conocimiento: al aumentar las operaciones de ciberdefensa, los agentes necesitan disponer de una Topología de las redes precisa, una gestión de los recursos adecuada y definiciones de los activos de alto valor. ¿Cómo captura, actualiza y pone a disposición de los usuarios tu organización los artefactos fundamentales de gestión del conocimiento?
- Identidad de los agentes: la Gestión de Identidades y Accesos de Cloud (IAM) para los agentes que ejecutan operaciones autónomas es un requisito fundamental de las operaciones aumentadas por LLMs. ¿Tiene tu organización la capacidad de emitir de forma programática autorizaciones basadas en tokens de corta duración y específicas para cada tarea en el momento de la ejecución?
- Gobernanza: al igual que sucede con los límites operativos humanos, la generación aumentada de los LLMs debe someterse al mismo escrutinio estructural. ¿Ha adoptado tu organización una estrategia de gobernanza de LLMs?
- Inteligencia de ciberamenazas: la inteligencia de ciberamenazas, tanto la que se recopila internamente como la que se produce externamente, es un componente necesario para que los LLMs mejoren de forma eficaz las operaciones de ciberdefensa. ¿Tiene tu organización un flujo de procesamiento de inteligencia de ciberamenazas establecido que pueda habilitar operaciones aumentadas por LLMs?
- Cobertura de registros: conocer la información disponible y las brechas de visibilidad son puntos de datos cruciales para que los LLMs aumenten las operaciones de forma eficaz y precisa. ¿Captura tu organización los registros de todas las fuentes de datos fundamentales y documenta las faltas de registro conocidas o los registros excluidos deliberadamente?
- Validación: certificar la implementación de los controles de seguridad de la organización es esencial para garantizar la precisión y la eficacia de las medidas de seguridad, especialmente las que se han mejorado con agentes. ¿Tiene tu organización las herramientas necesarias para validar la eficacia de los controles de seguridad implementados en toda la superficie de ataque?
- Evaluación: medir el impacto de los controles de seguridad, el aumento de agentes y la posición de seguridad general es clave para los responsables de la toma de decisiones de la organización a todos los niveles. ¿Tiene tu organización una estrategia para evaluar la calidad, el estado y la eficacia de las operaciones de ciberdefensa a nivel táctico, operativo y estratégico?
- Coste: a medida que se implementan modelos generativos en las organizaciones, el consumo de tokens se ha convertido en un factor que se pasa por alto y que aumenta los costes operativos. ¿Tu organización se ha planteado mitigar los costes y ha identificado flujos de trabajo para la generación aumentada de LLMs que no se pueden resolver fácilmente con las herramientas de operaciones de seguridad clásicas?
- Estrategia de proveedores de modelos: depender de proveedores externos conlleva riesgos potenciales de interrupciones del servicio e inestabilidad de las infraestructuras de terceros, además de aumentar los problemas de privacidad de los datos. ¿Tiene tu organización una estrategia para saber cuándo usar modelos de frontera y cuándo alternativas de pesos abiertos?
Colaboradores
Alex Flores
Ben Opel
Brentyn Muir
Chris Busse
Chris Satanek
Dan Nutting
Daniel Smith
Emily Cranston
Gauri Dave
Ilan Lanz
Kal Guntuku
Kerry Matre
Kurt Wolfe
Nick Bartosch
Pascal Issa
Sara Takhim
Tanya Wilkins
Thomas Sheil