Einführung
Large Language Models (LLMs) und autonome KI-Agenten beschleunigen und optimieren die Entwicklung, den Einsatz und die Wirkung von Cyberfunktionen sowohl für Angreifende als auch für Cybersicherheitsteams. Die sich kontinuierlich weiterentwickelnde Kombination aus Fähigkeiten und Risiken sorgt dafür, dass die Bedrohungslandschaft ständig im Wandel begriffen ist. Die Modelle entwickeln sich von menschlich gesteuerten Beratungstools zu autonomen agentischen Systemen, die komplexe Workflows orchestrieren und End-to-End-Vorgänge ausführen. Angreifende nutzen agentische Funktionen, um die Entwicklung, Kapazität und Geschwindigkeit ihrer Angriffe zu beschleunigen und zu automatisieren. Als Cybersicherheitsteams skalieren wir unsere Tools, Fähigkeiten, Kenntnisse, Prozesse und Programme, um unsere Unternehmen effektiv zu schützen. Bei strategischem und gezieltem Einsatz bieten LLMs und agentische Systeme eine klare Chance, die Geschwindigkeit, den Umfang und die Fähigkeit der Cybersicherheitsteams zu erhöhen und zu verbessern, Bedrohungen zu erkennen und darauf zu reagieren.
Diese Modelle und agentischen Workflows ändern nichts am Grundkonzept der intelligenten Cyberabwehr: Die Cybersicherheitsteams kontrollieren den Einsatzbereich. Im Cybersicherheitsteam unserer Unternehmen kennen wir unsere Infrastruktur, unseren Technologie-Stack, unsere Abläufe und die Auswirkungen der damit verbundenen Bedrohungen besser als jene, die uns angreifen. Dieses Wissen verschafft uns einen Vorteil: Wir können die Umgebung kontrollieren, in der wir auf die Gegenseite treffen. Wenn wir diesen Vorteil mit der Geschwindigkeit und Skalierbarkeit agentischer Funktionen kombinieren, können wir neue Abwehrmechanismen entwickeln, die Grenzen des Möglichen neu definieren und es Unternehmen ermöglichen, auch angesichts von Bedrohungen weiterzuarbeiten.
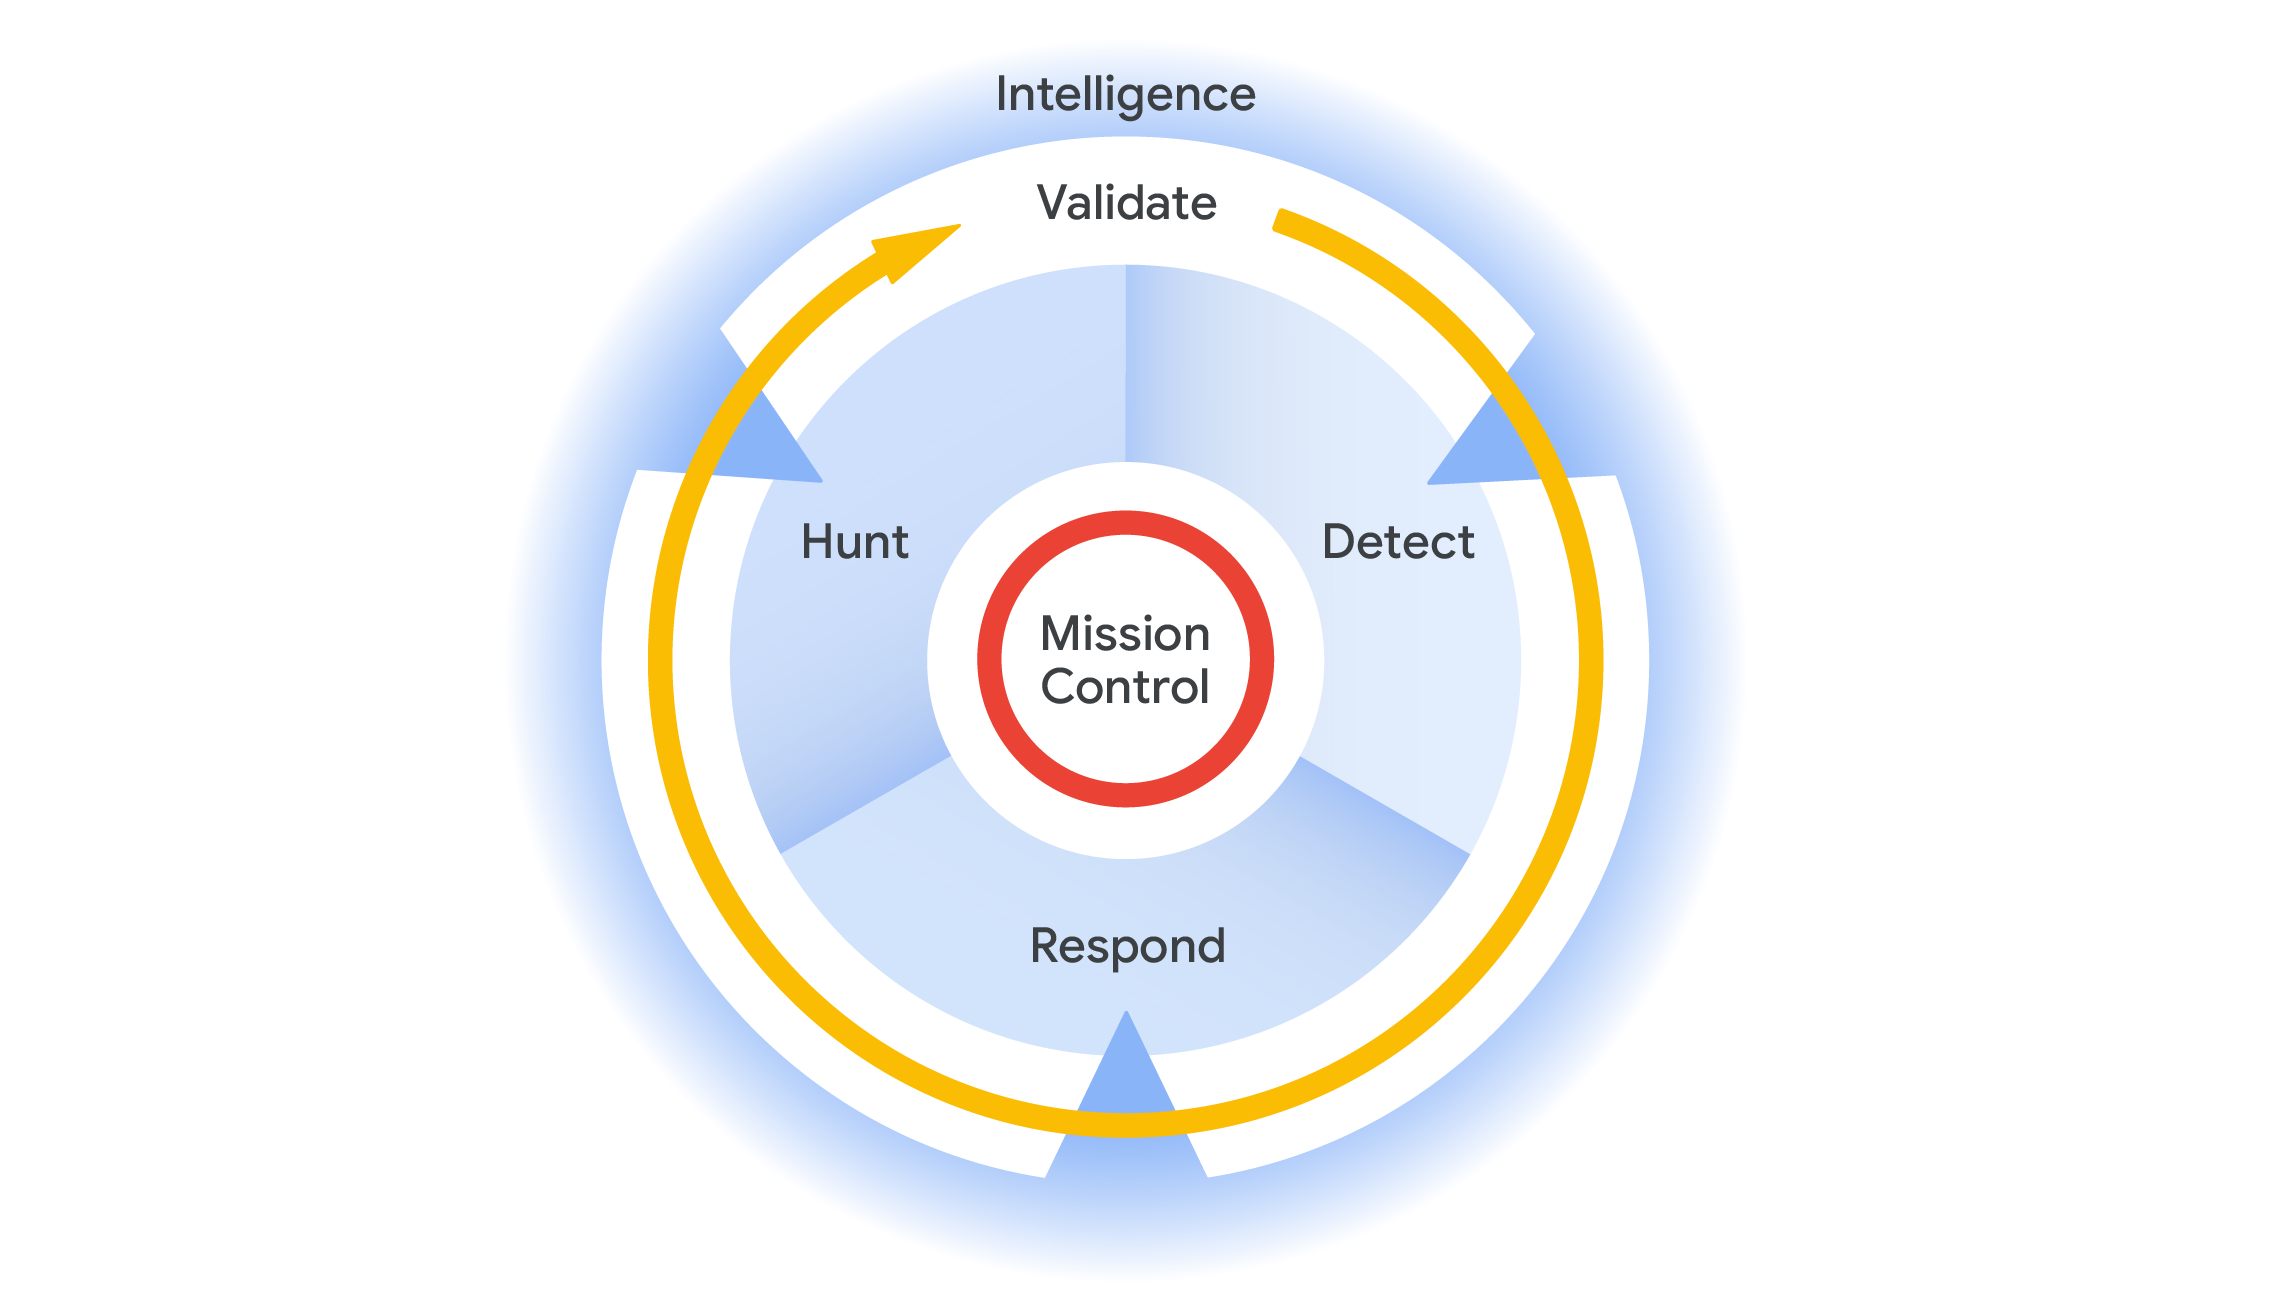
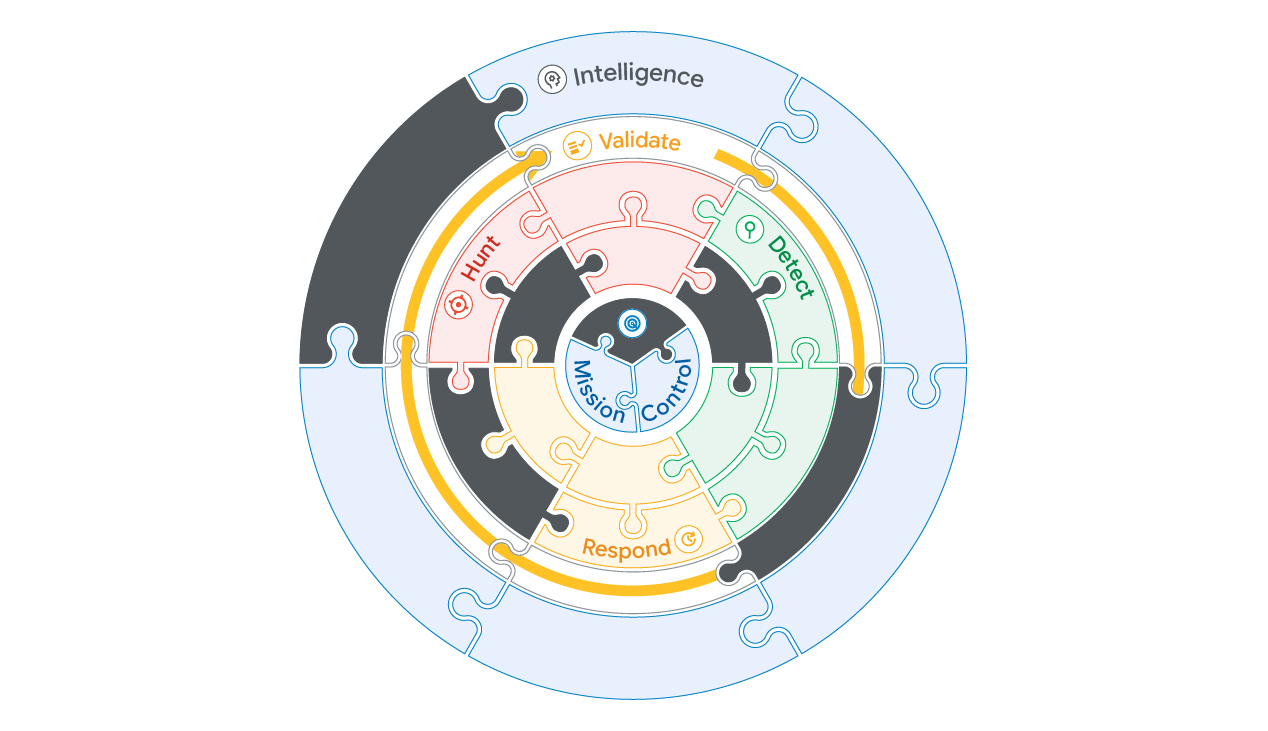
Das Betriebsmodell „The Defender’s Advantage“ von Mandiant besteht aus sechs wichtigen Funktionen, die für eine effektive Erkennung und Abwehr von Bedrohungen erforderlich sind, damit ein Unternehmen Angriffen widerstehen und die Auswirkungen einer Kompromittierung minimieren kann: Bedrohungsdaten, Bedrohungserkennung, Reaktion, Validierung, Aufspüren und Mission Control.
Kontinuierliche Bedrohungsiteration durch KI-Agenten
Die Hauptziele der Angreifenden bleiben unverändert: Störung, Spionage, Profit und Sabotage. Die Bedrohungslandschaft selbst hat sich jedoch radikal verändert. Cybersicherheitsteams müssen sich von der Vorstellung lösen, dass Angriffe lediglich schneller oder ausgefeilter werden. Stattdessen müssen sie analysieren, wie agentische Systeme die Fähigkeiten und Kapazitäten von Angreifenden verändern.
In der Vergangenheit waren Angreifende durch die hohen Kosten für anhaltende Operationen, den Aufwand für die Verwaltung von Kampagnen und die Notwendigkeit, mit Spitzenkräften aus gut finanzierten, legitimen Unternehmen sowie anderen Hackergruppen zu konkurrieren, eingeschränkt. Fortschrittliche Sprachmodelle und agentische Workflows beseitigen diese Probleme jedoch und ermöglichen es ihnen, schneller zu agieren. Neben der Geschwindigkeit erweitern KI-Agenten außerdem die Reichweite, Orchestrierung und Ziele von Kampagnen. Durch die Automatisierung der kontextbezogenen Erkennung und der Versuche zur Seitwärtsbewegung schließen LLMs die Lücke bei den technischen Fähigkeiten. So können technisch weniger versierte Angreifende komplexere Umgebungen mit einem ähnlichen Maß an Raffinesse durchqueren, das zuvor staatlichen oder Advanced Persistent Threat-Angreifenden (APT) vorbehalten war. Angreifende sind jetzt auch in der Lage, ihre Infrastruktur über verschiedene Dienste hinweg in rasantem Tempo hochzufahren, zu konfigurieren und wieder zu entfernen, was die Gültigkeitsdauer flüchtigerer Kompromittierungsindikatoren (Indicators of Compromise, IOCs) verkürzt. Mandiant hat beispielsweise beobachtet, dass Angreifende Modelle und agentische Systeme nutzen, um die Migration von Command-and-Control-Botnets zu orchestrieren und so einer Erkennung zu entgehen. Kurz nachdem Abwehrtools Verhaltensweisen gemeldet haben, wurden KI-Agenten dabei beobachtet, wie sie ihre Malware iterativ neu bereitstellten, bis sie die Erkennungssignaturen umging.
Angreifende nutzen diese Infrastruktur, um mit weniger logistischen Engpässen und höherem Tempo zu operieren. Als Cybersicherheitsteams sollten wir mit der gleichen Dringlichkeit handeln, um unsere Fähigkeiten weiterzuentwickeln – nicht nur, um aktiven Bedrohungen entgegenzuwirken, sondern um ihnen einen Schritt voraus zu sein.
Cyber Defense so umfassend und schnell wie Maschinen
Im anhaltenden Konflikt zwischen Angreifenden und Cybersicherheitsteams ist Geschwindigkeit die ultimative Währung. Im Vorteil ist die Seite, die die Lage besser versteht, effektive Entscheidungen trifft und diese schneller in die Tat umsetzt als die Gegenseite. Als Cybersicherheitsteams ist es unser Ziel, unsere Fähigkeiten zu optimieren, um unser Einsatzgebiet zu verstehen und darin zu agieren, damit wir Bedrohungen möglichst effektiv und effizient abwehren und darauf reagieren können.
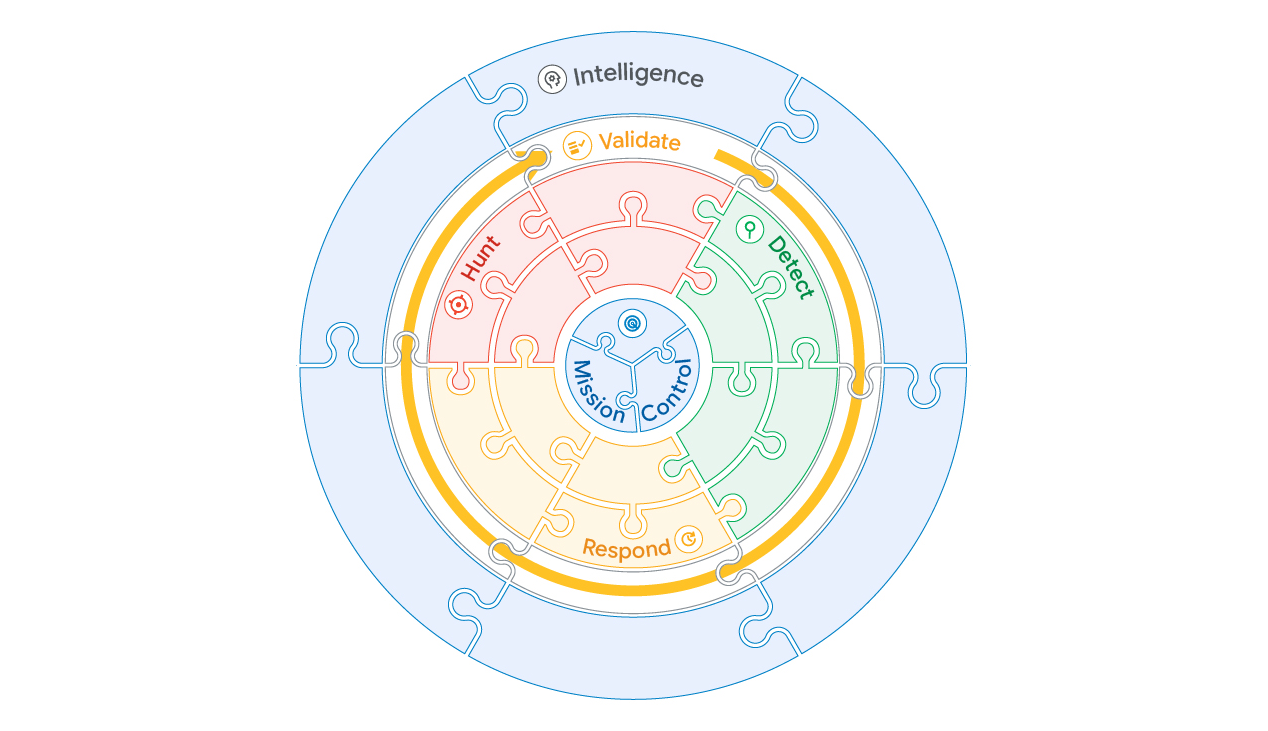
Bisher waren die erforderliche Cybersicherheit und operative Reife aufgrund begrenzter Ressourcen, Budgets, Zeit und des Zugangs zu Fachwissen nur schwer zu erreichen, was eine fragmentierte Cyber Defense zur Folge hatte. Agentische Plattformen bieten Cybersicherheitsteams jedoch die Möglichkeit, diese Lücken zu schließen, indem sie häufig fehlende oder unausgereifte Funktionen ergänzen, um die Geschwindigkeit zu erhöhen, die Abwehr zu stärken und die Alarmmüdigkeit zu verringern. KI-Agenten und fortschrittliche LLMs ermöglichen es Sicherheitsteams, Threat Intelligence effizient zu operationalisieren, Bedrohungen zu erkennen und auf bekannte Gefahren zu reagieren, aktive Bedrohungen aufzuspüren, Sicherheitsmaßnahmen kontinuierlich zu validieren und die Orchestrierung und Priorisierung im Rahmen von Mission Control zu steuern.
Beispielsweise können Cybersicherheitsteams KI-Agenten einsetzen, um Erkenntnisse und Ergebnisse aus einem Bereich besser direkt in die Prozesse anderer Bereiche einfließen zu lassen. Sehen wir uns an, wie ein agentischer Prozess für Benachrichtigungen aussehen könnte, die von Analystenteams im Security Operations Center (SOC) geschlossen werden. Bei Benachrichtigungen, die als richtig positiv geschlossen wurden, kann ein KI-Agent sofort eine proaktive Bedrohungssuche in historischen Telemetriedaten nach verwandten Angriffstechniken einleiten. Bei als falsch positiv geschlossenen Benachrichtigungen kann ein KI-Agent sofort eine Feinabstimmung der Erkennung empfehlen, damit Analystinnen und Analysten nicht noch einmal Zeit mit der Untersuchung derselben harmlosen Anomalie verbringen.
Cybersicherheitsteams sollten sich zunächst darauf konzentrieren, agentische Systeme in zwei Schlüsselbereichen einzusetzen, damit sie mit der Geschwindigkeit und den Fähigkeiten der Angreifenden mithalten oder diese sogar übertreffen können:
- Erweiterung vorhandener Funktionen: Cybersicherheitsteams sollten KI-Agenten einsetzen, um vorhandene Funktionen zu erweitern, beispielsweise durch das Hinzufügen von Kontext, die Bewertung des Schadensausmaßes und die Automatisierung sowie Anreicherung von Routineaufgaben. Ein Hauptgrund für den Einsatz von KI-Agenten ist, dass Cybersicherheitsteams damit Workflows verbessern und manuelle oder zeitaufwendige Aufgaben eliminieren können, um sich auf das Schließen von Sicherheitslücken zu konzentrieren.
- Lücken schließen: KI-Agenten ermöglichen es Cybersicherheitsteams, bekannte Fähigkeitslücken zu schließen, indem sie zuvor unerreichbare Workflows, die möglicherweise manuell oder ressourcenintensiv waren, in die Realität umsetzen. Cybersicherheitsteams können beispielsweise agentische Funktionen nutzen, um Threat-Intelligence-Berichte zu erstellen, die Anreicherung von Benachrichtigungen zu automatisieren und die Aufnahme von SIEM-Logs (Security Information and Event Management) auf Vollständigkeit und Genauigkeit zu überprüfen.
Durch den Einsatz von LLMs für bestimmte Anwendungsfälle im Rahmen des Betriebsmodells „The Defender’s Advantage“ können Cybersicherheitsteams Ressourcenengpässe verringern, das operative Tempo erhöhen, Reibungsverluste und Ermüdungserscheinungen reduzieren und die Cyber-Defense-Funktionen von gestern zur agentischen Sicherheit von heute weiterentwickeln.
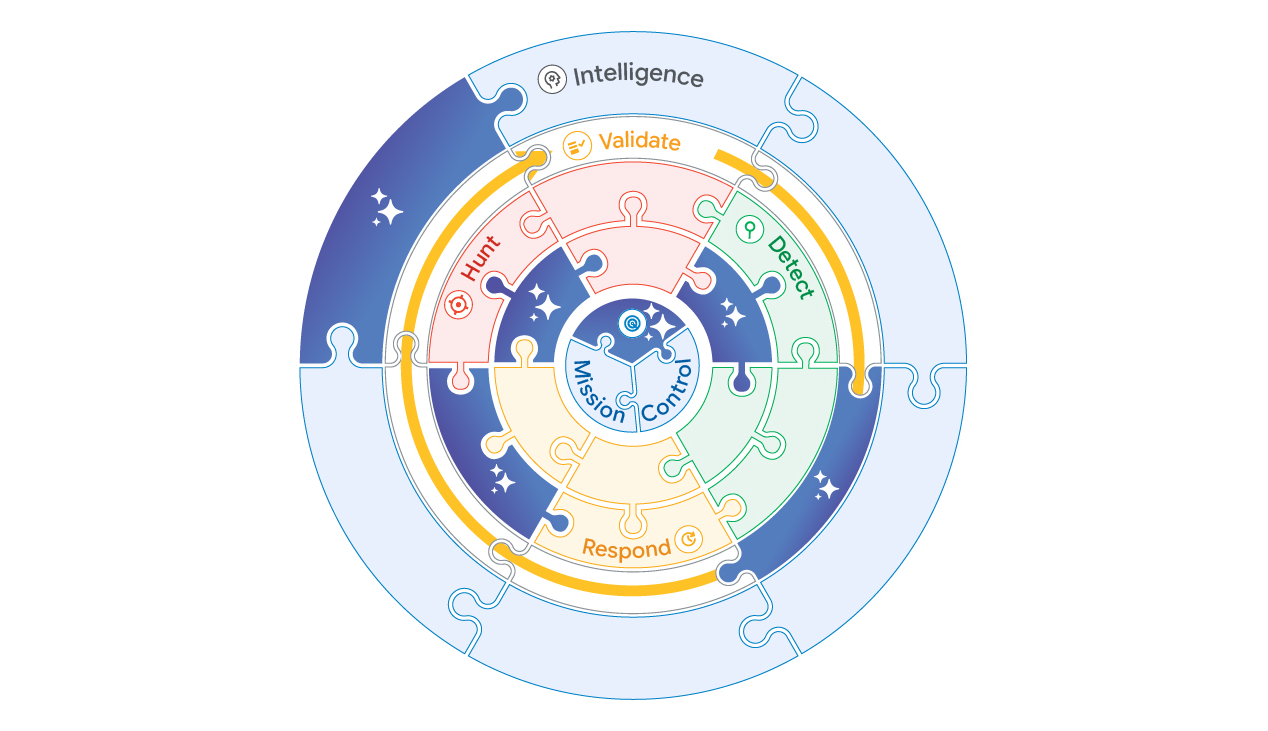
Bedrohungsdaten: Optimale Umsetzbarkeit angesichts einer sich rasch weiterentwickelnden Bedrohungslandschaft
Mandiant plädiert für einen datengestützten Ansatz, bei dem Bedrohungsdaten die zentrale Grundlage für die Maßnahmen und Entscheidungen der gesamten Cyber Defense darstellt. Die Bedrohungsdatenfunktion bietet Cyber-Defense-Teams die Möglichkeit, relevante Bedrohungen zu verstehen, proaktiv Erkennungsstrategien und -prozesse zu implementieren, Reaktionen und Ressourcen zu priorisieren sowie strategische Entscheidungen zum Risikomanagement mit Daten zu unterfüttern.
Für die Bedrohungsdatenfunktion sollten KI-Agenten eingesetzt werden, um Cyber Threat Intelligence (CTI) schnell zu erfassen, zu synthetisieren, zu analysieren und an wichtige Stakeholder weiterzuleiten. Ziel ist es, unnötige Informationen und operative Reibungsverluste zu reduzieren und das Cybersicherheitsteam mit nahezu in Echtzeit verfügbaren, umsetzbaren und relevanten Informationen auszustatten, um das Unternehmen bestmöglich zu schützen. Analystinnen und Analysten müssen nicht mehr Tage, Wochen oder Monate damit verbringen, CTI-Berichte zu lesen, um Bedrohungen einzuschätzen. Stattdessen helfen ihnen KI-Agenten dabei, Trends, IoCs sowie Taktiken, Techniken und Verfahren von Angreifenden zusammenzufassen und zu identifizieren, auf die sich das Cybersicherheitsteam aktuell konzentrieren sollte.
Für die Threat-Intelligence-Analyse können beispielsweise LLMs eingesetzt werden, um sofort unterschiedliche CTI-Quellen zu verarbeiten und maßgeschneiderte, branchenspezifische und für das jeweilige Unternehmen relevante Bedrohungsvorhersagen zu generieren, bevor die Umgebung tatsächlich in Gefahr gerät. So ist CTI im Kontext einer sich schnell verändernden Bedrohungslandschaft deutlich hilfreicher. Unternehmen erfassen CTI oft aus verschiedenen Quellen, darunter IoC-Feeds und ausführliche Berichte, und speichern sie in Repositories. In der Praxis veralten diese Repositories oft und werden mit der Zeit unübersichtlich, was die Analyse und Überprüfung erschwert. Mithilfe agentischer Workflows entstehen aus den operativen und taktischen Bedrohungsdaten hochspezifische, prädiktive Ergebnisse, die strategische Entscheidungen, die Entwicklung von Erkennungsmechanismen, Playbooks für die Reaktion auf Vorfälle, Validierungsbewertungen und Hypothesen für die Bedrohungssuche unterstützen.
Bedrohungserkennung: Bedrohungsdaten für eine aktive Cyber Defense operationalisieren
Um dieses Ziel zu erreichen, müssen Cybersicherheitsteams schädliches Verhalten anhand der im Unternehmen beobachteten Aktivitäten erkennen. Die Erkennungsfunktion bildet die Schnittstelle zu den anderen Funktionen. Sie bereitet Erkenntnisse, Beobachtungen und Anforderungen operativ so auf, dass damit eine abgestimmte Abwehrreaktion in Gang gesetzt werden kann.
KI-Agenten erweitern und verbessern die Erkennungsfunktion, indem sie bei der Identifizierung von Logging-Lücken helfen, einschließlich fehlender Logquellen sowie Parsing- und Zeitstempelproblemen, was für Cybersicherheitsteams oft eine manuelle und zeitaufwendige Aufgabe ist. Diese Teams müssen die Logaufnahme kontinuierlich überprüfen, um eine optimale Beobachtbarkeit der gesamten Umgebung zu gewährleisten und schädliches Verhalten zu erkennen.
Durch den Einsatz von LLMs zur Erweiterung der Erkennungsfunktion, um die Taktiken, Techniken und Verfahren rund um Bedrohungen direkt in aktive Erkennungsregeln wie natürliche Sprache zu übersetzen, können Cybersicherheitsteams den manuellen Entwicklungsaufwand erheblich reduzieren und Sichtbarkeitslücken schnell schließen. In Kombination mit einer Detection-as-Code-Pipeline, die Continuous Integration und Continuous Delivery/Continuous Deployment (CI/CD) nutzt, wird der Lebenszyklus der Entwicklung von Erkennungsmechanismen von Tagen oder Wochen auf Minuten verkürzt.
Reaktion: Schnelle und zuverlässige Wiederherstellung orchestrieren
Sobald eine Bedrohung erkannt wurde, muss das Cybersicherheitsteam die Auswirkungen einer Kompromittierung minimieren, eine schnelle Wiederherstellung des Normalbetriebs sicherstellen und Informationen an andere Funktionen weitergeben, um die Resilienz zu erhöhen. Die Reaktionsfunktion konzentriert sich auf Aktivitäten, die üblicherweise von Incident-Response-Teams übernommen werden, einschließlich Untersuchung und Eindämmung sowie Automatisierung und Orchestrierung.
KI-Agenten unterstützen die Reaktionsfunktion mit automatisierten Zusammenfassungen komplexer Fälle, ganzheitlicher Anreicherung von Warnmeldungen und dynamisch generierten Abhilfemaßnahmen für die Sicherheitsorchestrierung, -automatisierung und -reaktion (SOAR), die es zuvor nicht gab. Diese Korrelation und Unterstützung in großem Umfang erleichtert SOC-Analystinnen und -Analysten die Arbeit, reduziert den Aufwand für Tier 1 und ermöglicht es dem Cybersicherheitsteam, anstatt manueller Triage komplexere Reaktionen umzusetzen.
Validierung: Effektive Sicherheitslösungen im großen Maßstab
Als Cybersicherheitsteam haben wir den Vorteil, unsere Umgebung, Infrastruktur und Angriffsfläche genau zu kennen und zu verstehen. Die Validierungsfunktion konzentriert sich auf die kontinuierliche Beobachtung von Bedrohungsrisiken innerhalb des Unternehmens, bietet die Gewissheit, dass die Sicherheitsmaßnahmen innerhalb der Umgebung wie vorgesehen funktionieren, und verwaltet Risiken über die gesamte Angriffsfläche hinweg, einschließlich Sicherheitslücken.
Mithilfe von LLMs werden Testscripts auf der Grundlage der neuesten Erkenntnisse über reale und relevante Bedrohungsaktivitäten generiert und ausgeführt, um Sicherheitsmaßnahmen zu testen und die Fähigkeit zur Abwehr von Gefahren mit Maschinengeschwindigkeit zu beweisen. Continuous Threat Exposure Management (CTEM) bietet einen systematischen Ansatz, der über punktuelles Red Teaming hinausgeht. CTEM läuft in einem kontinuierlichen Zyklus ab und bietet einen ganzheitlichen Überblick, der größtenteils von KI-Agenten automatisiert werden kann. So können Unternehmen ihre Cyber Defense mit der Geschwindigkeit skalieren, die die heutige Bedrohungslandschaft erfordert. Darüber hinaus sollten Cybersicherheitsteams Red-Teaming-Dienste nutzen, um ihre eigenen agentischen Funktionen und Anwendungen auf Schwachstellen zu untersuchen, die beispielsweise für Prompt Injection und Datenvergiftung genutzt werden könnten.
Aufspüren: Schnellere Erkennung technisch äußerst versierter Angreifender
Zusätzlich zur Erkennungsfunktion, die Bedrohungen in der Umgebung identifiziert, können Cybersicherheitsteams auch proaktiv nach aktiven Kompromittierungen in der Umgebung und Schwachstellen in den Sicherheitsmaßnahmen suchen. Die Funktion zum Aufspüren ergänzt die Erkennungs- und Validierungsfunktion und arbeitet gut mit ihnen zusammen, um aktive Angriffe zu identifizieren, Sicherheitslücken aufzudecken, die Erkennung und Sichtbarkeit zu verbessern und es Angreifenden zu erschweren, Systeme zu kompromittieren.
Generative Modelle erweitern die Möglichkeiten. Cybersicherheitsteams müssen nicht mehr komplexe Abfragen schreiben, sondern können damit konversationelle Hypothesen zur Bedrohungssuche testen, die auf Vorhersagen basieren. Durch den Einsatz von KI-Agenten können Sicherheitsteams wesentlich schneller technisch versierte Angreifende entdecken, die versuchen, herkömmliche Erkennungsmethoden zu umgehen.
Mission Control: Zusammenarbeit und funktionsübergreifende Kommunikation optimieren
Die Mission-Control-Funktion kümmert sich um die Koordination und einheitliche Steuerung des gesamten Sicherheitsprogramms, damit das Cyber-Defense-Team so effizient und effektiv wie möglich arbeiten kann. Sie sorgt dafür, dass die Funktionen auf die Geschäftsziele und Werte des Unternehmens abgestimmt sind, und legt formale Prozesse für Ressourcenplanung, Kommunikation, Messwerte und Krisenmanagement fest.
Die Mission-Control-Funktion kann LLMs nutzen, um aus komplexen, domänenübergreifenden Sicherheitsmesswerten dynamische Risikozusammenfassungen für Führungskräfte zu erstellen und autonom theoretische Szenarien zu generieren, die dabei helfen, technische Reaktionsmaßnahmen mit der geschäftlichen Resilienz in Einklang zu bringen. Wenn beispielsweise eine Zero-Day-Sicherheitslücke entdeckt wird, kann ein KI-Agent die Mission-Control-Funktion in die Lage versetzen, Informationen aus den anderen fünf Funktionen schnell zu übersetzen und zu einer für die Führungsebene geeigneten Risikozusammenfassung zu bündeln. Dies reduziert die oft mehrtägige, ressourcenintensive Koordination, die meist nur in erfahrenen Cyber-Defense-Teams zu beobachten ist, und ermöglicht es der Unternehmensleitung, mit sofort umsetzbaren Informationen Abwehrmaßnahmen ohne Verzögerung zu organisieren.
Leitlinien und wichtige Überlegungen für den Einsatz agentischer Funktionen
Wie jede betriebliche Transformation muss auch die Einführung agentischer Funktionen in der Cyber Defense strategisch, kontrolliert und nach bestimmten Grundsätzen geplant, umgesetzt und eingebunden werden, um Abstimmung und Erfolg sicherzustellen. Mandiant empfiehlt die folgenden Grundsätze für die Bereitstellung von KI-Agenten zur Unterstützung von Cybersicherheitsteams.
Ergänzen, nicht ersetzen
Die Entwicklung von LLMs und agentischen Workflows wirkt sich auf alle Ebenen eines Unternehmens aus: auf Menschen, Prozesse und Technologie. Mandiant empfiehlt Cyber-Defense-Teams dringend, KI-Agenten als strategischen Multiplikator einzusetzen, um jeden dieser Bereiche zu stärken und zu verbessern. Bevor Sie jedoch eine agentische Funktion entwickeln, müssen Sie die Anforderungen des Unternehmens verstehen und definieren, andere Lösungen erkunden und den Return on Investment für das Unternehmen ermitteln. LLMs können zwar als Katalysator für die Cyber Defense dienen, aber andere Optionen wie die herkömmliche Automatisierung können die geschäftlichen Anforderungen möglicherweise mit einer kostengünstigeren und risikoärmeren Lösung erfüllen.
- Menschen: Trotz der zunehmenden Verbesserungen agentischer Funktionen und der Methoden zur Interaktion mit LLMs bleiben Menschen für die genaue, effektive und dauerhafte Implementierung von KI-Agenten in Cyber-Defense-Vorgängen von zentraler Bedeutung. Die Fähigkeit von LLMs, Prozesse über herkömmliche SOAR-Lösungen hinaus zu automatisieren, wird die menschliche Arbeit von sich wiederholenden, zeitintensiven Aktivitäten wie der Tier-1-Triage auf komplexere, strategische Probleme verlagern, wie das Schließen von Logging-Lücken und die Verkleinerung der Angriffsfläche.
- Prozesse: Eine der größten Herausforderungen bei der Implementierung des Betriebsmodells „The Defender’s Advantage“ ist die funktionsübergreifende Zusammenarbeit und Partnerschaft. Effektive Prozesse erfordern erhebliche Ressourcen und Zeitinvestitionen, was oft zu einer Belastung für die Cybersicherheitsteams wird. KI-Agenten können einige dieser Aufgaben übernehmen und beispielsweise umsetzbare Anleitungen für die Entwicklung und Ausführung klar definierter Playbooks oder Standardarbeitsanweisungen (SOPs) erstellen. Dies hilft, die teamübergreifende Kommunikation zu verbessern, Verfahren zu klären und die Zusammenarbeit zu optimieren.
- Technologie: Generative Modelle bieten eine weitere Technologieebene, um Automatisierungen zu ermöglichen und zu optimieren. Herkömmliche Automatisierungen wie Scripts und Playbooks generieren jedoch immer noch einen erheblichen Mehrwert für Cybersicherheitsteams, da sie schnell und zuverlässig sind und relativ geringe Kosten verursachen. Agentische Workflows und fortschrittliche Systemautomatisierung sollten auf dieser bestehenden Technologie aufbauen, um die aktuellen Funktionen zu erweitern und Analysen sowie Schlussfolgerungen zu ermöglichen. So lassen sich Lücken schließen, die die deterministische Automatisierung nicht abdecken kann.
Anstatt Teams oder Bereiche durch KI-Agenten zu ersetzen, empfiehlt Mandiant Unternehmen, zunächst in agentische Funktionen zu investieren, die es ihnen ermöglichen, neue Angebote einzuführen, die zuvor vielleicht unerreichbar waren, wie die parallele Ausführung oder die automatisierte Erstellung von Vorfallberichten.
Die Grundlagen der Cybersicherheit gelten nach wie vor
Generative Modelle benötigen die richtigen Daten, den richtigen Kontext und die richtigen Prompts, um sinnvolle Antworten zu generieren. Das bedeutet, dass die entscheidenden Cybersecurity-Grundlagen der Vergangenheit auch für die agentische Cyber Defense der Zukunft gelten. Dennoch haben viele Unternehmen immer noch Probleme mit der grundlegenden Sicherheitshygiene. Dazu gehören genaue Asset-Inventare, Transparenz und Beobachtbarkeit durch Logs in einem zentralen SIEM, aktuelle dokumentierte SOPs und Kommunikationspläne sowie isolierte Teams. Damit all diese Maßnahmen möglichst effektiv sind, benötigen KI-Agenten Zugriff auf operative Workflows, Technologie- und Architekturdiagramme sowie wichtige Datenquellen, um rationale, kontextorientierte Entscheidungen treffen zu können.
Governance und Akzeptanz von Risiken durch Menschen erforderlich
Unternehmen sollten keine KI-Agenten einsetzen, die sie nicht beschreiben, überwachen oder steuern können. Alle geschäftskritischen oder potenziell disruptiven Entscheidungen müssen von einer verantwortlichen Person getroffen werden. Sicherheit wird oft als störend für das Geschäft angesehen. Allerdings können mangelnde Sicherheitsmaßnahmen – beispielsweise aufgrund nicht regulierter oder nicht verwalteter agentischer Systeme – ebenso problematisch sein.
Sicherheitsteams sind mit Eskalierungen und Genehmigungen durch das Management vertraut. Bei KI-Agenten sollte das nicht anders sein. Mandiant empfiehlt Unternehmen festzulegen, wie eng die agentische und die menschliche Entscheidungsfindung miteinander verknüpft sein sollten. Generell sollten immer Fachleute im jeweiligen Bereich in den Entscheidungsprozess einbezogen werden – sei es vor, während oder nach potenziell disruptiven Maßnahmen. LLMs beschleunigen zwar Abläufe und liefern wichtige Informationen und Details zur Umgebung sowie zu potenziellen Bedrohungen, aber Sicherheitsteams brauchen immer noch Fachleute für die Entscheidungsfindung und die Einhaltung der Rechenschaftspflicht. Grundsätzlich empfiehlt Mandiant Unternehmen, menschliche Aufsicht und Interventionen entsprechend dem Risiko einer Störung des täglichen Betriebs in agentische Workflows einzuplanen.
Agentische Innovation und Transformation birgt Risiken
Der Einsatz generativer Modelle zur Verbesserung der Cyber Defense ist nicht ohne Risiko. Zu den größten Gefahren gehören Halluzinationen, falsche Schlussfolgerungen, unbegrenzte Tokenausgaben, Verarbeitungsschleifen, die Offenlegung vertraulicher Informationen und Betriebsunterbrechungen. Diese Risiken sind zwar nicht auf agentische Systeme beschränkt, Mandiant empfiehlt Unternehmen jedoch, die damit verbundenen potenziellen Gefahren vor der Implementierung genau zu analysieren. Außerdem sollten sie KI-Agenten zunächst nur für nicht geschäftskritische Aufgaben einsetzen, strenge Tests durchführen und nach dem Grundsatz „Vertrauen ist gut, Kontrolle ist besser“ vorgehen.
Fazit
Sicherheitsteams müssen schneller sein als Angreifende, um ihr Unternehmen erfolgreich zu schützen. Die kontinuierliche Weiterentwicklung generativer Modelle bietet Cyber-Defense-Organisationen die Möglichkeit, schneller zu arbeiten und eine skalierbare Geschwindigkeit bei Sicherheitsinitiativen zu erreichen. Sicherheitsteams müssen bestehende Fähigkeiten erweitern und Lücken innerhalb und zwischen den sechs kritischen Cyber-Defense-Funktionen schließen, um ihren Vorteil zu wahren.
Checkliste für die Bereitschaft von Abwehrsystemen für agentische Systeme
Da KI-Agenten sowohl für Cybersicherheitsteams als auch für Angreifende eine wichtige Rolle spielen, steigt der Druck auf Unternehmen, LLMs in ihre Betriebsabläufe zu integrieren. Berücksichtigen Sie bei der Bewertung der Bereitschaft Ihres Unternehmens die folgenden zehn Konzepte:
- Organisatorischer Kontext: Informationen, die für die Abläufe in Ihrem Unternehmen einzigartig sind, sind entscheidend für genaue, maßgeschneiderte Ergebnisse, wenn Sie generative Modelle einsetzen. Steht dieser Kontext KI-Agenten als Grundwahrheit zur Verfügung?
- Wissensmanagement: Bei der Erweiterung von Cyber-Defense-Vorgängen sind eine genaue Netzwerktopologie, Asset-Management und Definitionen von hochwertigen Assets notwendige Kontexte für KI-Agenten. Wie erfasst, aktualisiert und stellt Ihr Unternehmen aktuelle, wichtige Artefakte für das Wissensmanagement bereit?
- Agentenidentität: Identity and Access Management (IAM) für KI-Agenten, die autonome Vorgänge ausführen, ist eine grundlegende Anforderung für LLM-gestützte Vorgänge. Kann Ihr Unternehmen zum Zeitpunkt der Ausführung programmatisch aufgabenbezogene, kurzlebige, tokenbasierte Autorisierungen ausstellen?
- Governance: Ähnlich wie die operativen Leitlinien für Menschen muss auch die LLM-Erweiterung derselben strukturellen Prüfung unterzogen werden. Hat Ihr Unternehmen eine LLM-Governance-Strategie?
- Cyber Threat Intelligence: Sowohl intern gesammelte als auch extern erstellte CTI sind notwendige Komponenten für eine effektive LLM-Erweiterung von Cyber-Defense-Vorgängen. Verfügt Ihr Unternehmen über eine etablierte CTI-Pipeline, die LLM-gestützte Abläufe ermöglicht?
- Logabdeckung: Die verfügbaren Informationen und Lücken in der Sichtbarkeit sind entscheidende Datenpunkte für eine effektive und genaue LLM-Erweiterung von Vorgängen. Erfasst Ihr Unternehmen Logs aus allen kritischen Datenquellen und dokumentiert es bekannte Logging-Lücken oder absichtlich ausgeschlossene Logs?
- Validierung: Die Zertifizierung der Implementierung von Sicherheitskontrollen in Unternehmen ist entscheidend, um die Genauigkeit und Effektivität von Sicherheitsmaßnahmen zu gewährleisten, insbesondere von solchen, die durch KI-Agenten unterstützt werden. Verfügt Ihr Unternehmen über die erforderlichen Tools, um die Wirksamkeit der implementierten Sicherheitskontrollen auf Ihrer gesamten Angriffsfläche zu validieren?
- Bewertung: Die Messung der Auswirkungen von Sicherheitskontrollen, agentischer Erweiterung und des allgemeinen Sicherheitsstatus ist ein entscheidender Kontext für Entscheidungstragende in Unternehmen auf allen Ebenen. Hat Ihr Unternehmen eine Strategie zur Bewertung der Qualität, des Zustands und der Effektivität von Cyber-Defense-Vorgängen auf taktischer, operativer und strategischer Ebene?
- Kosten: Angesichts der Implementierung generativer Modelle in Unternehmen hat sich der Tokenverbrauch als ein übersehener Faktor herausgestellt, der die Betriebskosten in die Höhe treibt. Hat Ihr Unternehmen Kostenminderungsmaßnahmen in Betracht gezogen und Workflows für die LLM-Erweiterung identifiziert, die mit klassischen SecOps-Tools nicht ohne Weiteres gelöst werden können?
- Strategie für Modellanbieter: Die Abhängigkeit von externen Anbietern birgt potenzielle Risiken in Form von Dienstausfällen und Instabilität der Infrastruktur von Drittanbietern und erhöht auch die Bedenken im Hinblick auf den Datenschutz. Hat Ihr Unternehmen eine Strategie dafür, wann Frontier-Modelle und wann Open-Weight-Alternativen verwendet werden sollen?
Beitragende
Alex Flores
Ben Opel
Brentyn Muir
Chris Busse
Chris Satanek
Dan Nutting
Daniel Smith
Emily Cranston
Gauri Dave
Ilan Lanz
Kal Guntuku
Kerry Matre
Kurt Wolfe
Nick Bartosch
Pascal Issa
Sara Takhim
Tanya Wilkins
Thomas Sheil