LLMJacking の台頭:攻撃者はどのようにして侵害したクラウドおよびモデルのリソースをマネタイズするのか
Google Threat Intelligence Group
Mandiant
著者:Christopher Romano, Codi Starks, Garrett Mahoney, John Wolfram, Josh Murchie, K Singh, Mathew Potaczek, Mike Lombardi, Rik Dolfing
はじめに
Mandiant は 2026 年、攻撃者が企業の大規模言語モデル(LLM)へのアクセス権を乗っ取る「LLMJacking」と呼ばれる手口で行われた複数のインシデントに対応しました。複数のクラウドおよび LLM プロバイダにわたるこれらの侵入行為は、北米、南米、アジア太平洋地域の金融サービス、小売、テクノロジー、運輸などの分野の組織に影響を及ぼしました。
クリプトジャッキングに見られるような長期に渡るじわじわとしたリソース消費とは異なり、LLMJacking はわずか数時間のうちに不正なクラウド利用料金の急激なスパイクを引き起こす可能性があります。個別のインシデントにおいて、1 日に 10 万米ドルを超えるリソース消費による不正請求が観察されたほか、アクセスが取り消されるまでに累積請求額が 100 万米ドルに達した組織もありました。
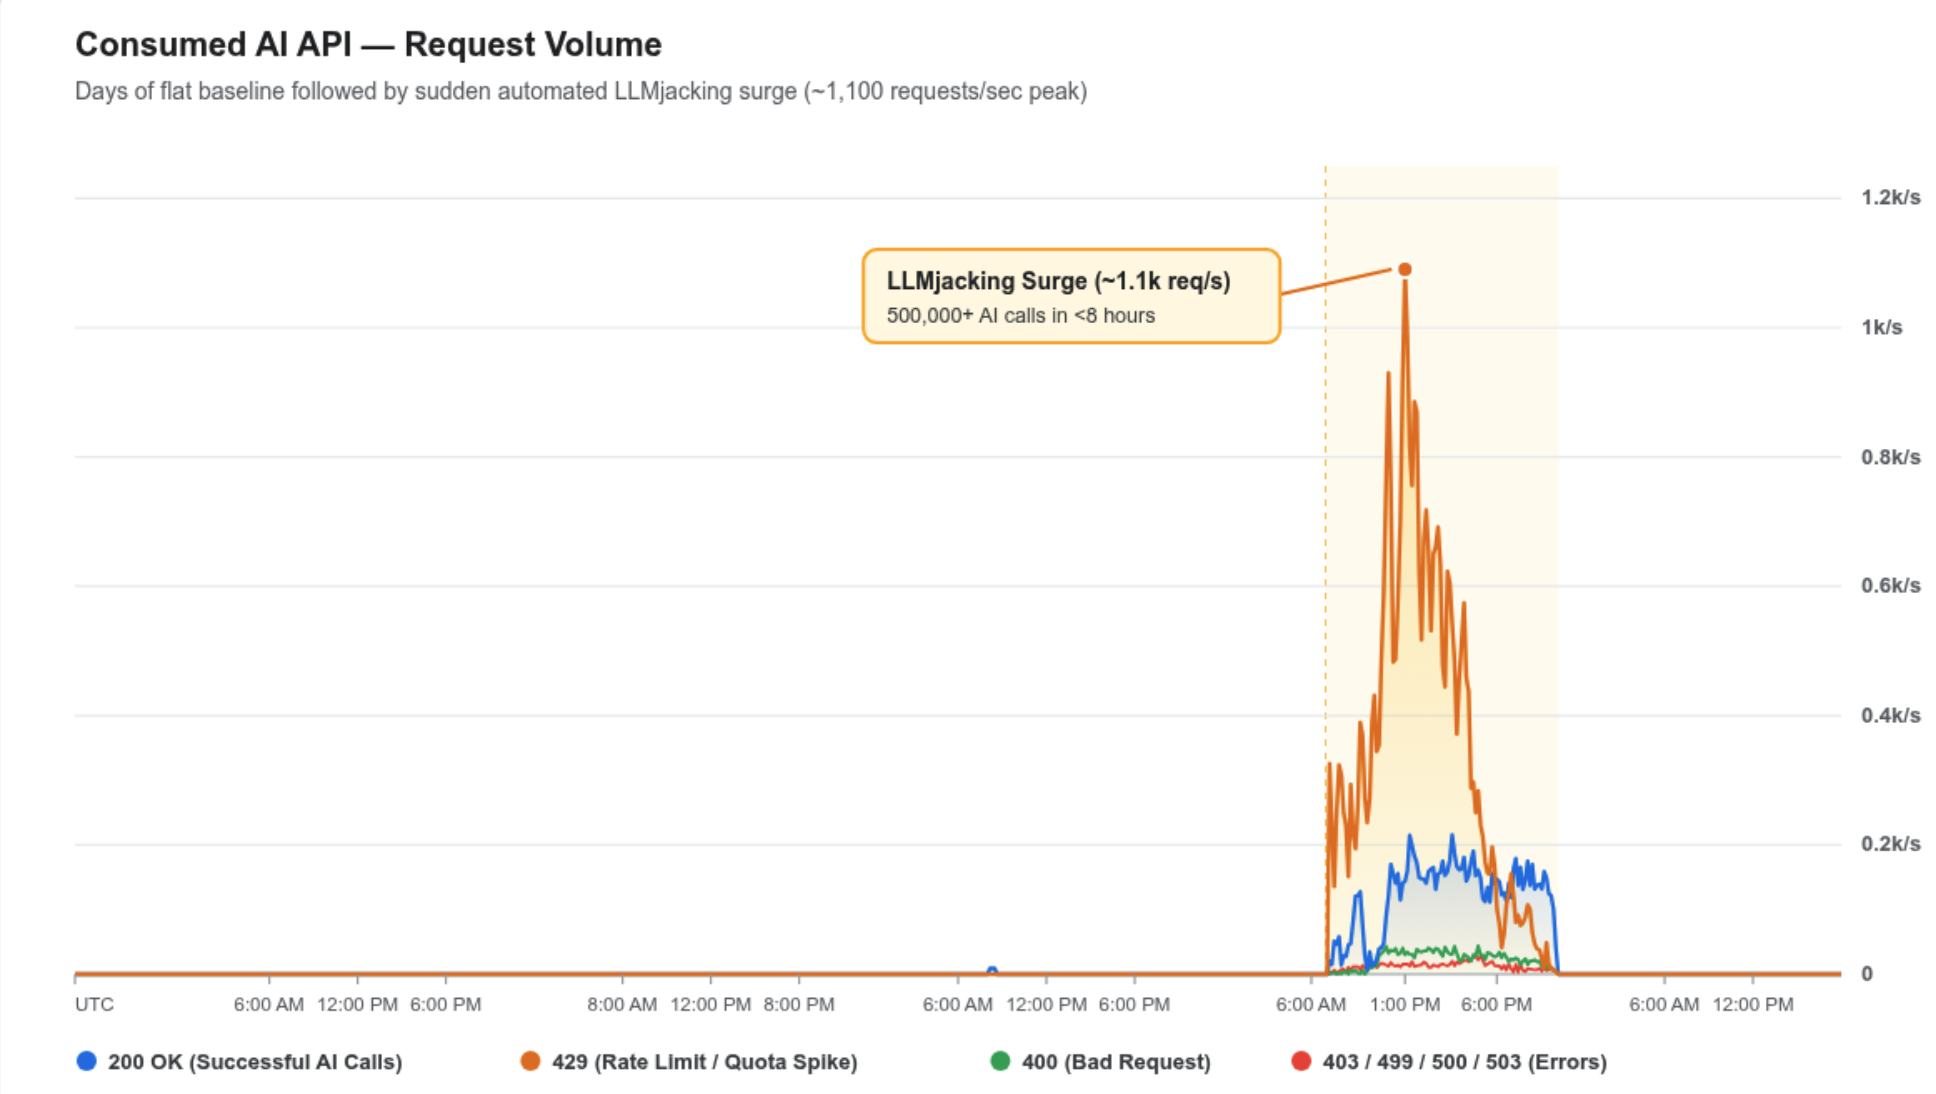
図 1:LLMJacking によって API リクエストのスパイクが発生していることを示す利用状況チャート
Google Threat Intelligence Group(GTIG)は、これらの侵害の背景にある犯罪エコシステムを分析し、LLM 認証情報のアンダーグラウンド市場の成長に関する 過去のレポートに基づいて、世界中の複数の地域で活動している、金銭目的の多様な脅威クラスターの存在を確認しました。
LLMJacking エコシステムが成熟するにつれて、侵害された環境への初期アクセスを確立する脅威アクターと、下流のマネタイズ インフラストラクチャを管理するオペレーター(「LLM ミキサー」と呼ばれる)との間の分業体制も追跡しています。LLM ミキサーは、不正な LLM アクセスをプロキシ経由でルーティングおよび集約し、アンダーグラウンドのサブスクライバーに転売する違法ルーティング ゲートウェイとして機能します。ある調査において、GTIG は 2 つの異なる運用クラスターが連携して企業の LLM インフラストラクチャを侵害・マネタイズしていることを観察しました。これは、この分野において高度な専門化が進行していることを示しています。
本ブログ投稿では、近年の LLMJacking 調査全体で観察された攻撃ライフサイクルを説明し、組織が自らのインフラストラクチャを保護するのに役立つ実用的な検知、ハードニング、および修正のガイダンスを提供します。
初期アクセス
低レベルのリソース窃盗には、コード生成などの不正なタスクを実行するための カスタマー サポート チャットボットの操作が含まれますが、LLMJacking を行う脅威アクターは、これらのフロントエンド インターフェースをバイパスしてバックエンド モデル リソースを直接ターゲットにします。具体的には、公開されている LLM エンドポイントを特定するか、有効な LLM API キーを取得することに焦点を当てています。後者の例は図 2 で確認できます。ここでは、脅威アクターが自動スクリプトを使用して /api/create エンドポイントを呼び出し、ユーザーが誤って公開したままにしているエンドポイント上で独自のモデルを独立して実行することで、外部露出を検証しています。これらのサービスを保護されないままにしておくと、組織の従来の攻撃対象領域が拡大するだけでなく、ホスティング コストの大幅な増加につながる可能性があります。
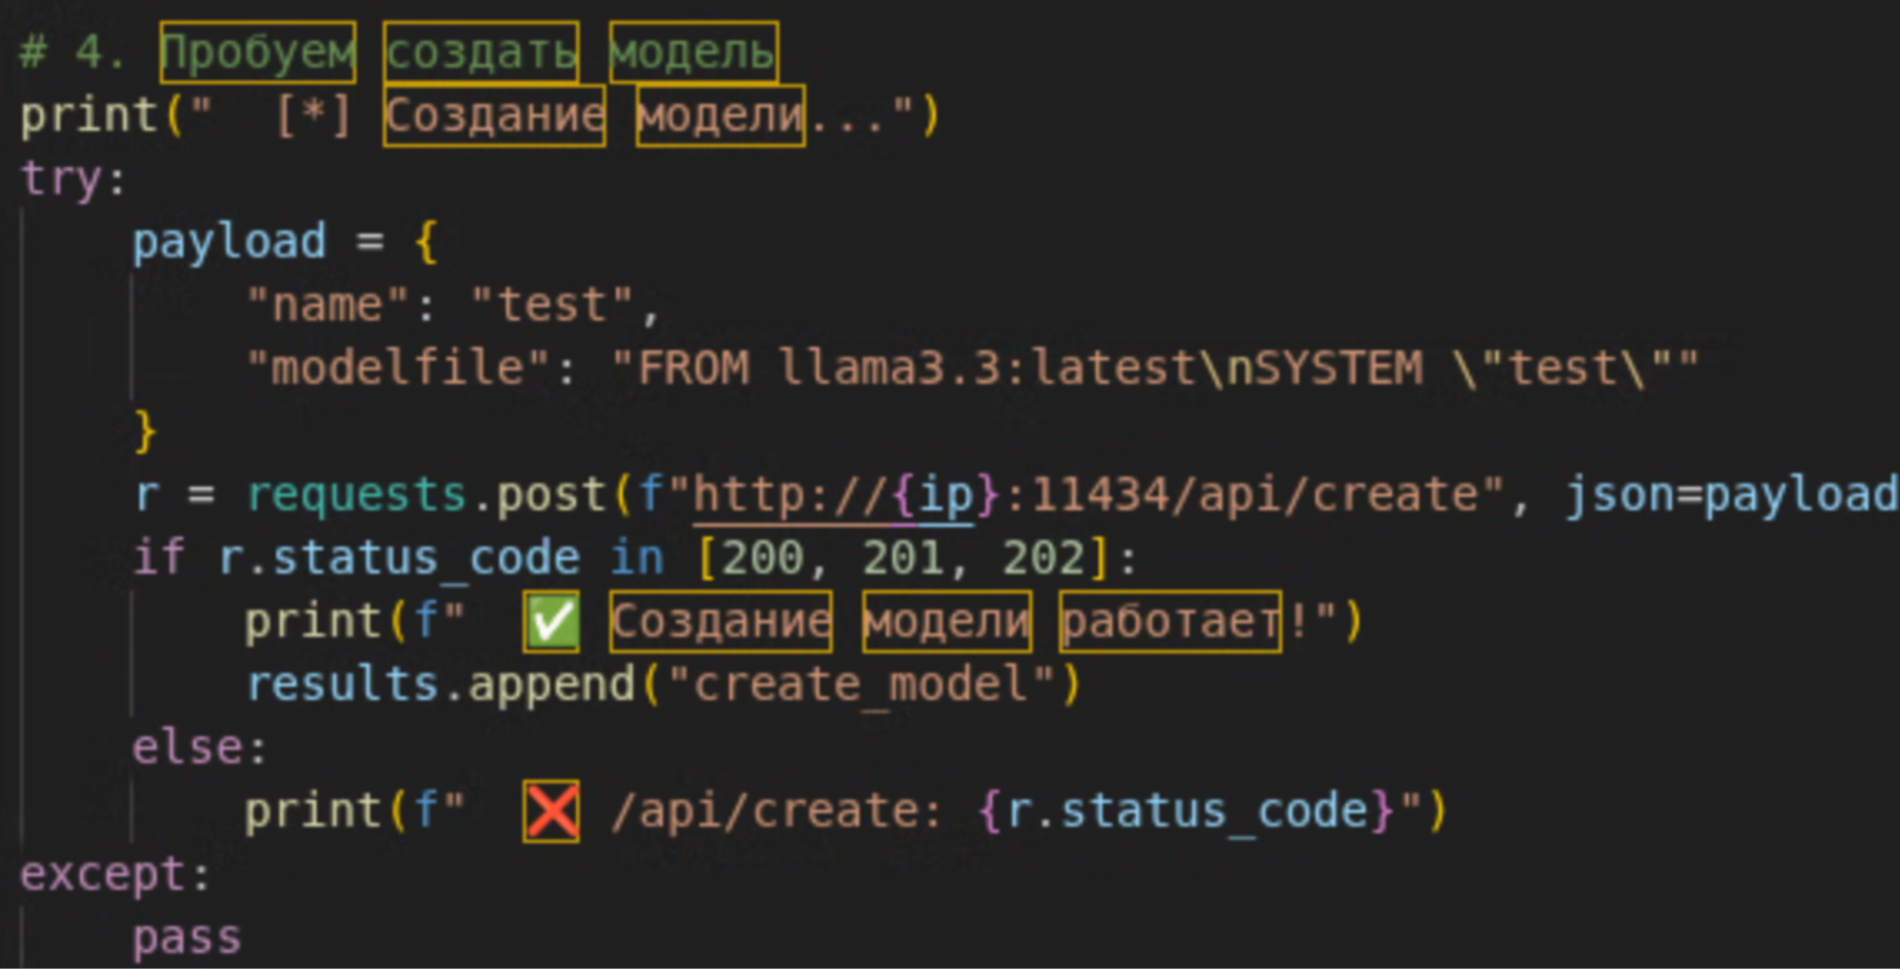
図 2:脅威アクターが外部公開された Ollama エンドポイントをテストし、独自のモデルを登録しようとしている様子
しかし、複数の LLMJacking 調査全体を通じて、最も支配的な初期アクセス ベクターは、外部露出または盗難されたクラウド認証トークン(IAM 認証情報、サービス アカウント キー、GitHub Personal Access Token(PAT)、アクティブなセッション トークンなど)であり、脅威アクターはこれらを悪用して標的組織のインフラストラクチャへの初期の足がかりを確立します。
例えば、2026 年半ばに UNC6993 は誤設定されたサービス アカウント キーを介してクラウド インスタンスを侵害し、このアクセス権を使用して LLM API へのさらなるアクセスを許可しました。また、UNC6993 は LLM ユーザー グループへの参加を装ったセッション ハイジャック ページをホストしました。このページは、ユーザーを騙して正規の LLM サービス Web サイトに誘導し、有効なアクセス トークンを含む生の JSON ペイロードを貼り付けさせ、それをバックエンド API に送信させることで、パスワードおよび多要素認証(MFA)制御をバイパスしました。
別の事例では、ある脅威アクターが、プライベート コード リポジトリにアクセスするための盗まれた Personal Access Token(PAT)と、コンテナ化されたクラウド環境内で実行されているパッケージ内の疑わしい Web アプリケーションの脆弱性の悪用を組み合わせて初期侵入を果たしました。同様に、別の脅威アクターは企業ユーザーの侵害された IAM 認証情報を悪用し、クラウド フェデレーション トークンを使用してプログラムで新しいアクセス キーを生成し、MFA 要件を回避しました。別のインシデントでは、脅威アクターが広範なプロジェクト権限を持つ侵害されたクラウド サービス アカウント キーを使用して環境にアクセスする様子が最初に確認されました。
全般的なクラウド認証情報だけでなく、脅威アクターは LLM API キーもターゲットにしています。例えば、ある脅威アクターは公開されている GitHub リポジトリから、外部露出した企業の LLM API キーを無差別かつ精力的に取得しました。高度な回避手法として、同グループはトークン消費を『 1 』に抑えた最小規模のリクエスト(max_tokens=1)を利用し、自動化された認証情報の有効性検証を実施しました。これにより、脅威アクターは被害組織の EDR や SIEM のボリューム異常アラートに検知されることなく、盗まれたキーの有効性を密かに確認することができました。
水平展開(ラテラル ムーブメント)と永続化
初期の足がかりを得た後、脅威アクターは権限昇格、アクセスの確立、およびターゲットと更なるクラウド認証情報を特定するための内部偵察を体系的に進めます。
アクセスを拡大するため、脅威アクターはクラウド サービス、コード リポジトリ、データ ストアを列挙して機密性の高い認証情報を探しました。ある侵入では、脅威アクターは複数のクラウド リージョンにわたって内部偵察を行い、利用可能なサービスと ID ポリシーのマッピングを実施しました。別の侵入では、脅威アクタはコンテナ化されたクラウド環境を侵害しました。侵入後、彼らは広範なリポジトリ偵察を実行し、機密コードベースをクローンして、ハードコードされたシークレット、設定変数、開発者の認証情報を検索しました。また、アクセス ログをスキャンして、二次的なクラウド環境の認証情報を特定しました。脅威アクターはまた、追加の認証情報を収集するために標的を絞ったデータベース クエリを実行しました。あるケースでは、クラウド データ ウェアハウスのメタデータ テーブルに対してクエリを実行し、データベース認証情報、管理者パスワード、機密性の高い列を検索したほか、標的を絞ったデータ流出につながるクラウド オブジェクト ストレージ操作を実行しました。
各侵害を通じて、脅威アクターがクラウド ID の権限や仮想マシンの設定を悪用して権限昇格を行い、永続的なアクセスを維持する様子が観察されました。侵害されたワークロードに関連するサービス アカウントを利用して、ある脅威アクターはトークン作成権限を悪用して高権限サービス アカウントの一時的な認証情報を生成し、その結果、クラウドのシークレット マネージャーからインフラストラクチャの認証情報、内部データベースのパスワード、サードパーティ API キーが窃取されました。他の脅威アクターは、不正な IAM アカウントおよびサービス アカウントを作成し、コンピュート インスタンスに SSH キーを挿入することで永続性を確立しました。具体的には、あるアクタはサービス ロールに管理ポリシーをアタッチすることで権限を昇格させ、フル管理者権限を持つ不正な IAM アカウントを作成し、稼働中の仮想マシンへのインタラクティブな管理セッションを確立して、ホスト設定ファイルに不正な SSH 公開キーを挿入しました。同様に、別の脅威アクターは内部の課金最適化ユーティリティを装った偽のバックドア サービス アカウントを作成し、コンピュート インスタンスのメタデータに環境全体の SSH キーを挿入しました。
従来のクラウド インフラストラクチャの権限悪用に加えて、権限を昇格させるために LLM ルーティング ソフトウェア内の脆弱性を具体的にターゲットにした脅威アクターの事例も観察されています。あるケースでは、初期アクセスを確立した脅威アクターから事前検証済みのバーチャル キーを取得した後、後続のクラスターが被害者の LiteLLM ゲートウェイに対して標的型アプリケーション ロジックの悪用を実行しました。アクタは /key/regenerate エンドポイントにおけるユーザー ID リバインドの脆弱性(CVE-2026-40217)を悪用して、標準のバーチャル キーを完全な PROXY_ADMIN マスター管理者認証情報へと昇格させ、侵害された環境に対する深刻で永続的な制御権を確立しました。
LLM の悪用
LLMJacking の最終的な目的は、基盤モデルのマネタイズとリソースの乗っ取りであり、アクタはトークンのプロキシ処理、自動化されたモデル ストリーミング、および GPU ハードウェア プロビジョニングを通じてこれを達成します。
脅威アクターは頻繁に多様なマネージド生成プラットフォームを有効化し、追加の API キーを作成してオペレーションを拡張しました。LLM API アクセス キーを取得すると、UNC6993 は被害組織のクラウド プロジェクト内で追加の API キーを生成し、関連サービスを有効にしようと試み、わずかな時間で 10 万米ドルを超える請求額を急増させました。別の脅威アクターは被害者アカウントを従量課金制(Pay-As-You-Go)契約に登録させ、プレミアムな基盤モデルを選択して高ボリュームの推論ストリームを開始しました。レート制限を回避するため、同アクターは「使い捨てとローテーション(burn and rotate)」戦略を採用し、短命なサービス アカウントを継続的に作成および削除しつつ、クラウド プロバイダの請求インターフェースを監視して金銭的影響を確認していました。
脅威アクターはまた、自らのプロキシ エンドポイントやエージェント型ワークロードをホストするためにアクセス権を悪用しました。例えば、ある脅威アクターはエージェントを有効化し、公開可能なリバース プロキシをデプロイして、D1337-KAIROS というペルソナのもとでリブランディングされた複数のフロンティア LLM と互換性のあるエンドポイントを公開するカスタム Node.js プロキシ バンドルを使用しました。同アクタは、 Manus エージェント フレームワークを使用したコンテナ化バックドアを侵害環境にデプロイしました。これは上位 LLM に問い合わせて指示を推論し、生成されたコマンドをローカルで実行するもので、 SearXNG メタ検索および agent-infra/sandbox 実行環境によってサポートされていました。コンピュートをスケールさせるため、脅威アクターは強力な GPU を持つコンピュート インスタンスをプロビジョニングし、複数のリージョンでハイエンド ハードウェアを立ち上げようと試み、クラウド プロバイダの API 経由でクォータの制限解除を要求しました。また、API トラフィックを管理・ルーティングするために外部サーバー上で LiteLLM ゲートウェイをホストしていました。
乗っ取ったコンピュートを自分たちの運用のためだけに消費するのではなく、GTIG は脅威アクターが LLM ミキサーを通じてこれらのリソースへのアクセスを販売することで、侵害された API クォータをマネタイズしている証拠を観察しました。脅威アクターはオープンソースの API ゲートウェイやカスタム リレー インフラストラクチャを使用して盗まれた認証情報をプールし、利用量を測定し、リクエストの送信元を隠蔽しました。例えば UNC6993 は、 new-api(中央集権型モデル ハブおよびゲートウェイ)や gcli2api(コマンドライン インターフェース(CLI)ツールを標準フロンティア モデル エンドポイントに変換する API プロキシ ツール)などのオープンソース ツールを使用して盗難キーを集約し、アカウント間でのリクエストの負荷分散を行っていたとみられます。脅威アクターはアンダーグラウンドのストアフロントを通じてこれらのツールへのアクセスを販売していると考えられます。
8 時間未満で 50 万回以上の LLM API 呼び出しを実行した別の脅威アクターは、盗まれたサードパーティ API キーを利用してトークン ルーティング サービス jet-night.com を運用していました。Jet Night は 100 万ドル近くのトークン コストを被害組織に押し付けました。ユーザーに対する Jet Night のトークンあたりのコストが通常の市場価格を大幅に下回っていることから、GTIG は同サービスが利益を上げて運用するために盗難キーに依存していると考えています。例えば、Jet Night はフロンティア モデルへのアクセスを謳う無制限トークン プランを月額約 60 米ドルで提供していますが、これは通常のコンシューマー向けサービスレベルでは月額 100〜250 米ドル程度かかるものです。さらに、同サービスは公開 Telegram チャネルで複数のサービス障害を通知しており、これは被害者がそれぞれの侵害に気づいて盗まれたキーが失効されたためである可能性が高いです。
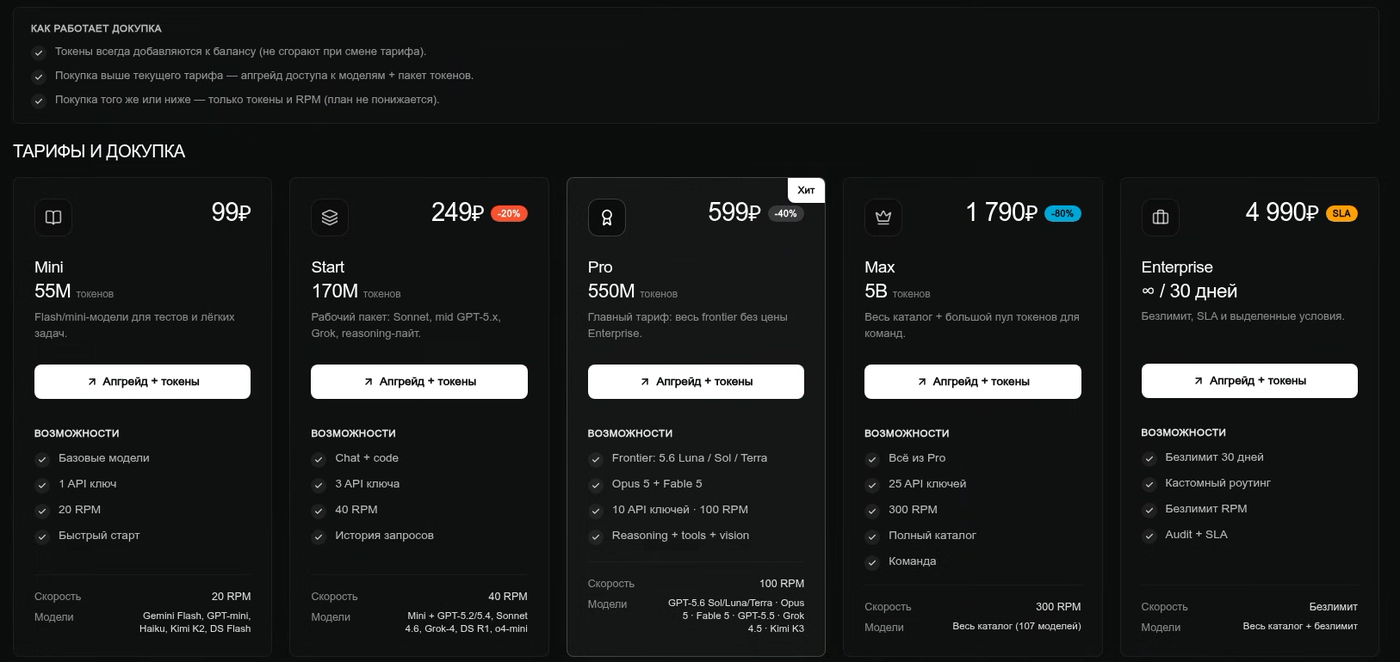
図 3:Jet Night のプランおよび価格構造のスクリーンショット
ある脅威アクターは、正規のものを装った類似ドメイン上にホストされたカスタム プロキシ リレー インフラストラクチャ(ai-relay)をデプロイしました。例えば、被害組織の正規の内部ホストに似せたドメインを登録しました。このカスタム リレー インフラストラクチャは、高価値な商用 LLM アクセスを違法な newapi[.]pro 転売エコシステムへとシームレスに流用するために使用され、アンダーグラウンドの顧客にサービスを提供するために被害組織の企業アカウント クォータを直接消費していました。
今後の見通し
GTIG は、新興のアンダーグラウンド LLM ミキサーによって即時かつ高利益率のマネタイズが可能になることで、脅威アクターがクリプトジャッキングのような従来のリソース窃盗よりも LLMJacking を優先する傾向が強まると予想しています。企業が本番環境により上位のモデルやエージェント型ワークフローを統合するにつれて、サイバー犯罪者は公開された API トークンをターゲットにし、モデル ルーティング ミドルウェアの脆弱性を悪用するための自動化された偵察を高度化させていく可能性が高いでしょう。この運用の専門化は拡大する違法転売市場を支え、侵害が検知される前に脅威アクターが企業のクォータを急速に吸い上げ、請求コストを被害者に押し付けることにつながります。
検知とハンティング
セキュリティ対策を突破された場合に備えて、防御側がクラウド LLM プラットフォームの悪用を早期に可視化することが不可欠です。防御側は LLM アカウントおよびサービスへの変更の検知を優先し、権限のない有効化を重大なセキュリティ イベントとして扱う必要があります。Mandiant が調査した複数のインシデントにおいて、侵害の時点では LLM サービスが有効化されていませんでした。アクセス キーの悪用により、脅威アクターは LLM API サービス(Bedrock、Gemini API など)を変更および有効化できるようになりました。一度有効化されると、脅威アクターはわずか数分から数時間で組織に対して多額の請求を発生させるために API を使用できてしまいます。
Google Security Operations
Google Security Operations のお客様は、Cloud Threats、Mandiant Frontline Threats、Mandiant Hunting Rules のルールパックでこれらの広範なカテゴリー ルール等を利用できます。本ブログ投稿で説明されているアクティビティは、Google SecOps 内で以下のルール名で検知されます。
-
AWS Account Key Creation
-
AWS Create New Access Key
-
AWS Create User Account
-
AWS Delete User Account
-
Base64 Encoded Shell Command Execution
-
Create and Delete Firewall in Default Network
-
GCE Project SSH Keys
-
GCP Service Account Key Creation
-
GCP Create New Service Account
-
GCP Firewall Rule Created
-
Linux Archive Exfiltration via Curl or Wget
-
Persistence: Compute Set Instance or Project Metadata Startup Scripts or URLs
軽減策と修復
攻撃者によるクラウド LLM サービスの悪用を防ぐため、防御側はクラウド サービスへのアクセス獲得および悪用の最も一般的な経路であるアイデンティティ&アクセス管理(IAM)およびサプライチェーン セキュリティを優先する必要があります。
-
認証情報のハイジーン(衛生管理):機密性の高いキーやシークレットの管理とローテーションを制御するために、一元管理型のシークレット管理プラットフォームを活用します。シークレットやキーの自動化により、漏洩した認証情報の有効期間を制限できます。
-
最小権限の原則:ユーザーおよびサービス アカウントが、特定の役割および必要なタスクに必要な権限のみを保持していることを確認します。クラウド LLM サービスへのアクセスを含め、明示的に必要とされないすべての権限を拒否します。
-
コードのモニタリング:コードベース(GitHub、GitLab など)内でのシークレット スキャンを自動化し、ソースコードに追加された API キーやシークレットが迅速に特定・削除されるようにします。
-
定期的な設定監査:クラウド サービスの定期的な包括的設定監査を実施し、潜在的な攻撃経路やエンドポイントの意図しない外部露出を特定します。
-
レート制限:Google の Cloud Armor のような WAF を導入し、個々のクライアント接続に対してレート制限を強制します。
-
ネットワーク許可リスト登録:可能な限り VPC ファイアウォール ルールを介して、クラウド サービスからのアウトバウンド接続を既知の IP アドレスに制限します。
-
予算アラート:LLM サービスにきめ細やかな API クォータを設定し、モデルごとのリクエスト数を制限します。支出上限を活用して予算を設定し、過剰な支出を回避します。
-
多要素認証(MFA):すべてのクラウド ID プロバイダ、管理コンソール、開発者プラットフォームにわたってフィッシング耐性のある多要素認証を強制し、盗まれた認証情報やセッション トークンが容易に悪用されないようにします。
-
シャドー LLM の発見:セキュリティ ポスチャ管理ツールを活用してハイブリッド クラウド環境を自動的にスキャンし、未承認または監視されていないツール、モデル、インフラストラクチャを特定して、モデルフットプリントの完全な可視性を確保します。
-
きめ細やかな API キー スコープ:特定のモデル エンドポイント、環境(開発/本番)、使用制限ごとに API キーを制限・セグメント化し、基本的なユーティリティ モデル用の侵害されたトークンが高額な上位フロンティア モデルの呼び出しに使用されないようにします。
-
検証スイープの監視:モデル ゲートウェイおよび API アクセス ログで、異常な低ボリュームのリクエスト(
max_tokens=1や zero-temperature ping など)を監視します。攻撃者は大規模なインフラストラクチャ悪用を開始する前に、ステルス的な認証情報検証スイープのためにこれらのマイクロトランザクションを頻繁に使用します。 -
脆弱性管理および ML サプライチェーン パッチ適用:カスタム アプリケーション コード、コンテナ化されたワークロード、機械学習の依存関係(PyTorch や Hugging Face ライブラリなど)全体で自動脆弱性スキャン(SAST/DAST/SCA)を統合し、パッチ未適用のサーバーの脆弱性を介した初期アクセスを防止します。
-
ゲートウェイ パッチ管理:脆弱性管理プログラムを拡張して中央集権型のモデル プロキシおよびルーティング ゲートウェイ(LiteLLM など)を含め、権限昇格や認証バイパスの欠陥(CVE-2026-40217 など)に対する迅速なパッチ適用を確実に行います。
-
動的ワークロード用サンドボックス実行環境:LLM アプリケーションが生成されたコードやデータベース クエリを動的に実行する必要がある場合は、高度に仮想化・プロセス分離されたサーバーレス サンドボックス内に実行環境を孤立させます。
-
事前審査済みモデル リポジトリ:モデルのプルやパイプライン依存関係を信頼できる内部レジストリや承認された企業カタログのみに限定・強制し、開発者が事前設定されたバックドアを含む侵害されたモデルを引き込むのを防ぎます。
-
グラフベースの外部露出モデリング:クラウド アセット、アプリケーション コード、データフローをマッピングする継続的なグラフベースのリスク優先順位付けを実装し、複雑なマルチホップ攻撃経路を自動的に特定して修復します。
-
敵対的外部露出検証:自動化された攻撃エージェントをデプロイして外部攻撃表面を継続的にテストし、露出したエンドポイントを明らかにして、認証情報検証スイープをシミュレーションします。
ネイティブ クラウド 監査ログの監視
-
AWS:
bedrock.amazonaws.comからの API イベントについて CloudTrail ログを監視します。過去の LLMJacking インシデントに基づき、攻撃ライフサイクル全体にわたって以下の API 操作を監視します。 -
リソースの悪用:
Converse、InvokeModel、およびInvokeModelWithResponseStreamAPI 操作を介した LLM の直接実行を監視します。 -
API スロットリングとエラーのスパイク:クラウド インフラストラクチャを標的にした自動化された「スプレー」手法を示している可能性がある、
ThrottlingException、ValidationException、またはResourceNotFoundExceptionエラーの高ボリュームなスパイクを監視します。 -
ターゲットの探索:
ListFoundationModels、ListInferenceProfiles、およびGetFoundationModelAvailability操作を介して利用可能なモデルを検出するために使用される潜在的な偵察アクティビティを監視します。さらに、PutUseCaseForModelAccessおよびCreateFoundationModelAgreementAPI 操作を介して環境内で新しいモデルのロックを解除しようとする試みを監視します。 -
セキュリティ/回避:プロンプトの内容を隠蔽し、検知を回避するためにログ設定を表示、変更、または無効化しようとする試みをレビューします。
GetModelInvocationLoggingConfiguration操作、並びにPutModelInvocationLoggingConfigurationおよびDeleteModelInvocationLoggingConfigurationを監視します。IaC(Infrastructure as Code)以外のプリンシパルによるログ無効化の呼び出しは、重大度「高」として処理する必要があります。
自動化ツール:User-Agent 文字列を分析し、標的のクラウド インフラストラクチャと直接対話している自動化ツールや SDK(claude-cli、aws-sdk-rust、aws-sdk-go-v2 など)を特定します。
-
Azure:
Microsoft.CognitiveServicesネームスペースに関連付けられたイベントについて、Azure アクティビティ ログ(コントロール プレーン)および診断ログ(データ プレーン)を監視します。LLMJacking インシデントをハンティングまたは検知するには、以下の操作を監視します。 -
リソースの悪用:LLM の直接実行を監視します。Azure では、モデルの呼び出しはデータ プレーンで発生し、診断ログを有効にする必要があります。Completions や Chat Completions API などの推論エンドポイントへの大量の POST リクエストを探します。管理プレーン(アクティビティ ログ)では、
Microsoft.CognitiveServices/accounts/deployments/write操作による新しいインスタンスの不正な作成を監視します。 -
ターゲットの探索:
Microsoft.CognitiveServices/accounts/readおよびMicrosoft.CognitiveServices/accounts/deployments/read操作を介して、利用可能な Azure LLM リソース、モデル、およびデプロイメントを検出するための潜在的な偵察アクティビティを監視します。 -
セキュリティ/回避:
Microsoft.Insights/diagnosticSettings/read、Microsoft.Insights/diagnosticSettings/write、またはMicrosoft.Insights/diagnosticSettings/delete操作を介して、ログ設定(データ プレーンのモデル呼び出しが記録されているかどうかを確認するため)を表示または変更しようとする試みをレビューします。
-
GCP:Gemini Enterprise Agent Platform エンドポイント(aiplatform.googleapis.com)への呼び出しについて Cloud Audit Logging を監視します。Gemini Enterprise Agent Platform の推論操作はデータアクセス ログに含まれていますが、データ量と取り込みコストのためデフォルトで無効になっています。これらを追跡するには、IAM 監査ポリシーを手動で設定する必要があります。
-
Agent Platform サービスの有効化:
google.api.serviceusage.v1.ServiceUsage.EnableServiceメソッドを介した Gemini Enterprise Agent Platform サービスの有効化に対して アラートを設定します。 -
リソースの悪用:Gemini Enterprise Agent Platform を介した LLM の直接実行を監視します(データアクセス ログの有効化が必要)。
google.cloud.aiplatform.v1.PredictionService.Predict、google.cloud.aiplatform.v1.PredictionService.GenerateContent、およびgoogle.cloud.aiplatform.v1.PredictionService.StreamGenerateContent操作を探します。 -
ターゲットの探索:
google.cloud.aiplatform.v1.ModelService.ListModels、google.cloud.aiplatform.v1.EndpointService.ListEndpoints、およびgoogle.cloud.aiplatform.v1.PublisherModelService.ListPublisherModelsAPI 操作を介して、利用可能なモデルおよびエンドポイントを検出するための潜在的な偵察アクティビティを監視します。 -
セキュリティ/回避:ログおよび監査設定を表示または変更しようとする試みをレビューします。
google.iam.v1.IAMPolicy.GetIamPolicy(プロジェクト/リソースでデータアクセス ログが有効になっているかを確認するため)や、google.logging.v2.ConfigServiceV2.ListSinksおよびgoogle.logging.v2.ConfigServiceV2.GetSinkを介したログ エクスポートのレビューの試みなどの操作を監視します。
侵害指標(IOC)
本ブログ投稿で概説したアクティビティのハンティングおよび特定においてコミュニティ全体を支援するため、登録ユーザー向けに GTI コレクション 内に侵害指標(IOC)を含めています。
ネットワーク指標
表 1:ネットワーク指標
