マシンスピードの時代にビジネスのアジリティをセキュアに確保する方法
David Stone
Director, Financial Services, Office of the CISO
AI に AI で対抗する方法についてビジネス リーダーが知っておくべきこと
Get original CISO insights in your inbox
The latest on security from Google Cloud's Office of the CISO, twice a month.
Subscribeエージェント型 AI の台頭は、エンタープライズ テクノロジーにおける根本的な転換点となっています。AI ツールはもはや人間のオペレーターを単に支援するだけではなく、タスクの実行、コードの記述、複雑なワークフローのオーケストレーションまでも能動的に担っています。
サイバー犯罪者は AI を使用して、かつてないほど迅速にセキュリティの脆弱性を見つけています。これまでは数週間かけて行われていた攻撃が、今ではわずか数時間、あるいは数分で実行されるようになりました。サイバーセキュリティ チームも、AI を使用して同じスピードで欠陥を検出し、修正していく必要があります。
最新のセキュリティ運用には、システムの分析、重大なリスクの優先順位付け、修正の効率的な適用、新たな脅威の継続的モニタリングが可能な、一貫したフレームワークが必要です。こうした体制を組織が整えられるようにするため、Google AI Threat Defense は、セキュリティ プラットフォーム、基盤モデルとエージェント、コンサルティングの専門知識を組み合わせて、チームが進化し続ける現代の脅威環境を把握して対処できるようサポートします。
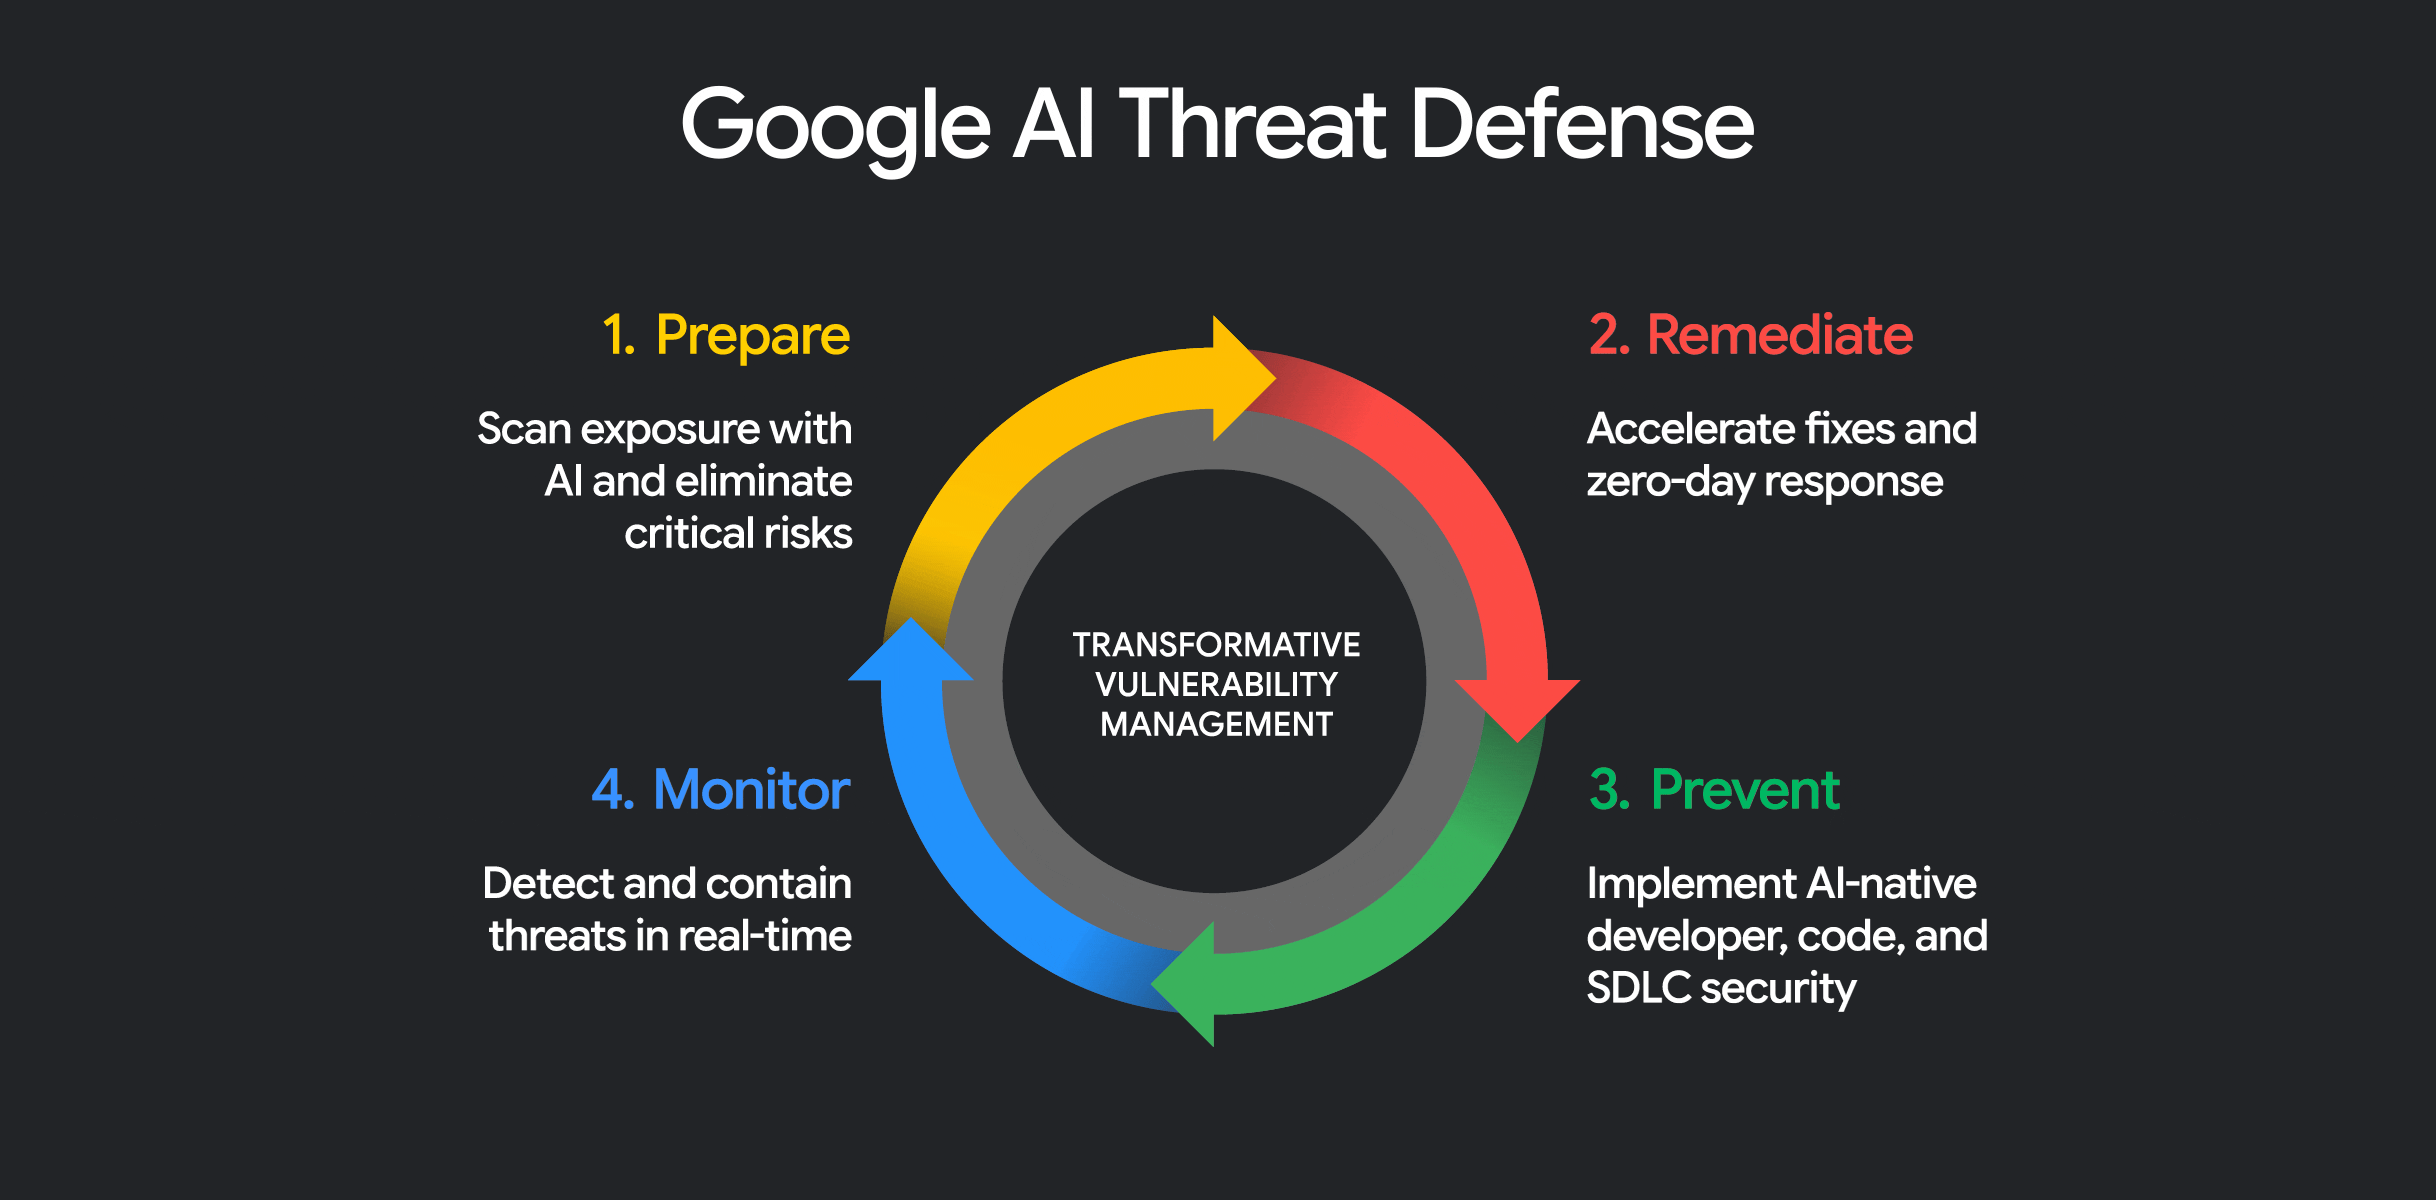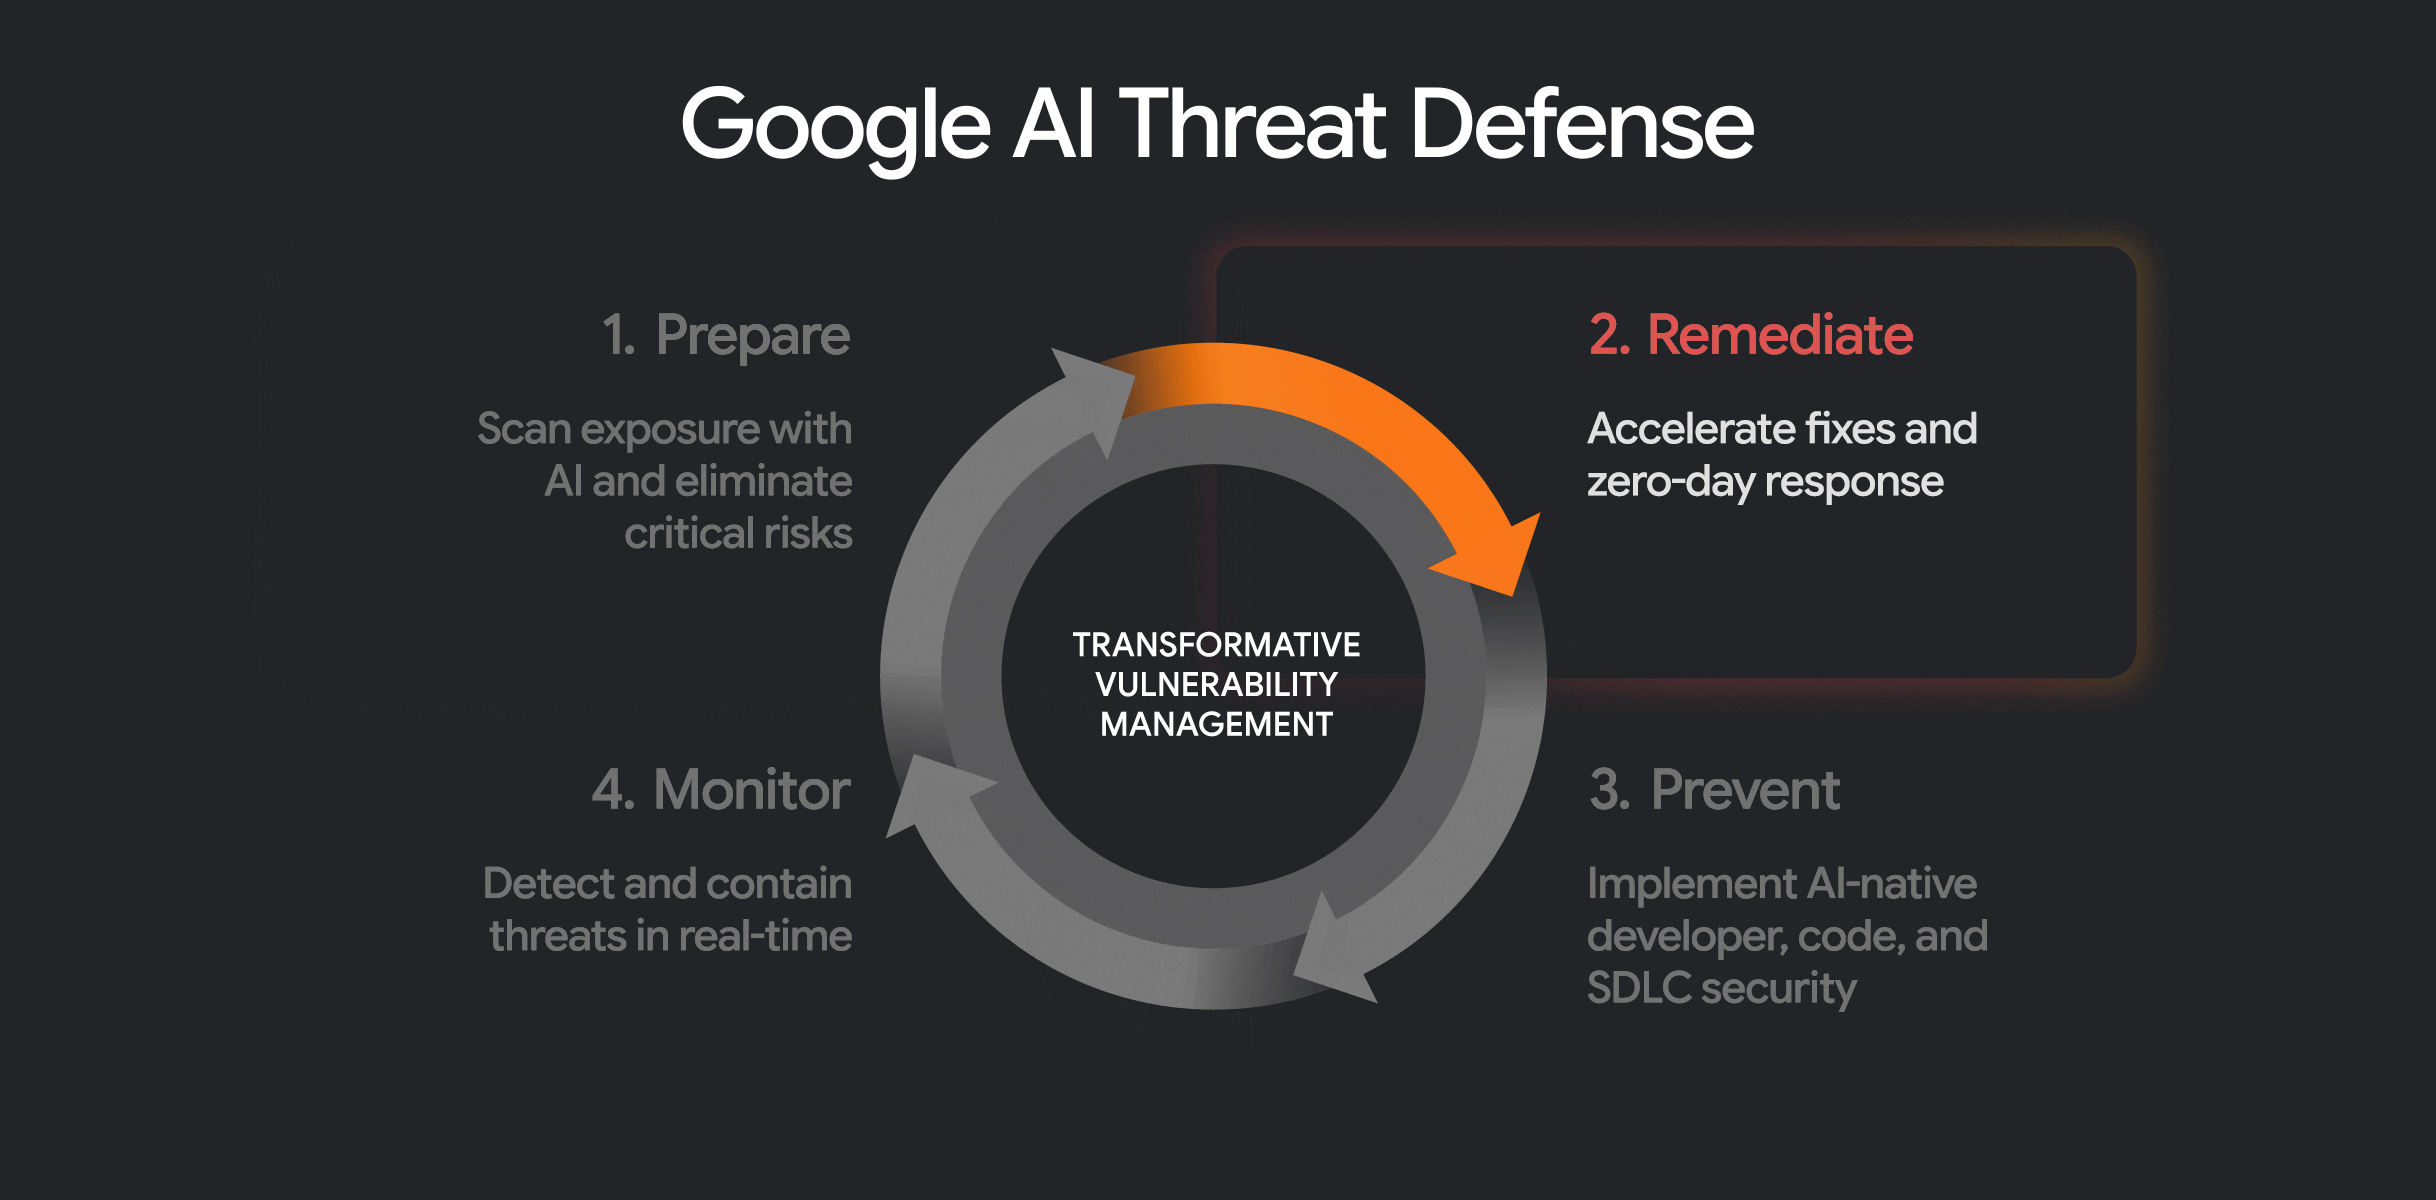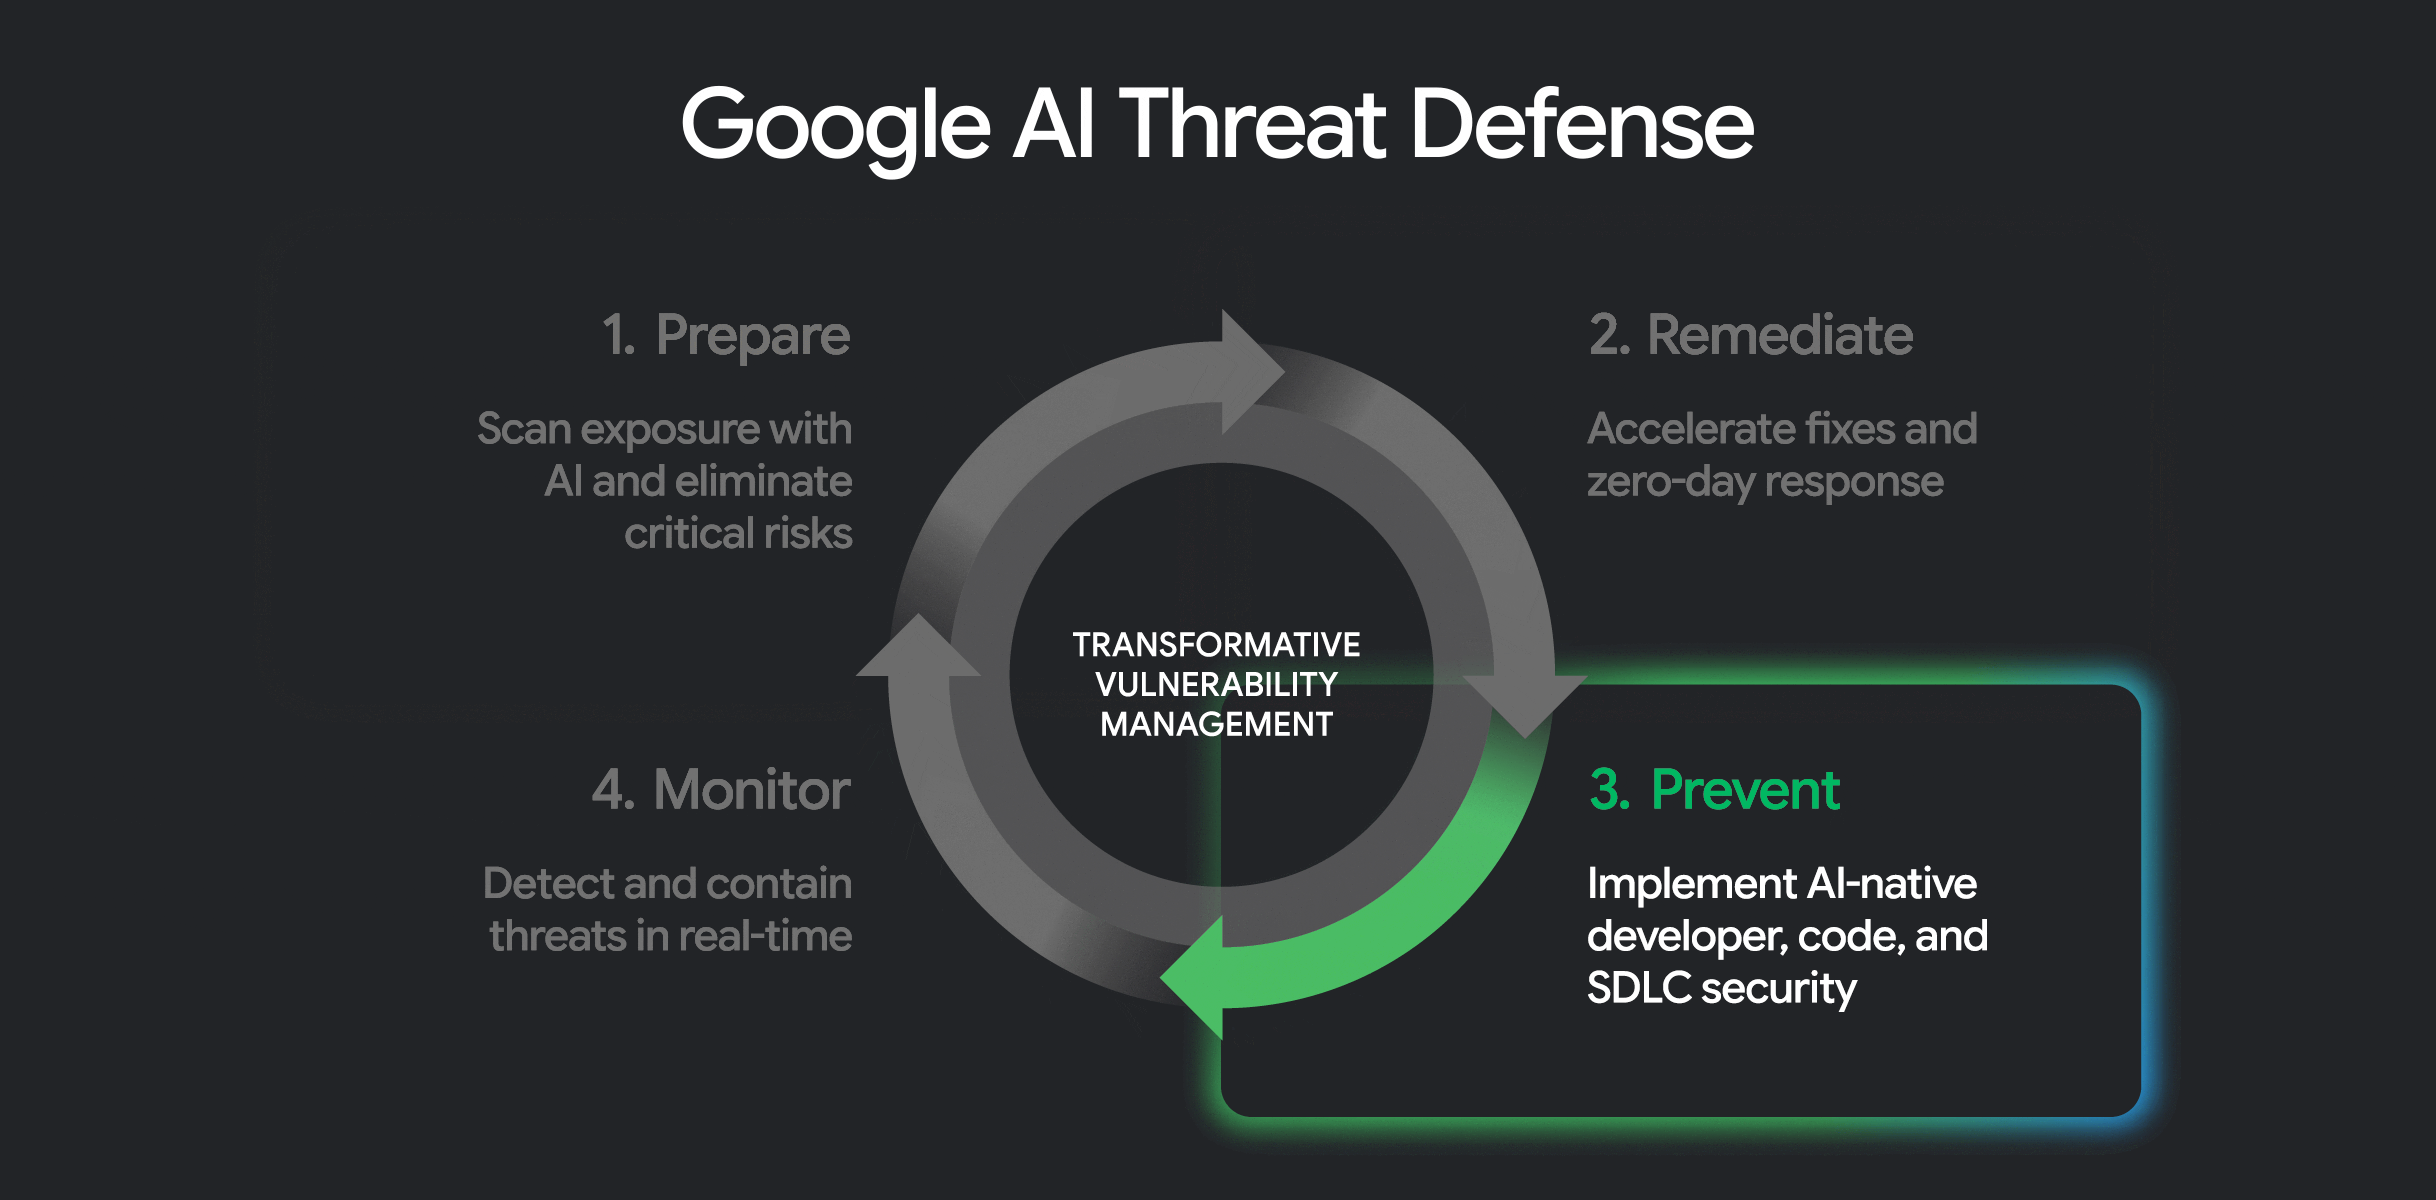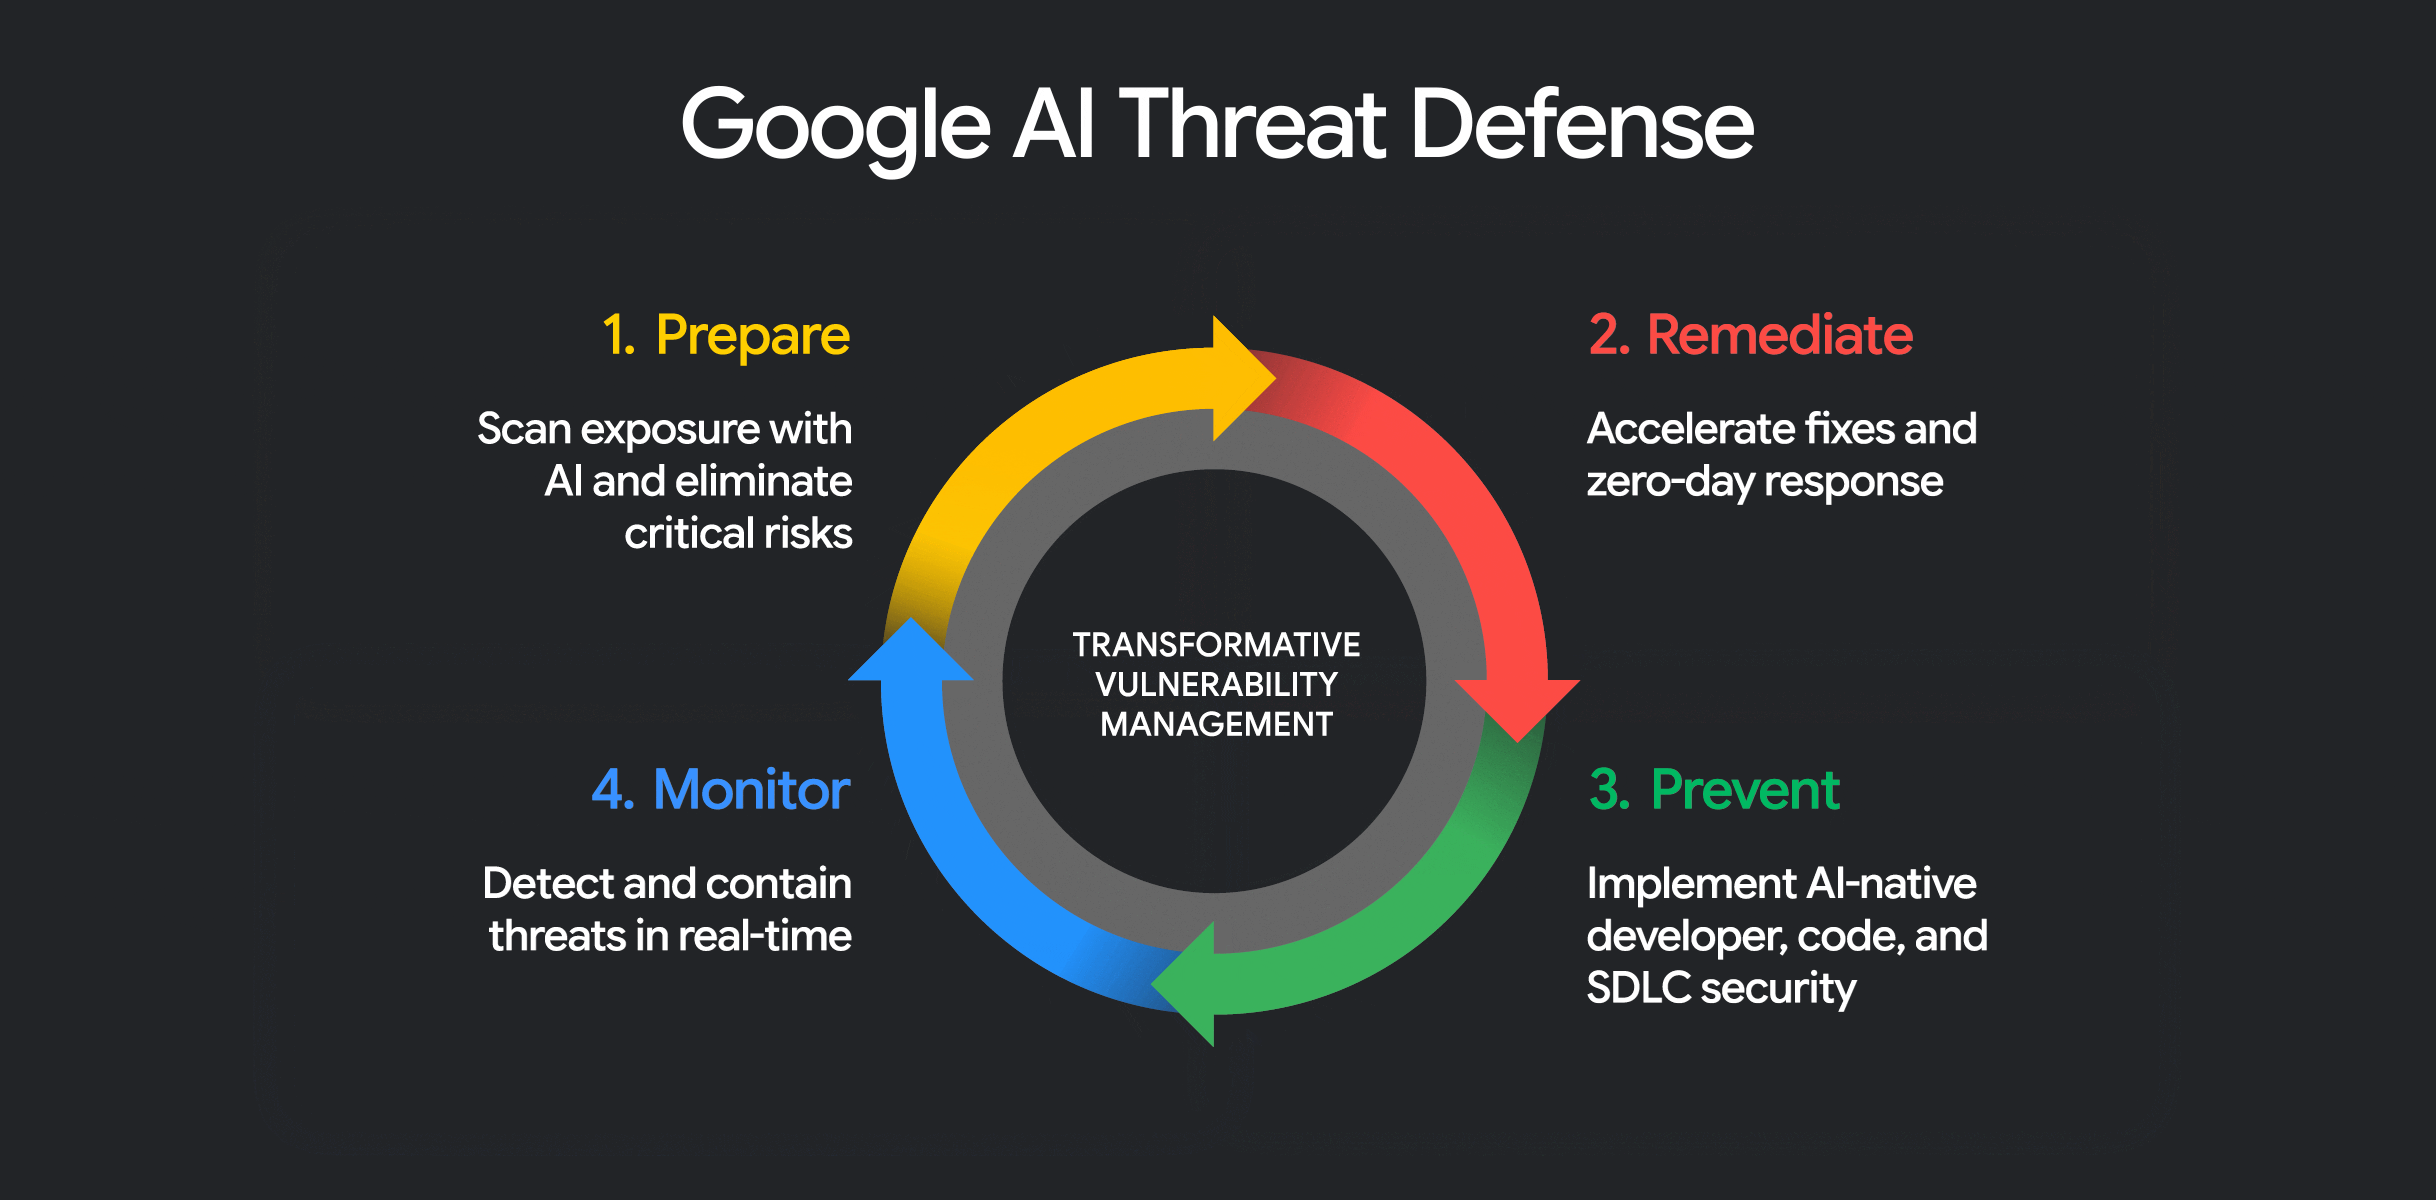
Google AI Threat Defense は、セキュリティ プラットフォーム、基盤モデルとエージェント、コンサルティングの専門知識を組み合わせて、チームが進化し続ける現代の脅威環境を把握して対処できるようサポートします。
たとえば、モルガン・スタンレー は、AI Threat Defense のブループリントに沿ってセキュリティ ポスチャーを Google Cloud および Wiz と連携させることで、脅威検出までの平均時間を 99.9% 短縮しました。これにより、45 分間を要していた事後対応型の検出から、90 秒以内のプロアクティブな脅威軽減へと移行しました。
急速に変化する脅威環境
昨今の攻撃者は、攻撃ライフサイクル全体で AI を使い、防御側のエンジニアリング上の最大の「近道」を逆手に取っています。ソフトウェア構築方法における AI による変革は、攻撃対象領域を拡大し、攻撃者の能力向上をもたらしています。
-
攻撃対象領域の拡大: 自律型エージェントや AI ワークフローは、かつてないスピードでコードを本番環境へデプロイしています。セキュリティ チームはクラウドの爆発的な普及への対応にも苦慮してきましたが、AI がもたらす爆発的な成長には、もはや人間のアナリストを増やすだけでは対応しきれません。
-
新たなリソースとリスク: AI を強力なものにするツール(モデル、エージェント、AI 固有のプロトコルなど)自体のセキュリティも確保する必要があります。
-
マシン スピードの脅威環境: 脅威アクターは、不正な AI インフラストラクチャのハイジャックとデプロイ、AI データとアクセス権限の窃盗、AI アシスタントが信頼して提案するようにトレーニングされたアップストリーム パッケージの汚染といった手法で、AI ワークロードを標的にしています。
静的な脅威モデリングや、手動によるアラート トリアージ、サイロ化されたポイントツールといった従来のセキュリティ ワークフローは、構造的にマシンスピードでの攻撃に対応できません。AI が生成する何千ものアラートを優先順位も付けずにセキュリティ チームに丸投げすることは、担当者を疲弊させ、修復を遅らせる結果にしかなりません。
深い内部コンテキストを活用
自律的な脅威が蔓延する時代において、モデルの能力だけで防御戦を勝ち抜くことは不可能です。決定的な優位性を得るには、自社のビジネス コンテキストを深く理解する必要があります。
外部の脅威アクターは手探りでシステムを調査するしかありませんが、次のような詳細なインサイトを正確に把握しているのは防御側の企業だけです。
-
アプリケーションのマイクロ サービスがどのように相互作用し、依存し合っているか。
-
重要なデータアセットの保存場所と、機密性の高いワークフローの運用方法。
-
どの ID 権限が存在し、どのネットワーク パスが実際に到達可能か。
AI 防御プラットフォームにコンテキストを認識させると、バックグラウンド ノイズや誤検出アラートを除外できます。AI システムは、何千もの理論上の脆弱性にフラグを立てるのではなく、到達可能で影響の大きいリスクにエンジニアリング リソースを厳密に振り向けます。
コンテキストによって、アラート疲れを解消し、対象を絞った自動修復を実現することができます。
AI Threat Defense のメリット
防御側が優位に立てるようにするため、Google は AI Threat Defense を開発しました。これは、AI を駆使した脅威をマシンスピードで継続的にモニタリングし、優先順位を付け、最小化する自動セキュリティ システムです。
AI 時代のセキュリティ確保には、従来の分断された手動ツールでは不十分です。セキュリティと AI の主要プロバイダとして、Google は効果的な次世代ソリューションの開発に真剣に取り組んでいます。また、モノカルチャーは脆弱性そのものとなるため、攻撃者の先を行けるよう複数の手段を講じることをおすすめしています。
モデルによって強みと費用は異なります。複数のモデルを専用のセキュリティ ハーネスと組み合わせることで、最良の結果が得られます。AI Threat Defense は、複数のモデルと複数のパスを組み合わせた防御アーキテクチャを採用しています。4 つのコア機能を 1 つの統一されたブループリントに統合したプラットフォームです。
-
最前線の脅威インテリジェンス(Mandiant)に基づく専門知識: 実際の侵害に関する分析情報と攻撃者の戦術を組み合わせて、脆弱性管理プログラムのモダナイズを支援します。
-
コンテキストに応じたリスクとエクスポージャーの優先順位付け(Wiz): クラウドと AI アプリケーションを分析して可視性を拡大し、検証済みの悪用可能な攻撃パスを優先して修復を加速します。
-
高度な推論と分析(Gemini およびその他の AI モデル): 階層化されたシステム全体を俯瞰し、複雑なアプリケーションの挙動、コードロジック、脅威ベクトルを精査します。
-
脆弱性の自律的な検出と修正(CodeMender): AI コード セキュリティ エージェントを使用して、脆弱性を自動検出し、検証済みのコード修正を生成、テスト、提案してから、本番環境に移行します。
AI Threat Defense は、最前線の専門知識と脆弱性プログラムのガイダンスと、実際の脅威を想定したリスクスキャンとコード修復を組み合わせることで、企業のセキュリティ チームが攻撃パスを特定し、攻撃者が欠陥を悪用するよりも早くコードを修復できるようにします。
Google が現場で学んだ 4 つの教訓
Google Cloud のお客様保護のアプローチは、Google のグローバル インフラストラクチャを保護するために使用している原則と直結しています。AI Threat Defense は、以下の教訓から着想を得て開発されました。
-
マルチモデル パスのオーケストレーション: 一つのモデルですべての欠陥を検出することはできません。Google は、一連の分析パス全体で専門特化したモデルをオーケストレートできるよう、オープンソースの Mantis ハーネスを開発し、公開しました。
-
エージェント型セキュリティ レビュー パイプラインの実装: 静的で定期的なセキュリティ レビューは、もはや時代遅れです。現在、Google Cloud の内部リリース パイプラインでは、エージェント ベースの自動セキュリティ レビューを通じてコードをルーティングすることで、動的なプロダクト情報をリアルタイムで維持し、リスクの高いエッジケースについては人間による承認を得るために自動的にエスカレーションしています。
-
検出だけでなく修復も自動化: 大規模な脆弱性の検出が可能になっても、自動修復が伴わなければエンジニアリング部門が対処しきれない膨大なバックログが積み上がっていくだけです。CodeMender のようなエージェントは、脆弱性の発見から修正のデプロイまでの隔たりを埋めます。
-
セキュリティの根幹としての防御: AI を活用したセキュリティは、既存のセキュリティ対策を強化するものです。AI ツールを安全かつ効果的に運用するには、ゼロトラスト フレームワーク、多要素認証(MFA)、堅牢な ID ガバナンス、厳格なシステム パッチ適用などのコア プラクティスが不可欠な土台となります。
Mantis のようなオープンソース ツールと自律的な自己修復型の実行ループを組み合わせることで、Google は「自己免疫機能」を持つソフトウェア開発の未来を切り拓いています。そこは、アプリケーションが自らの弱点をリアルタイムかつ継続的に発見し、検証し、修正する世界です。
ビジネスへの影響と今後の戦略
昨今の環境において、あらゆる主要なビジネス イニシアチブは AI イニシアチブであり、すべての AI イニシアチブには安全な基盤が必要です。AI による急速な変革を牽引していくには、自社が適切な技術に投資し、適切なツールを使用しているかを確認することが不可欠です。
最前線の専門知識や脆弱性プログラムに関するガイダンスと、実世界のリスクスキャンおよびコードの修復を組み合わせることで、「AI Threat Defense」は、攻撃者が脆弱性を悪用するよりも迅速に、企業のセキュリティチームが攻撃経路を発見し、コードを修復できるようにします。
CISO と経営幹部の皆様は、AI 時代に向けて備えるために、ぜひ次のフレームワークをご活用ください。役員会議でご利用いただけるディスカッション ガイドもご用意しています。
-
ガバナンスと明確なオーナーシップを確立し、委員会、役割、意思決定プロセスを定義する。
-
成果と主要な指標を定義し、進捗状況を追跡して経営幹部レベルの関係者に報告する。
-
リスクに対して一貫した対応が取れるよう、ポリシー、SLA、例外プロセスを策定する。
脆弱性悪用までの猶予がほぼなくなったことで、明確になったことが一つあります。それは、人間のスピードでの脆弱性管理は、もはや企業のリスク戦略として通用しないということです。マシンスピードでの攻撃が展開される昨今において求められるのは、自律的かつ継続的な防御です。
しかし、AI によるセキュリティは、単にバグを迅速に発見して修正するよりもはるかに複雑です。ソフトウェアの構築、保守、モニタリング、保護のアプローチを再設計し、防御が継続的に学習、適応、強化されていく仕組みを作る必要があります。
AI 時代のレジリエントな防御に関するウェブセミナーでは、AI Threat Defense の詳細と、防御側の優位性を構築するうえで Google をどのように活用できるかをご紹介します。ぜひご登録ください。
※この投稿は米国時間 2026 年 10 月 1 日にGoogle Cloud blog に投稿されたものの抄訳です。
- CISO オフィス、金融サービス担当ディレクター David Stone