ゲーム チェンジャー: エージェント型 AI を使用してインフラストラクチャ コードを保護する
Andrés Lagar-Cavilla
Distinguished Engineer, Google
Parthasarathy Ranganathan
VP, Engineering Fellow
※この投稿は米国時間 2026 年 9 月 19 日に、Google Cloud blog に投稿されたものの抄訳です。
AI は、かつてないペースでソフトウェア開発を加速させています。しかし、コード生成が拡大するにつれて、コードのセキュリティを確保する課題も増大しています。特に、AI を利用した新たな脆弱性の悪用が懸念されています。こうした課題に対処するため、Google AI およびインフラストラクチャ チームは、セキュリティへの取り組み方を変革しています。この記事では、Google が開発した新しい AI ネイティブなエージェント手法について説明します。この手法は、高精度で網羅的な脆弱性スキャンとパッチ適用を、Google のソフトウェア開発ライフサイクルに体系的かつ直接組み込むものです。Google は、インフラストラクチャにデプロイされる数億行に及ぶコードのあらゆる変更を継続的にスキャンすることで、毎月数百件もの脆弱性がコードベースや本番環境に混入するのを未然に防ぎ、グローバル ネットワーク、AI インフラストラクチャ、そしてユーザーを保護しています。
ソリューション アーキテクチャと実装
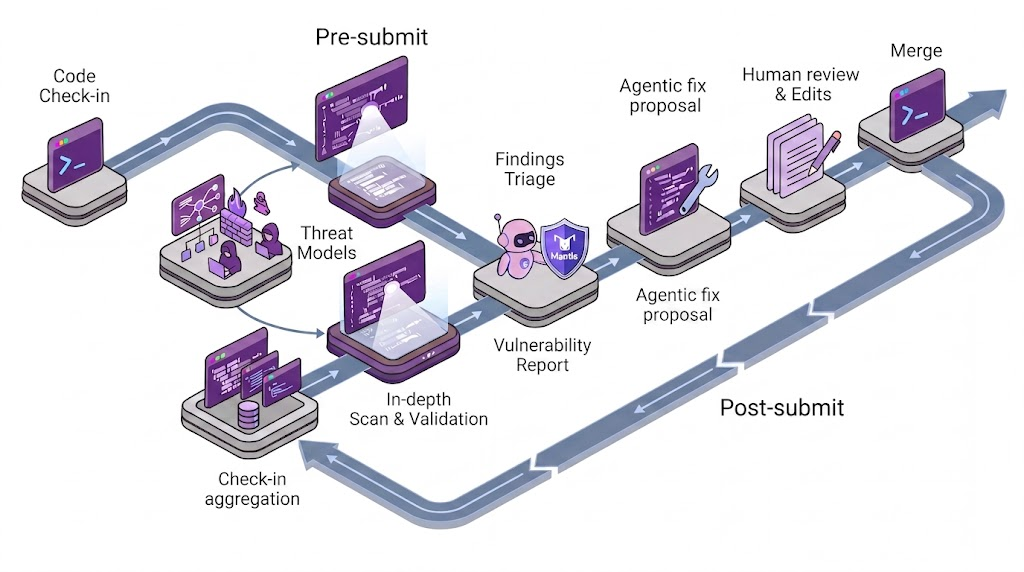
送信前のエージェント型スキャンを徹底: 継続的なソフトウェア開発の一環としてのセキュリティ
従来、テクノロジー業界は、処理に時間がかかり、十分なコンテキストを把握できない単発の大規模なセキュリティ スキャンに頼ってきました。その結果、脆弱性の発見が遅れることがよくあります。Google のアプローチでは、これとは異なり送信前スキャンに焦点を当てています。AI エージェントを活用し、スタックのあらゆるレイヤにおいて、コードのチェックインをリアルタイムで評価します。デベロッパーの使い慣れたツールに送信前スキャンを統合することで、セキュリティは、ルール チェッカーや可読性レビューなどのソフトウェア開発ツールと同じように、開発プロセスにおける日常的なルーティン作業になります。また、AI の観点から見ると、個々のコード変更をスキャンする方が、大規模な 1 回限りのスキャンを実行するよりもはるかに少ないコンテキストで済むため、スキャンの効果が大幅に向上します。
ローカライズされた脅威モデルの重要性
この取り組みのために、Google はオープンソースのマルチ エージェント レビュー ハーネスである Mantis を進化させ、ローカライズされた堅牢な脅威モデルのコホートと照合することで、セキュリティ エージェントの精度を高めました。脅威モデルは、コードから切り離された静的なドキュメントに依存するのではなく、リアルタイムのコードベース メタデータを使用します。スキャン エージェントは、パッケージやライブラリ間の依存関係コールグラフを使用し、脅威モデルのコンテキストを拡張および洗練させることで、精度をさらに向上させます。脅威モデルを継続的な脆弱性スキャンの一部に組み込むことで、開発者が脅威や依存関係を常に更新するようになり、モデルを最新の状態に保つことができます。ローカライズされた正確な脅威モデルデータを使用することは、精度の劇的な向上に直結しており、場合によっては偽陽性率をわずか 3% にまで抑えることができます。
専門のトリアージ エージェントが開発を加速
コード チェックインの一環として脆弱性スキャンを行う場合、エンジニアリングの生産性を妨げないよう、コードを生成する開発者やエージェントに迅速に対応する必要があります。低レイテンシで回答を得るために、2 段階の検証プロセスを実行しています。まず、迅速な軽量スキャンを実行し、その結果を専門のトリアージ エージェントで検証します。このエージェントは、コードの実際の構造をプログラムでチェックし(抽象構文ツリーの解析、コールグラフの走査、事前インデックス化されたドメイン安全ルールを使用)、脆弱なパスが実際に攻撃者によって到達可能であることを証明します。このエージェントは 92% 以上の精度を達成し、1 分以内に作業を完了します。次に、夜間の統合テストの一環として、送信後のスキャンが第 2 の防御層として機能し、オフピーク サイクルを使用して、複数の変更にわたって導入された可能性のある脆弱性をテストします。
バグ修正エージェントがループを閉じる
脆弱性を見つけることは、解決への道のりの半分にすぎません。Google のソリューションの最後のコンポーネントは、スキャン結果と生成された実証コード(脆弱性がどのように再現されるかを示すコード スニペット)を使用して、Google の社内コーディング標準に合致した正確な修正案を自律的に生成する自動バグ修正エージェントです。エージェントは、元の変更リクエストのレビューの一環として、人間によるレビューのために修正を送信します。これにより、検出から解決までの時間がさらに短縮されます。
学んだことと行動喚起
継続的なスキャンをソフトウェア開発ライフサイクルに直接組み込むことは、Google においてまさにゲーム チェンジャーとなりました。AI が提示する修正案は広く採用されており、数多くの脆弱性がコードベースに混入するのを未然に防いでいます。セキュリティ向上を目指す組織であれば、次の原則に従うことで、同様の AI ネイティブなアプローチを導入することが可能です。
-
システムを分離する: バイアスを防ぐため、開発、スキャン、トリアージの各エージェントのハーネス、ルール、コンテキストを分離します。軽量な AI スキャンと決定的かつ構造的な検証を組み合わせることで、レイテンシを短縮し、精度を向上させます。
-
コンテキストを賢く使用する: 既存の脅威モデルをエージェントにフィードします。偽陽性を減らすには、正確なコンテキストが不可欠です。また、最新の脅威モデルを使用することで、送信前スキャンの真陽性率が向上し、チームのセキュリティ ポスチャーの最低基準が引き上げられます。
-
優れたハーネスを構築する: 基盤となるモデルの選択は重要ですが、マルチ エージェント ハーネスを使用すると、モデル選択のばらつきを補うことができるため、大きな効果が得られます。
-
修正を自動化する: エージェントを使用して、人間参加型の修正を提案し、解決までの時間をさらに短縮します。
独自の AI ネイティブなセキュリティ変革を始めたい場合は、Mantis がオープンソースとして公開されていますので、ぜひ活用してそのメリットをお役立てください。また、サイバーセキュリティの基礎や、このエージェント型パイプラインを支える他のプラットフォーム(Google Cloud、Gemini Enterprise、Trillium および Ironwood TPU で実行される Gemini モデル)についても詳しく学ぶことができます。また、Google Cloud のセキュアなソフトウェア開発のライフサイクル(SDLC)の取り組みに不可欠な要素として、エージェント型の脆弱性スキャンと修復が Google Cloud のお客様をどのように保護しているかについても、ヒントを得ることができます。
この成果の実現に多大な貢献をした主要メンバーである、Stella Voutsina(リード プログラム マネージャー)、Yulong Zhang(シニア スタッフ セキュリティ エンジニア、Mantis)、Nick Galloway(スタッフ セキュリティ エンジニア、Mantis)に心からの敬意を表します。
- Google、上級エンジニア、Andrés Lagar-Cavilla
- バイス プレジデント兼エンジニアリング フェロー、Parthasarathy Ranganathan