フェデレーション ワークロード ID の大規模な利用が CA Service で簡単に
Google Cloud Japan Team
※この投稿は米国時間 2022 年 3 月 23 日に、Google Cloud blog に投稿されたものの抄訳です。
2021 年末、フェデレーション IDを反映するワークロードがオンプレミスまたは他のクラウドでホストされている場合であっても、Google Cloud の Certificate Authority(CA)Service がワークロードに対して証明書を発行できるようにする機能が発表されました。本機能の一般提供が開始されたことをお知らせします。これにより、すべての IT 環境においてゼロトラスト戦略を導入しようとするお客様をよりサポートできるようになります。
ゼロトラスト アプローチの核心は、複数のメカニズムによって信頼を確立し、継続的に検証する必要があるという考え方です。エンドユーザーのアクセス(例: Google の BeyondCorp モデルまたは BeyondCorp Enterprise プロダクト ラインナップの使用)に対するゼロトラスト アプローチは、ID とコンテキストを考慮することでエンドユーザーの間に信頼を構築します。クラウドネイティブ インフラストラクチャ上のワークロード(例: Google の BeyondProd モデル)保護に対するゼロトラスト アプローチは、ホスト インフラストラクチャの IP アドレスではなくサービス ID に基づくアクセス ポリシーを定義して適用することでワークロード間の信頼を醸成します。
ユーザーは Certificate Authority Service を使用してサービス ID に対する認証情報を作成できます。これはスケーラビリティと可用性に優れたプライベート認証局で、ワークロード ID を反映しているワークロードの認証情報(証明書形式)を発行できます。本サービスで発行された証明書は標準規格(RFC 5280)に遵守しているので、CA による証明書の発行先となるドメイン名を限定するための制約名を指定する(現時点においてプレビュー版機能)、あるいは(たとえば、独自のアプリケーション セマンティクスに関して)証明書においてカスタム拡張子をリクエストできます。
新しいフェデレーション ID 機能により、ワークロード ID を他のクラウドまたは Active Directory を使用してオンプレミス環境で管理しているとしても、フェデレーション ID を反映した証明書を CA Service から発行できるようになります。その結果、証明書を使用すれば IP アドレスを使用するアクセス ポリシーを手動で構成する必要がなくなります。さらに、CA Service の使用により証明書を大規模に(最小権限の原則に基づきながら)発行可能となり、セキュリティを強化しながら時間とリソースを大幅に節約できます。お客様よりいただいた初期のフィードバックによると、これらの節約効果が非常に有益であることが証明されています。
ゴールドマン・サックスの Consolidated Trade Ledger プロジェクト担当マネージング ディレクターである Jonathan Perry 氏は先日、この新機能を実際に使ってみた感想と Google Cloud がユーザーのためにセキュリティの民主化をどのように進めているかについて、次のように話しました。
「ゴールドマン・サックスにおけるゼロトラスト戦略の鍵となる原則は均一性であり、この戦略の中で CA Service は非常に重要な要素になっています。オンプレミスのワークロードを扱うときと同じテクノロジーを使用できて、ゼロトラストの原則を守りながら Google Cloud サービスに対するポイントツーポイント ネットワークを構築できるのはすばらしいです。認証局サービスを当社で独自に構築するのは難しいですし、現在当社がメリットを得ている GKE や Traffic Director といった他のあらゆるクラウド サービスと同じレベルのインテグレーションを得ることはできないでしょう。」
フェデレーション ワークロード ID の証明書発行を CA Service のような機能なしに大規模に構築して管理するのは極めて困難ですが、このようなことが実現できれば、ゼロトラスト アプローチに移行した際にマネージド クラウド サービスがもたらす価値を証明します。Perry 氏はこの点について Google Cloud Security Talks の講演でより詳細に語っています。ゼロトラスト アプローチをオンプレミスの ID およびワークロードに適用するためにゴールドマン・サックスがとった方法を知りたい場合は、この講演内容をオンデマンドで確認できます。
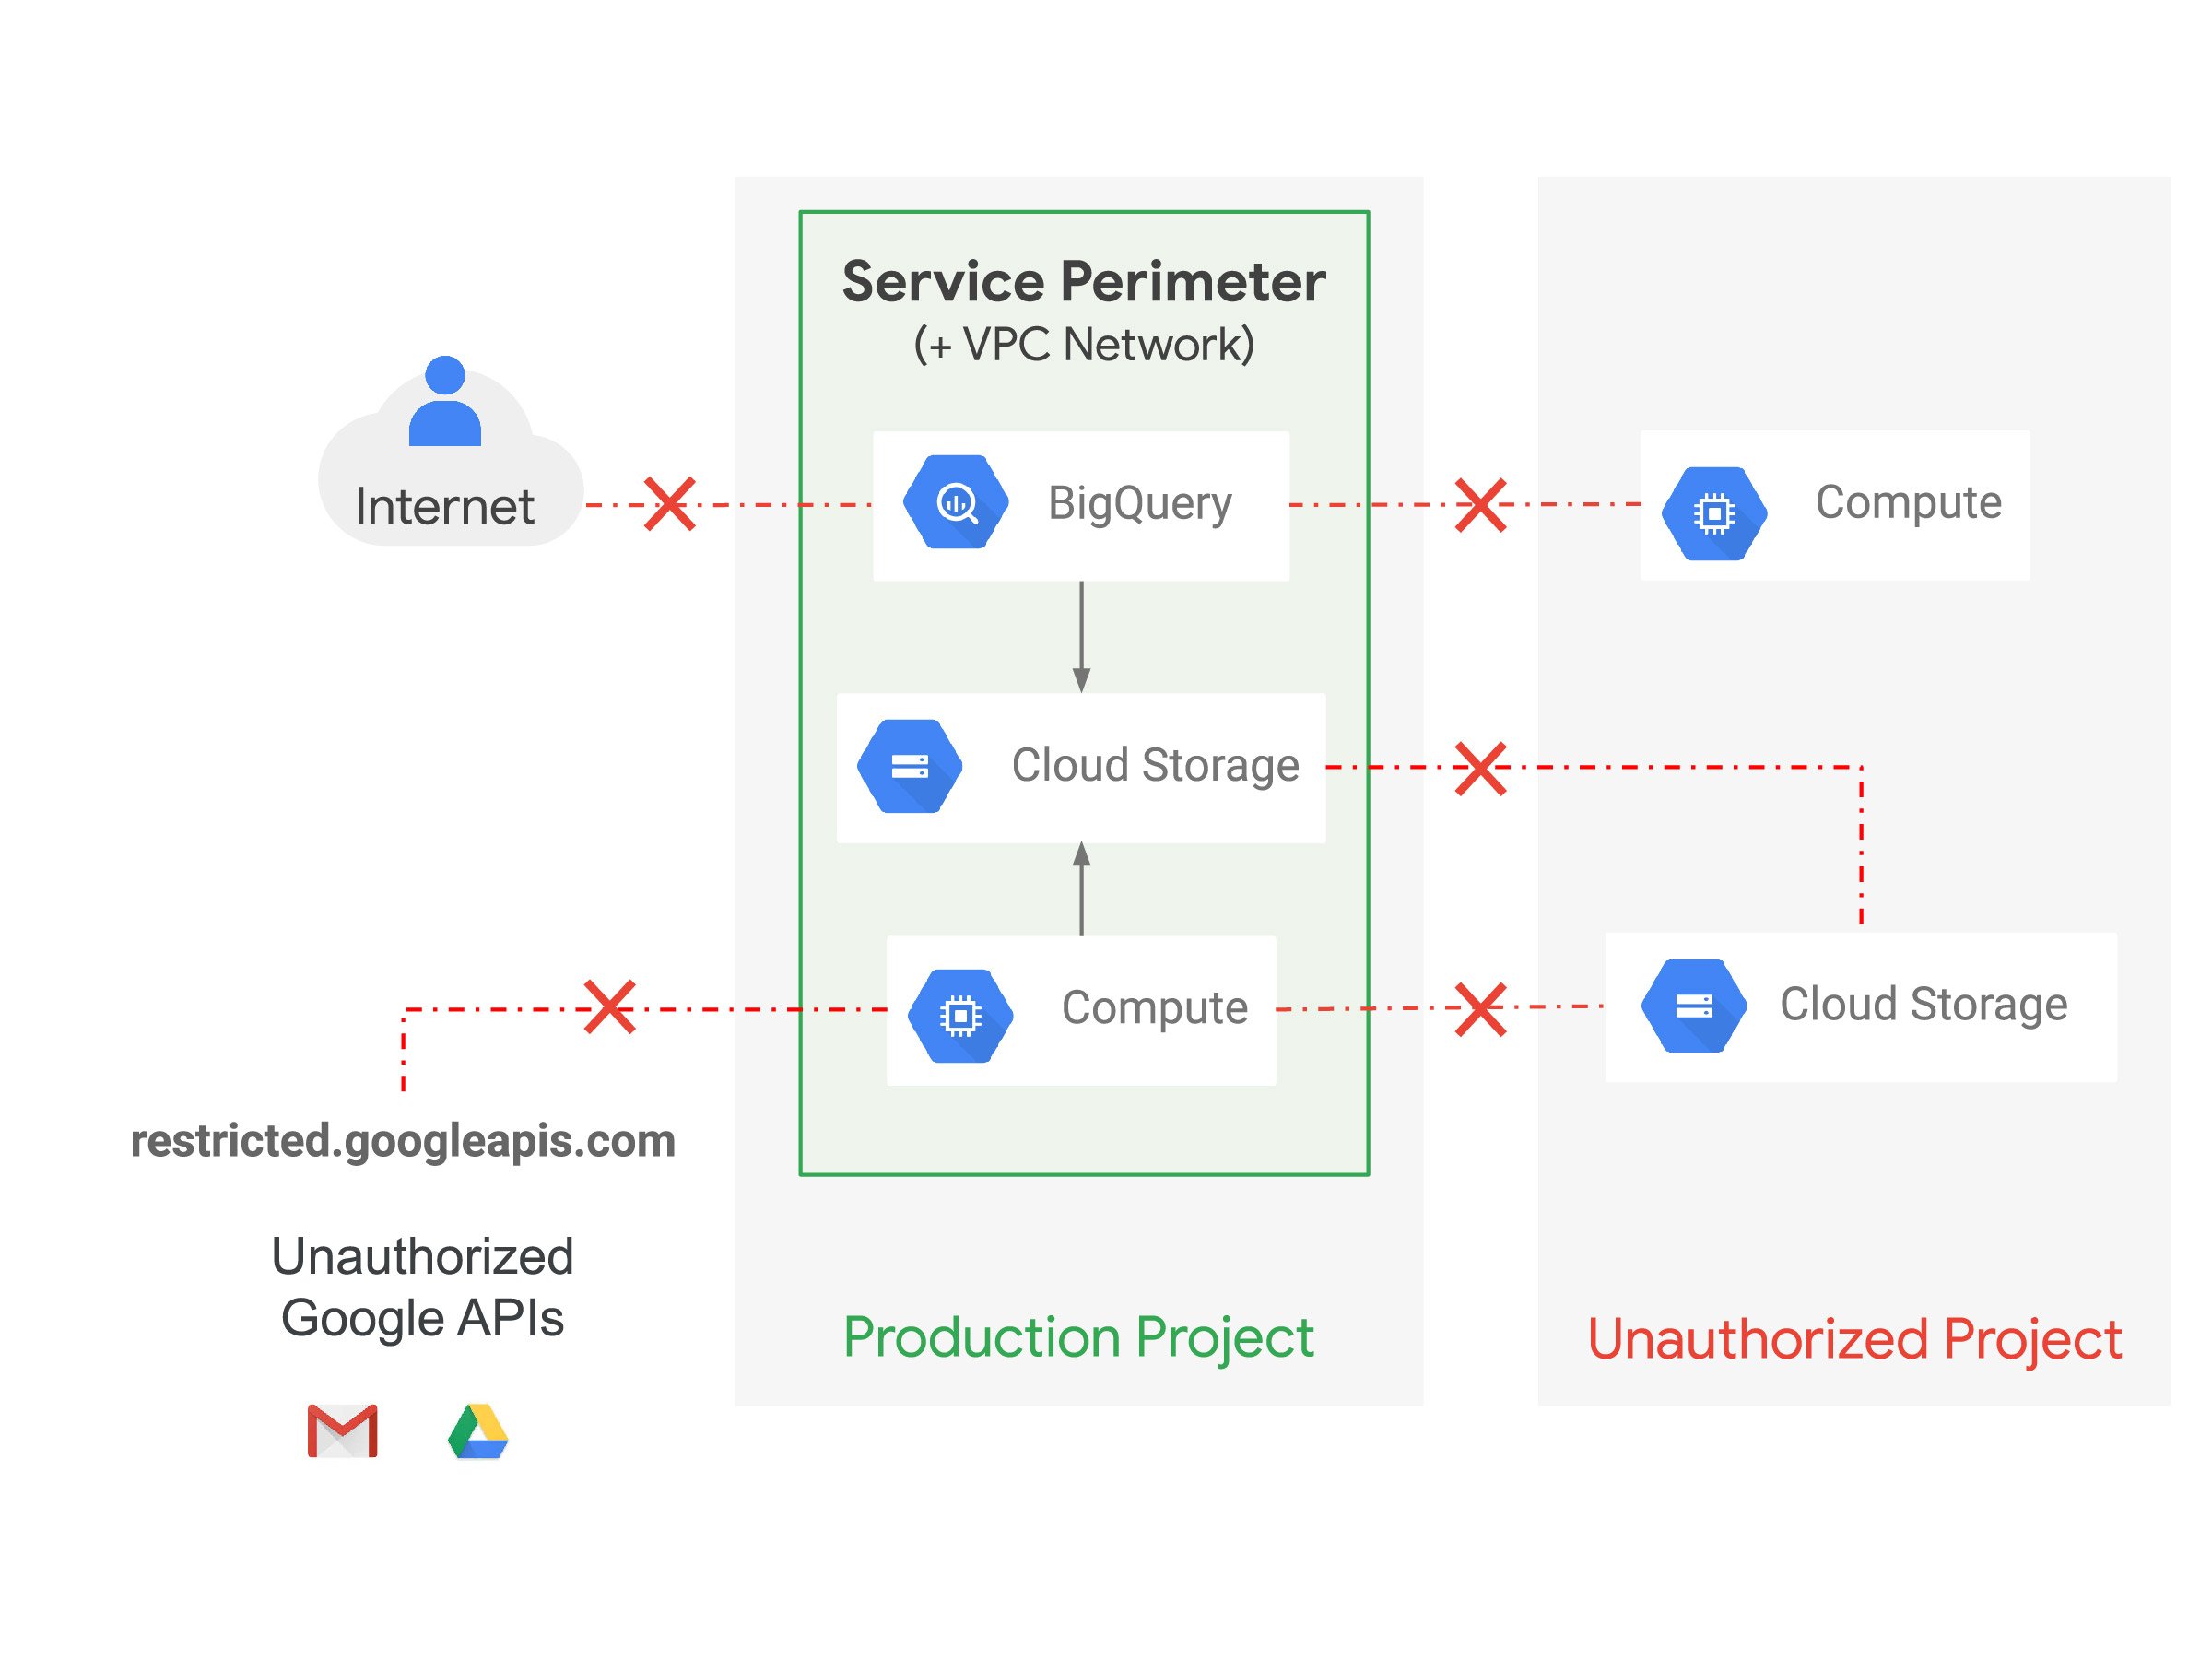
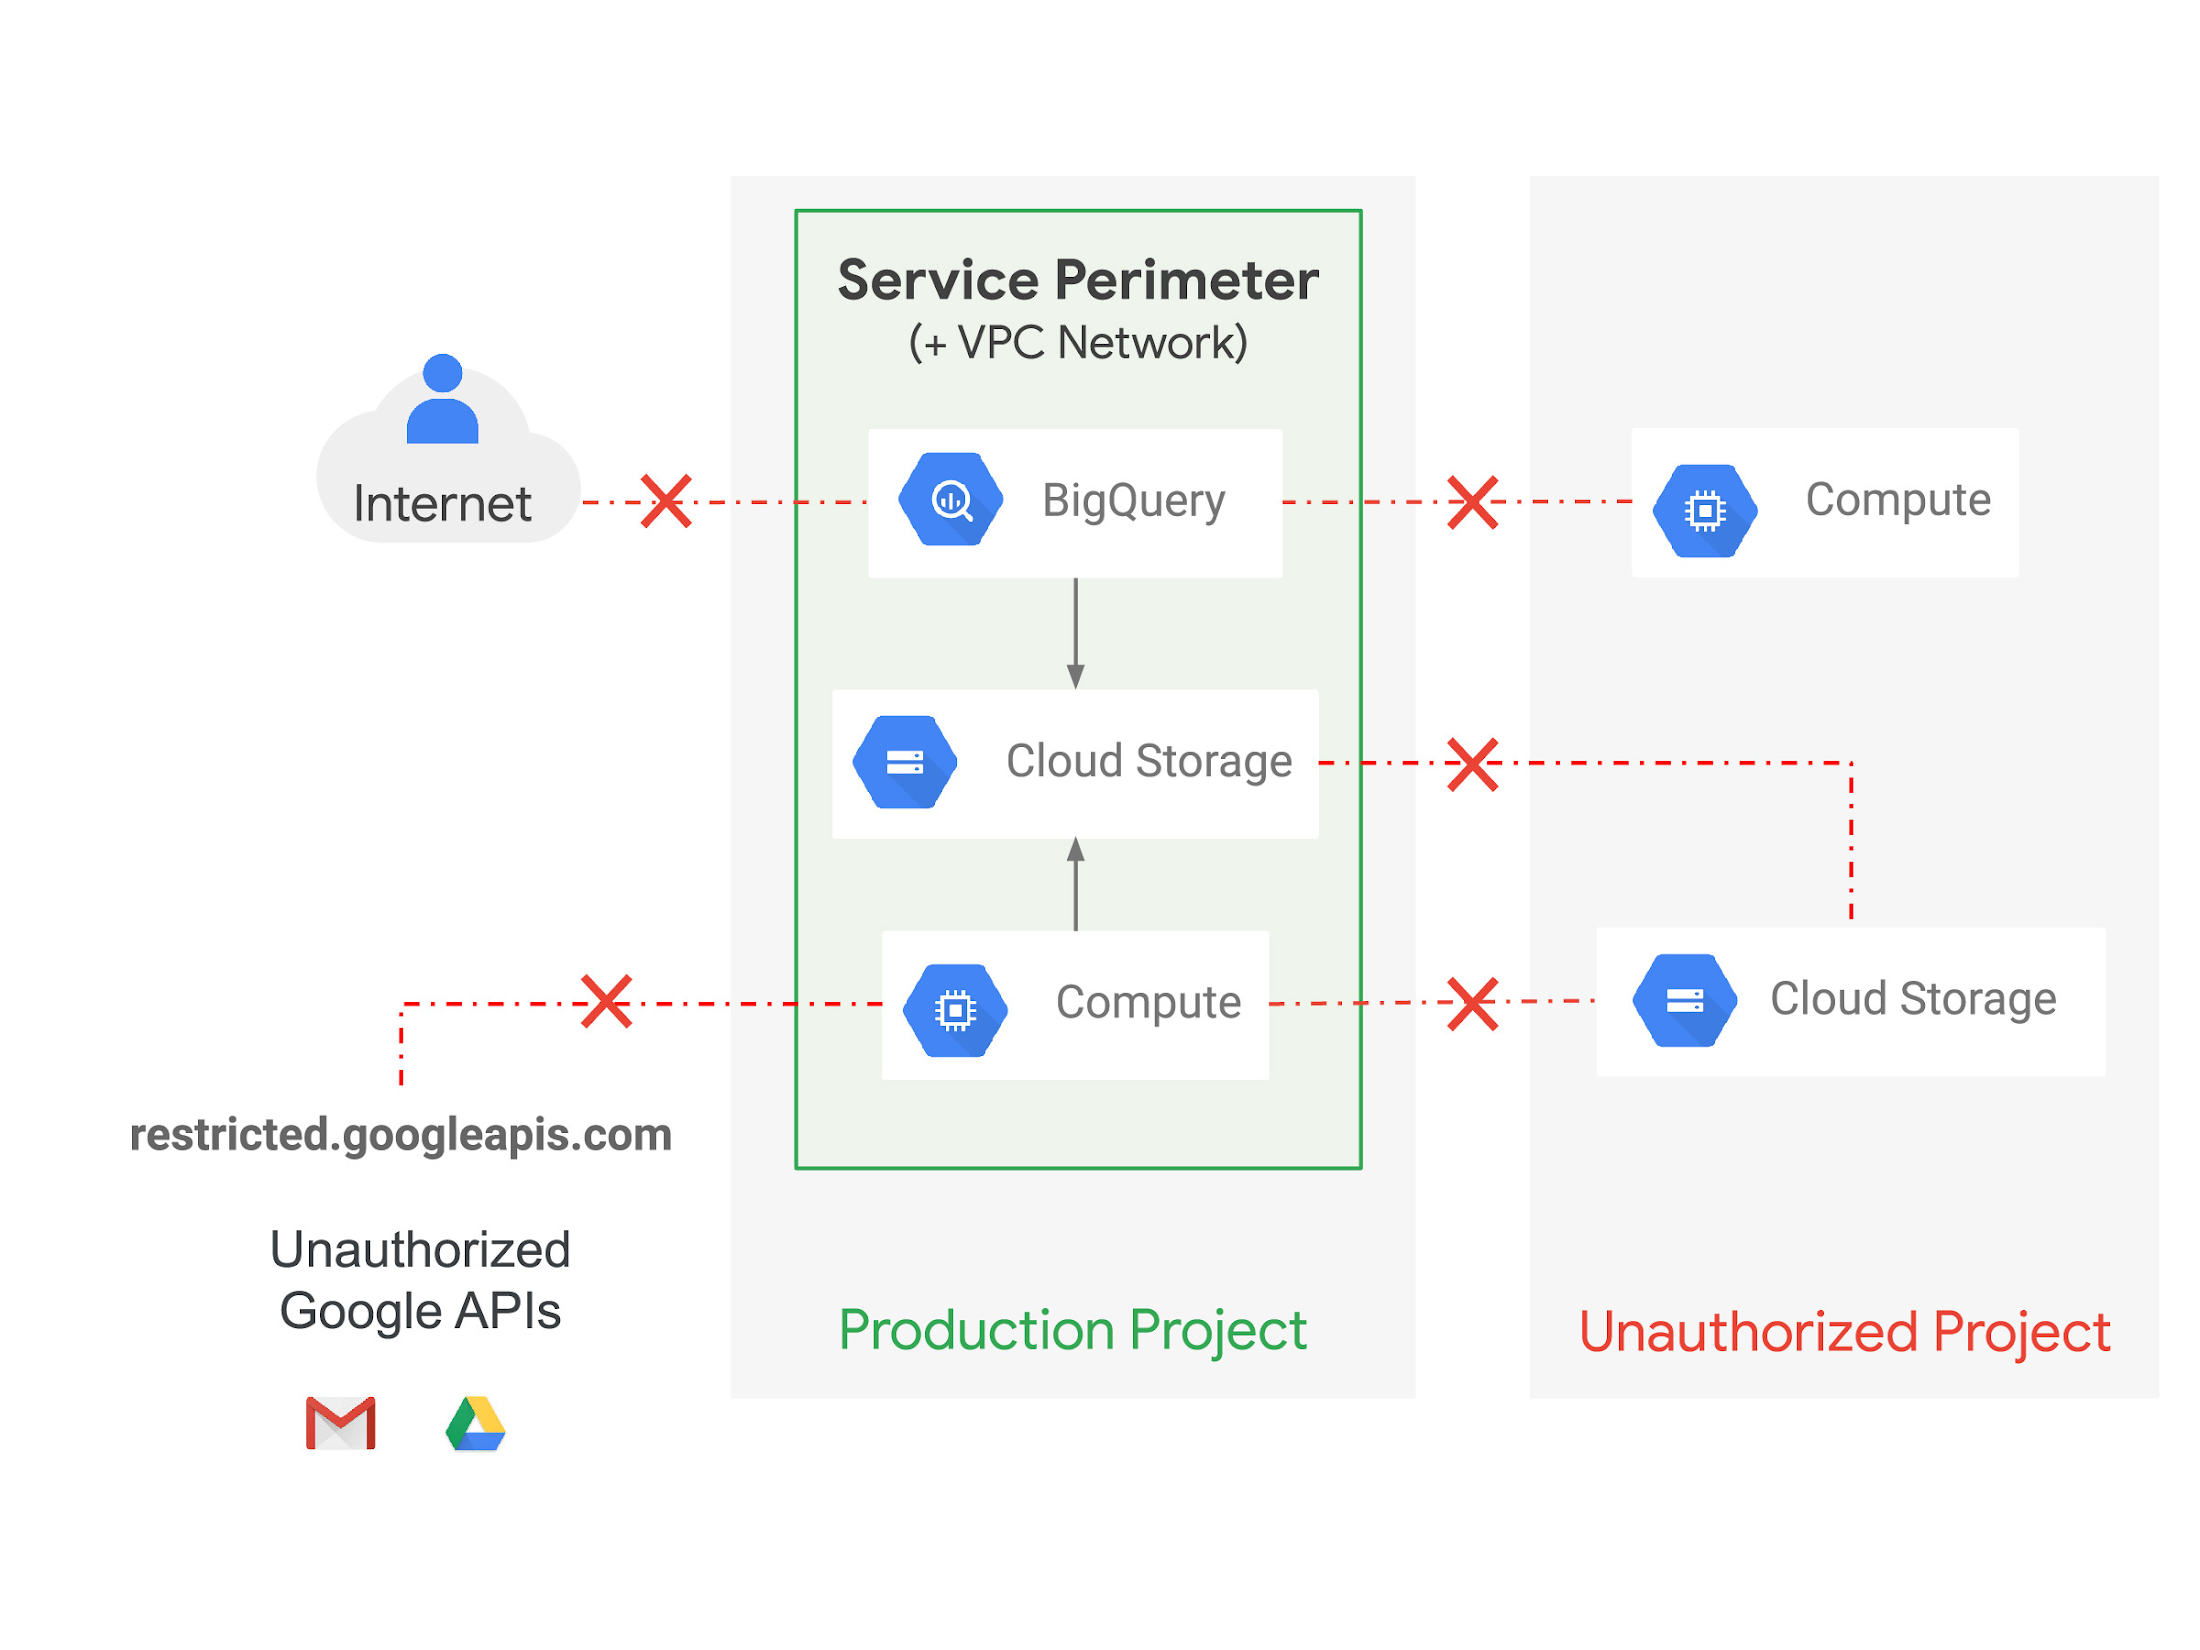
BeyondProd アプローチの実施に役立つ CA Service とは別の Google Cloud プロダクトとしては、VPC Service Controls(VPC-SC)が挙げられます。ユーザーは VPC-SC により BigQuery などのマルチテナント Google Cloud サービスを取り巻くセキュリティ境界を定義して適用できるようになります。VPC-SC により、(プロジェクトを使用してひとまとめにされた)一連の Google Cloud サービスを取り巻くサービス境界の定義やプロジェクト内の全サービスに対するゼロトラスト アクセス ポリシー(たとえば、発信者の ID に基づくポリシー)の定義が可能となります。
以下の例では、サービス境界内に 3 つのサービス(BigQuery、Cloud Storage、Compute Engine)が存在しています。この境界はワークロードの ID を管理するときに使用できる Google Cloud の Identity and Access Management(IAM)に追加の保護レイヤーを提供します。境界外のリソースにアクセスしようとすると、攻撃者が有効な認証情報を使用していてもブロックされます。さらに、VPC-SC 境界は境界内から境界外へ向かうあらゆるデータフローをブロックします。これにより、データの引き出し防止を強化できます。
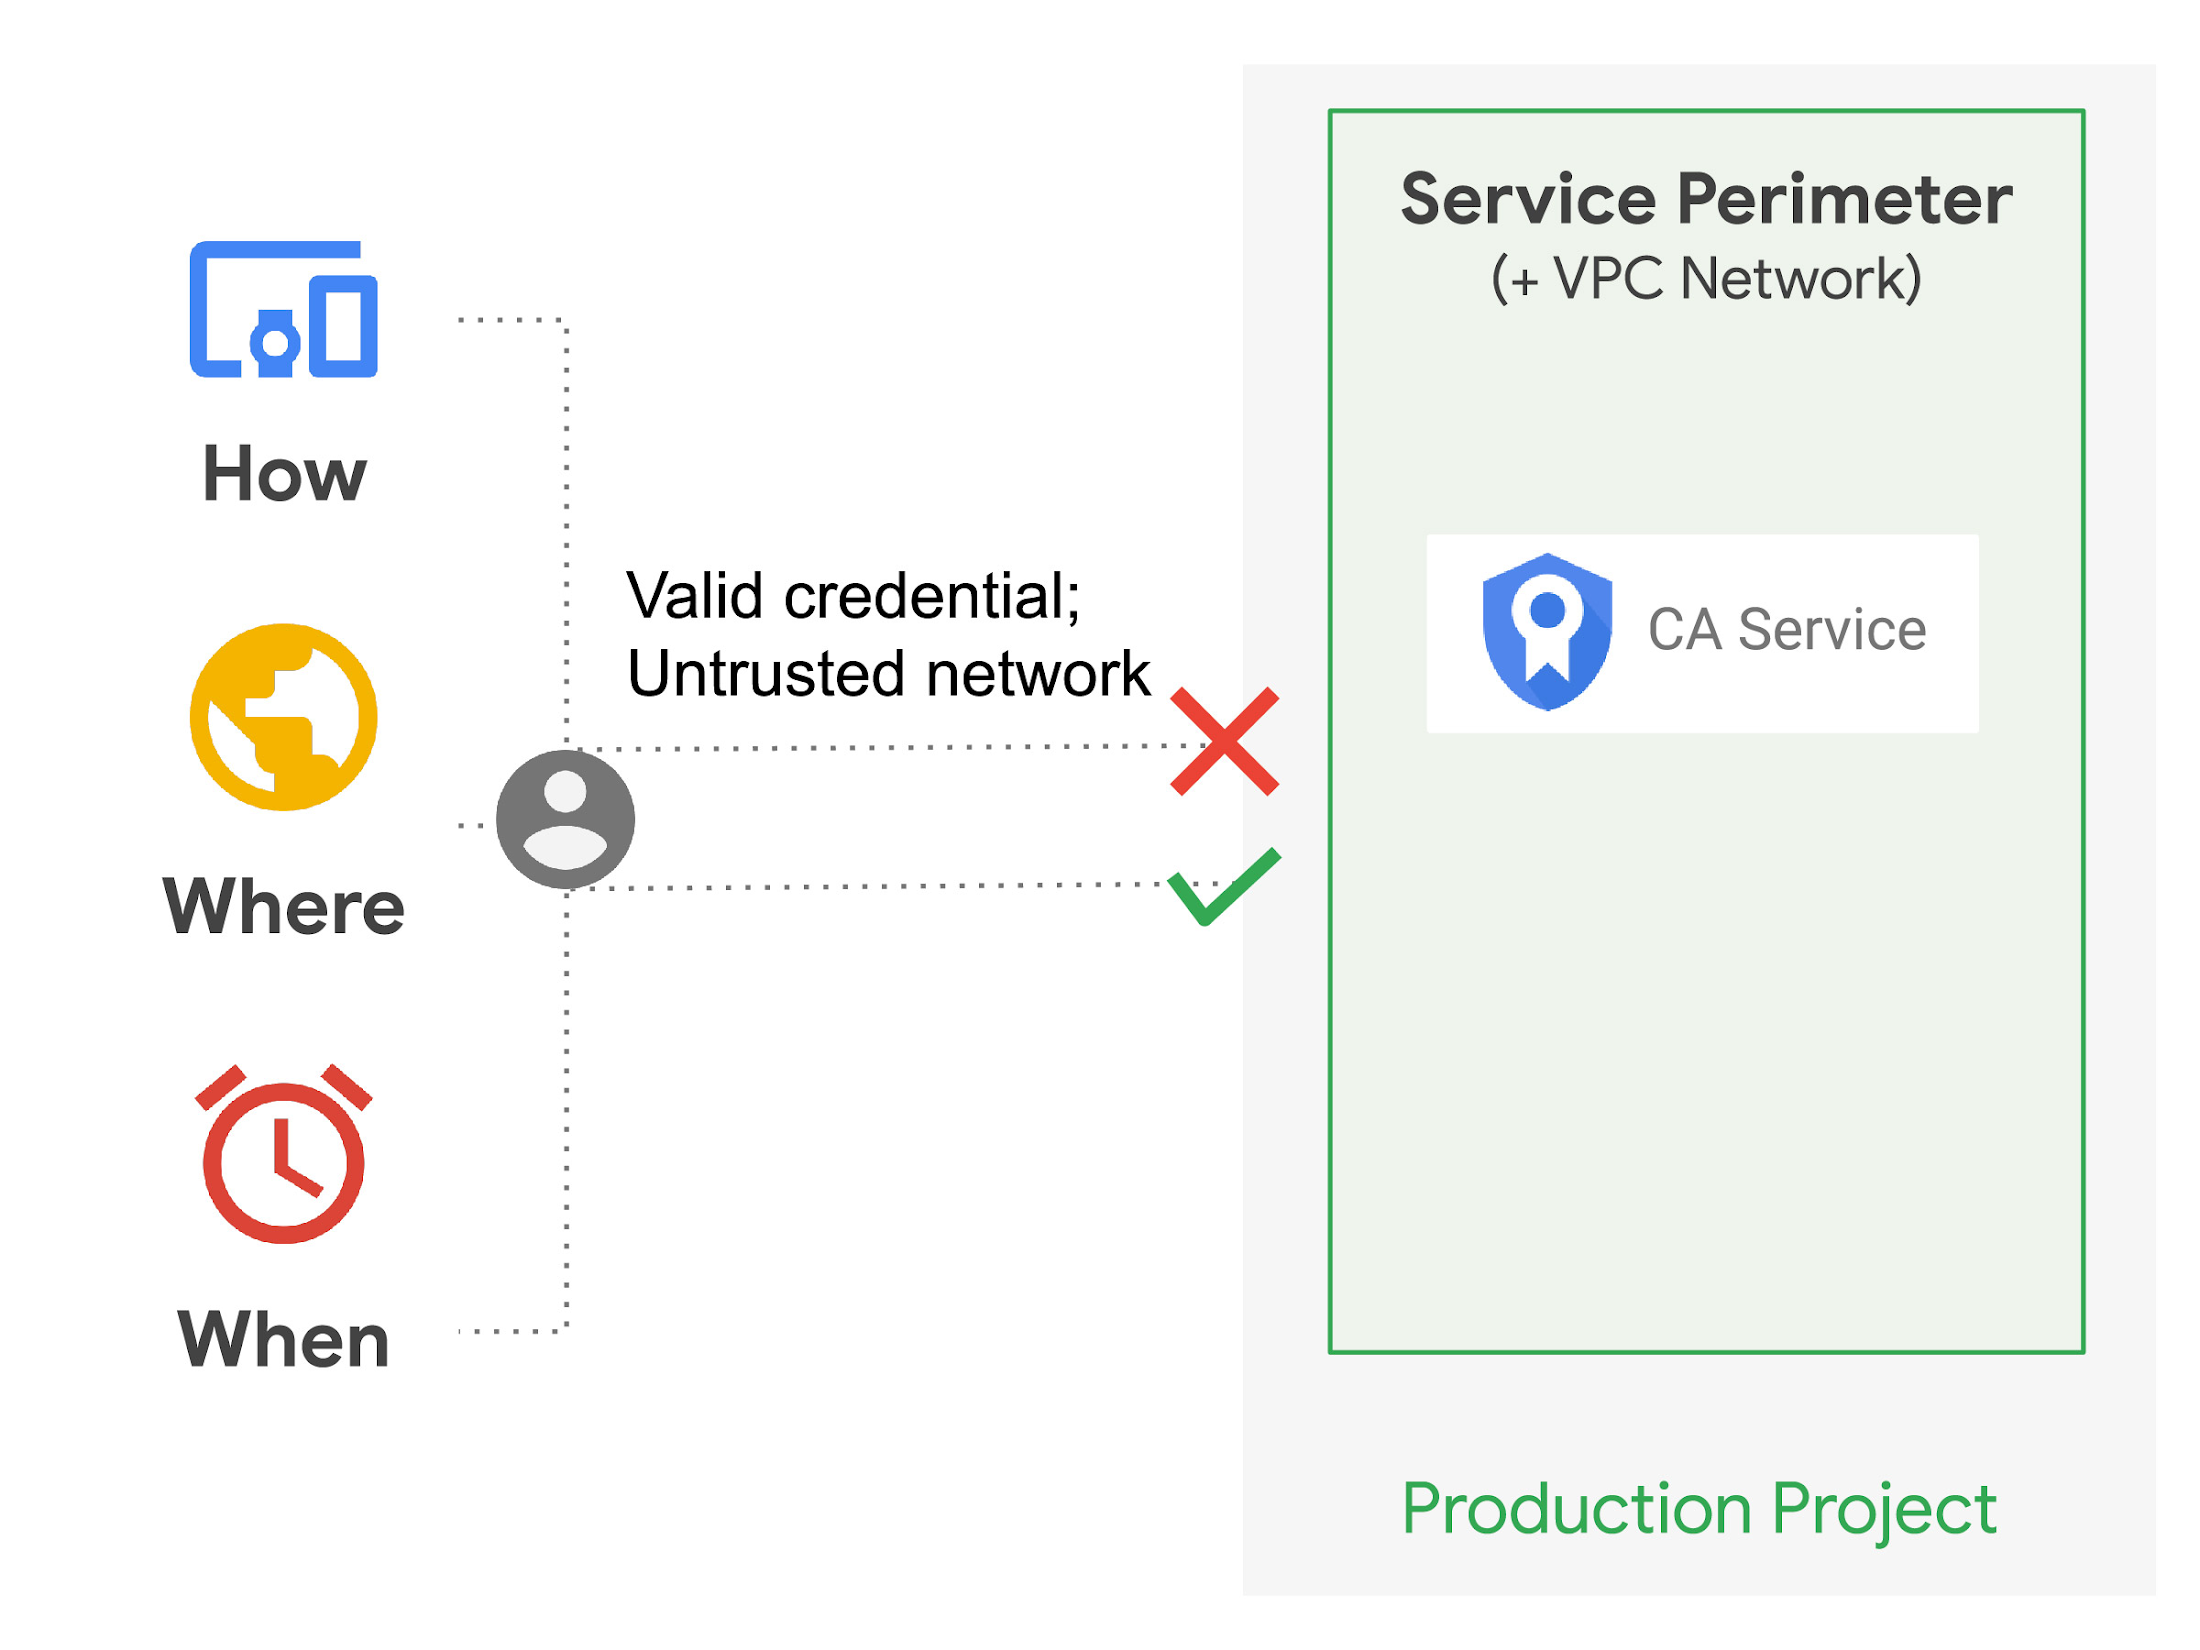
また、CA Service は VPC-SC サービスの境界内で動作するように構成できます。証明書の発行を特定の属性を持った認証済みデバイスからアクセスしている一連のサービス アカウントに限定したり、CA 構成を認証済みネットワークと一連の管理対象デバイスに限定してゼロトラストの原則への対応が強化されます。
コメルツ銀行のビッグデータと高度アナリティクスの研究を行うサイバー拠点の責任者である Christian Gorke 氏は、先日行われた「Google Cloud で BeyondProd を活性化する」という講演において、あらゆるリソースおよびアクセスモデルがプログラム化されて自動化される「コードとしてのコンプライアンス」フレームワークを同行が構築する際に、CA Service と VPC-SC が土台として機能していると述べました。同氏は次のように語っています。
「ヨーロッパで活動する金融機関として、当行は厳格な規制が敷かれた環境に属しています。それと同時に、当行では機密性の高いデータと個人データを取り扱っていますので、データの引き出しリスクを減らすことが求められます。コメルツ銀行の外部へのデータ移動や開発、試験、本番環境間のデータ移動をできる限り少なくすることは当行の目標ですが、コメルツ銀行内の組織間のデータ移動も最低限とすることも目指しています。VPC Service Controls が有用になるのはこの点で、内部に脅威が存在する状況であっても、ゼロトラストの原則に基づきデータフローを制御する手段を提供してくれています。ソリューションがなければ、多大な時間とリソースを割いた上にスケーラビリティの問題にぶつかっていたでしょう。また、Certificate Authority Service のおかげで証明書発行に利用する設備を最小限とできましたし、Google Cloud 全体で HSM により強化されたスケーラブルなセキュリティを活用できるようになりました。」
ID ベースのゼロトラスト ポリシー構築に関心を向けるお客様が増える中、VPC-SC と CA Service という 2 つの Google Cloud サービスが BeyondProd の原則を現実のものにする際に役立ちます。まずは CA Service から使い始めると良いでしょう。プロダクトの概要に関するドキュメントを確認してから作業することをおすすめします。サードパーティの ID フェデレーションと証明書取得に関する新機能に興味がある方は、ぜひこちらをお試しになり、クラウドネイティブなアプリケーションに証明書機能を簡単に統合できることを実感してください。
Google の BeyondProd アプローチを詳しく知るには、「BeyondProd によるアクセスを超えるゼロトラストの原則を適用する」セッションをオンデマンドで確認することをおすすめします。また、12 月に開かれたゼロトラストに関する Security Talks イベントで行われたすばらしいセッションの数々と、今月初めに開かれた Google の Security Talks イベントで行われた脅威検知とその対応に関するセッションについてもぜひご確認ください。
- Google Cloud ゼロトラスト、プロダクト マネージャー、Anoosh Saboori