問題を検出するだけでなく修正まで行う: pull リクエストで CodeMender を実行する方法
Manish Gaur
Cloud & AI Security Architect
Collin Frierson
Cloud & AI Security Architect
※この投稿は米国時間 2026 年 11 月 11 日に、Google Cloud blog に投稿されたものの抄訳です。
多くのデベロッパーがエージェント型ツールを活用して、これまで以上に迅速にコードを生成するようになった一方で、コードはより複雑化し、ソフトウェアの欠陥を特定して修正するのにより多くの時間を要するようになっています。
Google は、このプレッシャーに対処できるよう支援することを重視しています。Mandiant M-Trends 2026 レポートによると、ソフトウェア開発の速度は一部のチームでは 2 倍にまで向上している一方で、デベロッパーがソフトウェアの欠陥を修正するのにかかる平均時間は 10 年前の約 59 日から 2025 年には 170 日以上にまで増加していることを、Google は認識しています。
より多くのコードをより迅速に保護できるよう、Google は自律型コード セキュリティ エージェントである CodeMender を開発しました。CodeMender は、ソフトウェアの欠陥を圧倒的なスピードで検出および修正できます。
また、デベロッパー ツールは、既存のルーティンに適合して初めて成功すると考えています。そこで、Google の AI Threat Defense プラットフォームの一部である CodeMender は、自動化されたコード修正をデベロッパー ワークフローに直接組み込みます。今回は、Google Cloud Run を介して CodeMender の自動修復を Git pull リクエストに直接組み込むリファレンス アーキテクチャをご紹介します。
デベロッパーに表示される内容
すべての操作はタイムライン上で完結します。スキャンが完了すると、検出結果の一覧表、ID 付きの各検出結果、そして次に入力できる 2 つのコマンドが、1 つのコメントとして投稿されます。
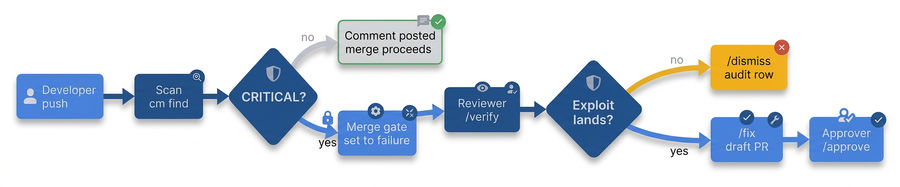
図 1: pull リクエストによる Cloud Run 上でのスキャン実行。検出結果、エクスプロイトのトレース、提案されたパッチは、すべて同じタイムラインに返されます。
/verify 612424da と返信すると、エクスプロイトの試みがスレッドに返され、折りたたみ式の [View Exploit Steps & Response Trace] ブロックに格納されるため、会話が埋もれることはありません。
/fix 612424da と返信すると、同じようにパッチが [Preview Proposed Code Diff] の後ろに届き、すでに作成されているドラフト pull リクエスト上でそのまま /approve を行うことができます。どちらのコマンドも、ID の代わりに all を使用できます。
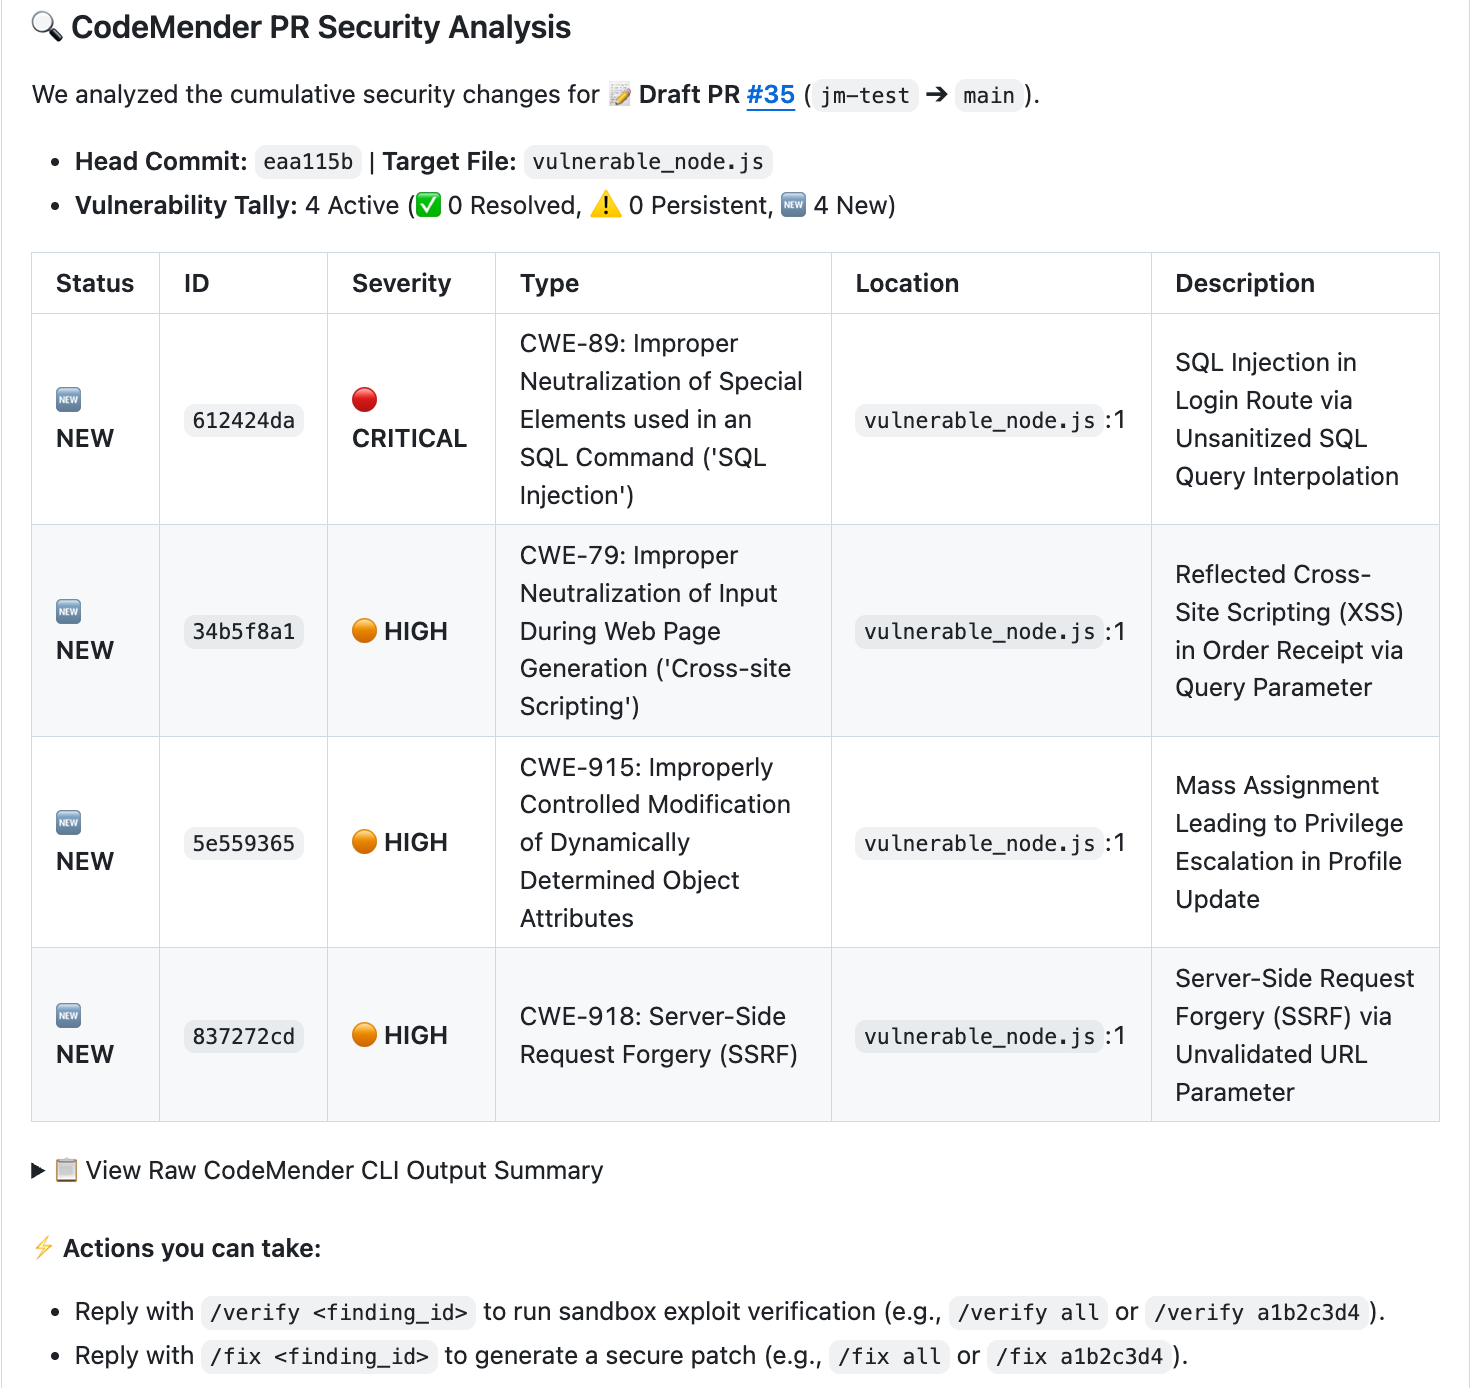
図 2: 検出結果の表と実行可能なスラッシュ コマンドを表示する初期スキャン コメント。デベロッパーは pull リクエストのタイムラインから完全に離れることなく作業できます。
デベロッパーが pull リクエストから離れたり、コンソールを学習したりする必要はありません。
重大度だけでなく、証拠も提供
CodeMender で cm find を実行すると、コード分析中の脆弱性検出に関する信頼スコアが返されます。信頼スコアが 100% 未満の場合は、cm verify を使用して、CodeMender にサンドボックス内でエクスプロイトをビルドおよびシミュレートさせ、脆弱性が実際に悪用可能かどうかを判断できます。
シミュレーション結果によって重大度が変わる可能性があります。検証サンドボックスは一時的なものであるため、パイプラインはこれらのアーティファクトを Google Cloud Storage へ自動的にストリーミングし、コンプライアンスやセキュリティ運用でのレビューに備えて監査証跡を保存します。
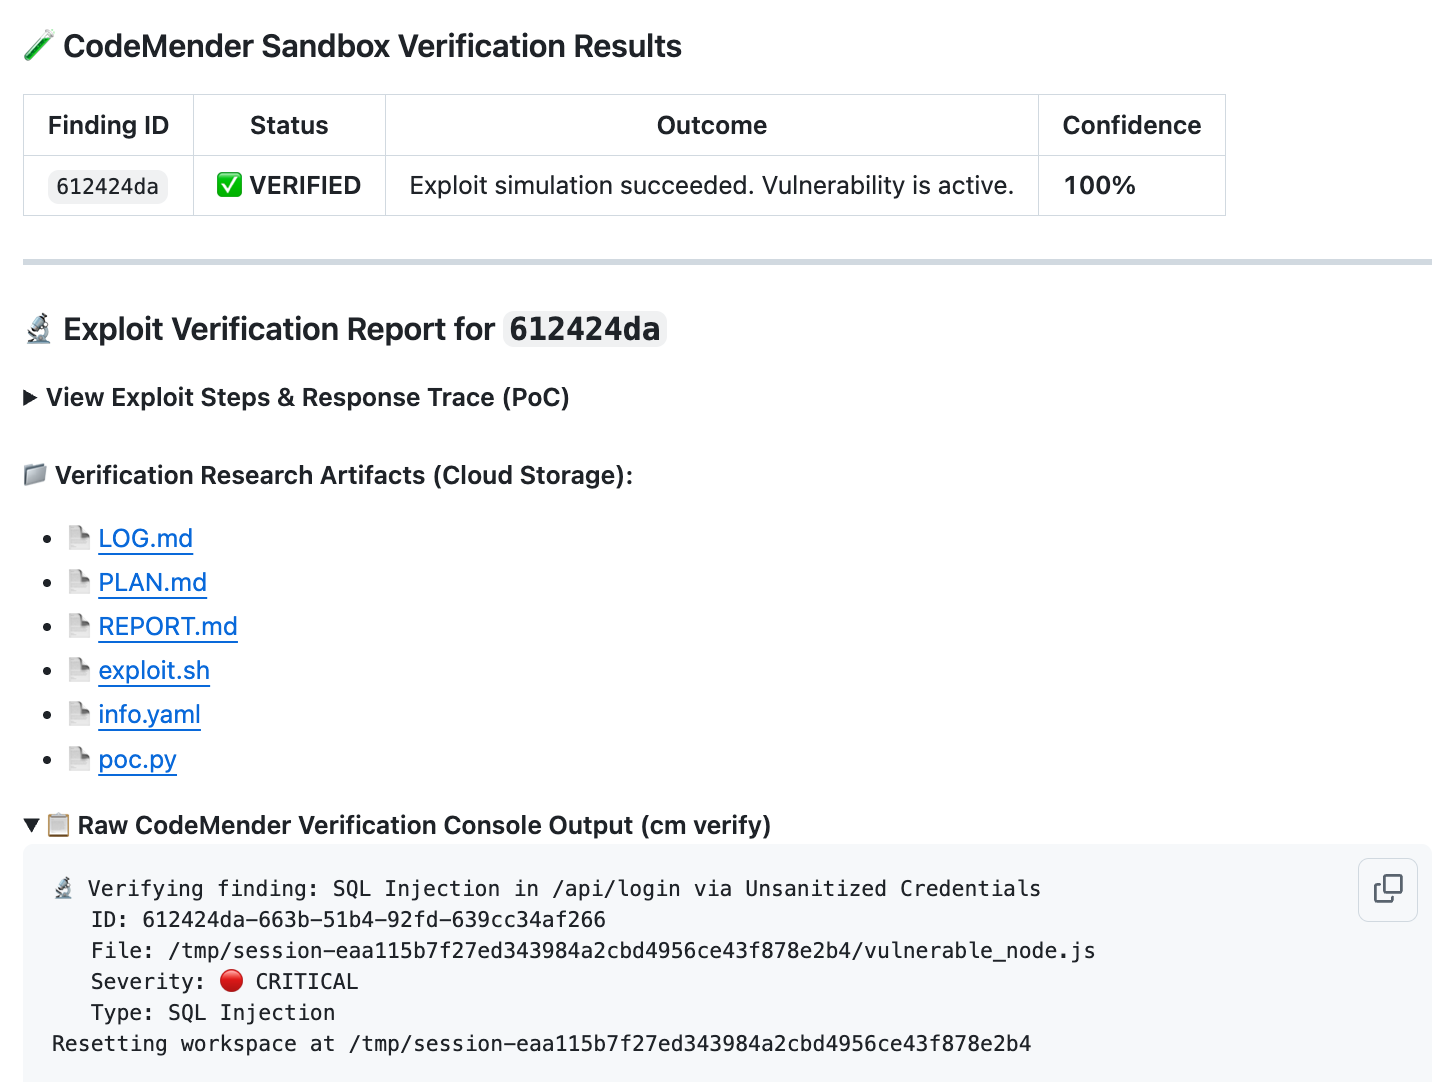
図 3: /verify コマンドにより返される、サンドボックス内でのエクスプロイト試行のトレース。レビュー担当者には、抽象的なアラートではなく実用的な証拠が提供されます。
検証パイプラインの障害モードを考慮して設計してください。ハーネスがエクスプロイトの成功を示す文字列のみを検索していると、モック サーバーのクラッシュや実行タイムアウトといったテストの失敗によって、パイプラインがフェイルオープン状態になるおそれがあります。その結果、実際の脆弱性が誤って「安全」と判定されてしまう可能性があります。
パーサーが、真陰性の結果とテストのクラッシュを明確に切り分けるようにしてください。エクスプロイトが正常に完了しなかった場合は、正常な状態であると判断するのではなく、ステータスを「不確定」としてフラグを立ててください。
パッチを提案し、差分をプレビューする
エクスプロイトによって検出結果が本物であることが証明されたら、次のステップはチケットではなくパッチです。cm fix a1b2c3d4 で CodeMender にパッチの作成を指示します。
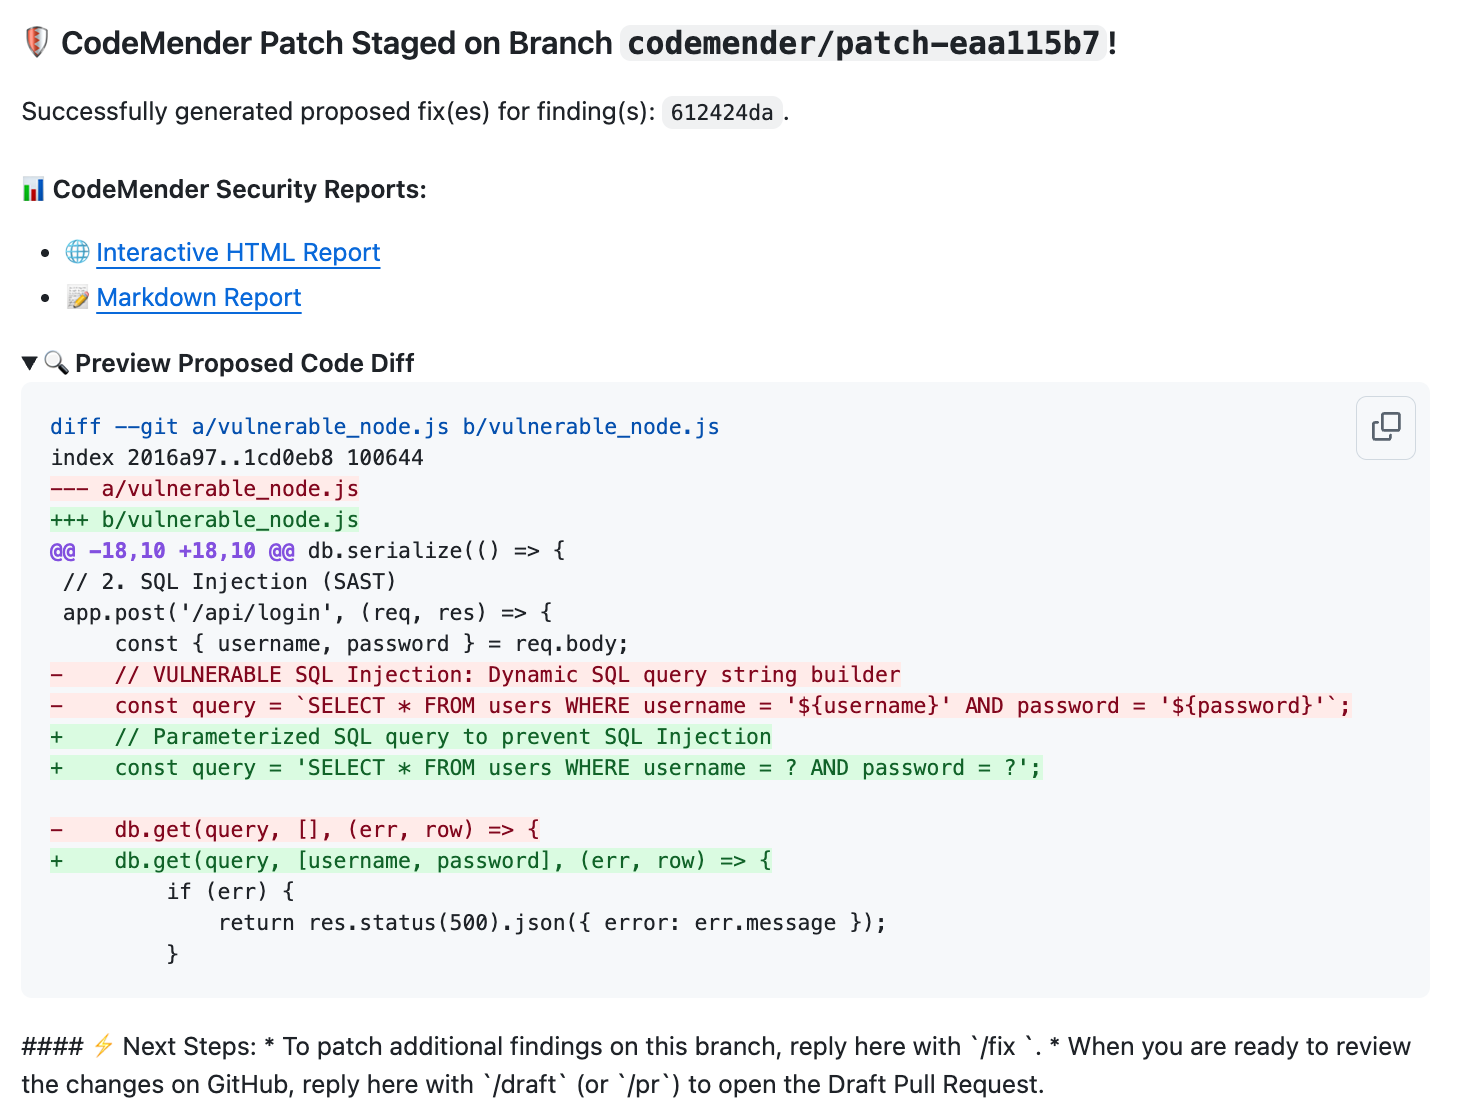
図 4: /fix コマンドにより返される Unified 形式のコード差分。レビュー担当者がパッチを評価するうえで有意義なコンテキストを提供します。
差分に問題がなければ、1 ステップで適用できます。デベロッパーが /approve と返信します。エージェントはパッチをブランチに commit して push し、commit ステータス security/codemender-gate をグリーンに設定します。ブランチ保護によって、そのステータスがマージをブロックする条件として機能するようになります。これがないと、ゲートは単なる参考にとどまります。
GitHub と Cloud Run の間で鍵の保存は不要
GitHub と Google Cloud が相互に信頼するまで、この処理は行われません。このエージェントは、ソースコードへの書き込みアクセス権を必要とします。これはまさに、シークレット ストアに保管して漏洩のリスクに晒したくはない認証情報です。代わりに、GitHub Actions で有効期間の短い OIDC トークンを発行し、Google 側でそれを受け入れるよう設定できるため、盗まれるおそれのある長期的な認証情報は一切存在しません。
ここでのセキュリティは、ほぼすべて次の 1 行に依存しています。
すべての GitHub Actions ワークフローがその発行元 URL を共有するため、発行元を検証するだけでは意味がありません。実際に機能しているのは、この条件の部分です。
何と照合しているかに注目してください。assertion.repository でも機能しますが、これはリポジトリ名と照合されます。名前は変更される可能性があり、手放してしまうと他の誰かに取得されるリスクがあります。一方、repository_id と repository_owner_id は不変であるため、Google では代わりにこれらをマッピングすることをおすすめしています。
エクスプロイトを安全に実行できる場所を提供する
検証では、誰もレビューしておらず、オンデマンドで作成され、モック ターゲットに向けられた、その脆弱性クラス特有の動作を行う攻撃コードが実行されます。最近のニュースでも取り上げられているように、自律型エージェントがタスクを完了する最速の方法として、コンテナから抜け出して内部ネットワークをポートスキャンすることを決定するような事態は、絶対に避けたいものです。
判定を信頼する前に、2 つの重要な質問に答える必要があります。そのコードはどこで実行されるのか、そして実行中に何にアクセスできるのか、という点です。その答えは、Cloud Run ジョブとして実行することです。
すべての Cloud Run インスタンスはサンドボックス化されており、ジョブは常に第 2 世代の実行環境(Linux と完全な互換性を持つマイクロ VM)で実行されます。実行が開始され、1 つの処理が行われて終了します。
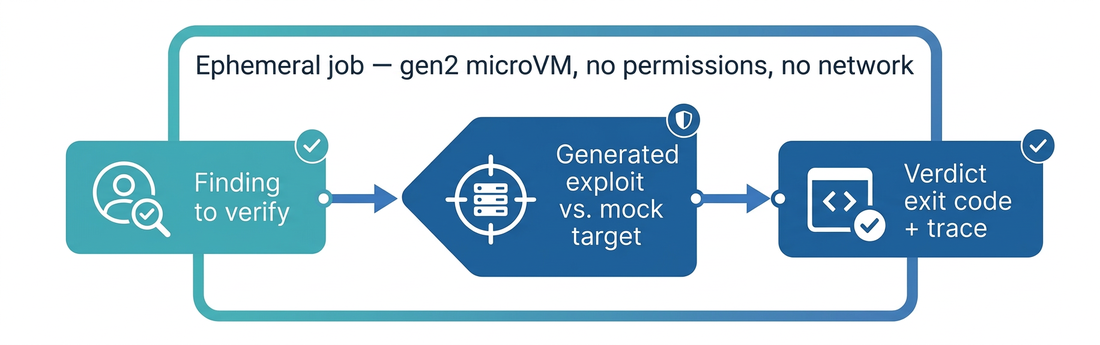
図 5: 何も保持せず、1 つの検出結果のためだけに存在するインスタンスで実行されるエクスプロイト。判定のみが残ります。
次に、環境を完全にクリーンにします。ジョブに独自のサービス アカウントを付与し、エクスプロイトを書き込む API 以外の権限は付与しないようにします。Cloud Run は、インスタンスの起動時にコンテナ イメージを pull するのではなく、デプロイ時にインポートするため、レジストリへのアクセスは必要ありません。
組織のポリシーによっては roles/editor 権限が付与されている可能性があるため、Compute Engine のデフォルト サービス アカウントの使用は避けてください。ネットワークも遮断します。外部へのルートを持たないサブネットへのダイレクト VPC 下り(外向き)を設定すれば、どこにも外部通信できないコードは、検出した情報を持ち出したり、セカンド ステージの攻撃コードを取得したりすることができなくなります。
検出結果ごとに 1 つのジョブを実行します。実行が終了すると、インスタンスも終了し、判定だけが残ります。
Cloud Run サンドボックスまたは Agent Sandbox が、最後のギャップを埋めます。インスタンス内では、プロセスの実行が親ワークロード、環境変数、シークレット、Google Cloud メタデータ サーバーから分離されているため、プラットフォームがデフォルトで割り当てる認証情報にもアクセスできません。エージェントが作成したコードをすぐに実行できるように設計されています。
使ってみる
自律型 GitOps セキュリティ エージェントは今すぐ構築できます。codemender-gitops のリファレンス実装から始めましょう。
- クラウドおよび AI セキュリティ アーキテクト、Manish Gaur
- クラウドおよび AI セキュリティ アーキテクト、Collin Frierson