끊임없는 패치의 기록: 2025년 제로데이 취약점 돌아보기
Google Threat Intelligence Group
Google Threat Intelligence
Visibility and context on the threats that matter most.
Contact Us & Get a Demo해당 블로그의 원문은 2026년 3월 6일 Google Cloud 블로그(영문)에 게재되었습니다.
작성자: Casey Charrier, James Sadowski, Zander Work, Clement Lecigne, Benoît Sevens, Fred Plan
핵심 요약
Google 위협 인텔리전스 그룹(GTIG)은 2025년 실제 환경(in-the-wild)에서 악용된 90개의 제로데이 취약점을 추적했습니다. 이러한 제로데이 발생 건수는 사상 최고치를 기록했던 2023년(100개)보다는 적지만 2024년(78개)보다는 많은 수치이며, 지난 4년간 형성된 60~100개 범위 내에 머물러 있어 이 수준에서 안정화되는 추세를 보여줍니다.
2025년에도 저희는 2024년에 처음 확인된 '엔터프라이즈 대상 공격 증가'라는 구조적 변화가 계속되는 것을 관찰했습니다. 엔터프라이즈 기술에 영향을 미치는 취약점의 단순 건수(43개)와 비율(48%) 모두 사상 최고치를 기록했으며, 이는 2025년에 악용된 전체 제로데이의 거의 50%를 차지합니다. 탐지된 브라우저 기반 공격은 지속적으로 감소하여 역대 최저 수준으로 떨어진 반면, 운영 체제(OS) 취약점 악용은 증가한 것으로 나타났습니다.
국가 지원 스파이 그룹은 피해자 네트워크로 침투하는 주요 진입점으로 엣지 디바이스 및 보안 어플라이언스를 계속해서 우선시하고 있으며, 이들 그룹의 소행으로 파악된 제로데이 악용 사례의 절반 이상이 이러한 기술에 집중되었습니다. 상업용 감시 소프트웨어 공급업체(CSV)는 모바일 및 브라우저 공격에 대한 관심을 유지하면서, 최근에 도입된 보안 경계 및 기타 모바일 보안 개선 사항을 우회하기 위해 익스플로잇 체인을 조정하고 확장했습니다. BRICKSTORM 악성코드 배포와 관련된 여러 침입 사례는 다양한 목적을 보여주었지만, 특히 기술 기업을 표적으로 삼은 것은 제로데이 익스플로잇 개발을 진전시키기 위해 가치 있는 지적 재산(IP)을 탈취할 가능성이 있음을 시사했습니다.
주요 시사점
-
복잡성으로 인해 모바일 취약점 발견 건수가 증가했습니다. 모바일 제로데이 발견 건수는 지난 3년간 변동을 거듭하여 2023년 17개에서 2024년 9개로 감소했다가 2025년 15개로 다시 반등했습니다. 공급업체의 완화 조치가 발전하고 단순한 공격을 점점 더 차단함에 따라, 위협 행위자들은 어쩔 수 없이 자신들의 기법을 확장하거나 조정해야 했습니다. 어떤 경우에는 강력하게 보호되는 구성 요소 내에서 원하는 수준의 액세스 권한을 얻기 위해 연결된(chained) 취약점의 수를 늘렸습니다. 반대로 애플리케이션이나 서비스와 같은 단일 기능 내에서 더 낮은 수준의 액세스 권한을 표적으로 삼아, 더 적거나 단일한 버그만으로 공격에 성공한 경우도 있었습니다.
-
엔터프라이즈 소프트웨어 및 엣지 디바이스는 여전히 주요 표적입니다. 2025년 제로데이의 48%가 엔터프라이즈급 기술을 표적으로 삼아 최고치를 경신했습니다. 보안 및 네트워킹 기기에 대한 공격 증가는 신뢰할 수 있는 엣지 인프라가 초래할 수 있는 치명적인 리스크를 강조하는 반면, 엔터프라이즈 소프트웨어를 표적으로 삼는 것은 네트워크 및 데이터 자산 전반에 걸쳐 권한 있는 액세스를 제공하는 고도로 상호 연결된 플랫폼의 가치를 보여줍니다. 네트워킹 및 보안 어플라이언스는 초기 침투(initial access) 권한을 얻기 위해 다양한 위협 행위자들의 지속적이고 집중적인 표적이 되었습니다.
-
상업용 감시 소프트웨어 공급업체(CSV)가 제로데이 접근 장벽을 더욱 낮췄습니다. 제로데이 악용을 추적하기 시작한 이래 처음으로, 전통적인 국가 지원 사이버 스파이 그룹보다 CSV 소행으로 파악된 제로데이 건수가 더 많았습니다. 이는 이러한 공급업체를 통한 제로데이 익스플로잇 접근성이 과거 어느 때보다 더 광범위한 고객층으로 확대되었음을 보여줍니다.
-
중국(PRC) 연계 사이버 스파이 그룹이 전통적인 국가 지원 스파이의 제로데이 악용을 계속 주도하고 있습니다. 지난 약 10년간 관찰해 온 추세와 일치하게, 2025년에도 다른 국가 지원 그룹에 비해 중국 연계 그룹이 제로데이 취약점을 가장 많이 사용한 것으로 나타났습니다. UNC5221 및 UNC3886과 같은 이들 그룹은 전략적 표적에 대한 지속적인 액세스를 유지하기 위해 보안 어플라이언스 및 엣지 디바이스에 계속해서 크게 집중했습니다.
-
금전적 목적을 지닌 위협 그룹의 제로데이 악용이 이전 최고치와 타이를 기록했습니다. 2025년에는 9개의 제로데이 악용 사례가 금전적 목적을 지닌 것으로 확인되거나 그럴 가능성이 높은 위협 그룹의 소행으로 파악되었습니다. 이는 2023년의 전체 건수와 거의 일치하며, 2025년에 출처가 파악된 전체 취약점 중에서 더 높은 비율을 차지합니다.
2026년 제로데이 전망
표적 및 공격 기법의 지속적인 확장
특히 브라우저 및 모바일 분야에서 특정 공급업체들이 취약점 악용을 더욱 어렵게 만드는 개선을 계속 추진함에 따라, 공격자들은 더 확장된 기법과 다양한 표적을 통해 계속해서 적응해 나갈 것입니다. 인프라 전반에 걸쳐 사용되는 광범위한 애플리케이션으로 인해 엔터프라이즈 대상 공격은 계속해서 활성화될 것입니다. 소프트웨어, 디바이스, 애플리케이션 수의 증가는 공격 표면을 확장하며, 성공적인 공격을 위해서는 침해를 달성할 단 하나의 실패 지점(single point of failure)만 있으면 됩니다.
게임의 판도를 바꾸는 AI
저희는 2026년에 AI가 공격자와 방어자 간의 지속적인 군비 경쟁을 가속화하여 더 역동적인 위협 환경을 조성할 것으로 예상합니다. 공격자들은 정찰, 취약점 발견, 익스플로잇 개발을 가속화하여 공격을 자동화하고 확장하는 데 AI를 활용할 것으로 보입니다. 이러한 단계에 소요되는 시간이 단축되면 방어자는 제로데이 악용을 더 잘 탐지하고 대응해야 한다는 더 큰 압박을 받게 될 것입니다. 동시에 AI는 방어자가 에이전틱(agentic) 솔루션과 같은 도구를 활용하여 보안 운영을 강화할 수 있도록 힘을 실어줄 것입니다. AI 에이전트는 이전에 알려지지 않은 보안 결함을 선제적으로 발견하고 패치를 지원하여, 공급업체가 악용되기 전에 취약점을 무력화할 수 있도록 돕습니다.
액세스 권한을 연구에 활용
중국 연계 스파이 조직의 소행으로 파악된 2025년 BRICKSTORM 악성코드 캠페인은 데이터 탈취가 장기적인 제로데이 개발을 가능하게 할 수 있다는 제로데이 악용의 새로운 패러다임을 시사할 수 있습니다. 위협 행위자들은 단순히 민감한 고객 데이터를 유출하는 데 그치지 않고, 피해 기업의 소스 코드와 독점 개발 문서를 포함할 수 있는 지적 재산(IP)을 표적으로 삼았습니다. 이 IP는 해당 공급업체 소프트웨어의 새로운 취약점을 발견하는 데 사용될 수 있으며, 이는 피해 기업 자체뿐만 아니라 피해 기업의 다운스트림 고객(하위 고객)에게도 위협이 됩니다.
조사 범위
이 보고서는 2025년 제로데이 악용에 대해 Google 위협 인텔리전스 그룹(GTIG)이 파악한 내용을 설명합니다. GTIG는 제로데이를 '패치가 공개적으로 제공되기 전에 실제 환경(in-the-wild)에서 악의적으로 악용된 취약점'으로 정의합니다. 다음 분석은 GTIG가 수행한 자체 연구와 신뢰할 수 있는 오픈소스 보고서를 결합하여 활용하지만, 당사가 모든 출처의 보고서를 독립적으로 확인할 수는 없습니다.
이 분야의 연구는 역동적이며, 과거 사건의 지속적인 발견으로 인해 수치가 조정될 수 있습니다. 저희의 분석은 GTIG가 추적한 악용 사례를 나타내지만 모든 제로데이 악용을 반영하지는 않을 수 있습니다. 여기에 제시된 수치는 현재 데이터에 대한 당사의 최선의 이해를 반영하며, 2025년 데이터셋에 포함된 모든 제로데이는 현재 패치가 제공되고 있음을 알려드립니다. GTIG는 이 보고서에서 관찰되고 논의된 추세가 2025년 12월 31일을 기준으로 탐지 및 공개된 제로데이를 기반으로 한다는 점을 명시합니다.
수치 분석

그림 1: 연도별 제로데이 발생 건수
GTIG는 2025년에 공개되어 제로데이로 악용된 90개의 취약점을 추적했습니다. 이 수치는 지난 5년간 관찰해 온 확고한 상승 추세와 일치합니다. 전체 연간 제로데이 발생 건수는 이 기간 동안 60~100개 범위 내에서 변동을 보였지만, 2021년 이전 수준에 비해서는 여전히 높은 상태를 유지하고 있습니다. 공급업체의 완화 조치 때문이든 새로운 고가치 공격 기회의 등장 때문이든 시간이 지남에 따라 특정 공격 범주가 이동하더라도, 전체 제로데이 건수는 급격한 전반적 감소나 증가를 보이기보다는 예상 범위 내에 머무르고 있습니다.
2025년 엔터프라이즈 대상 공격의 추가 확대

그림 2: 2025년 엔드유저 제품 대 엔터프라이즈 제품 제로데이 발생 건수
엔터프라이즈 기술
2025년에는 엔터프라이즈 소프트웨어 및 어플라이언스에서 43개(48%)의 제로데이를 확인했으며, 이는 2024년 36개(46%)에서 증가한 수치입니다. 이러한 일관된 비율은 엔터프라이즈 인프라를 겨냥한 공격이 위협 지형의 구조적 변화로 자리 잡았음을 강조하며, 권한 상승, 고수준 액세스 및 광범위한 영향력을 가능하게 하는 도구들의 가치를 반영합니다.
-
보안 및 네트워킹: 이 분야의 취약점은 2025년 엔터프라이즈 관련 제로데이의 약 절반(21개)을 차지했습니다. 권한이 있는 인프라 구성 요소를 통해 코드 실행 및 무단 액세스를 달성하려는 공격자들에게 여전히 주요 표적이 되고 있습니다. 입력값 검증 미흡과 불완전한 인증 프로세스는 이러한 제품들에서 흔히 발견되는 결함이었으며, 이는 기본적인 시스템 실패가 계속해서 지속되고 있음을 보여주지만, 적절한 구현 표준과 접근 방식을 통해 해결 가능함을 시사합니다. 보안 및 네트워킹 장치를 포함하는 경우가 많은 엣지 디바이스(Edge devices)는 조직 인프라의 최외곽에 위치하며 여전히 고가치 표적으로 남아 있습니다. 라우터, 스위치, 보안 어플라이언스와 같은 대부분의 엣지 디바이스에 EDR(엔드포인트 탐지 및 대응) 기술이 없다는 점은 방어자에게 사각지대를 만들어 공격자에게 이상적인 공격 표면이 됩니다. 이러한 한계는 장치가 침해되었을 때 이상 징후를 탐지하거나 호스트 기반 증거를 수집하는 능력을 저해할 수 있습니다. 2025년에 14개의 제로데이가 엣지 디바이스에 영향을 미치는 것으로 확인되었으나, 탐지 역량의 제약으로 인해 실제 활동 규모는 이 수치보다 클 가능성이 높습니다.
-
엔터프라이즈 소프트웨어: 엔터프라이즈 도구 및 가상화 기술에 대한 고도화된 공격은 공격자들이 기업의 핵심 비즈니스 인프라에 깊숙이 침투하고 있음을 보여줍니다. 위협 행위자들은 인프라 내의 특정 영역이나 제품에 존재할 수 있는 완화 조치를 우회하기 위해 가장 취약하고 노출된 자산을 계속해서 추격하고 있습니다.
엔드유저 플랫폼 및 제품
2025년에 추적된 제로데이의 52%(47개)는 엔드유저 플랫폼 및 제품을 악용하는 데 사용되었습니다.
-
운영 체제(OS): 데스크톱과 모바일을 포함한 OS는 2025년에 가장 많이 악용된 제품 카테고리로, 전체 제로데이의 44%(39개)를 차지했습니다. 이는 단순 건수(2024년 31개, 2023년 33개)와 전체 제로데이 악용 중 비율(2024년 40%, 2023년 33%) 모두 이전 연도에 비해 상승한 수치입니다. 데스크톱 OS 제로데이는 연간 16개에서 23개 사이를 오가며 점진적인 상승 곡선을 유지하고 있으며, 이는 이러한 플랫폼의 근본적인 역할과 OS 수준의 악용이 허용하는 막대한 영향력을 잘 보여줍니다.
-
모바일 기기: 특히 모바일 OS 악용은 2025년에 총 15개의 제로데이가 확인되어 2024년의 9개에 비해 눈에 띄게 증가했습니다. 2023년에 17개의 모바일 관련 제로데이가 관찰되었음을 고려할 때, 다음과 같은 요인들이 일시적인 감소와 그 이후의 활동 재공격의 원인이 된 것으로 보입니다.
-
2025년에 발견된 여러 익스플로잇 체인은 3개 이상의 취약점을 포함하고 있었으며, 이는 단일 목표를 달성하는 데 필요한 개별 취약점의 수를 늘렸습니다.
-
위협 연구원들이 2025년에 과거보다 더 완전한 형태의 익스플로잇 체인을 발견했습니다. 과거에는 부분적인 체인이나 단일 취약점만 식별되어 집계되는 경우가 있었습니다.
-
위협 행위자, 특히 상업용 감시 소프트웨어 공급업체(CSV)들이 새로운 보안 경계 구현을 우회하기 위한 새로운 기술을 찾아냈습니다.
-
-
브라우저: 브라우저는 2025년 제로데이 악용의 10% 미만을 차지했으며, 이는 브라우저 공격이 집중되었던 2021~2022년에 비해 현저히 감소한 수치입니다. 이는 브라우저 보안 강화 조치가 효과를 거두고 있음을 시사합니다. 그러나 공격자들의 운영 보안(OPSEC)이 개선되어 그들의 활동을 관찰하고 추적하기가 더 어려워졌으며, 이로 인해 이 분야에서 관찰된 악용 사례가 감소했을 가능성도 배제할 수 없습니다.
공급업체별 악용 사례
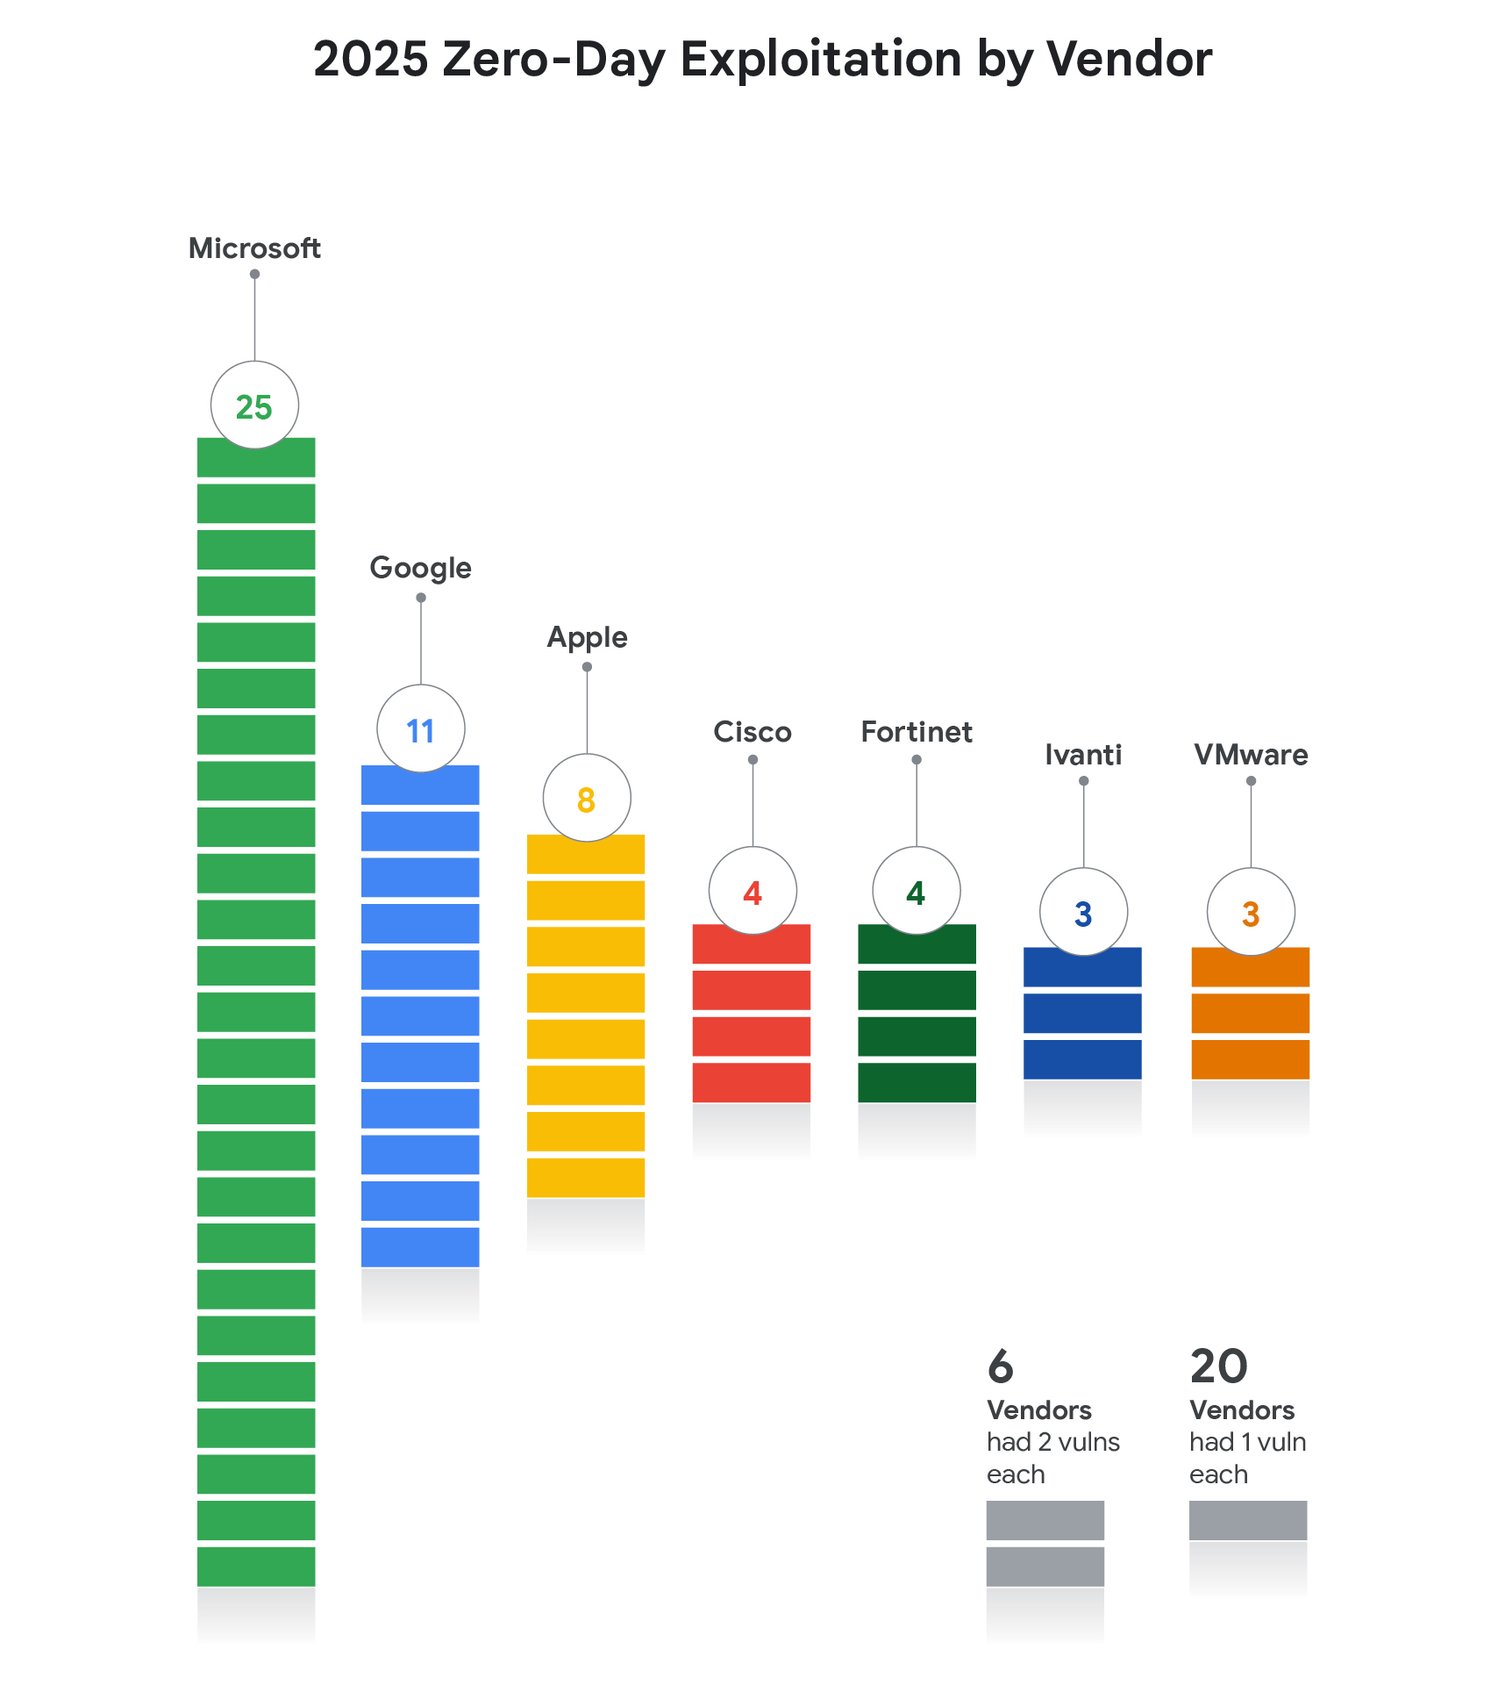
그림 3: 2025년 공급업체별 제로데이 악용 건
2025년에 제로데이 악용 피해를 입은 공급업체들의 양상은 작년과 동일한 패턴을 보였습니다. 빅테크 기업들이 가장 많은 제로데이 공격을 받았으며, 그 뒤를 보안 공급업체들이 이었습니다. 빅테크 기업들은 데스크톱 OS, 브라우저, 모바일 시스템 등 소비자 제품 부문에서 계속해서 압도적인 사용자 기반을 점유하고 있어 공격의 주요 표적이 되고 있습니다. Cisco와 Fortinet은 네트워킹 및 보안 공급업체 중에서 여전히 흔한 표적이며, Ivanti와 VMware에 대한 지속적인 공격은 위협 행위자들이 VPN과 가상화 플랫폼에 부여하는 높은 가치를 반영합니다.
저희는 각각 단 한 건의 제로데이 공격만 받은 20개의 공급업체를 관찰했는데, 이는 위협 행위자들이 원하는 표적에 성공적으로 발판을 마련하기 위해 다양한 공급업체와 제품을 성공적으로 공략하고 있음을 더욱 잘 보여줍니다.
악용된 취약점의 유형
이전 연도들과 마찬가지로, 제로데이 악용은 주로 원격 코드 실행(RCE)을 달성하는 데 사용되었으며, 그 뒤를 이어 권한 상승을 확보하는 데 쓰였습니다. 이러한 결과는 빅테크 및 보안 공급업체에 대한 악용 사례에서 특히 흔하게 나타났습니다. 코드 실행과 무단 액세스 모두 네트워크 및 엣지 인프라 공격의 일반적인 목표였으며, 이는 시스템과 네트워크 전반에 광범위하게 도달할 수 있는 고권한 자산을 악용할 때 얻는 이점을 보여줍니다.
2025년에는 구조적 설계 결함과 널리 퍼진 구현 문제들이 다양하게 나타났으며, 이는 잘 알려져 있으면서도 자주 발생하는 문제들이 어디에나 존재함을 보여주는 좋은 예시입니다.
-
인젝션(Injection) 및 역직렬화(Deserialization): 커맨드 인젝션(Command injection)과 역직렬화는 엔터프라이즈 환경에서 치명적인 공격 벡터였습니다. 이러한 유형의 취약점은 복잡한 메모리 손상 익스플로잇 없이도 신뢰할 수 있는 원격 코드 실행(RCE)을 가능하게 하는 경우가 많습니다. 웹에 노출된 엔터프라이즈 어플라이언스에서는 SQL 및 커맨드 인젝션 취약점이 흔하게 발견되어, 초기 침투(initial access)를 위한 기본적인 경로를 제공했습니다.
-
메모리 손상(Memory Corruption): 위협 행위자들은 계속해서 메모리 손상에 의존했으며, 메모리 안전성 문제(특히 UAF(Use-After-Free) 및 OOB(Out-Of-Bounds) 쓰기)가 전체 취약점의 약 35%를 차지했습니다. UAF 취약점은 브라우저 및 OS 커널과 같은 사용자 중심 제품에서 여전히 주요 공격 벡터로 자리 잡고 있습니다.
-
액세스 제어(Access Control): 인증 및 인가 우회 취약점의 빈번한 발생은 엣지 디바이스가 네트워크 경계와 자체 관리 인터페이스 모두를 보호하는 데 어려움을 겪고 있음을 강조합니다.
-
로직 및 설계 결함(Logic and Design Flaws): 엔터프라이즈 어플라이언스에서 자주 악용되는 이러한 문제들은 시스템의 의도된 로직이나 설계 자체가 본질적으로 안전하지 않은 근본적인 아키텍처 약점을 나타냅니다. 소프트웨어가 설계된 대로 작동하기 때문에 공급업체 입장에서는 이러한 결함을 탐지하기가 더 어렵습니다.
누가 악용을 주도하고 있는가
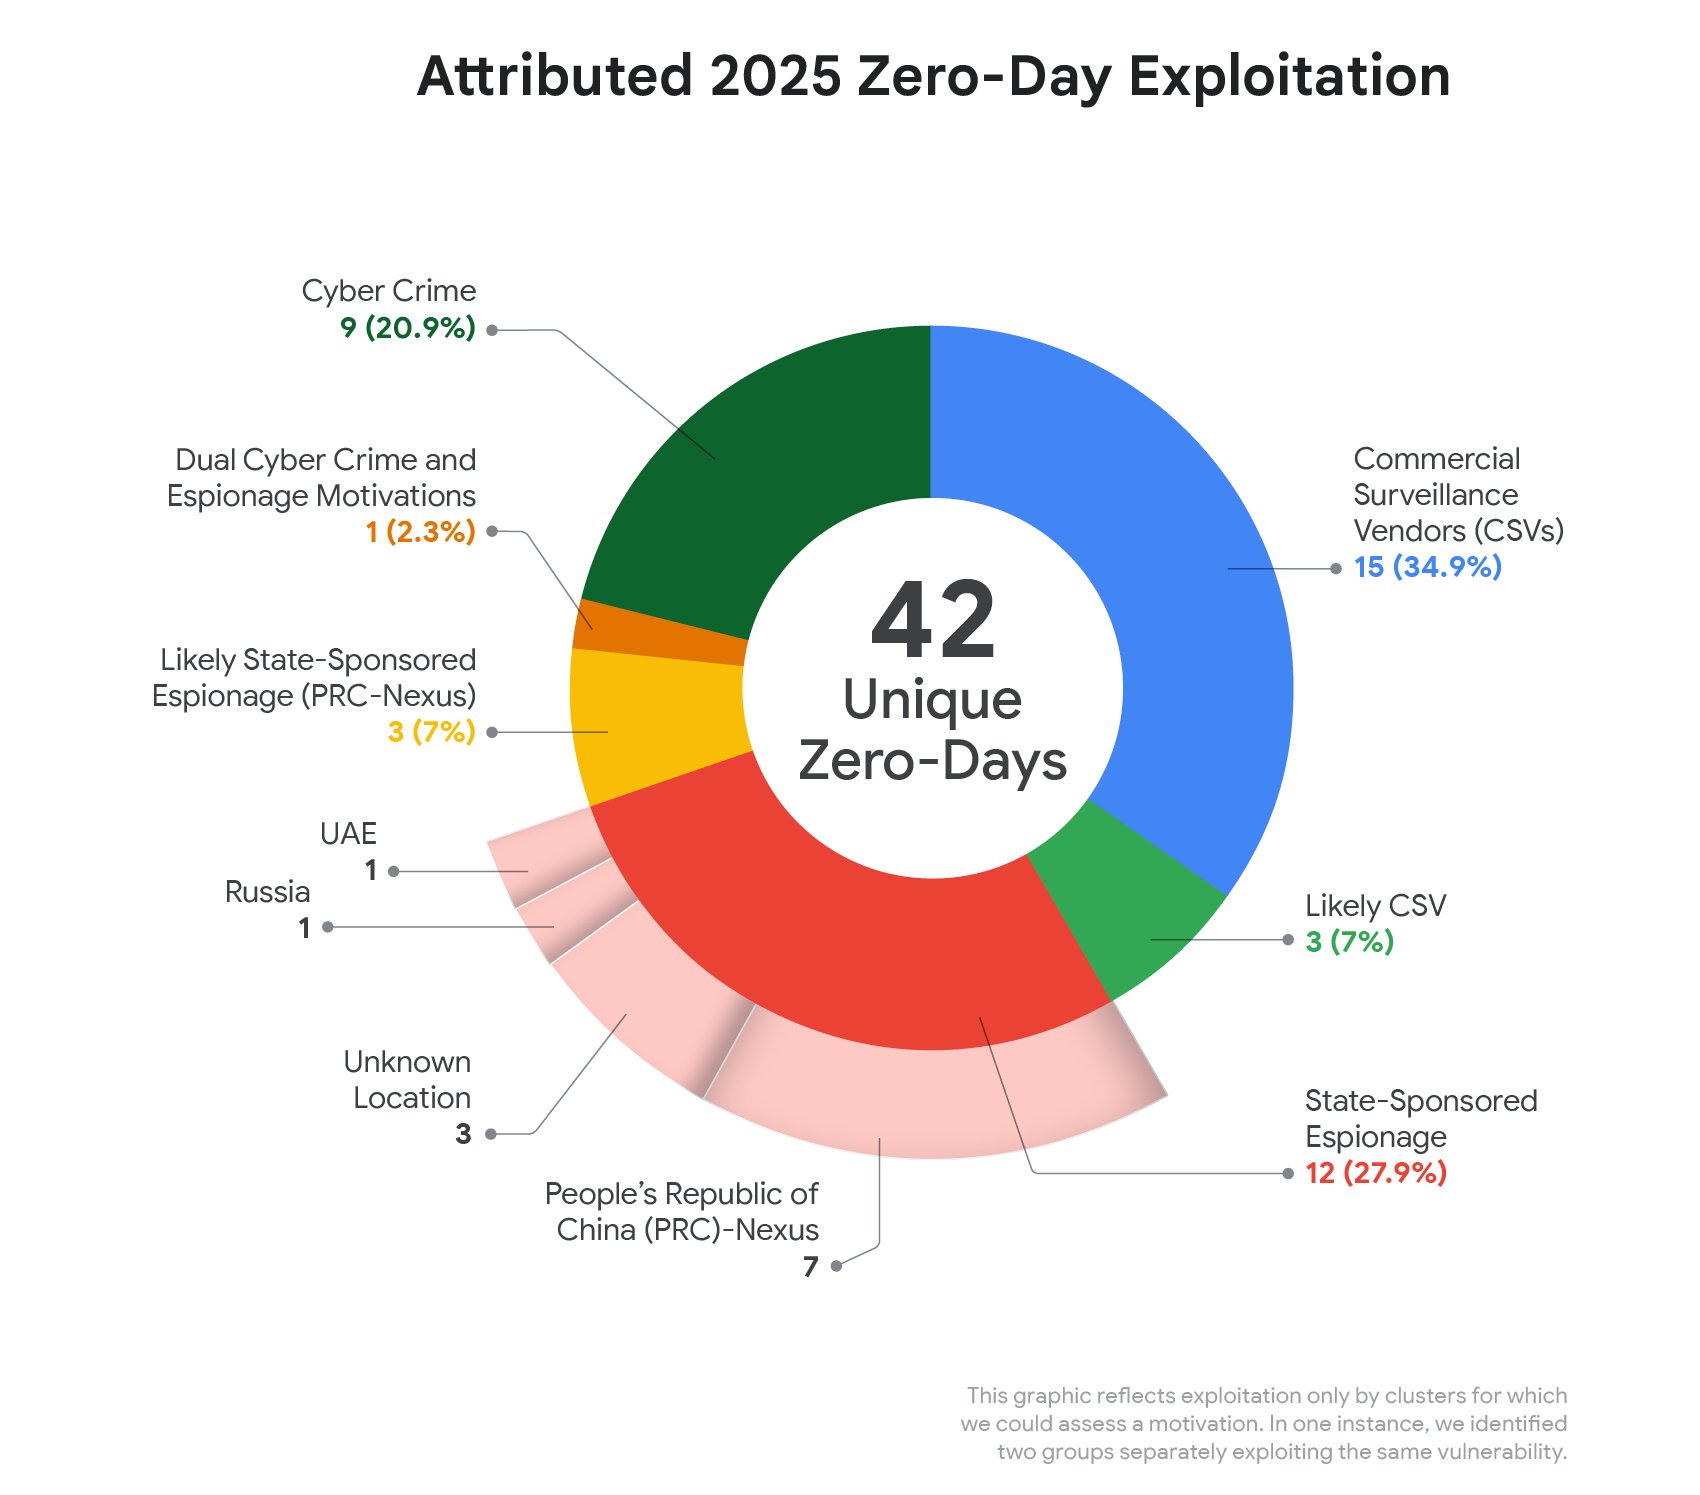
그림 4: 2025년 주체별 제로데이 악용 현황
상업용 감시 소프트웨어 공급업체(CSV)의 익스플로잇 증가
당사가 제로데이 악용을 추적하기 시작한 이래 처음으로, 전통적인 국가 지원 사이버 스파이 그룹보다 상업용 감시 소프트웨어 공급업체(CSV)의 소행으로 파악된 제로데이 악용 사례가 더 많았습니다. 탐지를 어렵게 만드는 운영 보안(OPSEC)에 대한 이들 행위자의 관심이 증가했음에도 불구하고, 이는 지난 몇 년 동안 관찰되기 시작한 추세, 즉 제로데이 악용에서 CSV 및/또는 그 고객이 차지하는 비율이 증가하고 있음을 계속해서 반영하며 이 분야의 느리지만 확실한 변화를 보여줍니다. 역사적으로 전통적인 국가 지원 사이버 스파이 그룹은 제로데이 취약점을 가장 많이 사용하는 주체였습니다. 그러나 지난 몇 년간 CSV 및 그 고객들의 소행으로 파악된 제로데이 악용의 증가는 이러한 공급업체들이 과거 어느 때보다 더 광범위한 위협 행위자들에게 제로데이 액세스를 제공하는 능력이 커지고 있음을 잘 보여줍니다.
GTIG는 CSV가 고객에게 제공하는 역량과, 얼마나 많은 CSV 고객들이 시민의 자유와 인권을 침해하는 공격에 제로데이 익스플로잇을 사용하는지에 대해 광범위하게 보고해 왔습니다. 2025년 말, 저희는 제로데이를 대량으로 확보하고 사용하는 Intellexa가 어떻게 자사의 운영 및 도구 모음을 조정하고 고액을 지불하는 고객들에게 고성능 스파이웨어를 계속 제공하고 있는지에 대해 보고했습니다.
중국(PRC) 연계 사이버 스파이 그룹, 여전히 가장 활발한 활동
2025년에 전통적인 국가 지원 사이버 스파이 그룹의 소행으로 파악된 제로데이 악용 비율은 이전 연도에 비해 낮아졌지만, 이들 그룹은 2025년에도 여전히 제로데이 익스플로잇의 주요 개발자이자 사용자였습니다. 지난 약 10년간 관찰해 온 추세와 일치하게, 중국(PRC) 연계 사이버 스파이 그룹은 2025년에도 국가 행위자 중 제로데이를 가장 많이 사용하는 그룹으로 남았습니다. 저희는 최소 10개의 제로데이 사용을 중국 연계 사이버 스파이 그룹의 소행으로 평가했습니다. 이는 2024년에 이들 그룹의 소행으로 파악된 건수의 두 배이지만, 2023년의 12개보다는 적은 수치입니다. 중국 연계 스파이 그룹의 제로데이 악용은 계속해서 모니터링하기 어려운 엣지 및 네트워킹 디바이스에 집중되어, 이들이 전략적 네트워크에서 장기적인 거점을 유지할 수 있도록 했습니다. 그 예로는 UNC3886의 CVE-2025-21590 악용과 UNC5221의 CVE-2025-0282 악용 사례가 있습니다.
관찰된 대규모 취약점 악용은 중국 연계 스파이 조직들이 익스플로잇을 개발하고, 공유하며, 서로 배포하는 데 점점 더 능숙해지고 있음을 시사합니다. 역사적으로 제로데이 익스플로잇은 고도로 자원을 갖춘 위협 그룹만이 은밀히 보유하고 활용했습니다. 그러나 시간이 지남에 따라 점점 더 많은 활동 클러스터(activity clusters)가 대중에게 공개되는 시점과 가까운 시기에 취약점을 악용하는 것이 관찰되었으며, 이는 중국 연계 스파이 조직이 익스플로잇을 개발하고 분리되어 있던 다른 그룹들 간에 배포하는 데 걸리는 시간을 잠재적으로 단축했음을 나타냅니다. 이는 특정 취약점을 겨냥한 익스플로잇 코드의 점진적인 확산뿐만 아니라, n-day 취약점의 공개와 여러 그룹에 의한 광범위한 악용 사이의 간격이 줄어들고 있다는 점에서도 잘 나타납니다.
5개의 제로데이 악용을 북한 국가 지원 위협 행위자의 소행으로 파악했던 2024년과 극명하게 대조적으로, 2025년에는 북한 그룹의 소행으로 파악된 제로데이가 없었습니다.
금전적 목적의 익스플로잇 급증
저희는 2025년에 랜섬웨어 배포로 이어진 두 건의 작전을 포함하여, 금전적 목적을 가진 것으로 확인되거나 그럴 가능성이 높은 위협 그룹에 의한 9개의 제로데이 악용을 추적했습니다. 이는 2023년 금전적 목적 그룹의 소행으로 파악했던 최고치인 10개 제로데이와 거의 타이를 이루며, 2024년에 파악한 5개 제로데이의 거의 두 배에 달하는 수치입니다. 금전적 목적의 위협 그룹의 소행으로 파악한 제로데이 악용 전체 규모는 매년 변동이 있었지만, 제로데이 환경에서 이들이 지속적으로 존재한다는 것은 이들이 제로데이 익스플로잇 개발 및 배포에 계속 투자하고 있음을 반영합니다. 랜섬웨어 제휴 조직(affiliates)을 포함한 금전적 목적의 행위자들은 상당수의 엔터프라이즈 익스플로잇과 연관되어 있었으며, 이는 다수의 공격 동기 전반에서 관찰되는 추세를 반영합니다.
-
저희는 최근 5년 중 4년(2021년, 2023년, 2024년, 2025년) 동안 FIN11 또는 관련 클러스터의 제로데이 악용을 관찰했습니다. 2025년 9월 말, GTIG는 FIN11이 주로 사용해 온 CL0P 갈취 브랜드 소속이라고 주장하는 위협 행위자의 새롭고 대규모의 갈취 캠페인을 추적하기 시작했습니다. 이 행위자는 수많은 조직의 임원들에게 피해자의 Oracle EBS(E-Business Suite) 환경에서 민감한 데이터를 훔쳤다고 주장하는 대량의 이메일을 보냈습니다. 저희의 분석에 따르면, CL0P 갈취 캠페인은 수개월 동안 EBS 고객 환경을 표적으로 삼은 침입 활동 이후에 발생했습니다. 이 위협 행위자는 패치가 제공되기 수 주 전인 2025년 8월 9일경에 Oracle EBS 고객을 상대로 CVE-2025-61882 및/또는 CVE-2025-61884를 제로데이로 악용했으며, 2025년 7월 10일까지 거슬러 올라가는 추가적인 의심 활동도 있었습니다.
-
GTIG는 Evil Corp에 대한 공개 보고서와 겹치며 러시아에 주요 멤버를 둔 금전적 목적의 그룹인 UNC2165가 2025년 7월 중순에 CVE-2025-8088을 활용하여 악성코드를 배포한 것을 확인했습니다. 이 활동은 UNC2165가 초기 침투(initial access)에 제로데이를 사용한 것을 저희가 관찰한 첫 번째 사례입니다. 언더그라운드 활동 및 VirusTotal RAR 아카이브 제출에서 확보한 추가 증거에 따르면, 같은 기간 동안 CIGAR/UNC4895(공개적으로 RomCom으로 보고됨)와 중첩되는 것으로 의심되는 위협 클러스터를 포함한 다른 행위자들도 CVE-2025-8088을 악용한 것으로 나타났습니다. UNC4895는 2024년에 다른 두 건의 제로데이 악용을 포함하여 금전적 목적 및 스파이 작전을 모두 수행한 또 다른 러시아 위협 그룹입니다.
집중 조명: 주요 위협 행위자 활동 및 기법
브라우저 샌드박스 이스케이프
2025년 다양한 브라우저 샌드박스 이스케이프(sandbox escape)의 발견은 이 분야의 최근 동향과 발전을 평가할 기회를 제공했습니다. 올해 확인된 사례들을 분석한 결과 중요한 추세가 밝혀졌습니다. 브라우저 샌드박스 자체에 일반적인 취약점(예: CVE-2021-37973, CVE-2023-6345, CVE-2023-2136)은 하나도 없었으며, 대신 이러한 샌드박스 이스케이프는 기본 운영 체제(OS)나 사용된 하드웨어의 구성 요소를 악용하도록 특별히 설계되었다는 점입니다. 이 섹션에서는 이러한 취약점들에 대한 간략한 기술적 개요를 제공합니다.
운영 체제 기반 샌드박스 이스케이프
CVE-2025-2783은 Windows 환경의 Chrome 샌드박스를 표적으로 삼았습니다. 이 취약점은 제대로 검증되지 않은 센티널 OS 핸들(sentinel OS handles, -2)의 부적절한 처리로 인해 발생했습니다. ipcz 프레임워크를 통해 프로세스 간 통신(IPC) 메시지를 조작함으로써 공격자는 이러한 특수 핸들을 렌더러(renderer) 프로세스로 다시 전달할 수 있었습니다. 이 익스플로잇은 손상된 렌더러가 핸들에 액세스할 수 있도록 하여, 더 높은 권한을 가진 프로세스 내에 코드를 주입하고 궁극적으로 샌드박스 우회로 이어지게 했습니다.
CVE-2025-48543은 실행 속도와 전력 효율성을 개선하기 위해 애플리케이션 바이트코드를 네이티브 머신 명령어(native machine instructions)로 변환하는 시스템인 Android Runtime(ART)에 영향을 미쳤습니다. 처음부터 인스턴스화할 수 없어야 하는 추상 클래스(abstract classes)와 같은 Java 객체의 역직렬화 과정에서 UAF(Use-After-Free) 취약점이 발생했습니다. 이 익스플로잇에서 가장 주목할 만한 점은 손상된 Chrome 렌더러에서 이 버그에 어떻게 도달할 수 있는지입니다. 최신 Android 버전에서 이 익스플로잇은 Binder 트랜잭션을 보내 Notification Parcel 객체에 포함된 직렬화된 페이로드를 전달했습니다. 이후 악성 객체의 언파슬링(unparceling) 과정에서 ART 내에 UAF가 발생하여 시스템 수준의 권한으로 작동하는 서비스인 system_server 내에서 임의 코드 실행(arbitrary code execution)으로 이어졌습니다. 이 특정 취약점 클래스와 공격 벡터는 공개적으로 새로운 것일 수 있지만, 과거에도 Parcel 불일치(Parcel mismatch) n-day 취약점이 동일한 공격 벡터를 사용하여 Chrome 샌드박스 우회를 달성하는 데 악용되는 것을 관찰한 바 있습니다.
디바이스 특화 샌드박스 이스케이프
CVE-2025-27038은 Qualcomm Adreno GPU 유저랜드(user-land) 라이브러리의 UAF 취약점으로, 일련의 WebGL 명령에 이어 특수하게 조작된 glFenceSync 호출을 통해 트리거될 수 있습니다. 이 취약점을 통해 공격자는 Android 기기의 Chrome GPU 프로세스 내에서 코드 실행을 달성할 수 있습니다. 저희는 Chrome 렌더러(CVE-2024-0519) 및 KGSL 드라이버(CVE-2023-33106)의 취약점과 체인으로 연결되어 실제 환경에서 이 취약점이 악용되는 것을 관찰했습니다.
유사한 사례로, CVE-2025-6558은 Mali GPU 유저랜드 라이브러리를 표적으로 삼았습니다. 이 취약점은 브라우저에서 제대로 검증되지 않은 일련의 OpenGLES 호출에 의해 트리거되었습니다. 구체적으로, 이전 glBeginTransformFeedback() 연산이 활성 상태로 남아 있는 동안 GL_TRANSFORM_FEEDBACK_BUFFER 매개변수와 함께 glBufferData()가 실행되어 유저랜드 드라이버 내에서 OOB(out-of-bounds) 쓰기가 발생했습니다. Google은 이 특정 호출 시퀀스를 무효화하는 유효성 검사를 구현하여 ANGLE에서 이 문제를 해결했습니다. 저희는 이 취약점이 Chrome 렌더러(CVE-2025-5419) 및 Linux 커널의 POSIX CPU 타이머 구현(CVE-2025-38352)의 취약점과 체인으로 연결되어 실제 환경에서 악용되는 것을 관찰했습니다.
또한, CVE-2025-14174는 Apple 기기의 Metal 백엔드에 영향을 미친 취약점입니다. 이 경우 ANGLE이 texImage2D 연산 구현 중에 버퍼 크기를 잘못 전달하여 Metal GPU 유저 모드 드라이버 내에서 메모리 OOB(out-of-bounds) 액세스가 발생했습니다.
SonicWall 풀 체인 익스플로잇
2025년 후반, GTIG는 SonicWall Secure Mobile Access(SMA) 1000 시리즈 어플라이언스에 대한 다단계(multi-stage) 익스플로잇을 수집했습니다. 이 익스플로잇 체인은 여러 취약점을 활용하여 대상 어플라이언스에서 인증되거나 인증되지 않은 상태로 root 권한의 원격 코드 실행(RCE)을 제공했으며, 이 중 하나는 제로데이로 악용되고 있었습니다.
인증 우회 (n-day)
이 익스플로잇은 인증된 JSESSIONID 세션 토큰의 유무에 관계없이 활용될 수 있습니다. 토큰 없이 실행되는 경우, 익스플로잇은 SMA 1000의 중앙 관리 서버(Central Management Server) 기능 내 SSO 토큰 생성의 약점을 악용하여 내장된 admin 사용자의 토큰을 얻으려고 시도합니다.
이 취약점은 CVE-2025-23006의 일부로 패치되었습니다. MSTIC(Microsoft Threat Intelligence Center)에서 SonicWall에 보고했으며, 2025년 1월에 패치되기 전에 실제 환경에서 악용된 것으로 보고되었습니다. GTIG는 현재 이 취약점의 이전 악용 사례가 이 새로운 익스플로잇 체인의 사용과 연관되어 있는지 여부를 평가할 수 없습니다.
원격 코드 실행 (n-day)
익스플로잇이 대상에 대한 유효한 세션 쿠키를 확보하면 역직렬화(deserialization) 취약점을 통해 원격 코드 실행을 달성하려고 시도합니다. 이 취약점은 객체가 직렬화되고 Base64로 인코딩된 후 무결성 검사 없이 웹 애플리케이션 클라이언트와 어플라이언스 서버 간에 전달되는 문제입니다. 이를 통해 공격자는 악성 Java 객체를 위조하여 서버로 전송할 수 있으며, 서버가 객체를 구문 분석(parse)하면서 임의의 Java 바이트코드가 실행됩니다. 익스플로잇은 이 기본 기능(primitive)을 활용하여 Java 직렬화 관련 취약점 악용을 지원하는 범용 도구인 ysoserial로 생성된 페이로드를 사용하여 임의의 셸 명령을 실행합니다.
이 취약점은 클라이언트로 객체를 보내기 전에 서버 시작 시 무작위로 생성되어 메모리에 저장되는 임시 키(ephemeral key)를 사용하여 AES-256-ECB로 객체를 암호화하도록 패치되었습니다. 키를 알지 못한 상태에서 조작된 페이로드는 성공적으로 구문 분석되지 않으므로, 암호화 키를 유출하는 다른 취약점이 없다면 신뢰할 수 없는 객체의 역직렬화 위험을 완화할 수 있습니다. 이 패치는 2024년 3월에 CVE 번호 부여 없이 조용히 배포되었습니다.
로컬 권한 상승 (0-day)
앞서 언급한 역직렬화 취약점을 악용한 후 익스플로잇은 관리 웹 애플리케이션을 호스팅하는 Java 프로세스를 실행하는 mgmt-server 사용자로 임의의 셸 명령을 실행할 수 있습니다. root 권한으로 상승하기 위해 익스플로잇은 Python으로 작성되고 포트 8081의 루프백 주소에 바인딩된 사용자 지정 XML-RPC 서비스인 ctrl-service의 제로데이를 사용했습니다. 이 때문에 원격 공격자가 직접 접근할 수는 없지만, 더 낮은 권한 수준에서 장치에 대한 코드 실행 권한을 획득한 후에는 접근할 수 있습니다. 이 취약점은 새로 발견된 RCE 취약점 또는 어플라이언스에 대한 직접적인 콘솔/SSH 액세스와 결합하여 악용될 수 있지만, 현재로서는 앞서 논의한 RCE 익스플로잇과 체인으로 연결된 것만 관찰되었습니다.
GTIG는 이 취약점을 SonicWall에 보고했으며, SonicWall은 2025년 12월에 이를 CVE-2025-40602로 명명하고 패치를 발표했습니다. 이 취약점을 해결하기 위해 SonicWall은 서명되지 않은 파일을 실행하지 못하도록 서비스에 서명 확인 기능을 추가했습니다.
DNG 취약점
이 섹션에서는 특히 CVE-2025-21042를 악용하는 샘플을 살펴봅니다. GTIG는 이 취약점이 제로데이로 악용되었는지는 최종 확인하지 못했지만, 다른 제로데이 취약점인 CVE-2025-21043 및 CVE-2025-43300과 동일한 악용 조건을 공유하므로 기본적인 공격 기법에 대한 논의를 포함했습니다.
2024년 7월과 2025년 2월 사이에 몇 가지 의심스러운 이미지 파일이 VirusTotal에 업로드되었습니다. Meta가 제공한 단서 덕분에 이러한 샘플이 Google 위협 인텔리전스 그룹의 주의를 끌었습니다. 해당 이미지를 조사한 결과, 이 파일들이 삼성 기기 전용 이미지 구문 분석(parsing) 라이브러리인 Quram 라이브러리를 표적으로 삼는 DNG(Digital Negative) 이미지임을 발견했습니다.
이러한 익스플로잇 중 일부의 VirusTotal 제출 파일명은 해당 이미지가 WhatsApp을 통해 수신되었음을 시사했습니다. 그러나 최종 페이로드는 이 익스플로잇이 com.samsung.ipservice 프로세스 내에서 실행될 것으로 예상됨을 보여주었습니다. 이는 다른 삼성 애플리케이션에 "지능형" 또는 AI 기반 기능을 제공하는 삼성 전용 시스템 서비스로, Android의 MediaStore에 있는 이미지와 동영상을 주기적으로 스캔하고 구문 분석합니다.
WhatsApp은 이미지를 수신하고 다운로드할 때 해당 이미지를 MediaStore에 삽입합니다. 이를 통해 다운로드된 WhatsApp 이미지(및 동영상)가 com.samsung.ipservice 애플리케이션 내의 이미지 구문 분석 공격 표면에 도달할 수 있습니다. 그러나 WhatsApp은 신뢰할 수 없는 연락처의 이미지를 자동으로 다운로드하도록 설정되어 있지 않습니다. 추가적인 우회 기법이 없고 신뢰할 수 없는 연락처가 이미지를 보냈다고 가정할 때, 대상 사용자가 이미지를 클릭해야만 다운로드가 트리거되고 MediaStore에 추가됩니다. 이는 "1-클릭(1-click)" 익스플로잇으로 분류됩니다. GTIG는 공격자가 이러한 우회 기법을 사용하여 0-클릭(0-click) 악용을 달성했다는 증거나 정보를 가지고 있지 않습니다.
com.samsung.ipservice에는 C++로 작성된 "Quram"이라는 독점 이미지 구문 분석 라이브러리가 함께 제공됩니다. 이미지 구문 분석은 프로세스 내부(in-process)에서 이루어지며, 서비스 권한에 대해 샌드박스 처리되지 않은(unsandboxed) 상태로 실행됩니다. 이는 Rule Of 2 원칙을 위반하는 것으로, 단일 메모리 손상 취약점만으로 공격자가 com.samsung.ipservice가 액세스할 수 있는 모든 항목, 즉 전화기의 전체 MediaStore에 접근할 수 있음을 의미합니다.
공격자들은 힙 버퍼(heap buffer)로부터 제어 가능한 오프셋에서 제어된 OOB(out-of-bounds) 쓰기를 허용하는 강력한 메모리 손상 취약점(CVE-2025-21042)을 발견했을 때 바로 이 작업을 수행했습니다. 이 단일 취약점 하나로 공격자들은 com.samsung.ipservice 프로세스 내에서 코드 실행 권한을 얻고 해당 프로세스의 권한으로 페이로드를 실행할 수 있었습니다.
공격자들에게는 몇 가지 ASLR 우회 트릭 외에 큰 장애물이 없었습니다. 포인터 인증 코드(PAC)나 분기 대상 식별(BTI)과 같은 제어 흐름 무결성(control flow integrity) 완화 기술이 Quram 라이브러리에 컴파일되지 않았기 때문입니다. 이로 인해 공격자들은 임의의 주소를 JOP(Jump-Oriented Programming) 가젯으로 사용하고 가짜 가상 함수 테이블(vtable)을 구성할 수 있었습니다. scudo 할당자(allocator) 또한 적절한 강화 기술을 적용하지 못했습니다. 다소 DNG 포맷에 내재되어 있는 힙 스프레이(heap spraying) 요소(primitives)는 매우 강력하여, scudo의 무작위화 전략을 사용하더라도 예측 가능한 힙 레이아웃을 허용합니다. Android에 scudo의 "격리(quarantine)" 기능이 없는 것 또한 해제된 할당 공간을 결정론적으로 회수하는 데 공격자에게 유리하게 작용합니다.
이 사례는 특정 이미지 형식이 단일 메모리 손상 버그를 0-클릭 ASLR 우회 및 그에 따른 원격 코드 실행(RCE)으로 전환하는 데 즉각적인 강력한 기본 요소를 제공할 수 있음을 보여줍니다. CVE-2025-21042를 사용하여 픽셀 버퍼의 경계를 손상시킴으로써, DNG 사양과 그 구현의 허점을 활용한 후속 악용이 일어날 수 있습니다.
이 사례에서 악용된 버그는 강력하면서도 상당히 일차원적(shallow)입니다. Project Zero의 보고 투명성(Reporting Transparency) 현황에서 볼 수 있듯, 최근 몇 달 동안 동일한 구성 요소에서 다른 여러 취약점이 발견되었습니다.
공격자가 원하는 목적을 달성하기 위해 이러한 유형의 익스플로잇은 굳이 길고 복잡한 체인의 일부가 될 필요가 없습니다. 적절한 공격 표면에 도달할 수 있는 관련성 높은 단일 취약점만으로도 공격자들은 Android MediaStore의 모든 이미지와 동영상에 접근할 수 있게 되며, 이는 감시 소프트웨어 공급업체에게 매우 막강한 기능이 됩니다.
이 익스플로잇에 대한 보다 자세한 기술적 분석은 Project Zero 블로그에서 확인할 수 있습니다.
방어 우선순위 설정 및 제로데이 위협 완화
방어자는 침해가 발생할 수 있다는 점을 '만약(if)'이 아닌 '언제(when)'의 문제로 받아들이고 대비해야 합니다. GTIG는 Mandiant의 사고 대응 조사에서 취약점 악용이 도난된 인증 정보나 피싱과 같은 다른 벡터를 제치고 여전히 제로데이 초기 침투 벡터 1위를 차지하고 있음을 계속 관찰하고 있습니다. 시스템 아키텍처는 보안 인식이 내재화된 상태로 설계 및 구축되어야 하며, 본질적인 세분화(segmentation)와 최소 권한 액세스 원칙이 적용되어야 합니다. 종합적인 방어 조치와 대응 노력을 위해서는 감사 및 유지 관리가 가능한 모든 자산의 실시간 인벤토리가 필요합니다. 예방책은 아니지만, 시스템과 네트워크 내에서의 지속적인 모니터링과 이상 징후 탐지를 정교하고 실행 가능한 경보 기능과 결합하는 것은 위협이 발생할 때 실시간으로 탐지하고 조치를 취할 수 있는 방법입니다.
다음은 개인 기기와 조직 인프라 모두에서 제로데이 악용에 대응하기 위한 비포괄적인 접근 방식 및 지침입니다.
1. 아키텍처 강화 및 공격 표면 축소 (Architectural Hardening & Surface Reduction)
-
인프라:
-
침해된 외부 구성 요소로부터의 내부망 이동(lateral movement)을 방지하기 위해 DMZ, 방화벽, VPN이 핵심 네트워크 및 도메인 컨트롤러를 포함한 중요 자산으로부터 적절히 세분화되었는지 확인하십시오.
-
애플리케이션 내의 실행 흐름을 모니터링하여 승인되지 않은 데이터베이스 쿼리 및 셸 명령을 차단하십시오.
-
엄격하게 필요하지 않은 경우 장치의 네트워크 포트를 인터넷에 노출하지 마십시오.
-
-
개인 기기:
-
취약점 악용 위험이 높은 상황에서는 기기를 끄거나 집에 두고 이동하십시오.
-
물리적 공격 위험이 높은 상황에서는 기기를 '첫 잠금 해제 전(BFU)' 모드 및 USB 제한 모드로 설정하십시오.
-
근거리 공격 위험이 높은 상황에서는 셀룰러, WiFi, 블루투스를 끄십시오.
-
패치가 제공되는 즉시 적용하십시오.
-
광고 차단기(ad blockers)를 사용하고, Apple의 광고 프라이버시 설정을 구성하며, 가능한 경우 Android 프라이버시 샌드박스 옵션을 활성화하십시오.
-
Android '고급 보호 모드' 및 iOS '봉쇄 모드(Lockdown Mode)'를 활성화하십시오.
-
사용하지 않는 애플리케이션은 삭제하고, 기본적으로 활성화된 기능을 포함하여 사용하지 않는 서비스와 기능은 비활성화하십시오.
-
2. 고급 탐지 및 행위 모니터링 (Advanced Detection & Behavioral Monitoring)
-
인프라:
-
엄격한 드라이버 차단 목록(blocklists)을 적용하고, 전통적인 EDR이 간과할 수 있는 비정상적인 커널 수준의 행위를 식별하십시오.
-
시스템 프로세스에 대한 기준선(baseline)을 수립하여 '자생적 도구 활용(Living off the Land, LotL)' 활동 및 기타 지속성 메커니즘을 찾아낼 수 있도록 하십시오.
-
카나리 토큰(canary tokens)과 파일을 배포하여 내부망 이동에 대한 높은 신뢰도의 경보를 수집하십시오.
-
-
개인 기기:
-
의심스러운 링크나 첨부 파일을 받았을 때, 또는 의심스러운 애플리케이션이나 운영 체제 충돌이 관찰될 때는 전문가(예: Amnesty, CitizenLab, Access Now 등)의 조언을 구하십시오.
-
Google 고급 보호 프로그램에 가입하십시오.
-
Android 고급 보호 모드를 활성화하십시오.
-
Chrome의 향상된 세이프 브라우징을 활성화하십시오.
-
Safari의 사기성 웹사이트 경고를 활성화하십시오.
-
Edge의 향상된 보안 보호를 활성화하십시오.
-
3. 운영 대응 (Operational Response)
-
인프라:
-
소프트웨어 자재 명세서(SBOM)를 유지 관리하여 환경 전반에서 공개된 제로데이(예: Log4j)의 영향을 받는 라이브러리를 참조하고 위치를 파악하십시오.
-
취약점에 대한 즉각적인 조치가 필요할 때 표준 변경 관리 절차를 우회할 수 있는 프로세스를 수립하십시오.
-
패치를 사용할 수 없는 경우, 특정 서비스를 비활성화하거나 경계에서 특정 포트를 차단하는 등의 임시 조치로 시스템과 구성 요소를 격리하십시오.
-
-
개인 기기:
-
휴대폰을 정기적으로 재부팅하십시오.
-
모르는 연락처가 보낸 링크를 클릭하거나 첨부 파일을 다운로드하지 마십시오.
-
제한된 리소스로 인해 어떤 솔루션을 구현할지 결정해야 하는 대부분의 조직에게 우선순위 설정은 끊임없는 과제입니다. 리소스를 투입할 곳을 선택할 때마다 다른 보안 요구 사항은 소홀해질 수밖에 없습니다. 시스템과 인프라를 가장 잘 방어하기 위한 의사결정의 우선순위를 정할 수 있도록, 귀사의 위협과 공격 표면을 정확히 파악하십시오.
