GKE에서 ClusterNetworkPolicy 실험하기

Ammett Williams
Developer Relations Engineer
*이 콘텐츠는 AI 번역 도구를 사용하여 번역되었습니다. 정확성을 기하기 위해 노력하고 있으나, 자동 번역에는 오류나 누락이 포함될 수 있습니다. 정확한 정보는 영문 원본을 참고해 주시기 바랍니다.
표준 네트워크 정책은 네임스페이스 수준에서만 정책을 적용할 수 있도록 제한하지만, ClusterNetworkPolicy(CNP)를 사용하면 전체 클러스터에 세분화된 네트워킹 정책을 적용할 수 있습니다. CNP를 사용하면 보안 및 거버넌스 정책을 손쉽게 확장할 수 있습니다. 최근에 Google Kubernetes Engine(GKE)에서 이 기능을 실험해 보고 그 이점을 직접 확인했습니다.
이 글에서는 CNP를 사용하여 LLM 및 클러스터로 향하는 트래픽을 제어하는 방법을 살펴보겠습니다. 실습 랩을 바로 시작하려면 Codelab GKE ClusterNetworkPolicy로 AI 추론 워크로드 보호를 확인하세요.
CNP 작동 방식
CNP는 우선순위 일치에 기반한 3등급 흐름을 따릅니다.
-
관리 등급(최상위 우선순위): 클러스터 관리자가 우회할 수 없는 필수 보안 규칙을 적용합니다(예: 메타데이터 액세스 차단).
-
네트워크 정책 등급(중간 우선순위): 애플리케이션팀이 마이크로서비스의 인그레스 및 이그레스를 제어하기 위해 관리하는 표준 네임스페이스 범위 정책입니다.
-
기준 등급(최하위 우선순위): 클러스터 관리자가 대체 기본값을 설정합니다(예: 네임스페이스 전반의 기본 거부 보안 상황).
디자인 패턴 예시
Codelab의 실험 목표는 LLM 네임스페이스로의 트래픽을 제한하고, 승인된 클라이언트만 허용하며, DNS 포트 53을 제외한 메타데이터 API에 대한 클러스터 전체 액세스를 방지하는 것입니다. 다음 서비스를 사용합니다.
-
가상 프라이빗 클라우드(Virtual Private Cloud, VPC): 비공개 네트워킹, 포드 및 서비스용 서브넷, Cloud NAT를 통한 안전한 아웃바운드 이그레스를 제공합니다.
-
TPU v5e: 최적화된 모델 추론을 실행하는 고효율 가속기 하드웨어(2x2 토폴로지)입니다.
-
GKE: GKE Dataplane V2(eBPF)를 기반으로 다중 계층 네트워킹 정책을 적용하는 관리형 Kubernetes 플랫폼입니다.
-
Gemma 4(google/gemma-4-E2B-it): 민감한 AI 워크로드 역할을 하도록 vLLM으로 모델 서빙되는 경량 개방형 모델입니다.
-
ClusterNetworkPolicy(CNP): 관리자가 모든 네임스페이스에서 필수 관리자 및 기준 가드레일을 적용할 수 있는 클러스터 전체 정책입니다.
-
NetworkPolicies: 개발자가 승인된 클라이언트에 액세스 권한을 부여할 수 있는 표준 네임스페이스 범위 규칙입니다.
-
Cloud Logging/GKE 네트워크 정책 로깅: 실시간 패킷 판정(
allow/deny) 및 정책 감사 추적을 캡처합니다.
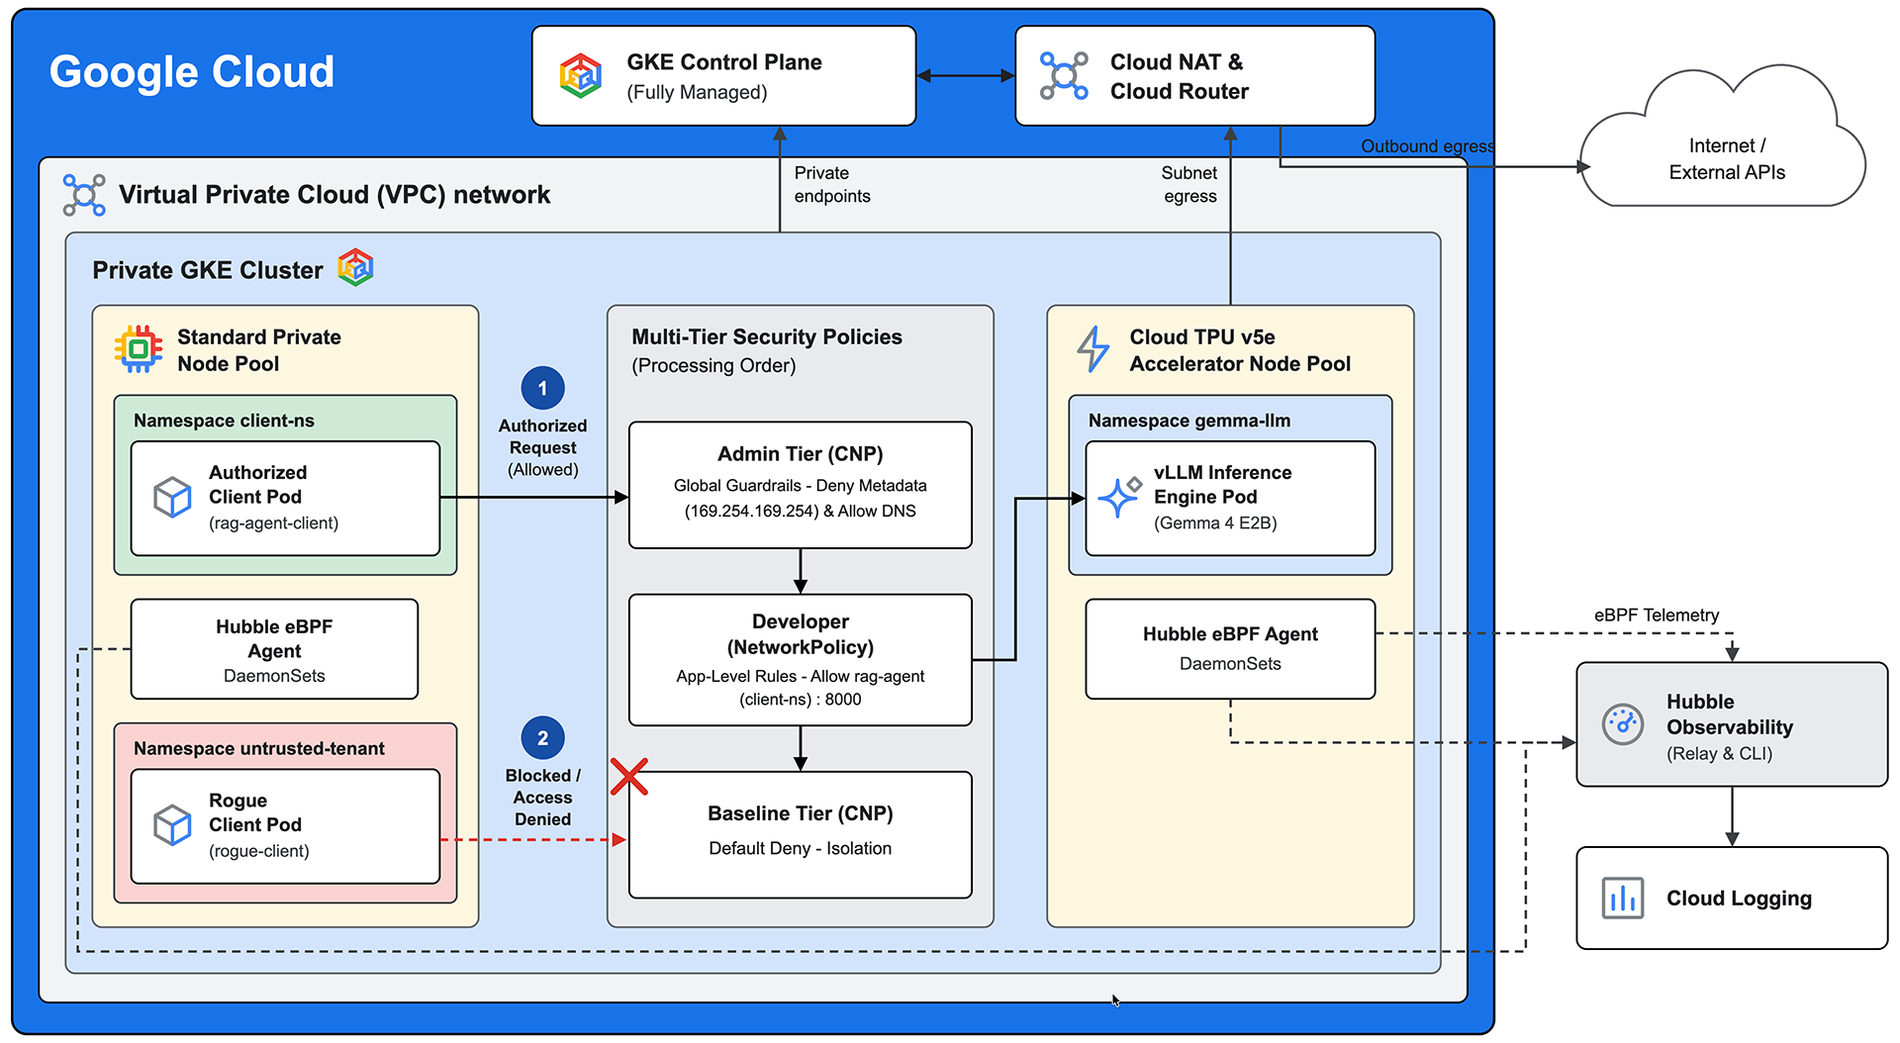
종합: 설정 개요
이 환경을 설정하려면 먼저 커스텀 비공개 네트워크 인프라를 빌드하고 TPU 지원 클러스터를 배포해야 합니다.
-
커스텀 VPC 및 Cloud NAT: 기본 노드를 호스팅하는 전용 서브넷과 GKE 포드(
10.20.0.0/16) 및 서비스(10.30.0.0/20)를 위한 보조 CIDR IP 주소 범위가 있는 커스텀 VPC를 설정합니다. Cloud Router와 Cloud NAT는 인바운드 인터넷 노출을 차단하면서 노드에 대한 안전한 아웃바운드 이그레스를 처리하도록 구성됩니다. -
GKE Standard 클러스터: GKE Dataplane V2(
ADVANCED_DATAPATH)를 실행하는 Standard GKE 클러스터를 가동합니다. GKE Dataplane V2는 내부적으로 eBPF를 활용하여 표준 정책과 클러스터 범위 정책을 모두 동적으로 적용하는 핵심 엔진 역할을 합니다. -
전용 TPU v5e 노드 풀: 2x2 토폴로지 슬라이스로 배열된
ct5lp-hightpu-4t머신이 포함된 노드 풀을 프로비저닝합니다. 노드에는 가속기 워크로드만 실행되도록 전용 taint(google.com/tpu=present:NoSchedule)가 있습니다. -
Gemma 4 워크로드 배포: 3개의 고유한 네임스페이스를 만들어 포드를 격리합니다.
-
gemma-llm(tier: ai-core): 포트 8000에서 고성능vllm/vllm-tpu:latest엔진을 사용하여 경량 Gemma 4 모델을 서빙합니다. -
client-ns(tier: app-frontend): 모델을 쿼리해야 하는 승인된 채팅 클라이언트를 실행합니다. -
untrusted-tenant(tier: untrusted): 악성 클라이언트를 시뮬레이션하는 승인되지 않은 프로브 컨테이너를 나타냅니다.
LLM 및 메타데이터 보호: 코드 둘러보기
Kubernetes에서는 기본적으로 모든 네임스페이스 간 트래픽과 이그레스 트래픽이 열려 있습니다. 심층 방어 상태를 적용하기 위해 GKE 평가 등급 전반에 네트워크 정책을 적용합니다.
1단계: 제로 트러스트 보안 상황 설정(기준 등급)
클러스터 전체에서 승인되지 않은 모든 인그레스를 거부하기 위해 클러스터 관리자는 기준 등급에 ClusterNetworkPolicy를 적용합니다. 이 등급은 대체 안전망 역할을 합니다.
작동 방식
-
우선순위 배치:
tier: Baseline을 설정하면 이 정책이 GKE 평가 체인의 맨 아래에 배치되고priority: 1000값은 해당 등급 내에서 순서를 지정합니다. 상위 등급의 규칙과 일치하지 않는 트래픽만 처리합니다. -
전역 타겟:
subject.namespaces: {}를 지정하면 이 대체가 모든 네임스페이스의 모든 포드에 전역적으로 적용됩니다. -
DNS 격리 예외: 첫 번째 인그레스 규칙은 TCP 및 UDP 포트 53에서 수신되는 DNS 트래픽을 허용합니다. 이러한 명시적 예외가 없으면 클러스터 전체 DNS 변환이 실패합니다.
-
대체 거부: 두 번째 규칙은 수신되는 포드 간 연결 시도를 일치시키고 삭제합니다. 이 단계에서는
client-ns및untrusted-tenant네임스페이스 모두 Gemma에 접근할 수 없도록 차단됩니다.
2단계: 개발자에게 액세스 권한 위임(networkpolicy 등급)
기본 거부 기준이 활성화된 상태에서 gemma-llm을 관리하는 애플리케이션팀은 합법적인 클라이언트에 액세스 권한을 안전하게 위임할 수 있습니다. client-ns 네임스페이스의 rag-agent 포드에서 들어오는 포트 8000 트래픽을 허용하는 표준 네임스페이스 범위 NetworkPolicy를 정의합니다.
작동 방식
-
개발자 제어: 이 리소스는
gemma-llm네임스페이스 내에 있으며 개발자가 직접 관리하므로 운영 분리에 중점을 두는 GKE에 적합합니다. -
중간 우선순위 일치: 표준 Kubernetes
NetworkPolicies는 NetworkPolicy 등급에 직접 매핑됩니다. 이 등급은 기준 등급보다 먼저 평가되므로 승인된 클라이언트에서 포트 8000으로 들어오는 TCP 패킷은 이 규칙과 일치하며 즉시 수락됩니다. -
폴스루 차단:
untrusted-tenant네임스페이스에서 시작된 연결은 이 규칙과 일치하지 않아 기준 등급으로 전달된 후 삭제됩니다.
3단계: 전역 이그레스 가드레일 적용(관리자 등급)
기본적으로 포드는 GKE 링크-로컬 Compute Engine 메타데이터 서버(169.254.169.254)를 쿼리할 수 있습니다. 이러한 쿼리는 인스턴스 메타데이터와 잠재적으로 높은 권한의 서비스 계정 토큰을 노출합니다. 이를 차단하기 위해 클러스터 관리자는 GKE 계층 구조의 최상위 등급에 이그레스 가드레일을 적용합니다.
작동 방식
-
관리 등급 우선순위: 이 정책을 관리 등급에 배포하면 먼저 평가되고 우선순위 10은 해당 등급 내에서 순서를 지정합니다. GKE는 표준 NetworkPolicies 및 기준 규칙보다 먼저 이 정책을 처리합니다.
-
제어된 위임:
delegate-all-ingress및delegate-other-egress규칙에는 엔진에 나머지 클러스터 내 트래픽에 대한 평가를 다음 등급으로 전달하도록 지시하는action: Pass지시문이 있습니다. -
침해할 수 없는 가드레일: 포드가 DNS가 아닌 포트에서
169.254.169.254/32를 쿼리하려고 하면 쿼리가block-metadata-server-global규칙과 일치하여 삭제됩니다. 이 삭제는 최상위 관리 등급에서 발생하므로 네임스페이스 개발자가 모든 이그레스 허용 정책을 배포하더라도 이를 우회하거나 재정의할 수 없습니다.
GKE의 모니터링 가능성으로 확인
GKE Dataplane V2의 기본 제공 원격 분석 기능을 사용하면 보안 정책을 간단하게 확인하고 감사할 수 있습니다.
-
Hubble eBPF 스트림: 사이드카를 삽입하지 않고도 실시간 커널 수준 패킷 검사를 제공합니다. 관리자는 실시간 네트워크 흐름을 스트리밍하여 정책 판정을 실시간으로 관찰할 수 있으므로 허용된 통신 경로를 쉽게 검증하고 삭제된 패킷을 즉시 식별할 수 있습니다.
-
GKE 네트워크 로깅 및 Cloud Logging: 구조화된 연결 원격 분석 및 정책 시행 결과를 Cloud Logging으로 직접 자동으로 내보냅니다. 팀은
disposition="deny", 소스/대상 네임스페이스,jsonPayload.policies[0].name과 같은 속성을 사용하여 정책 결정을 필터링하고 경보를 전송하여 감사 규정 준수를 유지하고 차단된 연결 시도를 조사할 수 있습니다.
CNP는 유용할 수 있으며, 프로덕션 환경에서 사용할 때는 항상 설정에 따라 규칙을 계획하고 설계해야 합니다.
다음 단계
다음 기능에 대해 자세히 알아보고 추가 정보를 확인하세요.
질문이 있거나, 자세한 내용이 궁금하거나, 의견을 공유하고 싶으신가요? LinkedIn에서 저와 소통하세요.