업데이트된 사이버 위협 행위자 명명 시스템
Google Threat Intelligence Group
Google Threat Intelligence
Visibility and context on the threats that matter most.
Contact Us & Get a Demo*이 콘텐츠는 AI 번역 도구를 사용하여 번역되었습니다. 정확성을 기하기 위해 노력하고 있으나, 자동 번역에는 오류나 누락이 포함될 수 있습니다. 정확한 정보는 영문 원본을 참고해 주시기 바랍니다.
업데이트 (7월 30일): 이 게시물에 일부 주요 위협 행위자의 새로운 이름을 나열한 표가 추가되었습니다.
소개
오늘 Google Threat Intelligence Group (GTIG)은 위협 행위자를 추적하기 위한 통합 명명 체계를 출시하기 시작합니다. 이 새로운 명명 분류는 플랫폼과 공개 보고 전반에서 추적을 표준화하기 위한 노력의 일환입니다.
다른 이름 지정 시스템을 도입하는 이유
과거에는 Mandiant와 Google의 Threat Analysis Group (TAG)이 서로 다른 추적 시스템을 유지하면서 시간이 지남에 따라 독립적으로 성장한 병렬 명명 스키마에 의존했습니다. GTIG의 생성으로 인해 새로운 융합 추적 시스템과 새로운 명명 시스템이 필요하게 되었습니다. GTIG의 새로운 시스템은 미래를 내다보며 암호명을 사용합니다. 순차적 번호나 서로 다른 식별자 (예: APT1)에 의존하면 방어자가 신속하게 운영하는 데 필요한 중요한 컨텍스트를 제공하지 못합니다. 위협 추적은 암기하는 것이 아니라 직관적으로 파악하는 것입니다. 새로운 이름 지정 규칙은 업계 표준 공격자 이름 지정 시스템과 일치합니다.
새로운 스키마
새로운 스키마는 각기 다른 공격자에 대해 기억하기 쉬운 두 단어 조합을 사용하는 익명 기반 접근 방식을 활용합니다.
-
첫 번째 단어는 특정 행위자를 나타내기 위해 선택된 고유하고 기억하기 쉬운 용어이며, 특히 이전 공개 보고서에서 사용되었을 수 있는 이름입니다. 이전에 사용된 용어가 없는 경우 이 단어는 편향을 제거하기 위해 무작위로 생성된 다음 분석가의 검토를 거칩니다.
-
두 번째 단어는 방어 및 대응 전략에 가장 중요하다고 생각하는 카테고리를 기반으로 동기, 속성 또는 활동 유형별로 위협 클러스터를 분류합니다.
아래 표는 공격자 카테고리가 각 암호명의 두 번째 단어에 매핑되는 방식을 보여주는 샘플입니다.
표 1: Google의 새로운 위협 행위자 명명 시스템 카테고리 예시
업계에는 다양한 위협 행위자 추적 스키마가 존재하므로, Google은 운영을 간소화하고 다른 명명 분류 체계에 대한 매핑을 용이하게 하기 위해 이 시스템을 최대한 단순하게 유지하고자 합니다. 그러나 여전히 중요한 주의사항이 있습니다. 위협 환경에 대한 가시성이 정확히 동일한 조직은 없기 때문에 위협 행위자 간의 직접적인 비교는 거의 불가능합니다. 따라 하고 기억하기 더 쉬운 규칙으로 전환하는 것은 매우 복잡한 추적 문제를 관리하기 위한 실용적인 단계입니다.
A Work in Progress
Google에서는 우선 가장 활발한 그룹 수십 개를 대상으로 이름을 변경했으며, 이 프로세스를 계속 진행할 예정입니다. 이전 이름은 MITRE ATT&CK 매핑 및 기타 공급업체 별칭이 보존된 상태로 Google Threat Intelligence(GTI) 플랫폼에서 계속 색인화되고 검색 가능합니다(그림 1 참고).
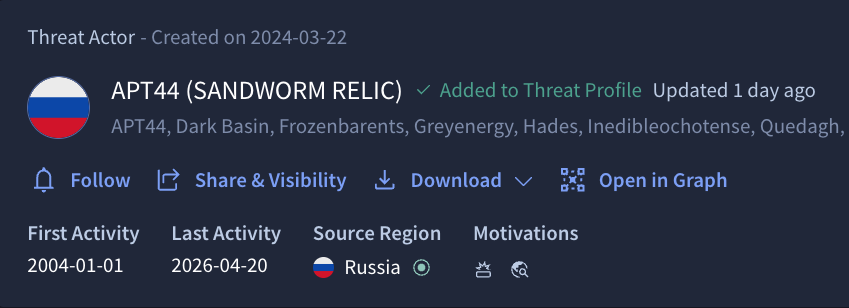
그림 1: 초기 출시 시 GTI 플랫폼에 표시되는 공격자 이름
아직 조사 초기 단계에 있는 위협 클러스터에는 여기에 설명된 대로 UNC 또는 '분류되지 않음'이라는 명칭을 계속 사용합니다.
이름이 바뀐 위협 행위자 선택
표 2: 이름이 변경된 위협 행위자 선택
