LLM재킹의 부상: 공격자가 보안 침해된 클라우드 및 모델 리소스로 수익을 창출하는 방법
Google Threat Intelligence Group
Mandiant
*이 콘텐츠는 AI 번역 도구를 사용하여 번역되었습니다. 정확성을 기하기 위해 노력하고 있으나, 자동 번역에는 오류나 누락이 포함될 수 있습니다. 정확한 정보는 영문 원본을 참고해 주시기 바랍니다.
작성자: Christopher Romano, Codi Starks, Garrett Mahoney, John Wolfram, Josh Murchie, K Singh, Mathew Potaczek, Mike Lombardi, Rik Dolfing
소개
Mandiant는 2026년에 공격자가 기업의 대규모 언어 모델(LLM) 액세스 권한을 가로챈 여러 사고에 대응한 바 있으며, 이러한 전술은 'LLM재킹(LLMJacking)'으로 알려져 있습니다. 다양한 클라우드 및 LLM 제공업체에 걸쳐 발생한 이러한 침입은 북미, 남미, 아시아 태평양 지역의 금융 서비스, 리테일, 기술, 운송 부문 조직에 영향을 미쳤습니다.
크립토재킹과 관련된 점진적인 리소스 소비와 달리, LLM재킹은 몇 시간 만에 허위 클라우드 요금을 급증시킬 수 있습니다. 개별 사고 전반에서 리소스 소비와 관련된 허위 청구액이 하루에 미화 10만 달러를 초과하는 것으로 확인되었으며, 액세스가 취소되기 전 일부 조직의 누적 청구액은 미화 100만 달러에 달했습니다.
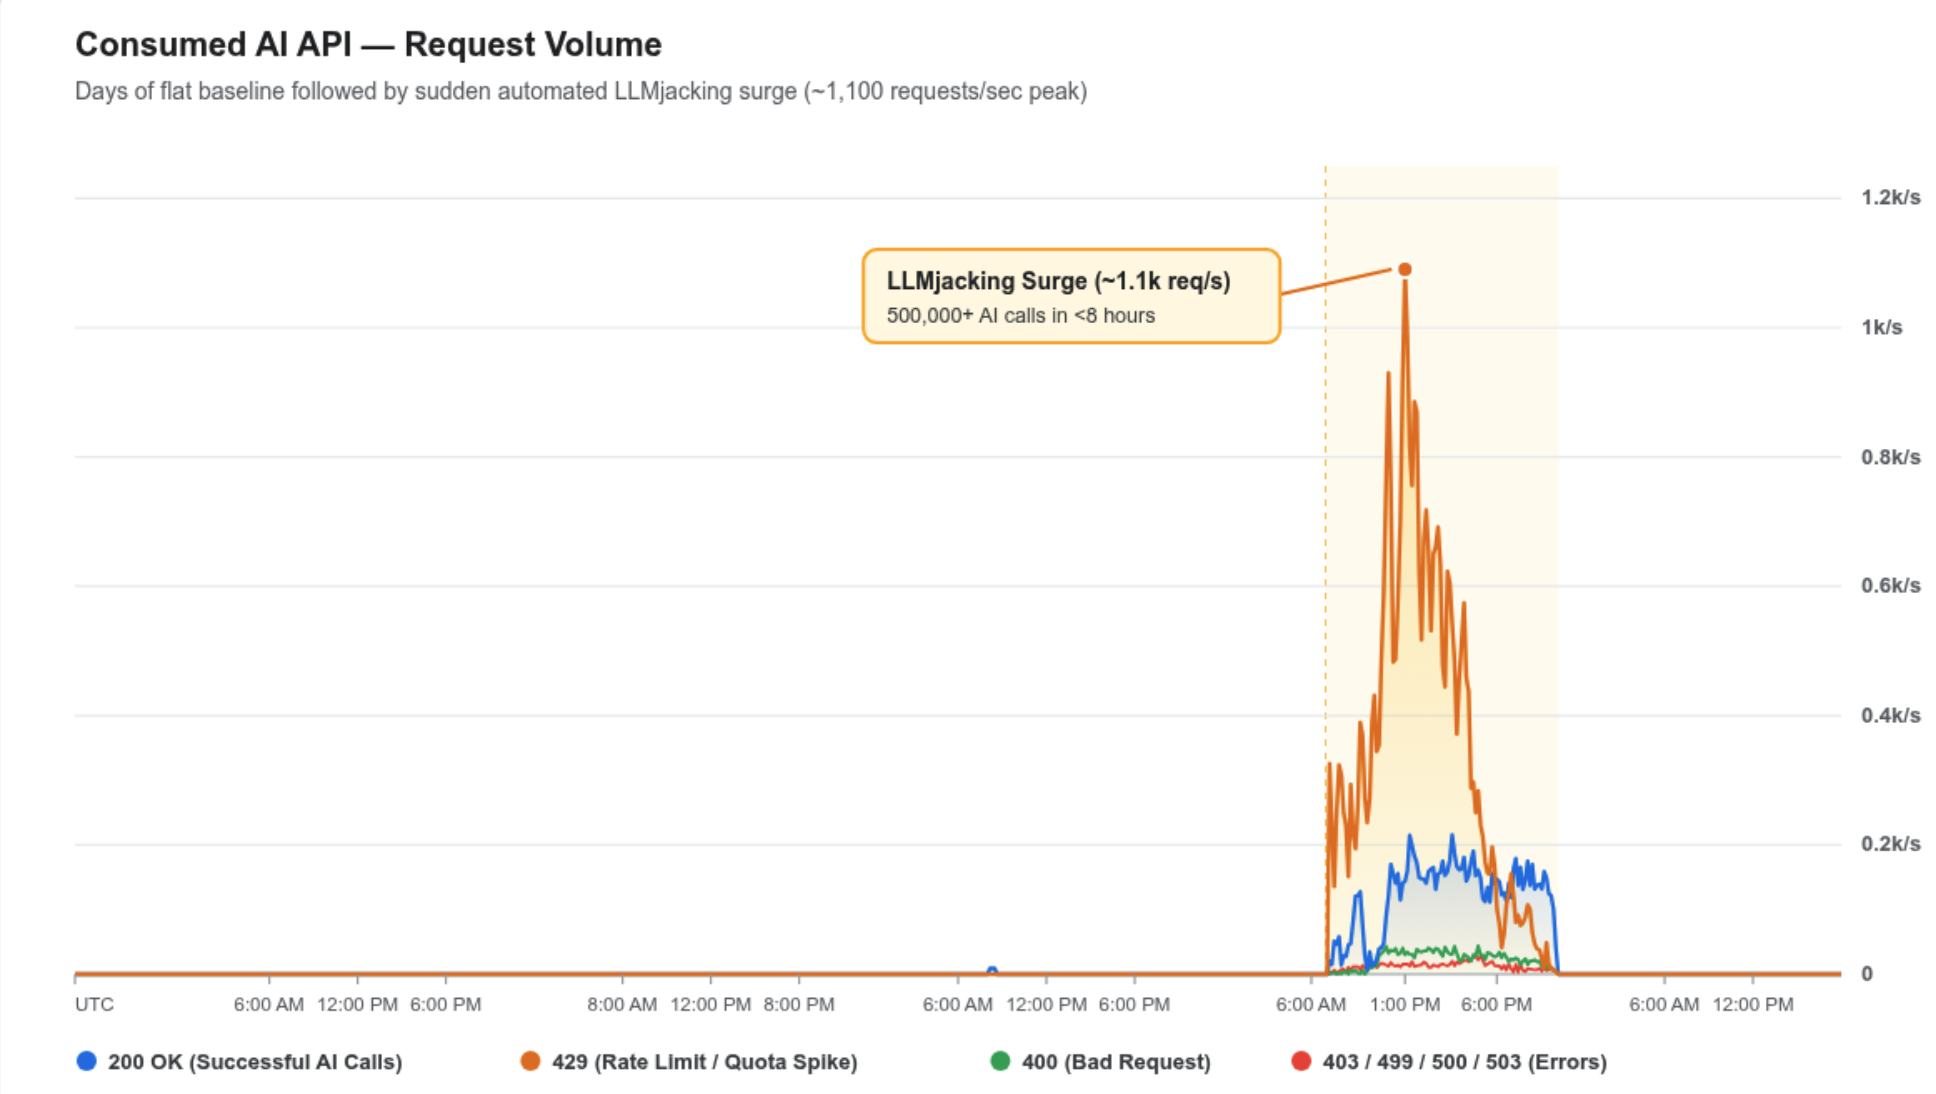
그림 1: LLM재킹으로 인해 API 요청이 급증했음을 보여주는 사용량 차트
이러한 일선 보안 침해의 배후에 있는 범죄 생태계를 분석하고 LLM 사용자 인증 정보를 둘러싼 지하 시장이 확대되고 있다는 이전 보고서의 내용을 바탕으로, Google Threat Intelligence Group(GTIG)은 전 세계 여러 지역에서 활동하며 금전적 이익을 노리는 다양한 위협 클러스터를 식별했습니다.
LLM재킹 생태계가 성숙해짐에 따라, Google Cloud는 침해된 환경에 대한 초기 액세스 권한을 확보하는 공격자들과 다운스트림 수익 창출 인프라를 관리하는 운영자들, 일명 'LLM 믹서(LLM Mixers)'의 역할 분담을 추적하고 있습니다. LLM 믹서는 무단 LLM 액세스를 프록시 처리하고, 집계하고, 불법 시장의 구독자들에게 재판매하는 불법 라우팅 게이트웨이 역할을 합니다. 한 조사에서 GTIG는 두 개의 서로 다른 운영 클러스터가 협력하여 엔터프라이즈 LLM 인프라를 침해하고 수익을 창출하는 것을 확인했으며, 이는 이 영역에서 정교한 전문화가 나타나고 있음을 보여줍니다.
이 블로그 게시물에서는 최근 LLM재킹 조사에서 관찰된 공격 수명 주기를 설명하고, 조직의 인프라 보호에 도움이 되는 실행 가능한 탐지, 강화, 해결 가이드를 제공합니다.
초기 액세스
낮은 수준의 리소스 도용이 고객 지원 챗봇을 조작하여 코드 생성과 같은 승인되지 않은 작업을 수행하는 것과 관련이 있다면, LLM재킹을 수행하는 공격자들은 이러한 프런트엔드 인터페이스를 우회하여 백엔드 모델 리소스를 직접 표적으로 삼습니다. 특히 공격자들은 공개적으로 노출된 LLM 엔드포인트를 식별하거나 유효한 LLM 애플리케이션 프로그래밍 인터페이스(API) 키를 획득하는 데 중점을 둡니다. 그림 1에서 후자의 예시를 볼 수 있습니다. 공격자는 자동화된 스크립트를 사용해 /api/create 엔드포인트를 호출하여 노출을 확인하고, 수상한 낌새를 알아채지 못한 사용자가 공개적으로 액세스할 수 있도록 남겨둔 엔드포인트에서 공격자 자체 모델을 독립적으로 실행합니다. 이러한 서비스를 보호하지 않은 채로 두면 조직의 기존 공격 표면이 확장될 뿐만 아니라 호스팅 비용이 크게 증가할 수 있습니다.
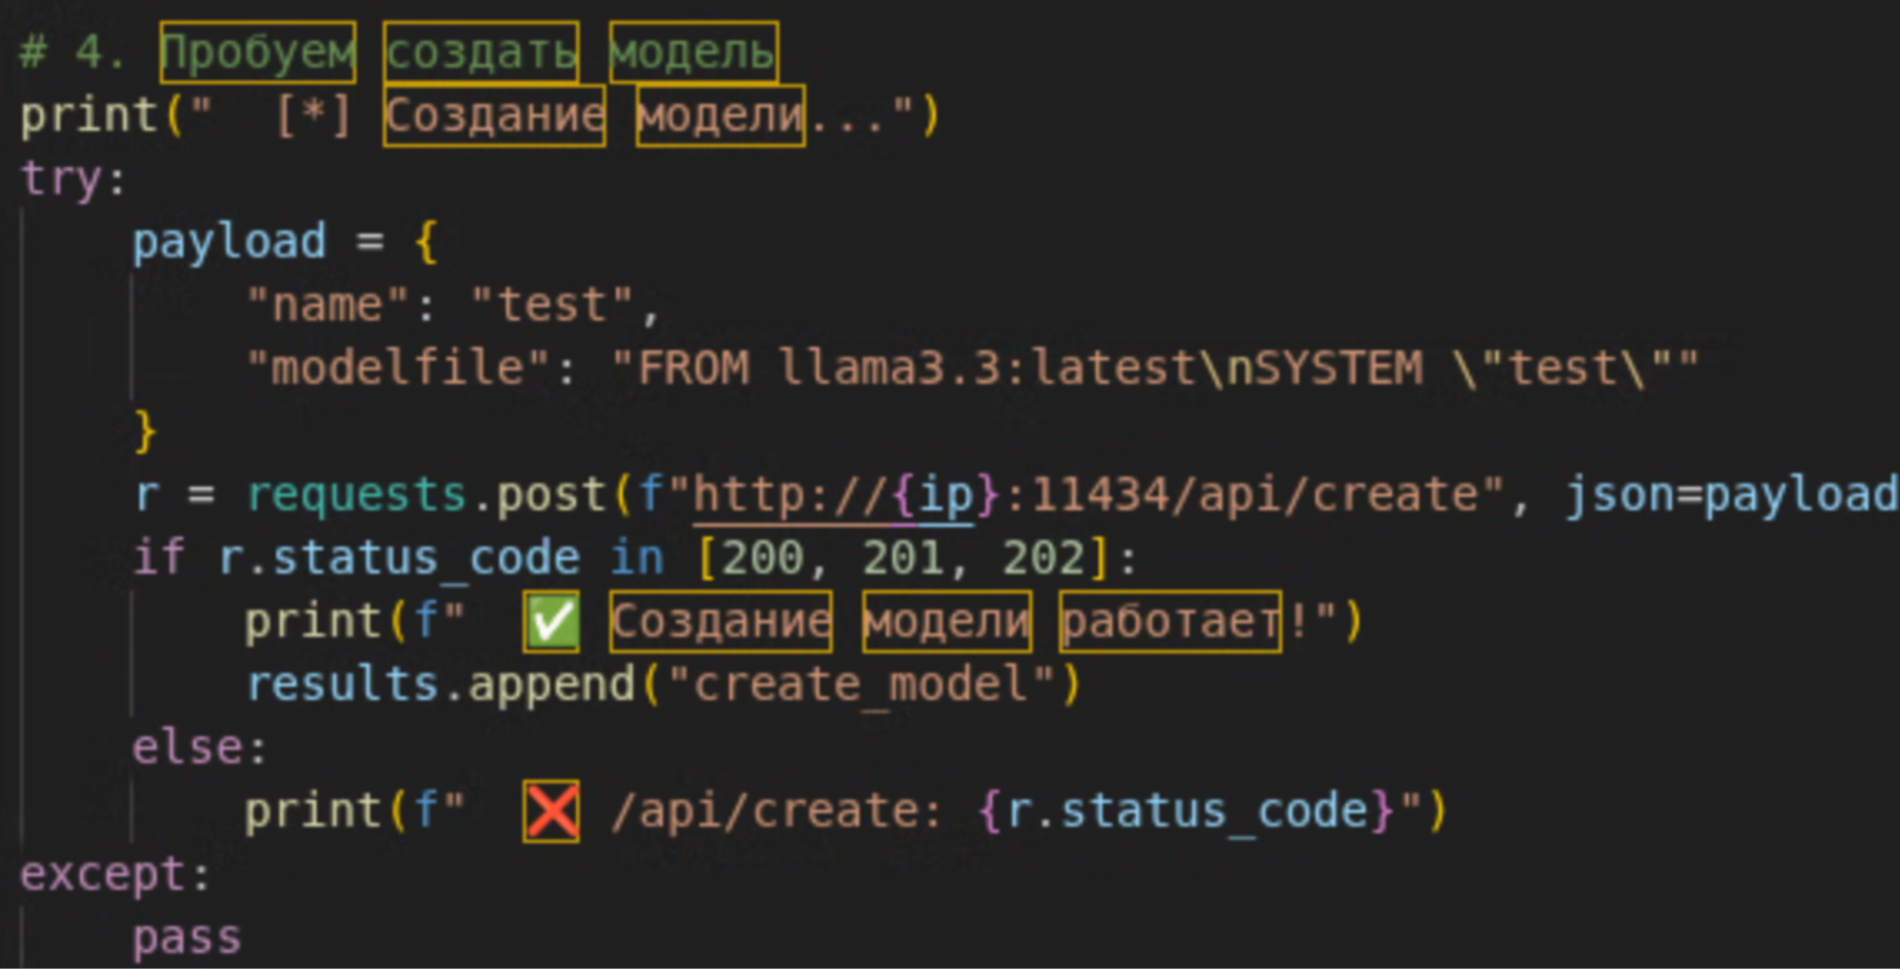
그림 2: 공격자가 공개적으로 노출된 Ollama 엔드포인트를 테스트하고 자체 모델을 등록하려고 시도함
그러나 여러 LLM재킹 조사 내용을 보면, 공격자가 대상 조직의 인프라에 초기 거점을 마련하기 위해 주로 활용하는 초기 접근 경로는 노출되거나 도용된 클라우드 ID 토큰(IAM 사용자 인증 정보, 서비스 계정 키, GitHub 개인 액세스 토큰(PAT), 활성 세션 토큰 포함)인 것으로 드러났습니다.
예를 들어, 2026년 중반에 UNC6993은 잘못 구성된 서비스 계정 키를 통해 클라우드 인스턴스를 침해하고 이 액세스 권한을 사용하여 LLM API에 대한 추가 액세스 권한을 부여했습니다. UNC6993은 LLM 사용자 그룹에 참여할 수 있는 애플리케이션 포털로 가장한 세션 하이재킹 페이지를 호스팅하기도 했습니다. 이 페이지는 사용자를 속여 합법적인 LLM 서비스 웹사이트로 이동하게 하고, 활성 액세스 토큰이 포함된 원시 JSON 페이로드를 붙여넣도록 유도합니다. 이렇게 제출된 데이터는 백엔드 API로 전송되어 비밀번호 및 다중 인증(MFA) 제어를 우회하는 데 사용됩니다.
또 다른 사례에서 한 공격자는 도용한 개인 액세스 토큰(PAT)을 사용하여 비공개 코드 저장소에 액세스하는 한편, 컨테이너화된 클라우드 환경 내에서 실행되는 패키지의 웹 애플리케이션 취약점으로 의심되는 부분을 악용하여 초기 진입에 성공했습니다. 마찬가지로, 또 다른 공격자는 기업 사용자의 보안 침해된 IAM 사용자 인증 정보를 활용했으며, 클라우드 제휴 토큰을 사용해 프로그래매틱 방식으로 새로운 액세스 키를 생성하여 MFA 요구사항을 우회했습니다. 또 다른 사고에서는 공격자가 광범위한 프로젝트 권한이 있는 보안 침해된 클라우드 서비스 계정 키를 사용하여 환경에 액세스하는 것이 처음으로 확인되었습니다.
공격자는 일반적인 클라우드 ID 사용자 인증 정보 외에도 LLM API 키를 표적으로 삼습니다. 예를 들어, 한 공격자는 공개 GitHub 저장소에 기업 LLM API 키가 노출되면 그 기회를 틈타 이를 수집했습니다. 이들은 고도의 회피 기법으로 최소한의 단일 토큰 요청(max_tokens=1)을 사용해 자동화된 사용자 인증 정보 검증 스윕을 수행했습니다. 이를 통해 공격자는 피해자의 엔드포인트 감지 및 대응(EDR)과 SIEM 볼륨 이상 알림에 감지되지 않은 채 도용된 키의 유효성을 은밀하게 확인할 수 있었습니다.
측면 이동 및 지속성
초기 거점을 마련한 후 공격자는 체계적으로 권한을 상승시키고, 액세스 권한을 공고히 하고, 내부 정찰을 수행하여 표적을 식별하고 추가적인 클라우드 사용자 인증 정보를 확보합니다.
공격자는 액세스 권한을 확대하기 위해 클라우드 서비스, 코드 저장소, 데이터 스토어에서 민감한 사용자 인증 정보를 파악했습니다. 한 침입 사례에서는 공격자가 여러 클라우드 리전에서 내부 정찰을 수행하여 사용 가능한 서비스와 ID 정책을 매핑했습니다. 또 다른 침입 사례에서는 공격자가 컨테이너화된 클라우드 환경을 침해했습니다. 내부에 침입한 후에는 광범위한 저장소 정찰을 수행하고 민감한 코드베이스를 클론하여 하드코딩된 보안 비밀, 구성 변수, 개발자 인증 정보를 탐색했습니다. 또한 액세스 로그를 스캔하여 보조 클라우드 환경의 사용자 인증 정보를 확인했습니다. 공격자는 표적 데이터베이스 쿼리를 실행하여 추가 사용자 인증 정보를 수집하기도 했습니다. 한 사례에서는 공격자가 클라우드 데이터 웨어하우스 메타데이터 테이블을 쿼리하여 데이터베이스 사용자 인증 정보, 관리자 비밀번호, 민감한 열을 살펴보고 표적 데이터 도용과 관련된 클라우드 객체 스토리지 작업을 수행했습니다.
침입 사례 전반에서 우리는 공격자가 클라우드 ID 권한과 가상 머신 구성을 악용하여 권한을 에스컬레이션하고 지속적인 액세스를 유지하는 것을 관찰했습니다. 한 공격자는 보안 침해된 워크로드에 연결된 서비스 계정을 활용하여 토큰 생성 권한을 악용해 높은 권한의 서비스 계정에 대한 임시 사용자 인증 정보를 생성했고, 클라우드 보안 비밀 관리자로부터 인프라 사용자 인증 정보, 내부 데이터베이스 비밀번호, 서드 파티 API 키를 유출했습니다. 다른 공격자들은 승인되지 않은 IAM 및 서비스 계정을 만들고 컴퓨팅 인스턴스에 SSH 키를 삽입하여 지속성을 확보했습니다. 특히 한 공격자는 관리 정책을 서비스 역할에 연결하여 권한을 에스컬레이션하고, 전체 관리 권한이 있는 승인되지 않은 IAM 계정을 만들고, 실행 중인 가상 머신에 대화형 관리 세션을 설정하여 승인되지 않은 SSH 공개 키를 호스트 구성 파일에 삽입했습니다. 마찬가지로 또 다른 공격자는 내부 결제 최적화 유틸리티로 위장한 백도어 서비스 계정을 만들고, 컴퓨팅 인스턴스 메타데이터에 환경 수준의 SSH 키를 삽입했습니다.
기존 클라우드 인프라 권한을 악용하는 것 외에도, 공격자가 권한을 에스컬레이션하기 위해 LLM 라우팅 소프트웨어 내의 취약점을 표적으로 삼는 사례가 확인되었습니다. 한 사례에서는 초기 액세스 권한을 확보한 공격자로부터 사전 검증된 가상 키를 획득한 후, 후속 클러스터가 피해자의 LiteLLM 게이트웨이를 대상으로 표적 애플리케이션 로직 익스플로잇을 실행했습니다. 공격자는 /key/regenerate 엔드포인트(CVE-2026-40217)의 사용자 ID 리바인딩 취약점을 악용하여 표준 가상 키를 전체 PROXY_ADMIN 마스터 관리 사용자 인증 정보로 승격하고, 침해된 환경에 대한 심층적이고 지속적인 제어 권한을 확보했습니다.
LLM 악용
LLM재킹의 궁극적인 목표는 파운데이션 모델의 수익화와 리소스 하이재킹이며, 공격자는 토큰 프록시 처리, 자동화된 모델 스트리밍, GPU 하드웨어 프로비저닝을 통해 이를 달성합니다.
공격자는 다양한 관리형 생성 플랫폼을 사용 설정하고 추가적인 API 키를 생성하여 작업을 확장하는 경우가 많았습니다. UNC6993은 LLM API 액세스 키를 획득한 후 추가 API 키를 생성하고 피해자 클라우드 프로젝트 내에서 관련 서비스를 사용 설정하려고 시도했으며, 이로 인해 청구 금액이 10만 달러를 빠르게 넘어섰습니다. 또 다른 공격자는 피해자 계정을 사용한 만큼만 지불하는 계약에 가입시키고 프리미엄 파운데이션 모델을 선택하여 대량의 추론 스트림을 실행했습니다. 비율 제한을 우회하기 위해 공격자는 '소각 후 교체(burn and rotate)' 전략을 배포하여 수명이 짧은 서비스 계정을 지속적으로 생성하고 삭제하면서 클라우드 제공업체의 결제 인터페이스를 감사하여 재정적 영향을 모니터링했습니다.
공격자는 액세스 권한을 활용하여 자체 프록시 엔드포인트와 에이전트형 워크로드를 호스팅하기도 했습니다. 한 공격자는 에이전트를 사용 설정하고, 공개적으로 액세스 가능한 리버스 프록시를 배포하고, 커스텀 Node.js 프록시 번들을 사용하여 D1337-KAIROS라는 페르소나로 리브랜딩된 여러 프런티어 LLM과 호환되는 엔드포인트를 노출했습니다. 이 공격자는 Manus 에이전트 프레임워크를 사용하여 컨테이너화된 백도어를 침해된 클라우드 환경에 배포했습니다. 이 백도어는 업스트림 LLM에 쿼리하여 지침을 추론하고 로컬에서 결과 명령어를 실행했으며, 이때 SearXNG 메타 검색과 agent-infra/sandbox 실행 환경을 활용했습니다. 컴퓨팅을 확장하기 위해 공격자는 강력한 GPU를 갖춘 컴퓨팅 인스턴스를 프로비저닝하고, 여러 리전에서 하이엔드 하드웨어를 가동하려고 시도했으며, 클라우드 제공업체의 API를 통해 할당량 상향을 요청했습니다. 이 공격자는 외부 서버에서 LiteLLM 게이트웨이를 호스팅하여 API 트래픽을 관리하고 라우팅하기도 했습니다.
GTIG는 공격자가 탈취한 컴퓨팅 리소스를 단순히 자신의 작업에만 사용하는 것이 아니라, LLM 믹서를 통해 이러한 리소스에 대한 액세스 권한을 판매하여 침해된 API 할당량을 수익화한다는 증거를 확인했습니다. 이 공격자는 오픈소스 API 게이트웨이와 커스텀 릴레이 인프라를 사용하여 도용된 사용자 인증 정보를 풀링하고, 사용량을 측정하고, 요청의 출처를 숨겼습니다. 예를 들어 UNC6993은 new-api(중앙 집중식 모델 허브 및 게이트웨이)와 gcli2api(명령줄 인터페이스(CLI) 도구를 표준 프런티어 모델 엔드포인트로 변환하는 API 프록시 도구) 같은 오픈소스 도구를 사용하여 도난당한 키를 집계하고 계정 간 요청 부하를 분산했을 가능성이 높습니다. 공격자는 불법 시장을 통해 이러한 도구에 대한 액세스 권한을 판매하는 것으로 보입니다.
8시간도 안 되는 시간 동안 50만 건 이상의 LLM API 호출을 실행한 또 다른 공격자는 도용한 서드 파티 API 키를 활용하여 토큰 라우팅 서비스인 jet-night.com을 구동했습니다. Jet Night는 피해 조직에 거의 100만 달러에 달하는 토큰 비용을 전가했습니다. Jet Night가 사용자에게 부과하는 토큰당 비용이 일반적인 시장 가격보다 훨씬 낮다는 점을 감안할 때, GTIG는 이 서비스가 수익성 있는 운영을 위해 도용한 키에 의존하고 있다고 보고 있습니다. 예를 들어, Jet Night는 월 약 60달러에 무제한 토큰 요금제를 제공하며, 여기에 프런티어 모델 액세스 권한이 포함되어 있다고 주장합니다. 이는 일반적으로 월 100~250달러 정도의 비용이 드는 소비자 서비스 수준입니다. 또한 이 서비스는 공개 Telegram 채널에서 여러 차례 서비스 중단을 알렸는데, 이는 피해자가 각자의 보안 침해를 발견함에 따라 도난 키가 취소되었기 때문일 가능성이 높습니다.
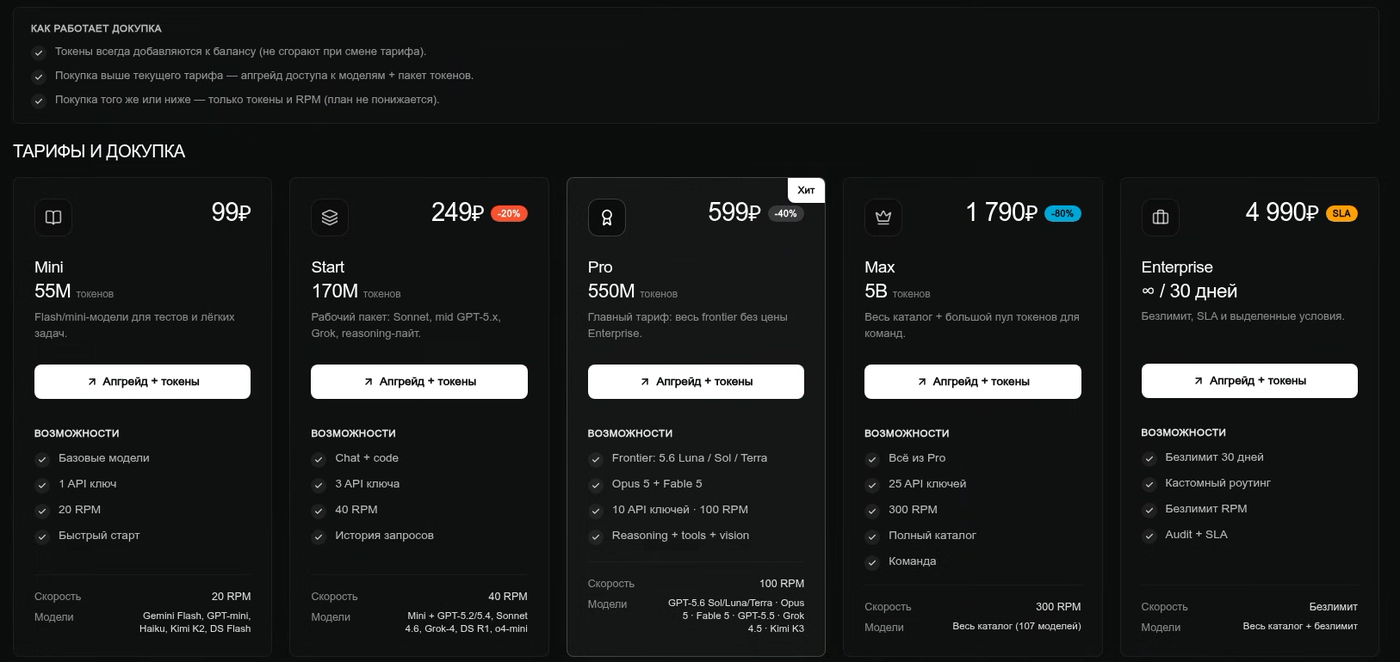
그림 3: Jet Night 요금제 및 가격 구조 스크린샷
한 공격자는 사기성 유사 도메인에 호스팅된 커스텀 프록시 릴레이 인프라(ai-relay)를 배포했습니다. 피해자의 합법적인 내부 호스트로 가장하기 위해 도메인을 등록하는 식이었습니다. 이 커스텀 릴레이 인프라는 고가의 상용 LLM 액세스 권한을 불법적인 newapi[.]pro 재판매 생태계로 원활하게 유출하기 위해 사용되었으며, 피해자의 기업 계정 할당량을 직접 소진하여 불법 고객에게 서비스를 제공했습니다.
전망
GTIG는 공격자들이 크립토재킹과 같은 전형적인 리소스 탈취보다 LLM재킹을 점점 더 우선시할 것으로 예상합니다. 새롭게 등장한 불법 LLM 믹서를 통해 즉각적이고 높은 마진의 수익 창출이 가능하기 때문입니다. 기업이 상위 등급 모델과 에이전트형 워크플로를 프로덕션 환경에 통합함에 따라, 사이버 범죄자들은 노출된 API 토큰을 표적으로 삼고 모델 라우팅 미들웨어의 취약점을 악용하기 위해 자동화된 정찰을 정교화할 가능성이 높습니다. 이러한 운영 전문화는 불법 재판매 시장의 성장을 지속시켜 공격자가 기업 할당량을 빠르게 빼돌리고 침해가 감지되기 전에 피해자에게 청구 비용을 전가할 수 있게 합니다.
감지 및 헌팅
보안 조치가 실패한 경우 방어자가 클라우드 LLM 플랫폼의 악용을 조기에 파악하는 것이 중요합니다. 방어자는 LLM 계정 및 서비스에 대한 수정 사항을 감지하는 데 우선순위를 두고, 승인되지 않은 사용 설정은 중요한 보안 이벤트로 처리해야 합니다. Mandiant에서 여러 사고를 조사한 결과, 보안 침해 당시에 LLM 서비스는 사용 설정되어 있지 않았습니다. 다만 공격자가 액세스 키를 악용하여 LLM API 서비스(예: Bedrock, Gemini API 등)를 수정하고 사용 설정할 수 있었습니다. 사용 설정이 이루어지면 공격자는 API를 사용하여 단 몇 분 또는 몇 시간 만에 조직에 막대한 비용을 발생시킬 수 있습니다.
Google Security Operations
Google Security Operations 고객은 Cloud Threats, Mandiant Frontline Threats, Mandiant Hunting Rules 규칙 팩을 통해 카테고리 규칙 등 다양한 항목에 액세스할 수 있습니다. 블로그 게시물에서 설명한 활동은 Google SecOps에서 다음 규칙 이름으로 감지됩니다.
-
AWS Account Key Creation
-
AWS Create New Access Key
-
AWS Create User Account
-
AWS Delete User Account
-
Base64 Encoded Shell Command Execution
-
Create and Delete Firewall in Default Network
-
GCE Project SSH Keys
-
GCP Service Account Key Creation
-
GCP Create New Service Account
-
GCP Firewall Rule Created
-
Linux Archive Exfiltration via Curl or Wget
-
Persistence: Compute Set Instance or Project Metadata Startup Scripts or URLs
완화 및 해결
공격자가 Cloud LLM 서비스를 악용하지 못하도록 방어자는 Identity and Access Management(IAM)와 공급망 보안에 우선순위를 두어야 합니다. 공격자가 Cloud 서비스를 악용하기 위해 접근할 때 가장 흔히 이용하는 경로가 이 두 가지이기 때문입니다.
-
사용자 인증 정보 관리: 중앙 집중식 보안 비밀 관리 플랫폼을 활용하여 민감한 키와 보안 비밀의 관리 및 순환을 제어합니다. 보안 비밀과 키를 자동화하면 유출된 사용자 인증 정보의 수명을 제한할 수 있습니다.
-
최소 권한: 사용자 및 서비스 계정이 특정 역할과 필수 작업에 필요한 권한만 보유하도록 합니다. Cloud LLM 서비스에 대한 액세스를 포함하여 명시적으로 필요하지 않은 모든 권한을 거부합니다.
-
코드 모니터링: 코드베이스(GitHub, Gitlab 등) 내에서 보안 비밀 스캔을 자동화하여 소스 코드에 추가된 API 키와 보안 비밀을 즉시 식별하고 삭제합니다.
-
정기적인 구성 감사: Cloud 서비스에 대해 종합적인 구성 감사를 정기적으로 수행하여 잠재적인 공격 경로와 의도하지 않은 엔드포인트 노출을 파악합니다.
-
비율 제한: Google의 Cloud Armor와 같은 WAF를 구현하여 개별 클라이언트 연결에 대한 비율 제한을 적용합니다.
-
네트워크 허용 목록: 가능한 경우 VPC 방화벽 규칙을 통해 Cloud 서비스에서 알려진 IP 주소로의 아웃바운드 연결을 제한합니다.
-
예산 알림: LLM 서비스에 세분화된 API 할당량을 구현하여 모델당 요청 볼륨을 제한합니다. 지출 한도를 활용하여 예산을 설정하고 초과 지출을 방지하세요.
-
다중 인증(MFA): 모든 클라우드 ID 공급업체, 관리 콘솔, 개발자 플랫폼에 피싱 방지 다중 인증을 적용하여 도용된 사용자 인증 정보나 세션 토큰이 쉽게 악용되지 않도록 합니다.
-
섀도우 LLM 탐색: 보안 상황 관리 도구를 활용하여 하이브리드 클라우드 환경을 자동으로 스캔하고, 승인되지 않거나 모니터링되지 않은 도구, 모델, 인프라를 식별하여 모델 사용량을 완벽하게 파악합니다.
-
세분화된 API 키 범위: 특정 모델 엔드포인트, 환경(개발/프로덕션), 사용량 한도에 따라 API 키를 제한하고 분류하여 기본 유틸리티 모델의 손상된 토큰이 고가의 고급 프런티어 모델을 호출하는 데 사용되지 않도록 합니다.
-
검증 스윕 모니터링: 모델 게이트웨이 및 API 액세스 로그에서 비정상적인 소량 요청(예:
max_tokens=1또는 제로 온도 핑)을 모니터링합니다. 공격자는 대규모 인프라 악용을 시작하기 전에 은밀한 사용자 인증 정보 검증 스윕을 위해 이러한 소액 거래를 자주 사용합니다. -
취약점 및 ML 공급망 패치: 커스텀 애플리케이션 코드, 컨테이너화된 워크로드, 머신러닝 종속 항목(예: PyTorch 및 Hugging Face 라이브러리) 전반에 자동화된 취약점 스캔(SAST/DAST/SCA)을 통합하여 패치되지 않은 서버 취약점을 통한 초기 액세스를 방지합니다.
-
게이트웨이 패치 관리: 취약점 관리 프로그램을 확장하여 중앙 집중식 모델 프록시 및 라우팅 게이트웨이(예: LiteLLM)를 포함시키고, 권한 에스컬레이션 및 인증 우회 결함(예: CVE-2026-40217)에 대한 신속한 패치를 보장합니다.
-
동적 워크로드를 위한 샌드박스 실행: LLM 애플리케이션이 생성된 코드 또는 데이터베이스 쿼리를 동적으로 실행해야 하는 경우, 고도로 가상화되고 프로세스가 격리된 서버리스 샌드박스에서 런타임 환경을 격리합니다.
-
검증된 모델 저장소: 개발자가 사전 구성된 백도어가 포함된 손상된 모델을 가져오는 상황을 방지하기 위해, 모델 가져오기 작업과 파이프라인 종속 항목을 신뢰할 수 있는 내부 레지스트리 또는 승인된 엔터프라이즈 카탈로그로만 제한합니다.
-
그래프 기반 노출 모델링: 클라우드 애셋, 애플리케이션 코드, 데이터 흐름을 매핑하는 지속적인 그래프 기반 위험 우선순위를 구현하여 복잡한 멀티홉 공격 경로를 자동으로 식별하고 해결합니다.
-
적대적 노출 검증: 자동화된 공격 에이전트를 배포하여 외부 공격 표면을 지속적으로 테스트하고, 노출된 엔드포인트를 발견하고, 사용자 인증 정보 검증 스윕을 시뮬레이션합니다.
네이티브 Cloud 감사 로그 모니터링
-
AWS:
bedrock.amazonaws.com의 API 이벤트에 대한 CloudTrail 로그를 모니터링합니다. 과거의 LLM재킹 이슈를 기반으로 공격 수명 주기 전반에 걸쳐 다음 API 작업을 모니터링합니다. -
리소스 악용:
Converse,InvokeModel,InvokeModelWithResponseStreamAPI 작업을 통해 LLM의 직접 실행을 모니터링합니다. -
API 제한 및 오류 급증:
ThrottlingException,ValidationException또는ResourceNotFoundException오류가 대량으로 급증하는지 모니터링합니다. 이는 클라우드 인프라를 표적으로 삼는 자동화된 '스프레이' 공격 방법을 나타내는 신호일 수 있습니다. -
대상 범위 지정:
ListFoundationModels,ListInferenceProfiles,GetFoundationModelAvailability작업을 통해 이용 가능한 모델을 검색하는 데 사용되는 잠재적인 정찰 활동을 모니터링합니다. 또한PutUseCaseForModelAccess및CreateFoundationModelAgreementAPI 작업을 통해 환경에서 새로운 모델을 사용하려는 시도가 있는지 모니터링합니다. -
보안/회피: 프롬프트 콘텐츠를 숨기고 감지를 피하기 위해 로깅 구성을 보거나, 변경하거나, 사용 중지하려는 시도를 검토합니다.
GetModelInvocationLoggingConfiguration작업과PutModelInvocationLoggingConfiguration및DeleteModelInvocationLoggingConfiguration작업을 모니터링합니다. IaC(코드형 인프라) 이외의 보안 주체가 로깅을 사용 중지하는 모든 호출은 심각도가 높은 것으로 간주해야 합니다.
자동화된 도구: User-Agent 문자열을 분석하여 대상 클라우드 인프라와 직접 상호작용하는 자동화된 도구 및 SDK(예: claude-cli, aws-sdk-rust, aws-sdk-go-v2)를 식별합니다.
-
Azure:
Microsoft.CognitiveServices네임스페이스와 관련된 이벤트에 대해 Azure 활동 로그(컨트롤 플레인) 및 진단 로그(데이터 플레인)를 모니터링합니다. LLM재킹 사고를 헌팅하거나 감지하려면 다음 작업을 모니터링하세요. -
리소스 악용: LLM의 직접 실행을 모니터링합니다. Azure에서 모델 호출은 데이터 플레인에서 발생하며 진단 로그가 사용 설정되어 있어야 합니다. Completions 또는 Chat Completions API와 같은 추론 엔드포인트에 대한 POST 요청이 대량으로 발생하는지 확인합니다. 관리 플레인(활동 로그)에서
Microsoft.CognitiveServices/accounts/deployments/write작업을 통해 새 인스턴스가 무단으로 생성되는지 모니터링합니다. -
대상 범위 지정:
Microsoft.CognitiveServices/accounts/read및Microsoft.CognitiveServices/accounts/deployments/read작업을 통해 사용 가능한 Azure LLM 리소스, 모델, 배포를 파악하려는 잠재적인 정찰 활동을 모니터링합니다. -
보안/회피:
Microsoft.Insights/diagnosticSettings/read,Microsoft.Insights/diagnosticSettings/write또는Microsoft.Insights/diagnosticSettings/delete작업을 통해 로깅 구성을 보거나 수정하려는 시도를 검토합니다(데이터 플레인 모델 호출이 기록되고 있는지 확인하기 위해). -
GCP: Cloud 감사 로깅을 통해 Gemini Enterprise Agent Platform 엔드포인트(aiplatform.googleapis.com)에 대한 호출을 모니터링합니다. Gemini Enterprise Agent Platform 추론 작업은 데이터 액세스 로그에 포함되며, 데이터 액세스 로그는 볼륨 및 수집 비용으로 인해 기본적으로 사용 중지되어 있습니다. 이를 추적하려면 IAM 감사 정책을 수동으로 구성해야 합니다.
-
Agent Platform 서비스 사용 설정:
google.api.serviceusage.v1.ServiceUsage.EnableService메서드를 통한 Gemini Enterprise Agent Platform 서비스 사용 설정 알림입니다. -
리소스 악용: Gemini Enterprise Agent Platform을 통한 LLM의 직접 실행을 모니터링합니다. 이를 위해서는 데이터 액세스 감사 로깅이 사용 설정되어 있어야 합니다.
google.cloud.aiplatform.v1.PredictionService.Predict,google.cloud.aiplatform.v1.PredictionService.GenerateContent,google.cloud.aiplatform.v1.PredictionService.StreamGenerateContent작업을 찾습니다. -
대상 범위 지정:
google.cloud.aiplatform.v1.ModelService.ListModels,google.cloud.aiplatform.v1.EndpointService.ListEndpoints,google.cloud.aiplatform.v1.PublisherModelService.ListPublisherModelsAPI 작업을 통해 사용 가능한 모델과 엔드포인트를 찾아내려는 잠재적인 정찰 활동을 모니터링합니다. -
보안/회피: 로깅 및 감사 구성을 보거나 변경하려는 시도를 검토합니다.
google.iam.v1.IAMPolicy.GetIamPolicy(프로젝트/리소스에서 데이터 액세스 로그가 사용 설정되어 있는지 확인)와 같은 작업이나google.logging.v2.ConfigServiceV2.ListSinks및google.logging.v2.ConfigServiceV2.GetSink작업을 통해 로그 내보내기를 검토하려는 시도를 모니터링합니다.
침해 지표(IOC)
더 많은 커뮤니티가 이 블로그 게시물에 설명된 활동을 추적하고 식별하는 데 도움을 받을 수 있도록, 등록된 사용자를 위한 GTI 컬렉션에 침해 지표(IOC)를 포함했습니다.
네트워크 지표
