2 PhaaS 2 Furious: 중국어 피싱 서비스(PhaaS)의 진화
Google Threat Intelligence Group
Google Threat Intelligence
Visibility and context on the threats that matter most.
Contact Us & Get a Demo해당 블로그의 원문은 2026년 5월 26일 Google Cloud 블로그(영문)에 게재되었습니다.
역사적으로 러시아어를 사용하는 위협 행위자들이 피싱 서비스(PhaaS, Phishing-as-a-Service) 분야를 지배해 왔지만, 중국어 지하 커뮤니티 내에서 이에 필적하는 라이벌 생태계가 빠르게 성장하고 있습니다. 구글 위협 인텔리전스 그룹(GTIG)은 중국 지하 시장에서 활동 중인 12개의 최신 PhaaS 상품을 분석했으며, 이들은 모두 성숙한 서비스로 많은 수가 해당 지역의 광범위한 범죄 생태계와 복잡하게 얽혀 있을 가능성이 높습니다. 이러한 서비스는 중국 사이버 범죄자들의 진입 장벽을 낮출 뿐만 아니라, 사회 공학 기법과 자격 증명 탈취의 진화에 대한 더 광범위한 패턴을 보여줍니다. 지난해 말, 구글은 한 PhaaS 제공업체를 상대로 법적 조치를 취했으며, 그 이후로 이러한 유형의 사기 행위에 대응하기 위한 법안 지지 및 기술적 보호 조치 제정을 위해 협력해 왔습니다.
이 생태계 내부에서 GTIG는 정적 비밀번호 수집에서 실시간 가로채기 및 토큰화로의 근본적인 변화를 관찰했습니다. 공격자들은 실시간 관리 패널(live administration panels)을 활용하여 피해자와 실시간으로 상호작용하고 일회용 비밀번호(OTP)를 탈취함으로써, 다요소 인증(MFA)을 즉각적으로 우회할 수 있습니다.
단순히 계정 접근 권한을 얻는 대신, 이러한 운영 방식은 도난당한 결제 데이터를 에코시스템 내 토큰화된 자산으로 변환하기 위해 디지털 지갑 프로비저닝(digital wallet provisioning)을 악용하는 데 초점을 맞춥니다. 이러한 변화는 SMS 메시지에 대한 통신사의 기존 보안 필터를 우회하기 위해 RCS 및 iMessage와 같은 암호화된 전송 채널을 사용하는 것과 결합되어, 목표가 더 이상 단순한 로그인이 아니라 피해자의 금융 계정에 대한 직접적이고 무단인 통제권을 확보하는 것인 새로운 발전을 대변합니다.
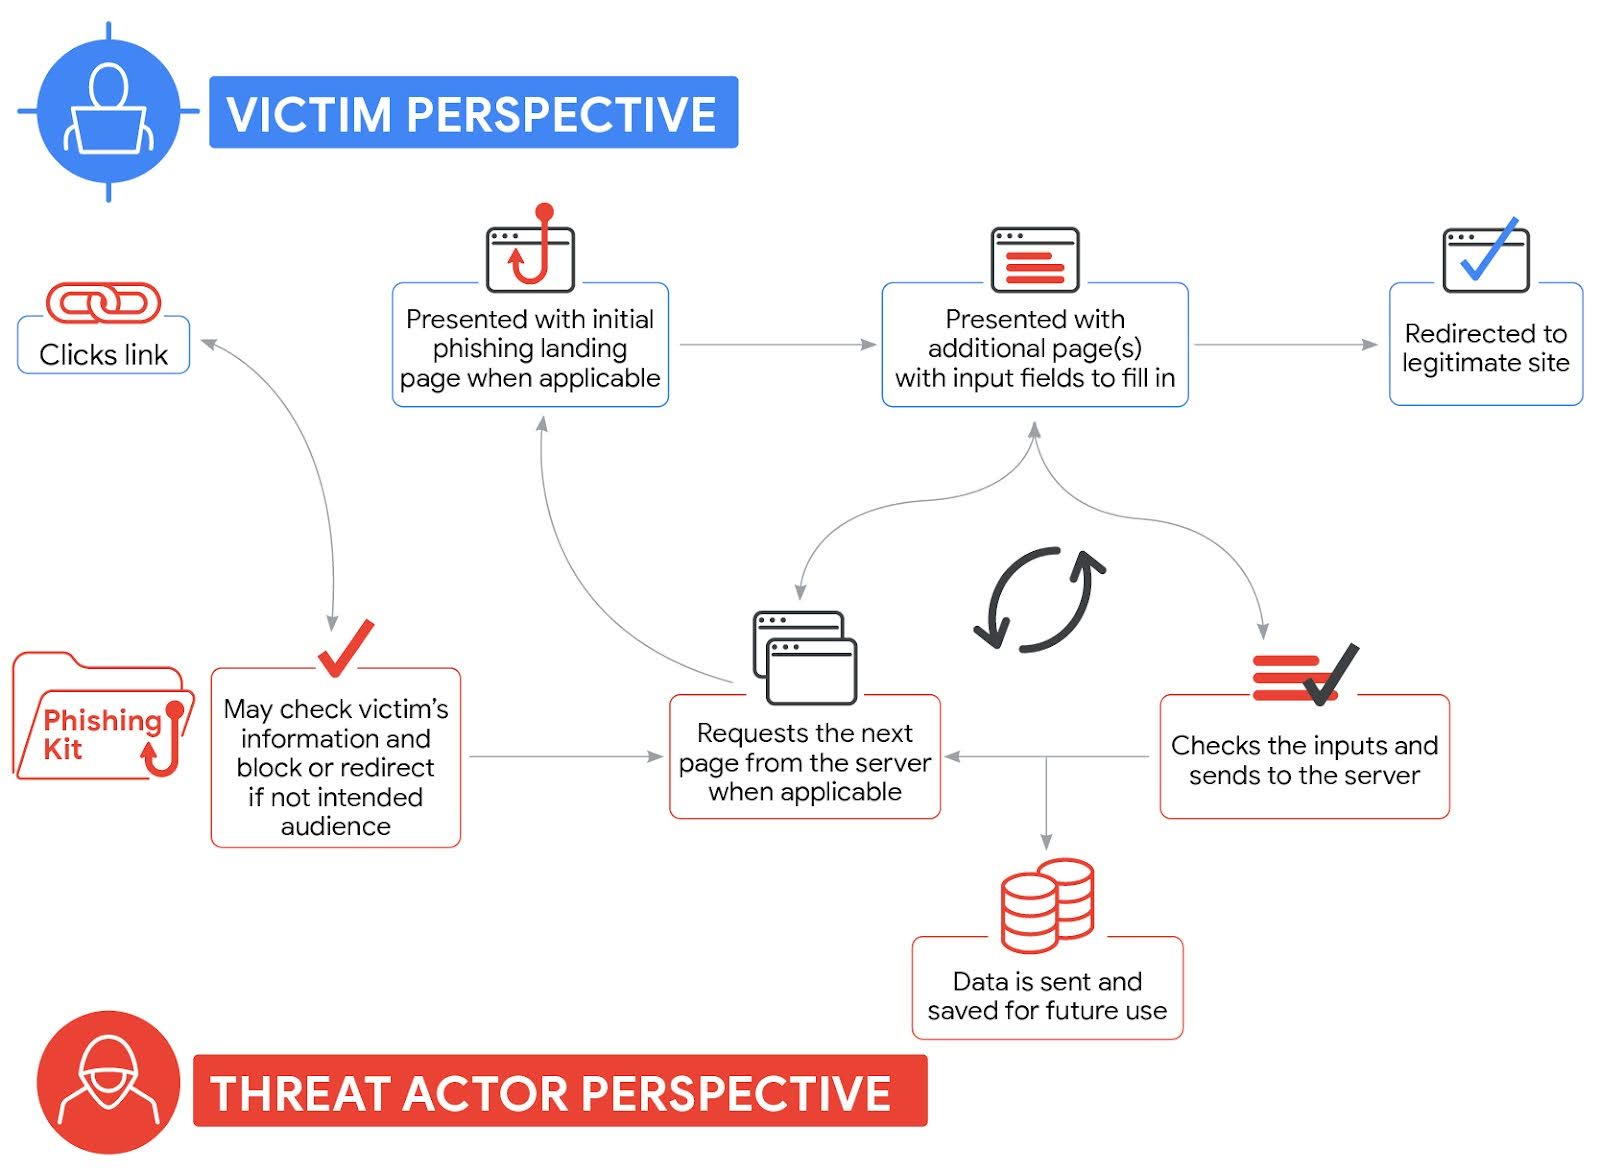
그림 1: 피싱 사이트 체인 예시
중국어 PhaaS 생태계의 주요 특징
중국어 기반 피싱 서비스(PhaaS) 생태계는 단순히 러시아 범죄 조직의 운영 방식을 지역적으로 모방한 복제품이 아닙니다. 이는 그들만의 독특한 전문 범죄 문화에 의해 형성된 독립적인 시장입니다. 이들이 사칭하는 정상 기업 및 기관의 거의 대부분은 중국 외 지역의 독립체들이며, 이는 중국 본토를 표적으로 삼는 경우가 극히 드물다는 사실을 강력하게 시사합니다.
-
대중적 영향: 대기업 임직원을 주로 노리는 러시아계 PhaaS 제품군과 달리, 중국어 커뮤니티에서 광고되는 피싱 서비스는 일반 대중을 타겟으로 한 무차별적(기회주의적) 공격에 초점을 맞춥니다.
-
공개적인 운영: 보안성(OPSEC)을 철저히 감추는 러시아계 공격자들과 대조적으로, 중국어 PhaaS 운영자들은 대단히 개방적으로 활동합니다. 심지어 텔레그램을 통해 자신들의 호화로운 사치 생활을 담은 사진을 정기적으로 게시하기도 합니다.
-
텔레그램 채널 집중: 지역적으로 인기가 높은 위챗(WeChat)이나 텐센트 QQ 대신, 주 홍보 수단으로 텔레그램 채널을 적극 활용합니다. 이는 최근 중국어권 사이버 범죄 생태계의 공통적인 비즈니스 트렌드입니다.
-
광범위한 패키지 제공: 피싱 플랫폼 제공에 그치지 않고, 개인정보(PII) 판매, 도메인 등록, 가상 사설 서버(VPS) 호스팅, 서버 대여, 자금 세탁 대행, IMSI 캐처(도청 장치), 스팸 발송 서비스까지 범죄에 필요한 도구를 원스톱 패키지로 성숙하게 유통합니다. 일부는 도난 신용카드 정보 거래(Carding)에도 직접 관여합니다.
주목해야 할 중국어 PhaaS 위협 기법
- RCS 및 iMessage를 통한 전송: 전통적인 SMS 대신 종단간 암호화(E2EE)가 기본 적용되는 RCS와 iMessage를 대거 악용합니다. E2EE 프로토콜 특성상 메일 서버나 통신사 인프라단에서 악성 링크를 사전 검사/필터링하기 매우 어렵기 때문에 디바이스 자체 보안이 치명적으로 중요해집니다. 또한 읽음 확인, 고해상도 이미지/영상 전송 등 풍부한 인터페이스 기능 덕분에 일반 사용자가 정상 메시지로 오인하기 쉽습니다.
- 실시간 가로채기: 피해자가 피싱 페이지에 정보를 입력하는 순간, 해당 데이터가 공격자의 제어 패널(Admin Panel)에 실시간으로 표시됩니다. 공격자는 피해자가 대기하는 틈을 타 실제 서비스 상에서 OTP 발송을 트리거하고, 피해자가 피싱 사이트에 입력한 OTP 코드를 만료 수초 전에 가로채 즉각 로그인에 성공합니다.
- 디지털 지갑 기반 수익화: 탈취한 정보와 OTP를 이용해 피해자의 카드를 공격자 디바이스의 디지털 지갑(Apple Pay 등)에 등록(프로비저닝)하여 직접 현금화합니다. 카드 토큰화가 완료되면 고액 거래, 비접촉식 결제, ATM 출금에 무단 사용됩니다. 아울러 금융사 계정 탈취(ATO)용 주식 거래 테마 템플릿 등도 활발히 유통되고 있습니다.
- AI 기반 자동화: 대규모 공격과 우회를 위해 AI 기술을 전면 도입했습니다. 예컨대 위협 그룹 UNC5814와 연계된 'Darcula' PhaaS 플랫폼은 타겟 URL만 입력하면 AI 페이지 생성기와 브라우저 자동화 도구(Puppeteer 등)를 활용해 원본 웹사이트의 HTML, CSS, JS를 그대로 복제해냅니다. 정적 템플릿이 아닌 매번 고유한 페이지를 생성하기 때문에 패턴 기반 탐지 기술이 완전히 무력화됩니다.
서비스형 현지화
최근 중국어 PhaaS 모델은 글로벌 시장을 겨냥한 고도의 현지화 콘텐츠 자동 생성 모델로 완벽히 전환되었습니다. 서툰 번역투에 의존하던 과거 피싱 키트와 달리, AI 기반 페이지 생성기와 국가별 맞춤 전송 기술을 제공하여 문화적 자연스러움(Cultural Fluency)을 스케일링할 수 있는 인프라를 제공합니다. 이를 통해 기술적 역량이 부족한 하위 파트너(Affiliates)도 매우 정교한 피싱 캠페인을 실행할 수 있게 되었습니다.
YY Lai Yu (YY来鱼): 일본 타겟 현지화 사례 분석
2024년 8월에 처음 광고를 시작한 'YY Lai Yu(YY来鱼)'는 현지 맞춤형 디지털 생태계를 완벽하게 제공하는 대표적인 PhaaS(피싱 서비스) 상품입니다. 이 플랫폼은 전 세계 119개국을 대상으로 한 피싱 공격을 기술적으로 지원하고 있지만, 가장 핵심적인 표적은 일본 시장에 맞추어져 있습니다. "YY Lai Yu", "Jeffrey Carrie", "Very casual" 등의 주동자들로 구성된 코어 팀이 관리하는 이 서비스는, 중국어를 사용하는 위협 행위자들이 일본 소비자 생태계를 아주 효과적이고 정밀하게 공략할 수 있도록 최적화된 현지화 인프라를 전폭적으로 공급하고 있습니다.
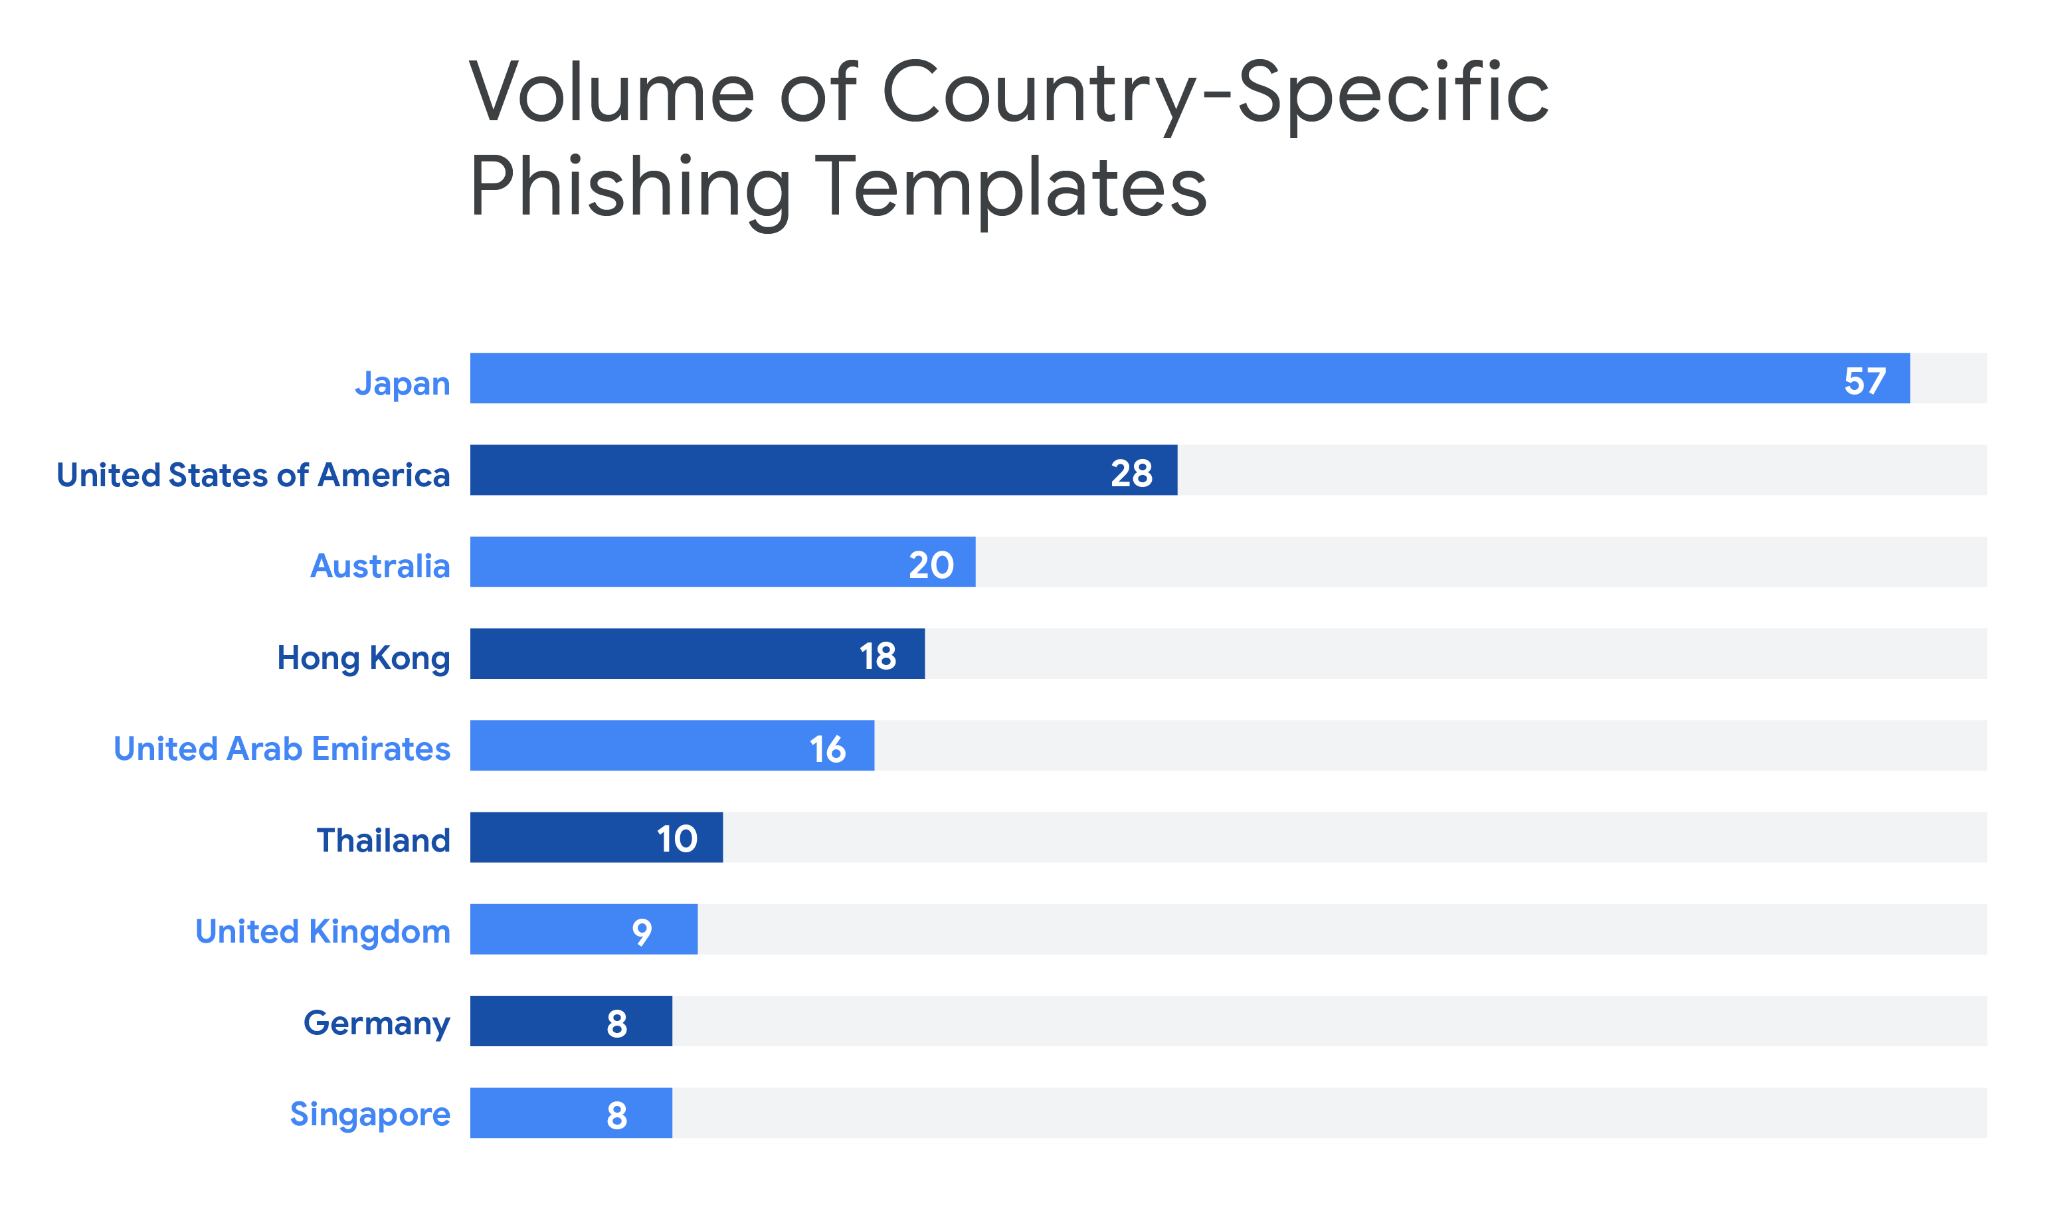
그림 2: YY Lai Yu(YY来鱼) 피싱의 표적 국가 그래프
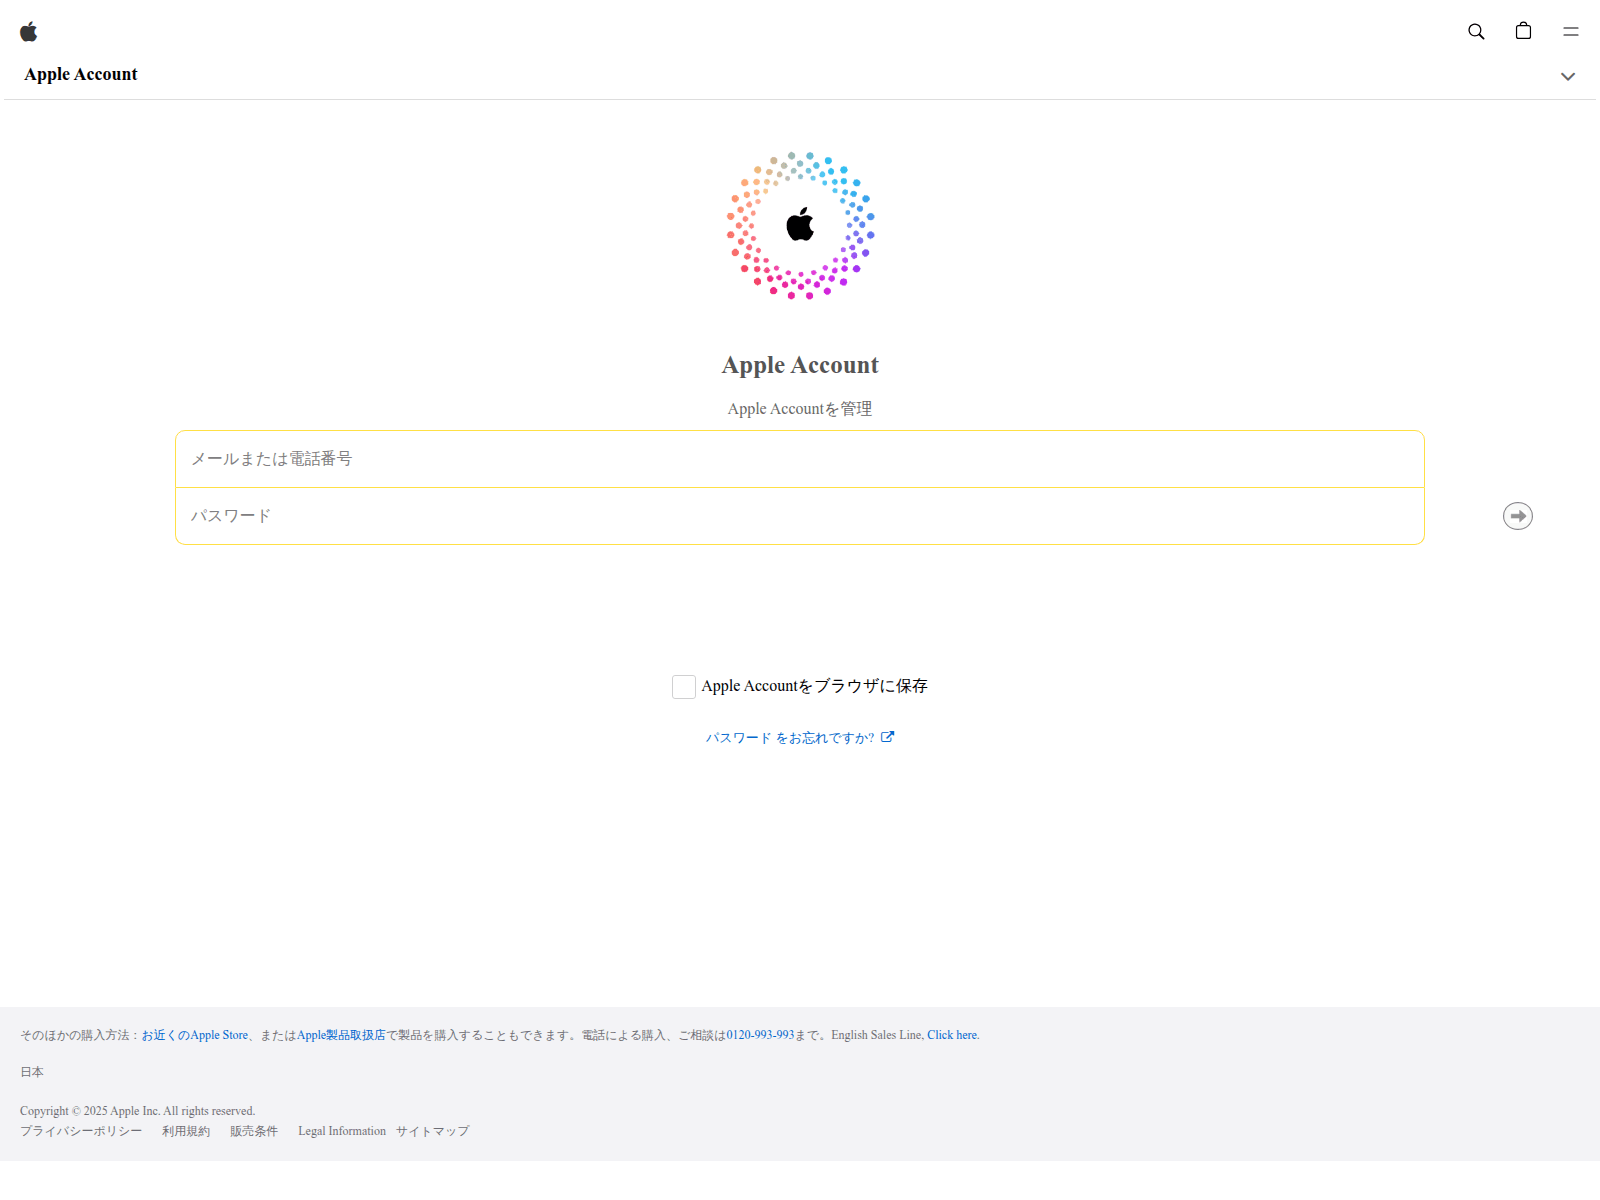
그림 3: 일본 사용자의 Apple 계정을 표적으로 삼은 YY Lai Yu(YY来鱼) 피싱 페이지
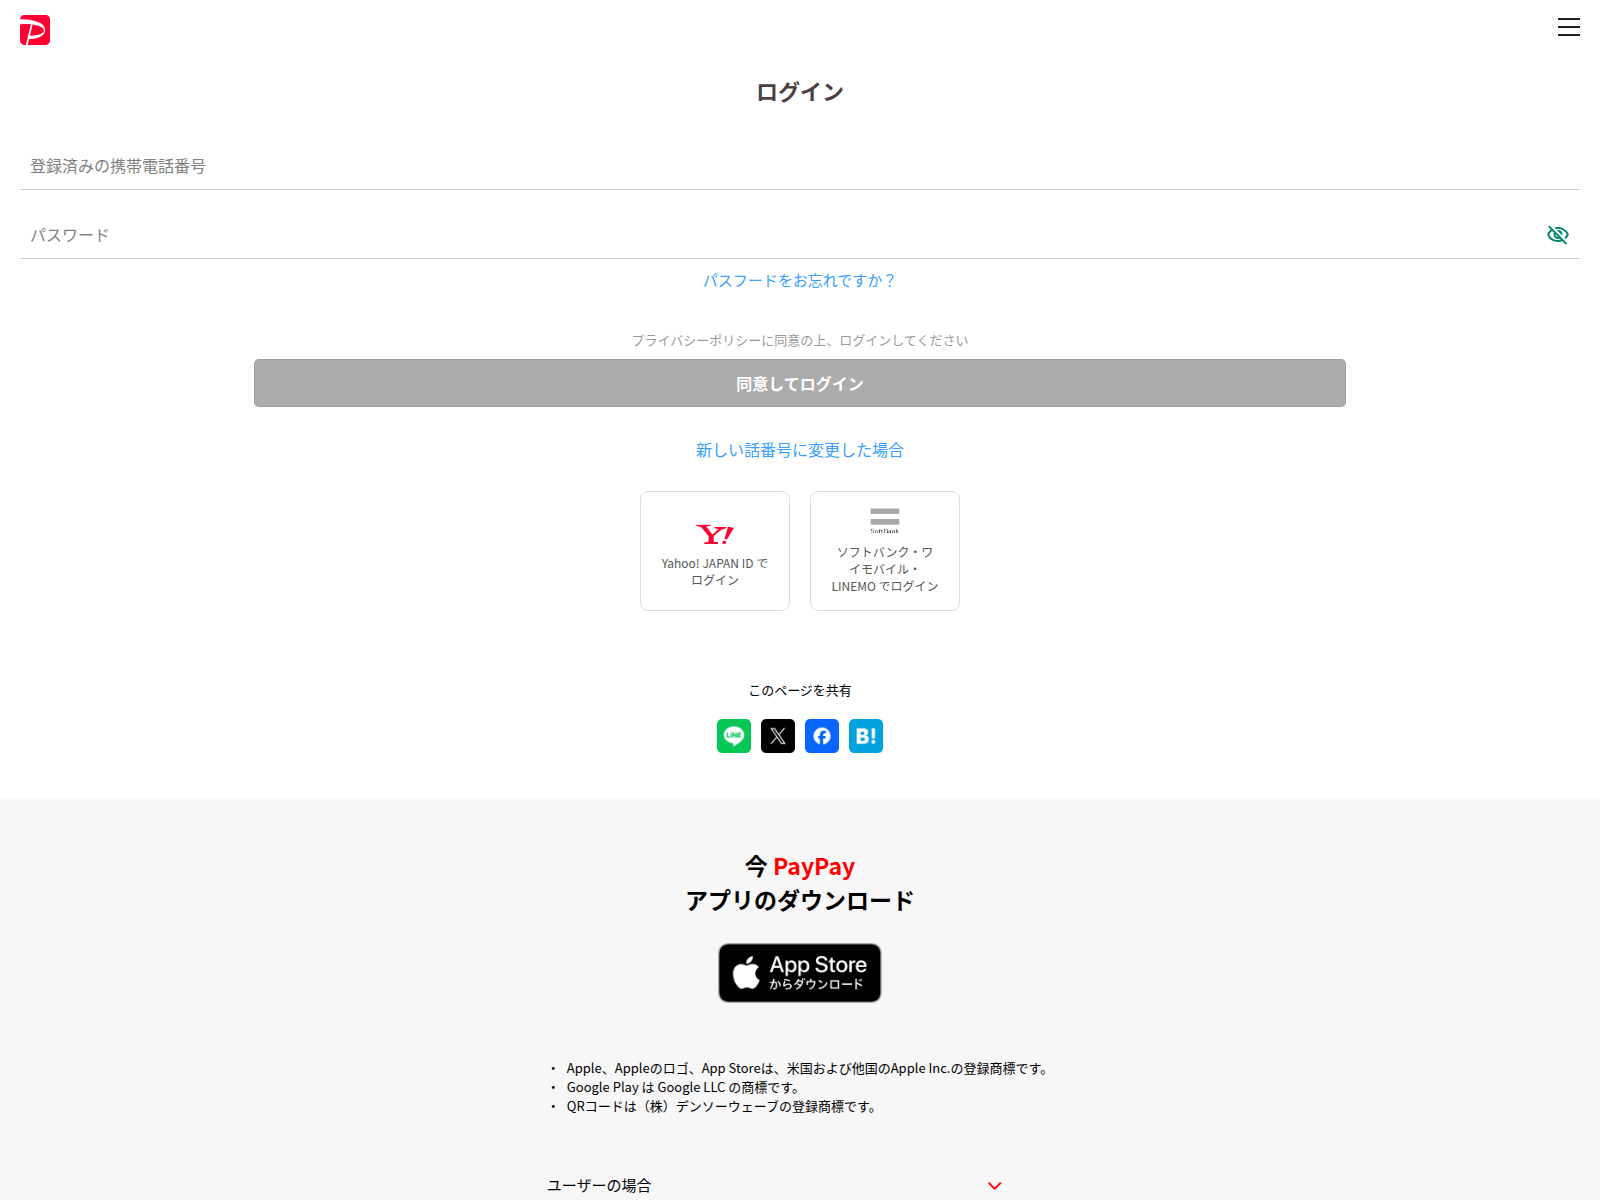
그림 4: 일본 최대 모바일 결제 앱인 PayPay 사용자를 표적으로 삼은 YY Lai Yu(YY来鱼) 피싱 페이지
2025년 11월 이래로, YY Lai Yu는 고객들에게 400개 이상의 피싱 템플릿을 제공해 왔으며, 일반적인 은행 사칭 미끼를 넘어 일본 주민들의 디지털 라이프스타일 또한 표적으로 삼고 있습니다. 이러한 템플릿에는 아마존(Amazon), 애플(Apple), DMM, 에포스 카드(Epos Card), JA 은행(JA Bank), JCB 카드(JCB Card), JR(철도), 마츠이 증권(Matsui Securities), 메르카리(Mercari), 모넥스(Monex), 닌텐도(Nintendo), 노무라 증권(Nomura Securities), 오리코 카드(Orico Card), 페이페이(PayPay), 라쿠텐 증권(Rakuten Securities), 사가와 익스프레스(Sagawa Express)를 포함한 다양한 일본어 및 일본 브랜드가 포함되었습니다. 하지만 단순히 가짜 계정 페이지만을 제공하는 대신, 이들 위협 행위자들은 소위 만료 예정인 충성도 포인트를 현금이나 상품으로 전환하도록 피해자들을 압박하는 '포인트(积分)' 및 리워드 교환 미끼를 개발함으로써 현지 소비자의 습성을 깊이 파고들었습니다. 또한 현지 경제 상황을 면밀히 파악하고 있음을 증명하듯, 이들 운영자들은 '일본 겨울철 전기세 보조금'과 관련된 미끼를 제작하여 치솟는 생활비에 대한 우려를 교묘히 악용했습니다.
지역 대중교통 및 결제 앱부터 대형 전자상거래 및 게임 플랫폼에 이르기까지 모든 것을 사칭하는 고유 도메인을 배포함으로써, YY Lai Yu는 이들 PhaaS 상품이 얼마나 포괄적으로 변했는지 보여주는 좋은 사례를 제공합니다. 이러한 고도로 현지화된 인프라를 보호하기 위해, 피싱 사이트에는 실제 피싱 페이지가 나타나기 전에 고유한 사용자 인증 안티봇(anti-bot) 화면이 포함되어 있었습니다. 진행하기 위해 수동 클릭을 요구함으로써, 이 메커니즘은 보안 벤더사의 자동화된 분석을 성공적으로 차단하고 현지화된 캠페인에 스텔스 레이어를 추가했습니다.
대부분의 다른 서비스와 마찬가지로, YY Lai Yu는 RCS 및 iMessage를 사용하여 암호화된 메시지를 대량으로 발송하며, 피해자와의 동기화된 상호작용을 지원하여 결제 카드 및 OTP 데이터를 수집합니다. 관리 패널을 사용하면 사용자는 피싱된 데이터를 조회하고, 카드 BIN 번호에 따라 특정 유형의 카드를 차단 목록에 등록하거나 강조 표시할 수 있으며, 개별 국가나 지역을 차단하고, 알리바바(Alibaba)의 도메인 등록 서비스를 사용해 피싱 페이지용 새 도메인을 등록 및 관리할 수 있습니다. 또한, 패널 관리자는 새로운 운영자 사용자를 생성하고 이들에게 권한을 할당할 수 있습니다. 해당 서비스는 관리 패널 내에서 직접 구매할 수 있는 도메인도 함께 제공합니다.
YY Lai Yu가 일본과 같은 국가들에 집중하고 있는 모습을 보여주는 반면, 더 넓은 중국 PhaaS 생태계는 전 세계를 향해 거대한 그물을 던지고 있습니다. GTIG는 다른 유력한 서비스들이 미주, 유럽, 호주 및 중동 전역의 사용자들을 감염시키기 위해 자동화된 인프라를 상시 배포하는 것을 정기적으로 관찰해 왔습니다.
전망
이러한 서비스들이 지속적으로 인기를 끄는 것은 중국 기반 위협 행위자들이 결제 카드 사기에 대해 지속적인 관심을 가지고 있음을 보여줍니다. 구매 가능한 정교한 PhaaS 플랫폼의 다양성과 위협 행위자들이 디지털 지갑 토큰화 및 MFA 우회 악용에 집중하고 있다는 사실은, 중국 기반 범죄 생태계가 기술적 기술이 제한된 위협 행위자들도 피싱 작전을 수행할 수 있도록 계속해서 진화하고 있음을 증명합니다.
표준 피싱 보안 조치(예: 사용자 보안 인식 교육)는 여전히 중요한 첫 번째 방어선으로 남아 있습니다. 그러나 중국어 PhaaS 생태계의 확산은 사용자 교육을 넘어서는 기술적 보안 통제의 필요성을 강조합니다. 예를 들어, FIDO2/WebAuthn 인프라로 전환하는 것은 계정 인증 OTP의 실시간 가로채기에 대응하는 효과적인 대책이 됩니다. 보안 키가 사용자가 새로운 피싱 사이트에 결제 정보를 직접 입력하는 것을 완전히 막을 수는 없지만, 탈취한 자격 증명을 무기화하는 난이도를 높이는 것만으로도 공격자의 침투 기회를 극적으로 줄일 수 있습니다. 이러한 기업 인증 업그레이드는 디지털 지갑 프로비저닝 프로세스 중에 카드 발급 은행이 수행하는 위험 기반 검증 및 기기 핑거프린팅과 병행되어야 합니다.
이들 운영자가 자신들의 도구를 지속적으로 고도화함에 따라, 방어자들의 목표는 단순히 피싱을 '탐지'하는 것에서 피해자의 자격 증명을 기술적으로 무기화하는 것 자체를 불가능하게 만드는 것으로 전환되어야 합니다. 이러한 플랫폼의 지속적이고 빈번한 업데이트는 중국어 PhaaS 운영자들이 글로벌 영향력을 극대화하기 위해 자신들의 도구를 계속해서 고도화하고 있음을 시사합니다.
