BlackFile에 오신 것을 환영합니다: 보이스 피싱 갈취 운영의 실체
Google Threat Intelligence Group
Google Threat Intelligence
Visibility and context on the threats that matter most.
Contact Us & Get a Demo해당 블로그의 원문은 2026년 5월 16일 Google Cloud 블로그(영문)에 게재되었습니다.
작성자: Austin Larsen, Tyler McLellan, Genevieve Stark, Dan Ebreo
서론
Google Threat Intelligence Group (GTIG)는 "BlackFile" 브랜드 명으로 활동하며 정교한 보이스 피싱(Vishing) 및 단일 로그인(SSO) 침해를 통해 기업을 타겟으로 광범위한 갈취 캠페인을 벌이고 있는 위협 행위자 UNC6671을 지속적으로 추적하고 있습니다. UNC6671은 중간자(Adversary-in-the-Middle, AiTM) 기법을 활용해 기존의 경계 방어와 다요소 인증(MFA)을 우회하고 클라우드 환경에 깊숙이 침투합니다. 이 그룹은 주로 Microsoft 365 및 Okta 인프라를 표적으로 삼으며, 파이썬(Python) 및 파워쉘(PowerShell) 스크립트를 사용하여 프로그래밍 방식으로 민감한 기업 데이터를 유출한 후 갈취를 시도합니다. 본 포스트에서는 UNC6671의 공격 수명 주기(Attack lifecycle)를 상세히 다루고, 방어자가 이러한 신원 중심의 위협을 탐지하고 완화할 수 있는 실질적인 가이드를 제공합니다.
2026년 초에 등장한 이후 UNC6671은 높은 공격 빈도를 유지해 왔습니다. GTIG는 이 그룹이 북미, 호주 및 영국의 수십 개 기업을 타겟으로 삼았을 것으로 평가하고 있습니다.
GTIG는 이전 보고서에서 ShinyHunters (UNC6240)가 사용하는 유사한 SaaS 데이터 절도 기법을 설명하며 UNC6671을 별도의 클러스터로 강조한 바 있습니다. UNC6671은 자사의 위협에 인위적인 신뢰성을 불어넣기 위해 최소 한 번 이상 ShinyHunters 브랜드를 도용했지만, GTIG는 두 그룹의 운영이 독립적이라고 평가합니다. 이러한 구분은 UNC6671이 별도의 TOX 통신 채널을 사용하고, 고유한 도메인 등록 패턴을 보이며, 전용 "BlackFile" 데이터 유출 사이트(Data Leak Site, DLS)를 개설했다는 점을 통해 뒷받침됩니다.
이러한 시스템 침해는 벤더사 제품이나 인프라의 보안 취약점으로 인해 발생한 것이 아닙니다. 대신 이번 캠페인은 사회 공학 기법(Social engineering)의 효과를 지속적으로 입증하고 있으며, 기업들이 자사의 SaaS 및 신원 플랫폼을 보호하기 위해 피싱 방어형 MFA(Phishing-resistant MFA)로 전환하는 것이 얼마나 중요한지 강조하고 있습니다.
최초 침투 경로
UNC6671의 최초 침투 작업은 실시간 자격 증명 수집(Credential harvesting)과 동시에 진행되는 대규모 보이스 피싱(Vishing)에 의존하며, 이는 종종 치밀한 사회 공학 기법을 특징으로 합니다. 이러한 보이스 피싱 전화는 대개 위협 행위자가 고용한 "전화 상담원(Callers)"에 의해 이루어집니다.
IT 배포 지원을 가장한 미끼
전화 상담원들은 보안 도구를 우회하고 피해자가 표준 기술 지원 채널을 벗어나도록 유도하기 위해 주로 타겟 직원의 개인 휴대전화로 전화를 겁니다. 이들은 대개 내부 IT 또는 헬프데스크 직원으로 위장하여 패스키(Passkey)로의 강제 전환이나 필수 다요소 인증(MFA) 업데이트를 언급합니다.
이러한 명목은 피해자를 자격 증명 수집 사이트로 유도하는 것을 정당화하고, 침해 과정에서 생성되는 후속 보안 경보에 대한 논리적인 구실을 제공합니다. UNC6671은 개별 기업 맞춤형 자격 증명 수집 도메인에서 서브도메인 기반 모델로 전환했습니다. 이러한 도메인들은 대개 Tucows를 통해 등록됩니다. 최근 캠페인에서는 헬프데스크 위장의 정당성을 높이기 위해 "passkey" 또는 "enrollment" 테마를 명시적으로 참조하는 서브도메인을 사용했습니다.
<organization>.enrollms[.]com<organization>.passkeyms[.]com<organization>.setupsso[.]com
실시간 MFA 가로채기
보이스 피싱 전화는 실시간 중간자(AitM) 공격으로 기능하며, 다음과 같은 신속하고 체계적인 단계로 진행됩니다:
-
리다이렉션(Redirection): 피해자는 기업의 단일 로그인(SSO) 포털을 모방한 유사 서브도메인 페이지로 이동합니다.
-
자격 증명 수집(Credential Capture): 피해자가 사용자 이름과 비밀번호를 입력하면, 위협 행위자는 이를 실시간으로 획득하여 정상적인 SSO 제공업체 사이트에 즉시 제출합니다.
-
MFA 우회(MFA Bypass): 실제 포털에서 MFA 인증(푸시 알림, SMS, TOTP 등)을 요구하면, 피해자는 자신이 설정 단계를 밟고 있다고 믿고 위협 행위자에게 인증 코드나 승인을 제공합니다.
-
기기 등록(Device Registration): 접근 권한을 획득한 위협 행위자는 지속성(Persistence)을 확보하기 위해 즉시 사용자의 보안 설정으로 이동하여 공격자가 제어하는 새로운 MFA 기기를 등록합니다.
이러한 신속한 실행 속도로 인해 위협 행위자는 피해자나 기업의 보안관제센터(SOC)가 이상 징후를 감지하기도 전에 영구적인 침투 거점을 확보할 수 있습니다.
데이터 절도
인증에 성공한 UNC6671은 SSO 액세스를 이용해 피해자의 SaaS 애플리케이션 간에 측면 이동(Lateral movement)을 감행하고 데이터 절도 작업을 활성화합니다. 위협 행위자들은 Microsoft 365 및 Okta 환경을 표적으로 삼는 데 집중하고 있는 것으로 보이며, 침해된 계정을 사용하여 SharePoint, OneDrive 및 Zendesk, Salesforce와 같이 연결된 기타 SaaS 애플리케이션에 접근합니다 . 일부 사례에서는 위협 요소가 높은 데이터 유출의 우선순위를 정하기 위해 내부 검색 기능에서 "confidential(기밀)" 및 "SSN(사회보장번호)"과 같은 문자열을 구체적으로 조회했습니다.
프로그래밍 방식의 데이터 유출
지속성을 확보한 후, UNC6671은 대화형 브라우저 기반 정찰에서 자동화된 유출 방식으로 전환합니다. 여러 침해 사고에서 저희는 SharePoint 및 OneDrive 저장소에서 고가치 데이터를 수집하기 위해 스크립트가 사용되는 것을 관찰했습니다.
표준 FileDownloaded(파일 다운로드됨) 이벤트를 발생시키는 방식 외에도, 위협 행위자는 눈에 잘 띄지 않는 방식을 사용하기도 했습니다. 여기에는 Microsoft Graph와 같은 공식 API를 사용하는 것뿐만 아니라, python-requests 라이브러리와 PowerShell을 사용해 문서 리소스 URL에 직접 HTTP GET 요청을 보내는 방식이 포함됩니다. 특히 최초 보이스 피싱 단계에서 탈취한 유효한 세션 쿠키(예: FedAuth)를 재사용함으로써, 공격자는 파일 콘텐츠를 공격자가 제어하는 인프라로 직접 "스트리밍"할 수 있었습니다.
이러한 경우, 요청은 공식적인 "다운로드" 명령이 아닌 표준 웹 클라이언트 페치(Fetch) 행위처럼 작동합니다. 그 결과, 이 활동은 FileDownloaded가 아닌 FileAccessed(파일 접근함) 이벤트로 기록되는 경우가 많습니다. 이러한 '직접 페치(direct fetch)' 방식은 일상적인 트래픽에 자연스럽게 섞이기 때문에, FileDownloaded 이벤트를 우선시하고 FileAccessed를 무해한 것으로 취급하는 많은 보안관제센터(SOC)에서 탐지를 우회할 수 있습니다.
포렌식 아티팩트 및 스크립팅
Microsoft 365 통합 감사 로그(Unified Audit Log, UAL) 텔레메트리 분석 결과, 스크립트 기반 유출의 명확한 증거를 포함하여 UNC6671 활동의 일관된 포렌식 지표들이 몇 가지 발견되었습니다. 가장 주목할 만한 점은 위협 행위자가 종종 User-Agent 불일치를 보였다는 것입니다. 이들은 기본적인 조건부 액세스 필터를 우회하기 위해 "Microsoft Office"의 ClientAppId를 도용했으나, 기록된 UserAgent 문자열에서는 python-requests/2.28.1 또는 WindowsPowerShell/5.1과 같은 스크립팅 엔진이 식별되었습니다. 이러한 불일치는 해당 접근이 SharePoint 사용자 인터페이스를 통한 사람의 조작이 아니라 자동화된 스크립트에 의해 구동되었음을 시사합니다. 또한 이러한 접근 시도는 항상 상업용 VPN 탈출 노드 및 호스팅 제공업체와 같은 비표준 인프라에서 시작되었습니다.
{
  "CreationTime": "2026-02-24T14:36:15",
  "Operation": "FileDownloaded",
  "Workload": "SharePoint",
  "ClientIP": "179.43.185.226",
  "UserId": "victim.user@organization.com",
  "UserAgent": "python-requests/2.28.1",
  "ApplicationDisplayName": "Microsoft Office",
  "IsManagedDevice": false,
  "SourceFileName": "2382_REDACTED_MSA_v3.docx",
  "SourceRelativeUrl": "Shared Documents/Legal/MasterMSA/Archive",
  "SiteUrl": "https://organization.sharepoint.com/sites/Legal_Archive/",
  "AppAccessContext": {
    "ClientAppId": "d3590ed6-52b3-4102-aeff-aad2292ab01c",
    "ClientAppName": "Microsoft Office",
    "TokenIssuedAtTime": "1601-01-01T00:00:00"
  }
}
그림 1: 초기 UNC6671 침입에서 관찰된 FileDownloaded 이벤트
{
  "CreationTime": "2026-03-18T20:06:41",
  "Operation": "FileAccessed",
  "Workload": "SharePoint",
  "UserId": "victim.user@company.com",
  "ClientIP": "179.43.185.226",
  "UserAgent": "python-requests/2.28.1",
  "ApplicationDisplayName": "python-requests",
  "IsManagedDevice": false,
  "SourceRelativeUrl": "Shared Documents/Data Analytics/Power BI Version History",
  "SourceFileName": "Weekly Production Report.pbix",
  "SiteUrl": "https://company.sharepoint.com/sites/ProductionOps/",
  "AppAccessContext": {
    "ClientAppName": "python-requests",
    "CorrelationId": "b94b01a2-2019-c000-2262-5ff1d0ff6cc8"
  }
}
그림 2: 후기 UNC6671 침입에서 관찰된 FileAccessed 이벤트
UNC6671의 데이터 유출 속도와 규모 역시 이러한 스크립트의 자동화된 특성을 반영하고 있으며, 이를 통해 위협 행위자들은 대규모 데이터를 초고속으로 유출할 수 있었습니다. 한 사례에서 위협 행위자는 원격 IP에서 자사 파이썬 스크립트를 사용해 피해자의 SharePoint 및 OneDrive 환경에서 100만 개 이상의 개별 파일에 접근하고 다운로드했습니다. 또 다른 사례에서는 SharePoint 파일 상호작용을 수만 차례 신속하게 반복 실행하기도 했습니다.
갈취
UNC6671은 정교하게 표적화된 갈취 캠페인을 전개하며, 우선 프로그래밍 방식으로 생성된 포털 이메일 계정에서 브랜딩이 없는 협박장(Ransom note)을 전송하는 것으로 시작합니다.
피해자가 초기 협박장에 제공된 위협 행위자의 암호화된 고유 통신 채널(Tox 또는 Session 등)을 통해 접촉해 오면, 운영자들은 "BlackFile" 브랜드 명을 밝히며 정체를 공개합니다. 이들은 보통 수백만 달러 규모의 초기 요구로 협상을 시작하지만, 피해자가 적극적으로 협상에 나서면 대개 십만 달러 중후반대 수준의 비교적 낮은 요구액으로 방향을 전환합니다. 특히 초기 이메일에는 대개 문법적 오류가 없으나, 후속 이메일 중 일부에는 오류가 포함되어 있어 사람이 수동으로 작성했음을 암시합니다.
만약 피해자가 묵묵부답으로 일관하거나 저항하는 경우, 그룹은 압박 수위를 공격적으로 높입니다. 최근 발생한 한 인시던트에서는 피해자가 반응을 보이지 않자, UNC6671은 공격적인 스팸 캠페인으로 전환했습니다. 이들은 임의로 생성된 사용자 이름을 가진 수십 개의 Gmail 계정을 사용하여 직원들의 메일함에 메시지를 폭탄식으로 투하했으며, 이후 송신 행위 기반의 자동 제한 기능이 활성화되면서 해당 계정들이 차단되었습니다. 또한 저희는 이 위협 행위자들이 기업 경영진에게 협박성 음성 메시지를 전송하거나, 심각한 경우 회사 직원을 대상으로 허위 강력범죄 신고(스와팅, Swatting) 전술을 사용하는 행위도 관찰했습니다.
그림 3: UNC6671의 일반적인 초기 브랜딩 미포함 협박장 예시
그림 4: 초기 메시지에는 없었던 브랜딩이 포함된 일반적인 후속 갈취 이메일 예시
협박장의 진화
2026년 초에 걸친 활동 전반에 걸쳐, UNC6671의 협박장은 서식, 브랜딩 및 통신 방법 면에서 진화하는 양상을 보였습니다. 초기에는 위협 행위자들이 매우 공격적이고 단기적인 기한을 적용하여, 초기 피해자들에게는 통상 24시간 또는 48시간의 짧은 대응 시간을 주었습니다. 이는 1월 후반에 들어서며 다음 타겟들에게 엄격한 72시간 기한을 일관되게 제공하면서 표준화된 규칙으로 자리 잡은 것으로 보입니다. 이메일 제목 역시 대문자로 정형화된 구조로 진화했습니다: [COMPANY NAME] DATA BREACH 72 HOURS TO CONTACT US.
동일한 기간 동안 이 그룹의 신원과 선호하는 소통 채널에도 변화가 있었습니다. 초기 갈취 이메일은 브랜딩이 없었으며, 행위자들은 Tox(P2P 인스턴트 메시징 프로토콜)를 통한 연락을 요구했습니다. 2026년 2월까지 그룹은 "BlackFile"이라는 명칭을 공식적으로 채택하고 소통 요구 채널을 분산형 프라이버시 중심 메신저인 Session으로 완전히 전환하였으며, 피해자들에게 Session ID와 클라이언트 다운로드 지침을 제공했습니다. 또한 초기 협박장들은 스팸 필터에 쉽게 걸리거나 무시당하기 쉬운 외부 이메일 주소에서 발송되었으나, 적어도 2026년 3월부터 UNC6671은 탈취한 기업 내부 이메일 및 Microsoft Teams 계정을 해킹하여 활용하고 있습니다.
BlackFile 데이터 유출 사이트
위협 행위자들은 2026년 2월 6일 "보안 연구원"으로 활동한다고 주장하며 BlackFile 데이터 유출 사이트(DLS)를 개설했습니다. 전용 DLS를 유지하고 있음에도 불구하고, 이 그룹의 데이터 노출 접근 방식은 다른 공격자들이 사용하는 '최대 공개 및 고소음' 모델과는 크게 다릅니다. UNC6671은 자사의 유출 사이트를 공개적으로 홍보하지 않으며 검색 엔진에 색인화하려는 시도도 하지 않습니다. 더욱이 그룹은 전체 데이터세트를 한 번에 유출하기보다 제한된 파일 샘플과 디렉토리 목록만 부분적으로 공개하는 방식을 취해 왔으며, 현재까지 GTIG는 이 행위자가 피해자 데이터를 완전히 유출한 사례를 관찰하지 못했습니다.

그림 5: BlackFile DLS
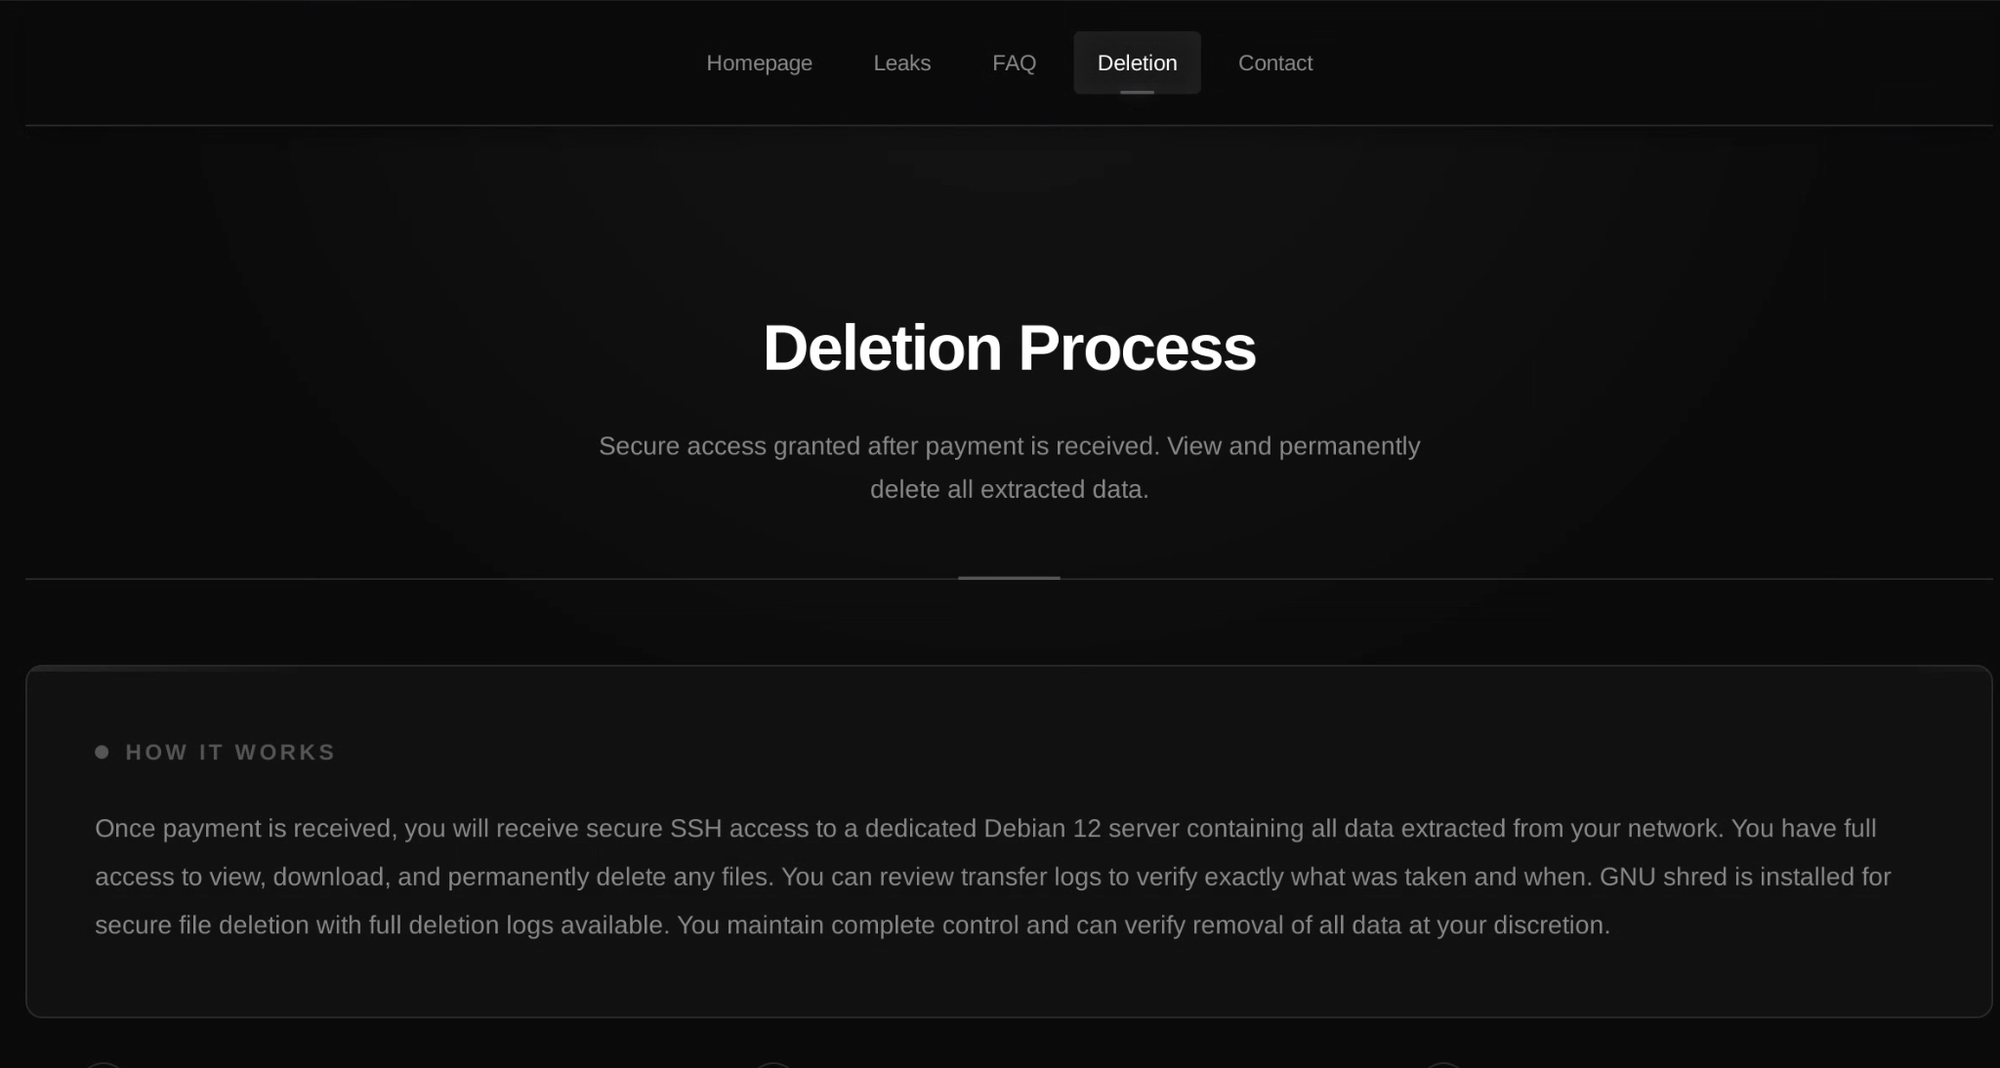
그림 6: BlackFile 데이터 유출 사이트(DLS) 데이터 삭제 프로세스
비고적으로 BlackFile DLS 사이트는 2026년 4월 말에 오프라인 상태가 되었으나, 2026년 5월 11일에 잠시 다시 온라인 상태로 복구되어 아래 메시지를 공유한 후 다시 폐쇄되었습니다. 이 메시지에서 위협 행위자는 "BlackFile은 이 이름 아래에서… 서비스를 종료합니다"라고 밝혔습니다. 현재 이 DLS 사이트는 접속이 불가능합니다.
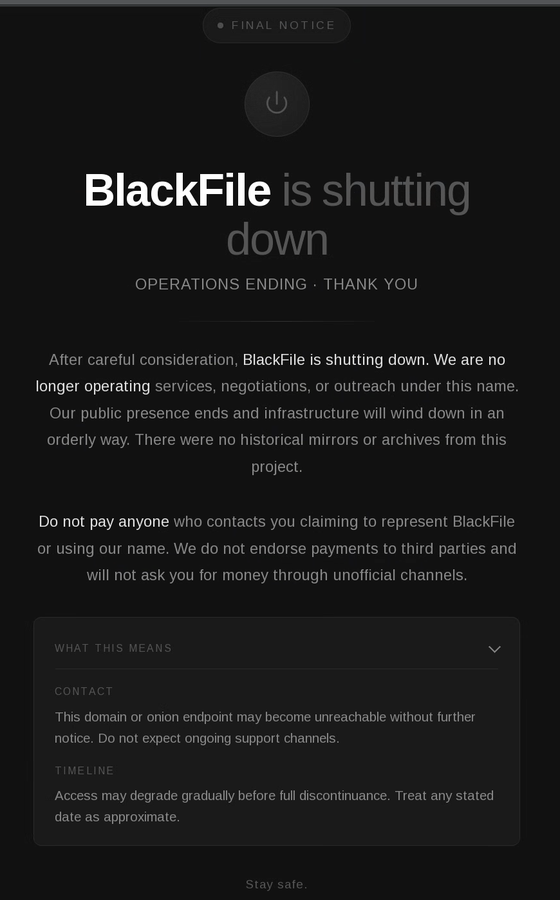
그림 7: BlackFile 데이터 유출 사이트(DLS) 폐쇄 공지
조치 및 시스템 강화
GTIG는 다음과 같은 완화 조치 및 선제적인 위협 사냥(Hunting) 전략을 권장합니다:
-
자격 증명 보호 조치 배포 (Deploy Credential Guarding): 자격 증명 유출이 발생하는 즉시 감지할 수 있도록 환경별 차단 정책을 구성합니다. Google Workspace에서는 Password Alert를 활성화하여 승인되지 않은 도메인에 회사 비밀번호 해시가 입력되는지 모니터링합니다. Microsoft 환경의 경우, Microsoft Defender의 자격 증명 보호(Credential Protection) 및 SmartScreen을 활용하여 알려진 피싱 사이트나 평판이 낮은 사이트에서의 자격 증명 제출을 차단합니다. 이러한 자동화된 기술 통제는 사용자가 부주의하게 악성 페이지와 상호작용할 때 즉각적인 비밀번호 재설정 또는 보안 경보를 트리거하는 최후의 안전장치 역할을 합니다.
-
피싱 방어형 MFA 실현 (Implement Phishing-Resistant MFA): SMS 기반이나 푸시 알림 형태의 MFA에서 완전히 벗어나야 합니다. UNC6671이 활용하는 보이스 피싱 및 중간자(AiTM) 전술에 면역력을 갖춘 FIDO2 표준 호환 보안 키 또는 패스키(Passkey)를 도입하십시오.
-
IdP 로그 지속 모니터링 (Monitor IdP Logs): 신원 제공업체(IdP) 로그에서
user.authentication.auth_via_mfa실패 또는 "포기된(Abandoned)" 챌린지 직후에 즉각적으로 이어서 발생하는system.multifactor.factor.setup이벤트를 정밀 감사하십시오. -
인프라 상관관계 분석 (Correlate Infrastructure): 사용자의 일반적인 지리적 위치 범위를 벗어나 비정상적으로 알려진 상업용 VPN이나 호스팅 제공업체에서 시작되는 인증 시도에 대해 경보를 설정합니다.
-
SaaS API 활동 감사 (Audit SaaS API Activity): 제네릭 스크립팅 사용자 에이전트(예: PowerShell, Python)에서 발생하는 이상 증후를 감지하기 위해 Microsoft 365, SharePoint 및 Salesforce 감사 로그에서 비정상적으로 급증하는 대량 파일 다운로드(
FileDownloaded또는FileAccessed이벤트)를 주기적으로 모니터링합니다. -
사용자 에이전트 분석 (Monitor User-Agents): 이전에 해당 사용자의 프로필과 연관된 적이 없는 기기에서 발생하는 특정 IdP SDK User-Agent 요청을 모니터링합니다.
-
"접근(Accessed)" 심각도 재평가 (Re-Evaluate "Access" Severity): 보안관제센터(SOC)는
User-Agent가 프로그래밍 라이브러리(Python, Go 등) 또는 명령줄 도구로 식별되는 경우,FileAccessed이벤트를FileDownloaded와 동일하게 중대한 수준으로 엄격하게 처리해야 합니다. -
직접 파일 스트리밍 탐지 감사 (Audit for Direct File Streaming):
AppAccessContext가 헤드리스(Headless) 클라이언트를 나타내거나 짧은 시간 내에 "접근(Accessed)"된 파일의 볼륨이 일반 인간의 브라우징 한계 속도를 초과하는FileAccessed로그를 정밀 탐색합니다.
향후 전망 및 시사점
BlackFile 데이터 유출 사이트(DLS)의 최근 폐쇄와 더불어, 공격자들이 "이 이름 하에서는" 서비스를 종료하겠다고 밝힌 자발적 선언은 위협 활동의 영구적인 중단이 아니라 **새로운 형태의 전환 단계(Transition phase)**에 진입했음을 암시합니다.
갈취 범죄 생태계 전반의 역사적 전례를 살펴보면, 주요 위협 그룹들은 사법 기관의 추적이나 경쟁자들의 감시를 피하고, 진행 중인 갈취 사건을 조용히 해결하거나, 새로운 인프라와 기법을 재정비하기 위해 자발적 폐쇄 이후 다른 브랜드명으로 다시 등장(Rebranding)하거나 운영을 분산시키는 경우가 매우 흔합니다. BlackFile 브랜드가 완전히 은퇴하더라도, UNC6671이 활용한 전술—특히 클라우드 및 SaaS 환경을 표적으로 삼은 정교한 데이터 절도 기법—은 현재 사이버 범죄 환경에서 엄청난 성공을 거두고 있는 주류 트렌드입니다. 이러한 흐름은 구글이 이미 Google Cloud H1 2026 Cloud Threat Horizons Report에서도 중요하게 강조한 바 있습니다. 기업 보안 담당자들은 이러한 지능형 위협으로부터 인프라를 안전하게 보호하기 위해, 구글이 이전 블로그 포스트를 통해 공유한 실질적인 시스템 강화, 로깅 및 탐지 권장 사항을 철저히 검토하고 적용해 보시기 바랍니다.
침해 지표
본 분석에서 다룬 위협 활동을 탐색하고 식별하는 데 도움을 드리기 위해, 등록된 사용자가 무료로 사용할 수 있는 GTI Collection에 침해 지표(IOC) 목록을 제공해 두었습니다. 본 분석서의 발행 시점을 기준으로, 식별된 모든 피싱 도메인은 Google Safe Browsing 차단 목록에 추가 완료되었습니다.
다만 방어자분들께서는 식별된 IP 주소 대부분이 상업용 VPN 노드이며 공격자가 새로운 인프라로 계속 순환 가동함에 따라 실제 소스 IP 주소는 달라질 수 있음에 유의해야 합니다. 또한 도메인은 등록된 후 단 몇 분 만에 악용되기도 하므로, 이러한 지표들은 실시간 차단을 위한 기본적 도구라기보다 위협 행위자들의 명명 규칙 패턴과 과거 사용 사례를 파악하는 예시 자료로 이해해 주시는 것이 좋습니다.
Google Security Operations (SecOps)
Google SecOps 고객은 본 보고서에 요약된 위협 행위를 즉각 감지할 수 있는 Okta 및 O365 룰 팩 산하의 광범위한 카테고리 탐지 규칙을 사용할 수 있습니다. 본 블로그 포스트에서 논의된 공격 활동은 Google SecOps 내에서 다음과 같은 규칙 이름으로 기본 탐지됩니다.
-
Okta Admin Console Access Failure (Okta 관리 콘솔 접근 실패)
-
Okta Suspicious Actions from Anonymized IP (익명 IP에서의 Okta 의심스러운 행위)
-
O365 SharePoint Bulk File Access or Download via PowerShell (PowerShell을 통한 O365 SharePoint 대량 파일 접근 또는 다운로드)
-
O365 SharePoint High Volume File Access Events (O365 SharePoint 대량 파일 접근 이벤트)
-
O365 Sharepoint Query for Proprietary or Privileged Information (독점 또는 특권 정보에 대한 O365 SharePoint 쿼리)
