컨피덴셜 VM을 활용하는 Google Cloud 컨피덴셜 컴퓨팅 소개
Nelly Porter
Director, Product Management, Google Cloud
Gilad Golan
Engineering Director, Confidential Computing, Google Cloud
* 본 아티클의 원문은 2020년 7월 14일 Google Cloud 블로그(영문)에 게재되었습니다.
Google은 클라우드 컴퓨팅이 앞으로 점점 더 개인화되고 암호화된 서비스로 전환되어 사용자가 데이터의 기밀성을 항상 통제할 수 있다는 사실에 안심하게 될 것이라고 생각합니다.
Google Cloud는 저장 데이터와 전송 중 데이터를 암호화하지만 고객 데이터는 처리를 위해 복호화해야 합니다. 컨피덴셜 컴퓨팅은 사용 중 데이터를 처리와 동시에 암호화할 수 있는 획기적인 기술입니다. 컨피덴셜 컴퓨팅 환경은 메모리 내부와 중앙 처리 장치(CPU) 외부 다른 곳에서 데이터의 암호화 상태를 유지합니다.
현재 베타 버전인 컨피덴셜 VM은 Google Cloud의 컨피덴셜 컴퓨팅 포트폴리오 중 첫 번째 제품입니다. Google은 이미 클라우드 인프라의 일부로서 멀티 테넌트 아키텍처를 보호할 수 있는 다양한 격리 및 샌드박스 기술을 보유하고 있습니다. 컨피덴셜 VM은 클라우드에서 워크로드를 더 효과적으로 격리할 수 있도록 메모리 암호화를 제공하여 보안 수준을 한층 더 강화합니다. 모든 고객이 민감한 정보를 보호할 수 있도록 지원하지만 특히 관련 규정이 적용되는 업계의 주목을 받을 것으로 보입니다.
새로운 가능성 실현
Google은 컨피덴셜 컴퓨팅용 오픈소스 프레임워크인 Asylo를 시작으로, 배포와 사용이 쉬우며, 고성능을 제공하고, 클라우드에서 실행하기로 선택한 모든 워크로드에 적용 가능한 컨피덴셜 컴퓨팅 환경을 지원하는 데 주력해 왔습니다. 또한 사용성, 유연성, 성능을 저하시키거나 보안을 침해해서는 안 된다고 생각합니다.
Google은 컨피덴셜 VM 베타 출시를 통해 주요 클라우드 제공업체 중 처음으로 우수한 수준의 보안과 격리를 제공하는 한편, 고객에게 '리프트 앤 시프트' 애플리케이션뿐만 아니라 새로 빌드된 애플리케이션을 위한 간단하고 사용하기 쉬운 옵션을 제공했습니다. 이러한 접근 방식을 통해 얻을 수 있는 이점은 다음과 같습니다.
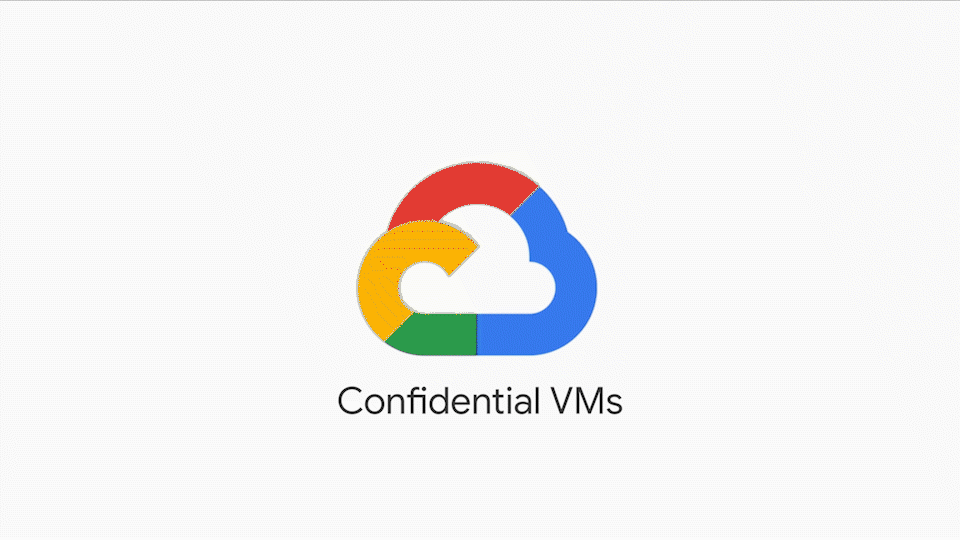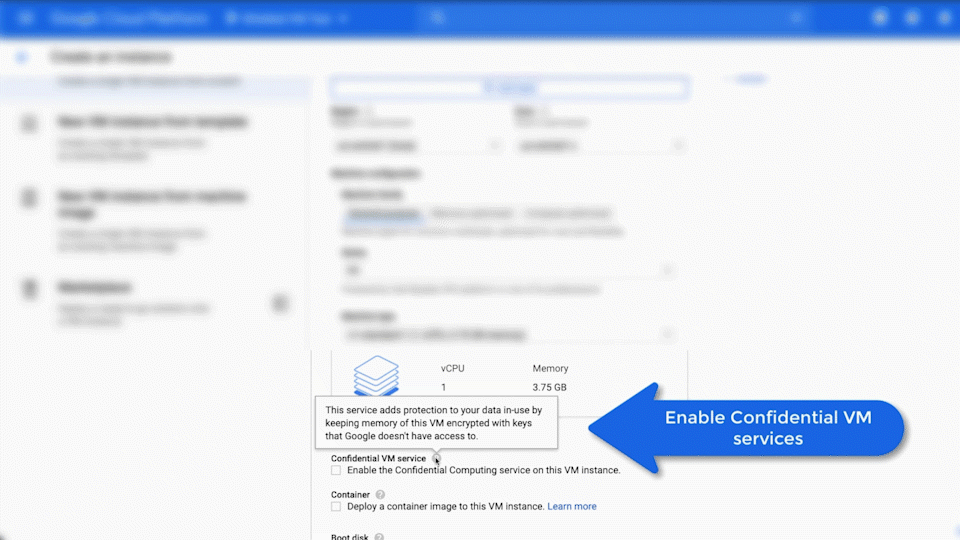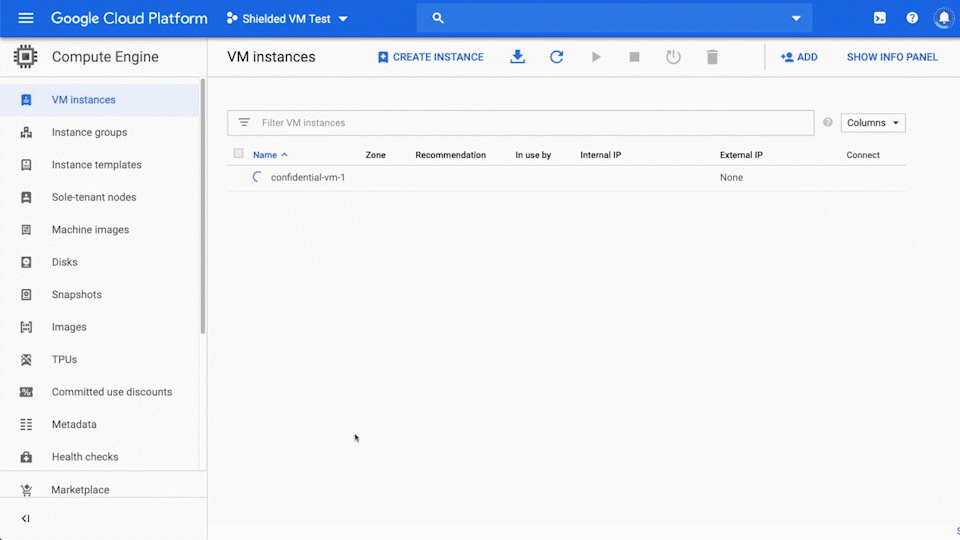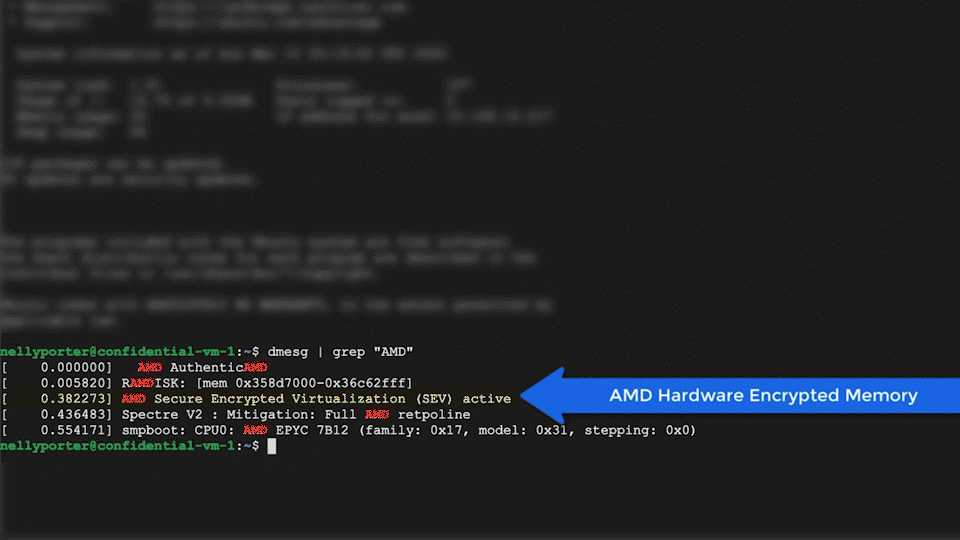
우수한 기밀성: 이제 고객은 클라우드에서 가장 민감한 정보를 처리 중에도 보호할 수 있습니다. 컨피덴셜 VM은 2세대 AMD EPYC™ CPU의 보안 암호화 가상화(SEV) 기능을 활용합니다. 데이터는 사용 중이거나, 색인이 생성되는 중이거나, 쿼리 중이거나, 학습에 사용되는 중에도 암호화 상태가 유지됩니다. 암호화 키는 하드웨어에서 VM별로 생성되며 내보낼 수 없습니다.
더 높은 수준의 혁신: 컨피덴셜 컴퓨팅을 통해 이전에는 불가능했던 컴퓨팅 시나리오를 실현할 수 있습니다. 이제 조직은 클라우드에서 기밀 데이터 세트를 공유하고 클라우드에서 공동 조사를 진행하면서도 기밀성을 유지할 수 있습니다.
리프트 앤 시프트 워크로드의 기밀성 유지: Google의 목표는 손쉬운 컨피덴셜 컴퓨팅을 만드는 것입니다. 컨피덴셜 VM으로 원활하게 이전하여 현재 VM에서 실행하는 모든 GCP 워크로드를 컨피덴셜 VM으로 실행할 수 있습니다. 체크박스 하나면 간단하게 해결됩니다.
진화된 공격으로부터 보호: 컨피덴셜 컴퓨팅은 루트키트 및 부트키트로부터 보호해 주는 보안 VM (Shielded VMs) 에 기반하여 컨피덴셜 VM에서 실행하기로 선택한 운영체제의 무결성을 보장합니다.
컨피덴셜 VM의 기반
컨피덴셜 VM은 2세대 AMD EPYC™ 프로세서 기반의 N2D 시리즈 VM에서 실행됩니다. 컨피덴셜 VM은 AMD SEV 기능을 사용하여 AMD EPYC 프로세서에서 생성 및 관리하는 VM 인스턴스별 전용 키로 VM 메모리를 암호화하는 동시에 가장 까다로운 컴퓨팅 작업에 높은 성능을 제공합니다. 이러한 키는 VM을 생성하는 동안 AMD 보안 프로세서에 의해 생성되며 프로세서 내에만 있으므로 Google이나 호스트에서 실행되는 VM에는 제공되지 않습니다.
컨피덴셜 VM은 하드웨어 기반 인라인 암호화 외에도 보안 VM을 기반으로 하므로 OS 이미지를 강화하고 펌웨어, 커널 바이너리, 드라이버의 무결성을 검증합니다. Google에서 제공하는 이미지로는 Ubuntu v18.04, Ubuntu 20.04, Container Optimized OS(COS v81), RHEL 8.2가 있습니다. Google은 추가 컨피덴셜 OS 이미지를 제공하고자 CentOS, Debian, 기타 공급업체와 협력하고 있습니다.
Google은 VM의 메모리 암호화가 워크로드 성능에 영향을 주지 않도록 AMD 클라우드 솔루션 엔지니어링팀과 긴밀하게 협력했습니다. 또한 스토리지 트래픽과 네트워크 트래픽 처리량을 기존 프로토콜보다 높은 수준으로 유지하기 위해 새로운 OSS 드라이버(nvme 및 gvnic)에 대한 지원을 추가했습니다. 이를 통해 컨피덴셜 VM은 성능 측정항목상에서 컨피덴셜이 아닌 VM 수준에 필적하는 성능을 낼 수 있습니다.
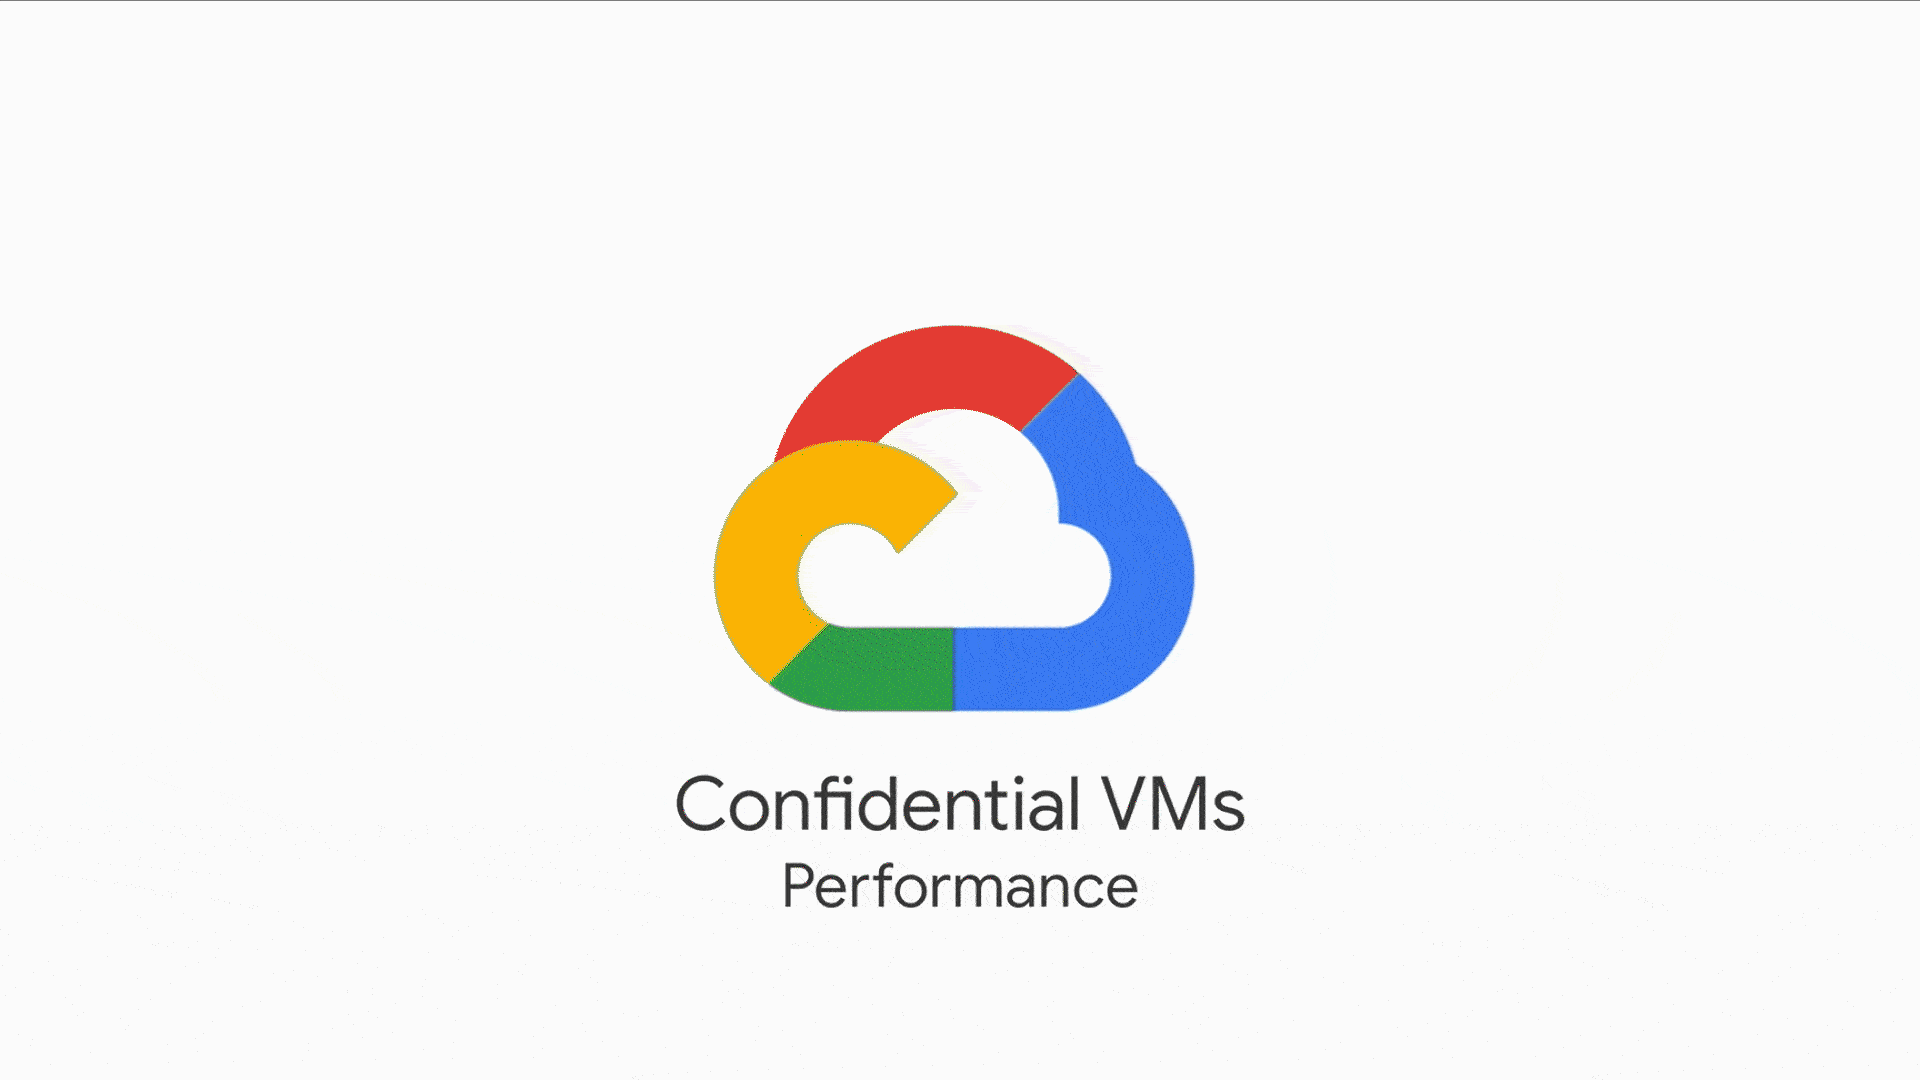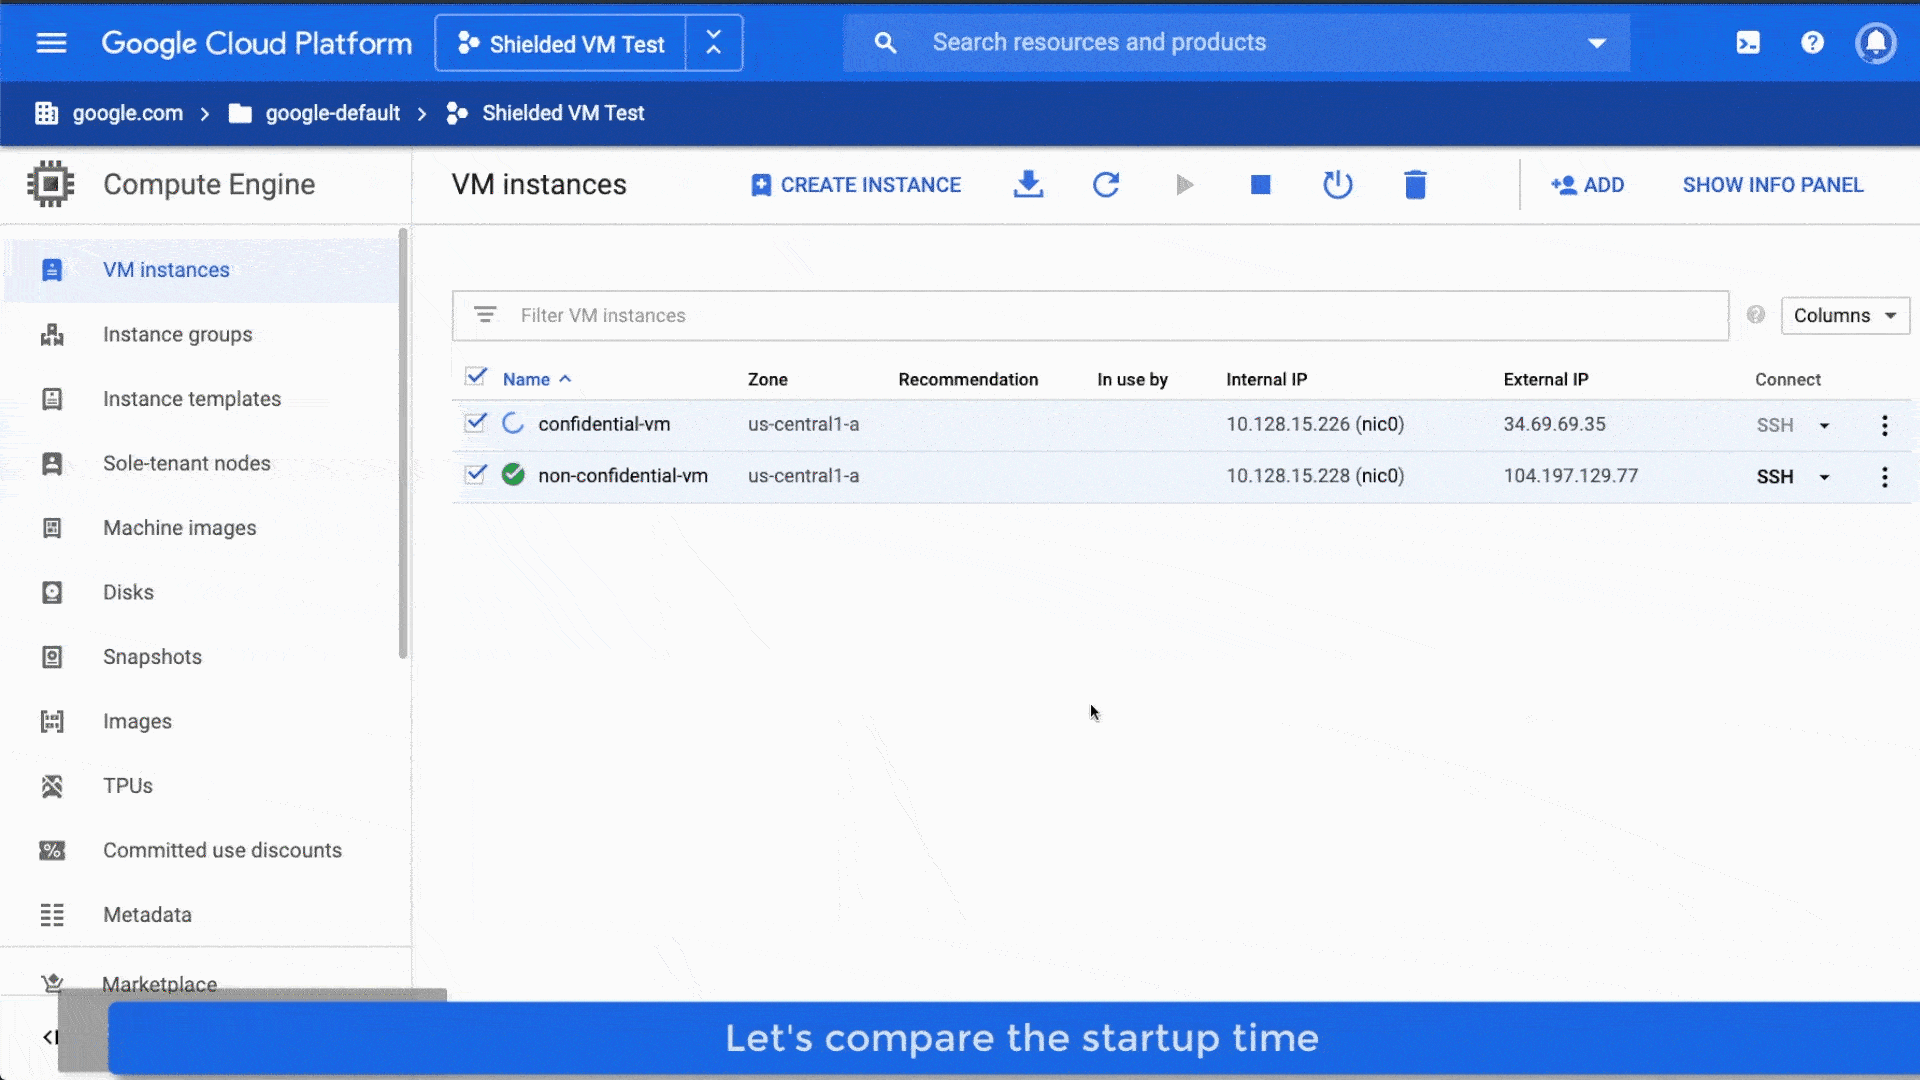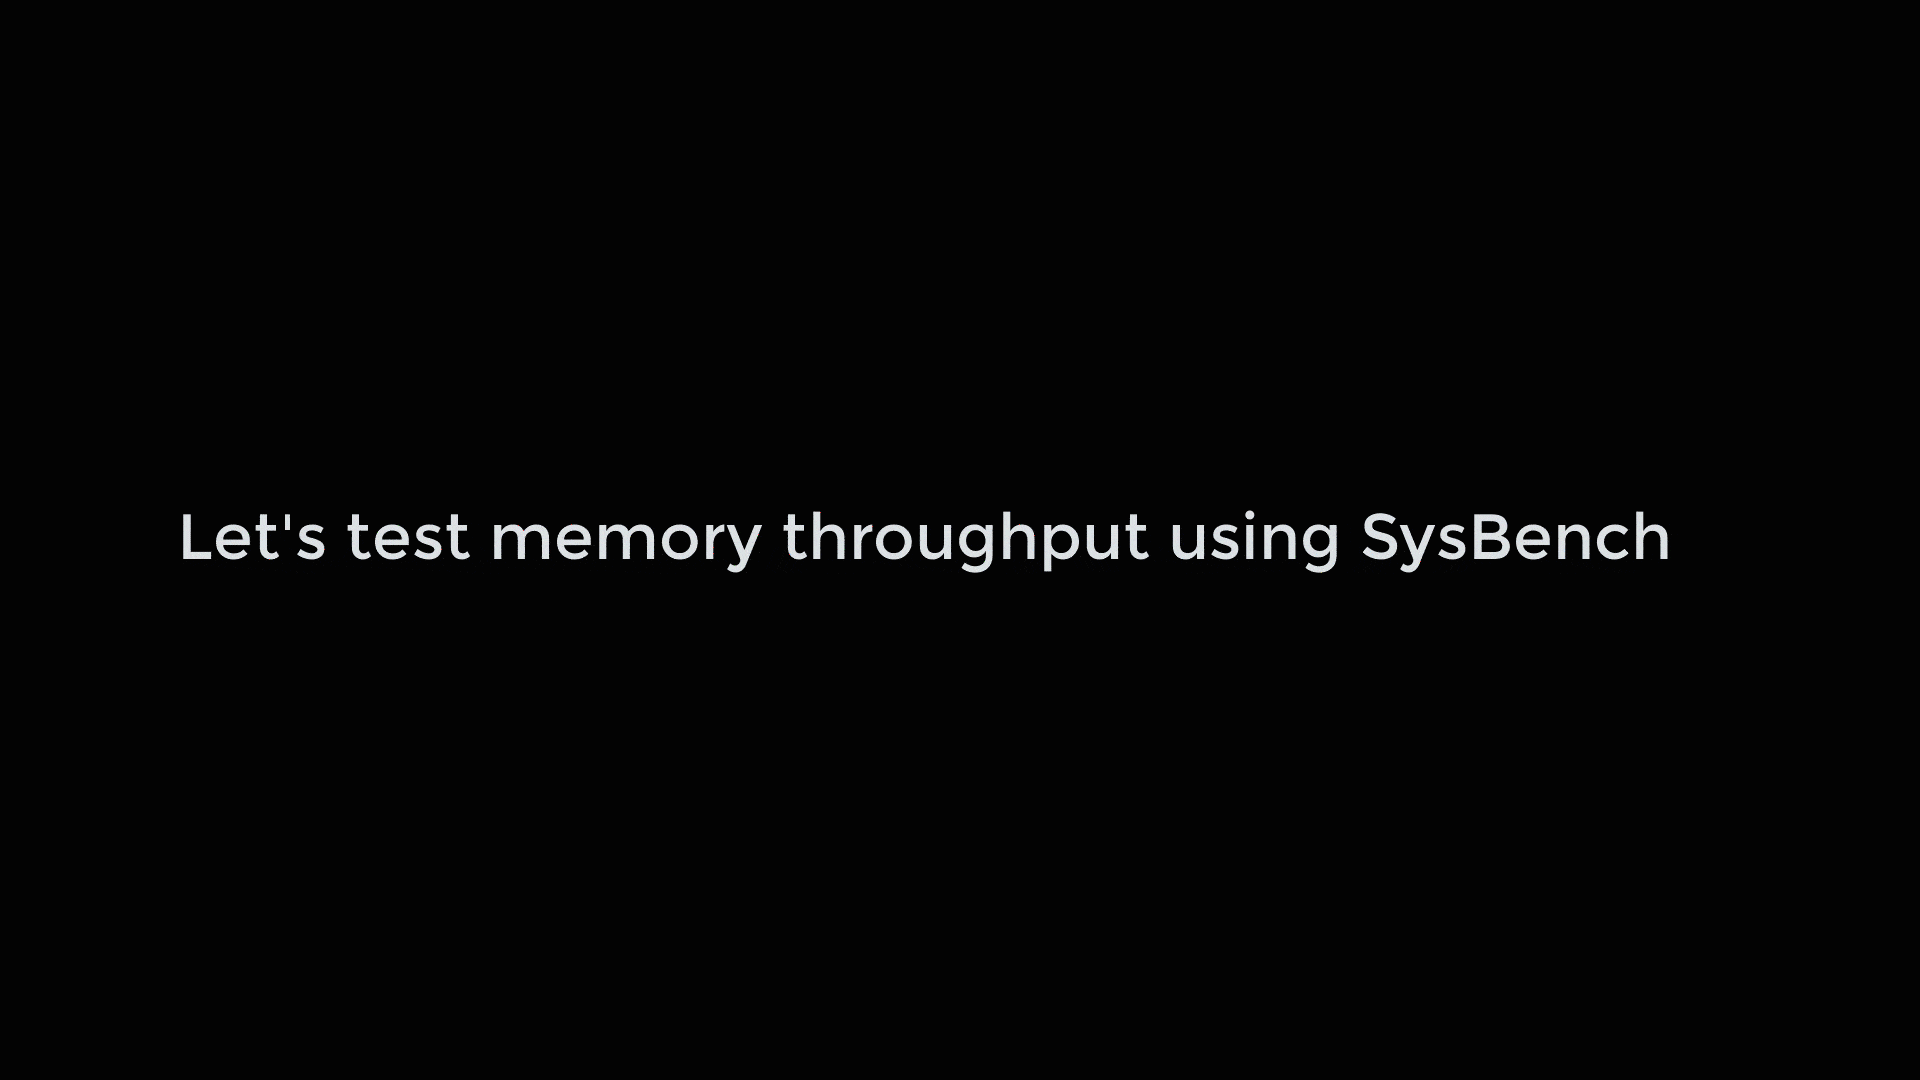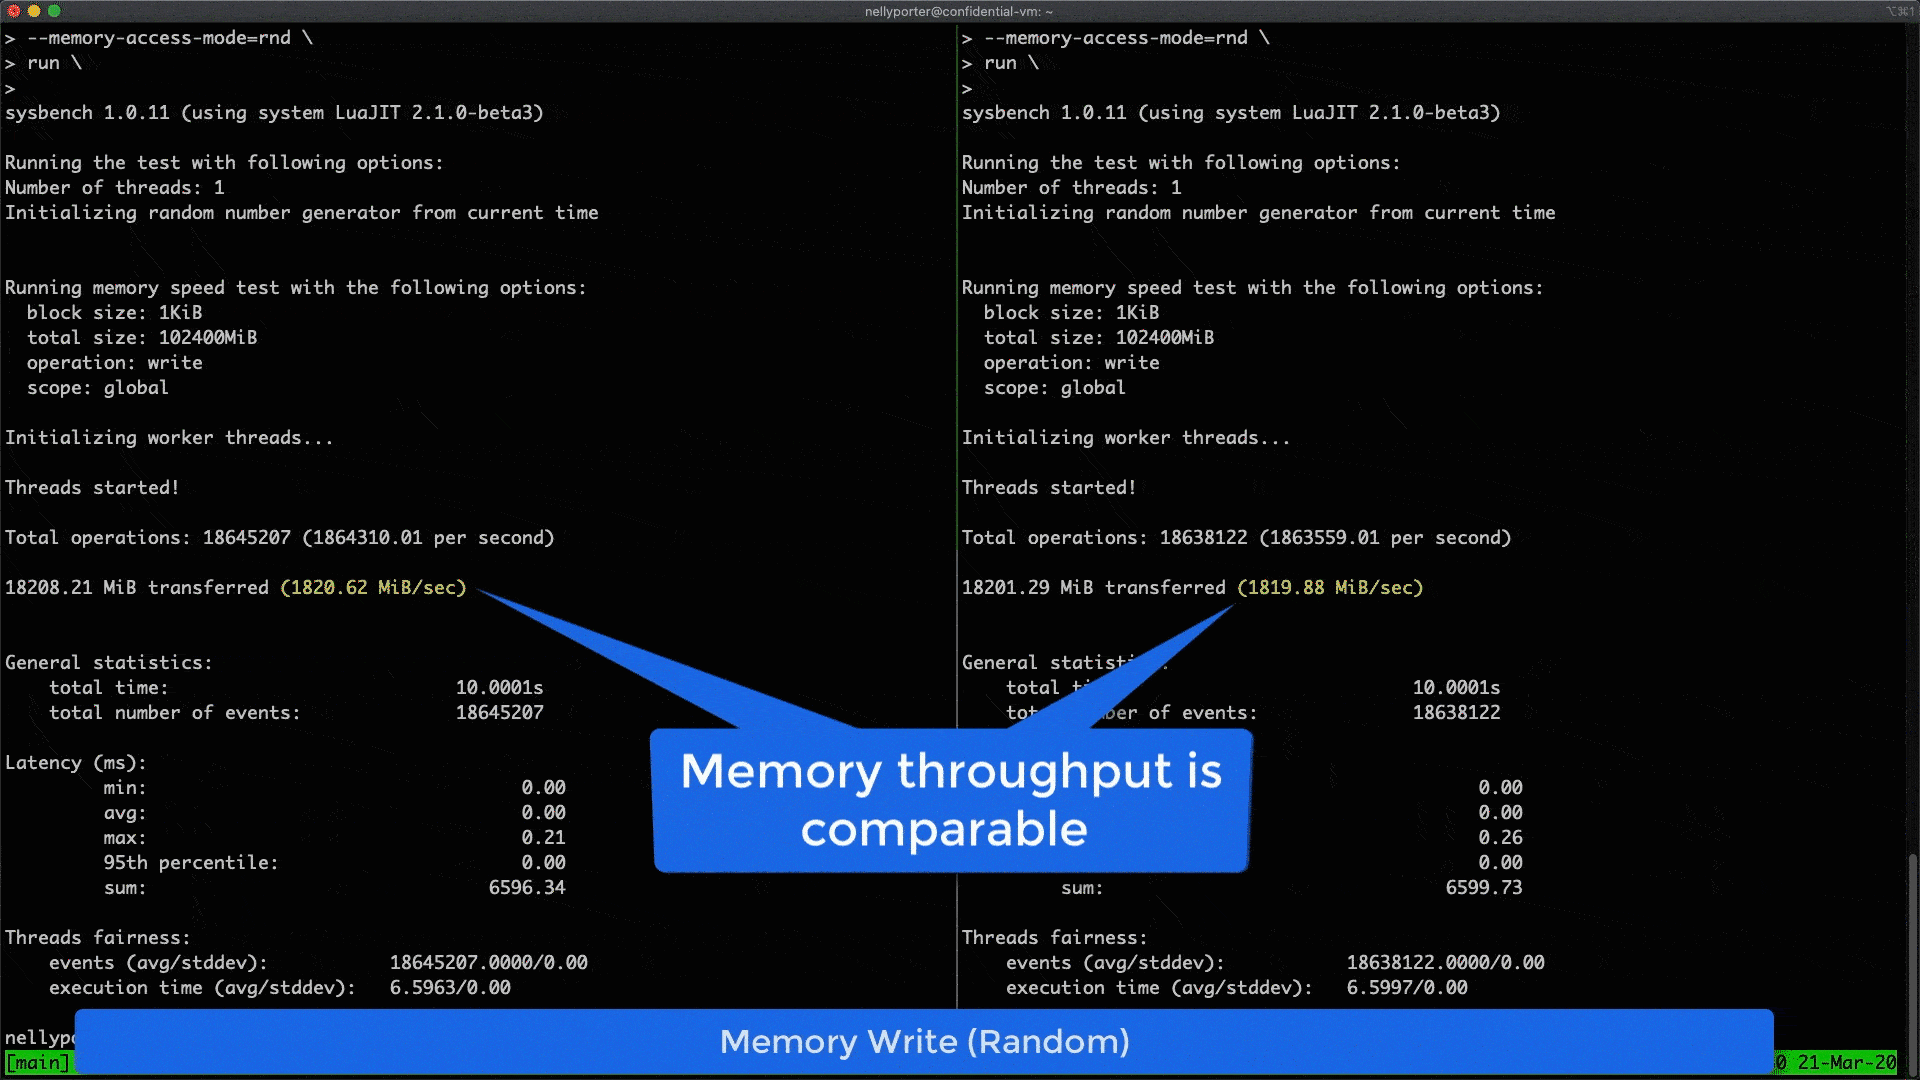
AMD 데이터 센터 생태계 부문 부사장인 라구 남비아는 다음과 같이 말했습니다. “보안 암호 가상화 기능이 내장된 2세대 AMD EPYC™ 프로세서는 가상화 환경에서 데이터를 보호할 수 있는 혁신적인 하드웨어 기반 보안 기능을 제공합니다. N2D 시리즈에 내장된 새로운 Google Compute Engine 컨피덴셜 VM의 경우 당사는 고객이 데이터 보호와 워크로드 성능 실현이라는 두 마리 토끼를 모두 잡을 수 있도록 Google과 협력했습니다. 컨피덴셜 VM이 다양한 워크로드에서 일반 N2D VM에 필적하는 높은 성능을 보여 매우 기쁩니다.”
획기적인 기술
컨피덴셜 컴퓨팅을 통해 조직은 클라우드에서 데이터를 처리하는 방식을 혁신하는 동시에 기밀성과 개인정보 보호를 유지할 수 있습니다. 무엇보다 조직은 데이터 세트의 기밀성을 저해하지 않고 공동작업을 진행할 수 있습니다. 이러한 공동작업은 보다 혁신적인 기술과 아이디어 개발로 이어집니다. 예를 들어 이렇게 안전한 공동작업으로 보다 신속하게 백신을 만들어 질병을 치료할 수 있다고 상상해 보세요.
이 기술이 앞으로 조직의 성공에 도움이 되기를 기대합니다. 자세한 내용은 컨피덴셜 컴퓨팅 페이지를 참조하세요.