플래그 지정에 그치지 않고 직접 수정하기: pull 요청에서 CodeMender를 실행하는 방법
Manish Gaur
Cloud & AI Security Architect
Collin Frierson
Cloud & AI Security Architect
*이 콘텐츠는 AI 번역 도구를 사용하여 번역되었습니다. 정확성을 기하기 위해 노력하고 있으나, 자동 번역에는 오류나 누락이 포함될 수 있습니다. 정확한 정보는 영문 원본을 참고해 주시기 바랍니다.
많은 개발자가 에이전트형 도구를 사용하여 그 어느 때보다 빠르게 더 많은 코드를 생성함에 따라, 코드가 점점 더 복잡해지며 소프트웨어 결함을 찾아 수정하는 데 더 오랜 시간이 걸리고 있습니다.
이러한 압박을 해결하는 데 기여하는 것은 Google의 주요 관심사입니다. Mandiant M-Trends 2026년 보고서에 따르면 소프트웨어 개발 속도가 일부 팀의 경우 최대 2배까지 빨라지고 있으며, 소프트웨어 결함에 대한 개발자의 평균 수정 소요 시간은 10년 전에는 약 59일이었지만 2025년에는 170일 이상으로 늘어났습니다.
사용자가 더 많은 코드를 더 빠르게 보호할 수 있도록, Google Cloud에서는 소프트웨어 결함을 기계 수준의 속도로 찾아 수정할 수 있는 자율 코드 보안 에이전트인 CodeMender를 개발했습니다.
또한 개발자 도구가 기존 업무 흐름에 자연스럽게 녹아들 때만 성공할 수 있다는 점도 잘 알고 있습니다. 그래서 Google Cloud의 AI Threat Defense 플랫폼에 포함된 CodeMender는 자동화된 코드 수정 기능을 개발자 워크플로에 직접 제공합니다. 오늘은 Google Cloud Run을 통해 CodeMender의 자동화된 수정 기능을 Git pull 요청에 직접 연결하는 이 참조 아키텍처를 소개해 드리겠습니다.
개발자에게 표시되는 내용
모든 작업은 타임라인에서 진행됩니다. 스캔이 실행되면 댓글 하나, 발견 사항 표 하나, 각 발견 사항과 부여된 ID, 그리고 다음에 입력할 수 있는 두 가지 항목이 표시됩니다.
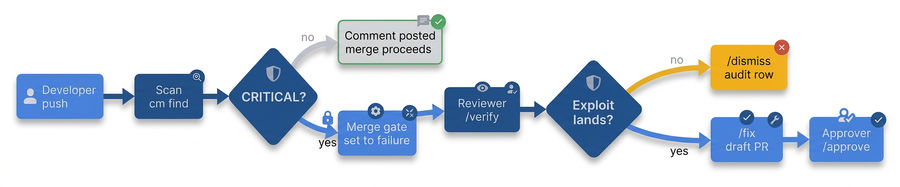
그림 1: pull 요청이 Cloud Run에서 스캔을 트리거합니다. 발견 사항, 익스플로잇 추적, 제안된 패치가 모두 동일한 타임라인에 다시 표시됩니다.
/verify 612424da라고 답장하면 익스플로잇 시도가 스레드에 다시 표시되며, 대화 내용을 가리지 않도록 접을 수 있는 View Exploit Steps & Response Trace 블록 형태로 접혀서 표시됩니다.
/fix 612424da라고 답장하면 패치도 동일한 방식으로 Preview Proposed Code Diff 뒤에 표시되며, 해당 위치에서 바로 /approve할 수 있도록 초안 pull 요청이 이미 열린 상태로 생성됩니다. 두 명령어 모두 ID 대신 all을 사용합니다.
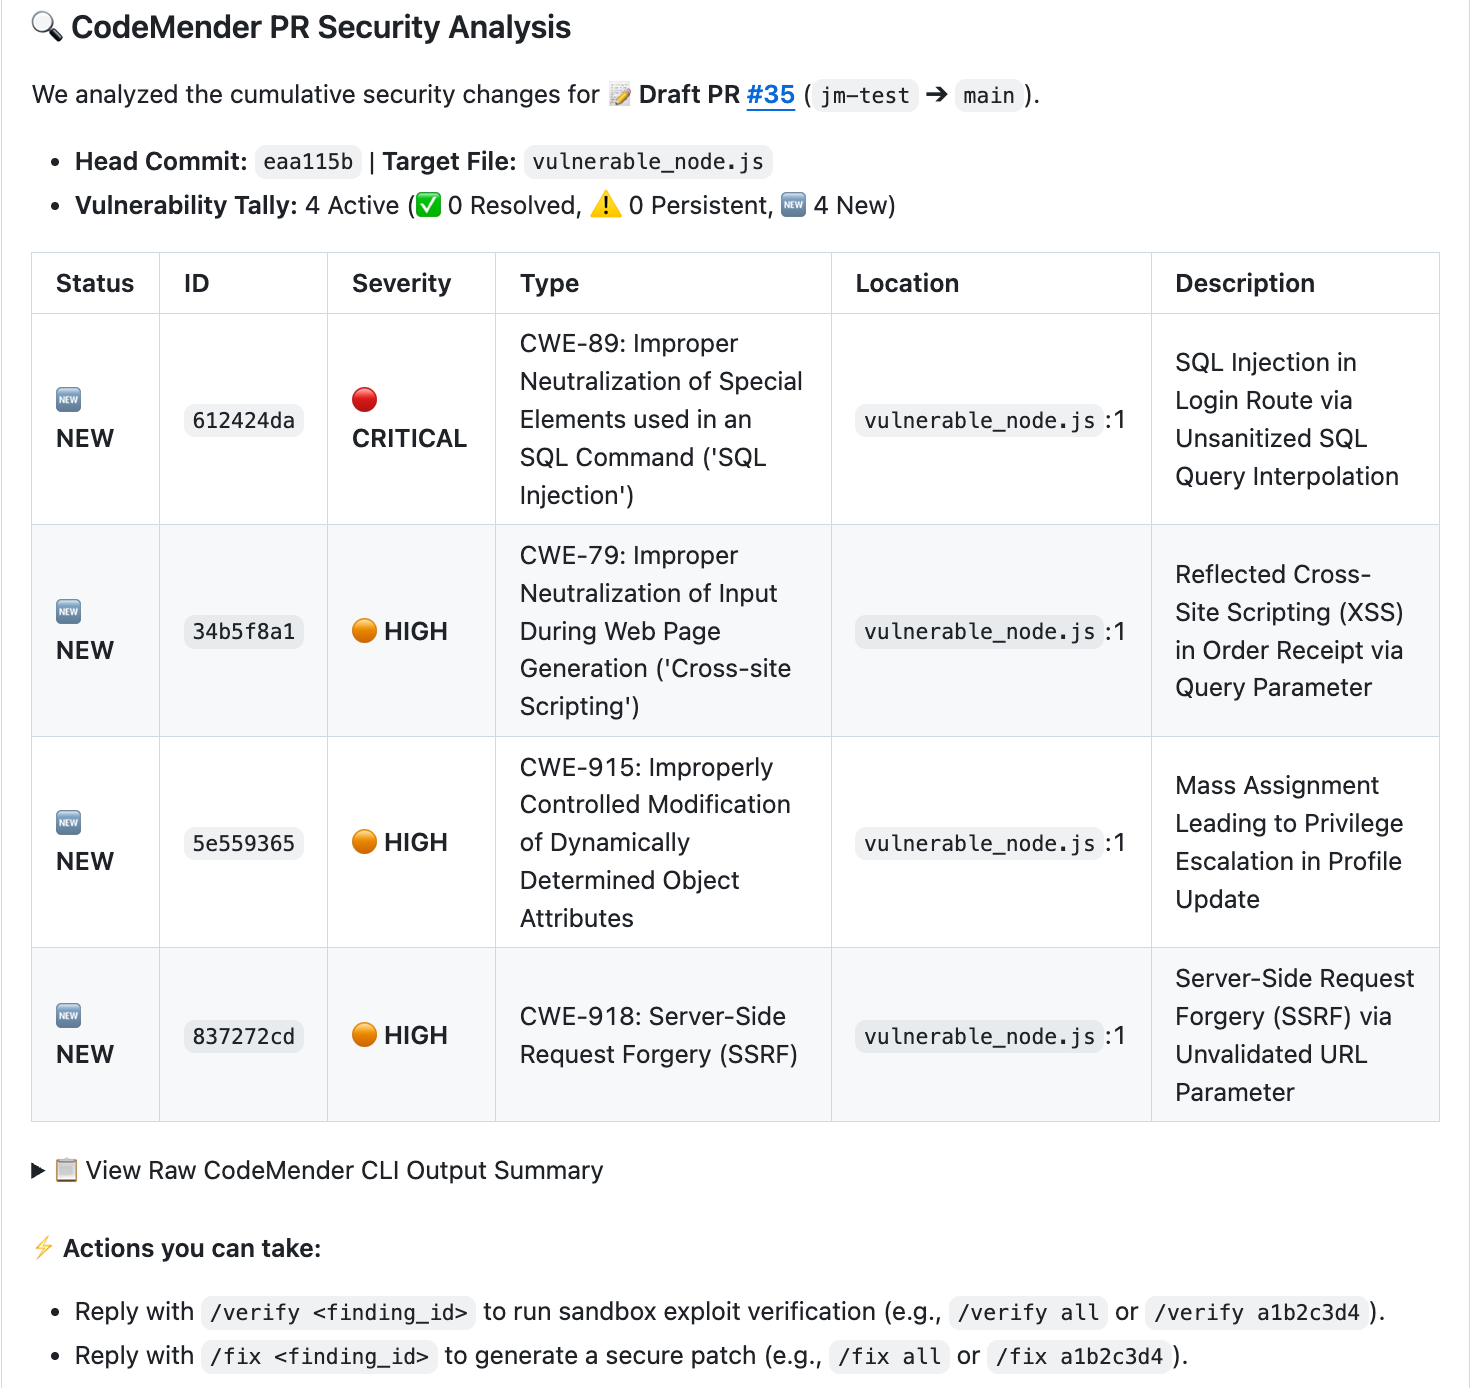
그림 2: 초기 스캔 댓글에는 발견 사항과 실행 가능한 슬래시 명령어가 표 형식으로 제공되기 때문에, 개발자는 pull 요청 타임라인 내에서 모든 작업을 수행할 수 있습니다.
개발자는 pull 요청을 종료하거나 콘솔을 학습하지 않아도 됩니다.
심각도뿐만 아니라 증거도 함께 제공
CodeMender cm find를 실행하면 코드 분석 과정에서 발견된 취약점에 대한 신뢰도 점수가 반환됩니다. 신뢰도 점수가 100% 미만인 경우 cm verify를 사용하여 CodeMender가 샌드박스에서 익스플로잇을 빌드하고 시뮬레이션하게 해, 취약점이 실제로 악용 가능한지 확인할 수 있습니다.
시뮬레이션 결과에 따라 심각도가 달라질 수 있습니다. 검증 샌드박스는 일시적이므로, 파이프라인은 이러한 아티팩트를 Google Cloud Storage로 자동으로 스트리밍해 규정 준수 및 보안 운영 검토를 위한 감사 추적을 보존합니다.
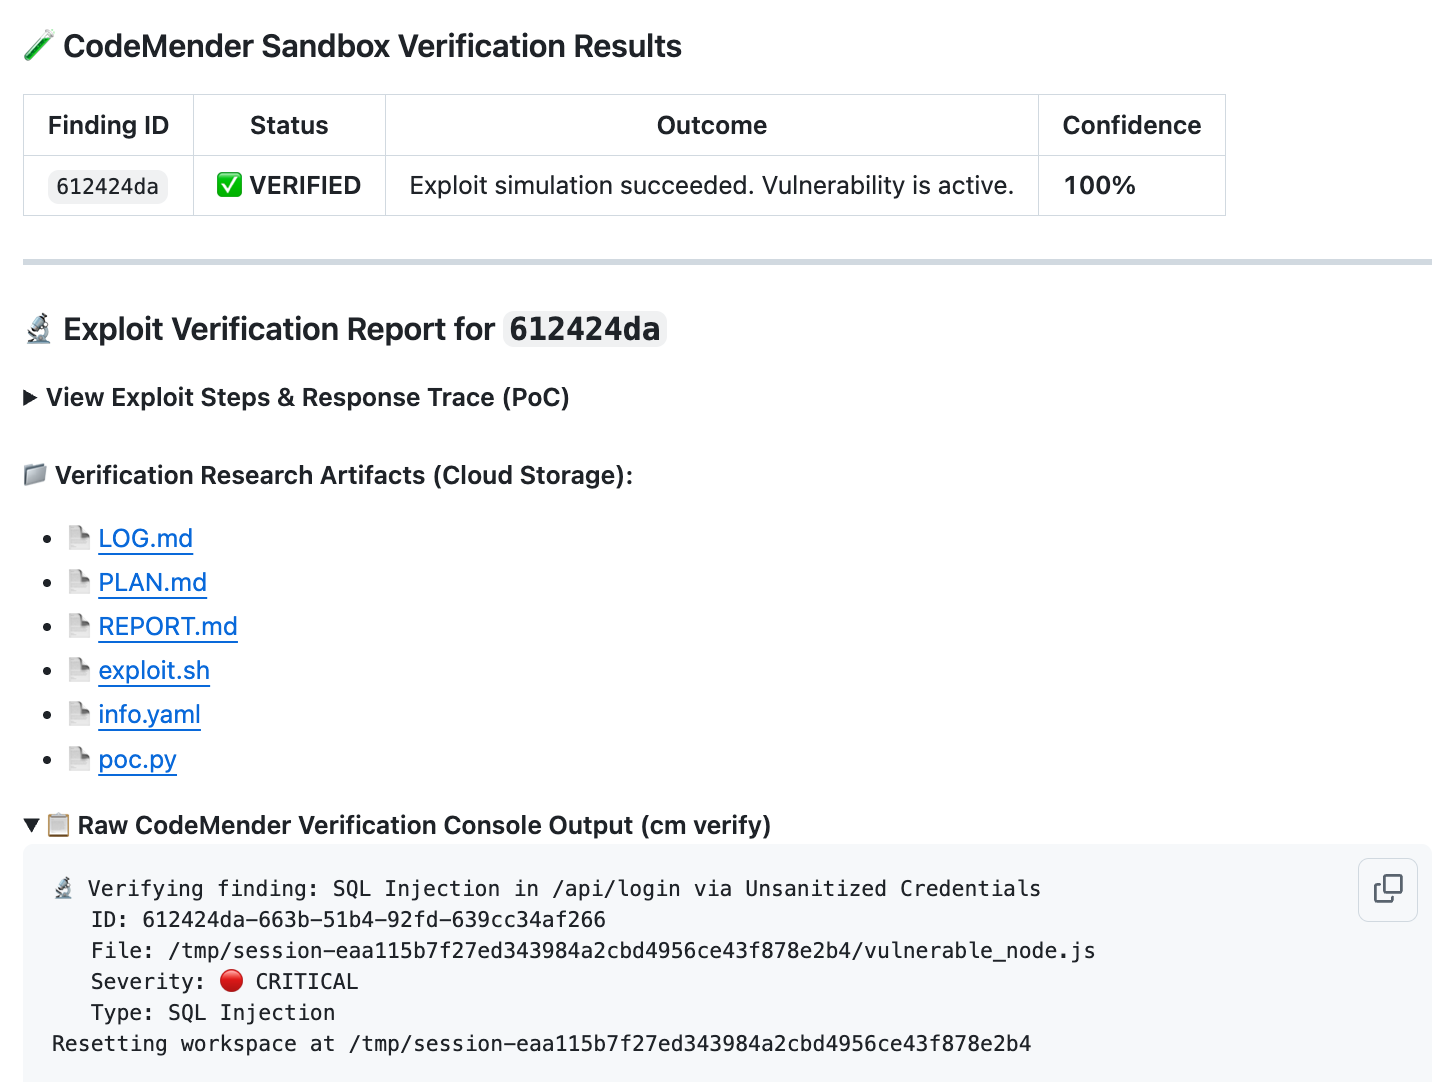
그림 3: /verify 명령어는 샌드박스에서 수행된 익스플로잇 시도의 추적 정보를 반환하여, 검토자에게 추상적인 경고가 아닌 구체적인 조치를 취할 수 있는 증거를 제공합니다.
설계할 때 검증 파이프라인의 오류 모드를 고려하세요. 하네스가 성공적인 익스플로잇 문자열만 검색하는 경우, 모의 서버 비정상 종료나 실행 시간 초과와 같은 테스트 실패로 인해 파이프라인이 장애 시 허용되고 실제 취약점을 안전한 것으로 잘못 분류할 수 있습니다.
파서가 참음성 결과를 테스트 비정상 종료와 구분하는지 확인하세요. 익스플로잇이 정상적으로 완료되지 않은 경우 상태를 정상이 아닌 결과 불충분으로 표시해야 합니다.
패치 제안, 차이점 미리 보기
익스플로잇을 통해 발견 사항이 실제임이 입증되면, 다음 단계는 다음 단계는 티켓 생성이 아니라 패치 적용입니다. cm fix a1b2c3d4는 CodeMender에 패치를 작성하도록 지시합니다.
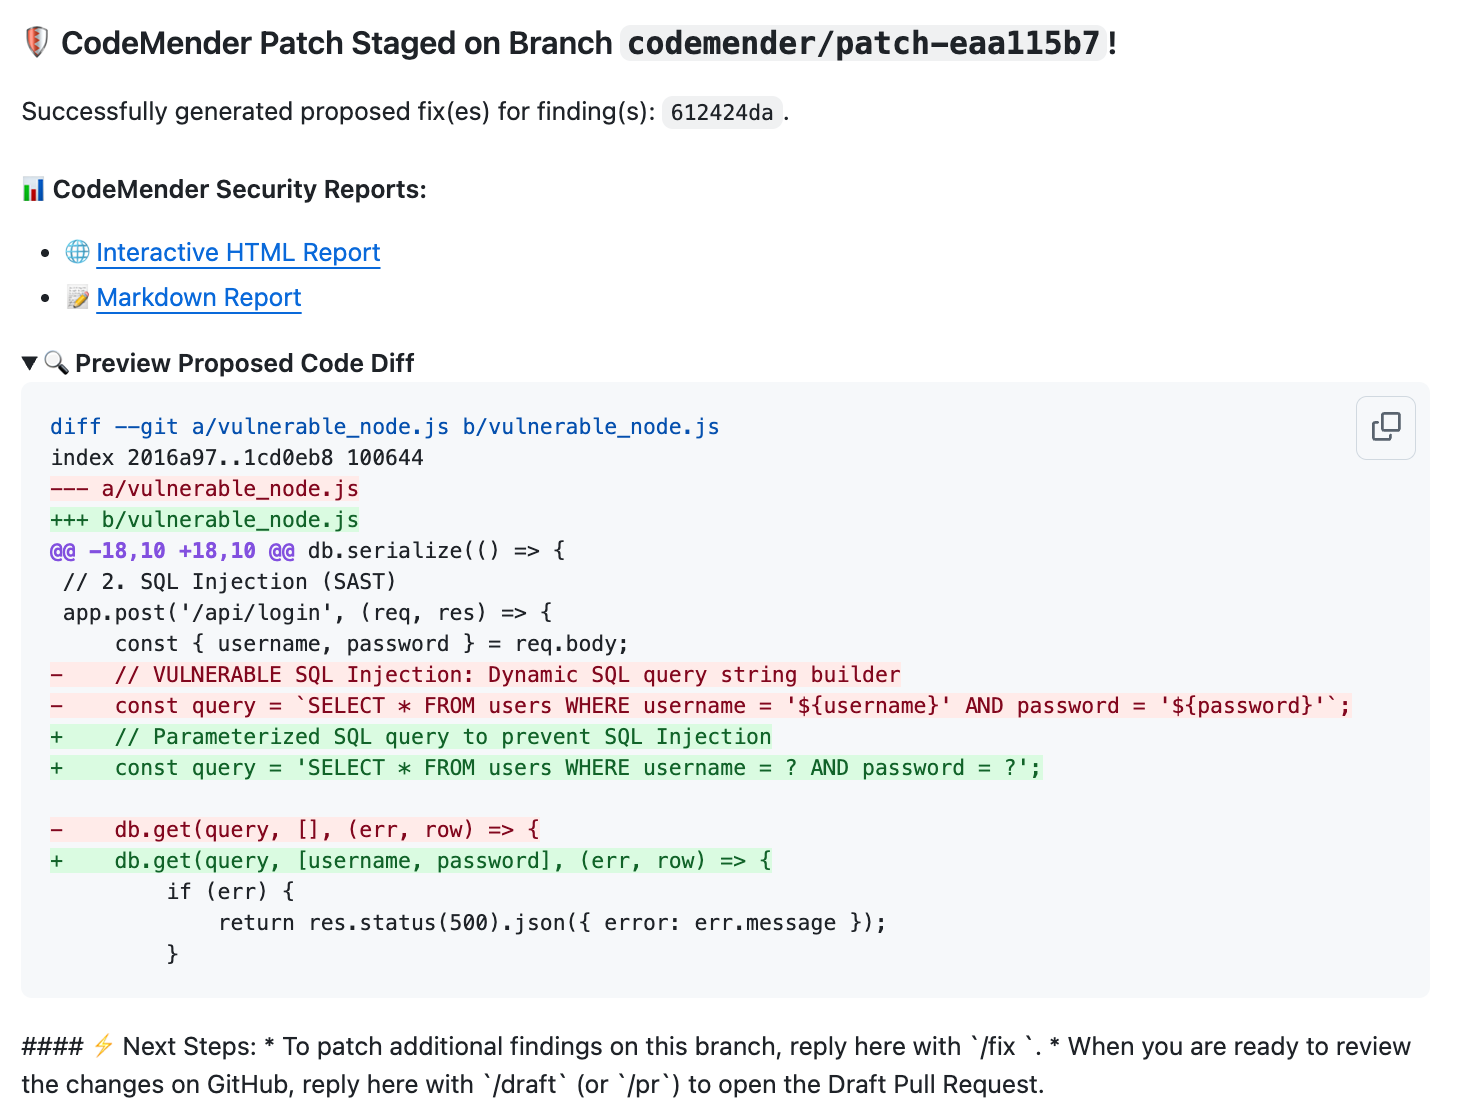
그림 4: /fix 명령어는 통합된 코드 차이점을 반환하여, 검토자에게 패치를 평가하는 데 필요한 의미 있는 컨텍스트를 제공합니다.
차이점이 괜찮아 보이면 한 단계만으로 적용할 수 있습니다. 개발자가 /approve로 답장합니다. 에이전트는 패치를 브랜치에 커밋하고 푸시한 다음 커밋 상태 security/codemender-gate를 녹색으로 설정합니다. 브랜치 보호는 해당 상태를 병합 블록으로 전환하는 기능입니다. 이 기능이 없으면 게이트는 권고 사항에 불과합니다.
GitHub와 Cloud Run 간에 저장된 키 없음
이 모든 과정은 GitHub와 Google Cloud가 서로를 신뢰할 때만 일어납니다. 이 에이전트에는 소스 코드에 대한 쓰기 액세스 권한이 필요한데, 이 소스 코드는 보안 비밀 저장소에 보관되어 유출될 위험이 존재해선 안 되는 사용자 인증 정보입니다. 대신 GitHub Actions에서 단기 OIDC 토큰을 발행하고 Google에서 이를 수락하도록 구성할 수 있으므로, 도용당할 수 있는 장기 토큰은 존재하지 않습니다.
이 경우 보안은 거의 전적으로 다음 한 줄이 결정합니다.
모든 GitHub Actions 워크플로는 해당 발급기관 URL을 공유하므로, 발급기관만 검증하는 것은 아무런 의미가 없습니다. 실제로 보안을 수행하는 요소는 바로 조건입니다.
조건이 일치시키는 항목에 유의하세요. assertion.repository도 여기에서 사용할 수 있지만 이는 이름을 기준으로 일치시키기 때문에 이름이 변경되거나 소유권이 해제되면 다른 사람이 소유권을 주장할 수 있습니다. 반면 repository_id와 repository_owner_id는 변경 불가능한 값이므로 Google에서는 대신 이를 매핑할 것을 권장합니다.
익스플로잇을 안전하게 실행할 수 있는 환경 제공
검증 과정에서는 아무도 검토하지 않았고, 요청에 따라 작성되며, 모의 타겟을 노리고, 해당 취약점 유형이 암시하는 작업을 수행하는 공격 코드가 실행됩니다. 최근 주요 뉴스 헤드라인에서 확인할 수 있듯이, 작업을 가장 빨리 완료하는 방법은 컨테이너를 탈출해 사용자의 내부 네트워크를 포트 스캔하게 하는 것이라고 자율 에이전트가 판단하는 상황만큼은 반드시 피해야 합니다.
이러한 판단을 신뢰하기 전에 두 가지 중요한 질문에 답해야 합니다. 해당 코드는 어디에서 실행되며, 실행되는 동안 어떤 부분에 접근할 수 있을까요? 해결책은 이를 Cloud Run 작업으로 실행하는 것입니다.
모든 Cloud Run 인스턴스는 샌드박스 처리되며, 작업은 항상 Linux와 완벽하게 호환되는 마이크로 VM인 2세대 실행 환경에서 실행됩니다. 실행이 시작되고 한 가지 작업을 수행한 후 종료됩니다.
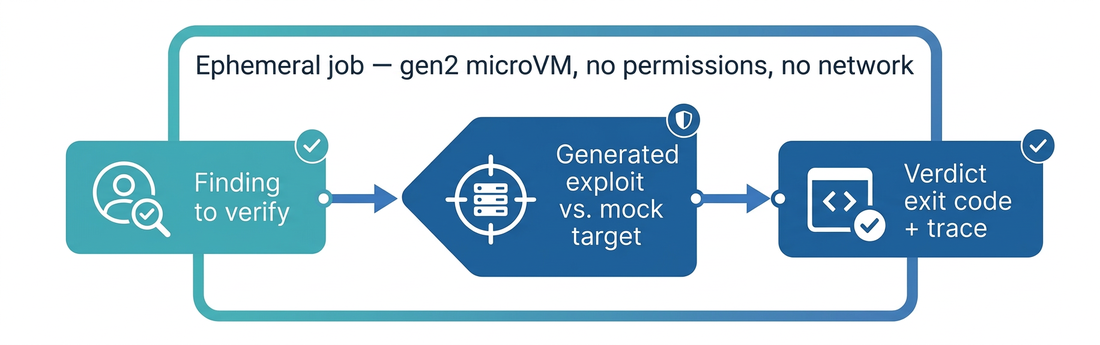
그림 5: 익스플로잇은 아무것도 보유하지 않으며 단 하나의 발견 사항을 검증하는 동안에만 유지되는 인스턴스에서 실행됩니다. 작업이 끝나면 판정 결과만 남으며
인스턴스는 완전히 사라집니다. 작업에 자체 서비스 계정을 부여하고, 익스플로잇을 작성하는 API 외에는 어떠한 권한도 부여하지 마세요. Cloud Run은 인스턴스 시작 시 컨테이너 이미지를 가져오는 대신 배포 시 가져오기 때문에 레지스트리 액세스 권한이 필요하지 않습니다.
조직 정책에 따라 roles/editor 권한이 부여될 수 있는 Compute Engine 기본 계정은 사용하지 마세요. 네트워크 연결도 차단하세요. 외부로 나가는 경로가 없는 서브넷으로 VPC 직접 연결 이그레스를 수행하면, 어디에도 호출할 수 없는 코드는 발견한 내용을 외부로 유출하거나 2단계 페이로드를 가져올 수 없습니다.
발견 사항당 하나의 작업을 실행하세요. 실행이 끝나면 인스턴스도 함께 종료되며 판정만 남습니다.
Cloud Run 샌드박스 또는 에이전트 샌드박스는 이러한 마지막 격차를 해소해 줍니다. 이 경우 프로세스 실행은 상위 워크로드, 해당 환경 변수, 보안 비밀, Google Cloud 메타데이터 서버와 격리되므로 플랫폼에서 기본적으로 제공하는 사용자 인증 정보에도 액세스할 수 없습니다. 이 기능은 방금 작성한 코드를 실행하는 에이전트를 위해 제작되었습니다.
지금 시작하기
지금 바로 자율적인 GitOps 보안 에이전트를 빌드하실 수 있습니다. codemender-gitops의 참조 구현으로 시작해 보세요.