프리뷰 버전 출시: CodeMender로 소프트웨어 취약점 발견 및 수정
Michael Gerstenhaber
VP, Product Management, Gemini, Google Cloud
Clemens Viernickel
Director, Product Management, Cloud AI
*이 콘텐츠는 AI 번역 도구를 사용하여 번역되었습니다. 정확성을 기하기 위해 노력하고 있으나, 자동 번역에는 오류나 누락이 포함될 수 있습니다. 정확한 정보는 영문 원본을 참고해 주시기 바랍니다.
적대적 AI 위협이 코드에 대한 공격을 가속화함에 따라 보안팀은 코드 수정을 자동화하고 AI로 AI에 대응할 수 있는 머신 속도 방어로 이에 대응해야 합니다.
CodeMender는 Google Cloud의 관리형 코드 보안 에이전트입니다. 오늘부터 프리뷰로 코드 스캔 및 해결 기능을 직접 제공합니다.
CodeMender는 Gemini Enterprise Agent Platform을 통해 일반적으로 사용할 수 있는 모델에 대한 액세스를 제공하거나 AI Threat Defense의 핵심 구성요소로 배포할 수 있습니다.
CodeMender는 멀티모델 접근방식과도 일치하므로 비용, 속도, 심층 스캔 성능에 맞게 최적화할 수 있는 적절한 모델을 선택할 수 있습니다. 올해 말에는 서드 파티 프런티어 모델 옵션도 지원할 예정입니다.
CodeMender는 수동적인 스캔에서 자동화된 코드 수정으로 전환하고 제로데이 위험을 줄이는 데 도움이 됩니다. 개발 속도를 저하하지 않으면서 기존 코드 보안 문제를 검사하고 해결합니다.
-
최적의 모델을 배포합니다. 비용, 속도, 심층 스캔, 코딩 성능에 맞게 최적화할 수 있는 여러 모델 중에서 선택할 수 있습니다.
-
머신 규모의 해결 자동화. 이제 개발자를 참여시키면서 수동 검증 및 패치로 인한 해결 병목 현상을 제거할 수 있습니다.
-
익스플로잇 가능성에 따라 수정사항의 우선순위를 지정합니다. 개념 증명 익스플로잇을 실행하고 시뮬레이션을 수행하여 코드의 취약점이 익스플로잇 가능한지 확인하고, 가장 중요한 문제를 먼저 수정하는 데 리소스의 우선순위를 지정할 수 있습니다.
AI로 취약점 찾기 및 수정
Google DeepMind의 선구적인 AI 연구를 기반으로 탄생한 CodeMender는 취약점 관리를 수동 병목 현상에서 자율적인 고속 시스템으로 전환합니다. 개발자와 보안 실무자는 자동으로 소프트웨어의 결함을 스캔하고, 실행 가능한 취약점 공격으로 결함을 검증하고, 테스트된 코드 수정으로 결함을 해결할 수 있습니다.
"Salesforce는 신뢰를 최우선 가치로 삼고 있으며, 고객 데이터를 보호하기 위해 위험을 발견, 검증, 완화하는 방법에 대한 기준을 지속적으로 높이고 있습니다. CodeMender는 검증된 취약점에서 테스트된 수정 사항에 이르는 경로를 가속화하여 보안 수명 주기의 중요한 부분에 AI를 도입합니다. AI가 위협 환경을 재편하는 상황에서 이러한 기능은 복원력을 강화하고 고객이 자신 있게 혁신을 지속할 수 있도록 지원합니다."라고 Salesforce의 CISO인 Iain Mulholland는 말합니다.
"CodeMender는 다른 AI 기반 도구에서 완전히 놓친 중요한 취약점을 일관되게 식별했습니다. 이 도구는 이론적인 결함만 찾는 것이 아니라 즉각적인 위험을 입증하고 핵심 비즈니스 로직을 방해하지 않으면서 환경을 보호하는 검증된 표적 수정사항을 제공합니다."라고 Robinhood의 보안 운영 책임자인 Scott Ponte는 말합니다.
Palo Alto Networks CTO실의 수석 AI 엔지니어인 Ashwin Kannan은 "CodeMender는 빠르고 포괄적이며 감지부터 수정까지의 루프를 닫는 데 진정으로 야심찬 도구로, 팀이 속도를 늦추지 않고도 소프트웨어 공급망을 보호할 수 있도록 지원합니다."라고 말합니다.
CodeMender 에이전트 작동 방식
CodeMender의 하네스는 최신 에이전트 기술, 보안 도구, 시스템 프롬프트를 포함한 최신 Google DeepMind 연구로 지속적으로 업데이트되도록 미세 조정되었습니다.
안전한 설계의 Agent Platform에서 작동하는 CodeMender는 VPC를 통한 안전한 트래픽 라우팅, 데이터 격리 및 암호화, 소스 코드 데이터의 보관 기간 0일 등 엔터프라이즈급의 내장된 거버넌스 및 보안 가드레일로 보호됩니다.
에이전트로서 기존의 지속적 통합 및 지속적 배포 (CI/CD) 워크플로와 통합하거나 경량 명령줄 인터페이스 (CLI) 클라이언트를 사용하여 로컬 개발자 환경에서 직접 실행할 수 있습니다.
또한 CodeMender를 구성하여 사용자가 관리하는 샌드박스에서 코드를 스캔하고 분석할 수도 있습니다. 에이전트는 코드 저장소에 연결되고 VS Code 및 Antigravity와 같은 개발자 도구와 함께 작동하여 퍼스트 파티, 오픈소스, 서드 파티 소프트웨어를 안전하게 분석합니다.
스캔: 유연한 모델 스캔으로 숨겨진 취약점 찾기
CodeMender는 주요 취약점 클래스를 스캔하고 소프트웨어 저장소와 애플리케이션의 고유한 컨텍스트, 목표, 기능을 이해합니다.
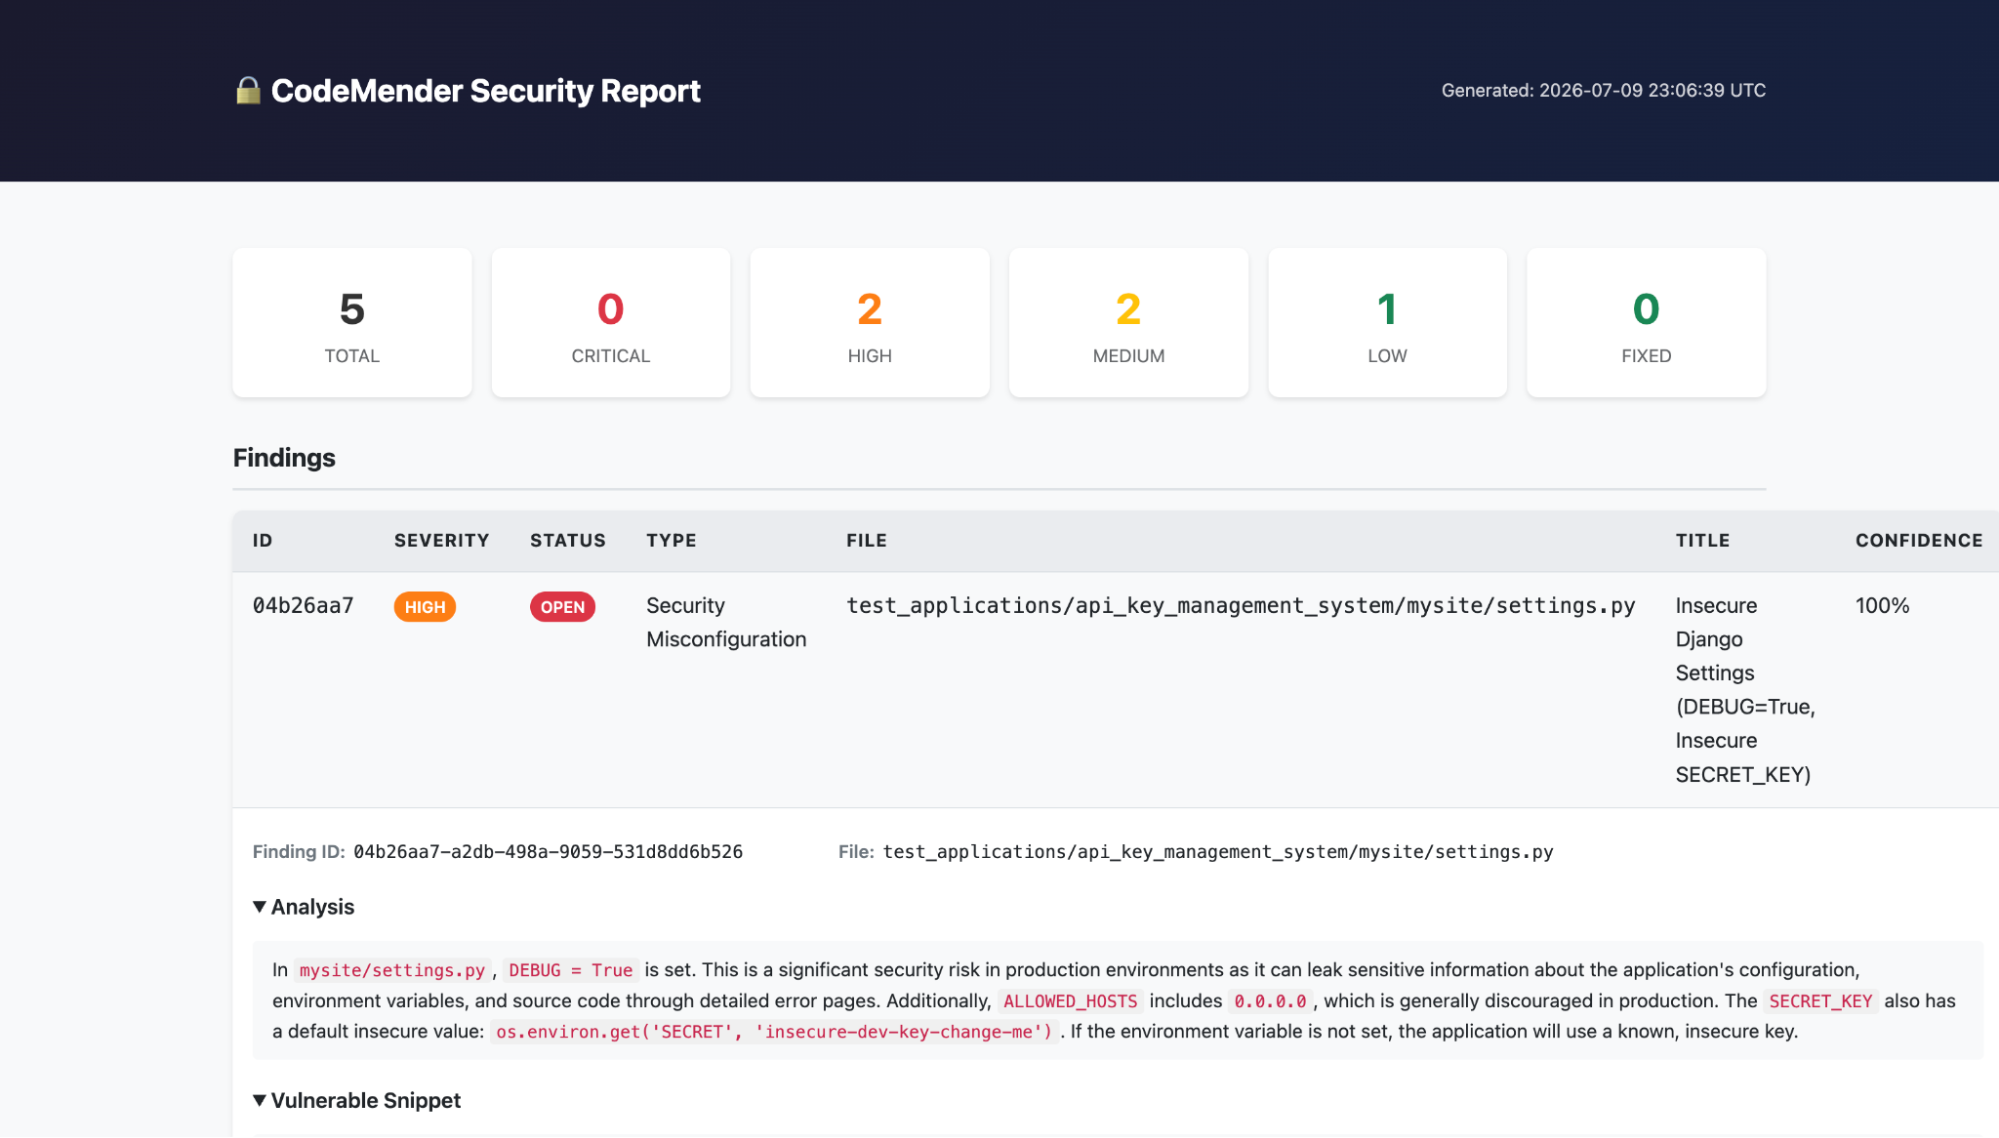
스캔: 새로운 취약점을 발견하고 심각도와 유형별로 분류합니다.
보안 컨텍스트가 포함된 CodeMender의 하네스는 정적 스캔과 모델 전용 스캔에서 놓치는 정교한 취약점을 발견하는 데 도움이 됩니다. 이러한 스캔은 메모리 손상, 삽입, 웹 보안 문제, 암호화 결함, 안전하지 않은 데이터 처리와 같이 찾기 어려운 취약점을 찾습니다. CodeMender는 C/C++, Go, Java, Python, Ruby, Rust, TypeScript 등 일반적인 소프트웨어 언어를 지원합니다.
검증: 취약점 공격을 시뮬레이션하고 검증하여 노이즈 감소
CodeMender는 취약점을 수정하기 전에 취약점이 합법적인 위험을 나타낸다는 것을 증명하여 알림 피로와 거짓양성을 줄이는 데 도움이 될 수 있습니다. 에이전트는 고객이 관리하는 격리된 샌드박스에서 빌드하고 실행하는 익스플로잇 코드로 공격을 시뮬레이션하여 정적 코드 패턴 분석을 넘어섭니다.

검증: 검증 계획을 수립하고 샌드박스 환경에서 취약점을 빌드하고 테스트합니다.
에이전트는 이 개념 증명 취약점을 사용하여 보안 결함이 합법적인 위험을 초래하는지 확인합니다. 이 중요한 검증 단계를 통해 보안 실무자와 개발자는 거짓양성을 제거하여 검증된 위험에 우선순위를 지정할 수 있습니다.
수정: 코드 수정사항을 자동으로 생성하고 테스트
위험한 보안 결함을 식별하는 것은 절반의 성공일 뿐입니다. 취약점이 확인되면 CodeMender가 자동으로 안전한 패치를 생성하여 문제를 해결합니다. 수정사항은 개발자 도구에서 직접 코드 차이로 제공되므로 기존 개발 워크플로에 통합할 수 있습니다.
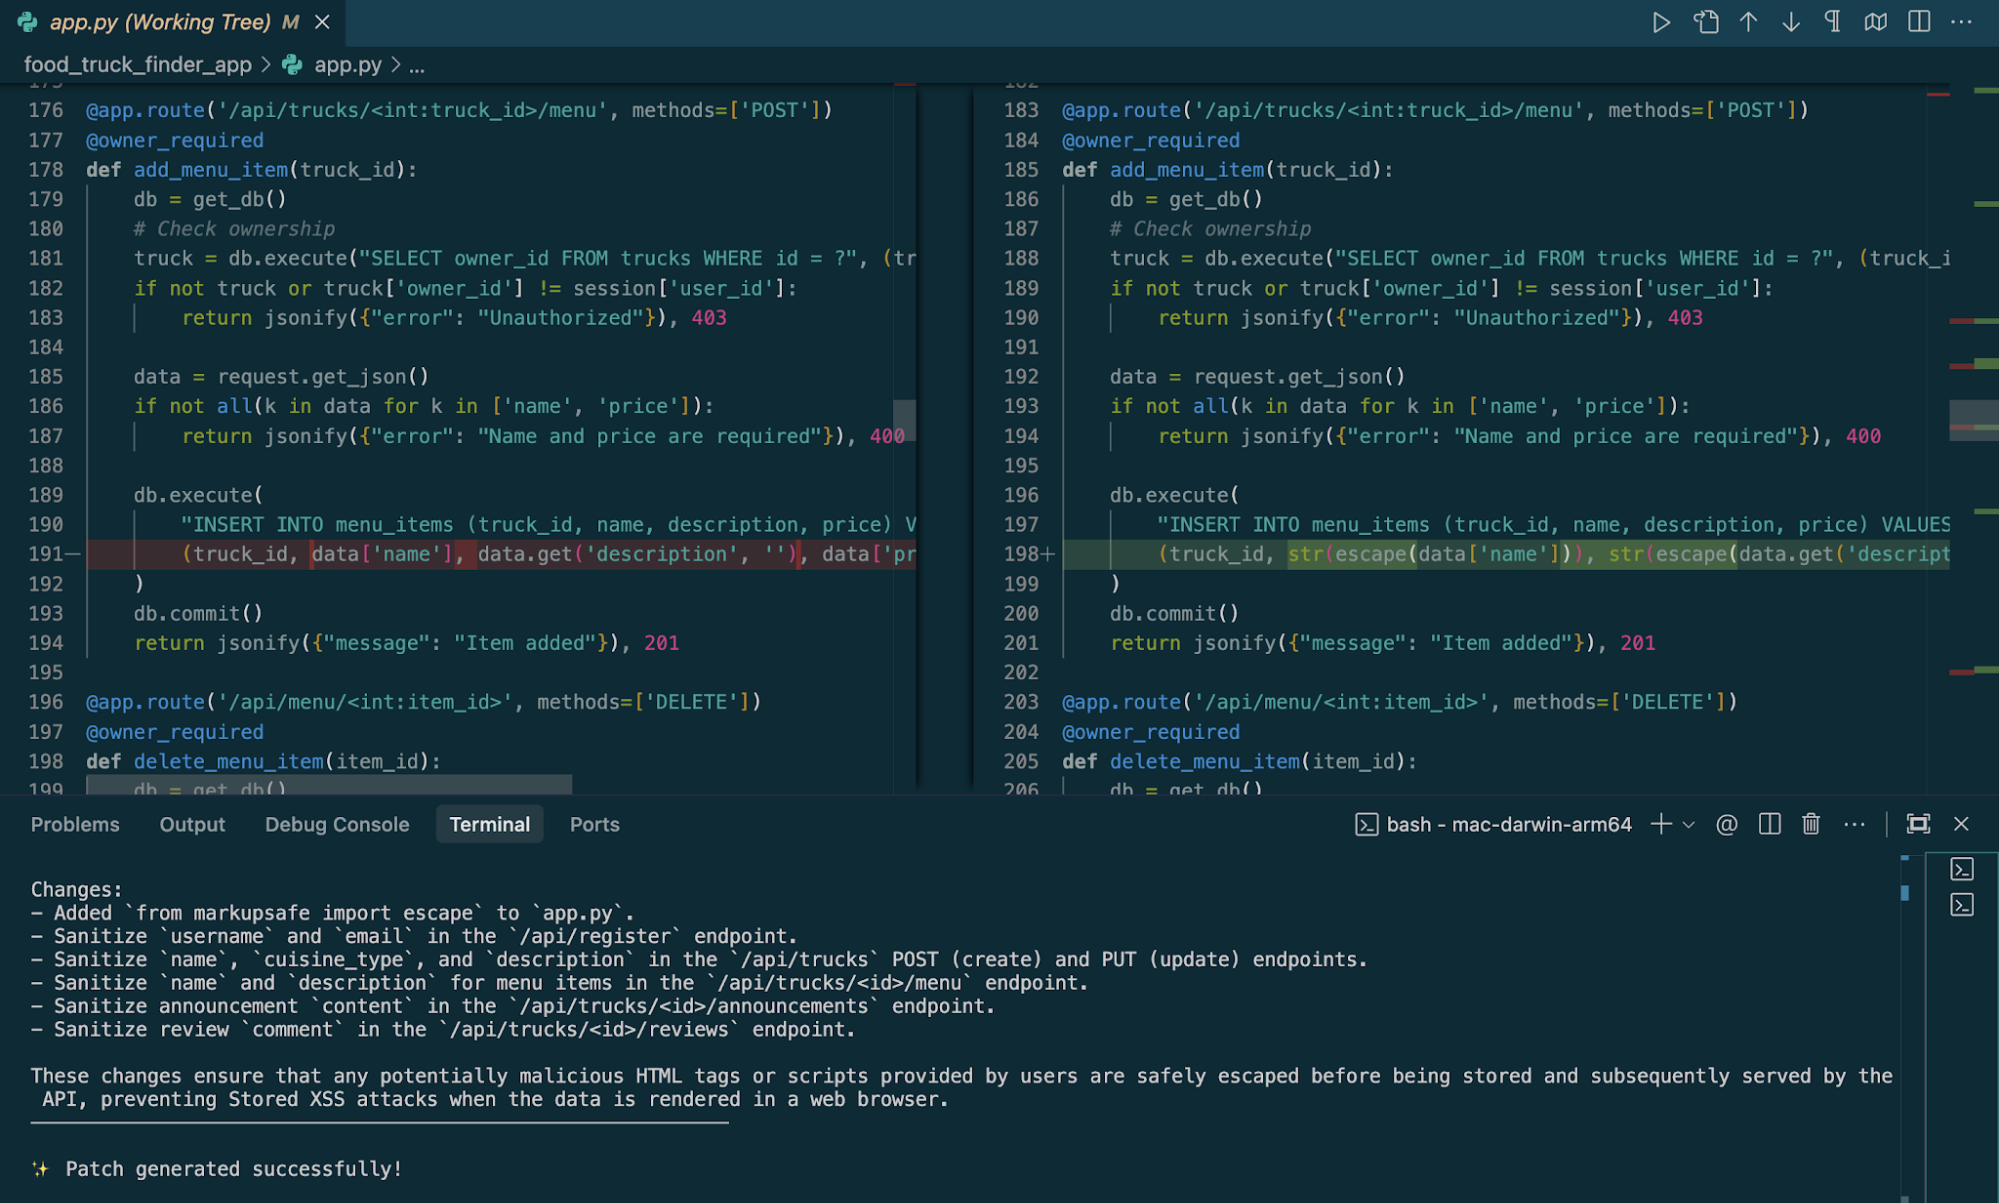
수정: 개발자 검토 및 승인을 위해 코드 차이와 함께 코드 수정사항을 생성하고 테스트합니다.
CodeMender는 LLM-as-a-judge를 사용하여 기존 애플리케이션 기능을 방해하지 않도록 수정 사항을 더욱 강화합니다. CodeMender가 코드베이스의 고유한 코딩 규칙과 스타일에 맞는 코드를 생성하도록 컨텍스트를 제공할 수도 있습니다. 개발자는 모든 권한을 유지하며, 코드가 저장소에 커밋되기 전에 CodeMender의 패치를 수동으로 검토하고 승인합니다.
AI Threat Defense의 CodeMender
AI 위협 방어의 일부로 활용되는 Wiz는 에이전트형 애플리케이션 보안을 조정하여 애플리케이션을 분석하고 조사 우선순위를 지정합니다. CodeMender를 호출하여 코드를 스캔하고 (출시 예정), 배포 컨텍스트를 사용하여 Wiz 보안 그래프 내의 발견 항목을 보강하며, AI 침투 시험을 위해 Wiz Red Agent를 트리거하여 익스플로잇 가능성을 증명함으로써 팀이 가장 위험한 취약점에 집중할 수 있도록 합니다.

AI Threat Defense는 Wiz를 통해 CodeMender를 호출하여 코드를 스캔하고, 발견 항목을 보강하고, AI 침투 시험을 트리거합니다.
Wiz는 AI Threat Defense에서 해결을 관리하고 확장하는 커맨드 센터 역할을 합니다. Wiz Green Agent는 CodeMender가 보안 그래프의 애플리케이션 컨텍스트로 보강된 충실도 높은 패치를 생성하고 테스트하도록 지시하여 이 수명 주기를 조정합니다. 이 워크플로를 통해 팀은 전례 없는 속도와 정밀도로 복잡한 취약점을 해결할 수 있습니다.
CodeMender 시작하기
Google Cloud의 멀티모델 접근방식에 따라 CodeMender는 비용, 속도, 심층 스캔 성능에 맞게 최적화하는 데 도움이 됩니다.
정식 버전으로 출시된 Gemini 모델과 함께 Agent Platform을 통해 CodeMender를 사용하거나 AI Threat Defense의 핵심 구성요소로 배포할 수 있습니다.
별도로 Gemini 3.5 Flash Cyber가 탑재된 CodeMender는 소수의 정부 및 신뢰할 수 있는 파트너에게만 제공됩니다. 향후 액세스 권한을 확대할 계획입니다.
CodeMender는 코드가 프로덕션에 도달하기 전에 자율적으로 보호, 검증, 패치되는 미래, 즉 지속적인 자가 치유 에이전트 소프트웨어 개발 수명 주기를 향한 중요한 단계입니다.
CodeMender에 대해 자세히 알아보고 문서를 검토하려면 여기를 참고하세요.