Best Buy、Workforce Identity 連携で AI ワークロードをスケールし、アクセスを保護

Kishor Patil
Senior Manager, Cloud Engineering, Best Buy
Stephen Cakebread
Senior Product Manager, Google Cloud Security
Best Buy のテクノロジー チームは、同社が高度な分析や AI のために Google Cloud の利用を拡大するなかで、スケーリングに関する 2 つの大きな課題に直面しました。それは、Microsoft Entra ID から数千人のバックエンド ユーザーを同期する際のリスクの軽減と、管理の煩雑さへの対処です。
この小売業者は、Google Cloud の Workforce Identity 連携を実装することで、両方の問題を解決し、大規模なクラウド拡張への道を開きました。この直接的なアプローチにより、デベロッパーは別の ID ストアを用意することなく、既存の Microsoft 認証情報でクラウド リソースにセキュアにアクセスできるようになりました。これにより、技術部門のリーダーは、アクセスが厳密に制御され、監査可能で、大規模な管理が可能であるという確信を持つことができました。
サービス アカウントを直接連携に置き換える
Best Buy はこれまで、バックエンド ユーザーを Entra ID から Google Cloud にコピーするために、複雑な同期パイプラインを維持していました。Google Workspace をデプロイせずに Cloud Identity を使用していたため、より直接的なアプローチが必要でした。以前は、Best Buy における Power BI と BigQuery の連携は、サービス アカウントの認証情報に依存していました。
このパターンは小規模なチームでは機能しますが、チームが拡大するにつれて、いつの間にか負債になっていきます。
サービス アカウントのキーを手動でローテーションするということは、各チームが保持する認証情報を追跡し、すべてのキーが潜在的なセキュリティの脆弱性であることを受け入れることを意味していました。サービス アカウント キーは、Best Buy のセキュリティ チームとプラットフォーム チームにとって日々の運用の妨げとなっていました。また、データアクセス要件が複雑化するにつれて、技術的負債も蓄積していきました。
数万人のユーザーをサポートするために、Best Buy は ID アーキテクチャをモダナイズしました。チームは、Workforce Identity 連携を採用して、既存の Entra ID の ID を Google Cloud に直接連携しました。
現在、デベロッパーが Power BI を通じて BigQuery にアクセスする際は、既存の Entra ID の ID を使用して本人認証を行います。キーのローテーション、チャット メッセージで認証情報が公開されることの心配、監査ログで誰がアクションを実行したかの推測をする必要はもうありません。
このアーキテクチャは、2 つのコンポーネントが連携して動作します。Entra ID が認証を処理し、Workforce Identity 連携が Entra ID と Google Cloud 間の信頼関係を仲介します。この連携は Google 側ではステートレスです。ユーザー レコードを同期するのではなく、アクセスの時点でトークンを検証します。サービス アカウント キーのレイヤを削除することで、認証情報管理の負担が大幅に軽減されます。
アーキテクチャ
下の図は、Entra ID から Workforce Identity 連携を介して、Best Buy でチームが使用するサービスにどのように ID が流れるかを示しています。以前のアプローチからの主な変更点は、サービス アカウント キーのレイヤが完全に削除されたことです。Entra ID と Google Cloud の間で管理する認証情報はありません。
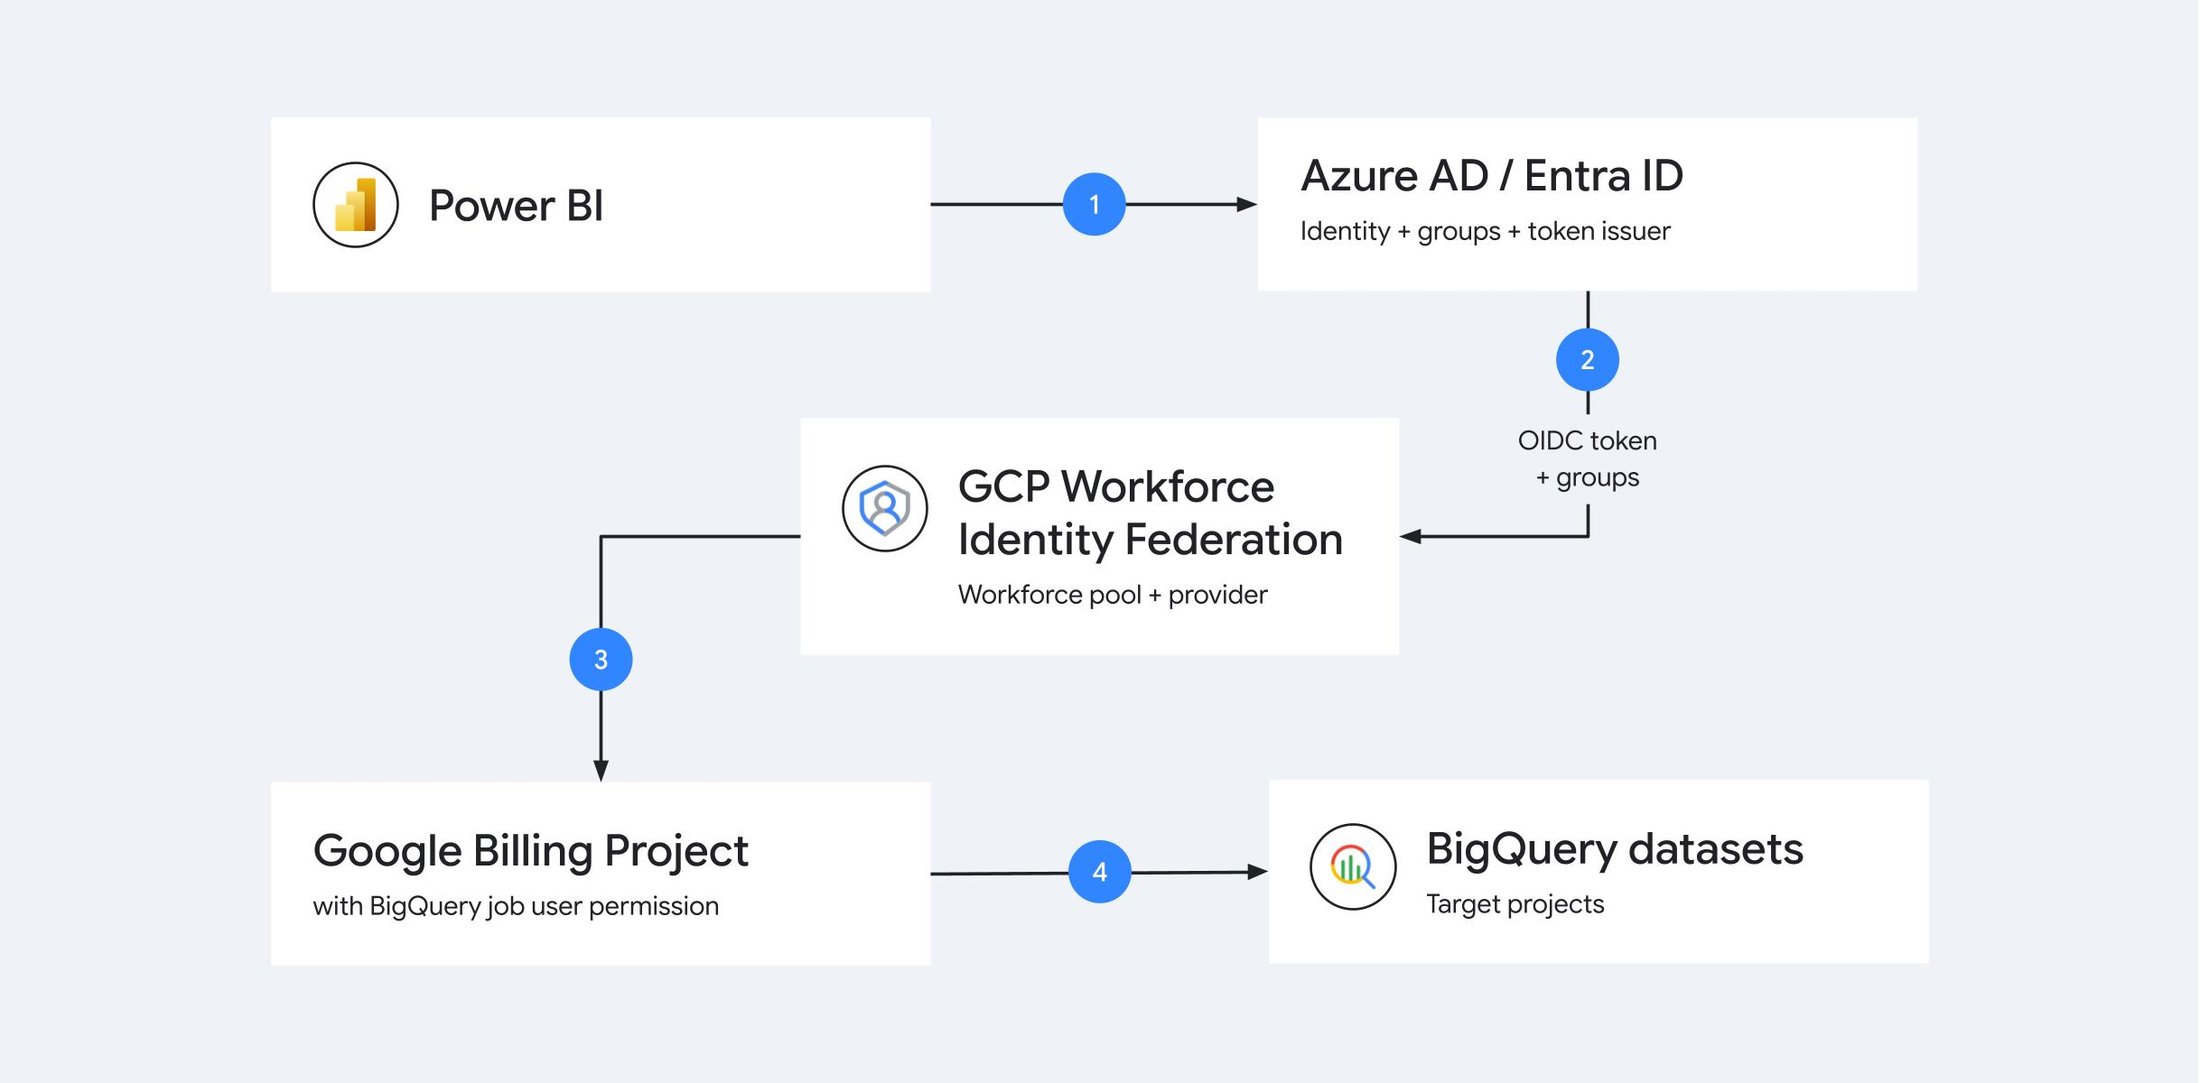
ID は Entra ID から Workforce Identity 連携を介して、Best Buy のチームが使用するサービスに流れる
実装に関する主な決定事項
このアーキテクチャを実装するにあたり、Best Buy はいくつかの重要な技術的選択を行いました。
-
Entra ID でプロビジョニング アプリと SSO アプリを分離する: 構成は、Entra ID のプロビジョニングとシングル サインオン(SSO)の設定ガイドに沿っています。Entra ID でプロビジョニング アプリケーションと SSO アプリケーションを分離する必要があります。2 つの異なるエンタープライズ アプリとして実行すると、関心の分離がより明確になります。プロビジョニングの変更が SSO 構成に影響を与えることはなく、その逆も同様です。
-
Automation OU を慎重に配置する: Entra ID プロビジョニング サービス アカウントを別の組織部門(OU)に配置し、その組織部門の SSO を明示的に無効にする必要があります。これにより、ブートストラップの問題(SSO をグローバルに適用すると、プロビジョニング アカウントが認証を行えず、そもそもプロビジョニングの設定ができなくなる)を回避できます。
-
同期不要とは、Google 側がステートレスであることを理解する: Workforce Identity 連携では、Cloud Identity にユーザー レコードを作成または保持することはありません。アクセスの時点でトークンを検証します。これにより、同期の遅延、古いレコードのクリーンアップ、個別のプロビジョニング パイプラインが不要になるため、Best Buy の目標規模に合ったアーキテクチャが実現します。
デベロッパー向けのセキュアな認証
デベロッパーにとって、この変更は実質的に意識されることはありませんでした。社内の Entra ID 認証情報で一度認証するだけで、Power BI を使用する場合でも、API を直接呼び出す場合でも、BigQuery に自動的にアクセスできます。SSO のエクスペリエンスは、Microsoft ID を使用してアクセスする他のすべてのものと一致します。
セキュリティ チームとプラットフォーム チームにとって、そのメリットは非常に大きいものです。認証情報管理による攻撃対象領域が消滅します。監査ログには、共有サービス アカウント ID ではなく個々のユーザーが表示されるようになり、手動での鍵のローテーションを待つのではなく、企業 の ID ライフサイクルに基づいてアクセスを迅速に取り消すことができます。
現在、デベロッパーの Google Cloud アクセスをサービス アカウント キーで管理しているなら、Workforce Identity 連携への移行を検討する価値は十分にあります。セキュリティ上の大きなメリットが得られ、チームが拡大するにつれて運用が簡素化されます。Best Buy は現在、将来の小売業務を強化するために、このセキュアなアクセスをより幅広い従業員に拡大しています。
Workforce Identity 連携のサポートを拡大
Google Cloud は、あらゆる組織が独自の ID プロバイダを簡単に導入できるように、継続的に取り組んでいます。最近のアップデートにより、Ping Identity ユーザーの設定が簡素化され、オンライン請求先アカウントへのアクセスが拡張されました。
-
Ping Identity のインテグレーション: Ping Identity を使用している場合は、新しい専用のセットアップ ガイドに沿って連携を構成できます。このガイドでは、従業員を Google Cloud リソースにセキュアに接続するための手順を説明します。
-
オンライン請求サポート: Google Cloud は、オンライン請求先アカウントをお持ちのお客様をサポートします。Workforce Identity 連携を使用すると、企業請求契約を結ぶことなく、セキュアで同期不要のアクセスが可能になります。
使ってみる
Google Cloud は、クラウド導入の障壁を取り除き、組織が環境をより簡単に保護できるように取り組んでいます。これらの新機能を試し、組織の ID プロバイダを接続するには、Workforce Identity 連携で ID を直接連携させる方法の詳細を確認し、サポートされている Google Cloud サービスをご覧ください。
- Best Buy、クラウド エンジニアリング担当シニア マネージャー、Kishor Patil 氏
- Google Cloud Security、シニア プロダクト マネージャー、Stephen Cakebread