PQC をわかりやすく解説: Google Cloud のポスト量子暗号ロードマップ
Jai Haridas
VP/GM, Regulated and Sovereign Cloud
Michael Bachman
VP/GM, Cloud Foundations
※この投稿は米国時間 2026 年 8 月 12 日に、Google Cloud blog に投稿されたものの抄訳です。
暗号解読に有効な量子コンピュータが将来登場することに備え、インフラストラクチャとサービスを保護することは、Google が 10 年前から目標としてきたことです。Google は、すべての人にメリットをもたらすオープン スタンダードを推進することで、開発者を支援することに取り組んできました。ポスト量子暗号(PQC)が成熟するにつれて、Google は社内サービスとお客様向けサービスの両方で、インフラストラクチャへの PQC のロールアウトを進めてきました。
今回は、2029 年までの PQC 移行に向けた Google Cloud の最新ロードマップをご紹介します。
Google の戦略: 安全性を重視した設計
Google の PQC 移行戦略は、Google 量子脅威モデルに基づいており、3 つの主要なドメイン全体で保護を優先しています。
-
Store Now, Decrypt Later(SNDL)リスクの軽減: 現在の暗号化されたデータが将来の量子コンピュータによって収集、復号されるのを防ぎます。
-
偽造に対する完全性の確保: 攻撃者がデータの内容を改ざんしたり ID を偽造したりするのを防ぐために、デジタル署名を強化します。
-
暗号アジリティの基盤となる機能の強化: 暗号化標準の進化に合わせて、最小限のエンジニアリング作業で新しい暗号化標準を簡単に採用できる柔軟なシステムを構築します。
Google は、規制の期限をはるかに先取りして、社内インフラストラクチャとお客様向けサービスの両方で PQC アルゴリズムへの移行を積極的に進めています。
また、パートナーと協力して、Google Cloud Dedicated(GCD)や Google Distributed Cloud(GDC)などの Sovereign Cloud イニシアチブ全体で PQC ソリューションのデプロイを進めています。同様に、Google の戦略により、AI サービス全体へのポスト量子保護の統合を進めることが可能になり、次世代のクラウド ワークロードの安全性を確保できるようになります。
これらの取り組みは、Google Cloud 全体でポスト量子暗号への完全な対応を実現するという Google の包括的な戦略の基本となる柱です。この情勢が変化するにつれて、Google はデプロイ スケジュールを継続的に見直し、更新していきます。
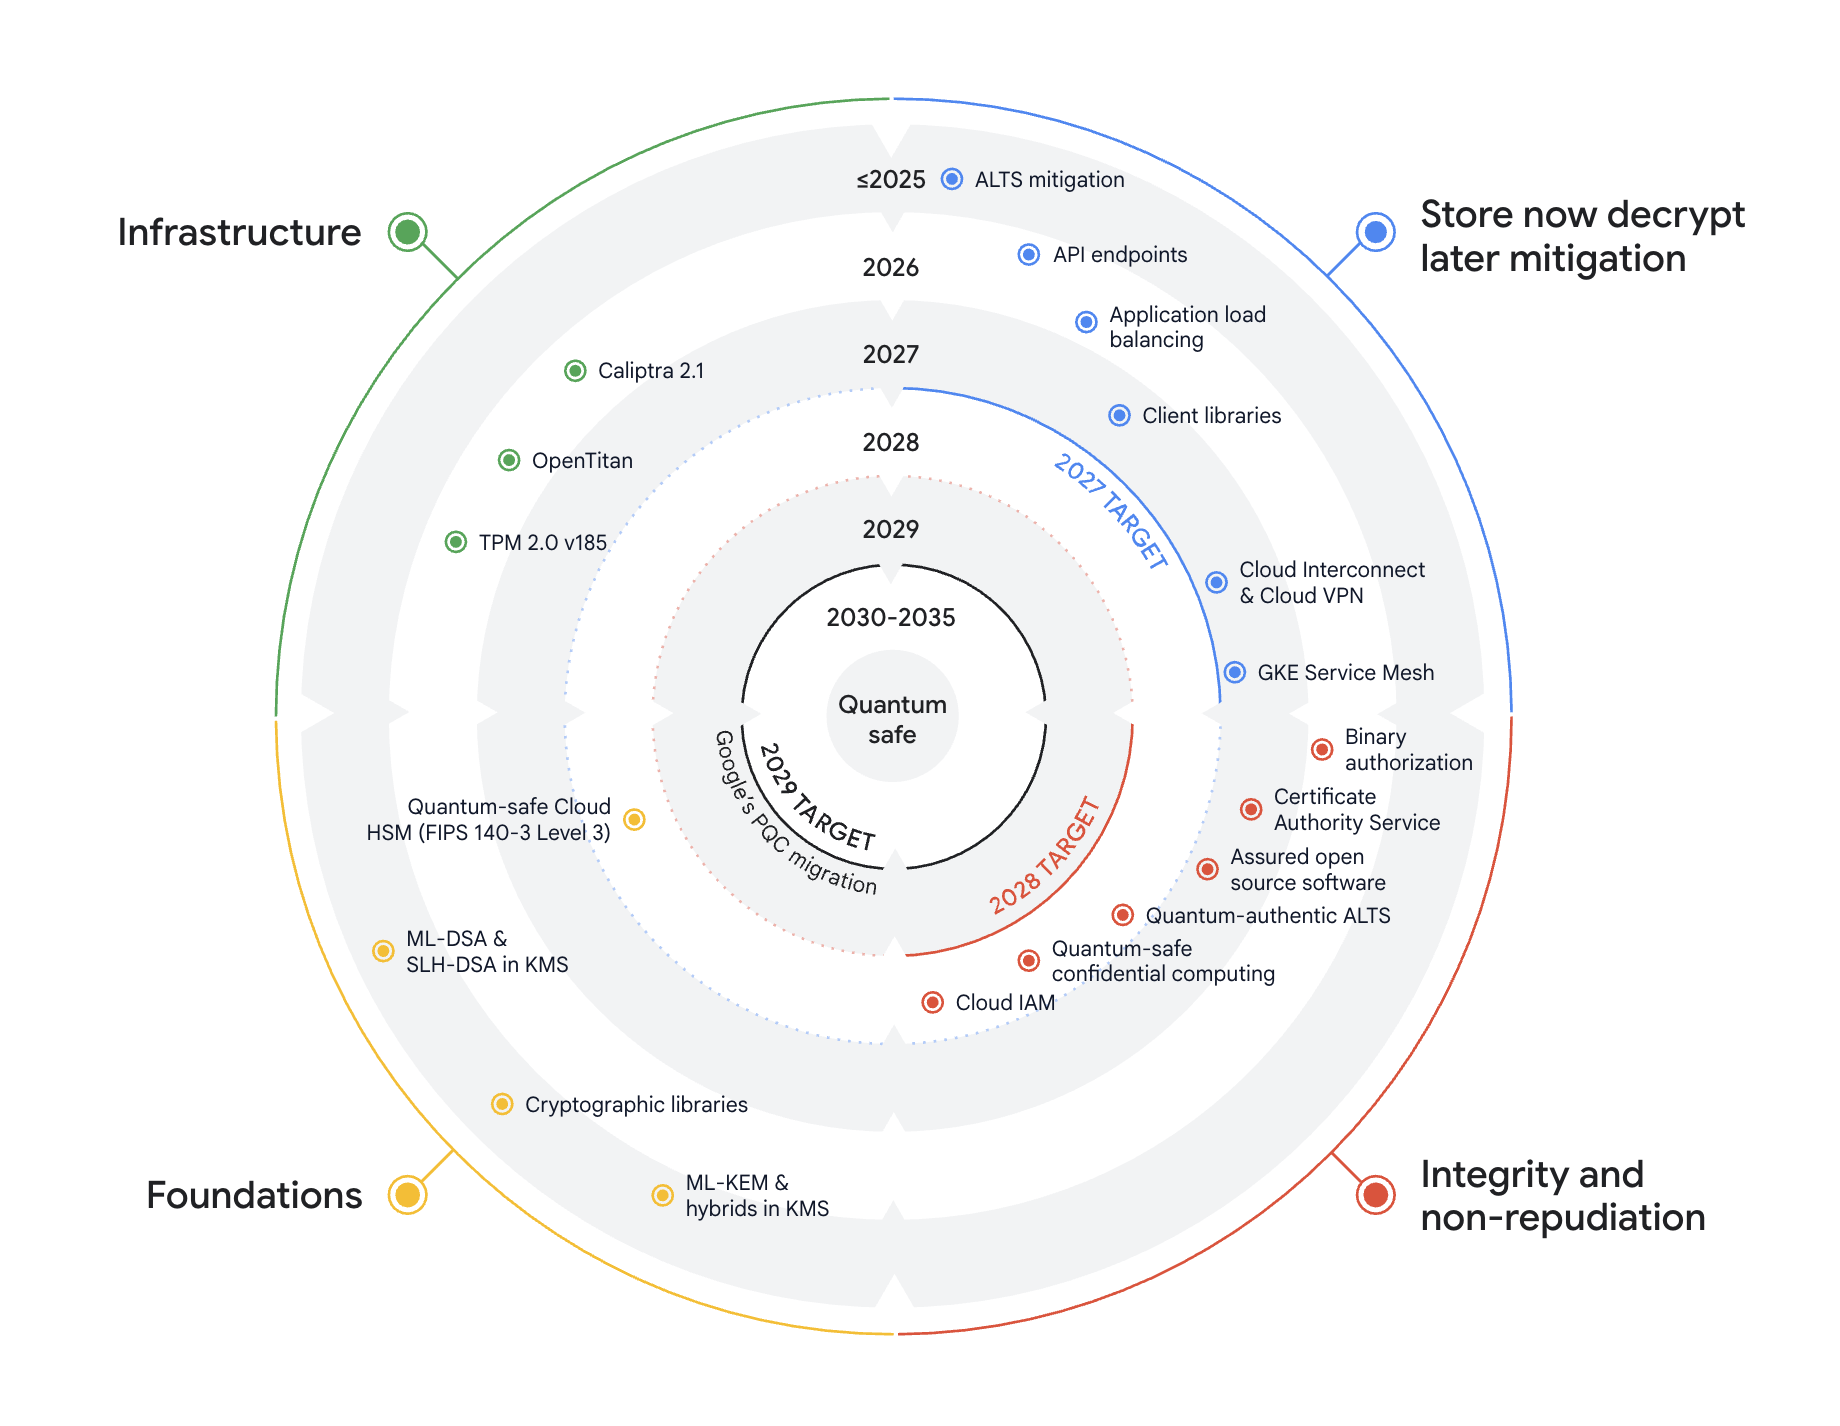
Google Cloud PQC ロードマップの図解。Google の取り組みは 2029 年に収束し、それ以降も継続されます。
Google は、取り組みが収束する 2029 年までに PQC への完全な対応を達成する予定です。Google は、より幅広い業界のガイダンスと進化するグローバル スタンダードをサポートするため、これらの取り組みを 2030 年代にかけて継続することを見込んでいます。これらの標準には、CNSA 2.0 や NIST IR 8547 で定義された移行パスが含まれており、2030 年から 2035 年の間に、量子脆弱性のあるレガシー アルゴリズムが最終的に廃止されることが予想されています。
直近の進捗: 2026 年のマイルストーン
量子時代のリーダーシップには、グローバル規模でのデプロイが必要です。Google は、お客様に即時の保護を提供する基盤となるマイルストーンを達成しました。
-
API エンドポイントの対応: Google Cloud API エンドポイントで耐量子鍵交換が提供されるようになり、将来の復号から受信トラフィックを保護できるようになりました。これらのエンドポイントには google.com と *.googleapis.com が含まれ、いずれも NIST で標準化された ML-KEM(FIPS 203)をハイブリッド モードで実装済みです。
-
ロードバランサの PQC サポート: アプリケーション ロードバランサとプロキシ ロードバランサで、TLS 1.3 の耐量子ハイブリッド鍵交換(X25519MLKEM768)がサポートされるようになりました。当初はオプトイン方式で提供されるため、お客様は既存のアプリケーションへの影響を最小限に抑えつつ、検証を行うことができます。
-
大規模な耐量子証明書の試験運用: IETF PLANTS ワーキング グループと協力し、運用チームへの影響を最小限に抑える公開鍵基盤(PKI)の標準を策定しています。Chrome と Cloudflare は、WebPKI で PQC 署名を使用する際の課題に対処するため、Merkle Tree 証明書の試験運用を開始しました。Google は、これらの活動から得られた知見を標準化ワーキング グループと共有しています。
-
Cloud KMS PQC アルゴリズム: 暗号化鍵と署名鍵に使用する NIST で標準化された PQC アルゴリズム(ML-KEM、ML-DSA、SLH-DSA)の一般提供が開始されました。
2029 年までのロードマップ
Google Cloud では、量子コンピューティングへの対応準備を実現するため、お客様中心の具体的なジャーニーを策定しました。これにより、耐量子イニシアチブの優先順位付けが可能になります。このリスクベースのアプローチを採用することで、セキュリティ エキスパートが量子コンピューティングの潜在的な影響を最も受けやすいと特定したコア ジャーニーに焦点を当てます。
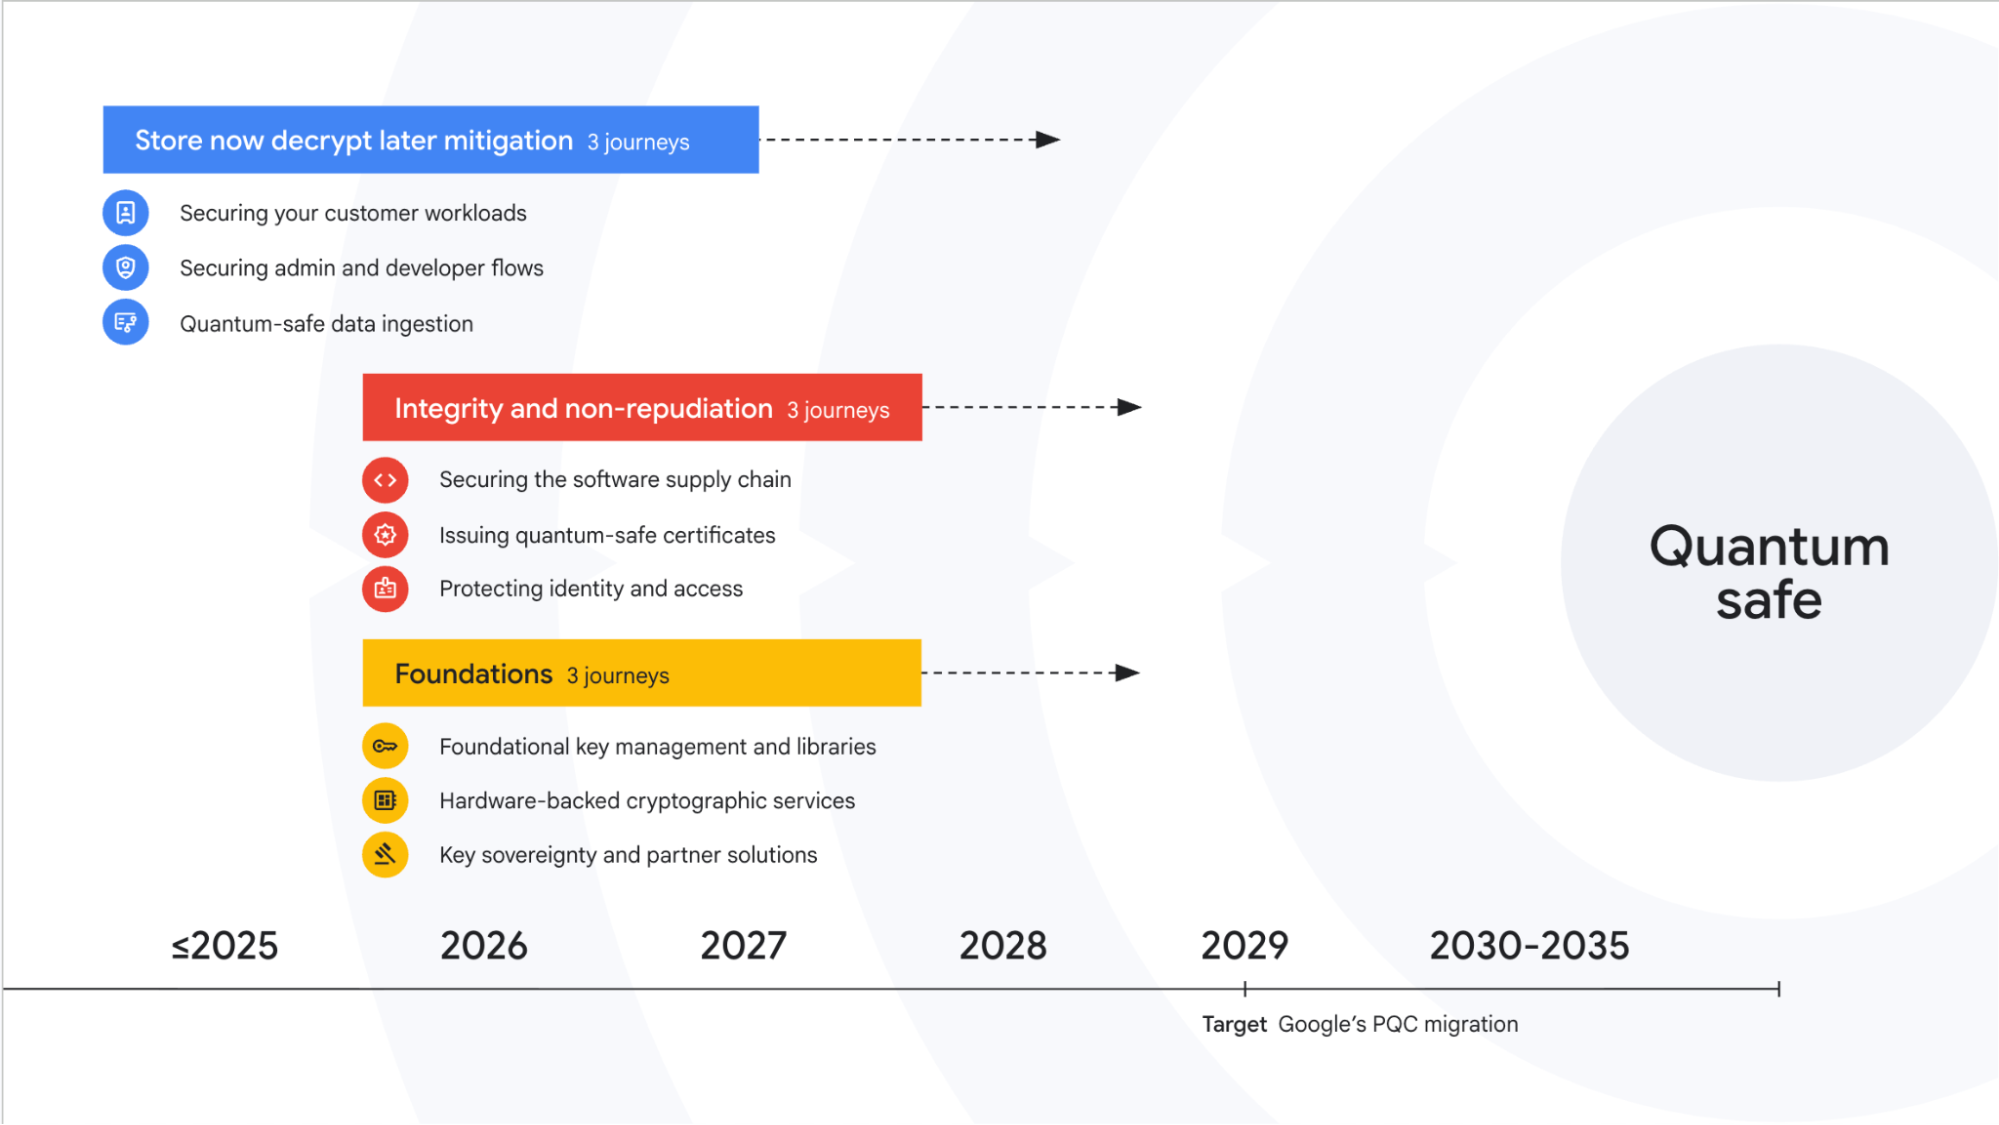
量子コンピューティングへの対応準備に向けたコア ユーザー ジャーニーのリスクベースの優先順位付け
これらのシナリオは、Google のサービス全体でグローバルなイネーブルメントを確保し、お客様の現在の状況に合わせてサポートを提供できるよう、さまざまなプラットフォームの視点を提供するものです。
各リスクドメインについて、主要なプロダクトとサービスのロードマップをドメイン別に提供します。なお、ここで取り上げているサービスはすべてを網羅したものではありません。ほとんどのサービスは、それぞれのドメインの目標完了日を達成する見込みです。ただし、エンジニアリング要件の進展やサードパーティの依存関係を考慮し、必要に応じて特定のプロダクトのスケジュールが調整される場合があります。
ドメイン 1: Store Now Decrypt Later(SNDL)の軽減
このドメインは、将来の暗号解読に有効な量子コンピュータ(CRQC)が、現在キャプチャされたデータを復号できる可能性があるという、非対称暗号の脆弱性に対処することに重点を置いています。
Google は、お客様の一般的なジャーニーに基づき、段階的な進展を支援しています。
-
お客様の顧客のワークロードを保護する: Google Cloud サービスと構成済みのロードバランサに量子コンフィデンシャル TLS 1.3 ハンドシェイクを提供し、ユーザー セッションを保護します。
-
管理者と開発者のフローを保護する: クラウド環境の管理に使用される管理パスウェイを SNDL から保護します。これには、Cloud VPN や Interconnect などのサービスが含まれます。開発者向けには、クライアント ライブラリ、SDK、Google のオープンソース暗号ライブラリである Tink などが含まれます。
-
データ パイプラインを保護する: Google の分析プラットフォームとストレージ プラットフォームのデータ転送の機密性を確保します。PQC は、これらのシステムを流れる機密性の高い知的財産や顧客データが、現在キャプチャされ、将来的に量子コンピューティング能力を持つ攻撃者によって復号されるのを防ぐために不可欠です。
ロードマップ以下の変更は 2027 年の実施を目標としています。
ドメイン 2: 完全性と否認防止
このドメインでは、データの完全性と真正性を損なう可能性のある偽造から保護するために、デジタル署名と証明書の耐量子化に取り組みます。
-
ソフトウェア サプライ チェーンの保護: 量子耐性のある証明書が付与された、信頼できる改ざんされていないイメージのみが本番環境で実行されるようにすることで、量子攻撃者によるビルドの改ざんを防ぎます。これには、Binary Authorization、Cloud Build、Assured Open Source Software などのサービスが含まれます。
-
耐量子証明書の発行: 内部および外部の認証局(CA)を含む公開鍵基盤(PKI)を移行して、ML-DSA 証明書と、有用な場合は SLH-DSA 証明書をサポートします。この移行は、現在策定中の Internet Engineering Task Force(IETF)の標準化の取り組みに沿って行われます。Google はこうした取り組みに積極的に貢献しており、次のような大規模な実験もいくつか実施しています。
-
Web PKI 向けの Merkle Tree Certificates などの新たな手法を通じて、証明書チェーンの検証パフォーマンスに影響を及ぼす可能性がある PQC 署名サイズの増大に対処します。
-
Certificate Authority Service(CAS)などのプライベート CA ソリューションで、ML-DSA / SLH-DSA(純粋な PQC)ベースの証明書をサポートします。
-
機密保持を目的として、すでに PQC をサポートしている内部トラフィック プロトコル ALTS に加えて、量子認証を追加します。デジタル署名と公開鍵基盤に対する Google のアプローチについて、技術的な詳細をこちらでご確認いただけます。
-
ID とアクセスの保護: サービス アカウント キーやトークン(JWT / OAuth)などの認証メカニズムが量子偽造に対する耐性を備えるようにします。
ロードマップGoogle は、2028 年までに以下のマイルストーン達成を目標としています。また、特に証明書の分野で進行中の標準化の取り組みについても注視しています。Google は、耐量子証明書の標準に積極的に貢献しており、業界全体がこれらの期限に対応できるよう支援することに尽力しています。
ドメイン 3: 基盤と鍵管理
暗号アジリティは、PQC 移行の基盤です。Google は、この分野への継続的な投資により、鍵管理、ライブラリ、インフラストラクチャの変更に関するエンドツーエンドの戦略を推進しています。
-
基盤となる鍵管理とライブラリ: Cloud KMS と、BoringSSL や Tink などのライブラリを通じて、NIST 承認済みのアルゴリズムを有効にします。
-
なお、Cloud KMS は、NIST 標準化 PQC アルゴリズム(ML-KEM、ML-DSA、SLH-DSA)の一般提供(GA)を開始しており、現在は耐量子鍵のインポートの有効化を進めています。
-
ハードウェア ベースの暗号サービス: 量子耐性ルート オブ トラストを使用した安全な物理基盤。これには、Confidential Computing サービスの一部としての PQC や Cloud Hardware Security Module(HSM)が含まれます。
-
鍵の主権とパートナー ソリューション: Google Workspace クライアントサイド暗号化(CSE)と External Key Manager(EKM)で PQC オーケストレーションを有効にします。パートナーと連携して、PQC オンプレミス鍵プロバイダをサポートします。
ロードマップGoogle は、2028 年までに以下マイルストーン達成を目標としています。
量子安全における責任の共有
セキュリティは長年にわたり、お客様との共同パートナーシップとして取り組んできました。
Google の責任 - クラウドのセキュリティ: Google は、ネットワーク、転送中の暗号化、グローバル フロントエンド、ALTS プロトコルなど、耐量子インフラストラクチャへの移行を管理します。
この責任は、サーバーの PQC 移行をエンドツーエンドで網羅するものであり、基盤となるハードウェアとオペレーティング システムが量子の脅威から確実に保護されるようにします。Google は、Caliptra v2.1、TPM 2.0 v185、OpenTitan などの耐量子オープンソースのシリコン基盤を通じて、ハードウェアの完全性を維持しています。後者は、初のオープンソース シリコン ルート オブ トラストであり、すでに耐量子セキュアブートをサポートしています。
2029 年の目標達成に向けて取り組む中、ハードウェアの PQC への移行は、可能な場合は積極的なリプレースと、自然な機器リプレース サイクルの両方を通じて行われます。段階的なアプローチにより安定性を確保していますが、一部の物理コンポーネントのタイムラインは 2029 年以降に延びる可能性があります。
お客様の責任 - クラウドにおけるセキュリティ: 組織は、PQC ハンドシェイクをネゴシエートするためのクライアントサイド ソフトウェアの更新や、非対称鍵のライフサイクルの管理など、独自のアプリケーションを管理する必要があります。
さらに、Google Cloud サービス構成を耐量子設定とポリシーで更新する必要があります。
共に進むこれからの道のり
量子への対応に向けた機運を高めるには、即座に実践的な行動を起こす必要があります。まずは、次の 3 つのステップから始めることをおすすめします。
-
インベントリ: Cloud Asset Inventory や Wiz の暗号化と PQC への対応状況などのソリューションを使用して、暗号リソース(鍵や証明書など)を特定します。組織全体で暗号リソースの使用状況を可視化すると、移行バックログをより正確に定義し、優先順位を付けることができます。
-
更新: 開発チームとサイト信頼性エンジニアリング チームが、BoringSSL、Chrome、SDK など、PQC アルゴリズムをサポートするソフトウェアを使用していることを確認します。この更新により、エッジで耐量子接続が有効になった際、内部ワークフローがデフォルトでその接続をネゴシエートできるようになります。
-
検証: Google の耐量子 API とロードバランサを使用して、既存のアプリケーションの動作をテストします。今すぐワークフローを検証することで、主要な本番環境に影響が及ぶ前にアーキテクチャのボトルネックを見つけ出すことができます。
Google Cloud は、この移行の複雑なプロセスを引き受けることで、お客様がイノベーションに注力しながら、規制とコンプライアンスの要件を達成できるよう取り組んでいます。ポスト量子の環境でお客様が主導権を握れるよう、Google は取り組みの進捗状況を共有し始めたばかりです。
Google の PQC アプローチについて詳しくは、ポスト量子暗号(PQC)ハブをご覧ください。
- 規制対象および Sovereign Cloud 担当 VP 兼 GM、Jai Haridas
- Cloud Foundations 担当バイス プレジデント兼ゼネラル マネージャー、Michael Bachman